
שרת C2 (Command and Control)
שרת שליטה ובקרה (Command and Control, C2), שנכתב גם C&C, הוא התשתית שבאמצעותה תוקף מתקשר עם נוזקה במכונות שנפרצו ושולט בה. תוכנית קטנה בכל מכונה נגועה, ה-beacon, מתקשרת לשרת (check-in) כדי לקבל הוראות ושולחת החוצה נתונים גנובים. חסימת הערוץ הזה גורמת לתוקף לאבד שליטה בכל מה שכבר נפרץ.
הנקודה הזאת היא הסיבה שערוץ ה-C2 חשוב יותר מרוב האינדיקטורים הבודדים. נוזקה שיושבת על מכונה בלי דרך להגיע למפעיל שלה היא ברובה חסרת תועלת. ערוץ ה-C2 הופך דריסת רגל לחדירה פעילה. הערוץ הזה הוא גם אחד הדברים המועילים ביותר שמגינים יכולים ללמוד לזהות.
העמוד הזה מסביר מהו שרת C2, איך לולאת ה-beacon פועלת, ובמה שרת C2 שונה מ-botnet ומ-RAT. הוא גם סוקר את הכלים שחוזרים שוב ושוב בדוחות, ומסביר איך מגינים מזהים בפועל את תעבורת ה-C2.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
תארו לכם מרגל שהצליח להתגנב לתוך בניין. המרגל לא שווה כלום למפעיל שלו כל עוד הוא לא מעביר הודעות החוצה. לכן הוא יוצא מדי פעם בשקט ומתקשר: "יש לך משהו בשבילי?" המפעיל נותן לו הוראות. הוא גם לוקח את כל מה שהמרגל העתיק. המפעיל אף פעם לא נכנס לבניין. המרגל תמיד יוצא כדי להתקשר. ההתקשרות שלו מתערבבת עם שאר שיחות הטלפון, כך שאף אחד לא שם לב. שרת C2 הוא המפעיל הזה: המחשב של התוקף, שהתוכנה הזדונית מתקשרת אליו כדי לקבל הוראות. אם מנתקים את קו הטלפון, המפעיל נשאר עם מרגל שהוא כבר לא יכול להשיג.
חידון C2 Server
בדקו את הידע שלכם על C2 Server - אולי אתם כבר יודעים עליו הכל.
מהו שרת C2?
מה שרת C2 באמת עושה: לולאת ה-beacon
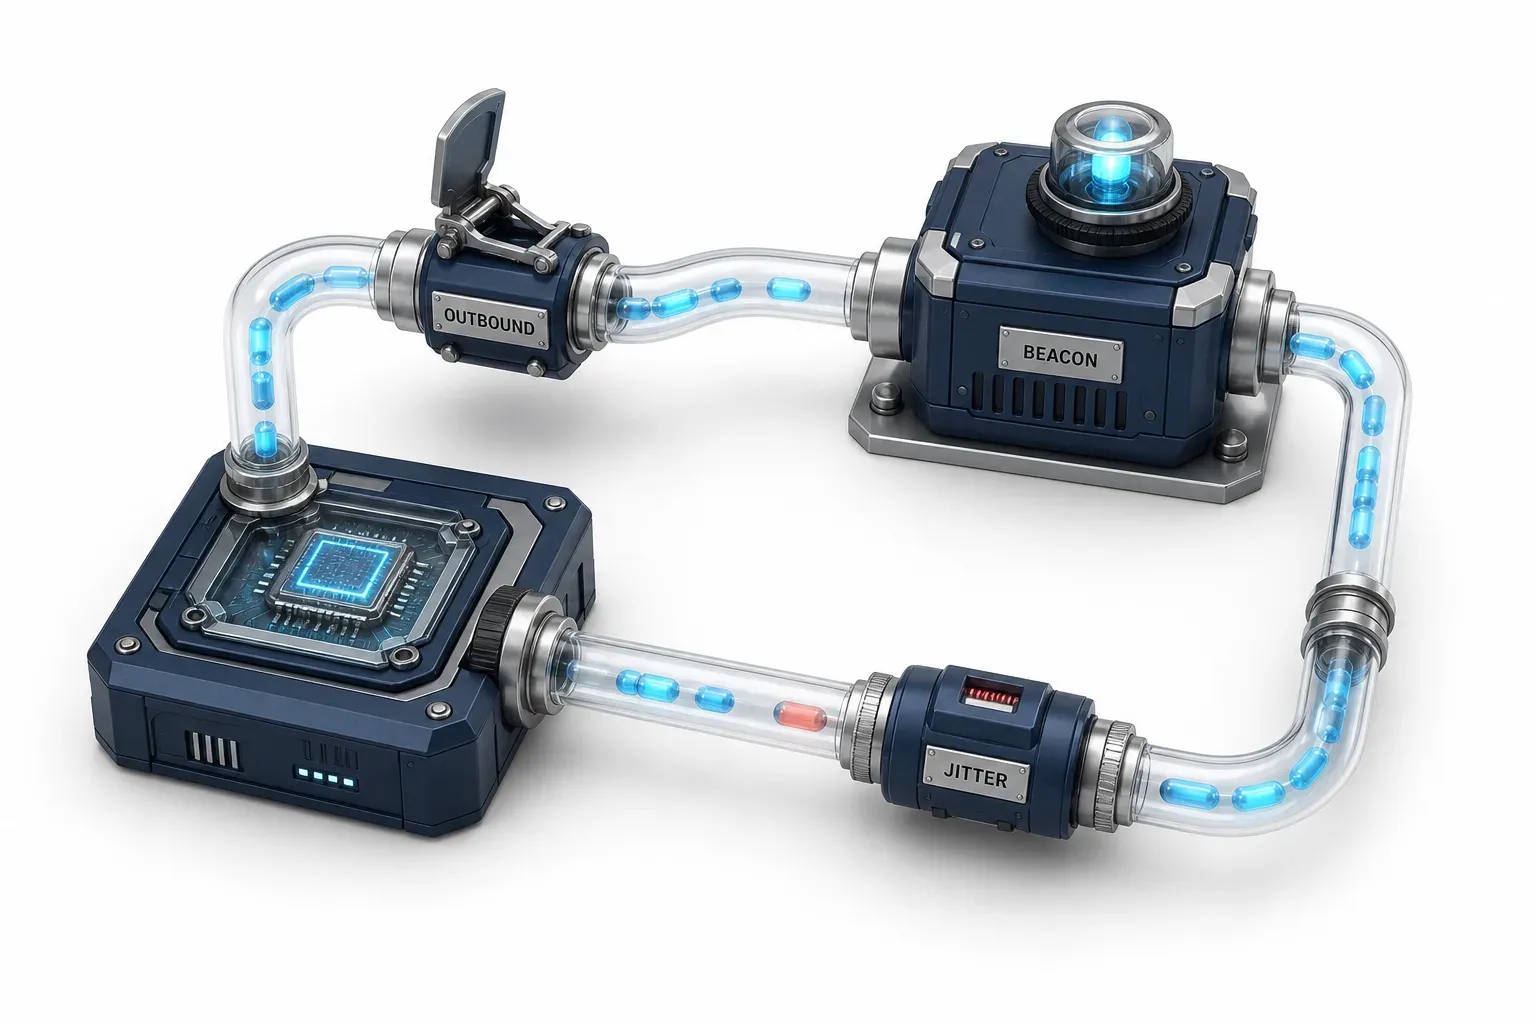
הדבר הכי חשוב להבין בערוץ ה-C2 הוא כיוון החיבור. הנוזקה יושבת על מכונת הקורבן ופונה החוצה אל שרת ה-C2 של התוקף. השרת לא יוזם פנייה לתוך הרשת כדי לאתר את הקורבן. רוב הרשתות מתירות חיבורים יוצאים בחופשיות וחוסמות חיבורים נכנסים שאף אחד לא ביקש, ולכן פנייה החוצה היא נתיב ההתנגדות הפחותה ביותר.
ה-beacon: check-in ו-jitter
התוכנית שמבצעת את הקריאה החוצה נקראת בדרך כלל beacon. ה-beacon פועלת על המכונה שנפרצה. היא מבצעת check-in תקופתי מול שרת ה-C2 כדי לקבל פקודות. בזכות זה שתל בודד יכול לבצע פעולות רבות בשקט לאורך זמן: Huntress מתארת את ה-Beacon ב-Cobalt Strike, ה-framework הנפוץ, כרכיב ש"מבצע check-in תקופתי מול ה-Team Server של התוקף כדי לקבל פקודות - גניבת סיסמאות, תיעוד הקשות מקלדת, צילומי מסך, או הפצת כופרה ברחבי הרשת."
המילה "תקופתי" מסתירה הרבה. ב-Beacon של Cobalt Strike, מרווח ה-check-in הוא 60 שניות כברירת מחדל. אם המרווח היה נשאר קבוע בדיוק כך, קל היה לאתר את התעבורה. לכן המפעילים מוסיפים jitter, שינוי אקראי במרווח. התיעוד הרשמי של הכלי נותן את הדוגמה sleep 300 20, שגורמת ל-beacon "לישון לפרק זמן אקראי בין 240 ל-300 שניות אחרי כל check-in". התוצאה היא חיבור שנראה פחות כמו מטרונום ויותר כמו פעילות רגילה ולא סדירה.
המכונה של מי נמצאת בסיכון?
יש כאן נקודה שמכשילה אפילו לומדים קשובים. בשרשור ציבורי אחד ביקשו ממישהו להסביר מה זה C2. קורא אחד חשש שאם הנוזקה יושבת על מכונת הקורבן, הנתונים החשופים "מסוכנים ל-botmaster". חשוב להיות מדויקים: השתל על מכונת הקורבן הוא החשיפה של הקורבן, לא הסיכון של התוקף. שרת התוקף נשאר מרוחק ובטוח, וה-beacon הוא זה שפונה החוצה. המפעיל רק מטפל בחיבורים שמגיעים אליו.
שרת C2 מול botnet מול RAT: מה ההבדל?
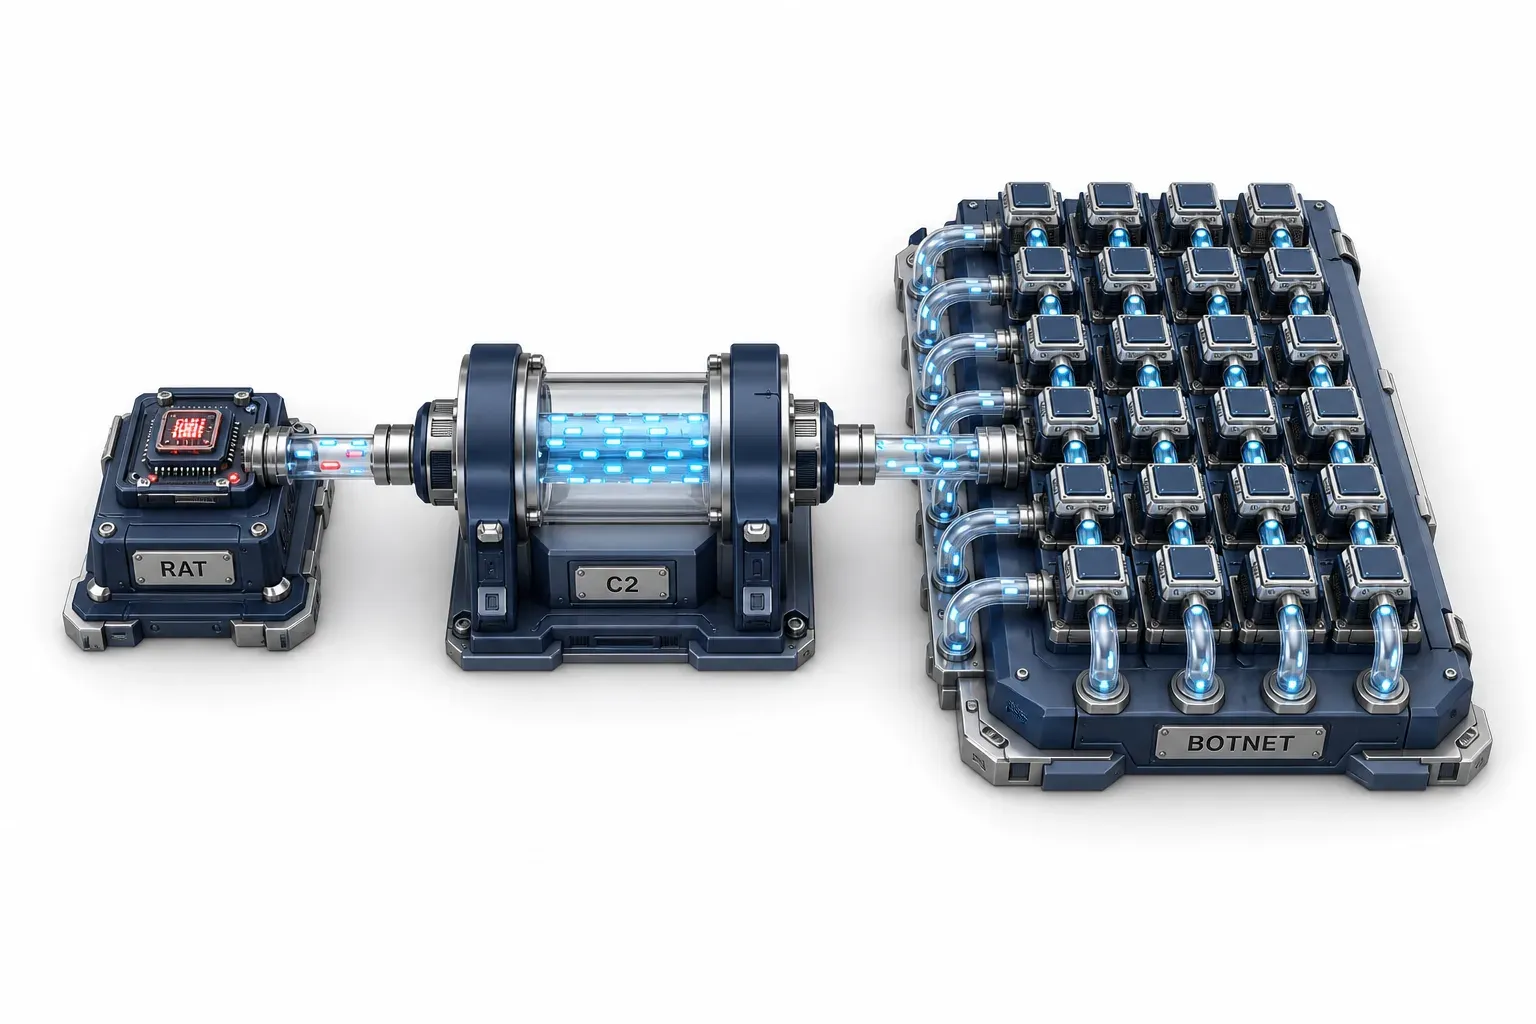
שלושת המונחים האלה, C2, botnet ו-RAT, משמשים כמילים נרדפות, וזו טעות. שלושת המונחים מתארים שלושה דברים שונים.
מונח | מה זה | איפה זה נמצא |
|---|---|---|
C2 | שכבת השליטה והבקרה: הערוץ ותשתית השרת גם יחד | בצד התוקף (ובתעבורה שביניהם) |
RAT | כלי גישה מרחוק (RAT): השתל שרץ על המכונה ומבצע את ה-beaconing | על המכונה הנגועה |
Botnet | הרבה מכונות נגועות שמופעלות יחד דרך ערוץ ה-C2, בהיקף גדול | בכל מכונות הקורבנות |
במילים פשוטות: ה-RAT הוא הכלי שרץ על המכונה. ערוץ ה-C2 הוא הערוץ שדרכו ה-RAT מתקשר. ה-botnet הוא התוצאה שמתקבלת כשמפעיל אחד מפעיל את אותו ערוץ במקביל בכל אלפי המכונות. המסגרת MITRE ATT&CK מתעדת את קטגוריית RAT כטכניקה נפרדת (T1219), ששמה שונה לאחרונה מ-Remote Access Software ל-Remote Access Tools. שלושת המושגים חולקים עמוד שדרה משותף: ערוץ ה-C2. התלות המשותפת הזאת היא בדיוק הסיבה שזיהוי ערוץ ה-C2 כל כך שימושי.
הכלים שחוזרים שוב ושוב בדוחות: Cobalt Strike, Sliver, Mythic
ערוץ ה-C2 לא מאולתר מאפס בכל פריצה. מפעילים משתמשים ב-frameworks, וקומץ מהם חוזר שוב ושוב בדוחות.
הכלי Cobalt Strike הוא זה שתראו הכי הרבה. MITRE ATT&CK מתארת אותו כ"RAT מסחרי ומלא תכונות שמכנה את עצמו 'תוכנה לסימולציית יריבים שנועדה לבצע התקפות ממוקדות ולחקות את הפעולות שגורמי איום מתקדמים מבצעים אחרי הפריצה'", ומציינת שהוא "משתמש ביכולות של כלים ידועים אחרים, כמו Metasploit ו-Mimikatz". הוא מוצר צוות אדום לגיטימי. חברת Fortra מוכרת אותו ומעניקה לצוותי אבטחה רישיון להשתמש בו.
העותקים הפרוצים וההשבתה של 2023
הבעיה היא שעותקים פרוצים הפכו לכלי אהוב על פושעים. ב-2023, Microsoft, Fortra ו-Health-ISAC קיבלו צו בית משפט כדי לשבש את התשתית שמאחורי העותקים הבלתי חוקיים. התובעים קישרו את התשתית הזאת ל"יותר מ-68 מתקפות כופרה שפגעו בארגוני בריאות ביותר מ-19 מדינות". אותו כלי בדיוק יושב משני צידי המתרס, וכדאי לזכור את זה בכל פעם שתראו את שמו בדוח על אירוע אבטחה.
הכלי Cobalt Strike עדיין הנפוץ ביותר מבין כלי ה-C2 שמזהים בשטח, אך לא בצורה מוחלטת כמו בעבר. בסקירה שלה על תשתיות זדוניות מ-2025, Recorded Future מצאה ש-Cobalt Strike "שמר על דומיננטיות ברורה בזיהויי OST (כ-50%), למרות ירידה בנתח שלו". מבין החלופות ל-Cobalt Strike, Sliver ו-Mythic מחזיקות מעמד. Sliver, מבית Bishop Fox, הוא "framework בקוד פתוח וחוצה פלטפורמות לחיקוי יריבים ולצוות אדום". Mythic הוא framework מודולרי וחוצה פלטפורמות לצוות אדום. שניהם בקוד פתוח, וצוותים אדומים משתמשים בשניהם באופן לגיטימי. כמה גורמי איום אימצו את שניהם כתחליפים ל-Cobalt Strike.
למה כל כך קשה לתפוס C2: הערוצים
אם הכלים האלה והשרתים שלהם ידועים, למה לא פשוט חוסמים את ערוץ ה-C2? כי ערוץ C2 מתוכנן היטב נראה בדיוק כמו תעבורה שאי אפשר להרשות לעצמכם לחסום. לפי התיאור התמציתי של MITRE לטקטיקה הזו, תוקפים "מנסים בדרך כלל לחקות תעבורה רגילה וצפויה, כדי להתחמק מזיהוי."
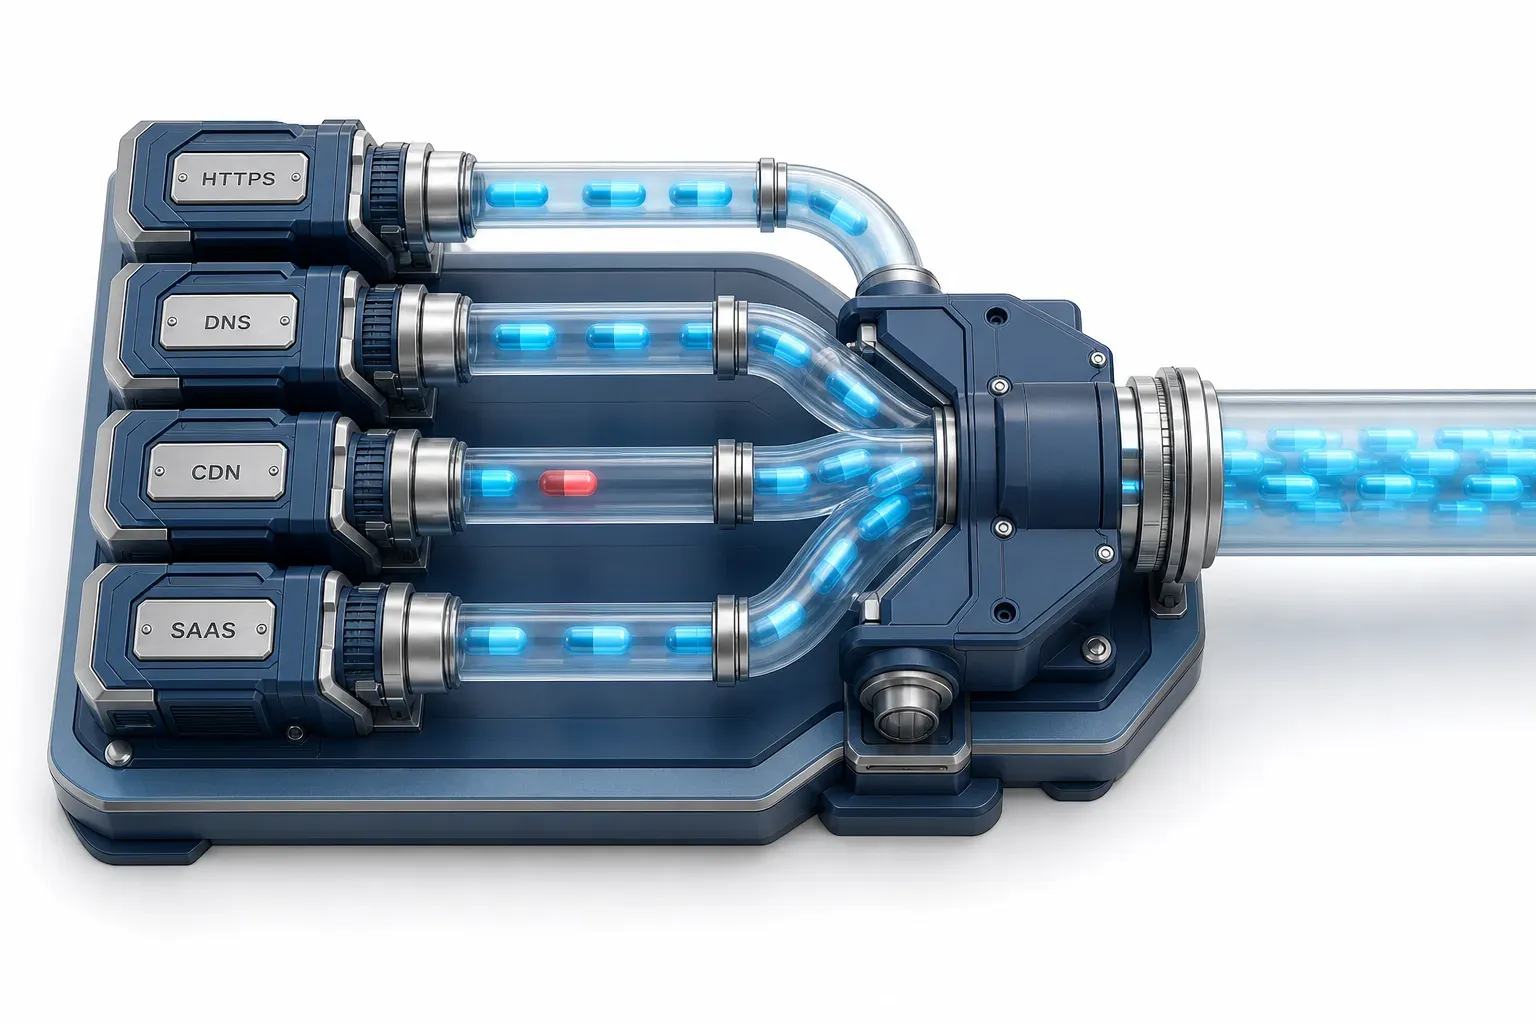
התוקפים מחקים אותה דרך הערוצים שהם בוחרים:
- תעבורת אינטרנט מוצפנת. ברוב המקרים כיום ערוץ ה-C2 עובר על גבי HTTPS. לכן אי אפשר לקרוא את התוכן שעובר בדרך, והחיבורים מתערבבים בגלישה רגילה באינטרנט. ATT&CK מקטלגת את זה כטכניקת Encrypted Channel.
- ה-DNS. לרוב לא חוסמים תעבורת DNS, ולעתים קרובות מתירים אותה עוד לפני שהמכשיר בכלל עבר אימות. תעבורת beacon בנפח נמוך דרך DNS מתחבאת בתוך הרעש הרגיל של DNS. (ההתחבאות הזו בתוך DNS היא הבסיס ל-DNS tunneling, נושא רחב מספיק כדי לקבל עמוד משלו.)
- ה-domain fronting. תוקף יכול לנתב ערוץ C2 דרך CDN מהימן: הוא שם דומיין אחד בשדה ה-SNI של TLS, ודומיין אחר בכותרת ה-Host של HTTP. לכן המגינים רואים רק את הדומיין האמין שבחזית.
- שירותים לגיטימיים. אפשר להשתמש ב-Slack, ב-Discord, ב-Telegram, ב-GitHub ובאחסון ענן כדי להעביר פקודות, מכיוון שתעבורה לפלטפורמה מהימנה לא מושכת תשומת לב.
הקטגוריה הזו היא לא תיאורטית. ב-2026, דיווח אבטחה על התרעת FBI תיאר תוקפים שמזוהים עם איראן ש"הגדירו ערוץ שליטה ובקרה (C2) באמצעות בוט Telegram, וכך אפשרו תקשורת דו-כיוונית בין המכשיר הנגוע לבין api.telegram[.]org.". מבחינת חומת אש, זה רק חיבור ל-Telegram.
יש עוד סיבה אחת לכך שחסימה פשוטה לא עובדת. תוקפים יכולים ליצור דומייני יעד תוך כדי תנועה, באמצעות אלגוריתם ליצירת דומיינים (DGA). לכן חסימה של כתובת IP סטטית או דומיין קבוע היום כמעט ולא עוזרת מחר. זו הסיבה שהאינדיקטורים הזולים והבסיסיים ביותר הם בדיוק אלה שהתוקפים מחליפים בלי לאבד קצב. וזו גם הסיבה שהזיהוי צריך לפעול ברמה גבוהה יותר.
איך המגינים באמת מזהים C2
התשובה היציבה היא לזהות את ההתנהגות, ולא את האינדיקטור הבודד. כתובת IP מתחלפת זולה להחלפה, אבל שינוי האופן שבו ה-beacon מתנהגת לא זול.
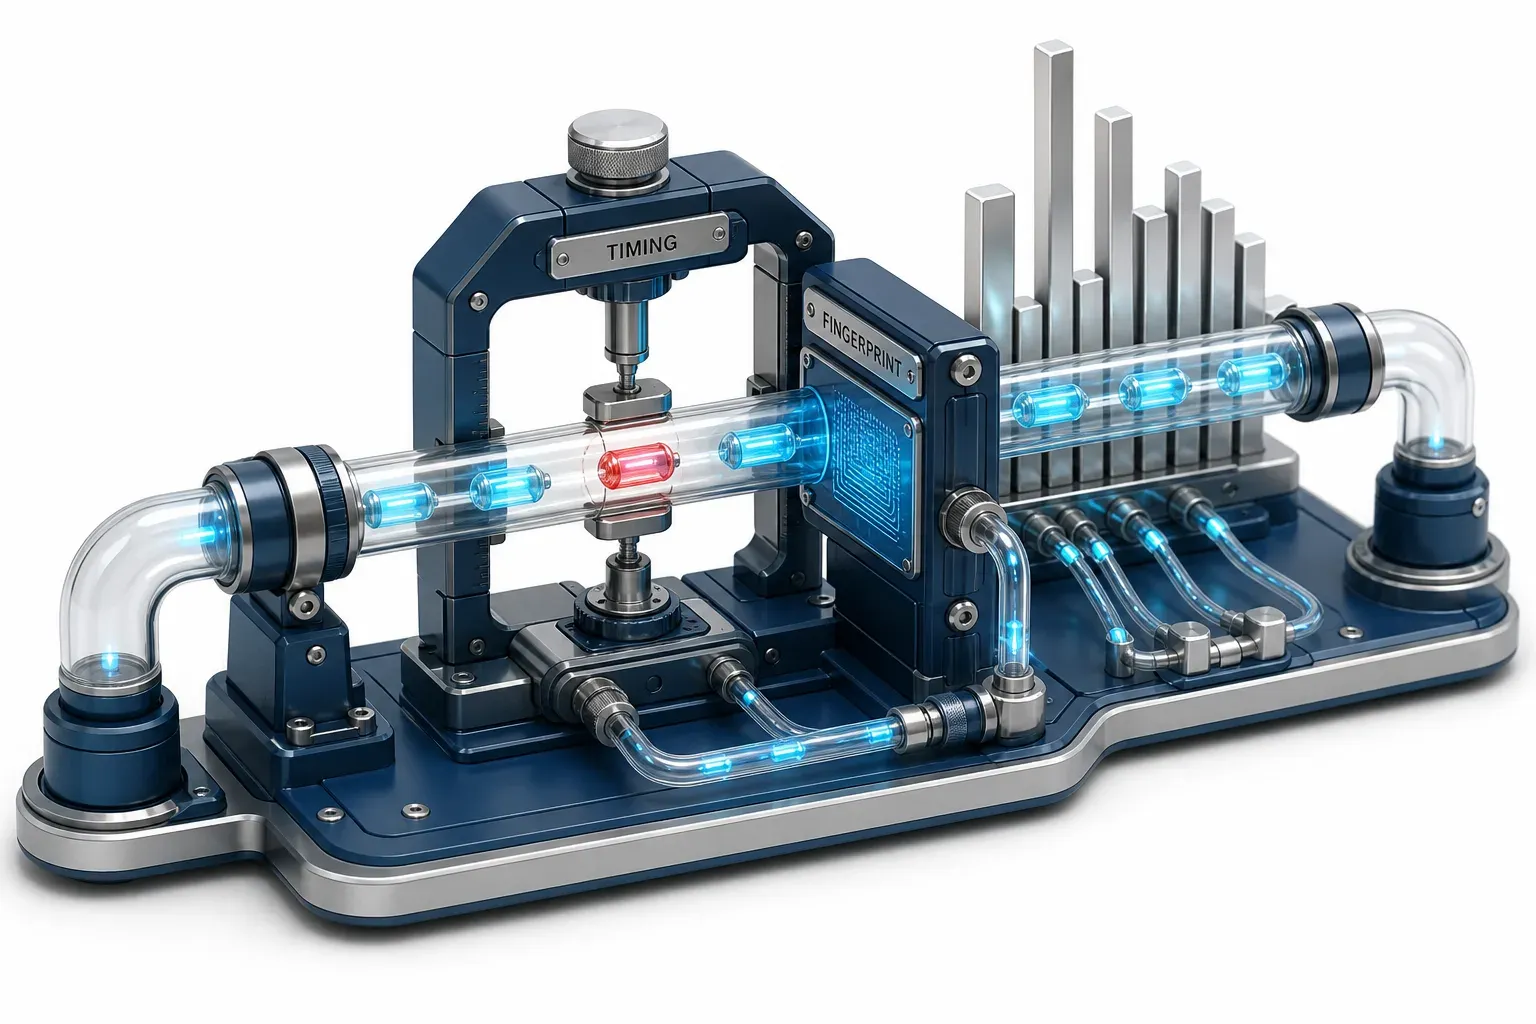
ניתוח התזמון והגודל של ה-beacon
הסדירות ש-jitter מנסה להסתיר עדיין ניכרת מבחינה סטטיסטית. חוקרי האבטחה של Elastic מנסחים את זה כך: ל-beaconing "יש כמה מאפיינים ייחודיים מבחינת תזמון וגודל החבילות". הם מוסיפים ש"מאפיין מרכזי של תעבורת beaconing הוא שהיא לרוב שומרת על נפח דומה של בייטים (netflow bytes) לאורך רוב התקשורת". המגינים לא מחפשים מרווח קבוע, אלא בונים מודל להתפלגות המרווחים והגדלים של החיבורים. בדיוק לשם כך יש גם כלים בקוד פתוח: RITA, מבית Active Countermeasures, הוא framework לניתוח תעבורת רשת, ובין היכולות שלו נמצא ציד (hunting) אחר "סימנים להתנהגות beaconing בכניסה וביציאה מהרשת שלכם".
טביעת אצבע של TLS
מאחר שחלק גדול מתעבורת ה-C2 מוצפן, המגינים מזהים באמצעות טביעת אצבע את ה-handshake עצמו, שמוצפן. השיטה JA3 מזהה את טביעת האצבע של לקוח ה-TLS. המפתחים שלה מציינים ש"לא משנה אם הנוזקה משתמשת ב-DGA או בכתובות IP שונות לכל שרת C2". בכל זאת, אפשר לזהות את טביעת האצבע של הלקוח. השיטה JA3S מרחיבה את הרעיון לתגובת השרת, ו-השיטה JARM מזהה באופן אקטיבי את טביעת האצבע של שרתים כדי "לזהות תשתית C2 של נוזקה ושרתים זדוניים אחרים באינטרנט".
אין כדור כסף
חשוב להיות כנים לגבי מה שהטכניקות האלה נותנות לכם. טביעת אצבע נותנת "ביטחון סביר", לא הוכחה, כפי שהכותבים עצמם כותבים. JA3 עצמה כבר לא מתוחזקת באופן פעיל. שיטות חדשות יותר, כמו JA4, תפסו את מקומה. גם את טביעות האצבע אפשר לשנות. הזיהוי כאן מעלה את העלות לתוקף ואת הסיכוי שתתפסו אותו. זה לא חתימה שמבטיחה התאמה. זה הטיעון בעד זיהוי ברמת ההתנהגות והטכניקה. MITRE ATT&CK מתארת את עצמה כ"מסד ידע נגיש לכל העולם על טקטיקות וטכניקות של תוקפים, המבוסס על תצפיות מהעולם האמיתי". היא נותנת לצוותי ההגנה מפה משותפת. ההתנהגות נשארת רלוונטית זמן רב יותר מהאינדיקטורים שתוקף יכול להחליף תוך אחר צהריים אחד.
מה קורה ברגע ש-C2 פעיל
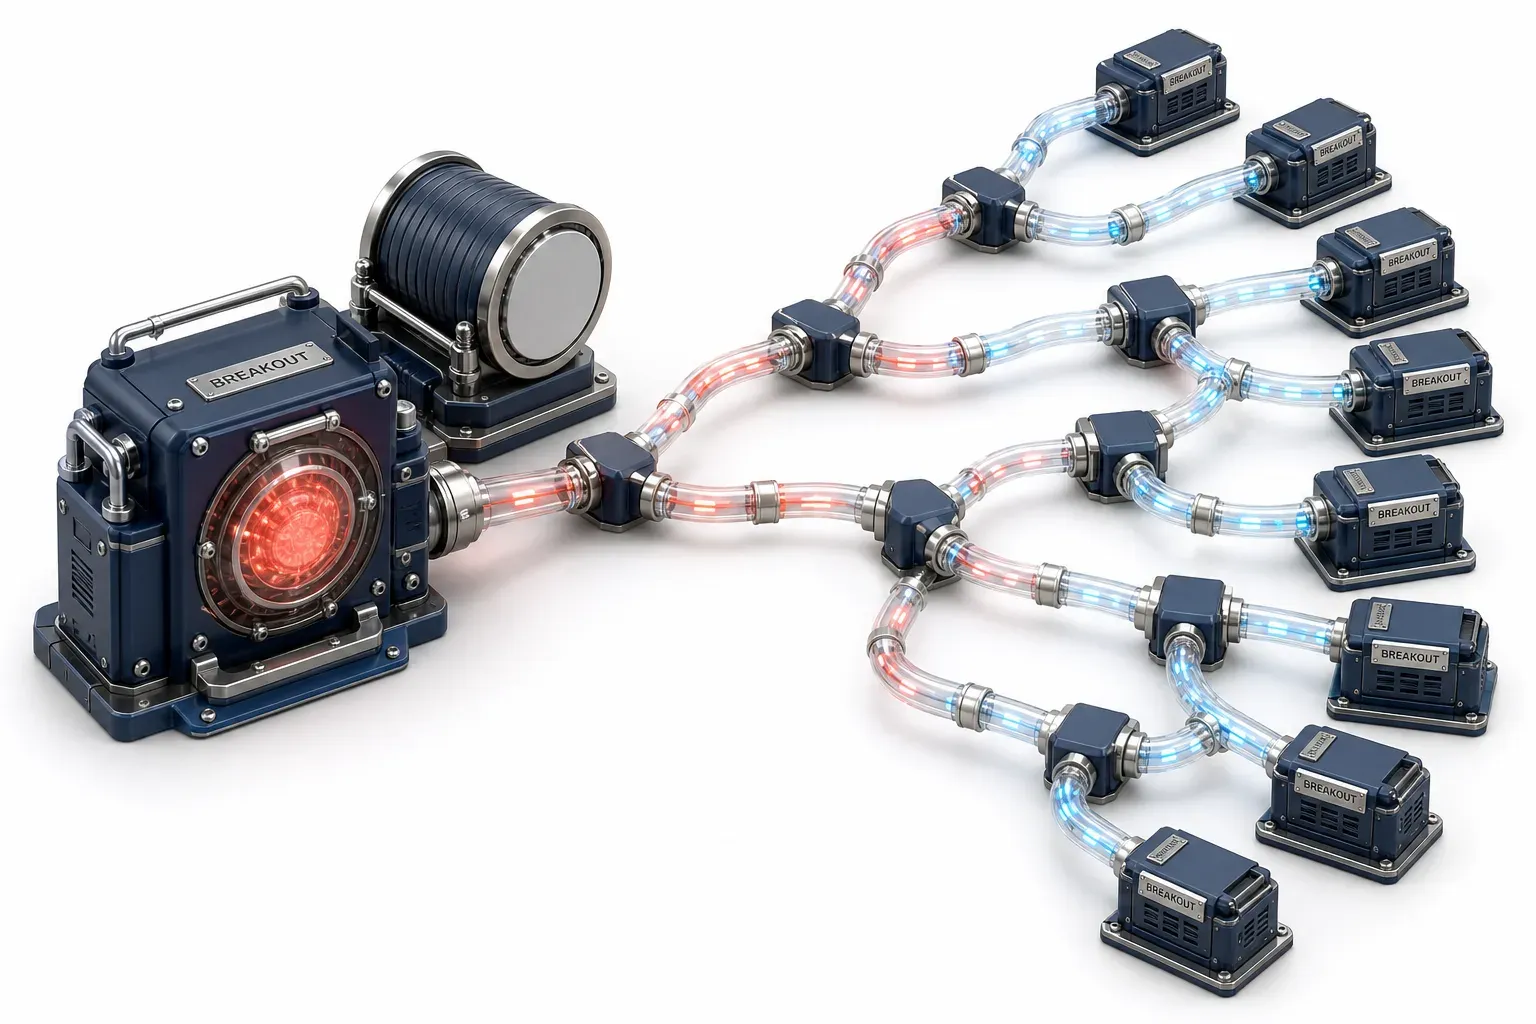
הסיבה שכל זה חשוב היא מהירות. ברגע שערוץ ה-C2 מוקם, התוקפים פועלים מהר. CrowdStrike דיווחה על זמן ה-breakout הממוצע בפשיעה מקוונת (eCrime), כלומר הזמן עד שפורץ מתחיל לנוע למערכות נוספות. הזמן הזה "צנח ל-29 דקות בלבד ב-2025, כאשר זמן ה-breakout המהיר ביותר שנצפה ארך 27 שניות בלבד." אחרי ה-beacon מגיע רצף פעולות מוכר. ההתרעה של CISA על Volt Typhoon מתארת תוקפים ש:
- משיגים פרטי הזדהות של מנהל מערכת
- "משתמשים בפרטי הזדהות תקפים של מנהל מערכת כדי לבצע תנועה רוחבית אל ה-domain controller"
- מבססים גישה מתמשכת
- נשענים על טכניקות Living off the Land
- מבצעים "מחיקת לוגים ממוקדת כדי להסתיר את פעולותיהם"
הנה המסקנה שכדאי לקחת להתראה הבאה שתקבלו: שרת C2 הוא ערוץ השליטה של התוקף. חסימה של אינדיקטור אחד בכל פעם לא פותרת את הבעיה. הבינו את לולאת ה-beacon, עקבו אחרי ההתנהגות, והתייחסו לערוץ ה-C2 כאל הדבר שכדאי לנתק. אם תרצו להעמיק באחד הערוצים הקשים ביותר לתפיסה, הצעד הטבעי הבא הוא C2 דרך DNS, כלומר DNS tunneling.