
MFA Fatigue
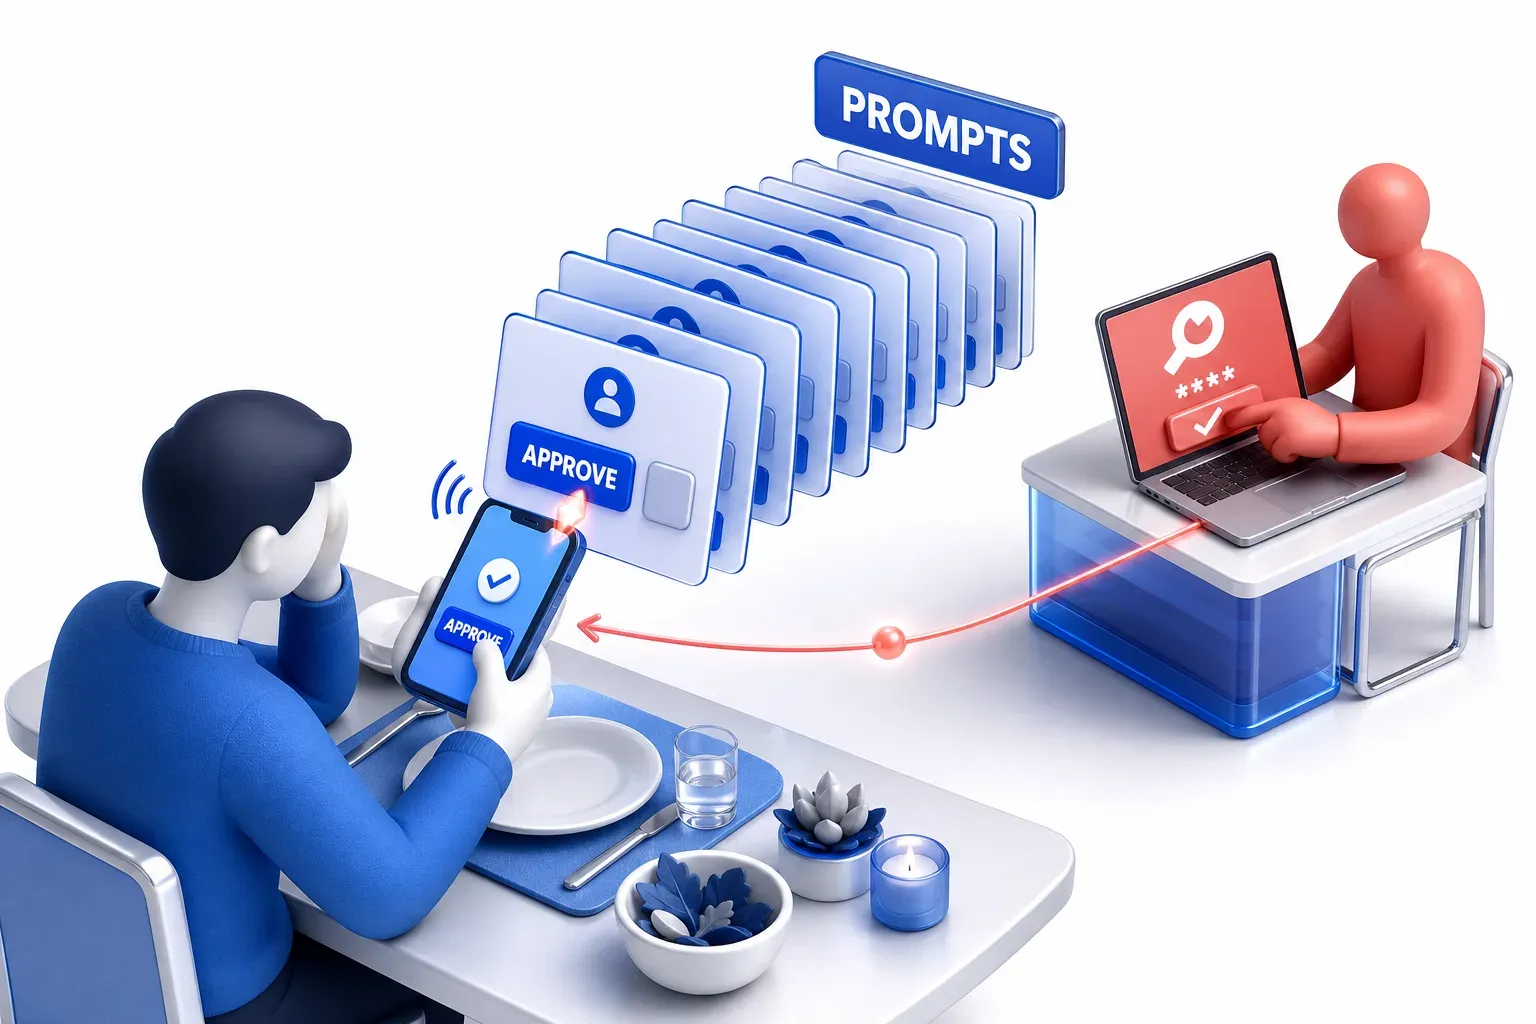
מתקפת MFA fatigue, המכונה גם push bombing, היא מתקפה שבה מישהו גורם לכך שבקשות אישור של אימות רב-גורמי (MFA) נשלחות שוב ושוב לטלפון של האדם. לדוגמה, מישהו מתחבר עם הסיסמה הגנובה של האדם. אישור אחד, שניתן בטעות, מתוך עצבנות, או כי בקשת האישור נראית אמיתית, מאפשר לתוקף להיכנס.
הביטוי MFA fatigue משמש גם לתיאור העייפות הרגילה שאנשים חשים כשבקשות אישור מגיעות בתדירות גבוהה מדי. כאן הכוונה למתקפה שמנצלת את העייפות הזו כדי להיכנס.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
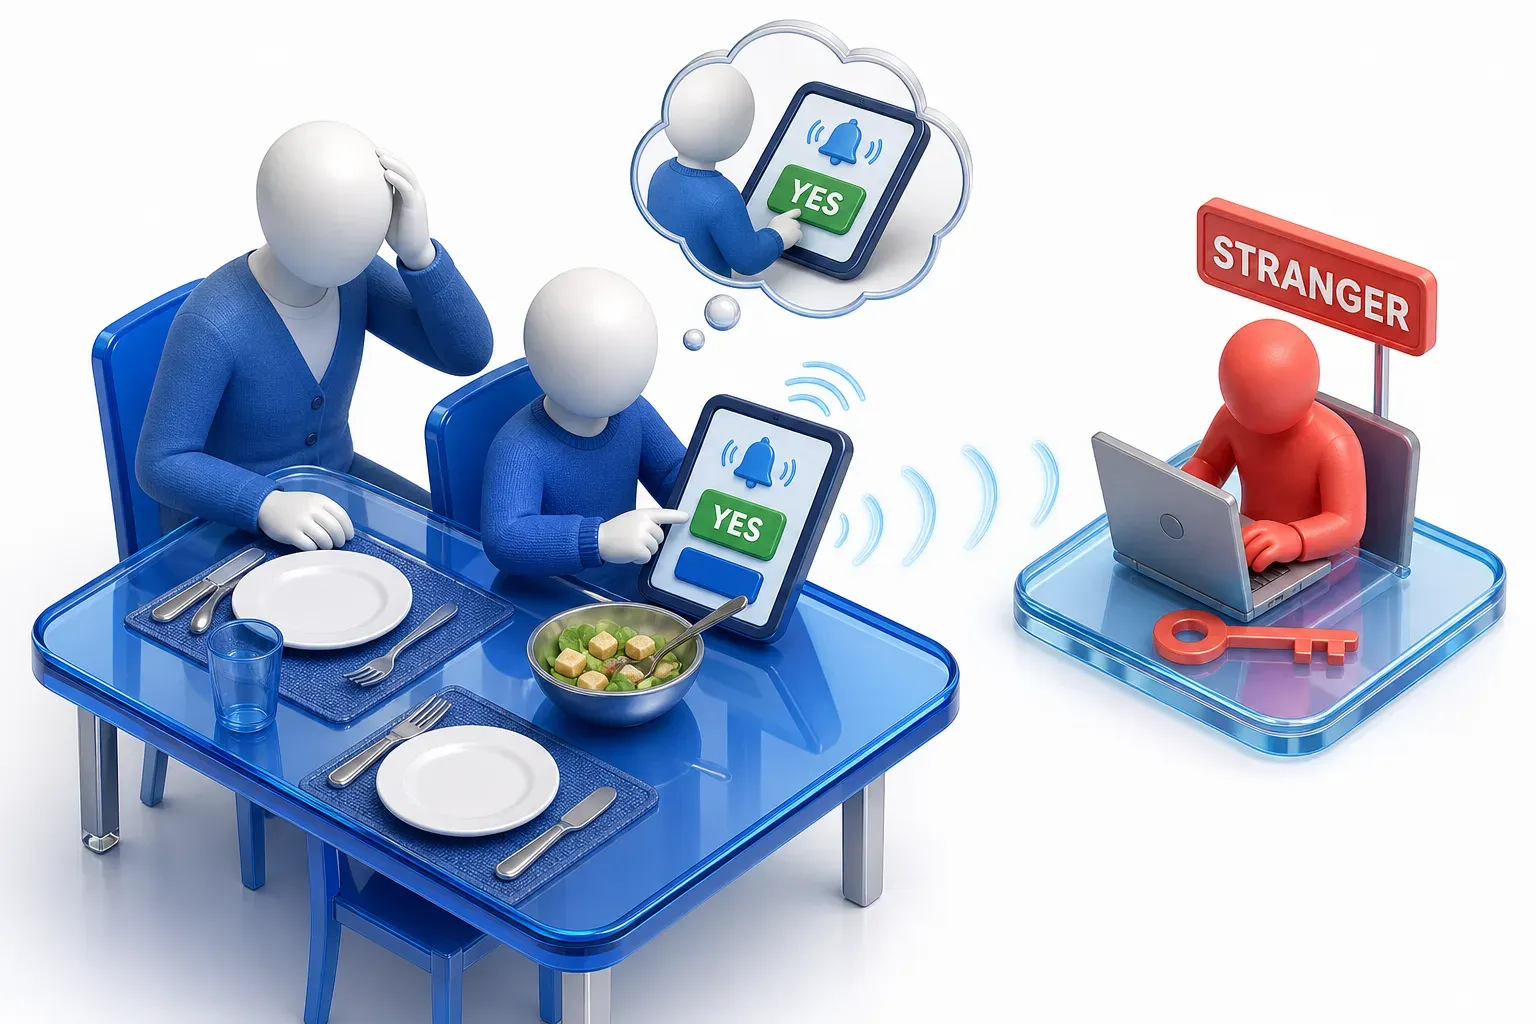
מישהו גילה את הסיסמה לחשבון שלכם במשחק. אבל יש במשחק עוד בדיקה אחת. בכל התחברות, הטאבלט שלכם מזמזם ושואל אם זה באמת אתם. יש לו כפתור כן וכפתור לא. בגלל זה, מישהו ממשיך לנסות להתחבר. הטאבלט שלכם ממשיך לזמזם שוב ושוב, כל ארוחת הערב. בסוף אתם לוחצים על כן, רק כדי שהזמזום יפסיק. או כי אתם חושבים שיש תקלה במשחק. המשחק מאפשר לאותו מישהו להיכנס, כי הלחיצה על כן הגיעה מהטאבלט שלכם. החשבון במשחק הוא החשבון שלכם, והזמזום עם כן ולא הוא בקשת האישור. מי שגילה את הסיסמה שלכם הוא התוקף, והלחיצה על כן היא אישור הבקשה.
חידון MFA Fatigue
בדקו את הידע שלכם על MFA Fatigue - אולי אתם כבר יודעים עליו הכל.
מה עושה התוקף במתקפת MFA fatigue לאחר שיש לו סיסמה תקפה?
איך עובדת מתקפת MFA fatigue
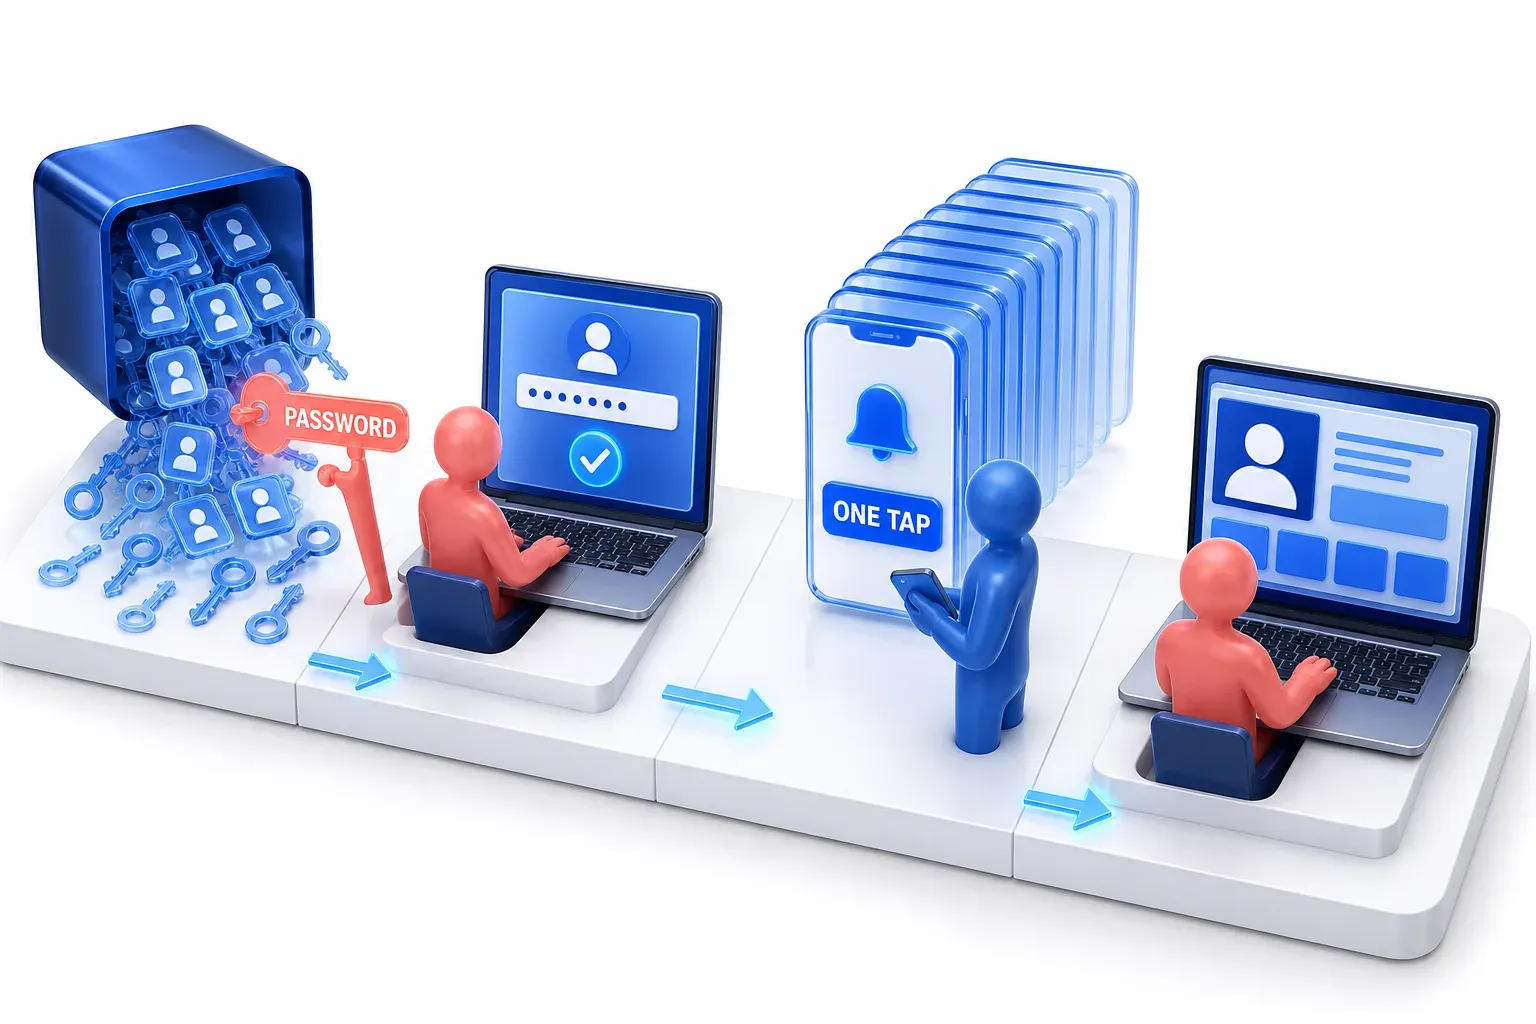
אימות רב-גורמי מחייב להציג לפחות שני סוגים שונים של הוכחה, כדי שהשירות יאפשר כניסה: משהו שהאדם יודע (סיסמה), ומשהו שיש לו (טלפון). שתי סיסמאות אינן שני גורמים. צורה נפוצה היא התראת אישור התחברות בטלפון (push notification): האדם מקליד שם משתמש וסיסמה, השירות שולח אות לאפליקציה בטלפון שלו, והאדם מאשר את בקשת האישור שמופיעה, ובכך מסיים את ההתחברות.
בצורה ש-CISA מתארת, המתקפה מתחילה אחרי שסיסמה כבר דלפה. CISA, ה-US Cybersecurity and Infrastructure Security Agency, אומרת שתוקפים יכולים להשיג אותה באמצעות password spraying (ניסיון כמה סיסמאות נפוצות על הרבה חשבונות), מאגר סיסמאות שדלף מאתר שנפרץ, או שיטות אחרות.
למה אישור אחד מספיק
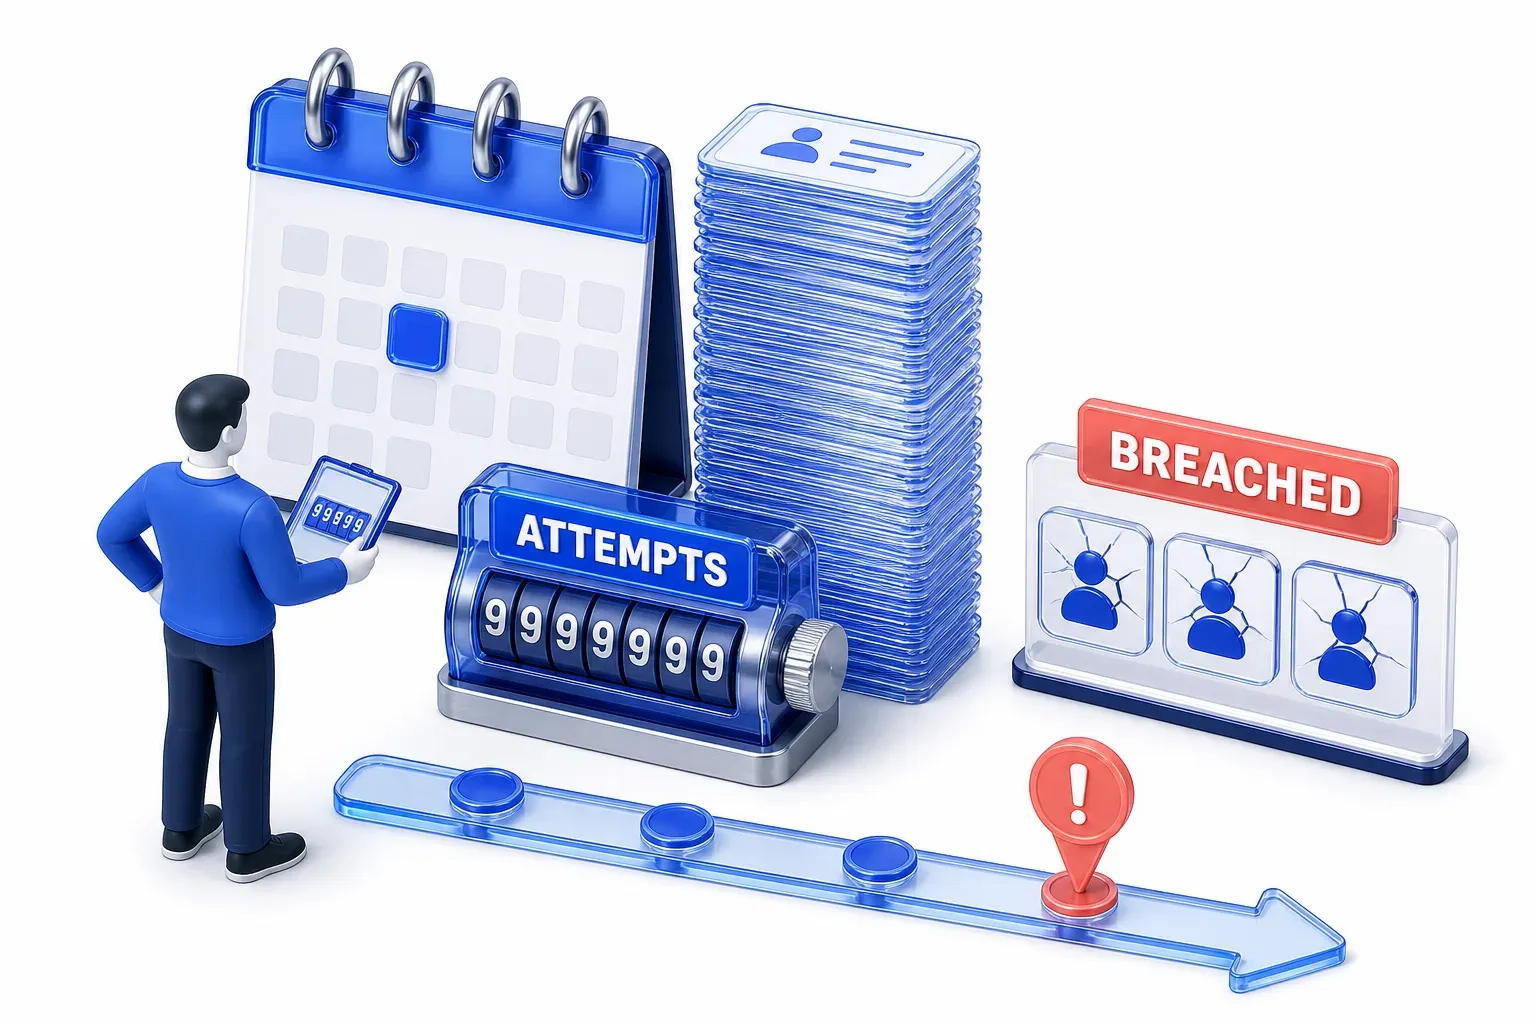
עם הסיסמה, התוקף מתחבר, והשירות עושה את מה שהוא נועד לעשות: הוא שולח את בקשת האישור לטלפון של בעל החשבון האמיתי. בקשת אישור פשוטה מאפשרת רק Approve או Deny, ולכן אישור הבקשה משלים את ההתחברות שהפעילה אותה, גם אם זו ההתחברות שהתוקף יזם. התוקף מתחבר שוב ושוב כדי לשלוח בקשת אישור אחת אחרי השנייה, ו-CISA אומרת שבפרק זמן קצר זה יכול להצטבר למאות בקשות אישור במכשיר של האדם. אישור אחד הוא כל מה שהתוקף צריך.
המסגרת MITRE ATT&CK, מאגר ידע ציבורי על שיטות תקיפה, המבוסס על מקרי תקיפה שנצפו בפועל, מתעדת טכניקה זו בתור Multi-Factor Authentication Request Generation (T1621). היא מציינת שההצפה יכולה להגיע גם כהודעות טקסט ושיחות טלפון. היא גם מציינת שבמקרים שאפשר לאשר איפוס סיסמה מהטלפון, תוקף שלא יודע את הסיסמה יכול להפעיל את אותן בקשות אישור באמצעות תהליך האיפוס.
למה אנשים מאשרים בקשה שלא יזמו
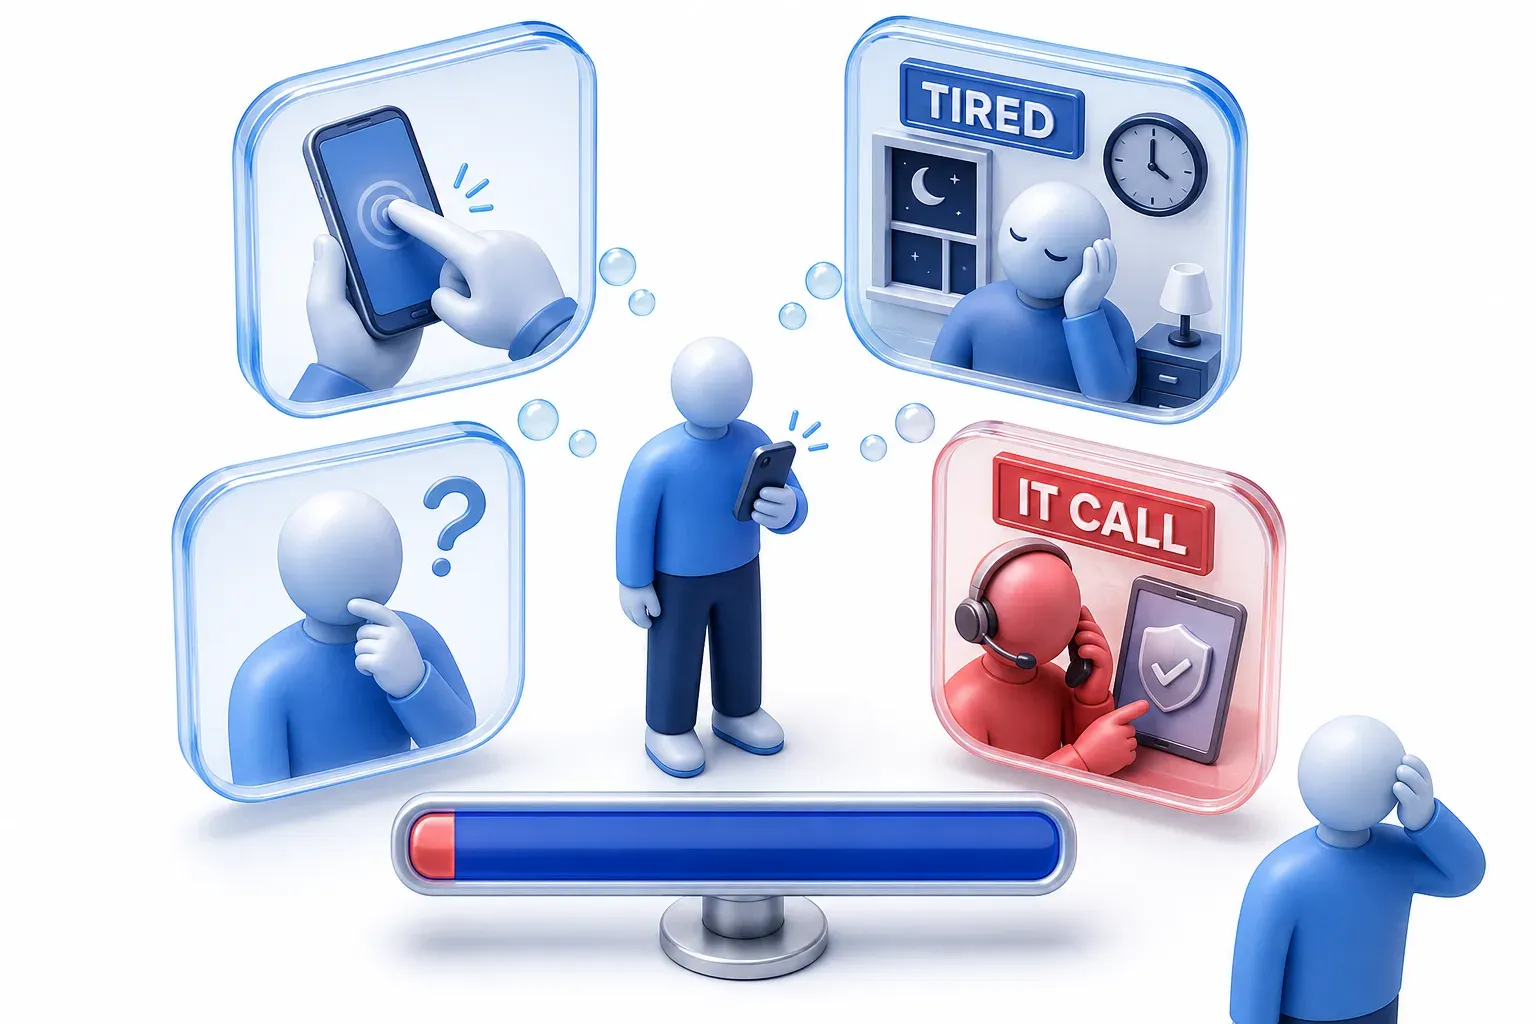
המטרה היא לשחוק את האדם. אנשים עלולים לאשר בטעות, או רק כדי שבקשות האישור יפסיקו. או שהבקשות עלולות לבלבל אותם ולגרום להם לחשוב שאחת מהן אמיתית; CISA מתארת את כל שלוש האפשרויות האלה. אפילו בלי הצפה, יש משתמשים שמאשרים בקשה: לפי המחקרים של Microsoft עצמה, שדווחו ב-2022, כ-1% מהמשתמשים מאשרים בקשת אישור פשוטה בניסיון הראשון.
הלחץ יכול לבוא גם ממישהו שמתחזה לצוות ה-IT. קבוצת התקיפה Scattered Spider, המתוארת ב-advisory משותף של CISA ו-FBI, שלחה לעובדים בקשות אישור שוב ושוב, עד שהם לחצו על "Accept". היא גם התחזתה לצוות ה-IT כדי לגרום לעובדים לשתף קודים חד-פעמיים.
איך זה נראה ב-Uber ב-2022
בספטמבר 2022, Uber אמרה שתוקף פרץ לחשבון של קבלן. הסיסמה של הקבלן, ככל הנראה, נרכשה בדארקנט, אחרי שנוזקה פגעה במכשיר האישי שלו.
התוקף ניסה להתחבר שוב ושוב, וכל ניסיון שלח לקבלן בקשת אישור דו-גורמית ש"חסמה את הגישה בתחילה". רק כשהקבלן אישר אחת מהבקשות, התוקף נכנס לחשבון. לדברי Uber, החברה האמינה שהתוקף היה מקושר לקבוצה בשם Lapsus$. אימות רב-גורמי עצר כל ניסיון, חוץ מאחד.
פרט נוסף מגיע מסיקור חדשותי, ולא מהעדכון של Uber: BleepingComputer דיווחה באותה עת שהתוקף התחזה, לכאורה, לצוות ה-IT של Uber. ההתחזה הזו נועדה לשכנע את העובד לאשר את בקשת האישור.
כמה נפוצה מתקפת MFA fatigue
בהתבסס על הפעילות שהשירותים של Microsoft עצמה רואים, החברה מדדה כ-6,000 ניסיונות MFA fatigue ביום, בשנה שהסתיימה ביוני 2023. הנתון הזה סופר ניסיונות, ולא חשבונות שנפרצו.
השיטה הזו עדיין בשימוש. ה-advisory של CISA ו-FBI על Scattered Spider עודכן לאחרונה ביולי 2025 ומתעד שיטות שזוהו בחקירות ה-FBI אפילו ביוני 2025. ה-advisory עדיין מונה "התראות אישור חוזרות של אימות רב-גורמי" שהובילו עובדים ללחוץ על "Accept".
האם מתקפת MFA fatigue מעידה על כך שאימות רב-גורמי לא עובד?
לא. בקשות האישור קיימות כי האימות הרב-גורמי ממלא את התפקיד שלו: הסיסמה בלבד לא הייתה מספיקה. אצל Uber, כל בקשה חסמה את התוקף עד שאחת מהן אושרה. בקשת אישור לא צפויה היא גם אזהרה. כפי שתואר למעלה, בתהליך שמשלב סיסמה ולאחריה התראת אישור התחברות בטלפון, בדיקת האימות הרב-גורמי מגיעה אחרי שהסיסמה אושרה. משום כך, CISA מציינת שבקשת אישור שהאדם דוחה יכולה להעיד על כך שהסיסמה שלו נחשפה. זה סימן אזהרה, לא הוכחה: מסלול איפוס הסיסמה שתואר למעלה יכול לשלוח בקשות אישור בלי הסיסמה.
נקודת התורפה היא בקשת אישור שאפשר לאשר בלחיצה אחת. אחד מאמצעי ההגנה של MITRE מפני הטכניקה הזו הוא להחליף את ההתראות הפשוטות לאישור התחברות בטלפון או את האישורים בלחיצה אחת, בשיטות מאובטחות יותר.
מה עוצר מתקפת MFA fatigue
תכונת ה-Number matching
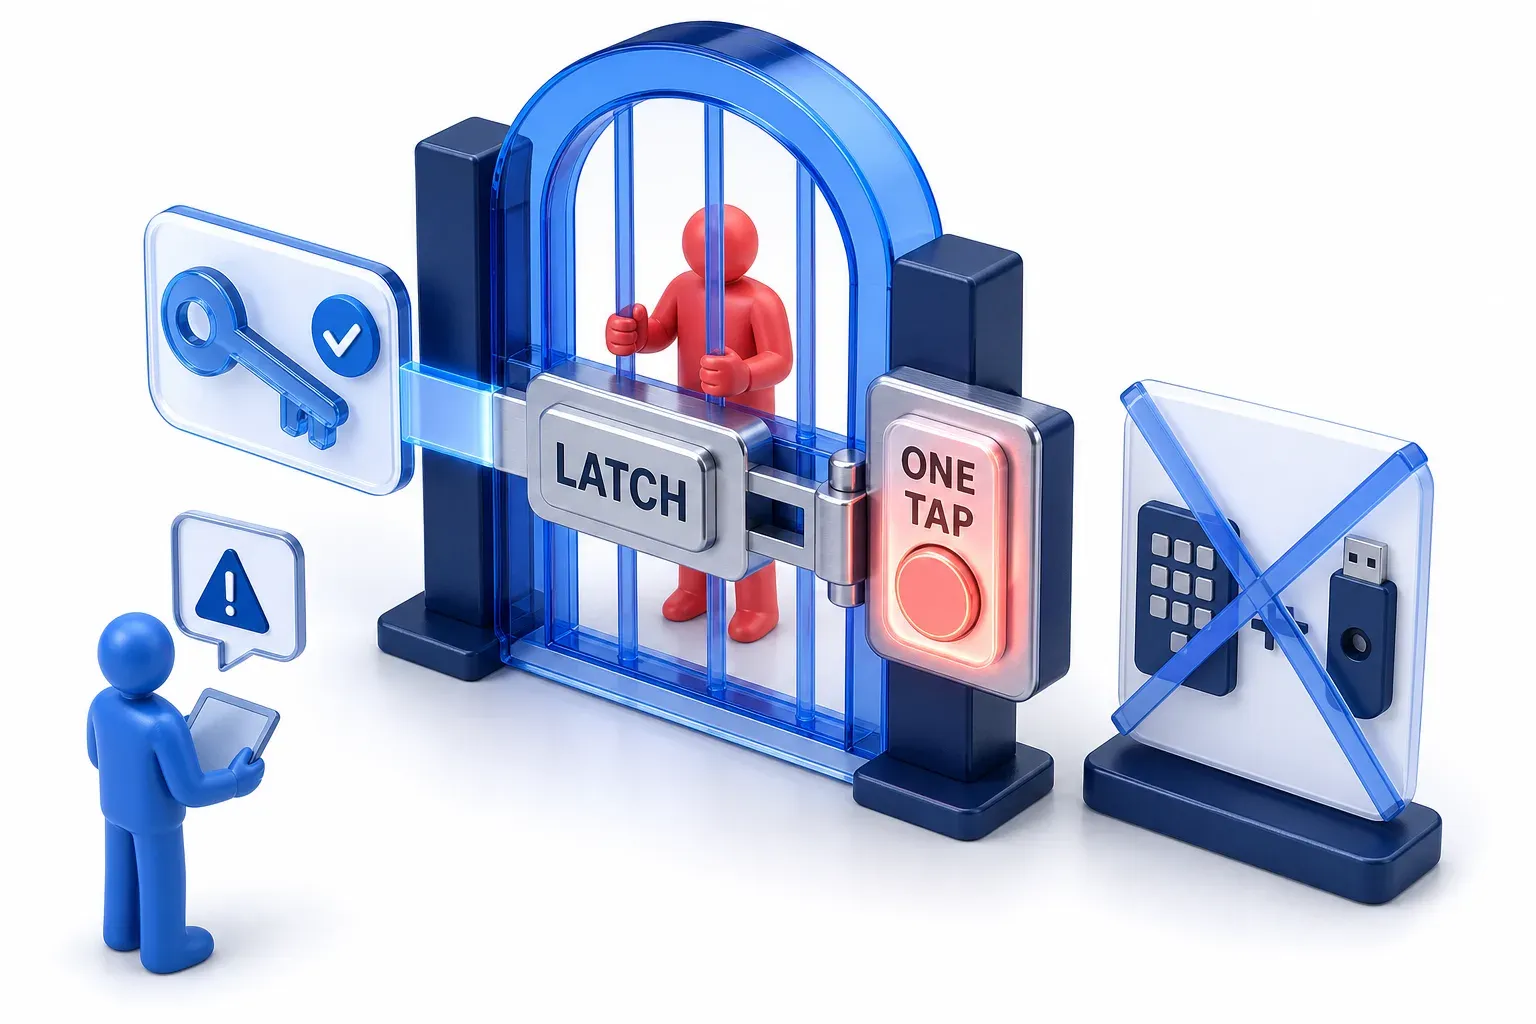
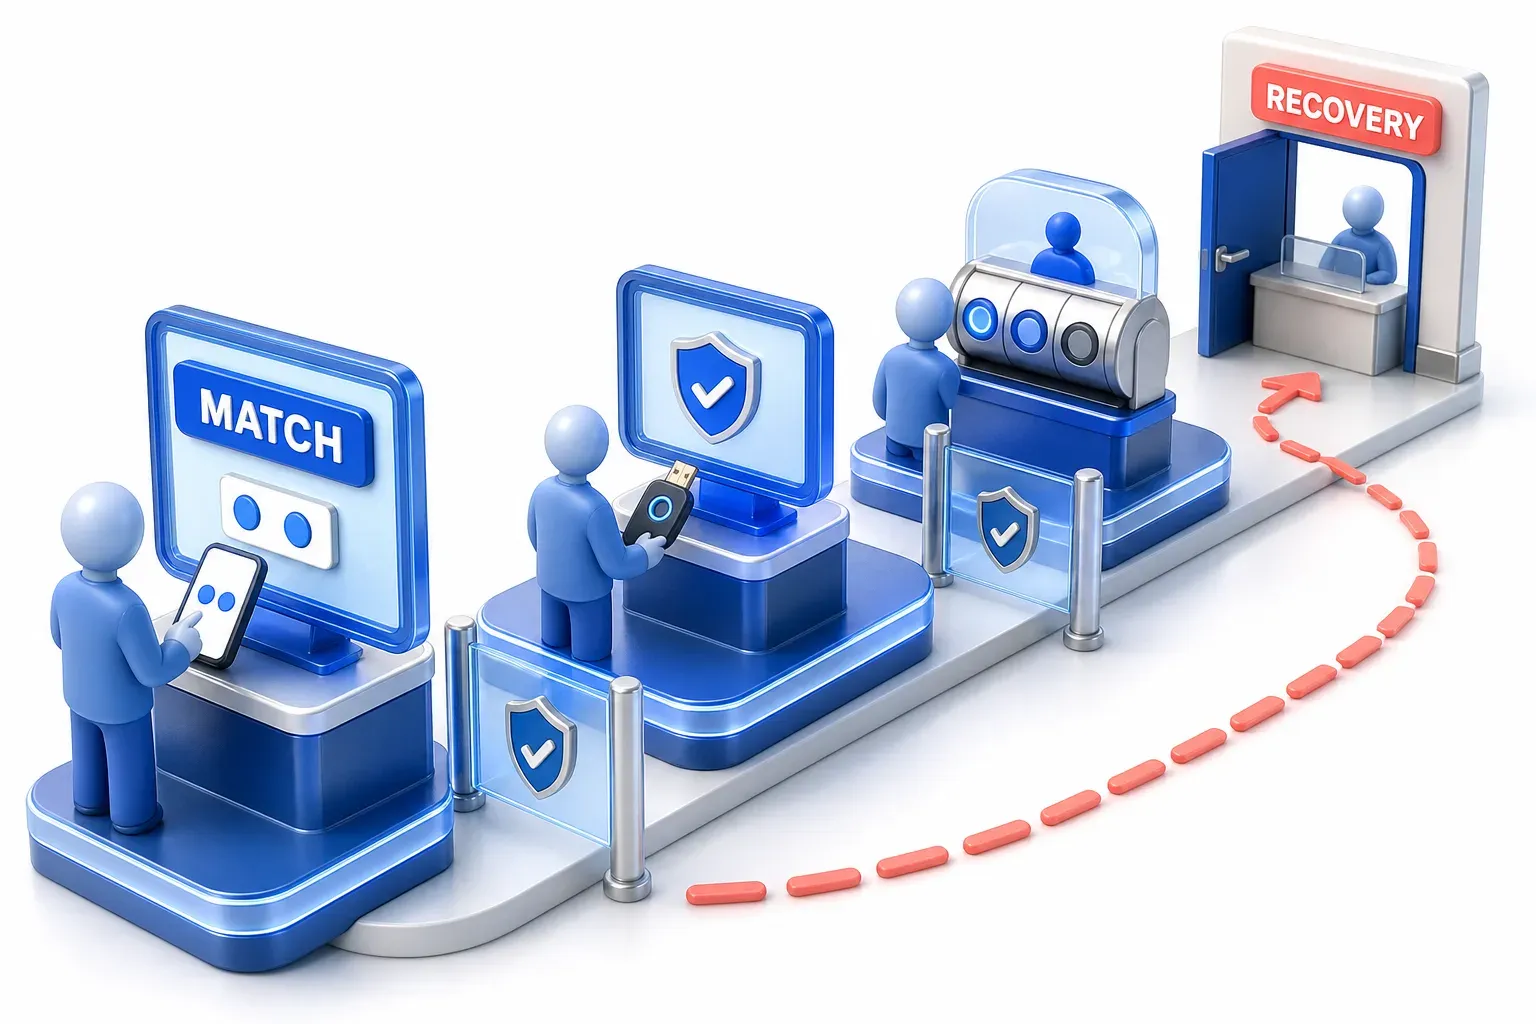
תכונת ה-Number matching משנה את מה שנדרש כדי לאשר בקשת אישור. מסך ההתחברות מציג מספר, והאדם צריך להקליד אותו באפליקציה כדי לאשר. דף המידע של CISA על Number matching אומר ש"אין אפשרות לאשר בקשות אישור בלי להקליד את המספרים במסך ההתחברות", וכל בקשת אישור מקבלת מספרים חדשים. כשהאדם לא יזם את ההתחברות, אין לפניו מסך התחברות ואין לו מספר להקליד. בגלל זה, Number matching עוצרת את האישור העיוור בלחיצה אחת של בקשה לא מבוקשת, שעליה מתקפת push bombing מסתמכת.
ב-Microsoft Entra, Number matching מופעלת על התראות אישור ההתחברות בטלפון של Authenticator, אך יש לכך חריגים מתועדים. כשהאדם מתחבר לאפליקציית מובייל של Microsoft כמו Teams או Outlook, באותו מכשיר שמותקנת בו Authenticator, אפשר לבחור Approve או Deny במקום להקליד מספר. לדברי Microsoft, זה קורה כי ההתראה מוצגת רק במכשיר שממנו יזמו את ההתחברות.
- עמידה ל-push bombing, אך צעד ביניים: CISA מדרגת את התראת אישור ההתחברות בטלפון בשילוב Number matching כעמידה בפני push bombing, אך קוראת לה צעד ביניים שאינו חזק כמו אימות רב-גורמי עמיד לפישינג (phishing-resistant MFA).
- לא עמידה לפישינג בעצמה: אפשר עדיין לרמות את האדם ולגרום לו להשלים את ה-Number matching בשביל התחברות שהתוקף יזם. בפישינג מסוג adversary-in-the-middle (AiTM), עמוד התחברות מזויף מעביר את אתגר האימות של השירות האמיתי. ניתוח Microsoft לערכת הפישינג Tycoon2FA מתאר עמוד מזויף שהציג לאדם את אותה בקשת אישור, "לדוגמה, number matching או הקלדת קוד", כדי שישלים אותה.
אימות עמיד לפישינג ומגבלות נוספות
אימות עמיד לפישינג, כגון מפתחות גישה (passkeys), פרטי הזדהות מסוג FIDO שמקושרים לחשבון של אדם באתר או באפליקציה מסוימים, אינו חשוף למתקפה הזו. CISA מגדירה את push bombing כ"לא רלוונטי" לשיטות האלה, וה-advisory על Scattered Spider קורא לשיטות כאלה "לא חשופות ל-push bombing". ארגונים יכולים גם להגביל את קצב הבקשות שחשבון יכול לקבל בפרק זמן נתון, ולחסום התחברויות שלא מגיעות מהמקום שבו נמצא הטלפון של האדם. אלה שני אמצעי הגנה נוספים שהמסגרת מונה.
איפה אמצעי ההגנה האלה נגמרים
מפתחות גישה שונים מהותית מאמצעי ההגנה שמשנים או מגבילים בקשות אישור: הם מתבססים על אימות קריפטוגרפי שמקושר לשירות האמיתי, ולא על אישור כללי שכל אחד יכול ללחוץ עליו. Number matching, הגבלת קצב הבקשות ובדיקת מיקום ההתחברות פועלים על בקשת האישור עצמה.
אף אחד מאמצעי ההגנה האלה לא מכסה את שחזור החשבון, שהוא סיכון נפרד. מוקד תמיכה או תהליך שחזור חשבון עלול לאפשר למישהו להחליף את אמצעי האימות שרשומים, לרשום מכשיר משלו כאמצעי אימות, או לעבור לדרך חלופית וחלשה יותר להתחבר. במקרה כזה, תוקף יכול להשתלט על החשבון בלי שאף בקשת אישור אושרה. אותו advisory מתאר כיצד Scattered Spider מתקשרת למוקדי תמיכה של IT כדי לגרום לאיפוס סיסמאות או להעברת האימות הרב-גורמי למכשיר שבשליטת התוקפים. המסלול הזה עוקף את בקשת האישור לחלוטין.
איפוס סיסמה בלבד לא מבטל דרישת אימות רב-גורמי שהשירות מפעיל בנפרד; הסכנה היא בתהליך שחזור שגם מאפס או מחליף את אמצעי האימות. לכן הגנו על תהליך השחזור ועל כל שינוי באמצעי האימות באמצעות אימות זהות חזק.
מתקפת MFA fatigue לעומת פישינג מסוג AiTM ושיטות דומות אחרות
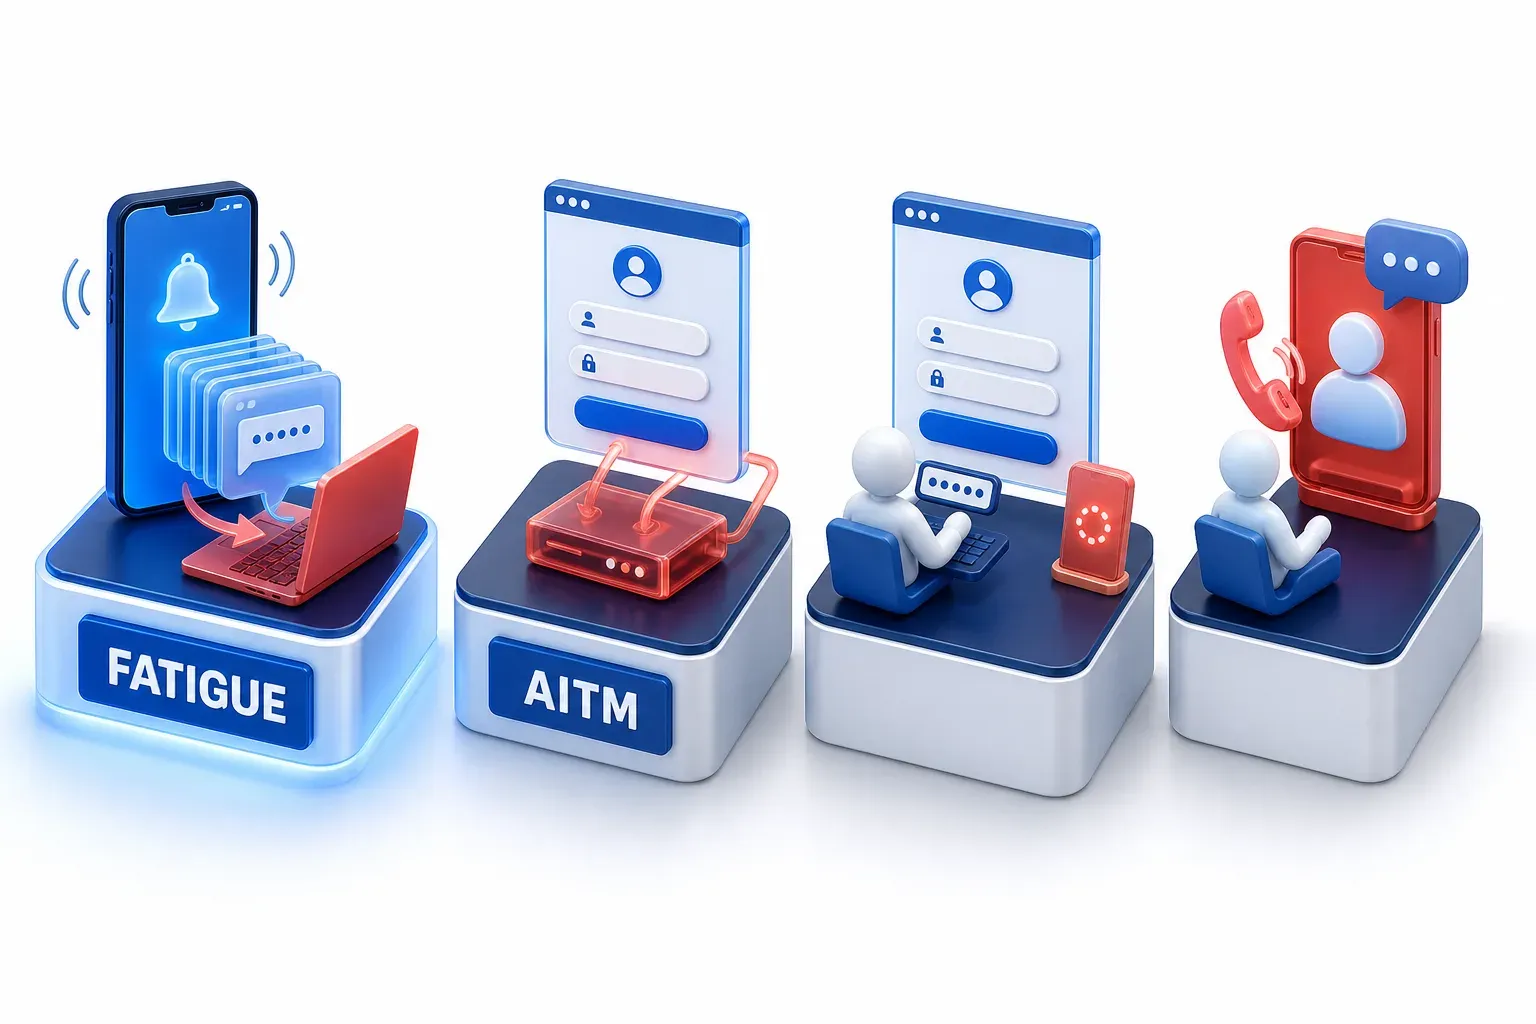
- פישינג מסוג AiTM: האדם מתחבר באמצעות עמוד מזויף ומשלים אימות רב-גורמי להתחברות של עצמו. התוקף משתלט על הסשן (session) שנוצר מההתחברות הזו, כלומר מצב שבו השירות מזהה את המשתמש כמחובר. במתקפת MFA fatigue, האדם מאשר התחברות שהתוקף יזם.
- מתקפת Device code phishing: התוקף יוזם התחברות וגורם לאדם להזין את הקוד שלה בעמוד ההתחברות האמיתי. אין כאן הצפה של בקשות אישור.
- מתקפת Vishing: פישינג בשיחת טלפון, לעיתים קרובות מצד מישהו שמתחזה לצוות ה-IT או למוקד התמיכה. שיחה כזו יכולה לגרום לאדם לאשר בקשת אישור.
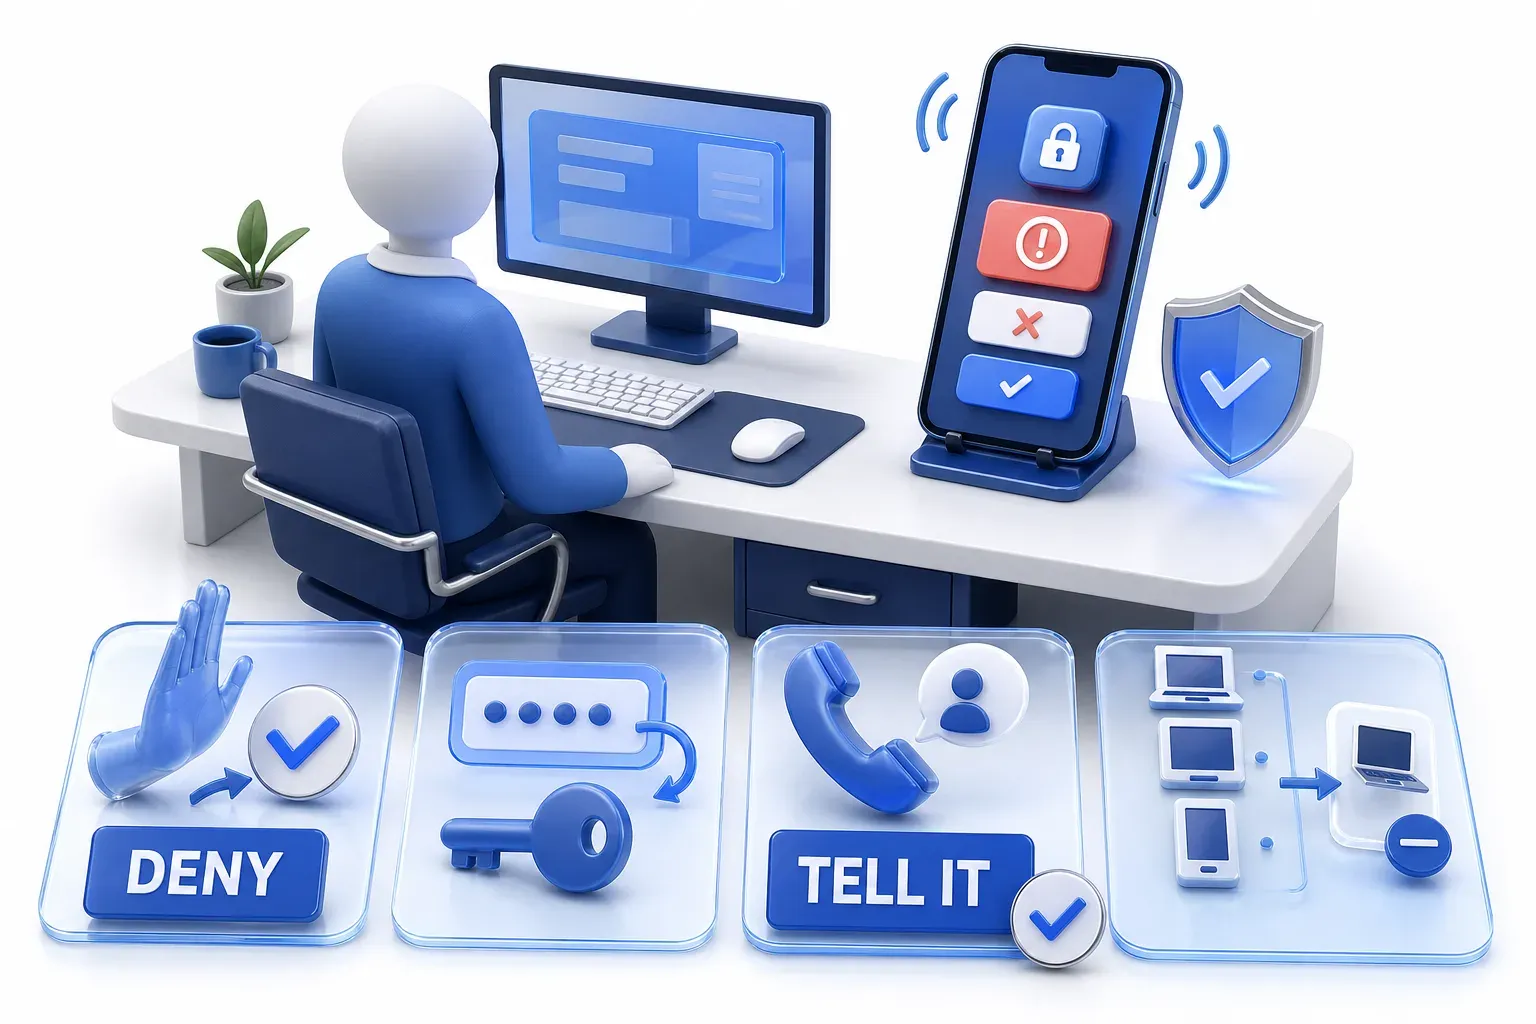
מה לעשות אם הטלפון שלכם ממשיך לבקש מכם לאשר התחברות
בקשת אישור שלא יזמתם בעצמכם מעידה שמישהו אחר עלול להתחבר בשמכם, אולי עם הסיסמה האמיתית שלכם:
- אל תאשרו אותה: אשרו רק בקשות שמגיעות מהתחברויות שיזמתם בעצמכם, ולפי MITRE זו ההדרכה שצריך להעניק למשתמשים. דחו את כל הבקשות האחרות או התעלמו מהן.
- החליפו את הסיסמה: בקשת אישור שלא יזמתם יכולה להעיד שהסיסמה שלכם ידועה כבר למישהו אחר. החליפו אותה גם בכל חשבון נוסף שמשתמש באותה סיסמה.
- בעבודה, דברו עם צוות ה-IT או צוות האבטחה: פנו דרך ערוץ מוכר ומהימן, כמו מספר הטלפון של מוקד התמיכה או מערכת הפניות שאתם נוהגים להשתמש בה, ולא בפרטי קשר שמופיעים בבקשת האישור עצמה, בהודעה או מהמתקשר. CISA מייעצת לדווח על בקשות אישור לא צפויות גם אם דחיתם אותן, כדי שהצוות יוכל לבדוק את הסיבה.
- אם אישרתם אחת מהבקשות: בעבודה, דווחו לצוות ה-IT באופן מיידי, באותו ערוץ מהימן. בחשבון אישי, החליפו את הסיסמה, ואז התנתקו מכל שאר המכשירים והאפליקציות המחוברים לחשבון מתוך הגדרות החשבון, כפי שמתואר בהנחיות השחזור של המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC). בדקו את אמצעי האימות של החשבון ואתרו טלפון או אפליקציה שלא הוספתם בעצמכם, כי תוקף שמצליח להיכנס עשוי לרשום מכשיר משלו כדי לשמור על הגישה, וזה סוג של מניפולציה בחשבונות (Account Manipulation).
בישראל: במקרה של השתלטות על חשבון אישי, אפשר לדווח על כך גם למערך הסייבר הלאומי, בשירות המקוון דיווח על אירוע סייבר - טופס הפתוח לאזרחים ולארגונים ומעניק מענה מקצועי ראשוני. בין סוגי האירועים המפורטים בשירות נמנות גם פריצות לחשבונות ברשתות חברתיות וחטיפת חשבונות WhatsApp. אפשר לפנות למערך גם בשיחת טלפון חינם למספר 119 (מרכז 119).