Quishing (T1660)
מתקפת Quishing היא פישינג שמגיע כקוד QR (QR code) ולא כקישור. הקוד הוא תמונה, ולכן לתוכנה שבודקת הודעות ומחפשת בהן קישורים מסוכנים אין מה לקרוא, והכתובת מופיעה רק אחרי שמצלמה מפענחת אותה. MITRE ATT&CK מתעדת אותה במטריצת Mobile שלה כ-T1660.
המילה Quishing מבוטאת KWISH-ing - באנגלית זה מתחרז עם fishing, ו-Cambridge Dictionary הוסיף אותה לרשימת המילים החדשות שלו ב-2024. כל כך הרבה אנשים שואלים איך מבטאים את המילה, עד שמנועי חיפוש היום עונים קודם על ההגייה ואז על ההגדרה. בתשובה הזו הם מסתמכים על מילונים, לא על עמוד אבטחה כלשהו.
יש משהו מוזר בעצה שמתלווה ל-Quishing. ההמלצה החוזרת ביותר, בשני מנועי החיפוש הגדולים, היא לבדוק את הכתובת לפני שפותחים אותה. אותם מנועי חיפוש גם אומרים לכם שאי אפשר לראות את הכתובת לפני שסורקים את הקוד. שתי הטענות נכונות. הרצף שביניהן הוא המנגנון כולו, ואף אחד משני עמודי התוצאות לא מסביר אותו.
העמוד הזה מסביר את המנגנון הזה, ואז עובר למה שהתראה ממשלתית שפורסמה בינואר אומרת על אותה מתקפה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.


תסבירו לי כמו לילד בן 10
קוד QR הוא תמונה של כתובת. זה הכל שיש בו.
אדם לא יכול לקרוא תמונה של כתובת. גם רוב התוכנות שבודקות את ההודעות שלכם ומחפשות בהן קישורים מסוכנים לא יכולות. מצלמה כן יכולה. הבדיקה הזו בדרך כלל קורית לפני שהודעה מגיעה אליכם. כשמדובר בקוד היא לא קורית בכלל. הדבר הראשון שקורא את הכתובת הוא הטלפון בידיים שלכם.
קו ההגנה האחרון הוא אדם שמחזיק טלפון ביד. הוא מביט בקטע טקסט קטן ומחליט אם ללחוץ עליו.
אין בכך ביקורת כלפי אף אחד. זה תיאור של המקום שבו ההחלטה בסוף מתקבלת.
חידון Quishing
בדקו את הידע שלכם על Quishing - אולי אתם כבר יודעים עליו הכל.
מה זאת מתקפת Quishing?

למה Quishing עוקפת את הפילטרים
המנגנון לא מסובך, וכל ההסברים בנושא מתארים את זה באותו אופן. מסנן שמחפש קישורים מסוכנים צריך קישור כדי לבדוק אותו. לקוד QR אין קישור כזה. הכתובת מקודדת בתבנית של ריבועים, ושום דבר לא מפענח אותה עד שמצלמה עושה זאת.
מסיבה זו, הודעה שכוללת קוד יכולה לעבור בדיקות שהיו עוצרות את אותה הודעה אילו כללה את אותה כתובת כטקסט. התוכן זהה. רק הפורמט השתנה.
כדאי לדעת איך הקודים האלה מגיעים בפועל, כי התשובה פחות יוצאת דופן מהדוגמאות המוכרות לציבור. הדיווח של Microsoft לרבעון הראשון של 2026 מצא שקבצי PDF מצורפים היו שיטת המשלוח העיקרית לאורך כל הרבעון. התמונה בדרך כלל לא מודבקת בתוך ההודעה עצמה, אלא נמצאת בתוך מסמך שמצורף אליה, וזו שכבה נוספת בין הקוד לבין כל דבר שנועד לבדוק אותו.
ההודעה נבדקת במכשיר אחד ופועלים לפיה במכשיר אחר
יש כאן תוצאה שנייה, וזו החשובה מבין השתיים. הפרשנות הזו היא מסקנה נגזרת, לא קביעה מפורשת של מקור בודד כלשהו, אבל היא נובעת ישירות מהאופן שבו הדברים מסודרים.
האימייל מגיע למחשב עבודה, שבדרך כלל מנוהל, מעודכן ומנוטר. הקוד נסרק בטלפון, שבדרך כלל לא מנוהל, לא מעודכן ולא מנוטר. המתקפה מעבירה אתכם ממכשיר מנוהל למכשיר לא מנוהל, והיא עושה את זה באמצעות פעולה כל כך רגילה שאף אחד לא חווה אותה כהחלטה.

מה הטלפון שלכם עושה בפועל כשאתם סורקים
רוב האנשים שואלים את השאלה הזאת בפועל, ויש לה תשובה מתועדת.
בואו נתחיל מהסתירה. התקציר של Google למונח הזה קובע: "אתם לא יכולים לראות את כתובת האתר האמיתית לפני שאתם סורקים את הקוד". ארבעה סעיפים אחר כך הוא ממליץ: "אם הטלפון שלכם מציג לכם את כתובת האינטרנט אחרי הסריקה, קראו אותה בעיון לפני שאתם מקישים כדי לפתוח אותה." מנוע החיפוש השני הולך רחוק יותר. הוא ממליץ להשתמש בסורק QR שמציג את הכתובת, ומשתמע מזה שהסורק המותקן כבר בטלפון שלכם לא עושה זאת.
מה המצלמה עושה בפועל
ההוראות של Apple למצלמה שלה מתארות רצף שונה. אתם פותחים את אפליקציית המצלמה, מחזיקים את המכשיר כך שהקוד מופיע במסך, ואז באנר ההתראה (notification banner) מופיע בחלק העליון של המסך. אחר כך אתם מקישים על הבאנר כדי לפתוח את התוכן. יש גם כפתור Scan Code ב-Control Center שפועל באותו אופן.
המרכז האוסטרלי לאבטחת סייבר (Australia's cyber security centre) מתאר את אותה קטגוריית מתקפה כ"טכניקת הנדסה חברתית שמטעה אתכם לסרוק קודי QR זדוניים". זה תיאור מדויק יותר מרוב התיאורים האחרים בנושא: החלק הטכני טריוויאלי, והחלק שחייב לעבוד הוא השכנוע.
אז הכתובת נחשפת, ונדרשת הקשה. הכתובת לא נראית לפני הסריקה, והיא נראית אחריה. שני חלקי העצה תיארו את אותן שתי השניות, מזוויות שונות.
מה זה לא אומר
שלושה סייגים, כי זה החלק שבו קל להגזים.
מדובר בהתנהגות מתועדת של חברה אחת, באפליקציית המצלמה שלה בלבד. זו לא קביעה על כל אפליקציית סריקה, כל גרסת Android, או כל גרסה אחרת. בדקו מה המכשיר שלכם עושה.
חשוב מזה, שום דבר כאן לא מוכיח שאנשים קוראים את מה שמוצג להם. הבאנר קטן, הוא מופיע בזמן שאתם עדיין מחזיקים את הטלפון בזווית לא נוחה, וההקשה עליו היא המשך טבעי לתנועה שכבר התחלתם. הצגה של משהו וקריאה שלו הם שני אירועים שונים.
וזאת הזווית שכדאי לזכור מכאן. העצה המקובלת לא מבקשת מכם לרכוש יכולת שאין לכם. היא מבקשת שתי שניות של תשומת לב, ברגע שתוכנן להרגיש כאילו שום דבר לא קורה.

האם סיפור המדבקה אמיתי?
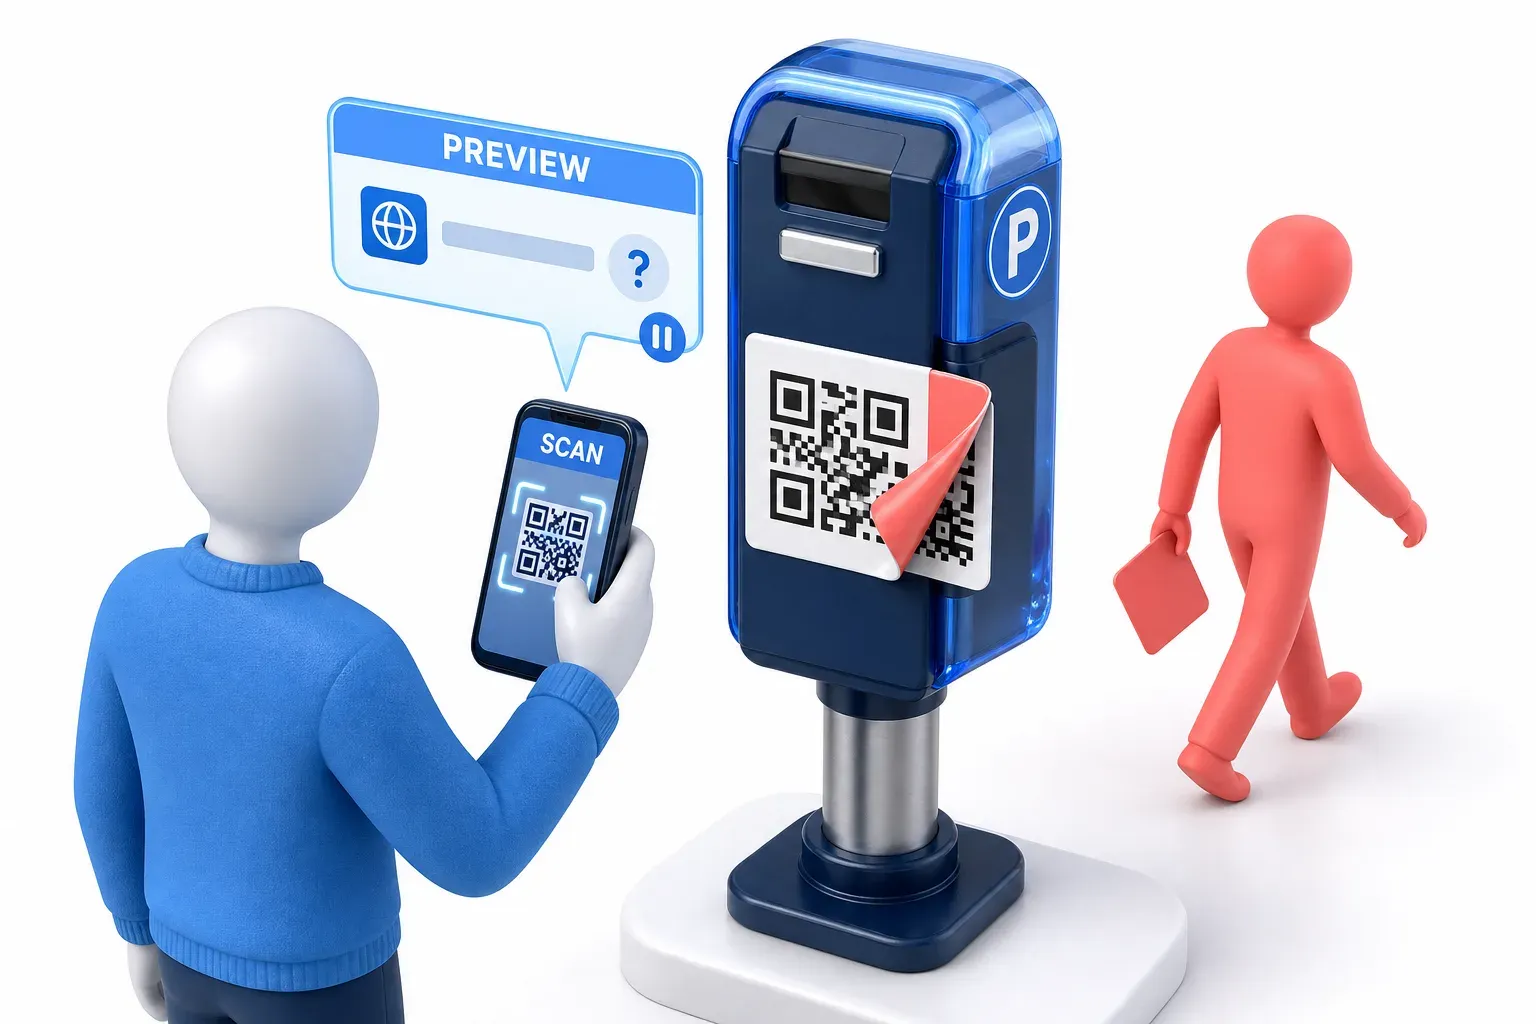
כל מדריך בנושא הזה מזכיר מישהו שמדביק מדבקה מזויפת מעל קוד QR אמיתי, על מד חניה, תפריט של מסעדה או שלט ציבורי. כשעשרים עמודים של ספקים חוזרים על אותה דוגמה צבעונית, האינסטינקט הסביר הוא לשאול מי באמת תיעד אותה.
המחקר למאמר הזה התחיל מהחשד הזה, והחשד התברר כשגוי. שווה לומר את זה במפורש, ולא לזנוח את זה בשקט. עמוד שמדווח רק על הציפיות שהצליח לאמת פחות שימושי מעמוד שמדווח גם על אלה שנאלץ לזנוח. הטענה מבוססת על מקורות טובים יותר ממה שעמודי הספקים גורמים לה להיראות.
מי באמת תיעד את זה
הטכניקה, בתיאור העצמי של MITRE, מציגה את התרחיש במילים של המסגרת עצמה: תוקף "יכול להחליף קוד QR ציבורי לגיטימי באחד שמוביל לכתובת אחרת, כמו אתר פישינג". הוועדה הפדרלית למסחר של ארה"ב (Federal Trade Commission, FTC) פרסמה בדצמבר 2023 את אזהרת הצרכנים שלה, על נוכלים שמדביקים קודי QR משלהם מעל קודים אמיתיים. רשויות תחבורה עירוניות פרסמו אזהרות משלהן על מדבקות מזויפות שמכסות מדי חניה - הונולולו באפריל 2023, וניו יורק בהמשך. שירות המפקחים של דואר ארה"ב (United States Postal Inspection Service) מפעיל עמוד בנושא הזה.
כלומר, מדובר במסגרת אחת, ברגולטור צרכנים פדרלי אחד, בלפחות שתי רשויות תחבורה עירוניות, ובשירות אכיפת חוק פדרלי אחד. הדוגמה חוזרת על עצמה כי היא מתועדת, לא כי היא מומצאת.
אבל זה לא המקרה הנפוץ
תיעוד זה לא אותו דבר כמו שכיחות. המדידה שמופיעה בהמשך העמוד הזה סופרת קודים שמגיעים באימייל, רובם בתוך קבצי PDF מצורפים, בהיקפים שמגיעים למיליונים בחודש. מד החניה הוא הדוגמה שנחרתת בזיכרון, כי הוא פיזי וקל לדמיין. המקרה הרגיל הוא קובץ מצורף להודעה, וזה המקרה שרוב האנשים בפועל ייתקלו בו.

איך המסגרת מכנה את זה
המסגרת MITRE ATT&CK מתעדת את הטכניקה הזו כ-T1660, פישינג - והפרט המעניין הוא באיזו מטריצה היא מסווגת.
הטכניקה הזו לא נמצאת במטריצת Enterprise של ATT&CK. היא מסווגת במטריצת Mobile, תחת הטקטיקה גישה ראשונית (Initial Access), עם Android ו-iOS כפלטפורמות הרשומות. גרסת הטכניקה היא 1.2, ועדכון אחרון נרשם ב-12 במאי 2026. לטכניקה הזו אין תת-טכניקות. זו עובדה מאלפת בהתחשב בכמה שמדברים עליה: המסגרת מסווגת את Quishing כדרך מסירה אחת מכמה, ולא כמשפחת טכניקות בפני עצמה.
האובייקט מסווג לפי המקום שבו המתקפה בפועל פוגעת. זה פרט קטן בניהול השוטף של המסגרת, אבל הוא מתאר את הבעיה בצורה מדויקת יותר מרוב הפסקאות שנכתבות עליה. מה שמותקף כאן הוא הטלפון, ולכן הבקרות שמגנות על מחשב עבודה לא רלוונטיות כאן.
שתי מיטיגציות, ואחת מהן זה אתם
המיטיגציות של הטכניקה קצרות מספיק כדי לפרט את כולן. יש שתיים. הראשונה היא כלי אנטי-וירוס ואנטי-תוכנות זדוניות שמסוגלים לחסום דומיינים ידועים של פישינג. השנייה היא הדרכת משתמשים. בין ה-Procedure Examples של הטכניקה מופיעה קבוצת התקיפה Kimsuky, ש-MITRE עוקבת אחריה, ומתועדת כמי שפרסה קודי QR זדוניים בהודעות פישינג שכוונו לגופים אמריקאים. זו הנקודה שממנה מתחיל הסעיף הבא.

מה ה-FBI פרסם בינואר
בינואר 2026 פרסם ה-FBI את התראת FLASH (FLASH advisory), שסומנה TLP:CLEAR ותואמה מול המשרד לביטחון המולדת (Department of Homeland Security) ומול CISA. ההתראה קובעת ש"ה-FBI זיהה גורמי Kimsuky שפרסו קודי QR זדוניים כחלק מקמפיינים ממוקדים של spearphishing", וההתראה מפרטת ארבעה מקרים, כל אחד עם תאריך משלו.
במאי 2025 גורמים שהתחזו ליועץ זר שלחו הודעה לראש מכון מחקר, וביקשו ממנו תובנות על ההתפתחויות בחצי האי הקוריאני. הם צירפו להודעה "קוד QR לסריקה לצורך גישה לשאלון". בהמשך אותו החודש, גורמים שהתחזו לעובד שגרירות שלחו הודעה לחוקר בכיר בנושא זכויות אדם בצפון קוריאה, עם קוד ש"נטען שהוא מספק גישה לכונן מאובטח". גם במאי, קוד הוביל ישירות ל"תשתית Kimsuky שנועדה לבצע פעילות זדונית".
לאחר מכן, ביוני 2025, חברת ייעוץ אסטרטגי קיבלה הזמנה לכנס שלא היה קיים. הקוד הוביל לעמוד הרשמה עם כפתור. הכפתור הוביל לעמוד התחברות מזויף לחשבון Google.
מיפוי מחזור החיים שאף אחד לא מצטט
אותה התראה מפרסמת דבר שאף עמוד באף אחד משני מנועי החיפוש לא מזכיר: טבלה שממפה את כל המתקפה לטכניקות של המסגרת.
שלב במתקפה | טכניקה |
|---|---|
מסירה באימייל עם תמונת QR |
|
טביעת אצבע של מכשיר נייד |
|
עמוד לאיסוף פרטי הזדהות |
|
גניבת טוקן סשן |
|
עקיפת MFA |
|
התמדה בחשבון או מניפולציה בו |
|
פישינג רוחבי מתיבת הדואר של הקורבן |
|
שתיים מהשורות האלה שוות הערה ולא הסבר. גניבת טוקן סשן ועקיפת MFA חולקות מזהה זהה, כי מדובר באותו מהלך, וזה הנושא של הכתבה באתר הזה על פישינג מסוג adversary-in-the-middle (AITM). הנקודה כאן היא רק שהתראה ממשלתית רואה בהן חלק מאותו מחזור חיים כמו הקוד שסרקתם.
מה ההתראה מנחה ארגונים לעשות
ההמלצות בהתראה מגיעות לתריסר פריטים, ורובן מוכרות. הן כוללות הדרכת עובדים לגבי קודים שמגיעים ללא בקשה "ללא קשר למקור שלהם (אימייל, מכתב, עלון, אריזה)", ואימות מקורות "באמצעים משניים (כגון יצירת קשר ישיר עם השולח)". הן גם דורשות Phishing-resistant MFA, ומחייבות ביקורת על הרשאות גישה. שניים מתוכם חריגים מספיק כדי שנציין אותם כאן בנפרד. ההתראה מנחה ארגונים לפרוס כלים "המסוגלים לנתח כתובות שמקושרות לקודי QR לפני מתן גישה למשאבי אינטרנט", ולתעד ולנטר "כל הזנת פרטי הזדהות ופעילות רשת בעקבות סריקות של קודי QR". ההנחיה השנייה הזו היא עצת הזיהוי היחידה שאותרה במחקר לכתבה הזו. כל השאר, בשני עמודי התוצאות, הוא מניעה.

האם המצב באמת מחמיר?
מדידה אחת קיימת כאן, מארגון שנמצא בעמדה המתאימה לבצע אותה. צוות המודיעין על איומים של Microsoft וצוות המחקר של Defender פרסמו ב-30 באפריל דוח על איומי אימייל לרבעון הראשון של 2026.
הנתונים שלהם מראים שהיקף מתקפות קודי QR עלה מ-7.6 מיליון בינואר ל-18.7 מיליון במרץ, עלייה של 146%, עם צמיחה חודשית של 59% בפברואר ו-55% במרץ.
מה המספר הזה מייצג, ומה הוא לא
המספר הזה מייצג זיהויים של חברה אחת, במערכות אבטחת האימייל שלה, במשך רבעון אחד. הוא משקף מגמת היקף, ותלולה. הוא לא נתון שכיחות, לא סך כולל של הענף, ולא ספירה של מי שאיבד כסף או שהחשבון שלו נפרץ.
אותו הדוח מוסיף פרט על אופן ההפצה, שמועיל יותר מהכותרת עצמה. קבצי PDF מצורפים היו אמצעי ההפצה הדומיננטי לאורך כל הרבעון. קודים שהוטמעו ישירות בגוף ההודעה זינקו ב-336% במרץ - ועדיין היוו 5% מסך ההיקף. שני הנתונים האלה שייכים זה לזה. אחוז השינוי גבוה כל כך כי מדובר בבסיס קטן.
מתחת לכל הנתונים האלה מסתתר פער אחד. לא נמצאה ספירת קורבנות לכתבה הזאת. היקף הזיהויים סופר הודעות שנתפסו, ולא אנשים שאיבדו משהו - ושני המדדים האלה אינם מתחלפים זה בזה.

הדבר האחד לשנות
רוב העמודים בנושא הזה מסתיימים בעשרה או ארבעה עשר טיפים - הנה טיפ אחד.
קראו את הבאנר לפני שאתם לוחצים עליו. זה כל מה שמבקשים מכם. הטלפון שלכם מציג לכם את הכתובת וממתין; השינוי הנדרש הוא להקדיש לזה שתי שניות במקום להשלים את התנועה באופן אוטומטי.
אפשר לשאול בצדק למה פרט כה קטן מספיק כדי להשפיע. המקרה הברור ביותר מבין המקרים המתועדים למעלה מסתיים כמו רוב המקרים האלה. אדם מגיע לעמוד שמתחזה לשירות שהוא משתמש בו, ומקליד לתוכו משהו. הבאנר הוא הרגע האחרון לפני שהעמוד ההוא נטען. זה הרגע היחיד שבו הכתובת גלויה, ושום דבר עדיין לא קרה.
למה לא רשימה ארוכה יותר
העצות שההסברים בנושא נותנים לא שגויות. שני מנועי החיפוש הגדולים ממליצים לבדוק קודים פיזיים לאיתור מדבקות, לבחון את הכתובת מראש, לנווט לאתר הרשמי ידנית, ולעולם לא להזין פרטי הזדהות בעמוד שהגעתם אליו מסריקה. עמוד אחד מבית ספק מגיע לארבעה עשר טיפים.
הבעיה עם ארבעה עשר טיפים היא שאף אחד לא מאמץ ארבעה עשר הרגלים. בדיקת הבאנר היא זו שנמצאת ברגע ההחלטה עצמו, חלה על כל אחד מהמקרים שהוזכרו למעלה, ולוקחת שתי שניות.
שלושה הרגלי עזר, ואז הסעיף הזה נעצר. כשקוד מגיע באופן בלתי צפוי ומבקש תשלום או התחברות, הקלידו את הכתובת בעצמכם במקום זאת. התייחסו לקוד בהודעה בלתי צפויה בדיוק כמו שהייתם מתייחסים לקישור בהודעה כזאת. ואם אתם אחראים על האבטחה של ארגון, הרשימה של ה-FBI היא נקודת התחלה טובה יותר מזו של כל ספק. ההנחיה לנטר מה קורה אחרי סריקה בולטת בה במיוחד.
אין כאן שום אפליקציה שצריך להתקין, ואין הגדרה כלשהי שצריך לשנות. הטלפון כבר מציג לכם את זה. את ההסתכלות הוא לא יכול לעשות בשבילכם.

מה העמוד הזה לא יכול להגיד לכם
- אף אחד לא מפרסם ספירת קורבנות. המספרים הזמינים הם זיהויים, והכתבה הזאת מציינת זאת בכל מקום שבו היא משתמשת בהם.
- התנהגות הסריקה המתוארת כאן שייכת ל-Apple, שתיעדה אותה לאפליקציית המצלמה שלה. זו לא קביעה על כל מכשיר, והיא גם לא מוכיחה שמישהו קורא את הבאנר. ההבחנה הזאת היא מגבלה של הכתבה עצמה, באותה מידה שהיא מגבלה של הפלטפורמה.
- עמוד אחד עם הרבה קוראים טוען שקשישים הם הקורבנות הנפוצים ביותר של Quishing. לא אותרה כל ראיה לכך, והטענה הזאת לא חוזרת כאן. טענה על מי שנופל קורבן זקוקה לנתונים שתומכים בה, ובלי נתונים זה סטריאוטיפ ולא ממצא.
- שני מקורות אי אפשר היה לקרוא. עמוד Quishing של המרכז האוסטרלי לאבטחת סייבר חרג מזמן ההמתנה בשני ניסיונות, ואזהרת הצרכנים של FTC החזירה שגיאה. שניהם מוזכרים למעלה כי הקיום והתאריכים שלהם מבוססים, ואף אחד מהם לא מצוטט ישירות או מקושר.

הגרסה הקצרה
מתקפת Quishing היא פישינג שמגיע כתמונה. התמונה עוקפת את המסננים שקוראים קישורים, והדבר הראשון שמסוגל לקרוא את הכתובת הוא הטלפון שבידכם.
העובדה הזאת היא גם הבשורה הטובה, וזה הרעיון שההסברים בנושא כל הזמן כמעט אומרים אותו, בלי לומר אותו בגלוי. הטלפון שלכם מראה לכם את הכתובת שאליה הקוד מוביל, וממתין שתקישו. הכתובת לא מוסתרת אחרי הסריקה. היא פשוט מוצגת ברגע שבו אתם באמצע התנועה ולא מצפים לקבל החלטה.
המתקפה אמיתית: המסגרת, רגולטור פדרלי, רשויות תחבורה עירוניות והתראת FBI מתעדים אותה. ההתראה עוקבת אחרי ארבעה מקרים מתוארכים שמסתיימים בעמוד התחברות מזויף. שום דבר מזה אינו סיבה להפסיק לסרוק קודי QR. זה סיבה להסתכל בבאנר.