
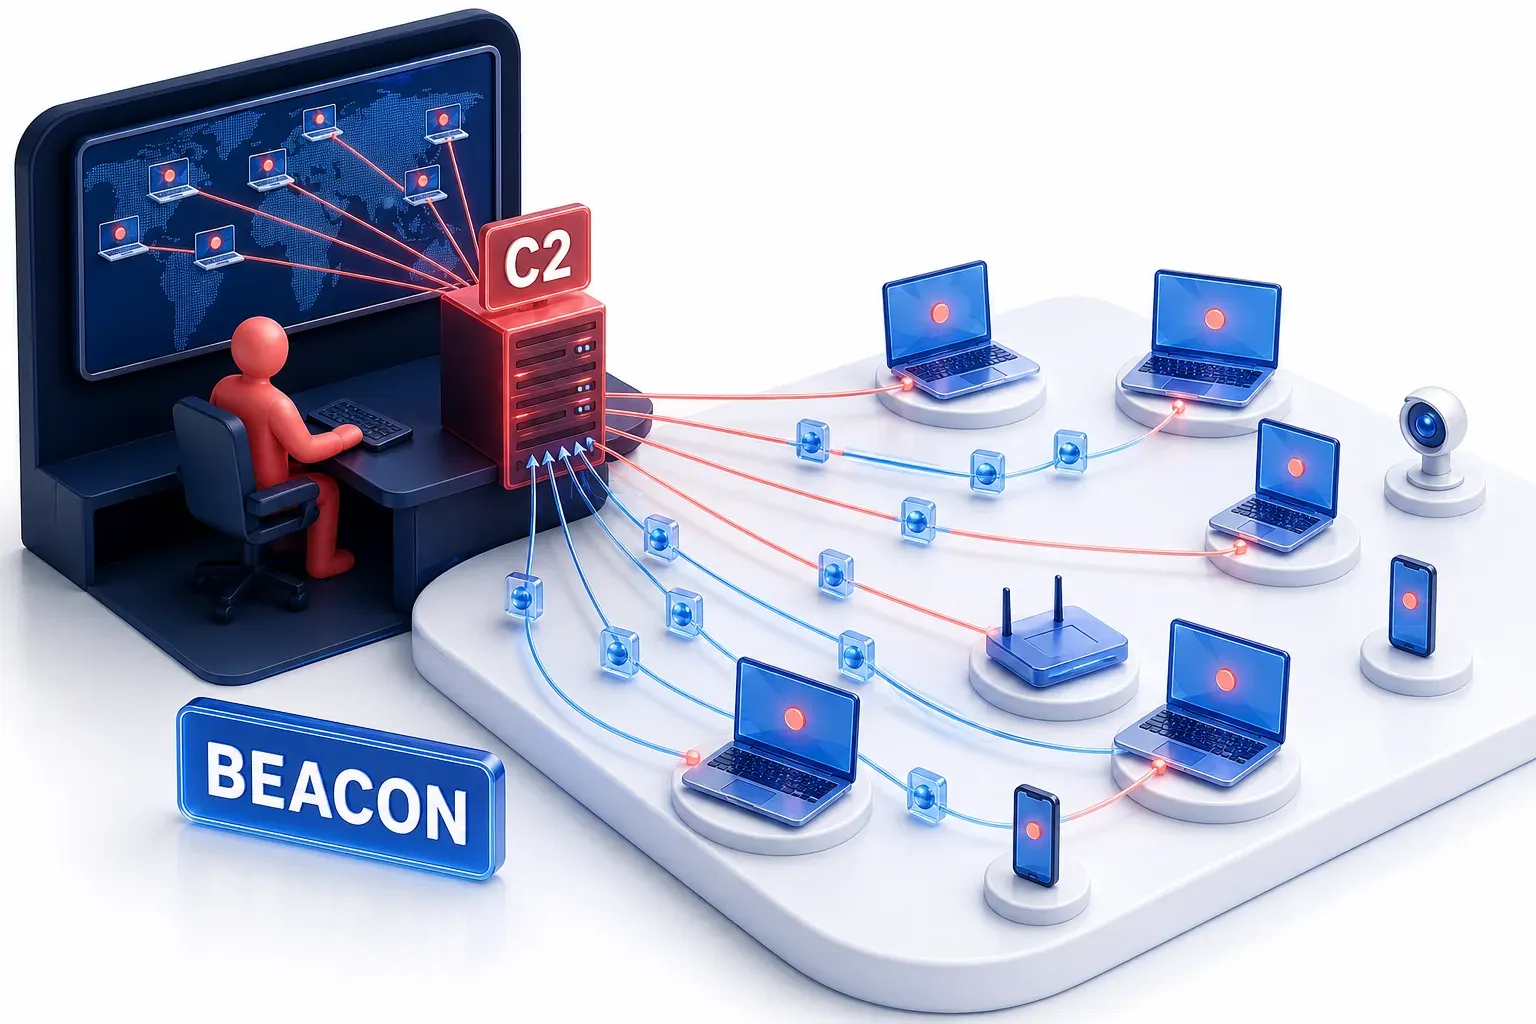
שרת שליטה ובקרה (C2 Server)
שרת שליטה ובקרה (Command and Control, C2) הוא המחשב ששולח הוראות לתוכנה הפועלת על מכשירים אחרים. הוא גם אוסף את מה שהתוכנה הזאת שולחת בחזרה. בהתקפה, אחרי הפריצה, השרת הזה הוא הדרך שבה תוקפים מכוונים את פעולת הנוזקה במכונות שנפרצו. צוותי אבטחה מפעילים מערך מאותו סוג בבדיקות מאושרות.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
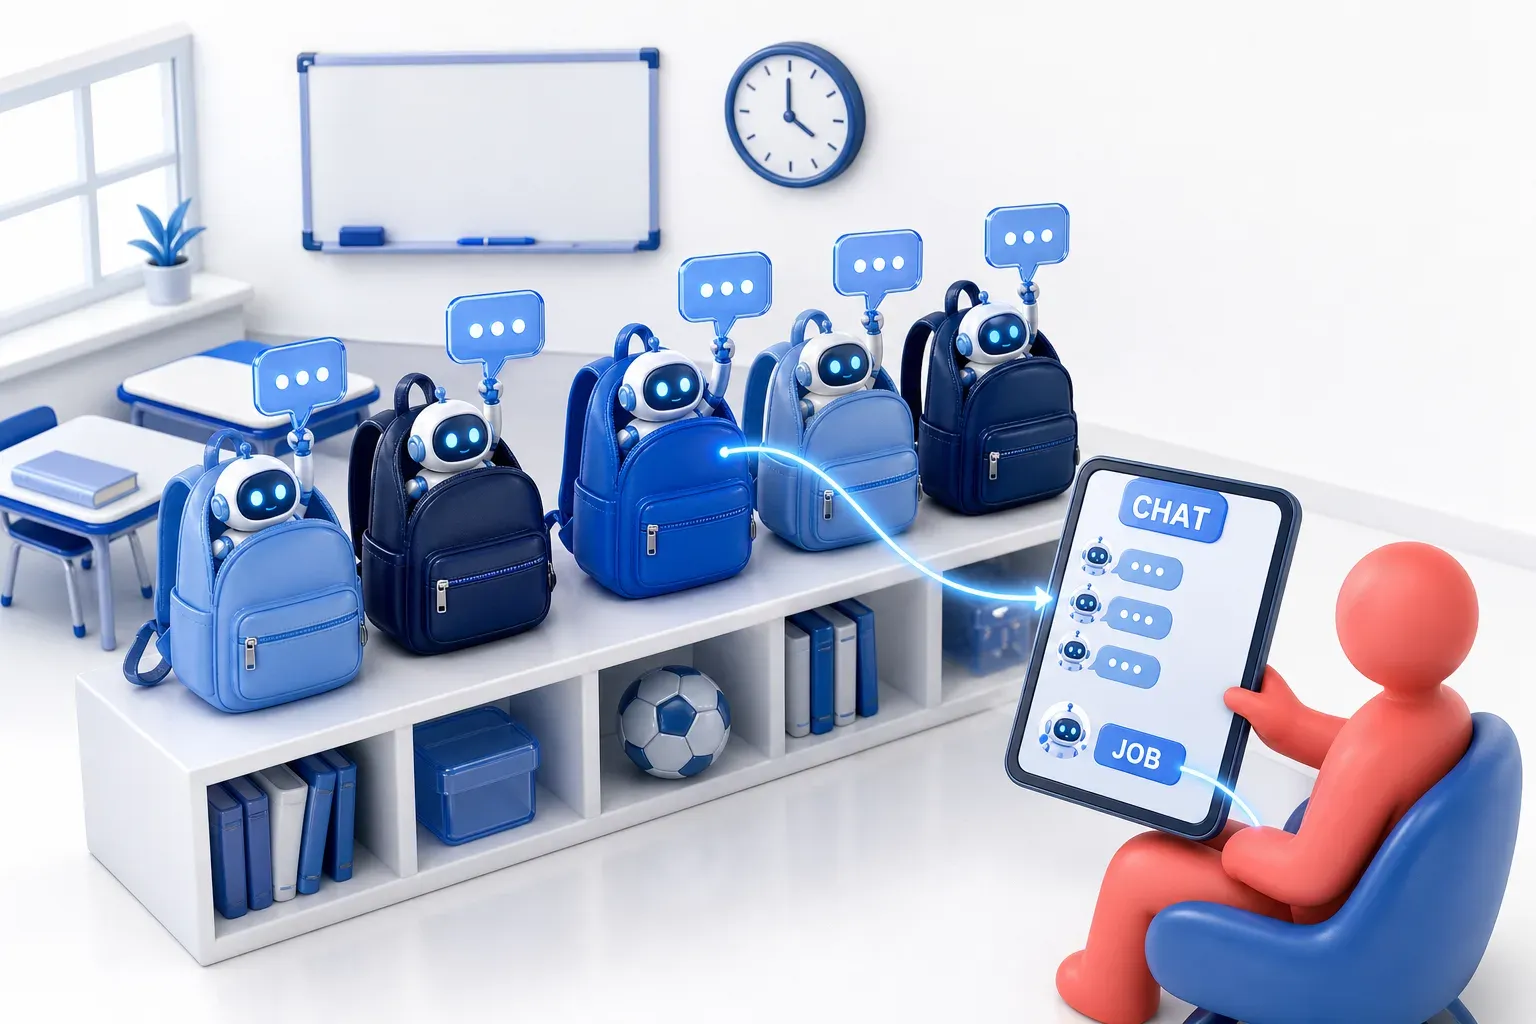
תארו לכם מישהו שמחביא בובות רובוט קטנות בתיקים של חברים לכיתה. בשיטה נפוצה, כל בובה שולחת בשקט הודעה זהה לקבוצת צ'אט סודית אחת, כל כמה דקות. ההודעה אומרת: "יש משהו בשבילי?" מי שמפעיל את הצ'אט יכול לתת לבובות משימה, למשל להעתיק שיעורי בית שהן רואות. אחר כך הבובות שולחות בחזרה את מה שהן מוצאות. אם המורה מוחקת את קבוצת הצ'אט, הבובות מפסיקות לקבל משימות דרכה. הבובות מגיעות לצ'אט חדש רק אם יש להן דרך למצוא אותו, ונשארות בתיקים. שרת C2 הוא קבוצת הצ'אט הסודית הזאת, זו שמקבלת את ההודעות ומחזירה את המשימות.
חידון שרת שליטה ובקרה
בדקו את הידע שלכם על שרת שליטה ובקרה - אולי אתם כבר יודעים עליו הכל.
מה שרת C2 עושה בעיקר?
איך שרת C2 עובד
נוזקה (malware) היא תוכנה שמבצעת משהו מזיק במכונה בלי רשות הבעלים שלה. ברגע שנוזקה כזו פועלת על מכונה נגועה, התוקף צריך דרך להעביר לה הוראות להמשך. שרת C2 הוא הדרך הזו.
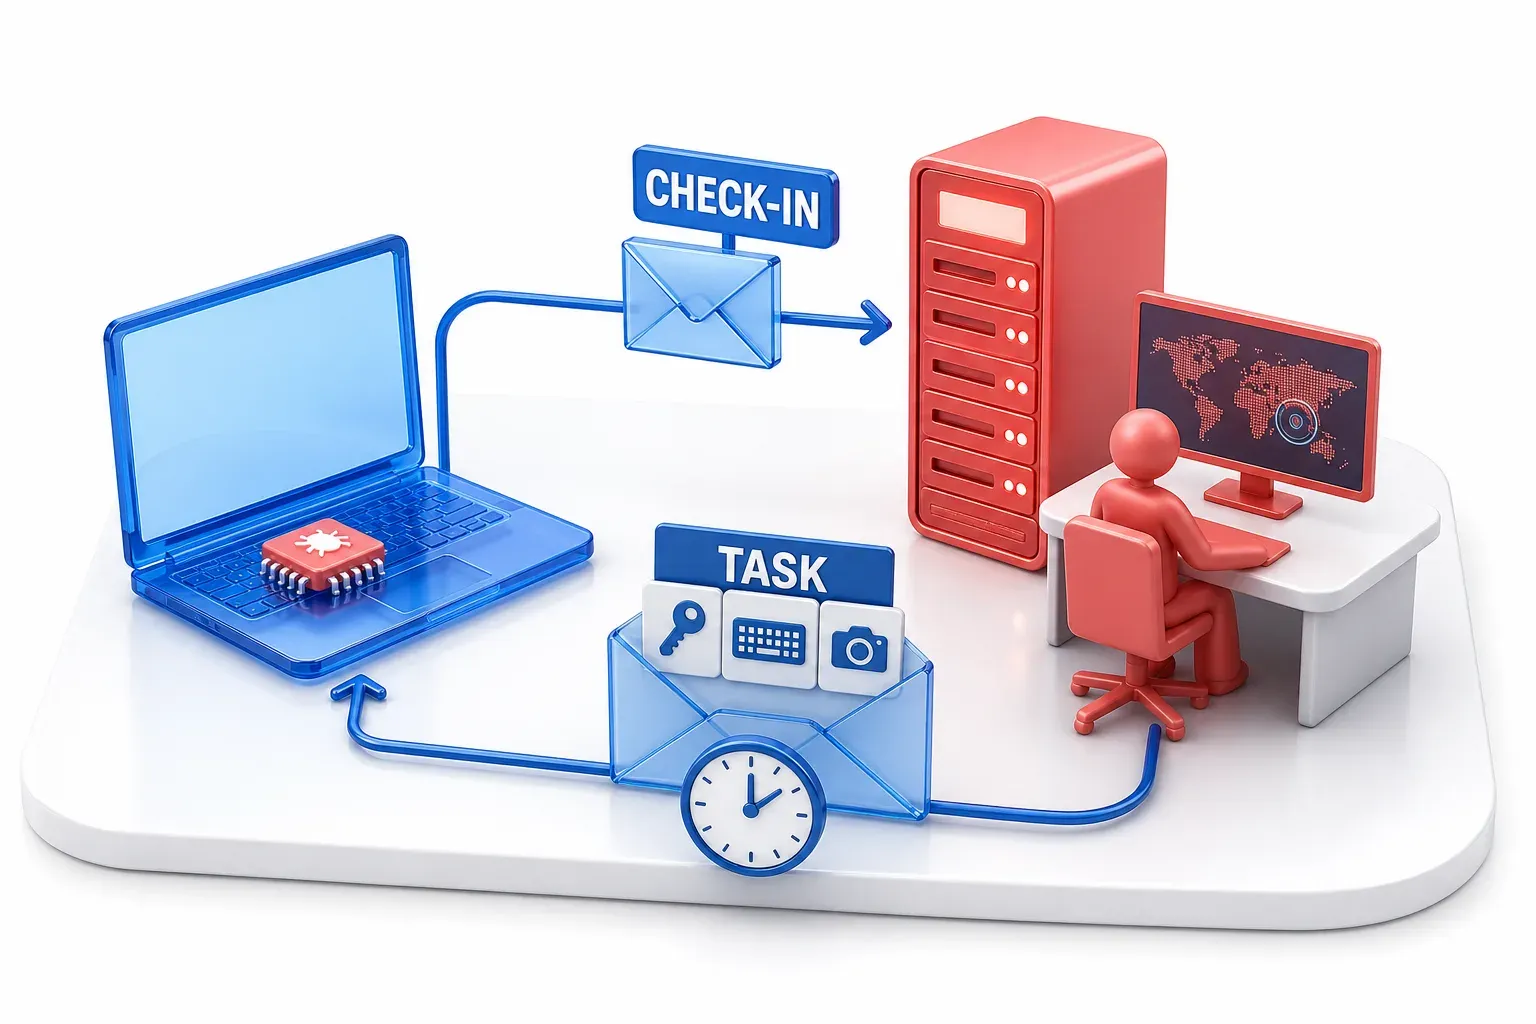
דפוס נפוץ הוא שהנוזקה פונה לשרת C2 במרווחי זמן ובודקת אם יש לה משהו לעשות. כשלתוקף יש משימה, השרת מעביר אותה בתשובתו. מגן אחד תיאר שתל נפוץ בשימוש (נוזקה שרצה על המכונה הנגועה, מתקשרת עם שרת ה-C2 ומקבלת ממנו הוראות). לפי התיאור הזה, המשימה יכולה לכלול גניבת סיסמאות, רישום הקשות מקלדת, צילומי מסך או הפצת כופרה ברשת. המכונה הנגועה מבצעת את המשימה ושולחת את התוצאה בחזרה.
בדפוס הזה המכונה הנגועה פותחת כל שיחה, ולכן הוראות השרת מגיעות כמענה לתעבורה שהמכונה עצמה שלחה. קיימים גם דפוסים אחרים, והתעבורה יכולה לעבור דרך מתווכים כגון שרתי proxy. ההסבר הזה מתאר נוזקה שמקבלת הוראות באופן שוטף, לא את כל סוגי הנוזקה.
מקור השם
השם הוא מונח שנשאל מהעולם הצבאי, שבו שליטה ובקרה פירושה "הפעלת סמכות והכוונה" שמפקד מממש על כוחותיו.
המסגרת MITRE ATT&CK היא מאגר ידע ציבורי על שיטות תקיפה, המבוסס על מקרי תקיפה שנצפו בפועל. היא מגדירה את שליטה ובקרה (Command and Control, TA0011) כטקטיקה שלמה: "התוקף מנסה לתקשר עם מערכות שנפרצו כדי לשלוט בהן", ותחתיה 18 טכניקות לכך.
למה קשה לאתר ולחסום תעבורת C2
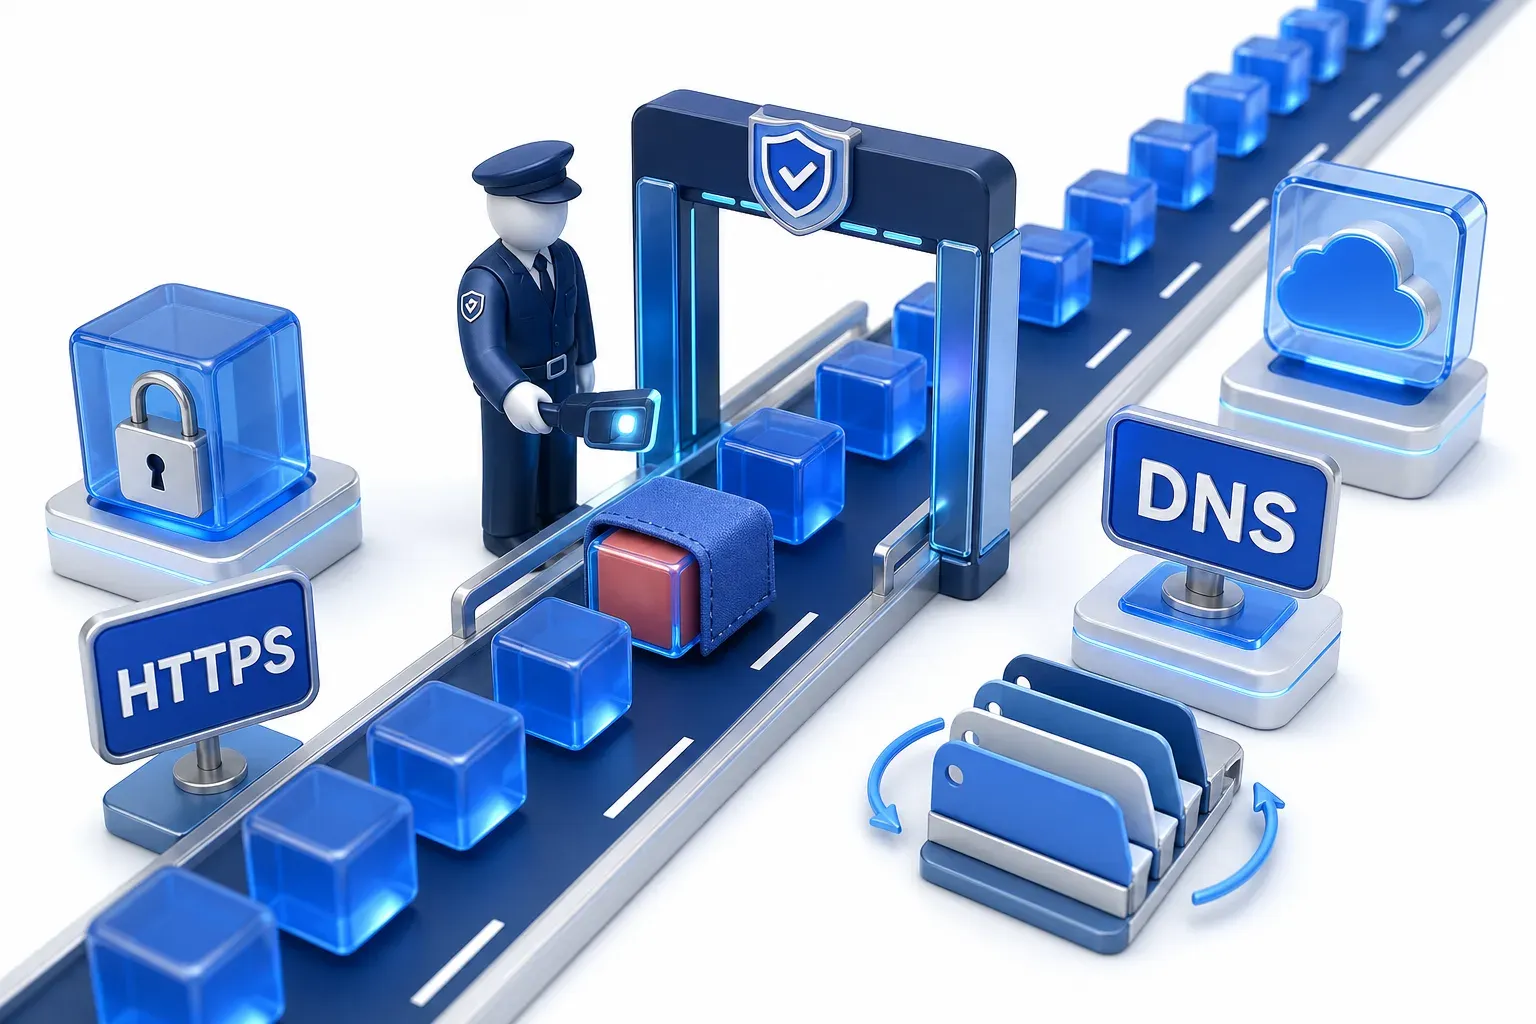
לפי MITRE, תוקפים "מנסים בדרך כלל לחקות תעבורה תקינה וצפויה, כדי להתחמק מזיהוי." יש להם כמה דרכים לעשות את זה:
- תעבורה יומיומית: תעבורת C2 יכולה לעבור דרך אותם סוגי תעבורת אתרים, אימייל ו-DNS שהרשת כבר מעבירה, ומתערבבת בתוך התעבורה הרגילה.
- ה-DNS: המערכת שמתרגמת שמות דומיין לכתובות IP, המספרים שמכשירים משתמשים בהם כדי לאתר זה את זה באינטרנט. היא נפוצה עד כך שהתעבורה שלה עלולה להיות מותרת עוד לפני שמכשיר סיים להתחבר לרשת.
- שירותים מהימנים: שירות אונליין לגיטימי יכול להעביר הודעות בין הנוזקה לתוקף, כך שהתעבורה מגיעה לאתר שהרשת כבר בוטחת בו.
- הצפנה: הצפנת השיחה מסתירה את מה שנאמר בה, גם כשהחיבור עצמו גלוי.
- שינוי כתובות: במקום כתובת קבועה אחת, נוזקה יכולה לייצר דומיינים חדשים ולפנות אליהם, ו-MITRE מתארת את זה כדרך "להתחמק מאמצעי גילוי וטיפול נפוצים".
לכן חסימת כתובת אחת לא בהכרח מנתקת את הנוזקה.
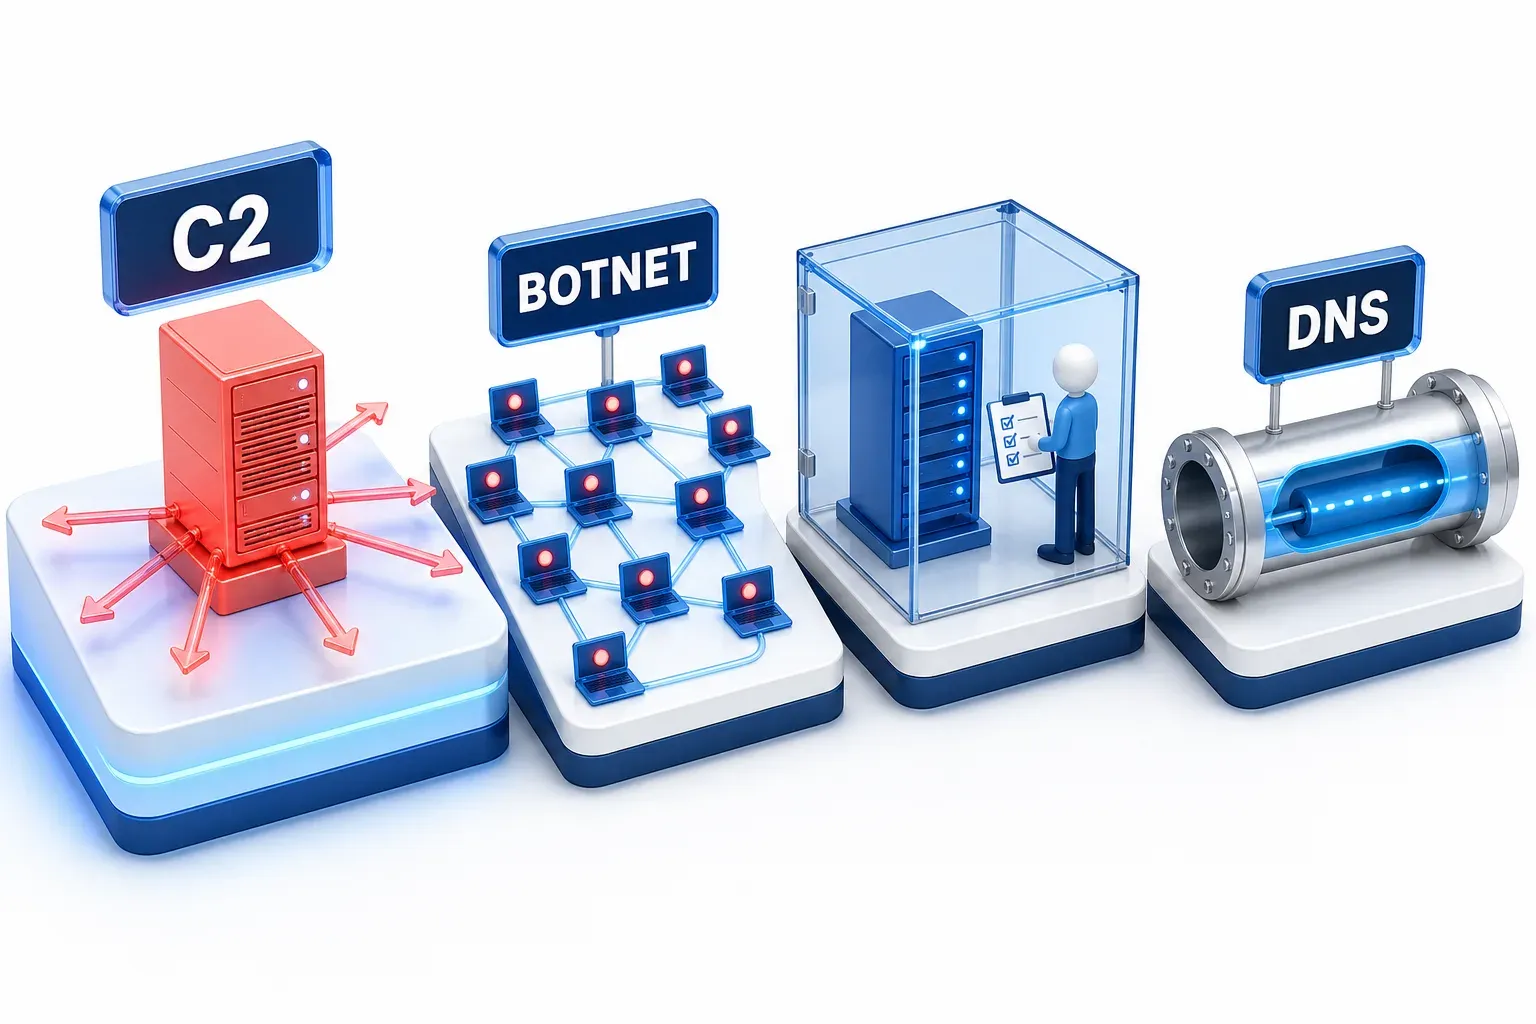
שרת C2 מול בוטנט ומושגים דומים
- בוטנט (botnet): רשת של מכונות נגועות, או "בוטים", שתוקף שולט בהן מרחוק. שרת C2 הוא הגורם שמבצע את השליטה, והבוטנט הוא המכונות הנגועות שהשרת שולט בהן.
- שרת C2 של צוות אדום (red team): צוותי אבטחה מפעילים שרת מאותו סוג בבדיקות מאושרות, הנקראות הדמיית תוקף (adversary emulation) או תרגול צוות אדום. המטרה היא לחקות מה שתוקפים אמיתיים עושים אחרי פריצה.
- טכניקת DNS tunneling: אחת הדרכים להעביר תעבורת C2 בצורה מוסתרת, בתוך שאילתות DNS רגילות.
- טכניקת RMM abuse: תוקף שמשתמש בתוכנת ניהול מרחוק לגיטימית כדי לשלוט במכונה, כך שערוץ ה-C2 הוא תוכנה רגילה ולגיטימית.
האם עדיין משתמשים בתשתית C2? מה לימדה פעולת ההשבתה של 2025
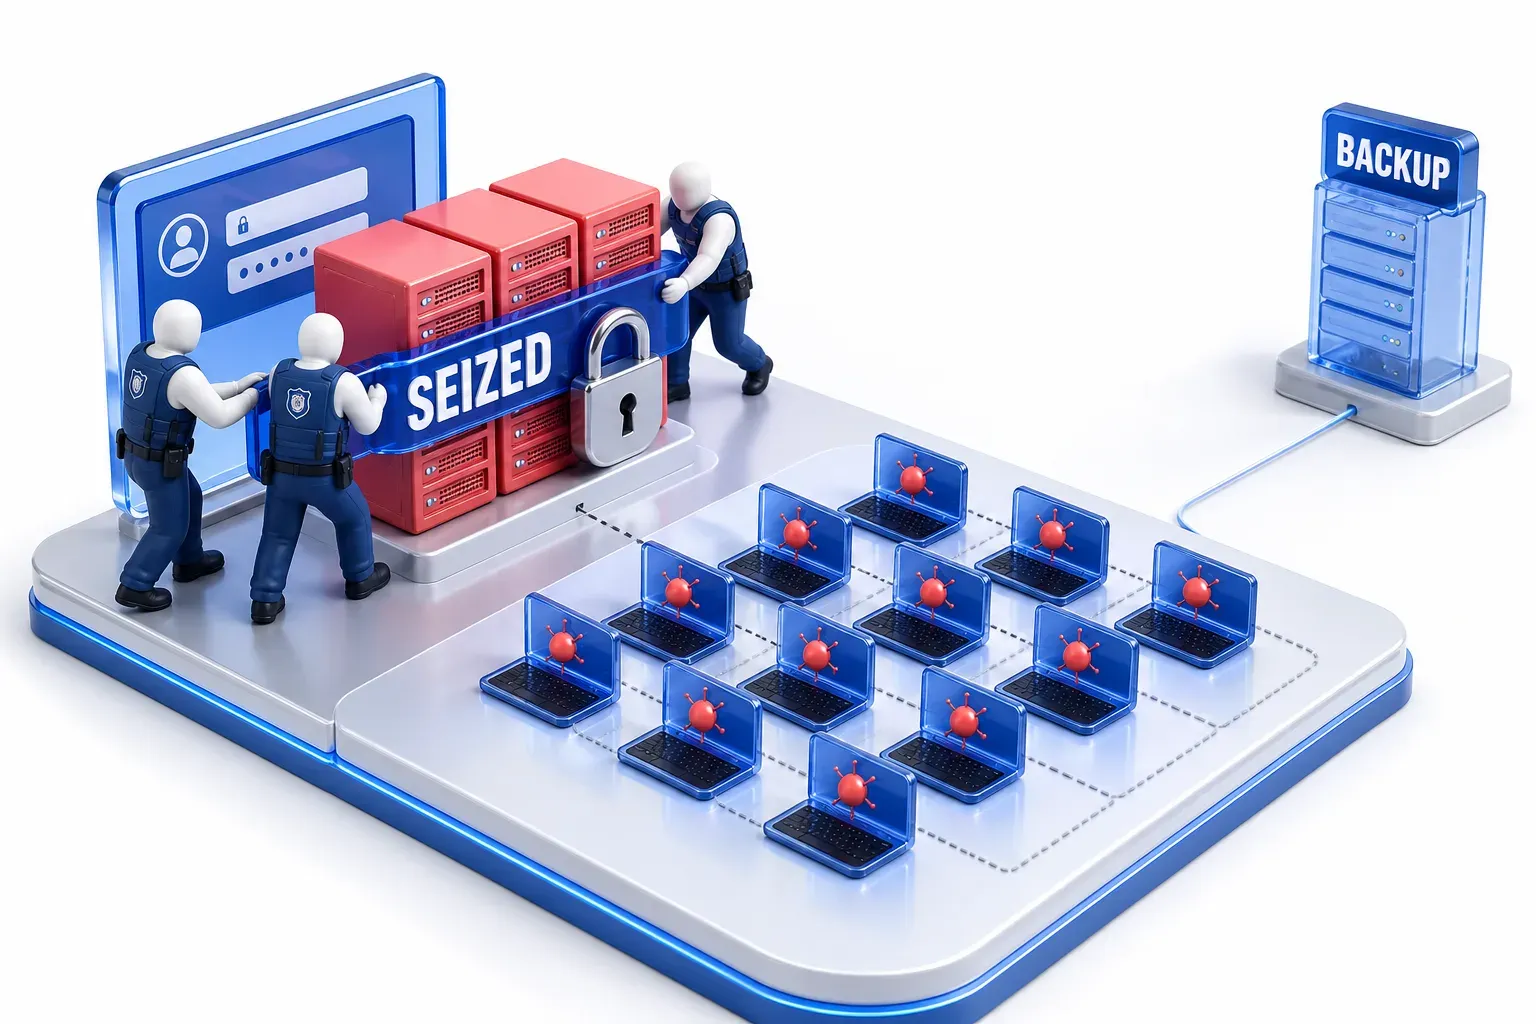
כן. במאי 2025, Microsoft, משרד המשפטים האמריקאי (US Department of Justice) ושותפים נוספים לאכיפת החוק פעלו נגד התשתית שמאחורי Lumma. שירות הנוזקה Lumma גונב סיסמאות, פרטי כרטיסי אשראי, חשבונות בנק וארנקי קריפטו. Microsoft דיווחה שזיהתה מעל 394,000 מכונות Windows נגועות ב-Lumma ברחבי העולם, בין 16 במרץ ל-16 במאי 2025. משרד המשפטים תפס את מה ש-Microsoft תיארה כ"מבנה הפיקוד המרכזי" של Lumma. Europol והמרכז לפשעי סייבר של יפן עזרו להשבית תשתית של Lumma שפעלה באזורים שלהם.
מה לימדו התפיסות
משרד המשפטים תיאר את חמשת הדומיינים שתפס כפאנלים: דפי הניהול שבהם לקוחות ומפעילים התחברו כדי לגשת ל-Lumma ולפרוס אותו. הוא תפס שניים מהם ב-19 במאי. שלושה פאנלים חדשים שהוכרזו למחרת נתפסו ב-21 במאי.
ההחלפה הזו מעידה על ניסיון לשחזר את ממשק הניהול. היא לא מעידה כשלעצמה על כך שמכונות נגועות התחברו מחדש ליעדי תקשורת חדשים של C2. יעד תקשורת כזה הוא כתובת או דומיין חדשים שהתוקף מקים כדי שמכונות נגועות יתחברו אליהם. שבוע לאחר מכן, Check Point דיווחה ששרתי C2 הרשומים ברוסיה לא הושבתו. בפברואר 2026, Bitdefender דיווחה שהמפעילים עברו לספקי אחסון אחרים ובנו מחדש את התשתית.
השבתת תשתית C2 משבשת את ערוץ ה-C2, אבל לא מסירה את הנוזקה מהמכונות הנגועות. הנוזקה שנשארת על המכונות הנגועות צריכה גם דרך להגיע לתשתית חלופית, כמו מנגנון חלופי מובנה, כפי שהטכניקה Fallback Channels של MITRE מתארת. שרת חדש בלבד לא מבטיח התחברות מחדש.
איך מגינים מאתרים תעבורת C2
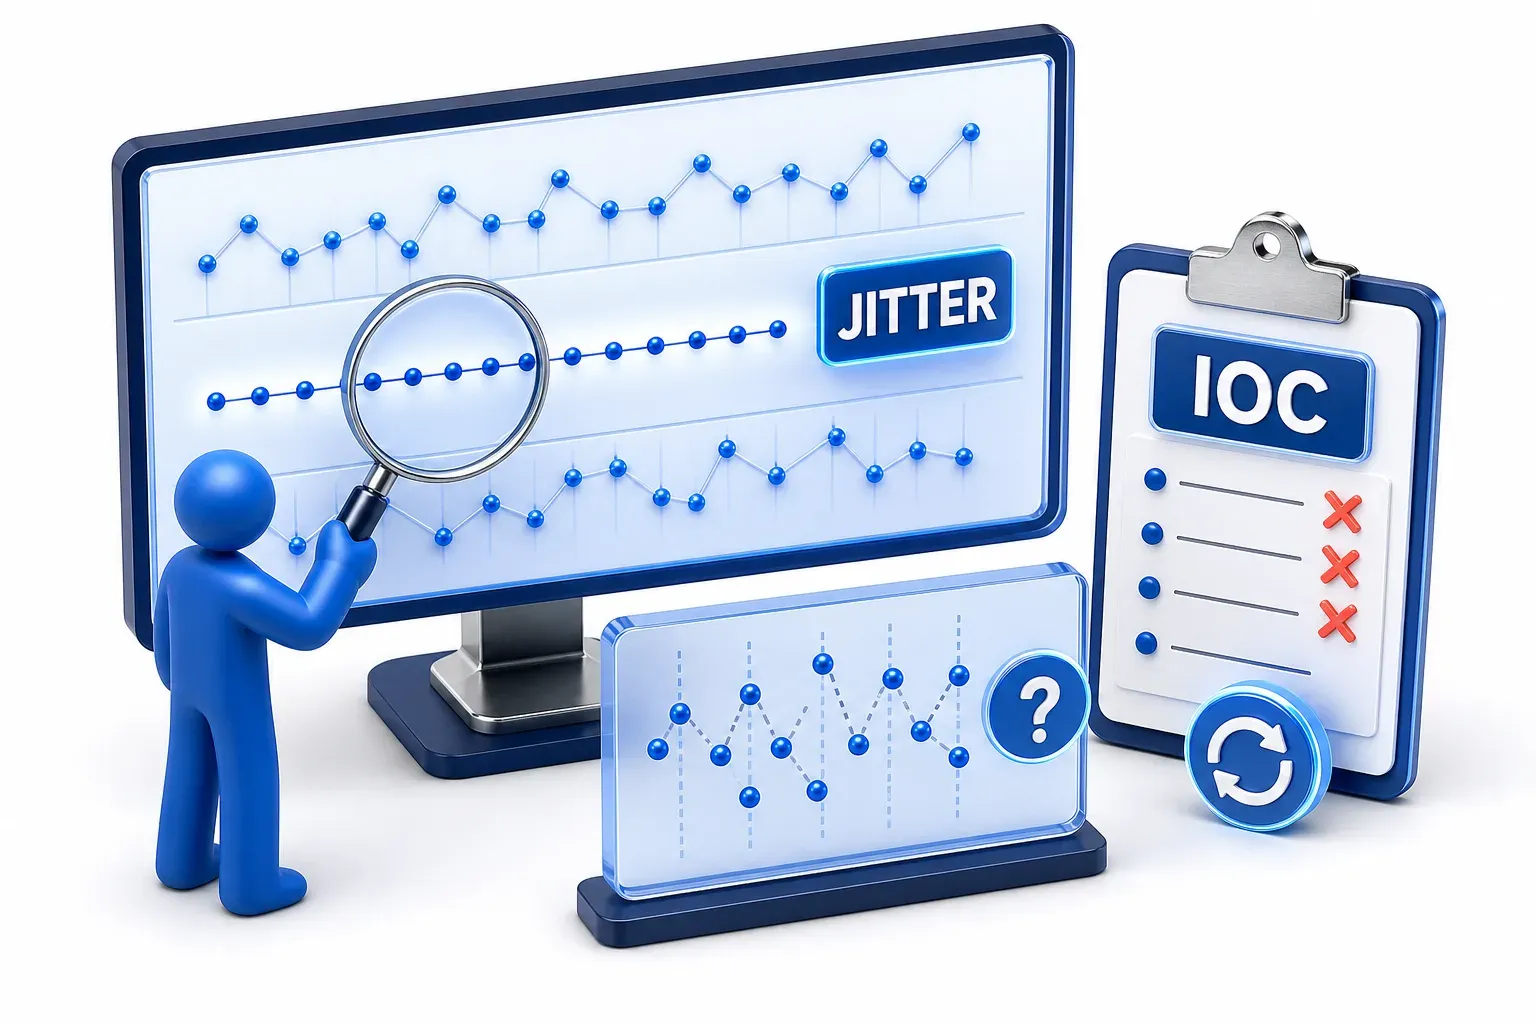
מגינים מחפשים את המאפיינים הקבועים שדפוס של בדיקות חזרתיות יוצר. beaconing, הבדיקה החזרתית והקבועה שמכונה נגועה שולחת לשרת ה-C2, יכולה להיראות כמו תעבורה רגילה, אבל חוקרי האבטחה של Elastic מציינים שהתזמון וגדלי החבילות של הבדיקה הזו לעיתים קרובות סדירים יותר מאלה של רוב התעבורה, שמשתנה הרבה יותר. מכשיר שפונה לאותו שרת במרווחים קבועים יכול להתבלט ברגע שמישהו מודד את התזמון שלו.
למה סדירות היא רק סימן
אותם חוקרים מציינים שגם תוכנה לגיטימית רבה מבצעת beaconing, ושרוב הנוזקה המתוחכמת מוסיפה "jitter", שינוי אקראי בפרק הזמן שבין בדיקה לבדיקה. לכן תזמון קבוע הוא סימן שמצדיק בדיקה של התהליך, היעד ונקודת הקצה, ולא הוכחה לפעילות C2 זדונית.
כתובות והתנהגות
כתובת IP של שרת C2 היא פשוט הכתובת הרשתית שלו. רשימות של כתובות ודומיינים ידועים של שרתי C2 מאפשרות למגינים לחסום אותם ולחפש בלוגים של עצמם עקבות של קשר קודם איתם, אבל תוקפים יכולים להחליף אותם, ונוזקה מסוימת מחשבת בעצמה דומיינים חדשים ופונה אליהם. זו הסיבה שהתנהגות כמו beaconing היא סימן עמיד יותר, שקשה יותר לתוקף לשנות, מכל כתובת בודדת. המודל Pyramid of Pain מתרגם את הרעיון הזה לדירוג של אינדיקטורים לפי כמה עולה לתוקפים לשנות אותם.