
Callback Phishing (TOAD)
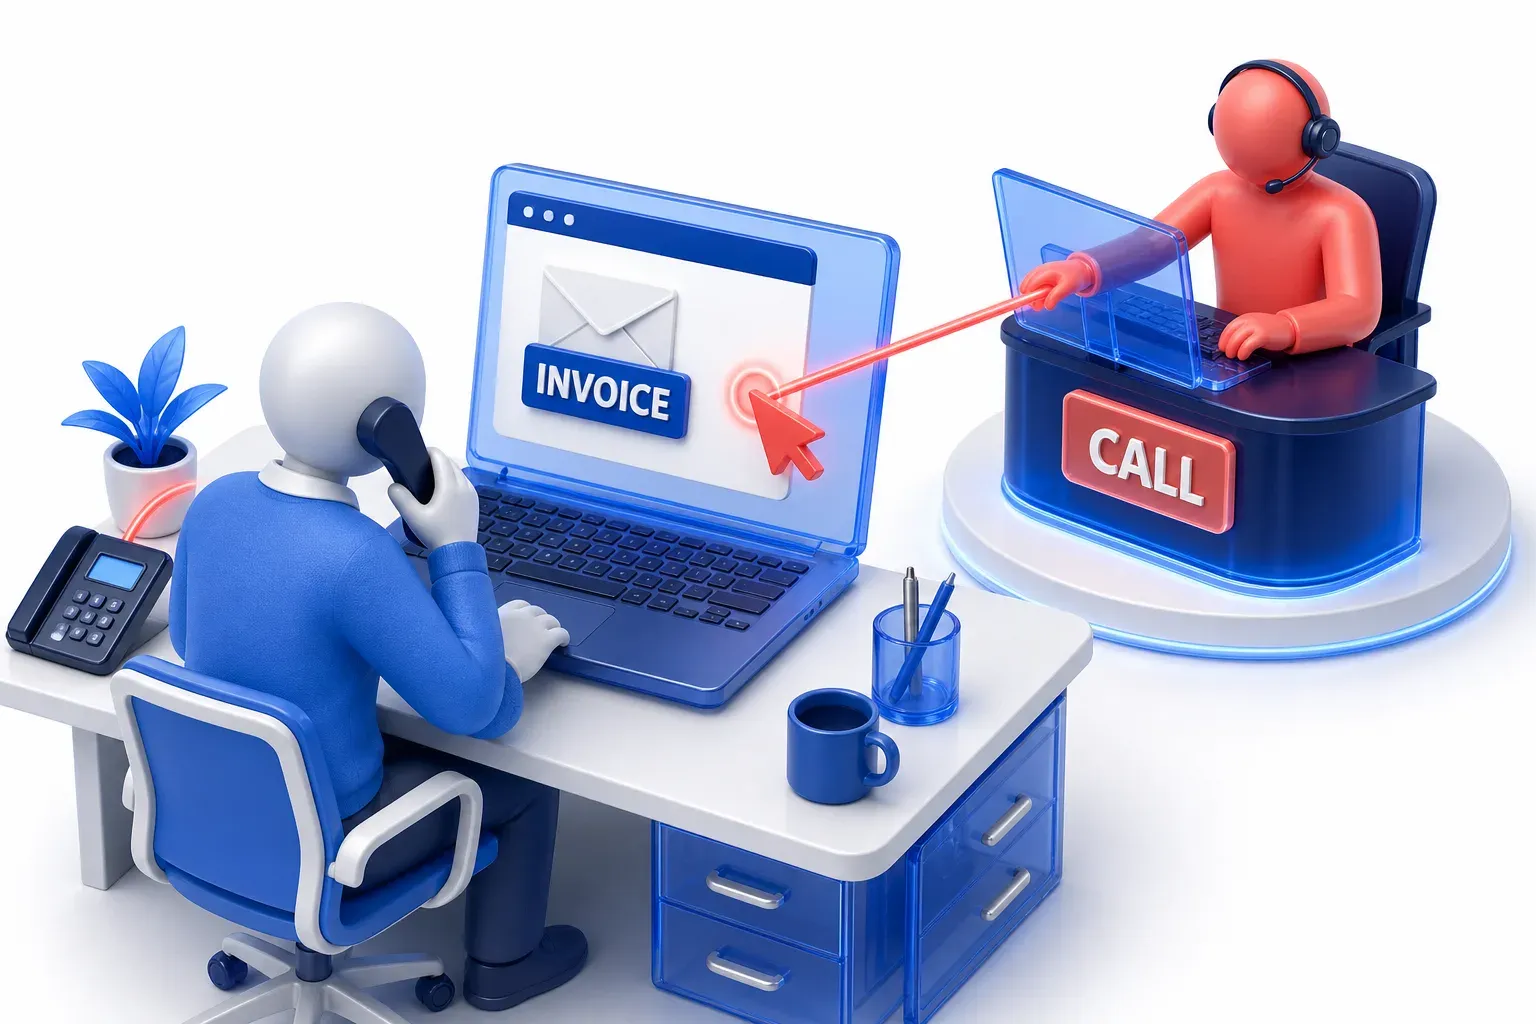
מתקפת Callback Phishing (TOAD) היא סוג של פישינג שבו ההודעה שולחת את הקורבן להתקשר למספר טלפון, וההתקפה עצמה מתבצעת בשיחה. אימייל או הודעת טקסט, כגון הודעת חיוב מזויפת או הודעת חידוש מנוי מזויפת, נותנת לקורבן את המספר הזה. מי שעונה לשיחה מתחזה לצוות התמיכה של החברה כדי להשיג גישה מרחוק למחשב, פרטי תשלום או סיסמה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
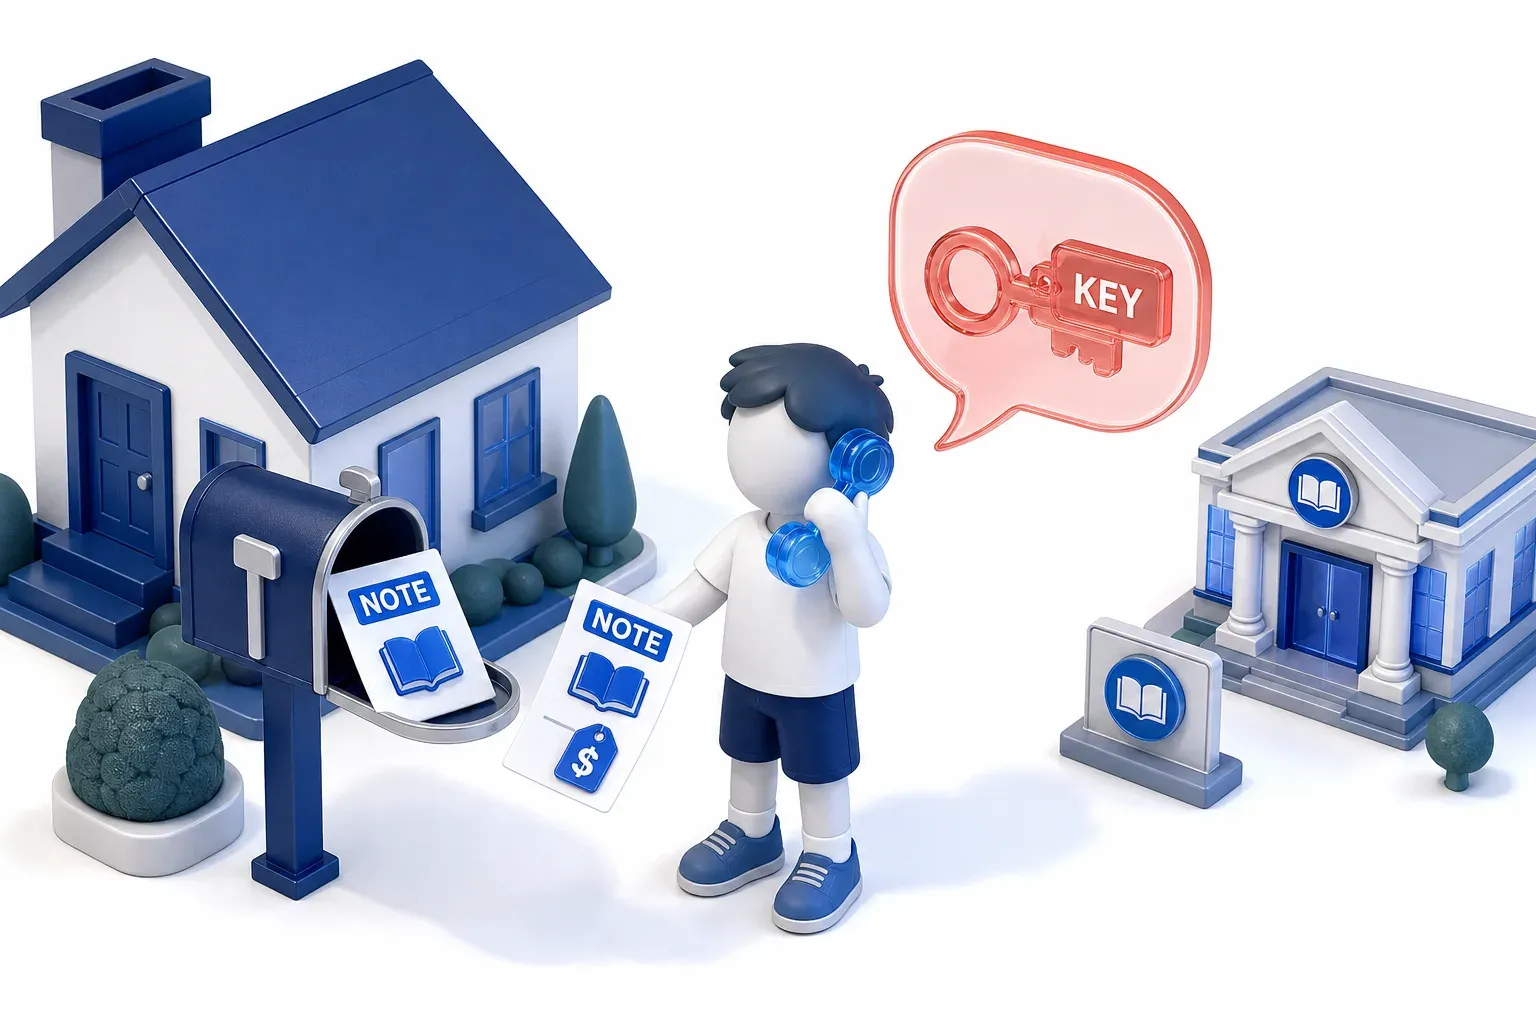
תארו לכם פתק בתיבת הדואר שלכם. בפתק כתוב שאתם חייבים לספרייה תשלום קטן על ספר שאיבדתם. בפתק מופיע גם מספר טלפון להתקשר אליו ולסדר את העניין. הסכום קטן, ולכן זה מרגיש נורמלי. אתם מתקשרים בעצמכם, ולכן זה מרגיש בטוח.
הקול הנעים בטלפון אומר שהוא יכול לסדר הכול. אבל קודם הוא צריך את המפתח לבית שלכם. המספר הזה מעולם לא היה של הספרייה. לפני שמתקשרים, בדקו בעצמכם מה המספר האמיתי של הספרייה, או שאלו מבוגר.
בהתקפה האמיתית, הפתק הוא הודעה מזויפת, כמו אימייל או הודעת טקסט. הסכום הקטן הוא החיוב המזויף שמופיע בהודעה הזאת. המספר בפתק לא מחבר אתכם לספרייה האמיתית. הוא מחבר אתכם למי שעונה לשיחה ומתחזה לצוות התמיכה של החברה. המפתח לבית שלכם הוא הגישה מרחוק למחשב, פרטי תשלום או סיסמה. המספר האמיתי של הספרייה הוא המספר הרשמי של החברה האמיתית, לא זה שבפתק.
חידון Callback Phishing
בדקו את הידע שלכם על Callback Phishing - אולי אתם כבר יודעים עליו הכל.
מה מתקפת Callback Phishing גורמת לקורבן לעשות?
איך מתקפת Callback Phishing עובדת
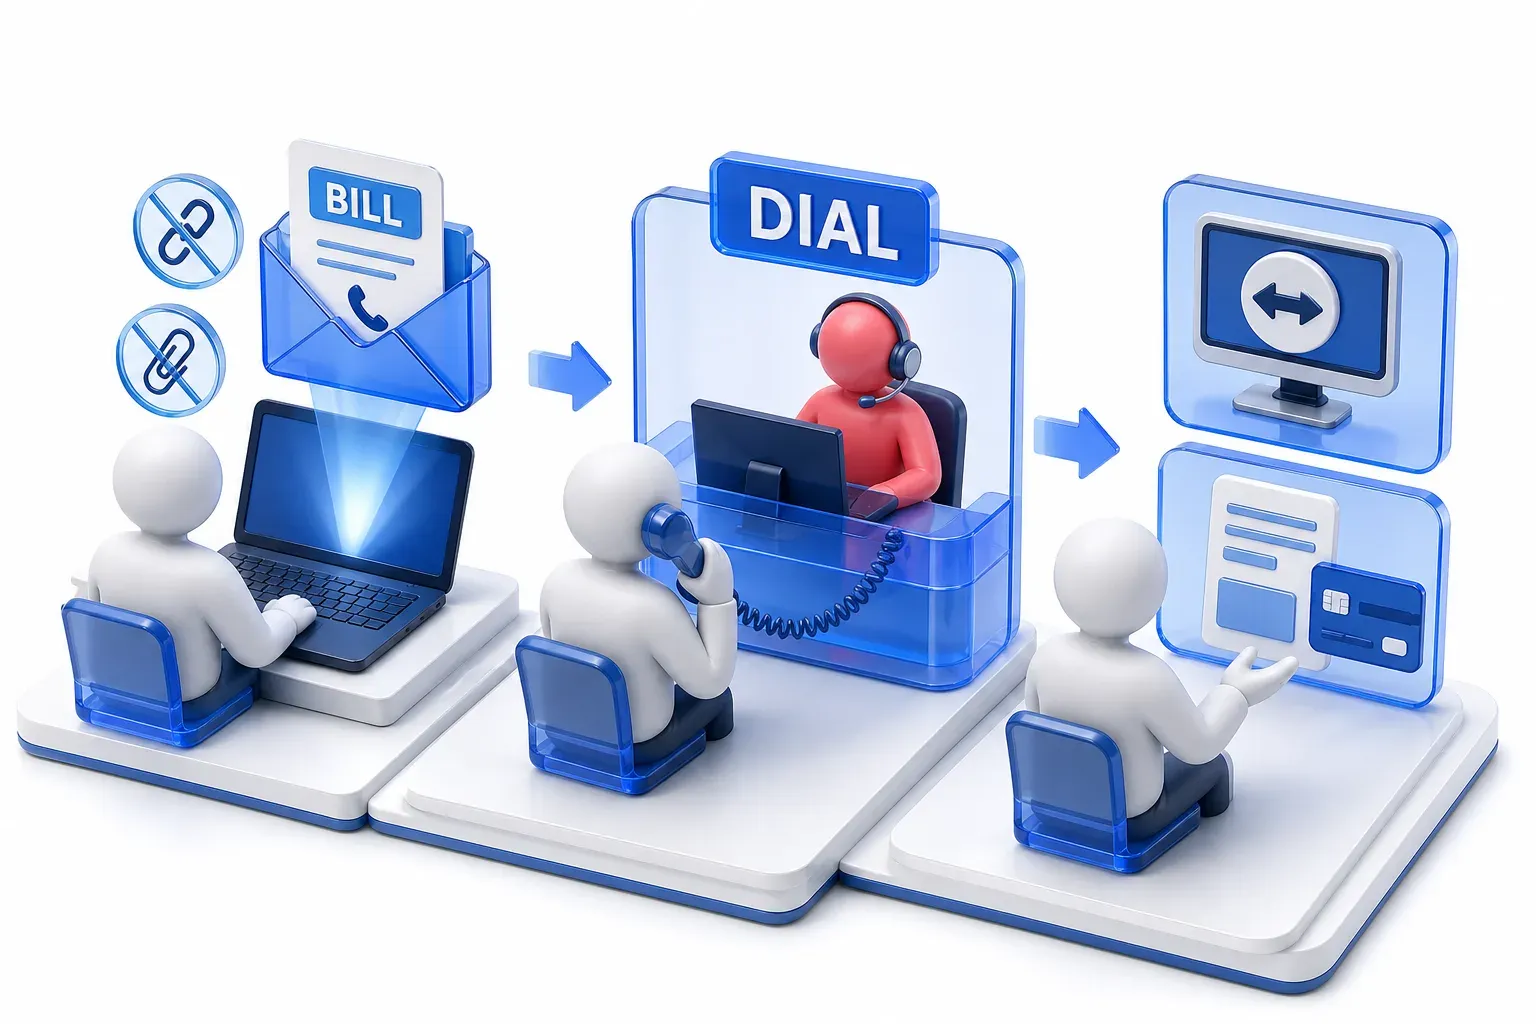
פישינג הוא ניסיון לגרום למישהו למסור מידע, כסף או גישה, תוך התחזות לגורם שהוא סומך עליו. מתקפת Callback Phishing מתבצעת בשני שלבים. בשלב הראשון מגיעה הודעה, אימייל או הודעת טקסט, שמפנה את הקורא למספר טלפון. יכול להיות שבהודעה אין הורדה זדונית או קישור שגונב סיסמאות, אבל היא עדיין יכולה לכלול קובץ מצורף, למשל חשבונית שבה מופיע המספר. בשלב השני מגיעה השיחה, שאותה מחייג הקורבן בעצמו, ובמהלכה התוקף משכנע אותו לבצע את הפעולה המזיקה.
החיוב שמופיע בהודעה יכול להיות קטן בכוונה. ה-FBI מספרת שבהודעות האימייל של קבוצה אחת הוצג חיוב בסכום קטן על דמי מנוי, כי חיובים קטנים מעוררים פחות חשד באופן מיידי. הודעות אחרות מציגות סכומים גבוהים בהרבה: ה-FTC מתארת הודעות שבהן נטען שהקורא חויב במאות דולרים על חידוש מנוי לתמיכה טכנית. ההודעות הללו גם טוענות שעליו להתקשר בתוך 24 שעות כדי לערער על החיוב. בשני המקרים ההודעה מבקשת את אותו הדבר: שיחת טלפון לביטול או לערעור.
מה קורה אם אתם מתקשרים
מי שעונה לשיחה מבצע את המתקפה. בקמפיין משנת 2021 שמיקרוסופט קראה לו BazaCall, המתקשרים חוברו לאנשים אמיתיים, שנתנו להם הוראות מפורטות, שלב אחר שלב, להתקנת נוזקה (תוכנה מזיקה).
בשנת 2025 תיארה ה-FBI את אותו מהלך: כדי לבטל מנוי מזויף, התבקש הקורבן להתקשר. מי שעונה לשיחה שלח לו באימייל קישור שמוריד כלי גישה מרחוק, שנותן לתוקף גישה למכשיר. כלי גישה מרחוק מאפשר למישהו לשלוט במחשב מרחוק, בלי להיות לידו. כשתוקף משתמש בתוכנה לגיטימית מהסוג הזה, קוראים לזה RMM abuse.
ההטעיה שמבוססת על החזר כספי
בגרסה השנייה, המטרה היא כסף. ה-FTC מתארת נוכל שמציע החזר כספי ושולח את הקורבן לאתר מזויף שנראה אמיתי, כדי שיקליד בו פרטי בנק או כרטיס אשראי. לאחר מכן הוא טוען שההחזר היה גדול מדי, ודורש בחזרה את ההפרש: בכרטיס מתנה, בהעברת כספים (wire transfer), בהעברה בנקאית, בקריפטו או באפליקציית תשלומים. בכל מקרה, הקורבן עצמו, כשהוא מתקין את התוכנה או מקליד פרטי כרטיס, הוא מי שמעביר לתוקף את השליטה במחשב או בכסף.
למה האימייל יכול להיות קשה לסינון
אימייל שמכיל רק מספר טלפון יכול להיות קשה יותר לסנן, אבל זה לא אומר שהוא בהכרח מגיע לתיבת הדואר. אבטחת אימייל מחפשת הורדות זדוניות וקישורים שגונבים סיסמאות, וייתכן שהודעה שמבקשת מהקורא להתקשר למספר טלפון לא תכיל אף אחת מהשתיים. עם זאת, הקמפיינים נבדלים ביניהם, וההודעה עדיין יכולה לכלול משהו שמסנן מזהה.
שלושה מקרים מתועדים מראים כמה זה משתנה מקמפיין לקמפיין:
- אימיילי BazaCall מ-2021: הם לא הכילו קישורים וקבצים מצורפים זדוניים, אלא מספרי טלפון. לפי Microsoft, זה יכול לגרום לשיטות הרגילות לאיתור אימיילי ספאם ופישינג להיות לא יעילות.
- אימיילי Luna Moth מ-2022: בחקירה שלה, Unit 42 מצאה אימיילים עם חשבונית PDF מצורפת שהכילה את מספר הטלפון. הקובץ המצורף לא הכיל נוזקה, ו-Unit 42 אומרת שהעובדה הזו, בשילוב עם שירות האימייל הלגיטימי ששימש לשליחה, הפחיתה את הסיכוי שרוב פלטפורמות הגנת האימייל יתפסו את ההודעה.
- השלב שאחרי השיחה: ה-FBI אומרת שתוכנות אנטי-וירוס מסורתיות לא צפויות לסמן את המתקפות של קבוצה אחת, המסתמכות על כלי ניהול מערכות וכלי גישה מרחוק לגיטימיים.
המסגרת MITRE ATT&CK, קטלוג ציבורי של שיטות התקיפה, מתעדת את Callback Phishing תחת המזהה T1598.004, שבו המטרה היא איסוף מידע.
המסגרת מתארת את אותו דפוס תחת המזהה T1566.004, שבו השיחה מובילה את הקורבן אל עמוד אינטרנט זדוני, הורדת נוזקה, או כלי ניהול מרחוק שהתוקף יכול להשתמש בהם.
מתקפת Callback Phishing לעומת Vishing ו-Smishing
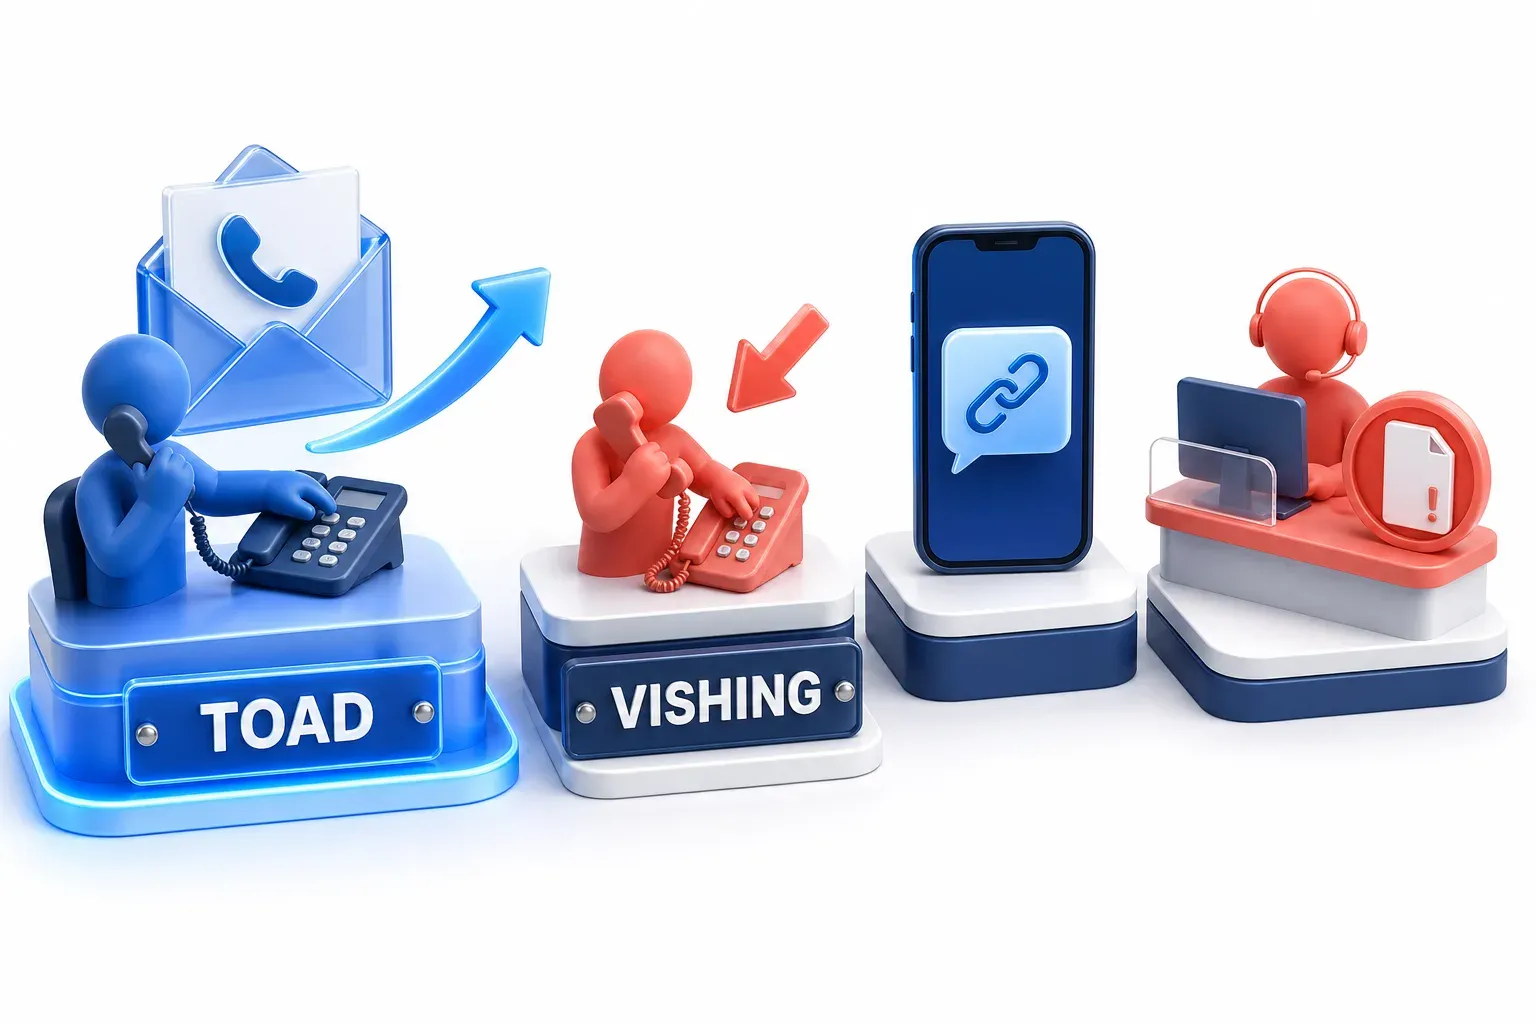
- פישינג: ההטעיה הכללית. מתקפת Callback Phishing מעבירה את השלב הקריטי לשיחת טלפון.
- מתקפת Vishing: פישינג באמצעות שיחת טלפון. גם מתקפת Callback Phishing מסתיימת בשיחת טלפון, אבל הקורבן הוא זה שמחייג, בעקבות הודעה.
- מתקפת Smishing: פישינג באמצעות הודעת טקסט. הודעת טקסט יכולה לכלול את המספר במקום אימייל.
- הונאות תמיכה טכנית: ה-FTC מסווגת הודעות חידוש מנוי מזויפות עם מספר טלפון להתקשרות כחלק מהונאות התמיכה הטכנית.
לאן שיחה אחת יכולה להוביל
במאי 2025 ה-FBI הזהירה משרדי עורכי דין מקבוצה שהיא מכנה Silent Ransom Group, המוכרת גם בשמות Luna Moth, Chatty Spider ו-UNC3753. ה-FBI מדווחת שהקבוצה פועלת מאז 2022 ומוכרת בעיקר באימיילים מסוג Callback Phishing, שבהם היא מתחזה לחברות מוכרות שמציעות מנויים. לפי ה-FBI, מאז אביב 2023 הקבוצה כיוונה למשרדי עורכי דין בארה"ב. לאחר שהשיחה העניקה לה גישה, הקבוצה חיפשה נתונים בעלי ערך כדי לקחת אותם, ואז שלחה דרישת כופר. היא גם מתקשרת לעובדים בחברה הנפגעת כדי ללחוץ עליהם להיכנס למשא ומתן על הכופר.
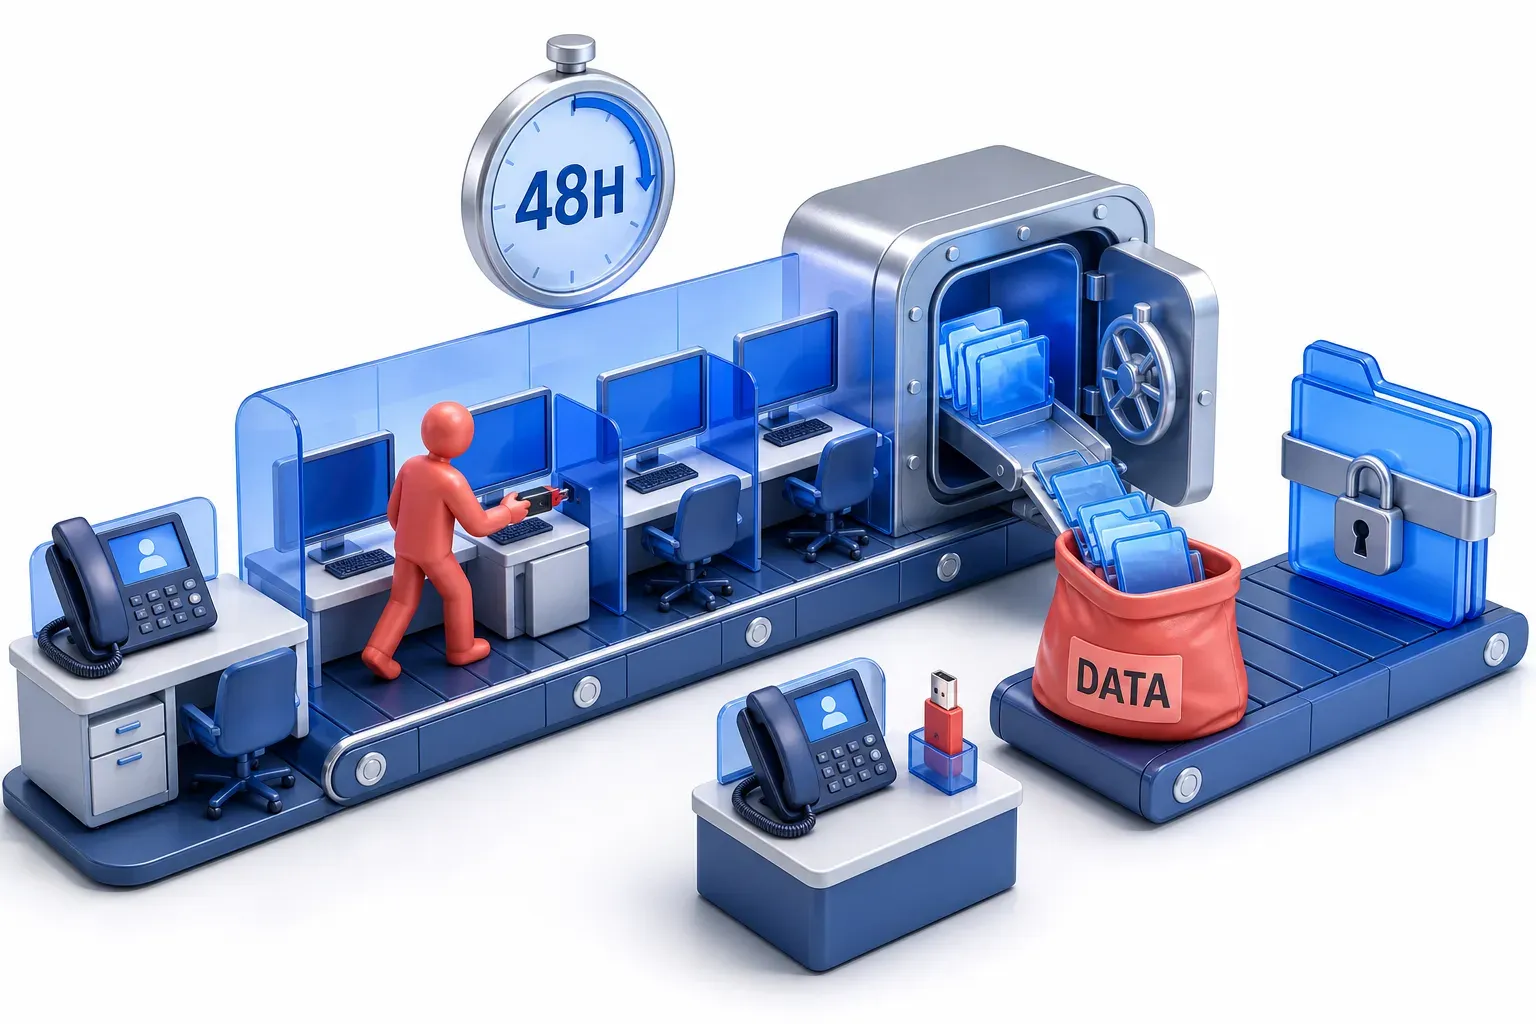
הטלפון משמש פעמיים: פעם אחת כדי להשיג גישה, ופעם שנייה כדי להשיג את מה שהקבוצה רוצה מהקורבן. לפי ה-FBI, מאפריל 2025 הקבוצה התקשרה גם ישירות לעובדים, כשהתחזתה לעובד של צוות ה-IT בחברה הנפגעת. לאחר מכן היא שלחה אדם למשרד כדי לחבר התקן אגירה למחשב ולקחת נתונים.
כמה מהר המתקפה יכולה להתקדם
מקרה ישן יותר מדגים עד כמה המתקפה יכולה להיות מהירה. בקמפיין BazaCall מ-2021, Microsoft גילתה שמתקפות יכולות להתקדם במהירות ברשת ולהפיץ כופרה תוך 48 שעות מהפריצה הראשונית.
מה לעשות אם קיבלתם הודעה שמבקשת מכם להתקשר
לפני שמתקשרים
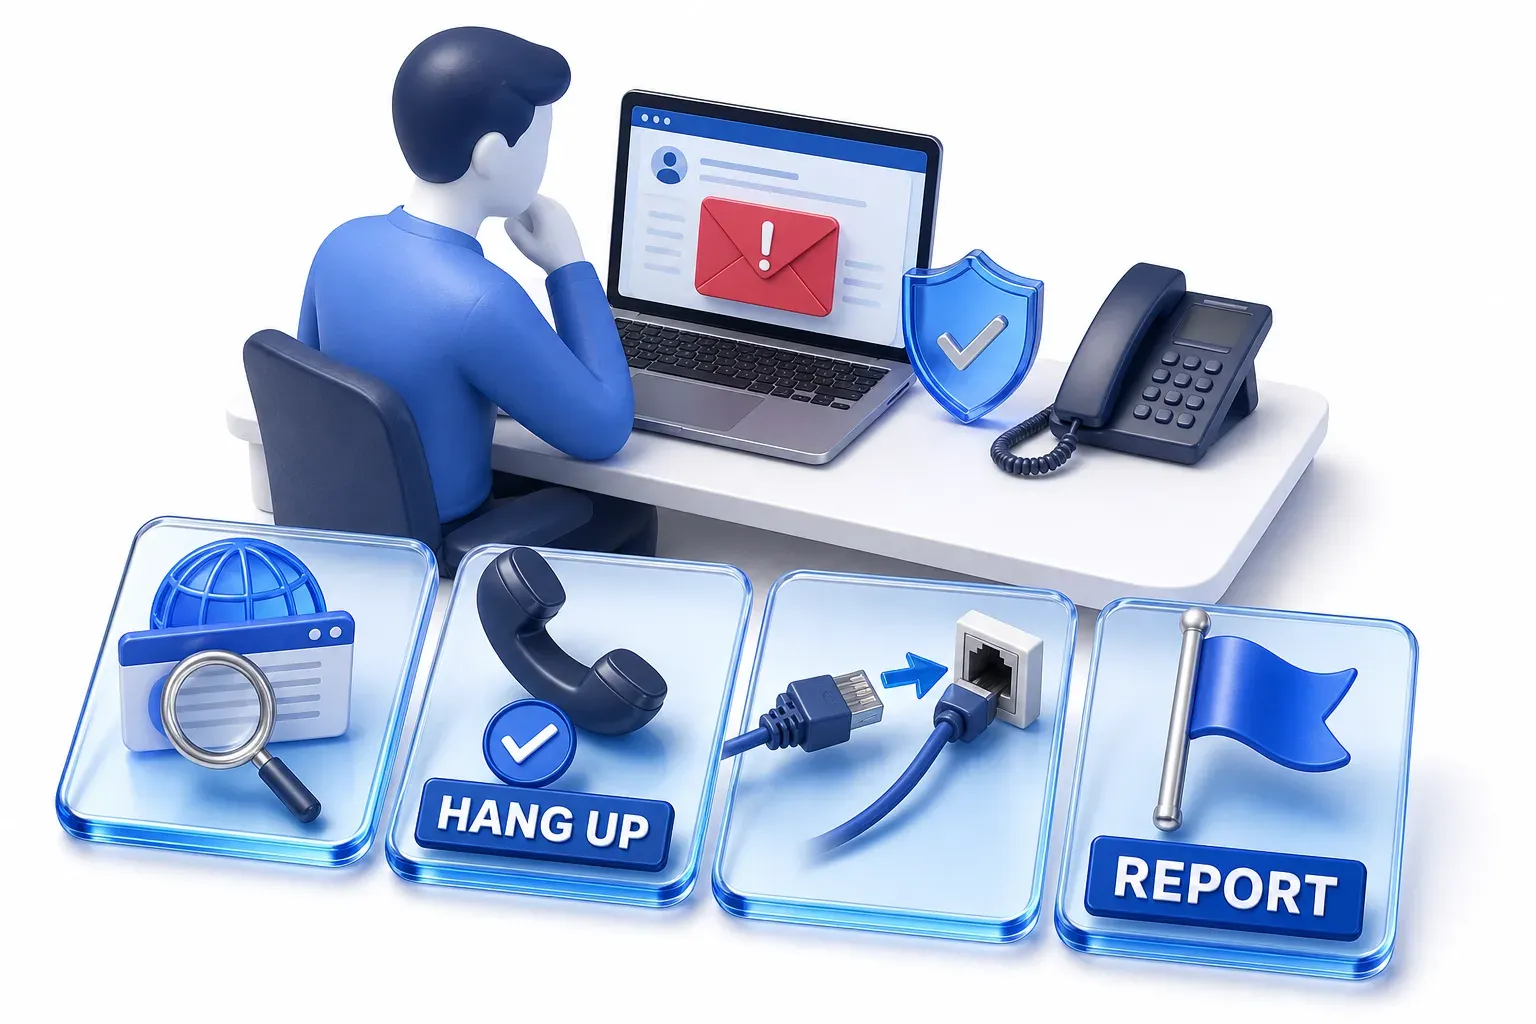
- חיוב או חידוש מנוי שאתם לא מזהים: אל תתקשרו למספר שמופיע בהודעה. בדקו את החשבון שלכם באתר או באפליקציה של החברה עצמה, או פנו לחברה במספר טלפון או באתר שאתם יודעים שהם אמיתיים.
- בכל שיחה שנוגעת לחיוב או להחזר כספי: אם מי שעונה לשיחה מבקש מכם להתקין תוכנה או לתת לו גישה למחשב שלכם, נתקו את השיחה.
- החזר כספי גבוה מהצפוי: הסכום הגבוה מדי הוא עצמו חלק מההונאה. אל תחזירו כסף בכרטיס מתנה, בהעברת כספים, בקריפטו או בכל דרך אחרת.
- בעבודה: בדקו כל שיחה או ביקור לא צפויים ממי שמזדהה כצוות ה-IT, דרך איש קשר שכבר יש לכם, לפני שאתם מרשים למישהו גישה למחשב שלכם. ה-FBI מייעצת לארגונים ליידע את העובדים מראש מתי וכיצד צוות ה-IT מזדהה בפניהם.
דיווח על ההודעה
- בישראל: אפשר לדווח על ההודעה לשירות דיווח על אירוע סייבר של מערך הסייבר הלאומי, שבו גם אזרחים וגם ארגונים מגישים דיווח בטופס המקוון ומקבלים מענה ראשוני מאיש מקצוע. פישינג הוא אחד מסוגי האירועים המפורטים בשירות. אפשר גם לפנות בחינם למרכז האירועים הלאומי לסייבר (מרכז 119), כדי לדווח על אירוע סייבר ולקבל סיוע ראשוני.
- בארה"ב: דווחו ל-FTC דרך האתר ReportFraud.ftc.gov.
- בבריטניה: העבירו אימייל חשוד לכתובת report@phishing.gov.uk, והעבירו הודעת טקסט של הונאה ל-7726.
- במקומות אחרים: חפשו את השירות הלאומי לדיווח על הונאות במדינה שלכם.
אם כבר התקשרתם
מה שצריך לעשות תלוי במה שקרה בשיחה.
רק התקשרתם, ולא מסרתם שום דבר, לא התקנתם שום דבר, לא איפשרתם גישה ולא אישרתם שום פעולה בחשבון. עצם ההתקשרות לא מוכיחה שהמכשיר שלכם נפרץ; במקרים שתוארו למעלה, הנזק נגרם מהפעולה שמי שעונה לשיחה שכנע את הקורבן לבצע. נתקו את הקשר, אל תתקשרו שוב, ובדקו בעצמכם את החיוב הנטען בחשבון שלכם באתר או באפליקציה האמיתיים של החברה, או במספר טלפון שאתם יודעים שהוא אמיתי.
נתתם להם גישה למחשב שלכם, או התקנתם או הרצתם משהו שהם שלחו. התייחסו למכשיר כאילו נפרץ, ועברו על הצעדים הבאים:
- סיימו את החיבור מרחוק (חיבור שמאפשר למישהו לשלוט במחשב מרחוק) וניתקו את המכשיר מהרשת: נתקו את השיחה וסיימו את החיבור מרחוק, ואז כבו את ה-Wi-Fi או שלפו את כבל הרשת, כדי שהמכשיר לא יוכל להתחבר לאינטרנט. כך ממליץ המרכז הקנדי לאבטחת סייבר (Canadian Centre for Cyber Security).
- במכשיר עבודה: פנו מיידית לצוות ה-IT או לצוות האבטחה, ופעלו לפי ההנחיות שלהם לפני שתנסו לטפל במכשיר בעצמכם. הם יכולים להשבית חשבונות ותכונות אחרות של המכשיר.
- במכשיר פרטי: פנו לטכנאי מהימן, או לתמיכה הרשמית של יצרן המכשיר או של מערכת ההפעלה, ובקשו מהם לאתר ולהסיר כל כלי גישה מרחוק שלא התכוונתם להתקין, ולהעריך אם נדרש שיקום נוסף. לפי ההנחיה של Microsoft, יש להסיר את האפליקציות שהנוכלים ביקשו מכם להתקין, ולשקול לאפס מכשיר שנתתם להם גישה אליו.
- אל תתייחסו לסריקה נקייה כאל הוכחה: תוצאה נקייה בתוכנת אנטי-וירוס לא מוכיחה שהגישה של התוקף נעלמה, בייחוד כשנעשה שימוש בכלי גישה מרחוק לגיטימיים, כי לא סביר שתוכנות אנטי-וירוס מסורתיות יזהו כלים כאלה.
- החליפו סיסמאות ממכשיר אחר: ממכשיר אחר ומהימן, החליפו את הסיסמה לכל חשבון שאולי נחשף, וגם לכל חשבון אחר שמשתמש באותה סיסמה. הפעילו אימות דו-גורמי (two-factor authentication) במקומות שבהם האפשרות קיימת.
- לבסוף, הוסיפו את הצעדים התומכים: עדכנו את תוכנת האבטחה שלכם, הריצו סריקה ומחקו כל דבר שהיא מסמנת, ועקבו אחרי החשבונות שלכם כדי לאתר פעילות שאתם לא מכירים.
אם מסרתם פרטים או שילמתם, השלב הנכון תלוי בדיוק מה קרה.
- מסרתם פרטי בנק או פרטי כרטיס, אבל לא שלחתם כסף: פנו לבנק שלכם או לחברת האשראי מיד, כדי שיוכלו לאבטח את החשבון או הכרטיס ולבדוק אם הייתה בו פעילות לא מורשית. לא שולם כסף, כך שאין צורך לבקש החזר כספי.
- שלחתם כסף: פנו מיד לבנק, לחברת האשראי, לשירות התשלומים או לכל נותן שירות אחר ששימש לכם לתשלום. בקשו לעצור את התשלום באופן מיידי, לבטלו או לערער עליו, אם ניתן. ה-FTC מפרטת למי לפנות בכל שיטת תשלום, ומזהירה שכסף ששולם עלול להיות כבר אבוד, ולכן פנו בהקדם.
- מסרתם סיסמה: החליפו אותה מיד, ואם יש חשש שהמכשיר שלכם נפרץ - עשו זאת ממכשיר אחר ומהימן. החליפו אותה גם בכל חשבון אחר שמשתמש באותה סיסמה.
- איבדתם כסף: דווחו על זה כעבירה. בישראל, אפשר להגיש תלונה למשטרת ישראל באופן מקוון, בשירות הגשת תלונה למשטרת ישראל המיועד בין היתר לעבירות רכוש והונאה, או ישירות בתחנת משטרה. דיווח למערך הסייבר הלאומי לא מחליף הגשת תלונה למשטרה. בבריטניה, דווחו ל-Report Fraud אם אתם גרים באנגליה, בוויילס או באירלנד הצפונית, או ל-Police Scotland במספר 101. בארה"ב, דווחו ל-FTC בכתובת ReportFraud.ftc.gov.
הצעדים האלה מבוססים על עצות מה-FTC, מהמרכז הלאומי לאבטחת סייבר של בריטניה (NCSC), מ-Microsoft ומהמרכז הקנדי לאבטחת סייבר. מלבד דרכי הדיווח, אף אחד מהם לא תלוי במקום שבו אתם גרים.