
הוצאת נתונים (Data Exfiltration)
הוצאת נתונים (data exfiltration) היא העברה לא מורשית של נתונים מתוך מערכת מחשב או רשת. במתקפה, זה השלב שבו תוקף חיצוני או גורם פנימי זדוני שיש לו גישה מעתיק או מעביר קבצים ורשומות, לרוב ליעד שבשליטתו ולרוב לאחר שהוא אוסף ומכין אותם לשליחה. ההעברה עצמה מתבצעת בדרכים שיכולות להיראות כתעבורה רגילה.
המילה מופיעה בדוחות פריצת מידע ודוחות כופרה: תוקפים "הוציאו" נתונים. המילה הזו מציינת שלב אחד מסוים. הכניסה לרשת והעברת הנתונים ממנה הן שני אירועים נפרדים, והוצאת הנתונים היא השני מביניהם.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
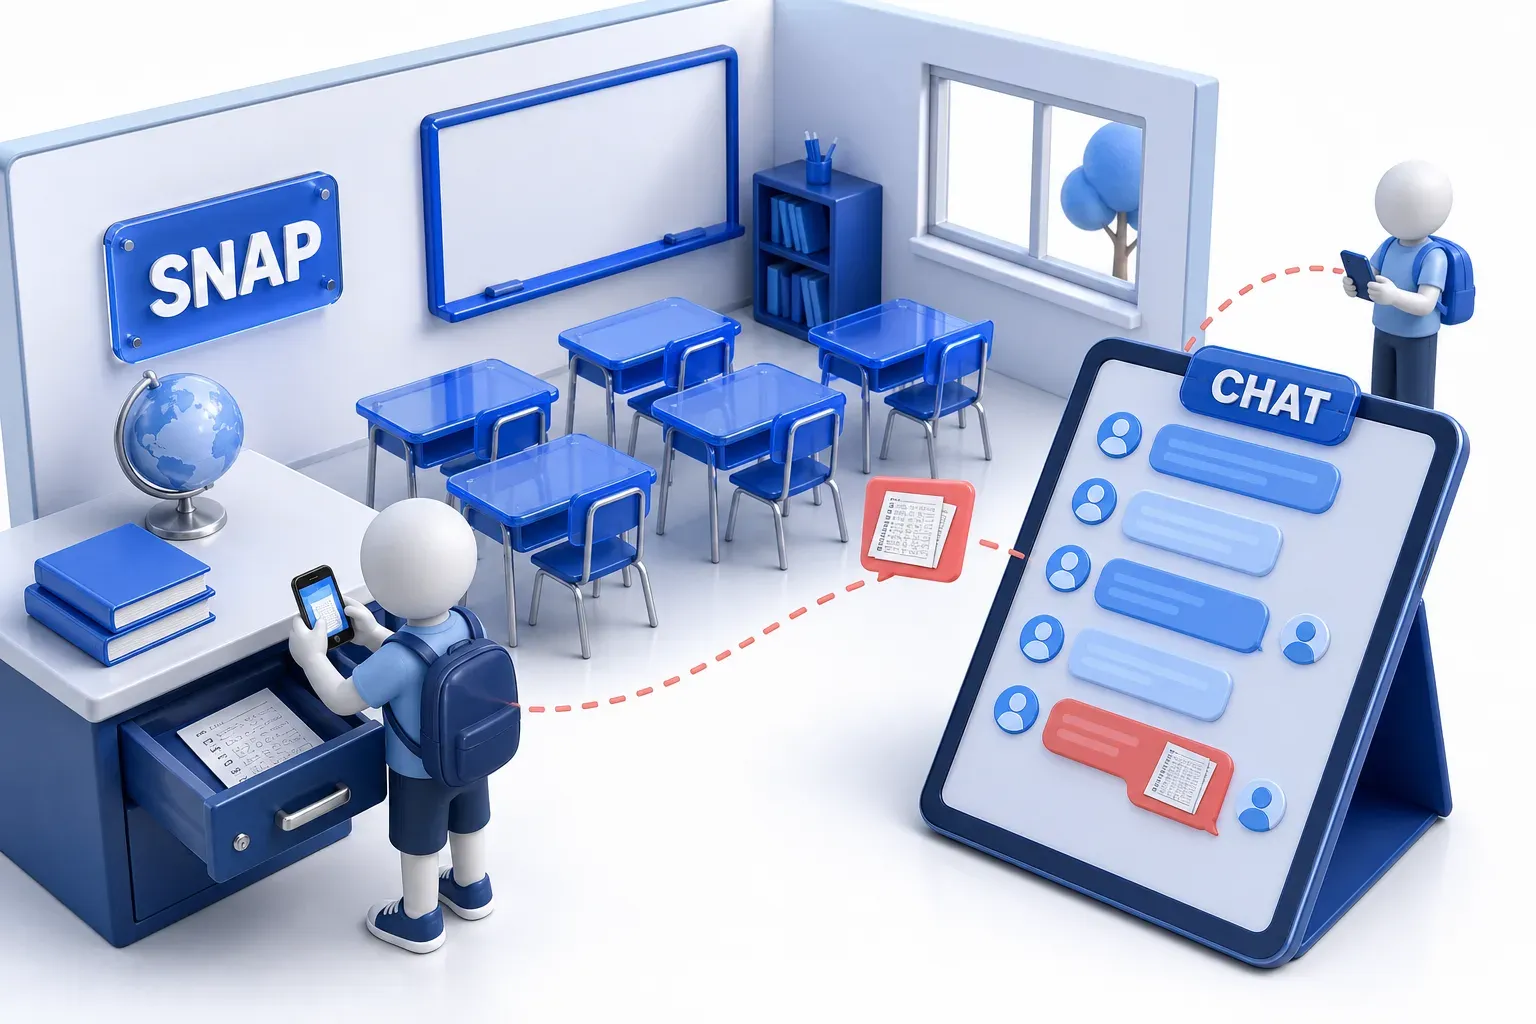
תארו לכם תלמיד שחומק בחזרה לכיתה בהפסקה. הוא מוצא את התשובות למבחן של מחר במגירת המורה. הוא משאיר את הדף איפה שהוא, ובמקום לקחת אותו הוא מצלם כל עמוד. אחר כך הוא שולח לחבר כמה תמונות בכל פעם. הוא עושה את זה בקבוצת הצ'אט שכל הכיתה משתמשת בה כל היום. שום דבר לא חסר מהמגירה, וכמה תמונות נוספות בצ'אט עמוס לא מתבלטות בכלל. הוצאת נתונים עובדת בערך כך. מישהו שכבר נמצא בפנים מעתיק את המידע. הוא מעביר אותו החוצה, בדרכים שמתערבבות בפעילות הרגילה. לעיתים קרובות המידע הגנוב מגיע למקום שבשליטת התוקף, בדיוק כמו התמונות אצל החבר. המידע נשלח כמה בכל פעם, בדיוק כמו התמונות, כדי שלא יתבלט.
חידון הוצאת נתונים
בדקו את הידע שלכם על הוצאת נתונים - אולי אתם כבר יודעים עליו הכל.
מה זו הוצאת נתונים?
איך הוצאת נתונים עובדת
הוצאת נתונים מגיעה אחרי שלב הכניסה למערכת. מי שמוציא את הנתונים כבר השיג גישה אליהם: תוקף חיצוני שפרץ למערכת, או גורם פנימי שכבר הייתה לו גישה.
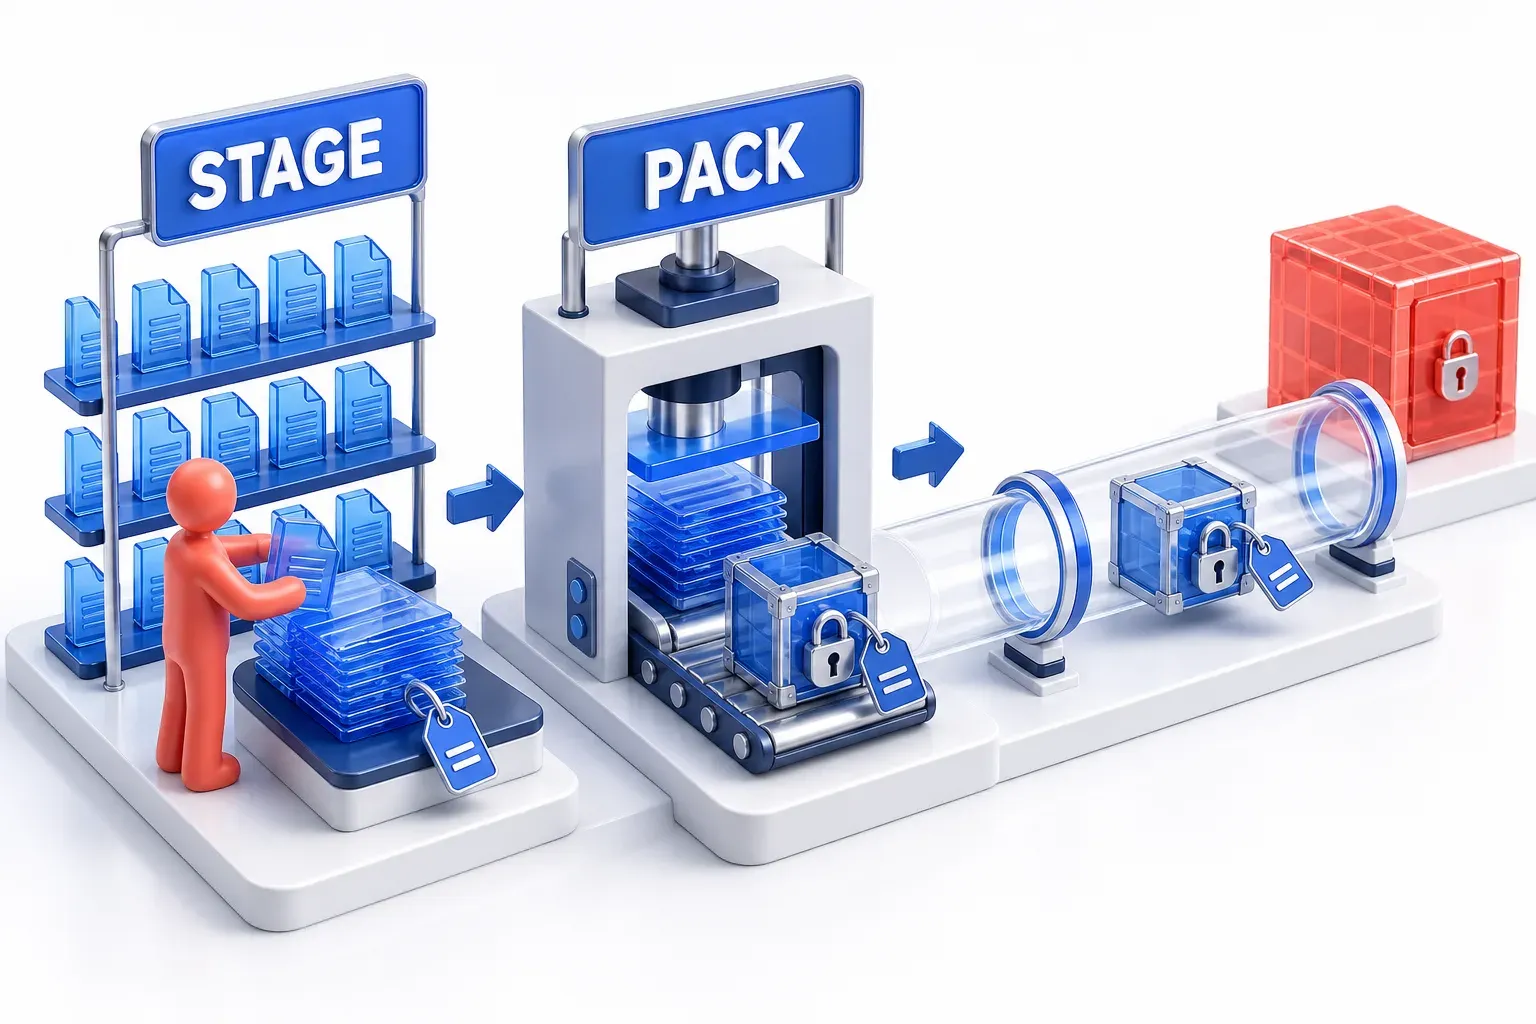
מכאן, התהליך נוטה להתקדם בשלבים. התוקף אוסף את הנתונים שהוא רוצה, ואפשר שגם ירכז אותם במקום אחד לפני שישלח אותם. MITRE ATT&CK, מאגר ידע ציבורי על שיטות תקיפה, המבוסס על מקרי תקיפה שנצפו בפועל, קוראת לזה staging, כלומר ריכוז הנתונים במקום אחד לפני השליחה. ה-staging יכול לצמצם את מספר החיבורים היוצאים לשרת של התוקף, ו-MITRE מונה את הצמצום הזה, לצד הימנעות מזיהוי, כסיבה לכך שתוקפים עושים staging.
לאחר מכן, הנתונים עוברים לעיתים קרובות הכנה לשליחה. הדחיסה מקטינה אותם, כך שנשאר פחות לשלוח. ההצפנה מסתירה ממי שבודק את הנתונים מה הם בעצם, ו-ATT&CK מציינת שזה יכול להפוך את הוצאת הנתונים לפחות בולטת בעיני המגן.
לבסוף מגיעה ההעברה עצמה, דרך אחת מהדרכים שמפורטות בהמשך. הנתונים יכולים להיות מועתקים ולא מועברים, כך שהקבצים המקוריים עשויים להישאר בדיוק במקום שבו היו.
הדרכים שבהן נתונים יוצאים
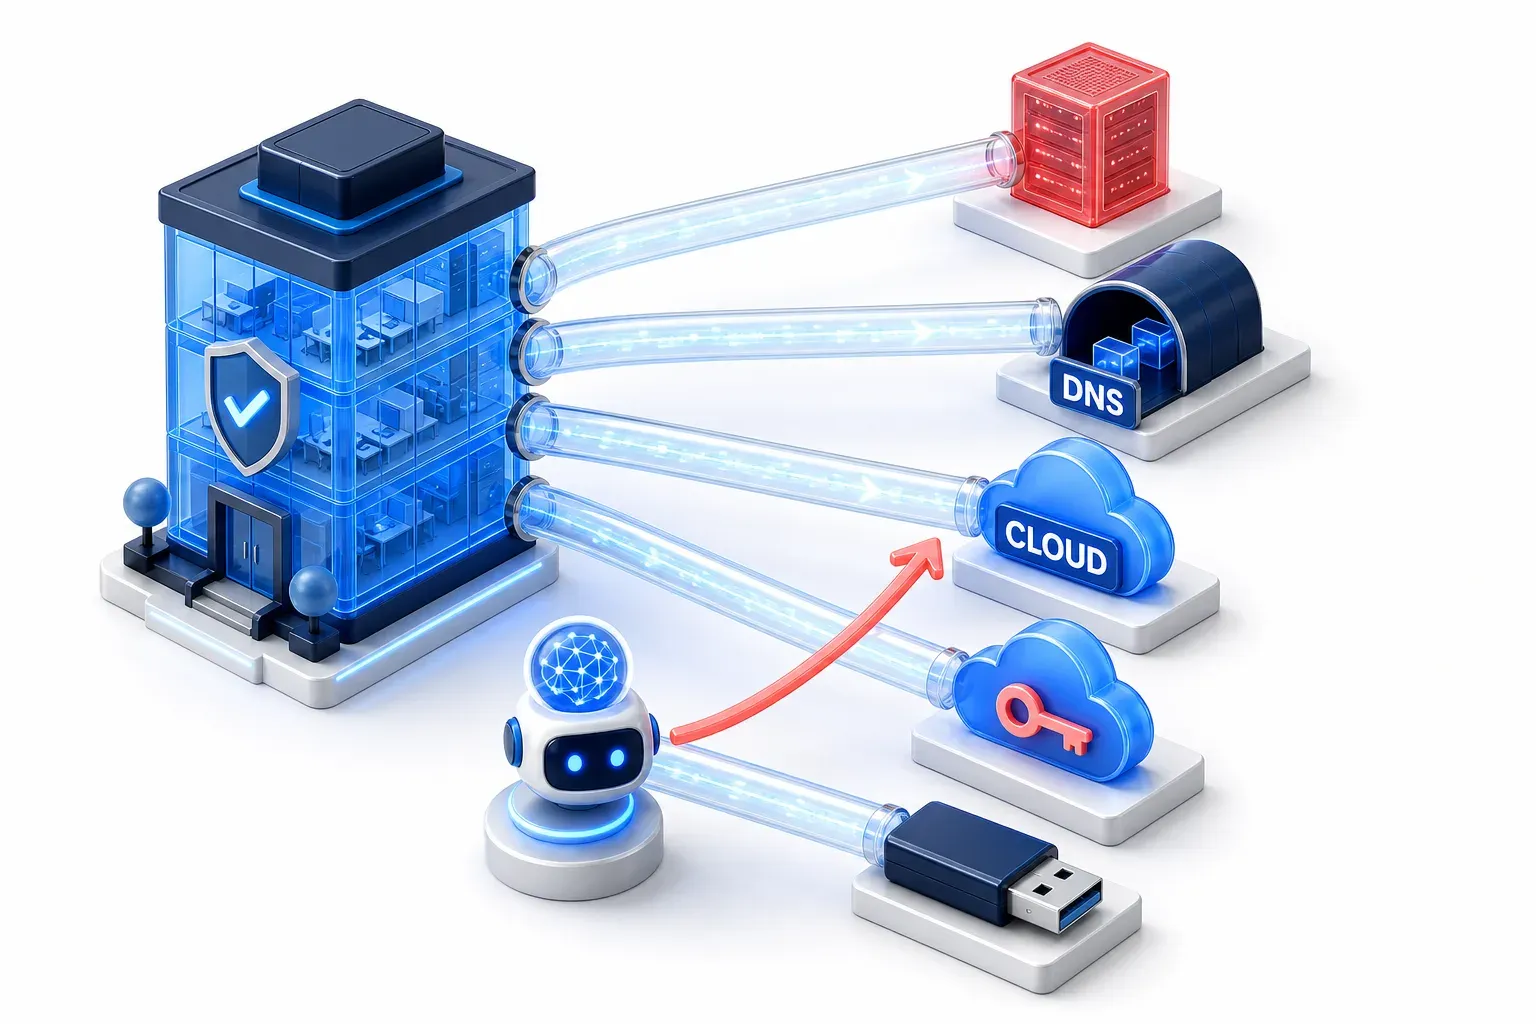
מסגרת ATT&CK מתייחסת להוצאת נתונים כאל טקטיקה בפני עצמה, כלומר מטרה שהתוקף רוצה להשיג. היא קוראת לטקטיקה הזו הוצאת נתונים (TA0010), ותכליתה גניבת נתונים. תחת הטקטיקה הזו היא מפרטת עשר טכניקות שונות. בחלוקה לפי דרך, הן מתחלקות למעשה למספר קבוצות:
- הערוץ הקיים של התוקף: נוזקה שתוקף מפעיל מרחוק נשארת בקשר עם שרת שבשליטתו, כדי לקבל ממנו הוראות ולשלוח אליו תוצאות. הקו הזה הוא ערוץ השליטה והבקרה (command and control, C2). נתונים יכולים לעבור גם דרך הערוץ הזה, מקודדים בתוך התעבורה הרגילה, "באמצעות אותו פרוטוקול שבו מתבצעת תקשורת השליטה והבקרה."
- דרך יציאה אחרת: נתונים יכולים לצאת דרך פרוטוקול אחר, כלומר סוג אחר של תעבורת רשת, לא זה שבו משתמש ערוץ ה-C2. חלק מהטכניקות מסתירות נתונים בתוך תעבורה שנראית שגרתית: DNS tunneling, לדוגמה, מטמינה אותם בתוך שאילתות DNS רגילות.
- שירות ווב מהימן: אפשר להעלות נתונים לשירות ווב לגיטימי, כמו אחסון בענן. ATT&CK מקטלגת את זה כ-Exfiltration Over Web Service. היא מציינת שהשירותים האלה יכולים לשמש לתוקפים כהסוואה, כי ככל הנראה מחשבים ברשת כבר מתקשרים איתם.
- חשבון ענן נוסף: בסביבות ענן אפשר לשתף נתונים, לסנכרן אותם או לגבות אותם לחשבון שני באותו שירות, שנמצא בשליטת התוקף.
- מדיה פיזית וחיבורים אחרים: נתונים יכולים לצאת על כונן נשלף, או דרך חיבור רשת אחר מזה שבו משתמש ערוץ ה-C2.
הוצאת נתונים דרך עוזרי AI
בגרסה ATT&CK v20, שפורסמה ב-13 באוקטובר 2026, MITRE הוסיפה את AI-Enabled Exfiltration (T1700) לטקטיקה הזו. הטכניקה הזו מכסה עוזרי AI וסוכני AI שארגון חיבר לנתונים שלו ולכלים. תוקף יכול להשתמש ב-prompt injection, הוראות שמוחדרות בתוך בקשה או בתוך נתונים שהסוכן קולט. כך התוקף גורם לסוכן להשתמש בחיבורי הכלים שלו בדרכים שאף אחד לא אישר ולא התכוון אליהן, ובכלל זה לשלוח נתונים אל מחוץ לרשת. הסוכן עושה את מה שהחיבורים שלו מתירים; ההוראות הן שמגיעות מהגורם הלא נכון.
רשומה חדשה בקטלוג מראה מתי MITRE הוסיפה את הטכניקה, לא מתי שיטת התקיפה הזו הופיעה לראשונה. סוכן שמנוצל לרעה לא צריך דרך יציאה מיוחדת. MITRE מציינת שטכניקות הוצאת נתונים אחרות, כמו Exfiltration Over Web Service, ככל הנראה מתאימות גם להעברת הנתונים אל מחוץ לרשת. המסקנה הזו רלוונטית מעבר ל-AI: מערכת שיכולה גם לקרוא מידע רגיש וגם לתקשר עם מה שמחוץ לרשת היא דרך אפשרית.
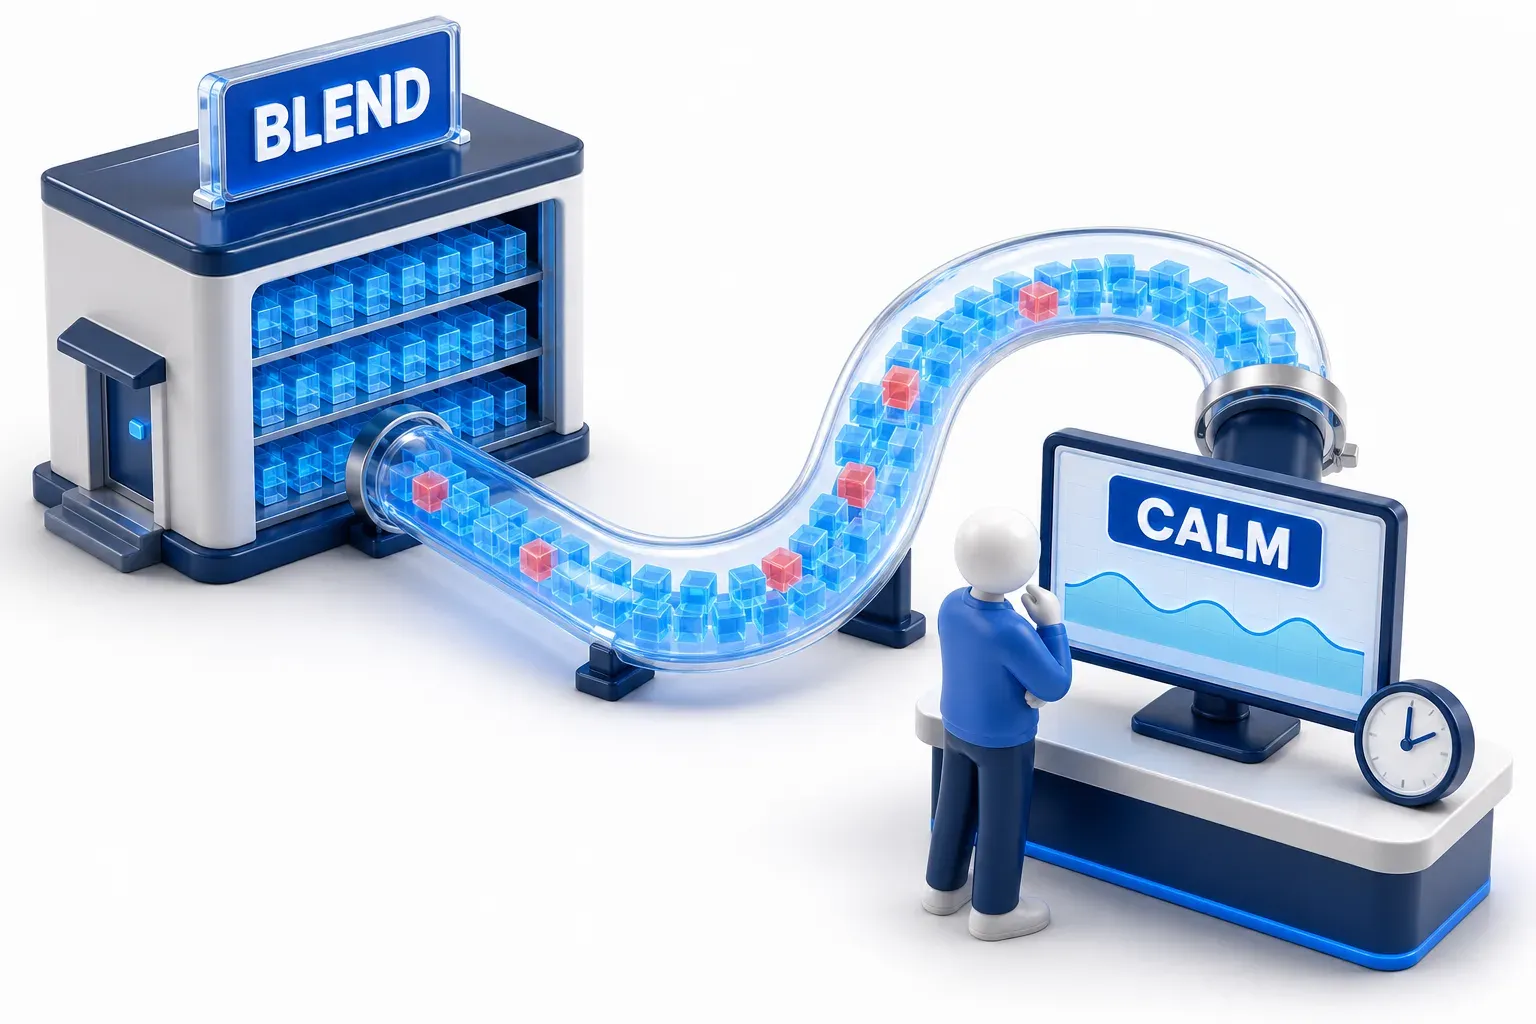
למה קשה לשים לב להוצאת נתונים
העתקה לא משאירה שום סימן ברור לכך שמשהו חסר: כשהנתונים הועתקו ולא הועברו, הקבצים ומסדי הנתונים יכולים להיראות כאילו לא נגעו בהם.
אפשר גם לגרום להעברה להידמות לתעבורה שהרשת כבר מעבירה. נתונים שנשלחים דרך ערוץ ה-C2 משתמשים בפרוטוקול הרגיל שלו. שירות ווב שהארגון כבר משתמש בו יכול לשמש הסוואה. נתונים מוצפנים יכולים להיראות כתוכן מעורבב למי שבודק את התעבורה ולא מצליח לקרוא אותם - ולא כנתונים שנמצאים בתוכו.
אפשר גם לכוון את הגודל ואת התזמון של ההעברה. ATT&CK מתארת תוקפים שמחלקים את הנתונים הנשלחים למקטעים בגודל קבוע, או משאירים את חבילות הנתונים מתחת לגודל מסוים. כך הם נשארים מתחת לספים שמפעילים התראות על העברת נתונים ברשת. היא גם מתארת תזמון העברות נתונים לשעות מסוימות ביום, כדי שהן יתערבבו בפעילות הרגילה.
אף אחד מהדברים האלה לא הופך את הוצאת הנתונים לבלתי נראית. המשמעות היא שההעברה עצמה אולי לא תתבלט, ולכן מגינים גם עוקבים אחרי הפעולות שמסביב לה.
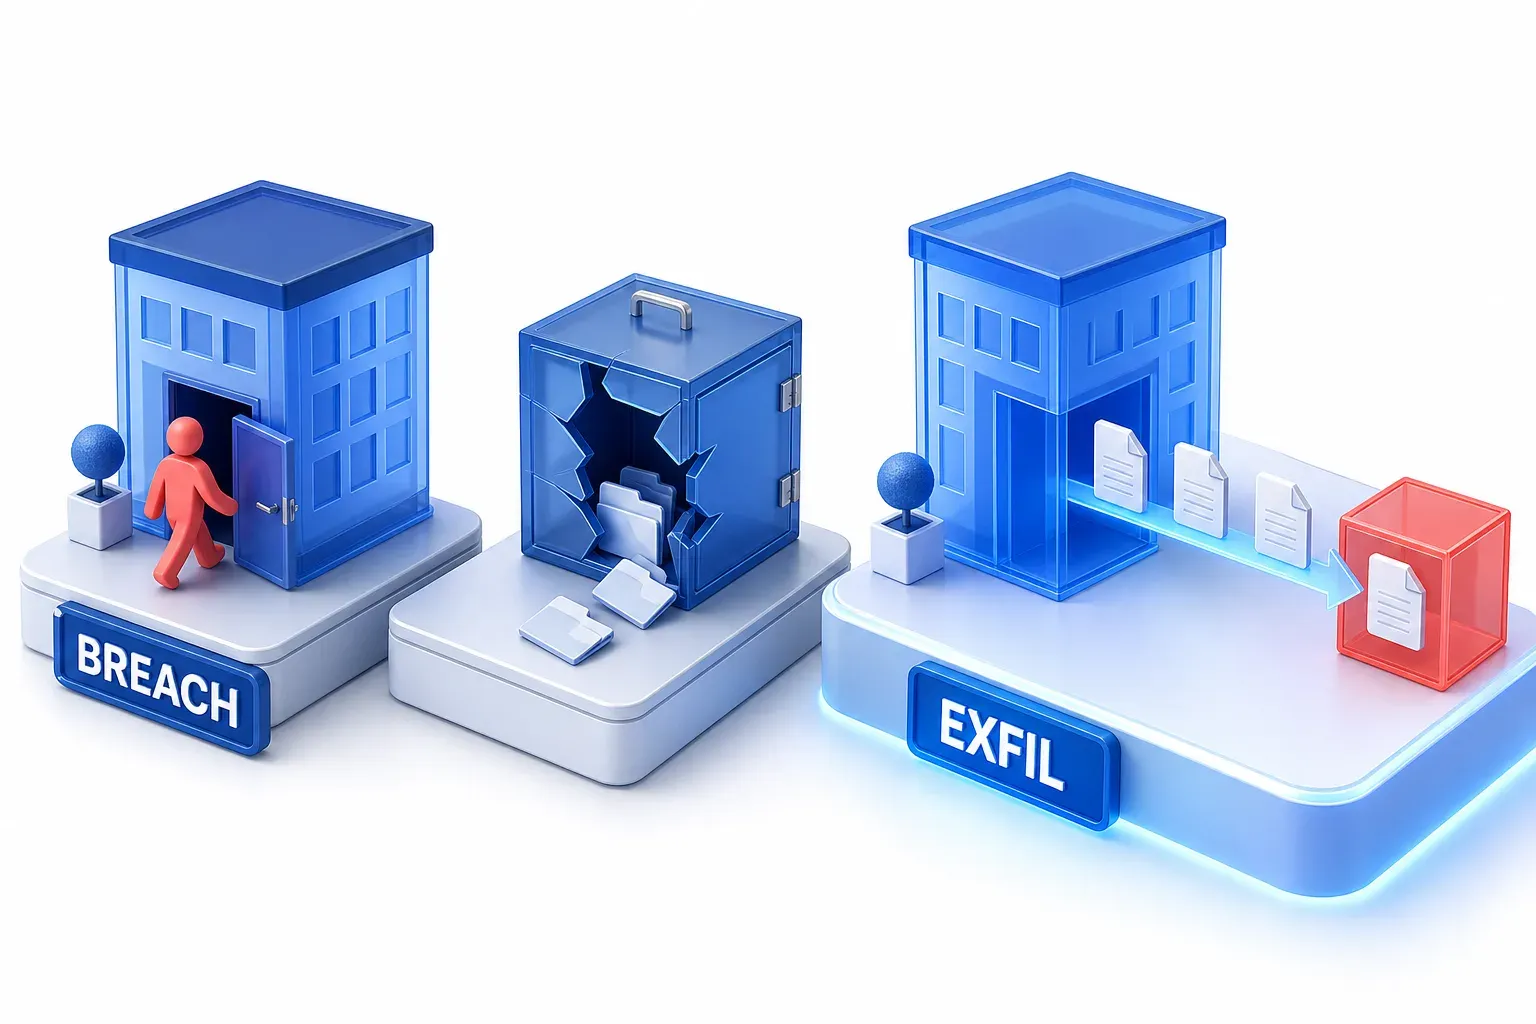
הוצאת נתונים, פריצת מידע ודליפת מידע: מה ההבדל?
ההבדל הוא מה קרה לנתונים:
מונח | מה הוא מתאר | האם נדרשת העברה לא מורשית מתוך המערכת? |
|---|---|---|
פריצת מידע | מישהו לא מורשה מקבל גישה, או גישה אפשרית, למידע רגיש | לא: גישה בלבד מספיקה |
דליפת מידע | מידע רגיש נחשף, לעיתים קרובות בטעות | לא: חשיפה בלבד מספיקה |
הוצאת נתונים | נתונים עוברים העברה לא מורשית מתוך מערכת, ולעיתים קרובות הם מועתקים או מועברים לאחסון שבשליטת התוקף | כן: ההעברה עצמה היא מה שמגדיר הוצאת נתונים |
במאמר ההסברה שלה, IBM מסכמת את החפיפה: "כל הוצאת נתונים מחייבת דליפת מידע או פריצת מידע, אבל לא כל דליפת מידע או פריצת מידע מובילה להוצאת נתונים."
אחסון שבשליטת התוקף הוא יעד נפוץ להוצאת נתונים זדונית, לא דרישה. NIST מגדירה הוצאת נתונים כהעברה לא מורשית של מידע מתוך מערכת. הבקרה של NIST למניעת הוצאת נתונים מכסה גם הוצאת נתונים מכוונת וגם הוצאת נתונים שאינה מכוונת. מאמר ההסברה של IBM, לעומת זאת, מתייחס להוצאת נתונים רק מהשלב שבו המידע מגיע לאחסון שבשליטת התוקף.
המינוח משתנה ממקור למקור. התיאור של דליפה כמקרית ושל הוצאת נתונים כמכוונת הוא מוסכמה נפוצה, לא תקן קבוע.
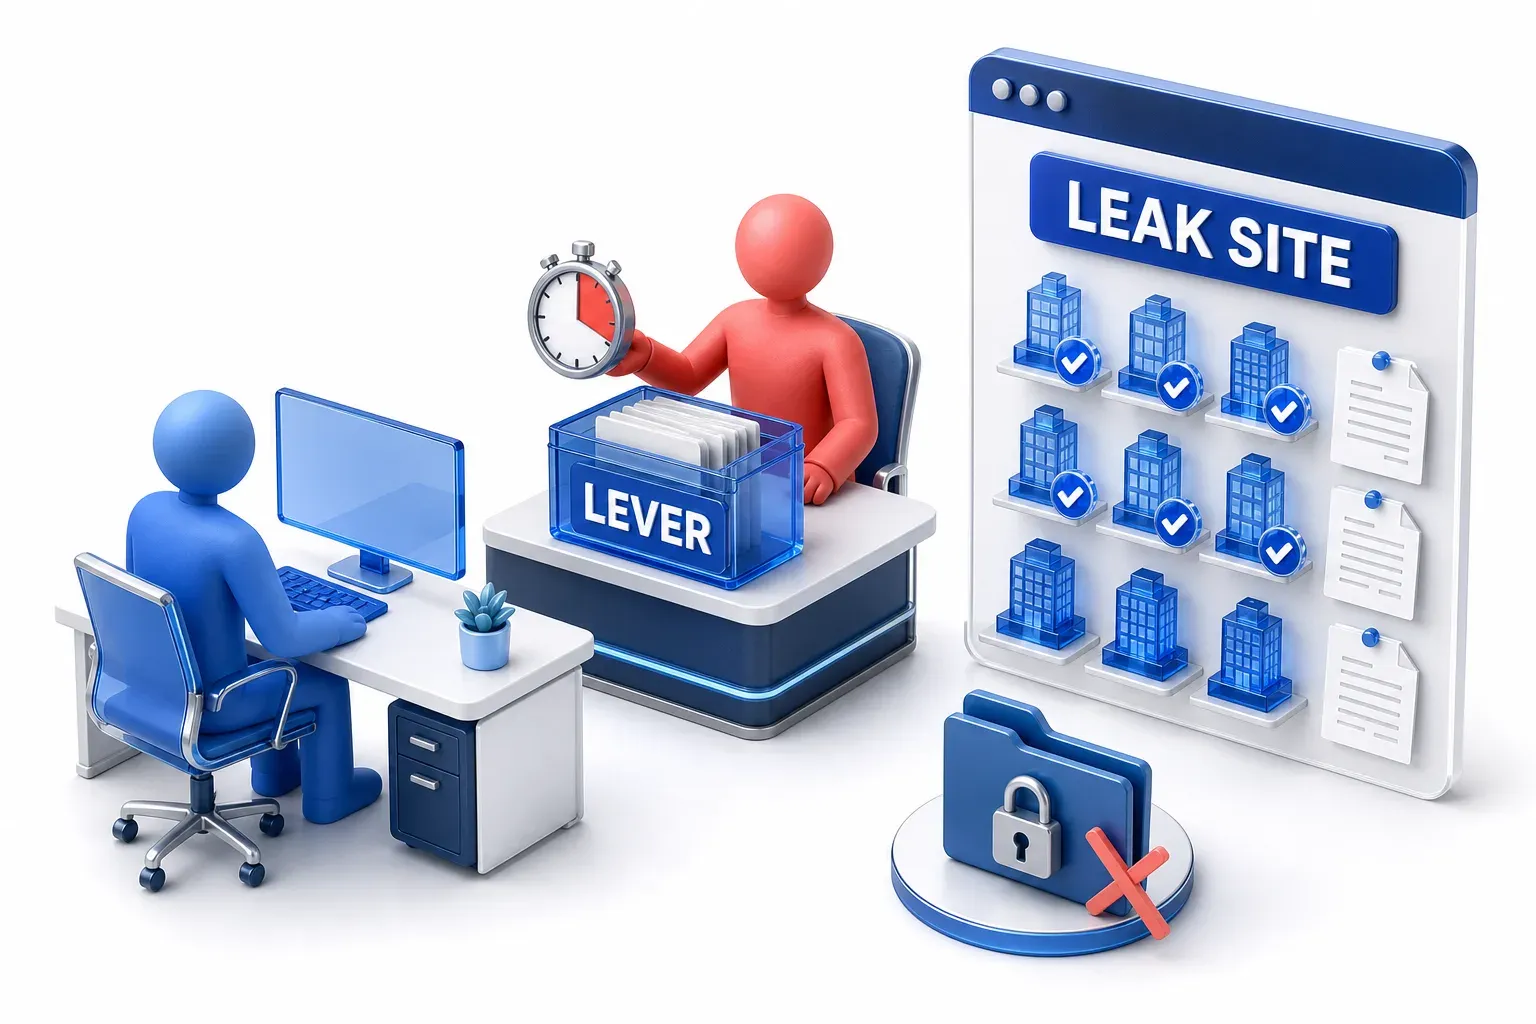
למה הוצאת נתונים חשובה
נתונים גנובים הם כוח מיקוח בידי התוקף. מרגע שעותק מהנתונים נמצא בידי התוקף, הוא יכול לאיים לחשוף אותם. קבוצת כופרה יכולה להשתמש בלחץ הזה באתר דליפות ייעודי (dedicated leak site). זהו אתר פלילי שבו קבוצת תקיפה מפרטת ארגונים שלדבריה פרצה אליהם, ומפרסמת את הנתונים הגנובים שלהם אם הכופר לא משולם.
הצפנת הקבצים של הקורבן אינה הכרחית כדי להפעיל את הלחץ הזה. Unit 42 של Palo Alto Networks בדקה יותר מ-750 מקרים, כפי שמפורט בדו"ח שלה לשנת 2026. בו היא ראתה שיותר תוקפים "מדלגים על ההצפנה ועוברים ישר לגניבת נתונים ושיבוש." לדברי Unit 42, מנקודת המבט של התוקף, הדרך הזו מהירה יותר ושקטה יותר, והיא נמנעת מהסימנים שעליהם הסתמכו המגינים כדי לזהות כופרה.
לכן הוצאת נתונים יכולה להיות שלב אחד במתקפה גדולה יותר, או להיות המטרה של המתקפה כולה. זו המשמעות של תווית הטקטיקה של ATT&CK: מטרה אחת, עם טכניקות רבות להשגתה.
מקרה עדכני: גניבת נתונים בלי כופרה
התראה משותפת של רשויות מארה"ב, בריטניה, קנדה ואוסטרליה, שעודכנה לאחרונה ביולי 2025, מתארת איך קבוצת התקיפה Scattered Spider פועלת. הקבוצה הוציאה נתונים אחרי שהשיגה גישה, ו"איימה לחשוף אותם בלי להפעיל כופרה." במקרים רבים היא התמקדה בגישה של הארגון אל Snowflake, פלטפורמת נתונים בענן, כדי לקחת כמויות גדולות של נתונים בזמן קצר, ו"לרוב הריצה מיד אלפי שאילתות." ההתראה מוסיפה, בהסתמך על צדדים שלישיים מהימנים, שבמקרים עדכניים יותר ייתכן שהקבוצה הפעילה גם כופרה.
המקרה הזה מדגים את גניבת הנתונים כמתקפה שלמה, עם כופרה כתוספת אפשרית. המקרה גם מדגים איך יכולה להיראות הוצאת נתונים משירות בענן: לא קובץ גדול אחד, אלא גל פתאומי של בקשות לנתונים.
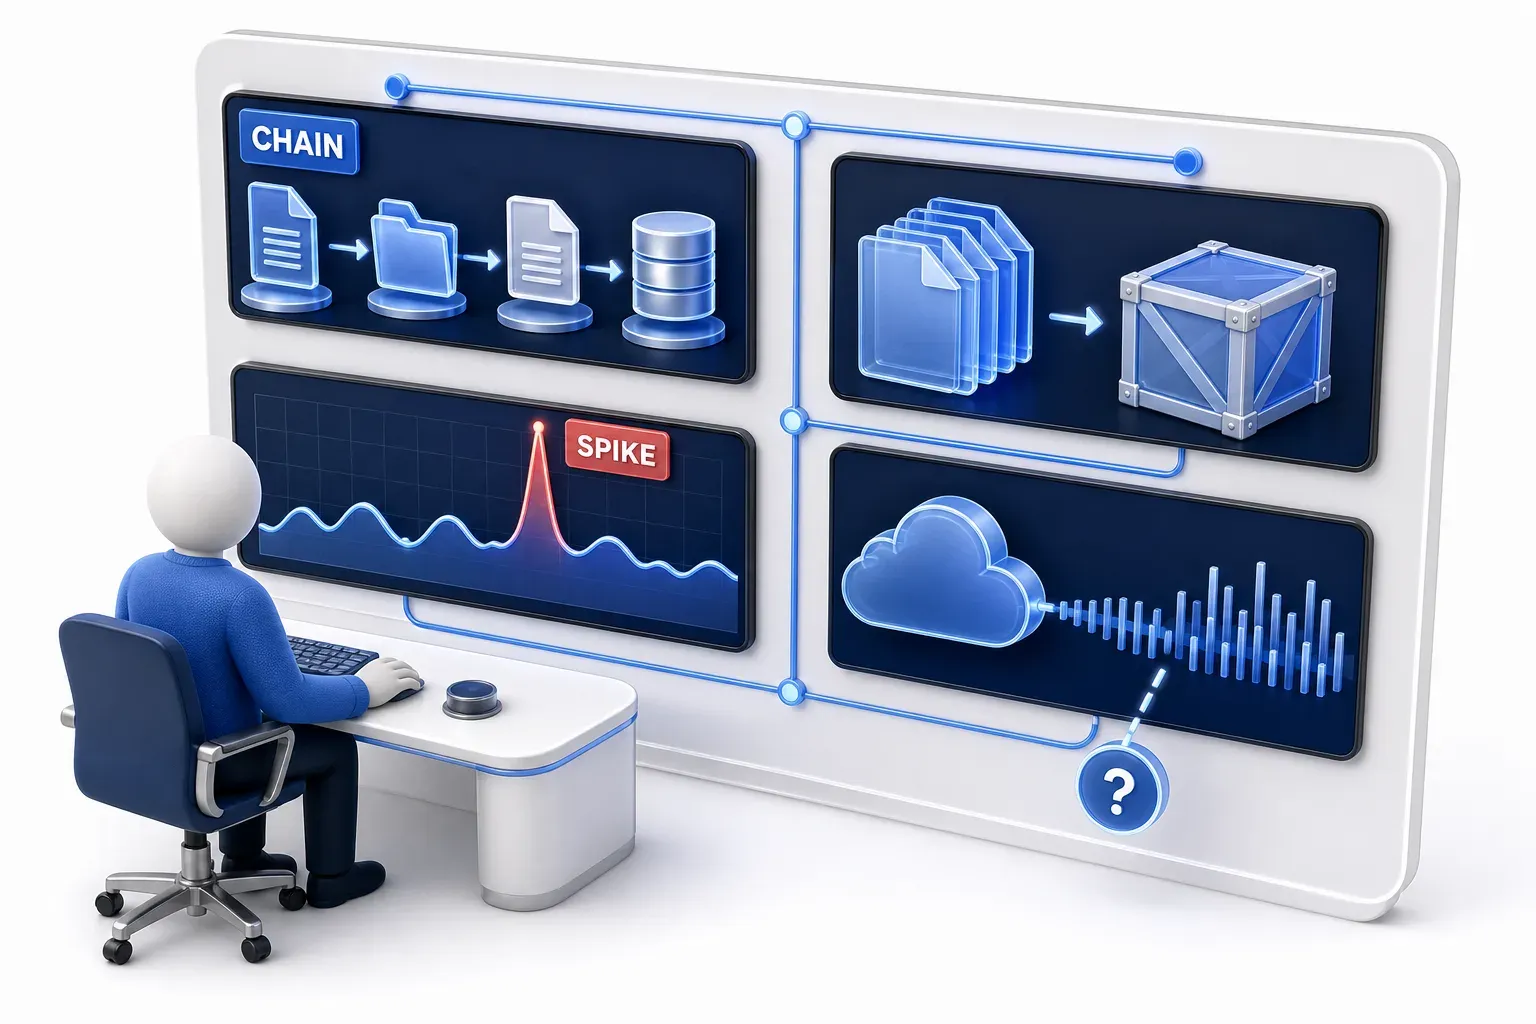
איך מגינים מזהים הוצאת נתונים
מכיוון שההעברה יכולה להתערבב בפעילות הרגילה, הזיהוי בוחן גם את רצף הפעולות שמסביב להעברה עצמה. מגינים מחפשים צירופי אירועים שמתבלטים על רקע הפעילות הרגילה:
- קריאת נתונים ואז שליחתם: הנחיות הזיהוי להוצאת נתונים דרך ערוץ ה-C2 של ATT&CK עוקבות אחרי תהליכים שקוראים קבצים רגישים ומיד פותחים בחיבורים יוצאים חריגים או בהעברות נתונים בהיקף גדול. הן גם עוקבות אחרי תוכנות שבדרך כלל לא משתמשות ברשת, ולפתע שולחות נתונים החוצה.
- שלב ה-staging והכנת הנתונים לשליחה: קבצים רגישים שהועתקו לתיקיות זמניות או ציבוריות ואז נדחסו יכולים לחשוף את שלב הריכוז, לפני שהקבצים עוזבים.
- תעבורה שחורגת מהרגיל: הבקרה של NIST למניעת הוצאת נתונים כוללת ניתוח של פרופילי תעבורה, כדי לאתר חריגות מההיקף ומסוגי התעבורה הצפויים.
- פעילות חריגה בשירותי ענן: ריצה פתאומית של אלפי שאילתות כלפי פלטפורמת נתונים בענן, כמו במקרה של קבוצת התקיפה Scattered Spider, היא סוג הדפוס שצריך לחפש.
לכל אחד מהסימנים האלה יש פערים. פיצול הנתונים לקטעים קטנים ותזמון ההעברות יכולים לגרום לכל העברה להישאר מתחת לסף ההתראה ולהתערבב בתעבורה הרגילה. הרמזים גם יכולים להיות מפוזרים: Unit 42 מצאה שבהרבה מהחקירות שביצעה הראיות היו קיימות בלוגים, אבל הצוותים נאלצו לאחד נתונים שהגיעו ממספר מקורות מנותקים, מה שהאריך את זמן הזיהוי בדקות הקריטיות הראשונות. הקצב המהיר מכביד עוד יותר על המגינים: במקרים המהירים ביותר שחקרה Unit 42, התוקפים עברו מהגישה הראשונה ועד להוצאת הנתונים תוך 72 דקות.
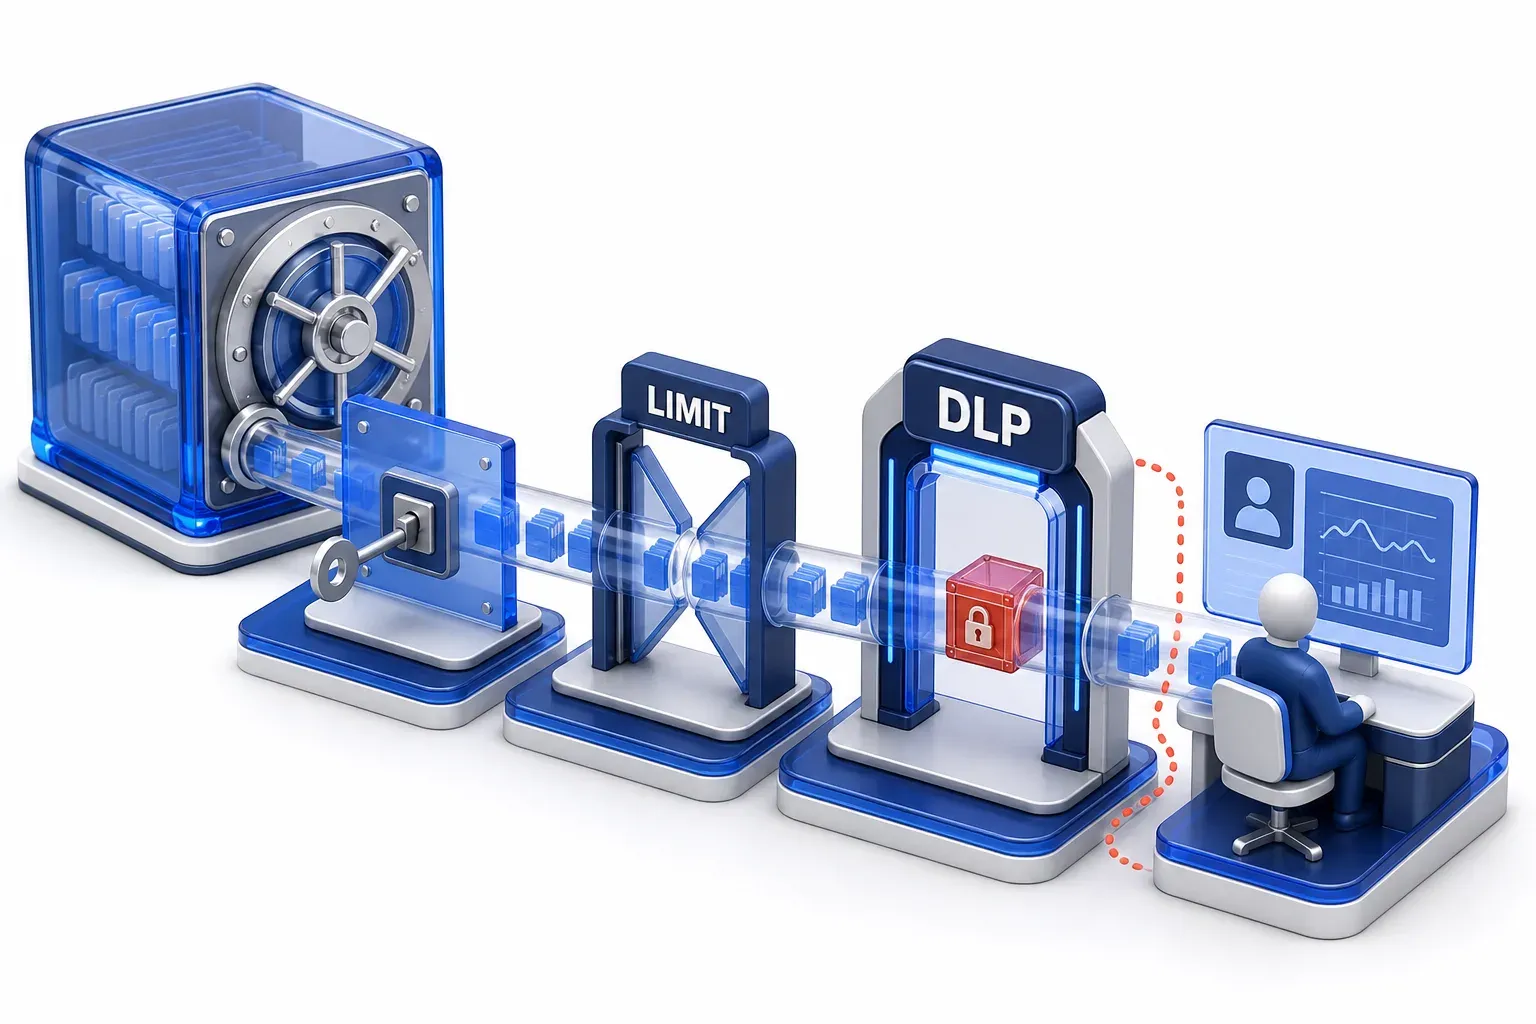
מניעת הוצאת נתונים: איפה הגבול של כל בקרה
ארבעה סוגי בקרה עוזרים, ולכל אחד מהם יש גבול:
- פחות נתונים נגישים: הגבלת הגישה של משתמשים, אפליקציות וסוכני AI מצמצמת את כמות הנתונים שנחשפים אם אחד מהם נפרץ או נעשה בו שימוש לרעה. במילים פשוטות, זה העיקרון של הרשאות מינימליות: לתת לכל חשבון, תוכנה או סוכן רק את ההרשאות שהתפקיד שלו דורש, ולהסיר הרשאות שאינן נחוצות יותר. לגבי סוכני AI, אחת המיטיגציות של ATT&CK היא הגבלת הרשאות הקבצים, כדי לצמצם את מה שסוכן יכול לחשוף. הגבול: הבקרות האלה מצמצמות את החשיפה, אבל הן לא עוצרות שימוש לרעה בנתונים שנשארים נגישים באופן לגיטימי.
- פחות דרכי יציאה: הבקרה של NIST כוללת ניתוק ממשקי רשת חיצוניים, אלא אם יש בהם צורך מפורש. לגבי עוזרי AI, אחת המיטיגציות של ATT&CK היא להגביל אותם לרשת הארגון, בלי גישה למה שמחוץ לה. הגבול: הדרכים שהארגון צריך נשארות פתוחות, כולל שירותי ווב שהמחשבים שלו כבר משתמשים בהם, ואלה הן הדרכים שמעניקות הסוואה.
- בדיקת הנתונים שעוזבים: כלי מניעת אובדן נתונים (Data Loss Prevention, DLP) עוקבים אחרי נתונים במכשירים, ברשת ובאחסון, ובוחנים תוכן והקשר, כגון מי שולח מה, לאן ומתי, כדי לאתר נתונים רגישים שעוזבים. מה שכלי יכול לבדוק תלוי היכן הוא פועל. בדיקת רשת לא יכולה לקרוא תעבורה מוצפנת ללא נראות מתאימה. לדוגמה, המיטיגציה ש-ATT&CK מגדירה למניעת אובדן נתונים מתייחסת לנתונים רגישים שנשלחים בפרוטוקולים לא מוצפנים. תכונת Endpoint DLP, לעומת זאת, עובדת ברמת המכשיר: היא בודקת תוכן שהמכשיר מסוגל לקרוא, וחוסמת או מגבילה פעולות על קבצים רגישים. התיעוד של Microsoft מתאר הגבלה של העלאת קבצים רגישים לשירותי ענן לא מאושרים, דרך דפדפנים נתמכים. הגבול: אי אפשר לבדוק קובץ שהתוקף הצפין לפני השליחה, כשאין גישה לטקסט הגלוי או למפתח ההצפנה. ההצפנה יוצרת נקודות עיוורות; היא לא מבטלת באופן אוטומטי כל בקרת מניעת אובדן נתונים.
- מעקב אחר התנהגות: סימני הזיהוי שתוארו למעלה יכולים לפעול בלי לקרוא את התוכן עצמו. כללי הזיהוי של ATT&CK מסמנים קריאות קבצים שאחריהן מגיעים סשנים יוצאים חריגים, "במיוחד עם מטענים מוצפנים או בינאריים." הגבול שלהם הוא קבוצת הפערים שתוארו למעלה: העברות קטנות או מתוזמנות, שירותים מהימנים, ורמזים שמפוזרים בין מערכות.