
אתר הדלפות ייעודי (Dedicated Leak Site, DLS)
אתר הדלפות ייעודי (DLS) הוא אתר שמפעילה קבוצת כופרה או קבוצה שעוסקת בסחיטת נתונים, כדי לאיים לפרסם נתונים שהיא טוענת שגנבה, ולפעמים גם לפרסם אותם. ארגונים שהקבוצה טוענת שפרצה להם מופיעים באתר, וכך הלחץ כולל גם חשיפה, לא רק קבצים מוצפנים. הופעה (listing) היא ציון שם הארגון באתר ההדלפות, בלי הוכחה שהפריצה אכן קרתה. זו טענת הקבוצה, לא הוכחה לפריצה.
כתבות על כופרה מזכירות לעיתים קרובות אתרי הדלפות, בדרך כלל אחרי שארגון כלשהו מופיע באתר של קבוצה. השם יכול להטעות: שום דבר כאן לא דולף בטעות. הקבוצה מפעילה את האתר במכוון, כאיום ולפעמים גם כמקום לפרסום.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
תארו לכם חבר לכיתה שמציץ בחשאי במחברת שלכם, ומצלם כל עמוד. אחר כך הוא מפרסם בצ'אט הכיתה את השם שלכם, ומצרף תמונה שמוכיחה שהמחברת צולמה. הוא גם כותב שהוא עשוי לפרסם את שאר התמונות אם לא תעבירו מטבעות משחק. המחברת עדיין ברשותכם, ולכן שום דבר לא חסר. הבעיה היא התמונות שצילם, וגם אם תשלמו, אי אפשר לבדוק אם מחק אותן. לפעמים החבר לכיתה רק עושה בלוף, עם תמונות ממחברת של מישהו אחר.
אתר ההדלפות הוא אותה ההודעה בצ'אט, והחבר לכיתה בסיפור מייצג את התוקפים. המחברת מייצגת את הקבצים של הארגון, והתמונות מייצגות את הנתונים שהתוקפים טוענים שגנבו. מטבעות המשחק מייצגים את הכופר שהתוקפים דורשים מהארגון.
חידון אתר הדלפות ייעודי
בדקו את הידע שלכם על אתר הדלפות ייעודי - אולי אתם כבר יודעים עליו הכל.
מה זה אתר הדלפות ייעודי?
איך אתר הדלפות ייעודי פועל
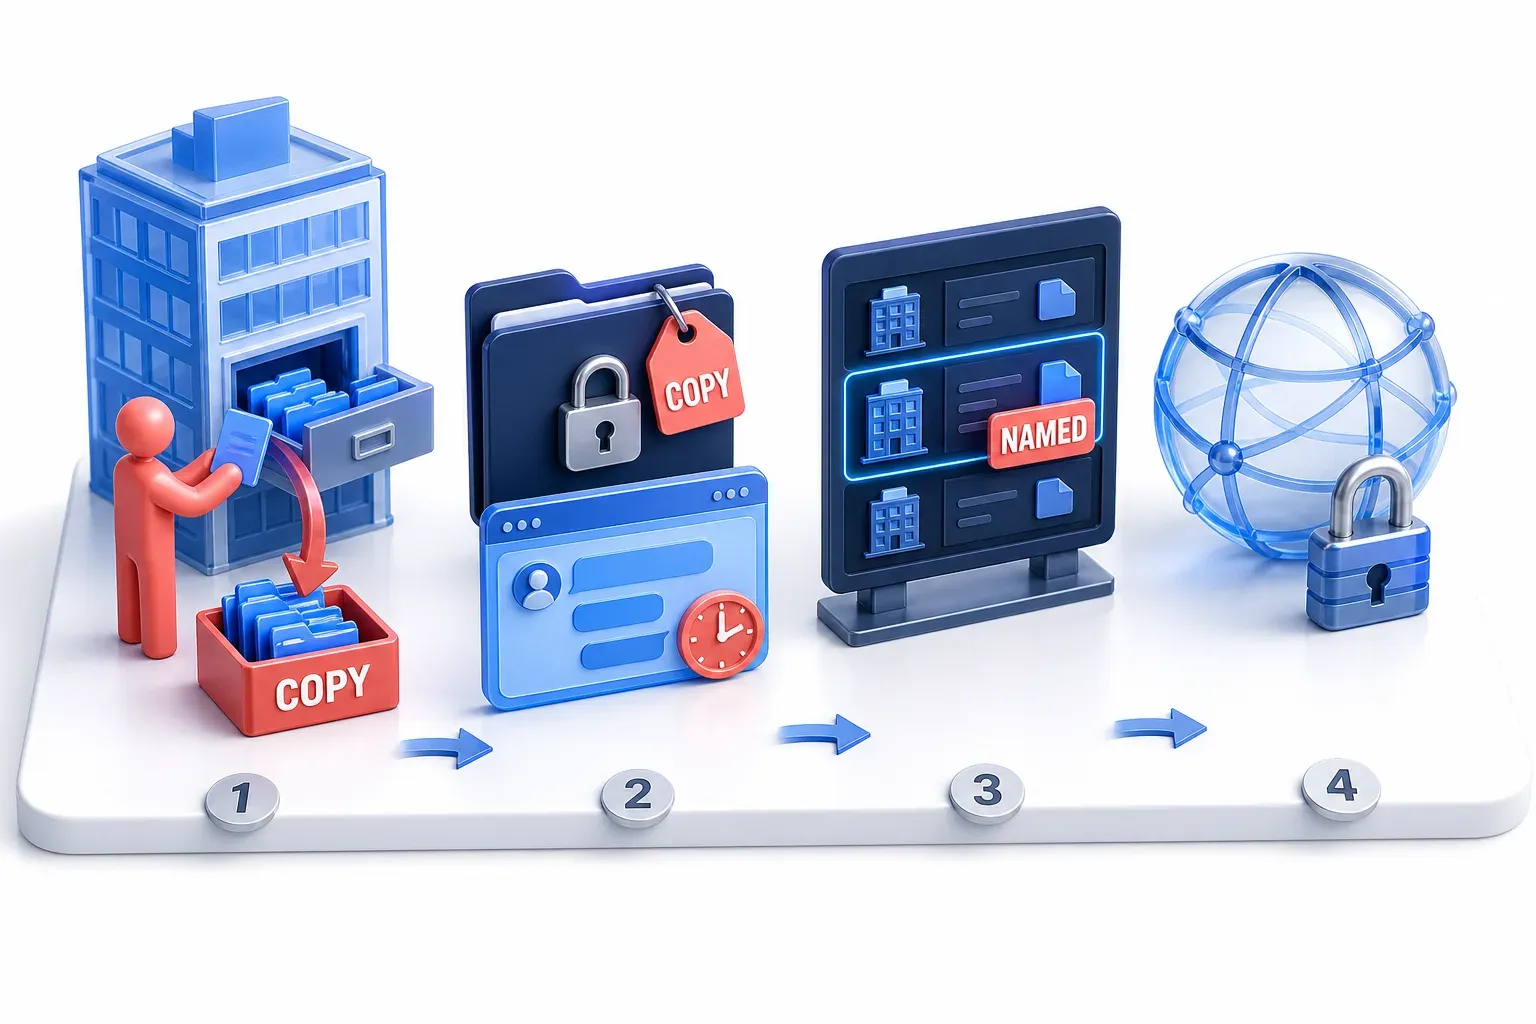
בדפוס מקובל, אתר ההדלפות נכנס לפעולה אחרי גניבת הנתונים. התוקפים פורצים לרשת הארגון ומעתיקים ממנה נתונים, ואז משתמשים באתר כדי לאיים לפרסם את העותק הזה. שלב ההעתקה הזה נקרא הוצאת נתונים (exfiltration): העברה לא מורשית של נתונים מתוך מערכת מחשב או רשת. בדפוס הזה הוצאת הנתונים הזו נעשית במכוון, והתוקפים שומרים את העותק.
הסדר הזה נפוץ, אבל הוא לא כלל קבוע. הופעה באתר ההדלפות יכולה להתבסס על טענות ממוחזרות או מומצאות. היא גם לא מוכיחה שהפריצה הסתיימה.
סחיטה כפולה (double extortion) היא מתקפה שמשלבת גניבת נתונים עם הצפנת קבצים - הקבוצה גם גונבת וגם מצפינה. במתקפה כזו, הקבוצה גם מפעילה כופרה, נוזקה שחוסמת גישה לקבצי הארגון באמצעות הצפנתם, ומשאירה הודעת כופר. הודעת הכופר יכולה להפנות את הקורבן לערוץ משא ומתן פרטי ולקבוע מועד יעד. הערוץ הזה פרטי, ואתר ההדלפות הוא הצד הפומבי.
העותק שהקבוצה טוענת שיש בידיה הוא מה שאתר ההדלפות מאיים לפרסם.
אם הקורבן לא משלם ולא מנהל משא ומתן, הוא עשוי להופיע באתר ההדלפות, החלק הפומבי של הפעולה. הופעה כזו יכולה לכלול תצוגה מקדימה שנועדה להוכיח שהגניבה אכן קרתה. כשמועד היעד עובר, הקבוצה עשויה לפרסם את הנתונים, וחלק מהקבוצות מאיימות למכור אותם במקום זאת.
איפה מתארחים אתרי הדלפות
לפי Unit 42, צוות המחקר של חברת האבטחה Palo Alto Networks, האתרים האלה נגישים לעיתים קרובות דרך הדארקנט. הקבוצה במקרה שמתואר בהמשך הפעילה את אתר ההדלפות שלה ברשת Tor, כשירות onion: אתר שאפשר להגיע אליו רק דרך Tor, ושכתובת האינטרנט שלו (IP) והמיקום שלו מוסתרים.
אתר ההדלפות של קבוצה אחת, כפי שהוא מתואר בהתראה מ-2026
באוגוסט 2026, ה-FBI, ה-CISA (הסוכנות האמריקאית לאבטחת סייבר ותשתיות) וסוכנויות שותפות בארה"ב ובדרום קוריאה פרסמו התראה משותפת על Gunra, קבוצת כופרה. הקבוצה הופיעה לראשונה באפריל 2025, והקימה אתר הדלפות במהירות, "כדי לנקוב בשמות הקורבנות ולפרסם נתונים שהוצאו." לפי התצפיות של ה-FBI, היא העתיקה מסמכים עסקיים, מסדי נתונים, מידע אישי ואימייל פנימי לפני ההצפנה.
הקורבנות קיבלו הודעת כופר וחלון זמן של 5 עד 7 ימים למשא ומתן. מי שלא ניהלו משא ומתן ולא שילמו הופיעו באתר עם תצוגה מקדימה שבדרך כלל הציגה רשימה של שמות הקבצים שנגנבו, לא את הקבצים עצמם. אם הכופר לא שולם, הקבוצה איימה למכור את הנתונים.
במקרה הזה הנתונים הועתקו לפני שהקבצים הוצפנו, ולכן האיום לפרסם נשאר תקף גם לגבי קורבן שיכול היה לשחזר את המערכות שלו.
למה קבוצות כופרה מפעילות אתרי הדלפות
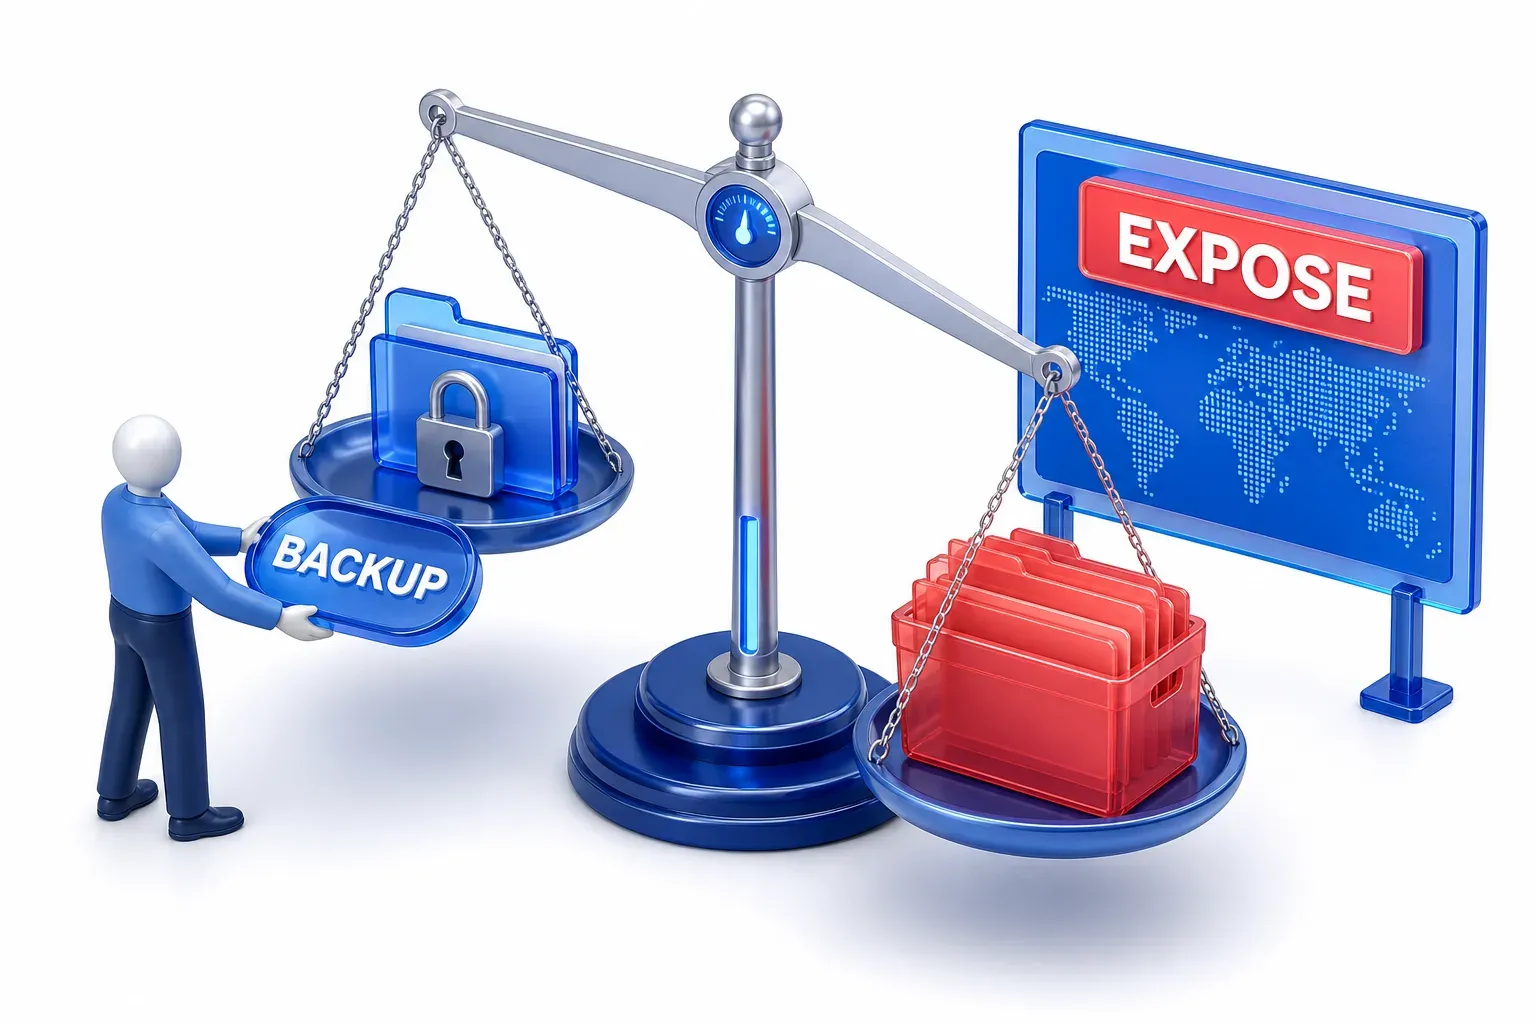
הצפנה בלבד נותנת לתוקפים אמצעי לחץ אחד: ההבטחה לפענח את הקבצים (להסיר את ההצפנה) אם הקורבן משלם. גיבויים מחלישים את אמצעי הלחץ הזה. ההתראה ממליצה לשמור גיבויים שנבדקו ומנותקים מהרשת, כדי שארגון יוכל להתאושש בלי לשלם. לדברי המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC), גיבויים מעודכנים הם הדרך היעילה ביותר להתאושש ממתקפת כופרה.
אתר ההדלפות מוסיף אמצעי לחץ שני. לדברי Unit 42, הקבוצות מפעילות לחץ על הקורבנות לשלם, "לא רק כדי לפענח את הקבצים שלהם, אלא כדי למנוע מהתוקפים לחשוף בפומבי את המידע הרגיש שלהם." גיבוי יכול לשחזר את הקבצים של הקורבן, אבל הוא לא עוזר נגד העותק שנמצא בידי התוקפים. ה-NCSC מתייחס לפרסום כאיום נפרד, שמטפלים בו באמצעים שמקטינים את ההשפעה של הוצאת נתונים.
איך השיטה הזו התפשטה והשתנתה
לפי Unit 42, אתרי הדלפות קיימים כבר מ-2019, כשקבוצת הכופרה Maze הייתה הקבוצה הראשונה שידוע עליה שהקימה אתר כזה. בתחילת 2024 אותו הצוות תיאר את האתרים הללו כנפוצים אצל רוב קבוצות הכופרה.
לפי ה-NCSC והסוכנות הלאומית למלחמה בפשיעה של בריטניה (NCA), אתרי ההדלפות התפשטו כדרך להפעיל לחץ על קורבנות שעלולים לספוג קנסות גבוהים לפי חוקי הגנת מידע, כמו UK GDPR בבריטניה. אתרי ההדלפות הם גם חלק מכופרה כשירות (ransomware-as-a-service) - מודל שבו המפעילים משכירים אותה לשותפים (affiliates) פליליים, שמקבלים גם גישה לאתר הדלפות כחלק מהשירות. כך השותפים יכולים לפרסם נתונים גנובים כתמריץ נוסף לקורבנות לשלם.
חלק מהקבוצות מדלגות על ההצפנה לגמרי. ה-NCSC וה-NCA מתארים קבוצות שמצפינות עסקים התלויים במערכות שלהם. לעומת זאת, אותן קבוצות מפעילות "מתקפות הדלפת מידע בלבד (בלי הצפנה)" נגד מגזרים שבהם פרטיות המידע חשובה יותר, כמו משרדי עורכי דין או תחום הבריאות.
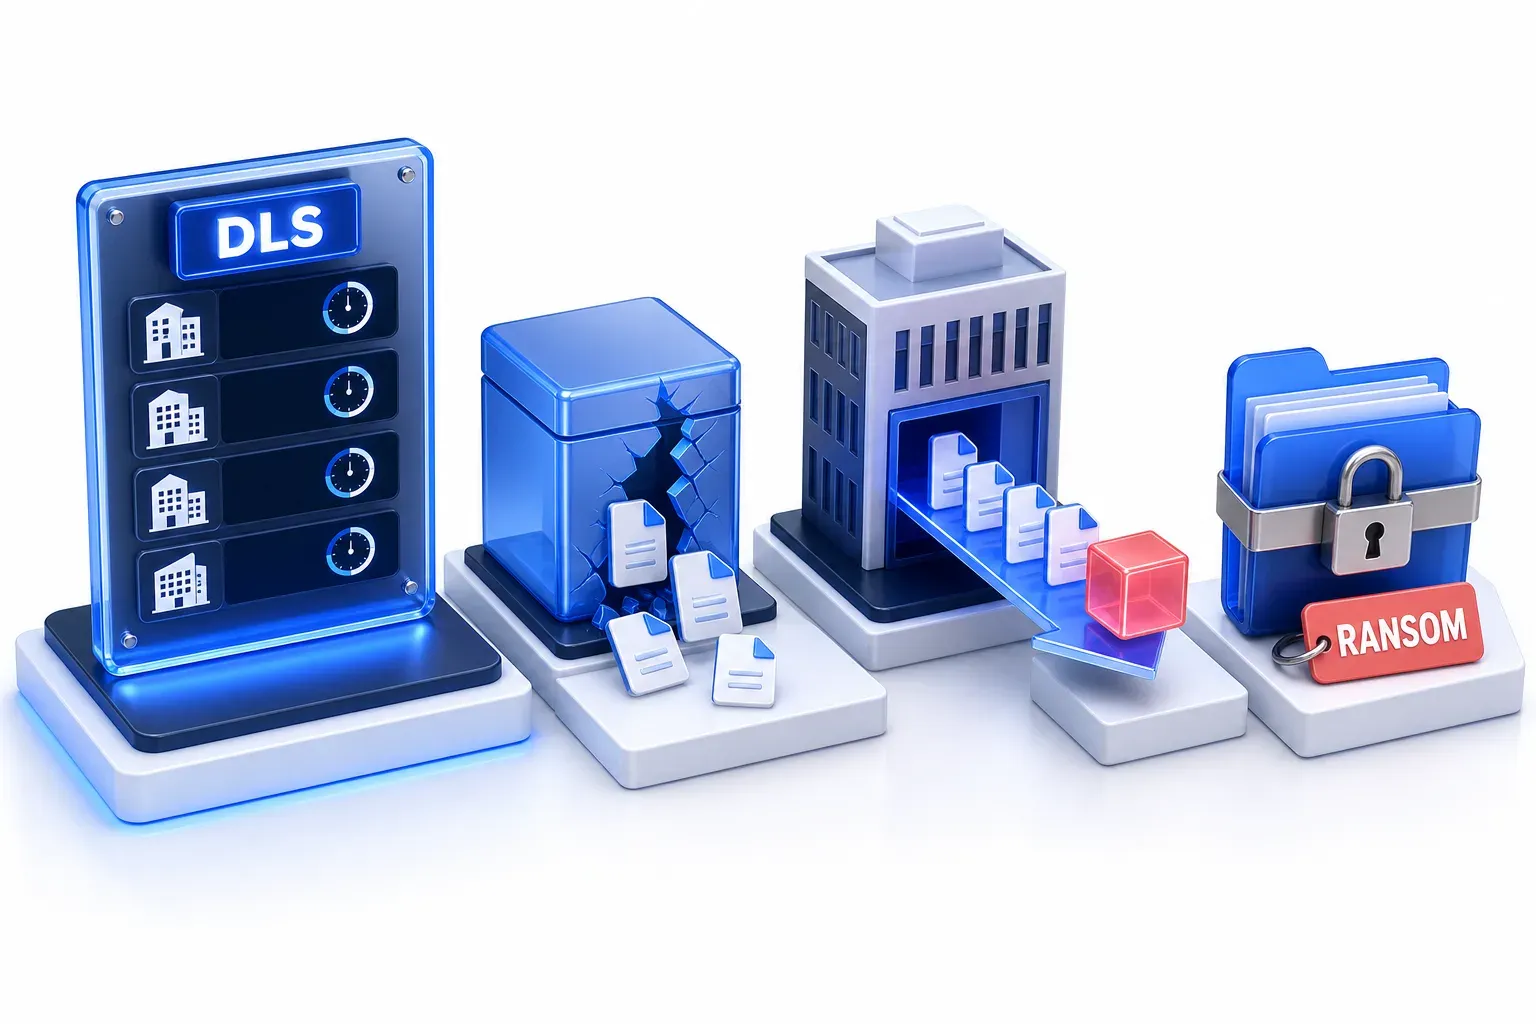
אתר הדלפות ייעודי לעומת דליפת מידע, הוצאת נתונים וכופרה
המונחים האלה מופיעים לעיתים קרובות באותה כתבת חדשות, אבל לכל אחד מהם תפקיד שונה:
מונח | מה זה מתאר | התפקיד בסיפור הסחיטה |
|---|---|---|
דליפת מידע | מידע רגיש שנחשף, לעיתים קרובות בטעות | החשיפה עצמה, לא משנה מה גרם לה |
הוצאת נתונים | העברה לא מורשית של נתונים מתוך מערכת | שלב הגניבה; בדפוס הסחיטה שתואר למעלה היא מתבצעת במכוון |
כופרה | נוזקה שחוסמת גישה לקבצים, בדרך כלל באמצעות הצפנתם, כדי לדרוש כופר | הצפנת הקבצים; חלק מקבוצות הסחיטה מדלגות עליה |
אתר הדלפות ייעודי | אתר שקבוצה משתמשת בו כדי לאיים לפרסם נתונים שהיא טוענת שגנבה, ולפעמים גם מפרסמת אותם בפועל | הלחץ הציבורי, בנפרד מהמשא ומתן הפרטי |
בדפוס סחיטה נפוץ, החלקים מגיעים בסדר הזה: הגניבה, ההצפנה אם הקבוצה משתמשת בכופרה, ואז אתר ההדלפות. הסדר הזה הוא דפוס, לא כלל, ואתר הדלפות לא מוכיח שהנתונים הוצאו.
מה הופעה באתר ההדלפות מוכיחה ומה היא לא מוכיחה
הופעה באתר ההדלפות היא הטענה של הקבוצה עצמה, ולא פריצה מאומתת. Unit 42 מזהירה שנתוני אתרי ההדלפות "ייתכן שלא תמיד משקפים את המציאות": קבוצה יכולה לפעול גם לפני שיש לה אתר הדלפות, ו"אם קורבן מציע תשלום מיידי, יתכן שאירוע הכופרה לא יופיע באתר ההדלפות של הקבוצה."
לכן היעדר הופעה אינו הוכחה לכך שלא נגנבו נתונים. ה-NCSC וה-NCA מעלים את אותה הנקודה לגבי המספרים: מספר ההופעות באתרי הדלפות "ניתן להתייחס אליו רק כאינדיקציה להיקף האמיתי", כי קורבנות ששילמו לא מופיעים באתרים, וחלק מזני הכופרה לא משתמשים באתרי הדלפות בכלל. מספר ההופעות מודד כמה ארגונים הופיעו באתר ההדלפות, ולא כמה התקפות התרחשו. גם שקט יכול להטעות: לדברי Unit 42, קבוצה שמפסיקה להופיע לא בהכרח הפסיקה לפעול. גם הופעה לא מוכיחה שהפריצה הסתיימה: האם לתוקפים עדיין יש גישה היא שאלה שהחקירה צריכה לברר.
אתר הדלפות מ-2025 שהתבסס על טענות ממוחזרות
בינואר 2025 גילו חוקרים בחברת GuidePoint Security אתר הדלפות חדש שקרא לעצמו "Babuk 2". החברה מוכרת שירותי תגובה לאירועים (incident response) ומודיעין איומים. תגובה לאירועים היא הפעולות שארגון מבצע כדי להתמודד עם פריצה ולבלום אותה. תוך זמן קצר הופיעו בו יותר מ-64 קורבנות לכאורה, וקבוצות כופרה אחרות כבר טענו שפרצו לפחות ל-90% מהם. GuidePoint העריכה שהמפעיל "כמעט בוודאות" ניסה לצבור תשומת לב ואמינות, בכך שפברק או הגזים בהיסטוריית ההתקפות שלו.
החברה גם דיווחה על עלייה בניסיונות סחיטה שמשתמשים מחדש בנתונים שנגנבו בעבר, וזאת "במקרים שבהם לא התרחשה פריצה נוספת מצד התוקף." הופעה באתר ההדלפות עשויה להתייחס לארגון שלא עבר פריצה חדשה. לכן ארגון שמופיע באתר ההדלפות צריך לאמת את הטענה במהירות ולהגיב באופן פרופורציונלי, כמתואר בהמשך.
מה המשמעות של הופעה באתר הדלפות לארגון ולאנשים שהמידע עליהם
לארגון
אם ההופעה אמיתית, הנתונים כבר יצאו משליטת הארגון. במילותיה של רגולטור הגנת המידע של בריטניה, נציבות המידע (Information Commissioner's Office, ICO): "אם התוקפים הוציאו את המידע האישי, אז בפועל איבדתם את השליטה עליו."
תשלום כדי שלא יפרסמו את המידע שנגנב לא מחזיר את השליטה על הנתונים. כאשר ה-NCA השתלטה על המערכות של קבוצת LockBit בפברואר 2024, כולל אתר ההדלפות שלה, היא מצאה נתונים של קורבנות שכבר שילמו. זו הוכחה, במילות ה-NCA, "שגם כשמשולם כופר, אין בכך כדי להבטיח שהנתונים יימחקו, חרף מה שהפושעים הבטיחו."
ארגון שמשלם כדי לעצור את הפרסום צריך אפוא עדיין להניח שהנתונים נחשפו, לפי ה-ICO, כי התוקף עדיין יכול לפרסם את הנתונים, להעביר אותם לגורמים אחרים או לנצל אותם. התשלום נותן הבטחה שהפושעים לא בהכרח יקיימו. בבריטניה, התשלום לא בהכרח מסיים גם את הסיכון המשפטי: תשלום כדי למנוע את הפרסום "אינו מונע בהכרח הטלת קנס על הקורבן בגין הפריצה," אומרים ה-NCSC וה-NCA.
לאנשים שהמידע עליהם
אם הקבצים הגנובים מכילים מידע אישי, כמו במקרה של Gunra, ה-ICO מפרטת את הסיכונים לאנשים שהמידע עליהם. הסיכונים כוללים את אובדן השליטה על המידע האישי שלהם, וגם להיות "ממוקדים בהמשך במתקפות בסגנון הנדסה חברתית שמשתמשות בנתונים מהפריצה," כגון הודעות פישינג. בנוסף, הפושעים עלולים לנצל את המידע שלהם להונאת זהות ולהונאה פיננסית.
פרטים אמיתיים הופכים הונאות למשכנעות יותר. ה-NCSC מציין שהפושעים משתמשים במידע הגנוב כדי לגרום להודעות פישינג "להיראות לגיטימיות."
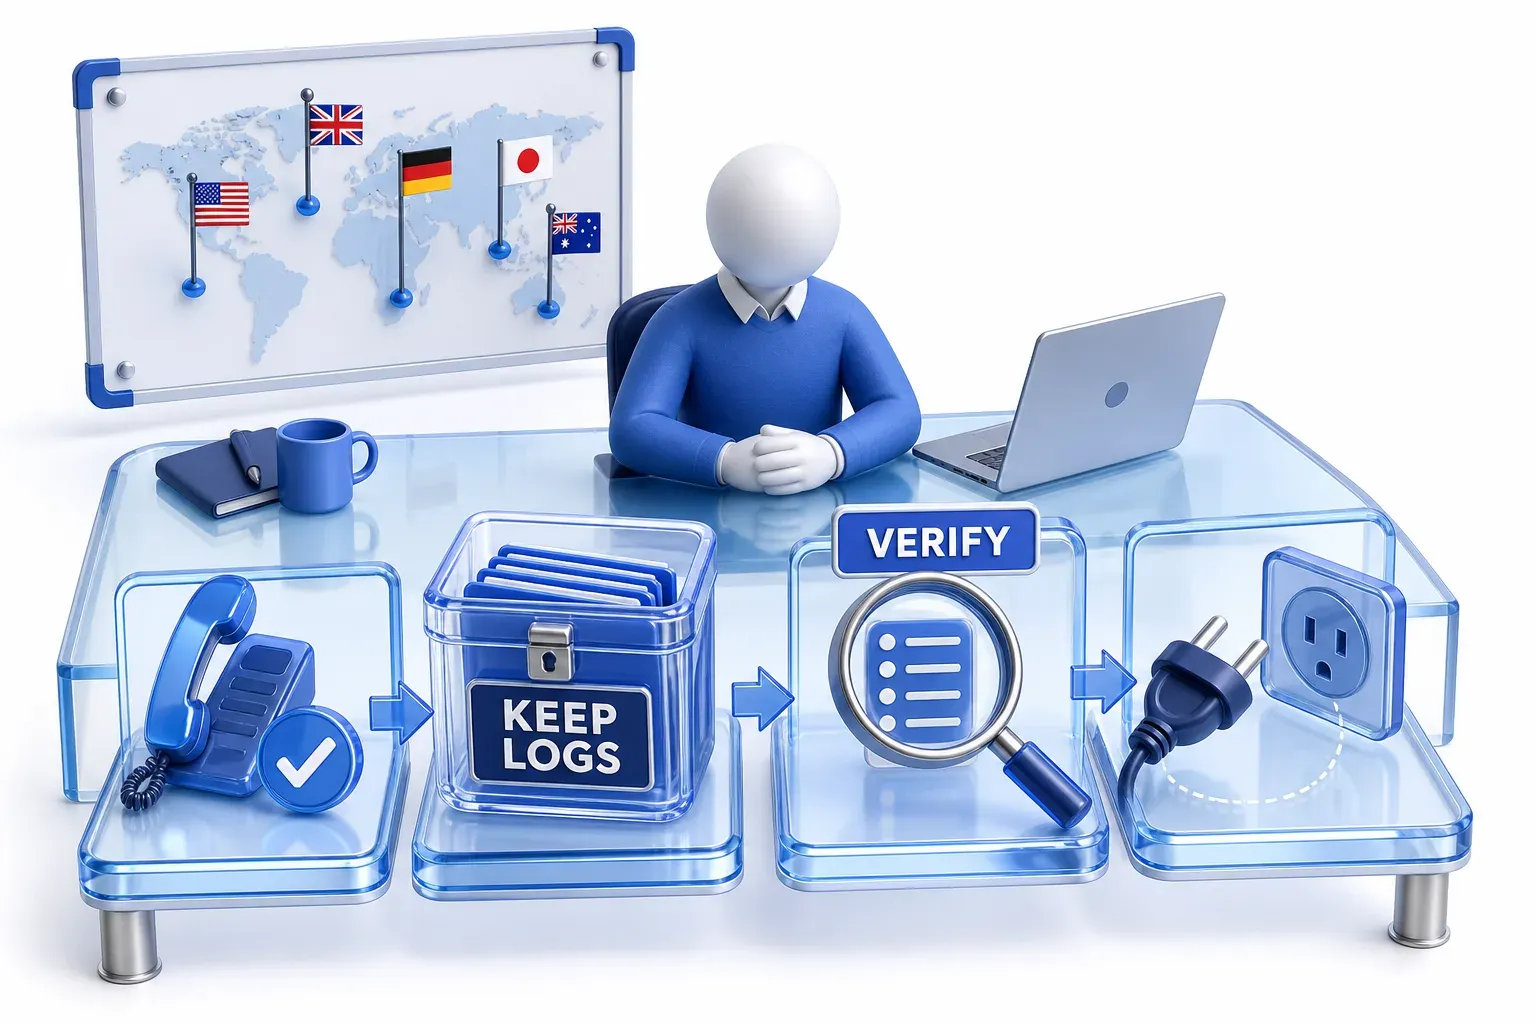
מה לעשות אם הארגון שלכם מופיע באתר הדלפות
התייחסו להופעה כטענה שיש לאמת במהירות, והגיבו באופן פרופורציונלי כל עוד האימות נמשך. סיום הבדיקה אינו התנאי המוקדם לבלימה. לפי ההנחיות של NCSC לשעות הראשונות, ארגון יכול:
- ריכוז הטיפול: הביאו לטיפול את צוות האבטחה או התגובה לאירועים, פנימי או חיצוני, בהובלת גורם אחד.
- שימור: שמרו ראיות, תקשורת ולוגים רלוונטיים, ותעדו מה נמצא ומה הוחלט.
- בדיקה: בררו אם ההופעה באתר ההדלפות אמיתית, אילו נתונים נפגעו ואם לתוקפים עדיין יש גישה.
- בלימה בהתאם לראיות: פעלו נגד פריצה פעילה בדרך שהממצאים מצביעים עליה. ניתוק המערכות מהרשת או כיבוין הוא פשרה שעלולה לעלות בראיות, ולכן הופעה בלבד אינה סיבה לכבות אותן.
אם נגנבו נתונים, הניחו שאיבדתם את השליטה עליהם, בלי קשר לשאלה אם משלמים כופר. גופי אכיפת החוק לא מעודדים תשלום: הסוכנויות שחיברו את ההתראה אומרות שתשלום לא מבטיח שחזור, ועלול לעודד את התוקפים להמשיך.
איפה לדווח:
- בישראל, למערך הסייבר הלאומי: הארגון יכול לדווח בשירות דיווח על אירוע סייבר, בטופס המקוון לארגונים (כופרה היא אחד מסוגי האירועים המפורטים בו), ולקבל מענה מקצועי ראשוני. אפשר גם להתקשר בחינם למרכז 119 ולקבל עזרה ראשונית. הדיווח למערך לא מחליף דיווח למשטרה.
- בישראל, לרשות להגנת הפרטיות: תקנה 11(ד)(1) לתקנות הגנת הפרטיות (אבטחת מידע), התשע"ז-2017, קובעת חובת דיווח לבעלי מאגרי מידע. בעל מאגר מידע שעליו חלה רמת אבטחה בינונית או גבוהה חייב להודיע לרשות להגנת הפרטיות באופן מיידי על אירוע אבטחה חמור. עליו לדווח גם על הצעדים שנעשו בעקבותיו. הדיווח נעשה בטופס המקוון המקושר מהעמוד דיווח על אירוע אבטחה חמור של הרשות, הפועלת במשרד המשפטים. רשימת האירועים החמורים בעמוד אינה סגורה, ובכל מקרה של ספק הרשות מבקשת לקבל דיווח.
- בארה"ב, ל-FBI: דרך ה-Internet Crime Complaint Center (IC3), הכתובת המרכזית של ה-FBI לדיווח על פשיעה שמתבצעת באמצעים דיגיטליים, או דרך סניף מקומי של ה-FBI. ה-FBI וה-CISA מבקשות מהקורבנות לדווח בלי קשר לשאלה אם הם החליטו לשלם.
- בארה"ב, ל-CISA: דרך מערכת הדיווח על אירועים של CISA.
- בבריטניה, ל-NCSC: דרך שירות הדיווח שלו.
- בבריטניה, למשטרה: NCSC ממליץ גם על דיווח ל-Report Fraud, שמכסה את אנגליה, ויילס וצפון אירלנד. בסקוטלנד, דווחו למשטרה בטלפון 101.
- בבריטניה, ל-ICO, אם האירוע הוא פריצת מידע אישי: פריצת מידע אישי כוללת גם גישה לא מורשית או אובדן מידע, ולא רק גניבה שאושרה. הופעה באתר ההדלפות בלבד לא מכריעה את השאלה: הארגון בודק אם אכן קרתה פריצה כזאת, ומה מידת הסיכון שבה. אם כן, עליו להודיע ל-ICO בלי דיחוי מיותר, ולא יאוחר מ-72 שעות מהרגע שנודע לו על כך, אלא אם הפריצה לא צפויה לפגוע בזכויות ובחירויות של האנשים הנוגעים בדבר. אם הסיכון לאנשים גבוה, עליו גם להודיע להם בלי דיחוי מיותר. אל תמתינו לסיום הבדיקה: אפשר להשלים מידע בהמשך.
- במקום אחר: פנו לרשות הסייבר הלאומית במדינתכם או לשירות דיווח על פשיעת סייבר של המשטרה.
מה לעשות אם המידע שלכם נגנב
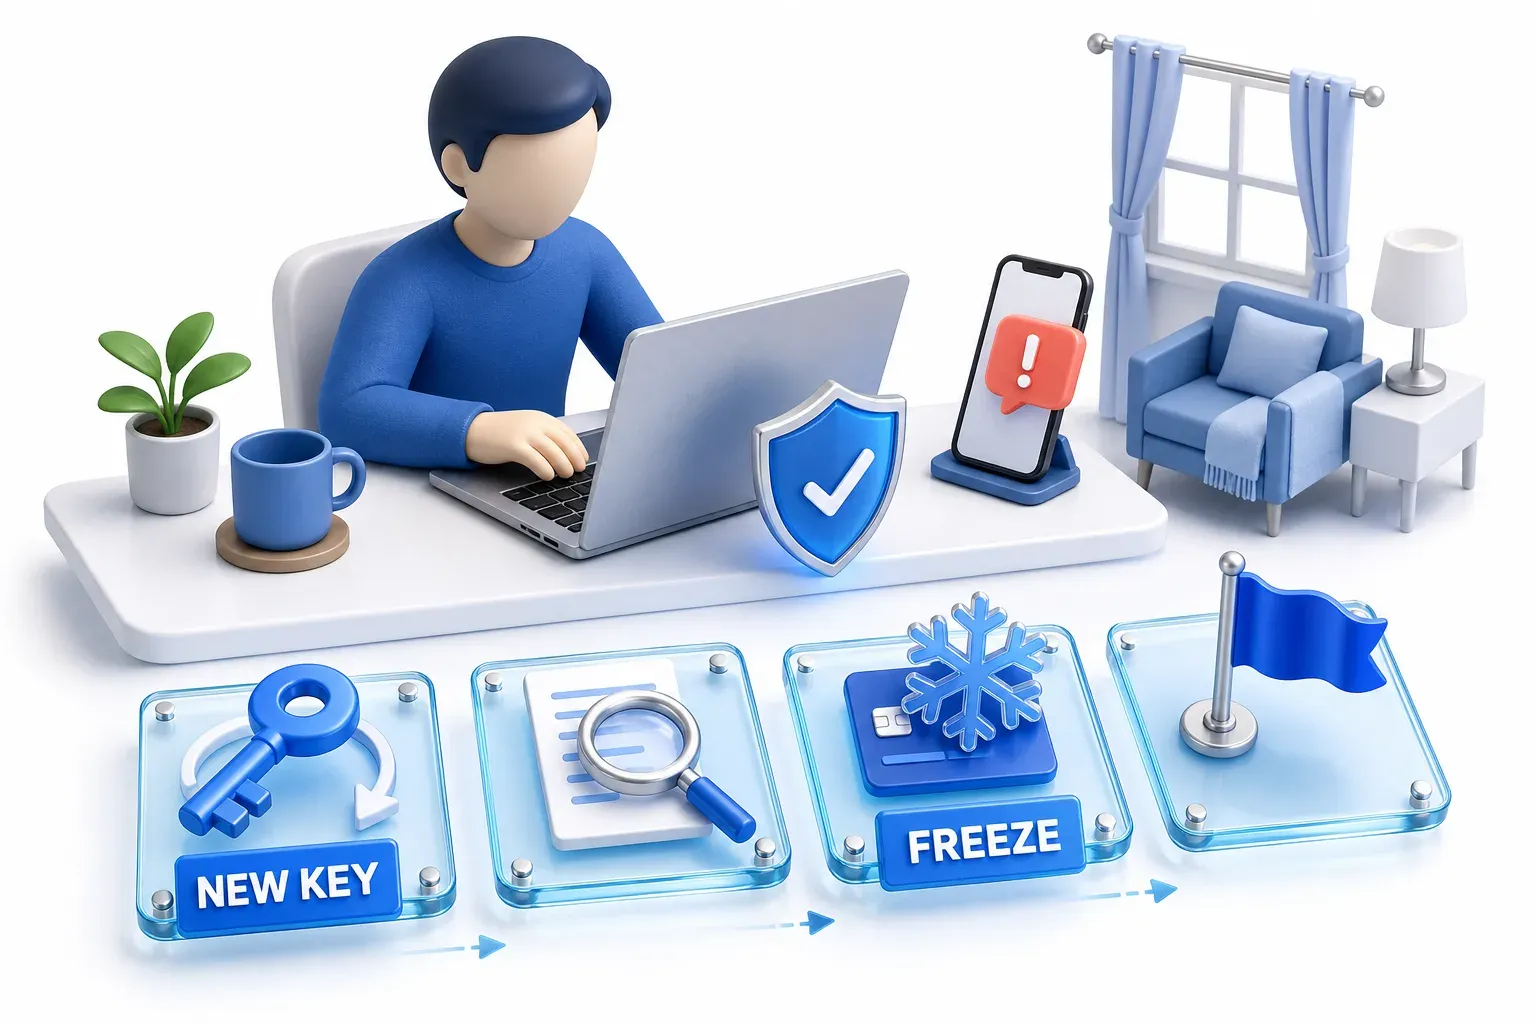
אם ארגון מודיע לכם שהמידע שלכם נגנב, הצעדים האלה מבוססים על הנחיות NCSC. לגבי הקפאת האשראי בארה"ב, הם מבוססים גם על ה-FTC:
- בדקו מול הארגון בעצמכם: היכנסו לאתר הרשמי שלו או לערוצי הרשתות החברתיות הרשמיים שלו, ולא לקישורים או לפרטי הקשר שמופיעים בהודעות שקיבלתם.
- צפו להונאות משכנעות: שימו לב להודעות חשודות, שעלולות להגיע זמן מה אחרי שהפריצה מתפרסמת.
- שנו סיסמאות שנחשפו: אם סיסמה שאתם עדיין משתמשים בה נחשפה, שנו אותה בכל מקום שבו אתם משתמשים בה, כולל בכל חשבון אחר שמשתמש באותה סיסמה.
- עקבו אחרי החשבונות שלכם: בדקו אם יש בהם פעילות שאתם לא מזהים.
- בישראל, אם העברתם כסף בעקבות ההונאה, או שנגנב כסף מהחשבון: פנו לבנק והגישו תלונה דרך השירות המקוון הגשת תלונה למשטרת ישראל, המיועד בין היתר לעבירות רכוש והונאה, או בתחנת משטרה.
- בארה"ב, שקלו הקפאת אשראי (credit freeze): הקפאת אשראי עוזרת לחסום גנבי זהות מלפתוח חשבונות אשראי חדשים בשמכם. ההקפאה בחינם, ואתם מבצעים אותה בפנייה לכל אחת משלוש לשכות האשראי המרכזיות: Equifax, Experian ו-TransUnion.
- בבריטניה, אם העברתם כסף בעקבות ההונאה, או שנגנב כסף מהחשבון: פנו לבנק ודווחו ל-Report Fraud בטלפון 0300 123 2040 (בסקוטלנד, התקשרו למשטרה במספר 101).
איך ארגונים מקטינים את הנזק
רוב ההגנה קורה לפני שמשהו מגיע לאתר ההדלפות, ולכל אמצעי יש מגבלה:
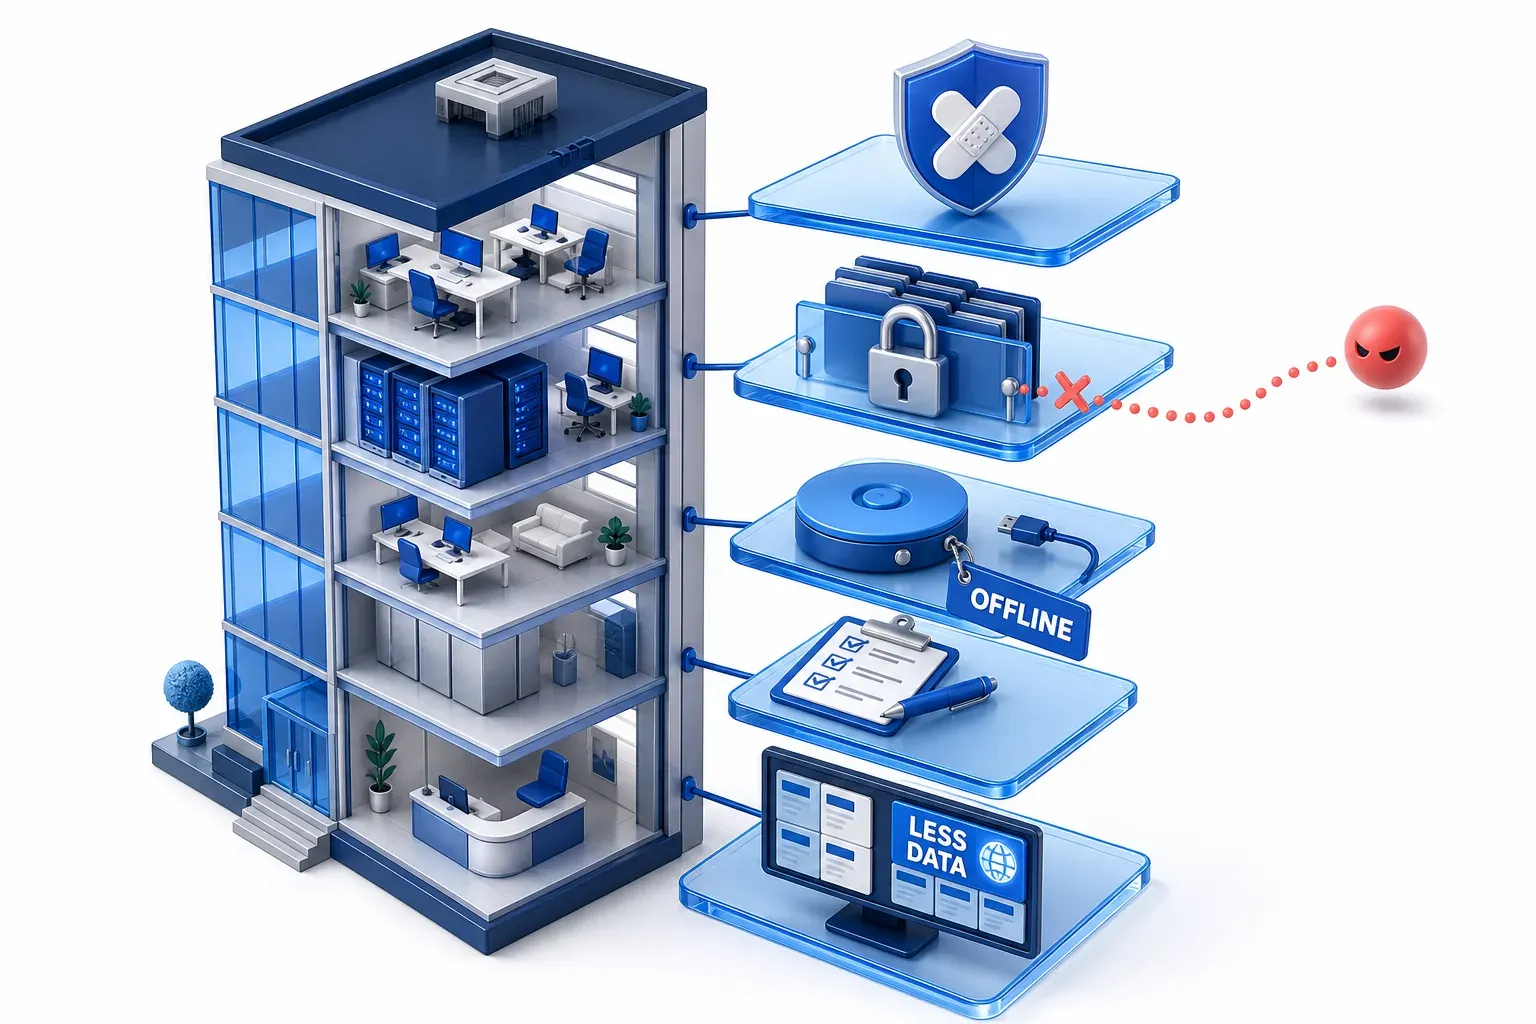
- מניעת פריצות: ה-NCSC וה-NCA אומרים שרוב אירועי הכופרה נובעים מהיגיינת סייבר לקויה, לא מטכניקות מתוחכמות: מכשירים לא מעודכנים, הגנת סיסמה לקויה או היעדר אימות רב-גורמי (MFA). תיקון הליקויים האלה "היה עוצר את רוב מתקפות הכופרה", אך הם מדגישים שתיקונים כאלה "אינם כדור כסף".
- הגבלת החשיפה בגניבת נתונים: התשובה של ה-NCSC לאיום הפרסום היא להקטין את ההשפעה של הוצאת הנתונים. כך יישאר פחות מהמידע החשוב שאפשר להעתיק ולהשתמש בו כאמצעי לחץ על הארגון. שתי דוגמאות, שתיהן הכנה שנעשית לפני אירוע: הגבילו את הגישה למה שאנשים צריכים כדי לעשות את העבודה שלהם. גם מחקו באופן שוטף נתונים שאינם נחוצים יותר, בכפוף לדרישות השמירה על נתונים. זו לא הוראה למחוק רשומות במהלך חקירה, כשצריך לשמר ראיות. המגבלה היא עניין של תזמון: ברגע שהעותק יצא, השליטה על הנתונים אבודה.
- גיבויים לא מקוונים ובדוקים: הם מאפשרים לארגון לשחזר את הקבצים שלו בלי לשלם, אבל הם עונים על ההצפנה, לא על האיום לפרסם.
- תכנון התגובה מראש: ה-NCSC מייעץ להחליט מראש איך תגיבו לדרישת כופר, וגם ל"איום שהנתונים של הארגון שלכם יפורסמו".
- מעקב כאזהרה מאוחרת: חוקרים וצוותי מודיעין איומים עוקבים אחרי אתרי הדלפות כדי לנטר פעילות כופרה, אבל הופעה באתר ההדלפות מגיעה בדרך כלל אחרי שהנתונים כבר הוצאו. ייתכן גם שההופעה הזו לא מדויקת.