
Dwell Time
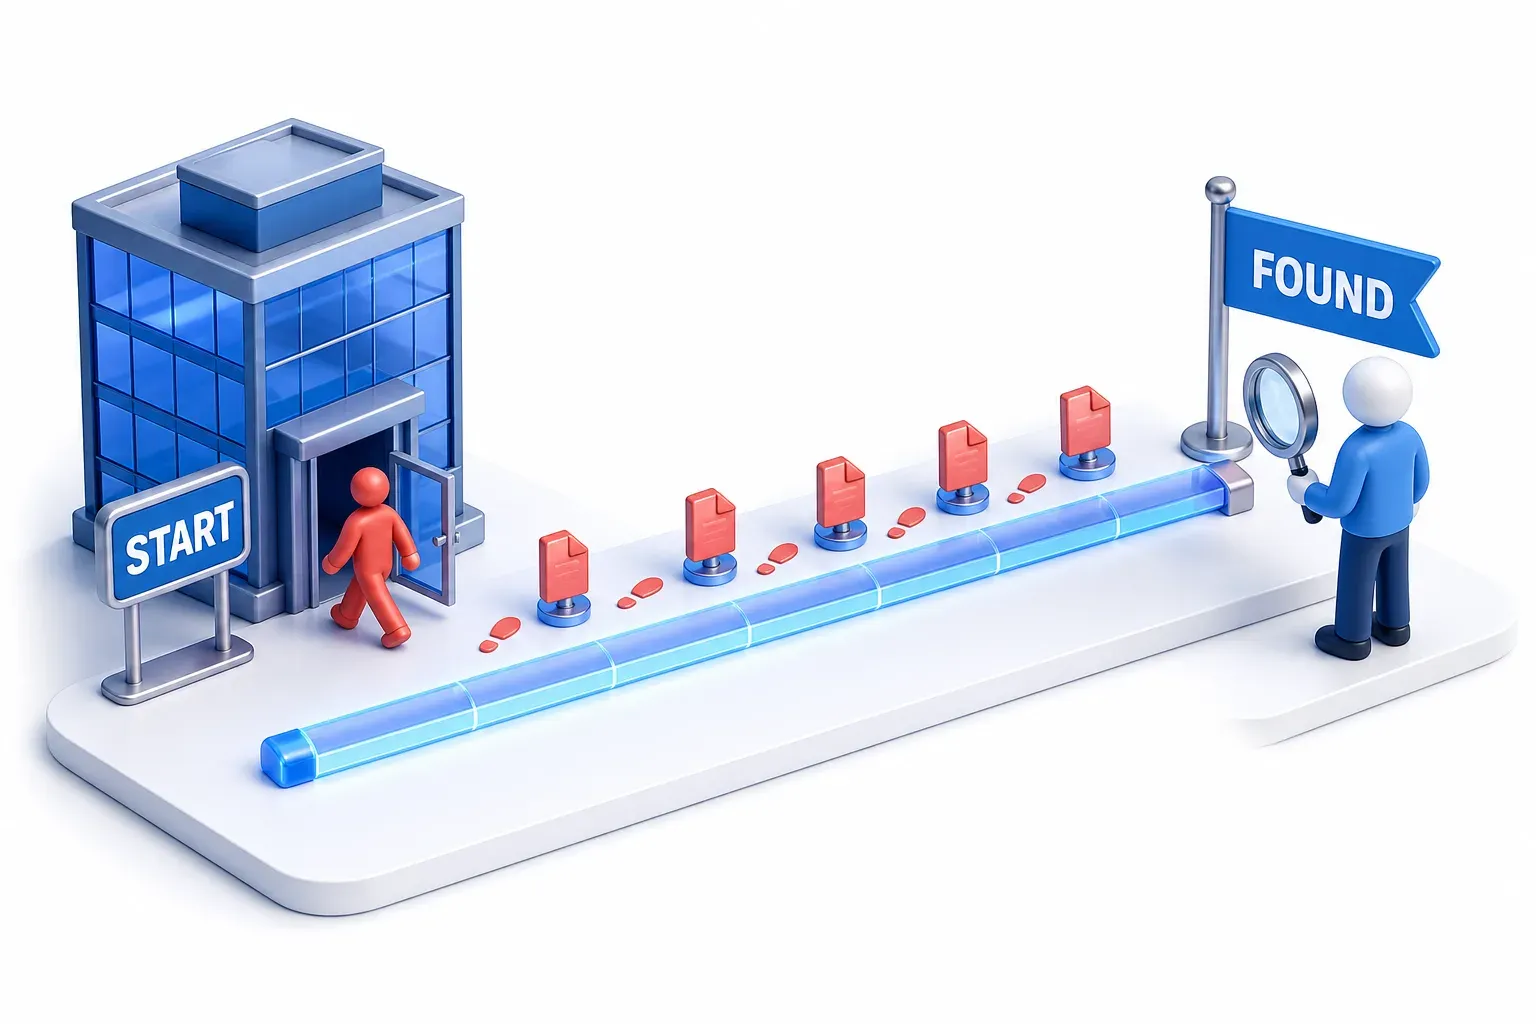
המדד dwell time הוא משך הזמן שבו התוקף שוהה ברשת או במערכת שאליה פרץ, לפני שמזהים אותו. חברות אבטחה שחוקרות חדירות, כמו Mandiant, סופרות אותו בימים, מהראיות המוקדמות ביותר לפעילות התוקף ועד רגע הזיהוי. הן מפרסמות אותו כחציון בכל המקרים שחקרו.
חברות אבטחה מפרסמות את dwell time, ומדדים נוספים שקשורים אליו, בדוחות השנתיים שלהן. הנתונים שהן מפרסמות יכולים להיות שונים זה מזה בכמה חודשים, בשל גבולות המדידה, האוכלוסייה, תמהיל המקרים, תקופת הדיווח והסטטיסטיקה שמשתמשים בה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
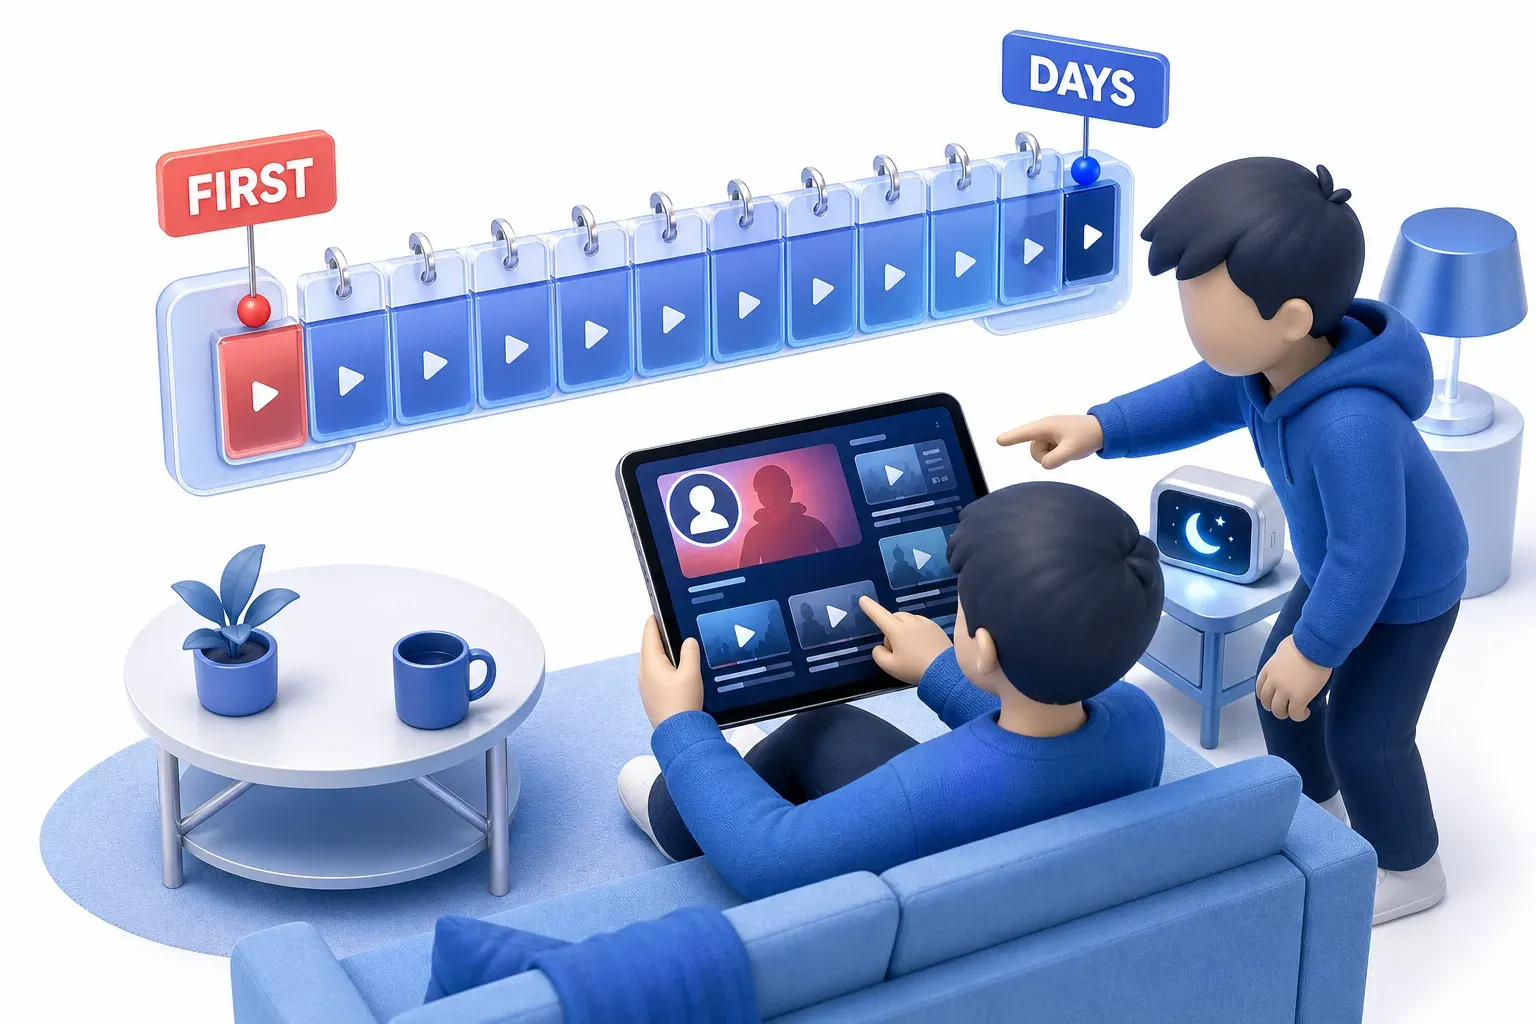
מישהו מגלה את הסיסמה לאפליקציית הווידאו שלכם, ומתחיל לצפות בתוכניות בפרופיל שלכם. עוברים שבועות לפני שאתם מגלים. אולי אתם שמים לב לתוכניות ברשימה שלא בחרתם. אולי האח שלכם מספר שראה את הפרופיל פעיל בחצות, או שהזר מספר לכם. אז אתם חוזרים להיסטוריית הצפייה, ומחפשים את התוכנית הראשונה שהוא צפה בה אי פעם. הימים שבין התוכנית הראשונה הזו ליום שבו גיליתם הם ה-dwell time. את הימים האלה סופרים רק בדיעבד, לאחר שגיליתם. נניח שהאפליקציה שומרת רק חודש של היסטוריה. אם הוא התחיל לפני כן, אי אפשר לדעת מתי הוא באמת התחיל.
במציאות, הזר הוא התוקף, והפרופיל שלכם הוא הרשת שהוא חדר אליה. היסטוריית הצפייה היא הרשומות שמראות מה קרה במערכת. הרגע שגיליתם על הזר הוא רגע הזיהוי.
חידון Dwell Time
בדקו את הידע שלכם על Dwell Time - אולי אתם כבר יודעים עליו הכל.
מה המדד dwell time בודק?
איפה מתחילה ונגמרת הספירה של dwell time
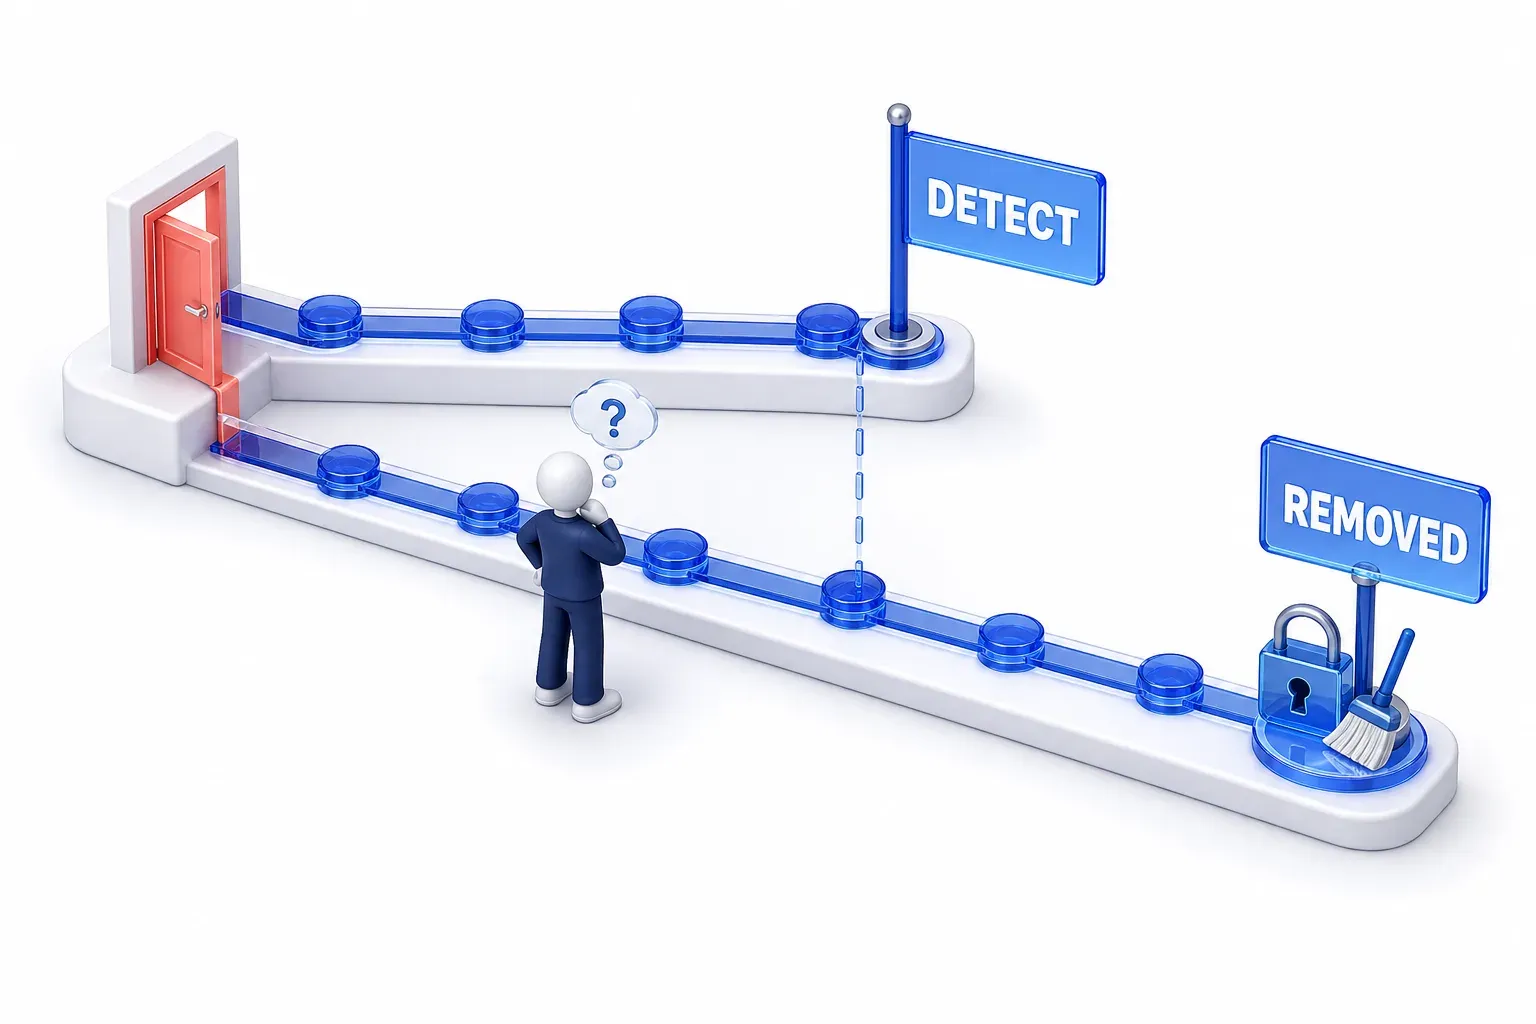
משך הזמן נספר מהרגע שהתוקף נכנס ועד הרגע שבו מגלים אותו. Mandiant, חברת האבטחה שעומדת מאחורי דוח M-Trends השנתי, מגדירה את dwell time כ"מספר הימים שבהם תוקף נמצא בסביבה שנפרצה, לפני שהוא מזוהה." לפי ההגדרה המשמשת בעמוד הזה, הספירה נגמרת בזיהוי, ולא בסילוק מלא של התוקף.
מכיוון שהתוקף נשאר בפנים בלי שמישהו שם לב, אפשר לקבוע את נקודת ההתחלה רק בדיעבד. חוקרים בוחנים לאחור ומאתרים את העקבות המוקדמים ביותר של התוקף שהם מצליחים למצוא. זו הסיבה שהתרשימים של Mandiant מודדים את טווח הזמן מ"הראיה הראשונה לפעילות זדונית" ועד "גילוי האירוע".
חלק מחברות האבטחה מפסיקות למדוד בשלב מאוחר יותר. Optiv, חברת שירותי אבטחה, מתארת את dwell time כ"מהרגע שהם נכנסים ועד שהם מסולקים כליל". היא גם מוסיפה את ממוצע הזמן הנדרש לזיהוי תוקף לממוצע הזמן הנדרש לתיקון הנזק. כשמוסיפים את זמן התגובה למדידה, אותה חדירה מניבה נתון גדול יותר. לפני שמשווים בין שני נתוני dwell time, בדקו איפה נגמרת הספירה של כל אחד מהם.
למה dwell time חשוב
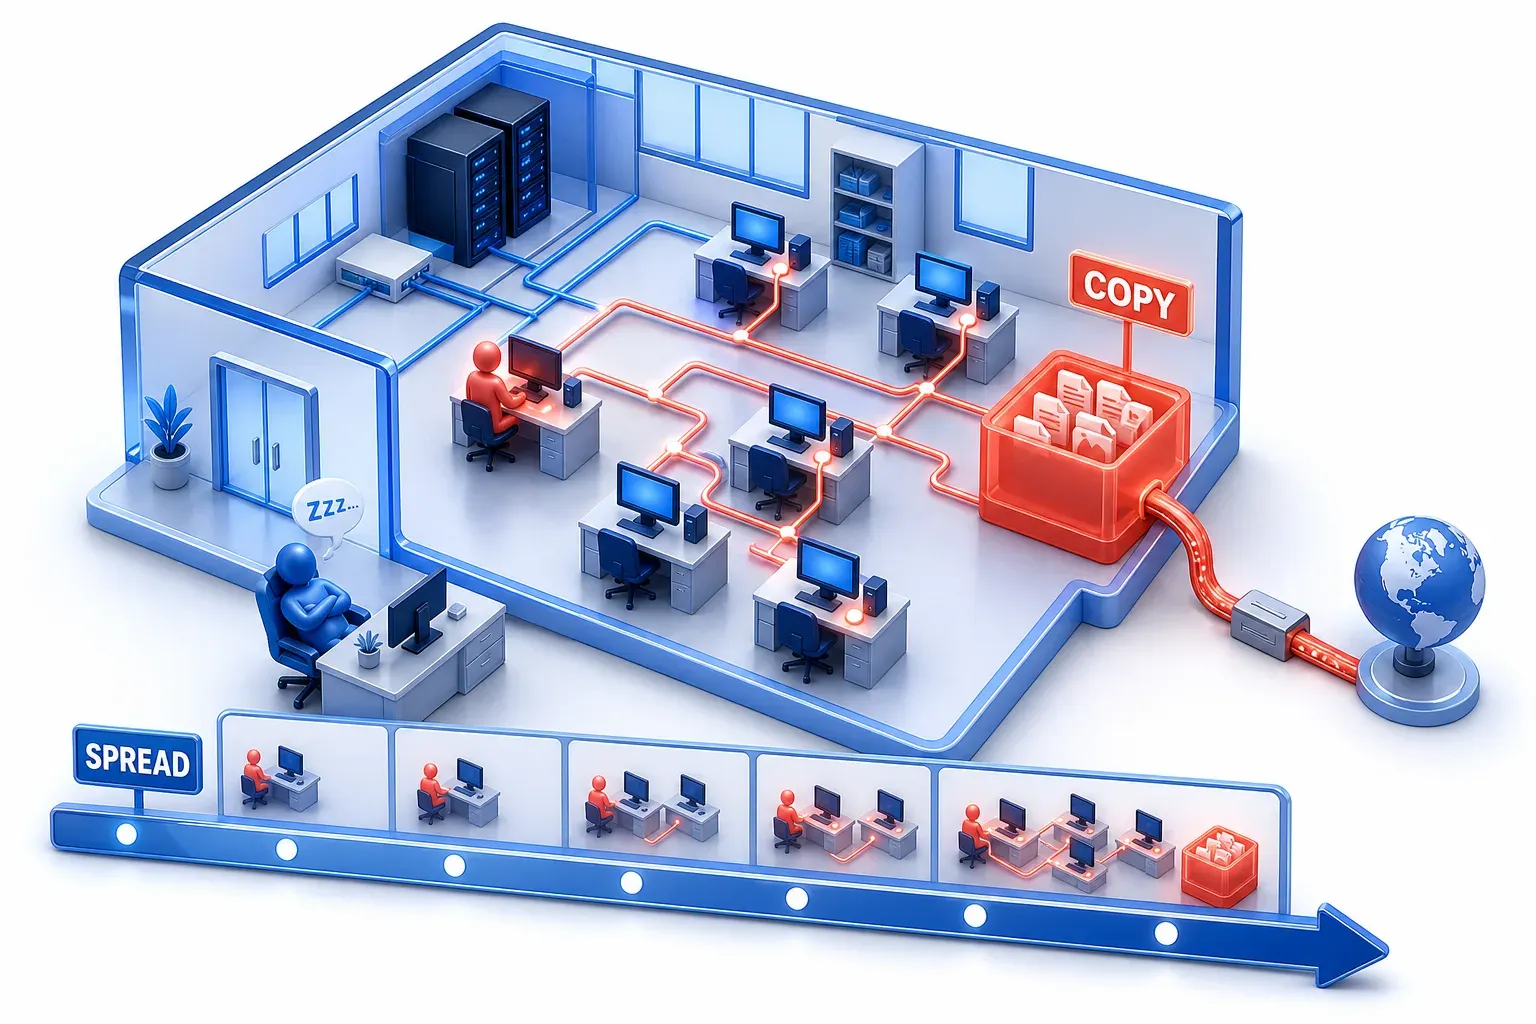
כל עוד התוקף לא מזוהה, הוא יכול לנצל את הזמן הזה. מהמכונה הראשונה שהתוקף נכנס אליה, הוא יכול לעבור למערכות אחרות ברשת, מעבר שמגינים מכנים תנועה רוחבית (lateral movement). הוא גם יכול לאסוף נתונים ולהעתיק אותם אל מחוץ לרשת, השלב שמכונה הוצאת נתונים (exfiltration). ככל שעובר יותר זמן בלי שמישהו שם לב, יש לתוקף יותר זמן לבצע את הפעולות האלה.
המחקר השנתי של IBM, Cost of a Data Breach, ש-Ponemon Institute חקר, עוקב אחרי מדד קשור. המדד סופר כמה ימים לוקח לארגון לאתר פריצה ואז לבלום אותה. מהדורת 2026 מבוססת על 602 ארגונים שעברו פריצה בין מרץ 2025 לפברואר 2026. בפריצות שאיתורן ובלימתן ארכו יותר מ-200 ימים, העלות הממוצעת הייתה USD 5.65 מיליון, לעומת USD 4.32 מיליון בפריצות הקצרות יותר. זה ממוצע מתוך המדגם של IBM, ומדד שונה מ-dwell time, אבל הוא מצביע על קשר בין פריצות ארוכות יותר לעלויות גבוהות יותר.
איך מודדים את dwell time, ומי מודד אותו
החוקרים שבודקים חדירה מחשבים את dwell time, אחרי שהתגלתה. הנתונים של Mandiant מגיעים מצוותי תגובה לאירועים (incident response) שלה: הצוותים שארגון קורא להם כדי לחקור חדירה ולבלום אותה. הם עוברים על הלוגים, הרשומות שמערכות ורשתות של הארגון שומרות על אירועים, וכן על עקבות אחרות. כך הם מתארכים את הסימן המוקדם ביותר לנוכחות התוקף שהם מצליחים למצוא.
אפשר לספור רק חדירות שהתגלו. למדד dwell time צריכה להיות נקודת סיום, ונקודת הסיום היא הזיהוי. לכן תוקף שעדיין לא זוהה לא נכלל באף נתון. הנתונים העדכניים ביותר של Mandiant מבוססים על החקירות שלה במתקפות ממוקדות שבוצעו ב-2025.
כשהלוגים כבר לא מתעדים את ההתחלה
דיוק נקודת ההתחלה תלוי, בתורו, באיכות הראיות שנשארו. בספטמבר 2025 תיארה Google Threat Intelligence Group מסע ריגול שמתבסס על דלת אחורית בשם BRICKSTORM. זו נוזקה שמשמשת לשמירה על גישה ארוכת טווח לרשת של הקורבן. Mandiant הגיבה לחדירות האלה מאז מרץ אותה שנה. התוקפים התקינו אותה על התקני רשת שלא מסוגלים להריץ כלי אבטחה מסורתיים לזיהוי איומים. תנועתם הרוחבית וגניבת הנתונים שלהם יצרו "טלמטריית אבטחה מינימלית עד לא קיימת": כלומר לכלי המעקב לא היה כמעט מה לתעד. הם לא זוהו במשך 393 ימים בממוצע. במקרים רבים זה היה ארוך יותר מהתקופה שבה הארגונים שמרו את הלוגים שלהם, כך שעקבות החדירה הראשונית נמחקו והחוקרים לא יכלו לקבוע איך התוקפים הצליחו להיכנס.
כשהראיות הקיימות לא מתעדות עד לרגע ההתחלה האמיתי, יש לכך שתי תוצאות:
- הספירה יכולה להיות חסרה: חוקרים יכולים לתארך את השהייה רק עד לנקודה שבה הראיות עדיין קיימות, כך שהשהייה האמיתית עשויה להיות ארוכה יותר.
- ההיקף עשוי להישאר בלי אפשרות להוכיח אותו: תוקפים שמוחקים את לוגי המערכת יכולים לגרום לכך שציר הזמן של גניבת הנתונים יהיה, לדברי Mandiant, "כמעט בלתי אפשרי לשחזור". ארגון שלא מצליח להוכיח מה היה היקף החדירה, בגלל פערים בלוגים שלו, עלול למצוא את עצמו, לדברי Mandiant, "נאלץ להניח ולחשוף תרחיש גרוע ביותר של גניבת נתונים".
למה הנתון הוא חציון
חברות כמו Mandiant מסכמות את המקרים שלהן באמצעות חציון. מסדרים את המקרים מהקצר ביותר לארוך ביותר ובוחרים את המקרה האמצעי, או את הממוצע של שני המקרים האמצעיים אם מספר המקרים זוגי. Mandiant מתארת את החציון שלה כ"ערך שנמצא בנקודת האמצע של מערך נתונים שמסודר לפי גודל". זה לא הממוצע שרוב האנשים מתכוונים אליו כשהם אומרים "ממוצע" - בסטטיסטיקה, ממוצע (mean) הוא סכום כל הערכים מחולק במספרם. ההבדל הזה חשוב, כי החציון פחות רגיש לערכים קיצוניים מהממוצע, כך שקומץ חדירות שנמשכו שנה או יותר יכולות למשוך את הממוצע למעלה הרבה יותר משהן מזיזות את החציון.
למה נתוני dwell time שמתפרסמים שונים זה מזה
שלושה נתונים אחרונים יכולים להיות תשובות שנראות כמתחרות, אבל כמה גורמים יכולים לגרום להבדלים ביניהם: גבולות המדידה, האוכלוסייה, תמהיל המקרים, תקופת הדיווח והסטטיסטיקה שמשתמשים בה. הטבלה הבאה מציגה מה כל דוח קובע בעצמו:
נתון | מי אסף | מקרים | תקופה | מה נמדד | סטטיסטיקה |
|---|---|---|---|---|---|
משך של 14 ימים | Mandiant (M-Trends 2026) | החקירות שלה במתקפות ממוקדות | 2025 | ימים שבהם התוקף שוהה ברשת או במערכת לפני הזיהוי | חציון |
משך של 3 ימים | Sophos (2026 Active Adversary Report) | מקרים נבחרים (661) שצוות התגובה לאירועים שלה וצוות ניהול גילוי ותגובה (managed detection and response) שלה טיפלו בהם | מנובמבר 2024 עד אוקטובר 2025 | מדד dwell time; נקודות ההתחלה והסיום שלו לא מצוינות במפורש בדוח | חציון |
משך של 183 ימים לאיתור, בתוספת 64 ימים לבלימה (סך הכול 247) | Ponemon Institute for IBM (Cost of a Data Breach 2026) | ארגונים (602) שחוו דליפת מידע | פריצות ממרץ 2025 עד פברואר 2026 | זמן האיתור של פריצה, ולאחר מכן זמן הבלימה שלה | ממוצע |
מה כל שורה אומרת:
- הנתון של Mandiant, 14 ימים: זהו חציון שמבוסס על החקירות של Mandiant עצמה, ולא ממוצע שמתייחס לכל הארגונים. החציון עלה ל-14 ימים ב-2025, לעומת 11 ימים ב-2024. Mandiant מייחסת את העלייה בעיקר לשני סוגי מקרים שראתה בהיקף גבוה ב-2025: ריגול סייבר ופעילות מבוססת על עובדי IT מצפון קוריאה. בשני סוגי המקרים האלה, התוקפים מנסים לשמור על גישה שקטה וממושכת לרשת או למערכת, והחציון בשתי הקטגוריות האלה היה 122 ימים. Mandiant מפרשת את השינוי הזה כך: "ככל הנראה זה משקף תחכום גובר, בייחוד בהתחמקות מהגנות". אם בוחנים תקופה ארוכה יותר, החציון צנח בצורה חדה: בדוח שפרסמה ב-2025, Mandiant השוותה בין 205 ימים ב-2014 ובין 11 ימים ב-2024.
- הנתון של Sophos, שלושה ימים: Sophos, שמוכרת שירותי תגובה לאירועים וניהול גילוי ותגובה, מדווחת על חציון של שלושה ימים מתוך 661 מקרים נבחרים שהצוותים שלה טיפלו בהם בין נובמבר 2024 לאוקטובר 2025. הדוח לא מציין במפורש איפה מתחילה ונגמרת מדידת ה-dwell time שלו, ולכן העמוד הזה לא מתייחס אליו כאל אותו מדד ש-Mandiant משתמשת בו. תמהיל המקרים ניכר גם בפילוח ש-Sophos מציגה בעצמה: חציון של 5 ימים במקרי תגובה לאירועים בסך הכול, ו-2 ימים במקרים של ניהול גילוי ותגובה.
- הנתונים של IBM, 183 ו-247 ימים: הנתונים האלה שונים מהנתון של Mandiant בשלוש דרכים, וכל אחת מהן חשובה. ראשית, אלה ממוצעים ולא חציונים, וכמה פריצות ארוכות מאוד יכולות למשוך את הממוצע למעלה. שנית, הם מתארים את הארגונים שבמחקר של IBM עברו דליפת מידע, ולא את מקרי החקירה שחוקר מטפל בהם. שלישית, הנתון הכולל, 247 ימים, הוא 183 הימים שנדרשו לאיתור הפריצה, בתוספת הזמן שנדרש כדי לבלום אותה.
בכל נתון על dwell time בדקו מי אסף אותו, מאיזה מקרים, באיזו תקופה, איפה הוא מתחיל ונגמר, והאם זה חציון או ממוצע.
למה חשוב מי מגלה את התוקף
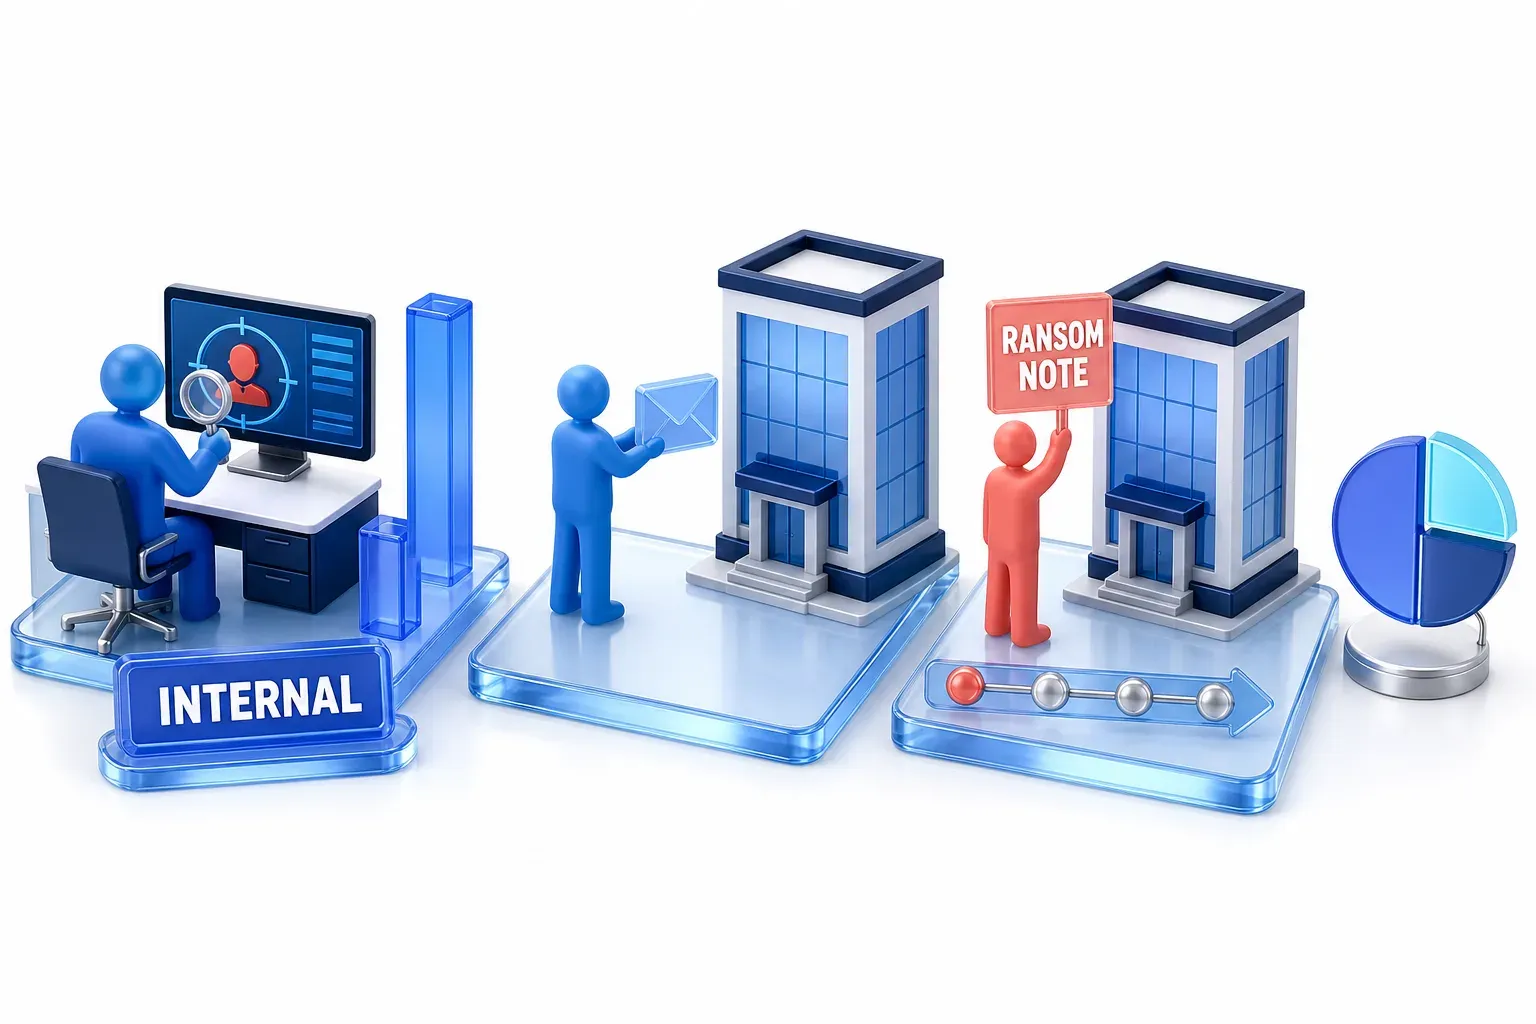
בנוסף, Mandiant מתעדת איך כל חדירה התגלתה לראשונה: הארגון גילה אותה בעצמו (זיהוי פנימי), גורם חיצוני הודיע לו על כך (הודעה חיצונית), או שהתוקף עצמו הכריז עליה. מתוך החקירות של Mandiant מ-2025, ב-52% מהמקרים הארגון זיהה את החדירה בעצמו, ב-34% דיווח עליה גורם חיצוני, וב-14% התוקף עצמו הכריז עליה.
הדרך משנה את הנתון. בחקירות של Mandiant מ-2024, חציון dwell time היה 10 ימים כשהארגון גילה את התוקף בעצמו, 26 ימים כשגורם חיצוני הודיע לארגון על כך, ו-5 ימים כשהתוקף עצמו הכריז על החדירה.
למה כופרה מורידה את החציון
תוקפים מכריזים על עצמם כשזו הדרך שבה הם מקבלים תשלום. לפי Mandiant, הרוב המכריע של ההכרזות האלה מגיע מתוקפי סחיטה "שנהנים מהפיכה מהירה של החדירות לכסף", וההכרזות האלה הן בדרך כלל בצורת פתק כופר. כופרה, נוזקה שמצפינה נתונים או חוסמת גישה אליהם ודורשת תשלום כדי להחזיר את הגישה אליהם, מדגימה את ההשפעה הזו: ב-2025 התוקף היה הראשון להודיע לקורבן ב-44% ממקרי הכופרה של Mandiant, וב-2024 חציון dwell time בחדירות הקשורות לכופרה היה 6 ימים.
חציון קצר יכול לשקף תוקפים שהכריזו על עצמם, ולא רק מגינים שתפסו אותם מוקדם. בדוח שלה מ-2024, Mandiant מנתה את הכופרה בין הגורמים ש"עוזרים להוריד את dwell time", ועדיין תיארה את הירידה שעליה דיווחה כ"ניצחון גדול למגינים".
במה dwell time שונה מזמן הזיהוי, מזמן התגובה ומ-breakout time
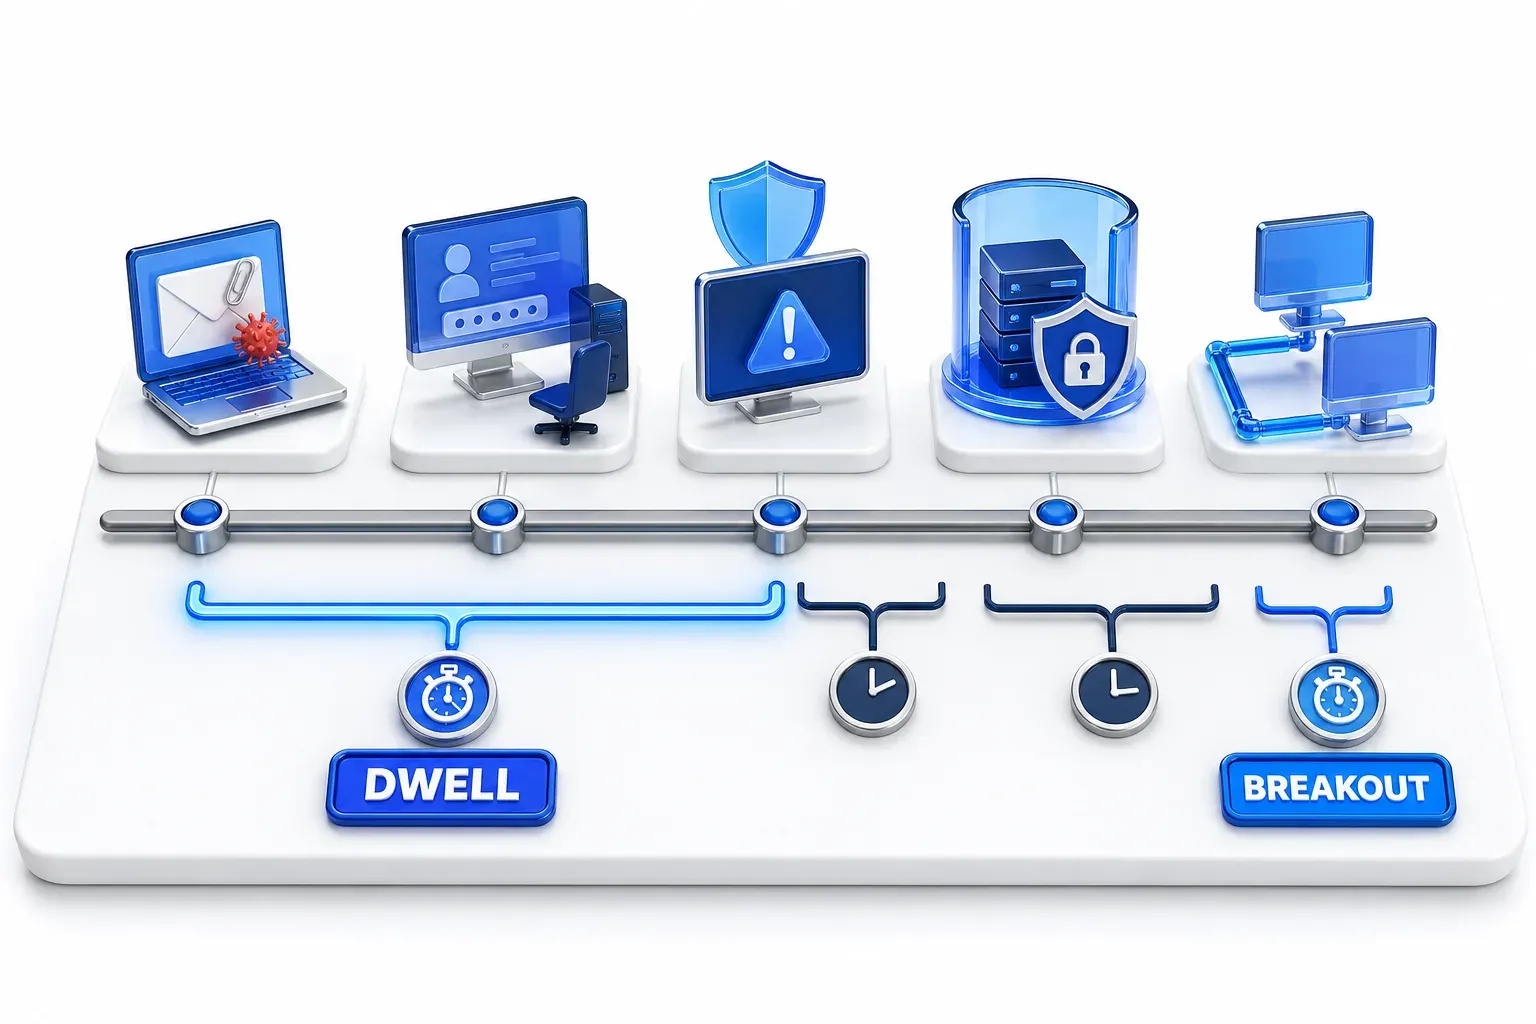
כמה מדדי אבטחה דומים ל-dwell time. לפי ההגדרה שמשמשת כאן, dwell time וזמן הזיהוי של אירוע יכולים לכסות את אותו פרק זמן; זמן התגובה ו-breakout time מתחילים או נגמרים בנקודות אחרות:
מדד | מתחיל | נגמר | מה המדד מתאר |
|---|---|---|---|
dwell time | הראיה הראשונה לנוכחות התוקף | זיהוי | כמה זמן התוקף נשאר בלי שזיהו אותו, בחדירה אחת; אפשר לסכם את הנתון כחציון או כממוצע |
זמן הזיהוי (אירוע בודד) | האירוע מתחיל | הצוות מזהה אותו | כמה זמן לקח לזהות אירוע בודד |
ממוצע זמן הזיהוי (MTTD) | האירוע מתחיל | הצוות מזהה אותו | הממוצע החשבוני של זמני הזיהוי בקבוצת אירועים מוגדרת |
ממוצע זמן התגובה (MTTR) | זיהוי | בלימה ותיקון הנזק | כמה מהר צוות מטפל באירוע אחרי שזיהו אותו |
breakout time | התוקף פורץ למכונה הראשונה | התוקף מתחיל לנוע למכונות אחרות ברשת | כמה מהר תוקף מתחיל להתפשט |
זמן הזיהוי הוא המדד הקרוב ביותר ל-dwell time. לדברי Cyberhaven, ספקית אבטחת נתונים, המדדים MTTD ו-dwell time "קרובים זה לזה". לפי ההגדרה שמשמשת כאן, גם זמן הזיהוי של אירוע מסוים וגם ה-dwell time שלו יכולים לכסות את אותו פרק זמן. MTTD הוא הממוצע החשבוני של זמני הזיהוי בקבוצת אירועים מוגדרת, בעוד שמדידות dwell time אפשר לסכם כממוצע או כחציון.
זמן התגובה מתחיל במקום שבו dwell time נגמר. ראשי התיבות שלו, MTTR, אינם חד-משמעיים. הם יכולים לייצג את זמן התגובה הממוצע (mean time to respond), אבל גם repair, recover או resolve. בדקו באיזה מהם משתמש כל דוח. הגדרה שמחברת את שני הזמנים האלה, כמו שעושה Optiv, נמדדת מרגע הכניסה של התוקף ועד הסילוק המלא שלו, ולא עד לזיהוי.
המדד breakout time: כמה זמן עובר עד שתוקף מתחיל להתפשט
המדד breakout time הוא המדד של CrowdStrike לכמה זמן עובר עד שתוקף מתחיל להתפשט: "הזמן שנדרש לתוקף להתחיל תנועה רוחבית למערכות אחרות ברשת, לאחר שפרץ לראשונה למכונה." בדו"ח ה-2026 Global Threat Report שלה, CrowdStrike אמרה שהאנליסטים שלה עקבו אחרי חדירות פליליות, שאותן היא מכנה eCrime. ב-2025, הממוצע של breakout time בחדירות האלה היה 29 דקות. המקרה המהיר ביותר ארך 27 שניות. בחדירה אחת, גניבת הנתונים התחילה תוך 4 דקות מהגישה הראשונית.
המדד breakout time מראה שלא כל dwell time קצר הוא גם dwell time בטוח. תוקף שיכול לנוע למכונות אחרות תוך דקות מהכניסה, ייתכן שהתפשט הרבה לפני שמישהו שם לב, גם כש-dwell time נספר בימים.
מה מקצר את dwell time, ואיפה הגבול של זה
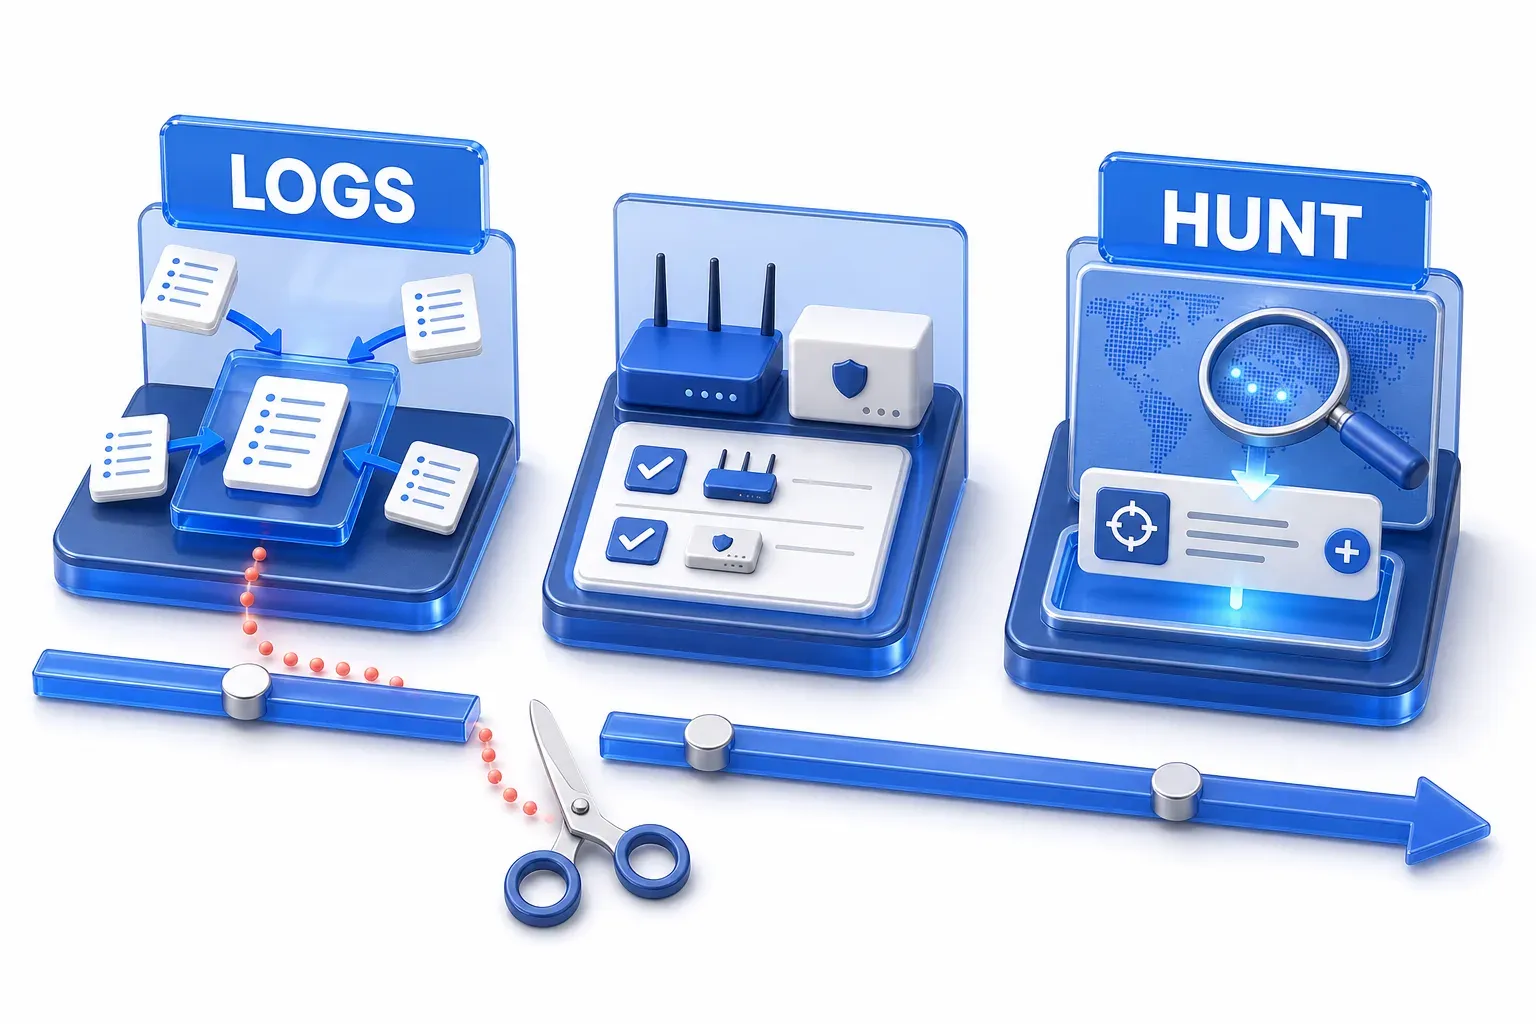
לפי ההגדרה הזו, הספירה נגמרת ברגע הזיהוי, ולכן קיצור dwell time פירושו לזהות תוקפים מוקדם יותר. הצעדים שחברות אבטחה ממליצות עליהם מתחלקים לשלוש קבוצות:
- איסוף וחיבור הראיות: ההמלצות של Mandiant מ-2025 מקשרות ישירות בין שיפור הלוגים והניטור לבין המטרה: "לאתר פעילות חשודה ולקצר את dwell time." איסוף הלוגים הוא רק חצי מהעבודה. צוות תגובה לאירועים של ספקית האבטחה Palo Alto Networks, הנקרא Unit 42, מצא שבהרבה מהמקרים שהוא טיפל בהם הסימנים היו קיימים בלוגים, אבל צוותים נאלצו לאחד נתונים ממקורות שלא היו מקושרים זה לזה, מה שהאריך את הזיהוי. חיבור בין המקורות האלה מטפל בעיכוב הזה.
- כיסוי התקנים שניטור שגרתי מפספס: כמה מהחדירות הארוכות ביותר ש-Mandiant מתארת פעלו על התקני קצה, כמו VPN-ים ונתבים, ועל התקנים נוספים שכלי זיהוי סטנדרטיים מפספסים לעיתים קרובות. Mandiant ממליצה להרחיב את זיהוי האיומים לכל הסביבה, וקוראת למצאי שמכיל התקנים כאלה "יסודי" לכל ציד איומים.
- ציד איומים (threat hunting): חיפוש יזום במערכות של הארגון עצמו אחר פעילות תוקף שכללי הזיהוי הקיימים לא תפסו. דיוויד ביאנקו (David Bianco), בסדרת הכתבות שלו בשם PEAK על ציד איומים בבלוג של Splunk, מודד ציד איומים לפי הזיהויים החדשים והמעודכנים שהוא מניב: הרעיון הוא שפעילות שלא זוהתה הפעם תיזוהה אוטומטית בפעם הבאה. ציד איומים מועיל יותר מכל נגד תוקפים זהירים: בחקירות BRICKSTORM, Mandiant לא ראתה שימוש חוזר בדומיינים של התוקפים או בדגימות הנוזקה שלהם, ולכן האינדיקטורים האלה, לדברי Mandiant, "מתיישנים במהירות או לא נצפים כלל", ו-Mandiant קראה לציד דפוסי ההתנהגות של התוקפים "הכרח". ה-Pyramid of Pain של ביאנקו מבוסס על ההיגיון הזה: הוא מדרג את האינדיקטורים שמגינים משתמשים בהם לפי העלות שהחלפתם מטילה על התוקף, וההתנהגות נמצאת בראש הדירוג.
לכל אחת מהשיטות האלה יש מגבלה. ציד איומים מחפש פעילות שהגנות מבוססות חתימות, המתאימות לאינדיקטורים ידועים, "לא סביר" שיתפסו אותה. כך הוא משפר את הסיכוי לאתר אותה, ולא מבטיח שהיא תימצא. שמירת הלוגים לתקופה ארוכה יותר, ש-Mandiant דוחקת להאריך אותה בהרבה מעבר לתקן המקובל של 90 יום, לא מקצרת את dwell time בעצמה: תפקידה הוא לאפשר לחוקרים למפות את ההיקף של חדירה ארוכה ולמצוא איך היא התחילה, לאחר שהתגלתה.