
Initial Access Broker (IAB)
מתווך גישה ראשונית (Initial Access Broker, IAB) הוא עבריין שפורץ לרשתות של ארגונים, או משיג דרכי כניסה כמו פרטי הזדהות גנובים, ומוכר את הגישה הזו לעבריינים אחרים. הקונים, כולל קבוצות כופרה, משתמשים בגישה הזו לפעילות זדונית מאוחרת יותר, כמו פריסת כופרה, גניבת נתונים או סחיטה. חלק מהמתווכים מקבלים נתח מהכופר בתמורה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
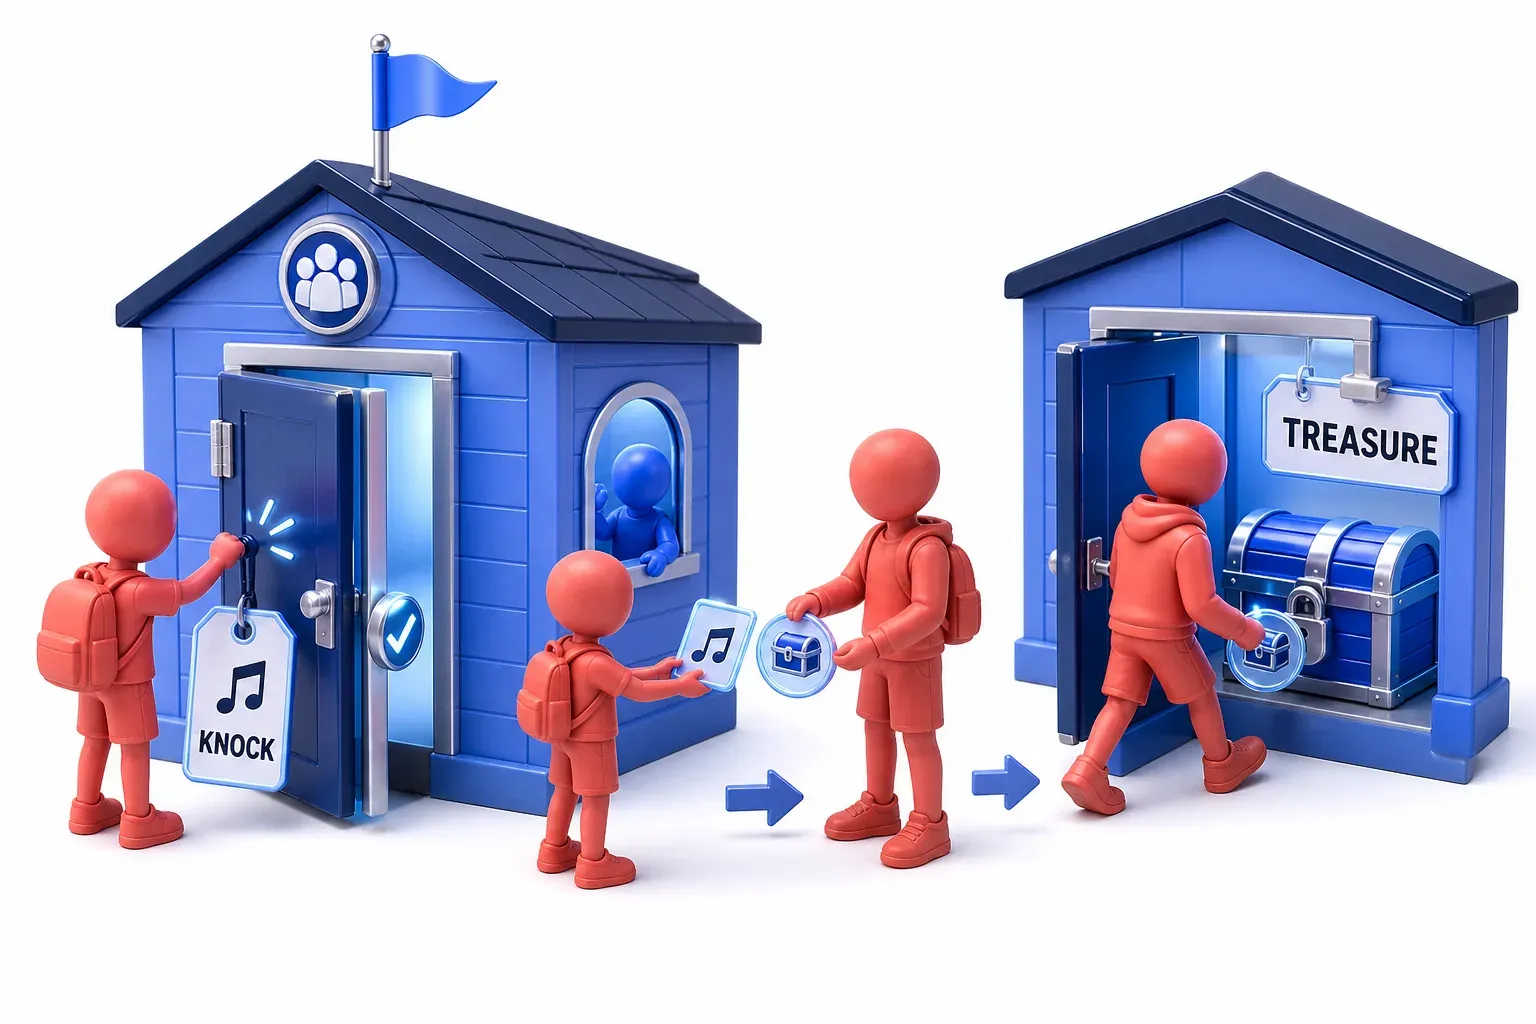
תארו לכם מועדון בפארק, שנפתח רק עם נקישה סודית. ילד אחד מצליח לפצח את הנקישה. הוא מנסה אותה ובודק שהדלת באמת נפתחת. אחר כך הוא מעביר את הנקישה לילד גדול יותר. בתמורה, הוא מקבל חלק מכל מה שהילד הגדול ישיג. שבוע אחר כך, הילד הגדול נוקש בדלת ונכנס למועדון. הוא נועל את קופסת האוצר של המועדון, והיא נשארת נעולה עד שהחברים משלמים. חברי המועדון רואים רק את הילד הגדול. הם אולי לעולם לא ידעו שמישהו אחר מצא דרך להיכנס לפניו.
בעולם האמיתי, הילד שפיצח את הנקישה הוא המתווך, והנקישה היא דרך הכניסה. הילד הגדול הוא קבוצת הכופרה. הקופסה נשארת נעולה עד שהחברים משלמים, וזה בדיוק הכופר.
חידון Initial Access Broker
בדקו את הידע שלכם על Initial Access Broker - אולי אתם כבר יודעים עליו הכל.
מה מתווך גישה ראשונית עושה?
איך פועל מתווך גישה ראשונית?
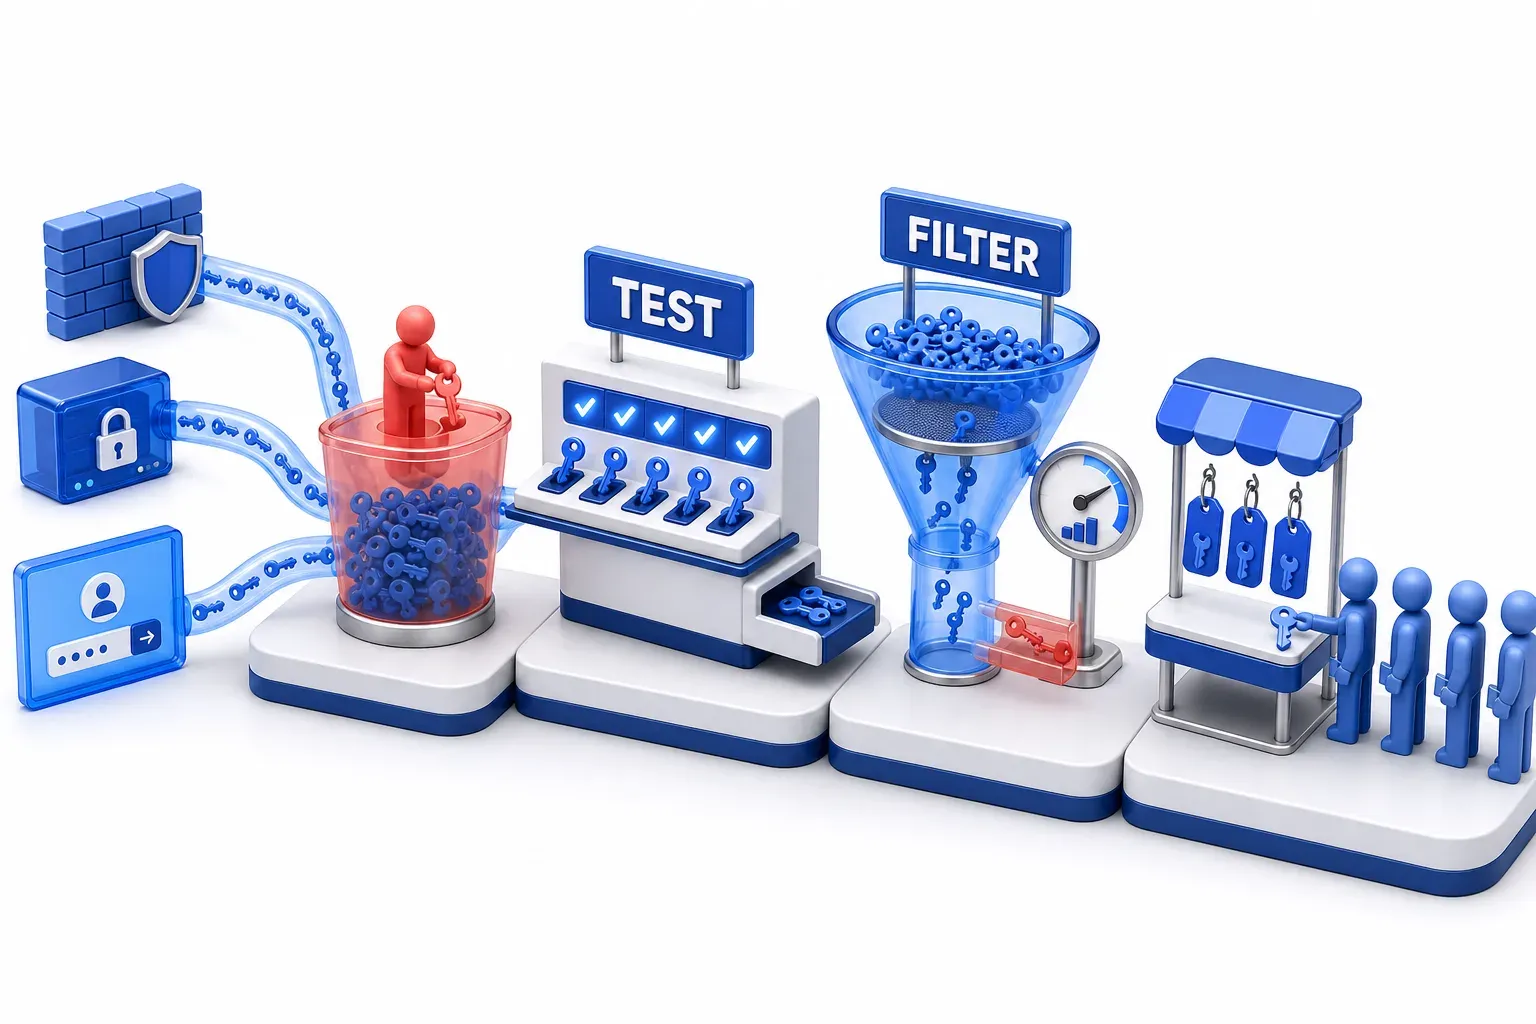
העבודה של המתווך היא כבר חלק מהמתקפה: הוא פורץ לרשת, או קונה דרך כניסה אליה, ומכין את הגישה הזו למכירה. המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC) והסוכנות הלאומית למלחמה בפשיעה של בריטניה (NCA) מתארים את המתווכים כעבריינים ש"אוספים כמויות גדולות של גישה". הם מסננים אותה כדי לאתר את הקורבנות היקרים ביותר, ומוכרים בשנית את הגישה אליהם במחיר גבוה יותר. חלק מהגישה הזו המתווכים מוצאים בעצמם, כשהם מחפשים באינטרנט מכשירים עם פגיעויות ידועות שלא תוקנו. חלק אחר הם קונים, לרוב בכמויות גדולות: פרטי הזדהות שנגנבו מוקדם יותר.
איך מתווכים בודקים את הגישה וממיינים אותה
לפני המכירה, המתווכים בודקים שהגישה עובדת. NCSC-ו-NCA אמרו שתפקידו המרכזי של מתווך הוא לסנן מתוך העסקים שבידו את אלה שנראים כמטרה מתאימה. לדבריהם, זה כולל "לבדוק שהגישה עובדת (ולפעמים להקים דרכי כניסה חלופיות לגיבוי)" ולמיין את העסק לפי עדיפות למכירה. לאחר שהגישה אומתה, המתווכים לרוב מאששים שהיא מובילה לרשת של חברה, ואומדים כמה גדולה הרשת. הם ממיינים את מה שיש בידם לפי הערך הנראה של כל קורבן, ערך שנקבע לפי גודל הרשת ולפי המידע הידוע על החברה, וקובעים מחיר בהתאם.
למה "Initial" לא אומר מצומצם
המילה "Initial" לא בהכרח אומרת מצומצם. עד שהגישה נמכרת, ייתכן שהמתווך כבר אימת אותה, חקר את הסביבה, השיג הרשאות, או הקים דרך כניסה חזרה. Rapid7, חברת אבטחה, מצאה שיותר מ-70% ממודעות הגישה שבדקה ב-3 זירות פשע מקוונות (forums) ב-2025 שילבו גישה ראשונית עם הרשאות משתמש. היא מפרשת את זה כסימן לכך שמתווכים נשארים בתוך הרשת של הקורבן לאורך זמן, ומחפשים הרשאות שמעלות את המחיר.
מי קונה, ולמה
בשלב הזה המתווכים מוכרים את הגישה. חלק מהמתווכים עובדים לפי הזמנה של קבוצות כופרה, עבריינים שנועלים את קבצי הארגון ודורשים כופר כדי לשחרר אותם. אחרים מפרסמים את הגישה לכל מי שמוכן לשלם. Center for Internet Security (CIS), עמותה אמריקאית, מתארת עבריינים המחפשים רווח כספי כאחד מסוגי הקונים הנפוצים ביותר. היא מוסיפה שהמתווכים מוכרים לכל סוגי התוקפים, כולל תוקפים מגובי מדינה.
למה לקנות גישה במקום לפרוץ בעצמם? MITRE ATT&CK היא מאגר ידע ציבורי על שיטות תקיפה, המבוסס על מקרי תקיפה שנצפו בפועל. המסגרת מציינת שהשימוש ברשתות של מתווכי גישה יכול להפחית את המשאבים שהקונה צריך כדי להשיג דריסת רגל. זה גם מאפשר לו להתמקד בשלבים המאוחרים יותר של המתקפה. כך, המתקפה שהקורבן רואה בסופו של דבר, למשל קבצים שכופרה נעלה, יכולה להתחיל מדרך כניסה שמישהו אחר פתח קודם לכן.
מה נמכר
מה שעובר מיד ליד הוא דרך כניסה עובדת. MITRE מתארת את הרכישה ומונה את הצורות שהיא יכולה לקבל: דרך כניסה חזרה נסתרת, שהמתווך השתיל במערכת שהוא עצמו פרץ אליה בעבר, או גישה שהוקמה באמצעות שירותי הגישה מרחוק של הארגון. המערכות האלה, כגון VPN, מאפשרות לעובדים להתחבר לרשתות הפנימיות מבחוץ.
גישה מרחוק הייתה הסוג הנפוץ ביותר במניין של חברה אחת. Rapid7 בדקה גישה שהוצעה ב-5 זירות במחצית השנייה של 2025. היא מצאה ששירותי גישה מרחוק היו עדיין הסוג הנפוץ ביותר של גישה שנמכרה, ולדעתה הממצא הזה מעיד על כך שתשתית הגישה מרחוק נשארת "דרך התקיפה הראשית למכירת גישה ראשונית". הנתונים האלה מתייחסים רק לזירות ש-Rapid7 בחרה לעקוב אחריהן, ולא לכל המסחר בגישה.
מה קובע את המחיר
המחיר נקבע לפי שווי הקורבן. ב-2023 כתבו NCSC-ו-NCA שמתווכים מוכרים גישה בשנית, "במחיר של אלפי דולרים אמריקאים, בהתאם לשווי הקורבן".
המחירים המוזכרים כאן הם מחירים שפורסמו במודעות או מחירי דרישה, ולא מכירות שאומתו. כל ממוצע מבוסס על הזירות שחברה אחת בחרה לעקוב אחריהן, והוא סופר את מה שהמתווכים מפרסמים במודעות, לא את מה שאומת שקונים שילמו בפועל. וכמה מודעות יקרות מאוד מעלות את הממוצע. חברת אבטחה נוספת, Cyberint, דיווחה שהמחיר הממוצע במודעות צנח בחדות מ-2023 ל-2024. Rapid7 דיווחה שמחיר הבסיס הממוצע שהוצע במודעות במחצית השנייה של 2025 עלה במונים רבים לעומת השנה הקודמת. אבל באותה תקופה היא הרחיבה את המעקב שלה מ-3 זירות ל-5, והיא אומרת שהעלייה הושפעה במיוחד מאחת הזירות שנוספו לאחרונה. אף אחד מהנתונים האלה לא משקף את כל המסחר בגישה.
איך מתווכי גישה ראשונית מזינים מתקפות כופרה
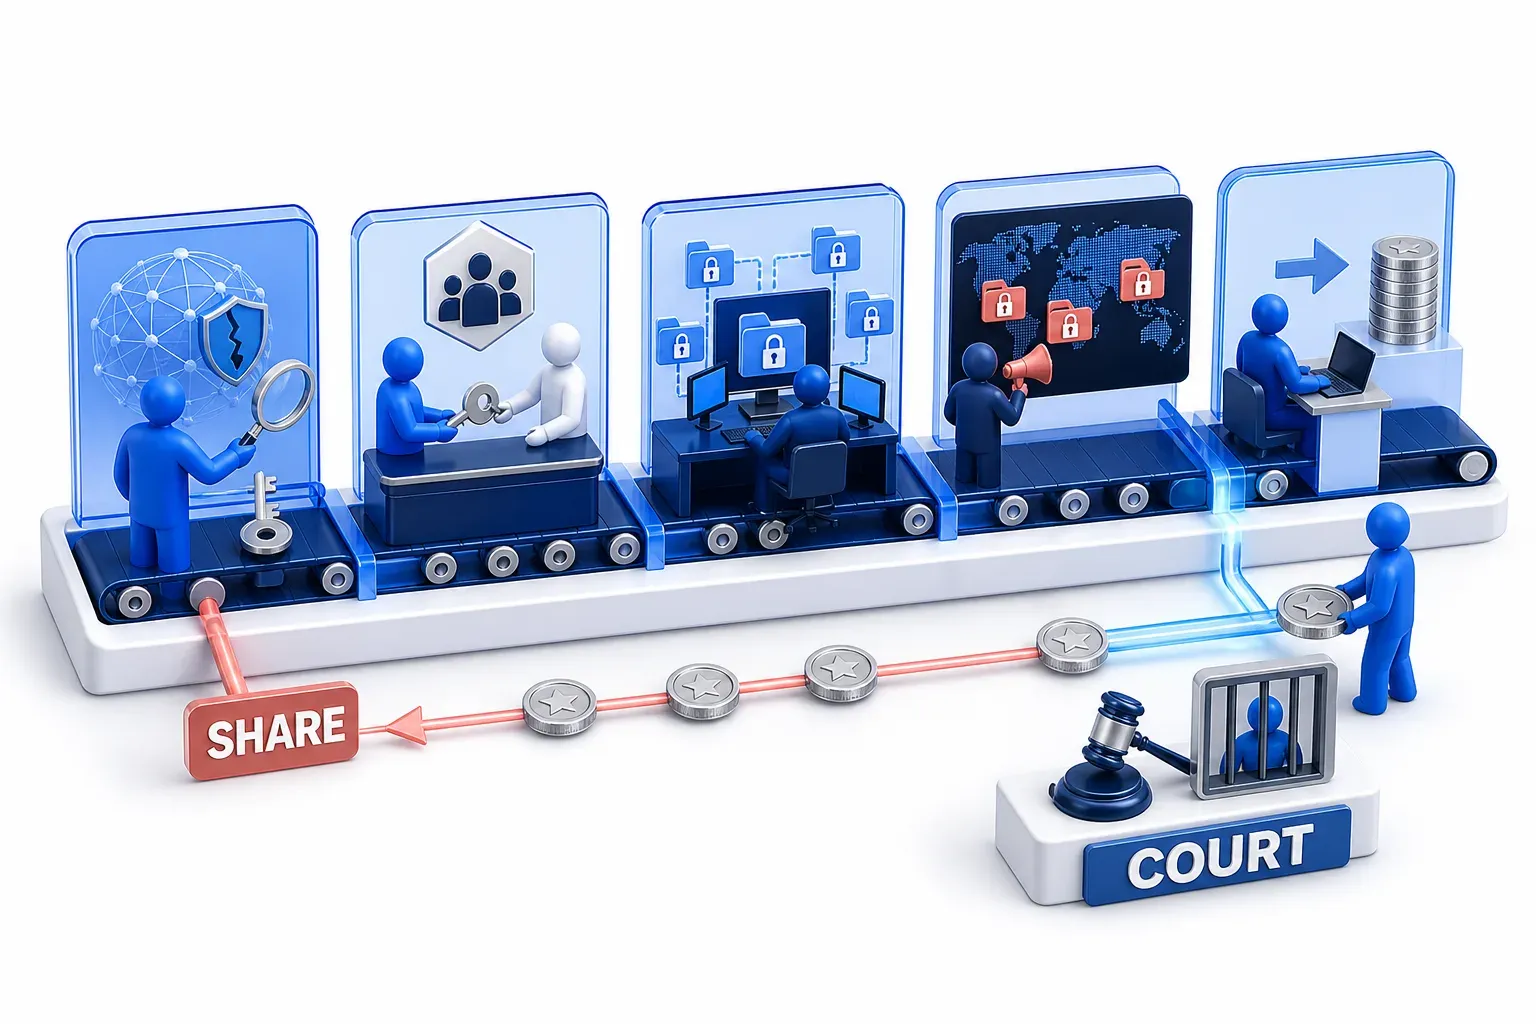
תיק משפטי אחד מארצות הברית מדגים את השרשרת כולה. במרץ 2026 גזר בית משפט פדרלי באינדיאנה על אזרח רוסי עונש של 81 חודשי מאסר. מסמכי בית המשפט מתארים את הנאשם כמתווך, "מישהו שמתמחה בהשגת גישה לא מורשית לרשתות מחשבים ולמערכות מחשוב של חברות וארגונים, ובמכירת הגישה הזו לגורמי איום סייבר אחרים, כגון קבוצות כופרה".
הנאשם מצא פגיעויות ברשתות ומכר את הגישה לעבריינים אחרים. הקונים השתמשו בה כדי להחדיר כופרה שהצפינה את הנתונים של הקורבנות, ואז דרשו כופר ואיימו לפרסם את הנתונים הגנובים באתר הדלפות ייעודי (dedicated leak site). כשקורבן שילם, המתווך קיבל נתח מהכסף. משרד המשפטים האמריקאי (US Department of Justice) העריך שהנזק הכספי בפועל עמד על יותר מ-9 מיליון דולר, בעשרות מתקפות כופרה בארצות הברית. מכירת הגישה של המתווך ומתקפת הכופרה היו שלבים באותה שרשרת, וגורמים שונים ביצעו אותם.
קבוצות כופרה מגייסות מתווכים
קבוצות כופרה גם מארגנות חלק מהמסחר הזה. שש רשויות אמריקאיות ודרום קוריאניות, ובהן ה-FBI וה-CISA, הסוכנות האמריקאית לאבטחת סייבר, דיווחו באוגוסט 2026 ב-advisory משותף שקבוצת הכופרה Gunra מגייסת אנשים עם כישורי בדיקות אבטחה לשמש כמתווכים. לפי המסמך, הקבוצה "מציעה נתח מרווחי הכופר בתמורה לגישה לרשת ארגונית".
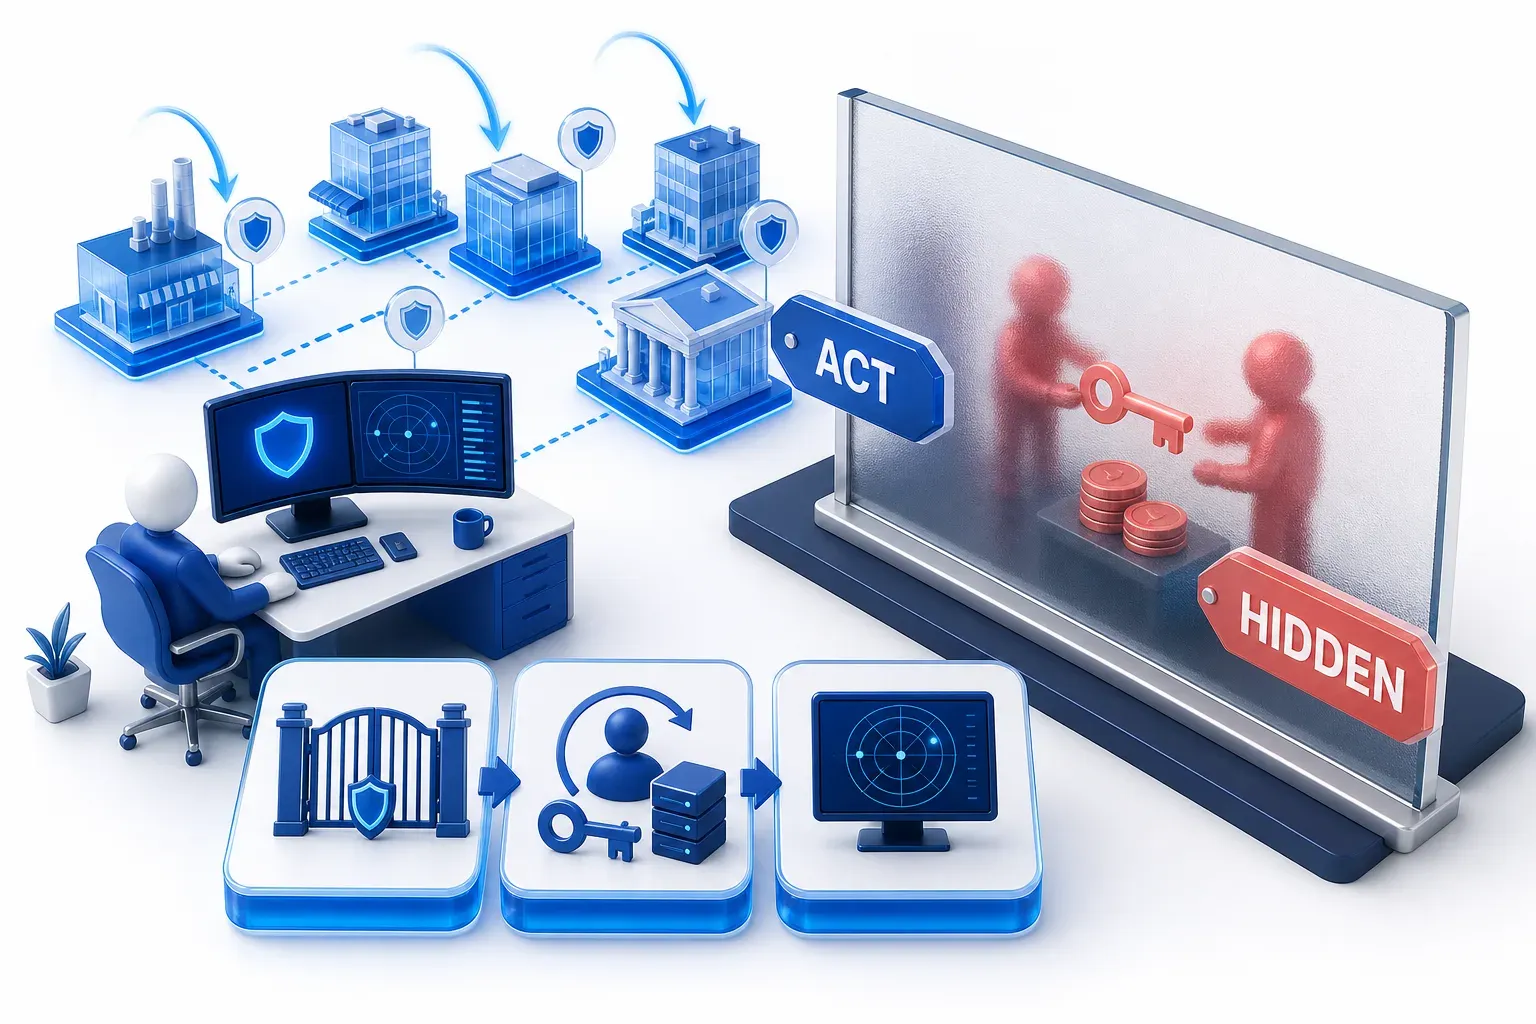
המכירה לעיתים קרובות לא נראית, אבל המגינים יכולים בכל זאת לפעול
חלק גדול מהמכירה מתבצע בין שני עבריינים, מעבר לנראות של הקורבן. MITRE ATT&CK מתעדת את צד הקונה כטכניקת Acquire Access (T1650). בערך הזיהוי של הטכניקה הזו, ATT&CK אומרת: "חלק גדול מזה מתרחש מעבר לנראות של הארגון הנפגע, ולכן קשה למגנים לזהות את זה"; ובערך המיתון שלה, היא אומרת שהטכניקה "לא ניתנת למיתון בקלות באמצעות בקרות מנע, מכיוון שהיא מבוססת על התנהגויות שמתקיימות מעבר להיקף ההגנות והבקרות הארגוניות". הקביעות האלה מתייחסות לרכישה, כלומר לקנייה ולמכירה, ולא לפריצה עצמה: הן לא טוענות שאי אפשר למנוע אותה או לזהות אותה.
איפה המגינים יכולים לפעול
המגינים יכולים לפעול גם לפני המכירה וגם אחריה. לפני המכירה, הקטנת החשיפה משאירה פחות דרכי כניסה למכירה. בזמן הפריצה ואחריה, המגינים יכולים לזהות, לבלום או לבטל את הגישה, למשל באמצעות בידוד מערכת ואיפוס פרטי הזדהות שנחשפו. בהמלצתה לגבי הזיהוי, ATT&CK מכוונת את המגינים אל הפריצה: הזיהוי "ייתכן שיתמקד בשלבים קשורים במחזור החיים של התוקף, כגון ב-Initial Access". Huntress, חברת אבטחה, מציינת שעד שפעילות ההמשך מופיעה, "ייתכן שהפריצה המקורית כבר בת שבועות או חודשים, וייתכן שהתוקף שנמצא בסביבה אינו זה שנכנס אליה לראשונה", ושסימנים מוקדמים "עדיין יכולים לתת למגינים הזדמנות לעצור את מה שעומד לקרות בהמשך". אם אף אחד לא מבחין בפריצה, אותו פרק זמן נספר כחלק מ-dwell time של הקורבן, כלומר הזמן שבו התוקף נשאר לא מזוהה.
למה קשה לדעת מי אחראי
אותה חלוקה בין המתווך לקונה מקשה לדעת מי אחראי למתקפה. מכיוון שאפשר להיכנס לרשת גם באמצעות מתווכים, גם דרך שווקים מקוונים וגם בידי התוקפים עצמם, NCSC-ו-NCA אומרים שלייחס אירוע כופרה לגורם בודד זה "לעיתים קרובות בלתי אפשרי".
מי מגיע למכירה
רוב הקורבנות לא נבחרים במיוחד. NCSC-ו-NCA אומרים ש"רוב הגישות הראשוניות לקורבנות מושגות באופן אופורטוניסטי", ולא מכוונות לארגון או למגזר מסוים: עבריינים אוספים גישה בהיקף רחב, ומסננים אותה בשלב מאוחר יותר כדי לאתר את הקורבנות שהכי צפויים להתאים למתקפת כופרה. ארגון נגיש שיש בו פגיעות ידועה - זה יכול להספיק כדי שהגישה אליו תימצא ברשימת המתווך למכירה.
קורבנות מסוימים שווים יותר בגלל הלקוחות שהם משרתים. MITRE מציינת שקנייה של גישה לחברה שעוסקת בקבלנות IT, בפיתוח תוכנה או בתקשורת - זה עלול לאפשר לתוקף להשיג גישה לקורבנות נוספים, באמצעות האמון שיש בין החברה הזאת לבין הלקוחות שלה.
מתווך גישה ראשונית לעומת קבוצת כופרה, שוק פרטי הזדהות ואתר הדלפות
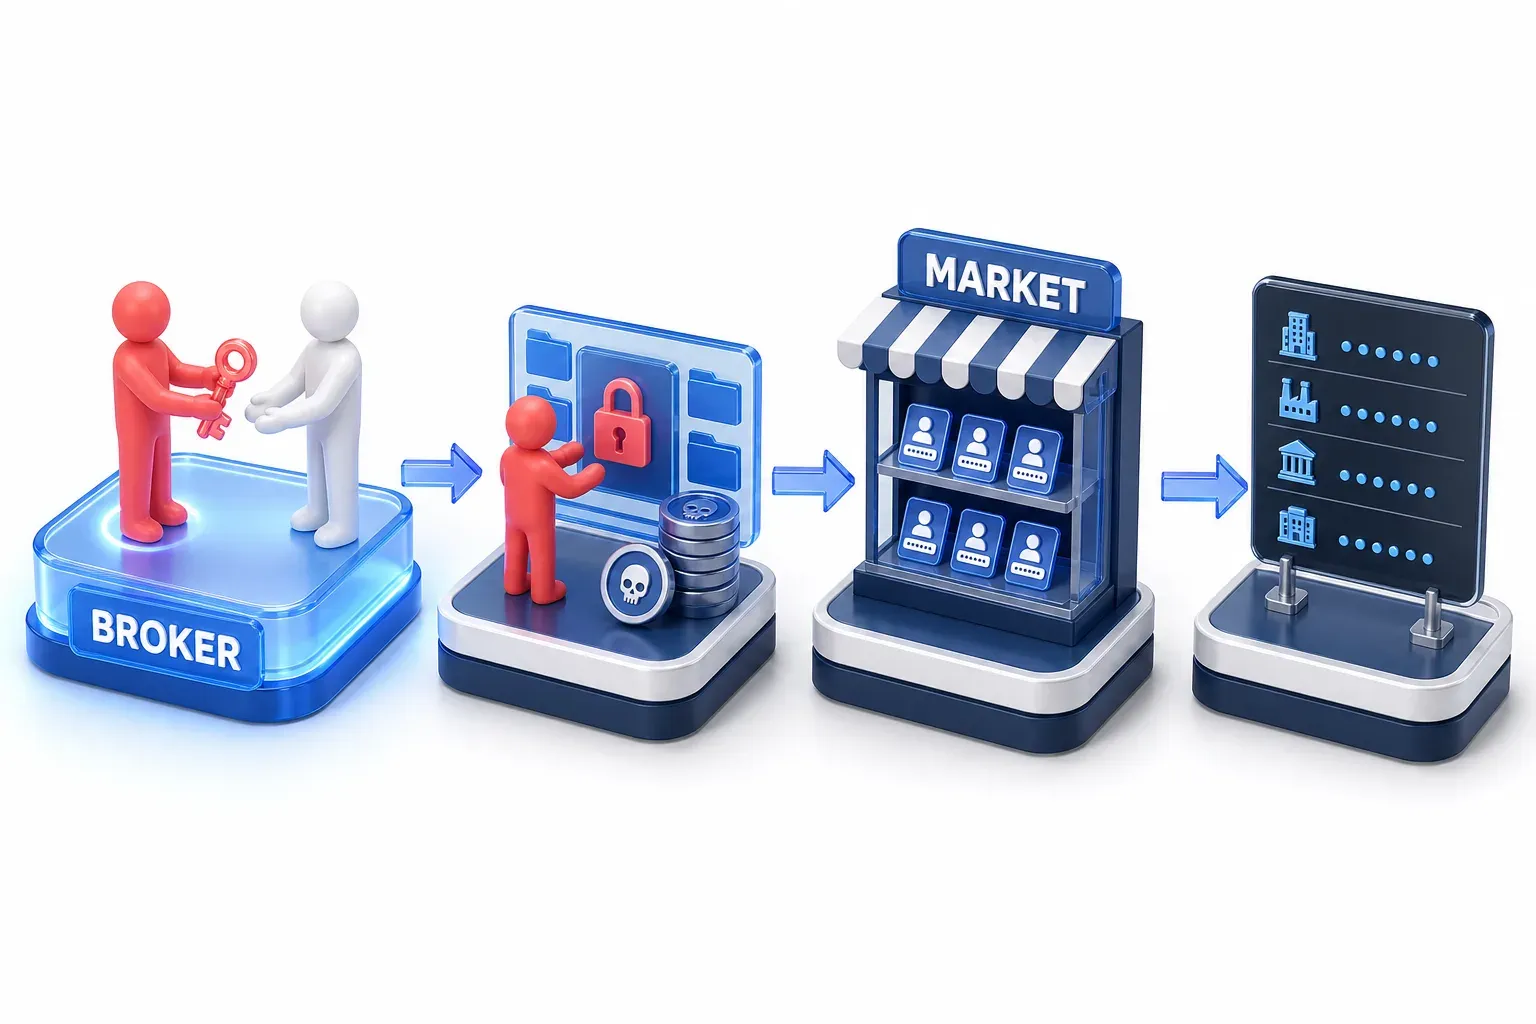
המתווכים נמצאים באמצע שרשרת ארוכה יותר. שאר הגורמים בשרשרת הזו עושים בדרך כלל עבודה אחרת, אבל גורם בודד (עבריין אחד או קבוצה אחת) יכול למלא יותר מתפקיד אחד:
- קבוצת כופרה: משתמשת בגישה כדי לנעול קבצים ולדרוש תשלום. המתווך מוכר את דרך הכניסה, וקבוצת הכופרה עשויה לשלם לו מתוך הכופר הזה.
- שוק פרטי הזדהות: מקום שבו קונים ומוכרים פרטי הזדהות גנובים כמו שהם. שוק הוא מקום. מתווך הוא גורם או נותן שירות, שעשוי לקנות שם פרטי הזדהות, למצוא גישה בדרך אחרת, לבדוק שהיא עובדת ולמכור בשנית את הגישה המובילה לקורבנות בעלי ערך. פרטי הזדהות יכולים להיות הדרך שבה הגישה מועברת, ו-MITRE מציינת שקנייה של גישה וקנייה של פרטי הזדהות עשויות לעיתים קרובות לשמש זו לצד זו.
- אתר הדלפות ייעודי (dedicated leak site): האתר שבו קבוצת כופרה מפרסמת נתונים גנובים כדי לכפות תשלום. הוא מגיע בקצה הרחוק של השרשרת, אחרי מכירת המתווך.
מה מקטין את הסיכון
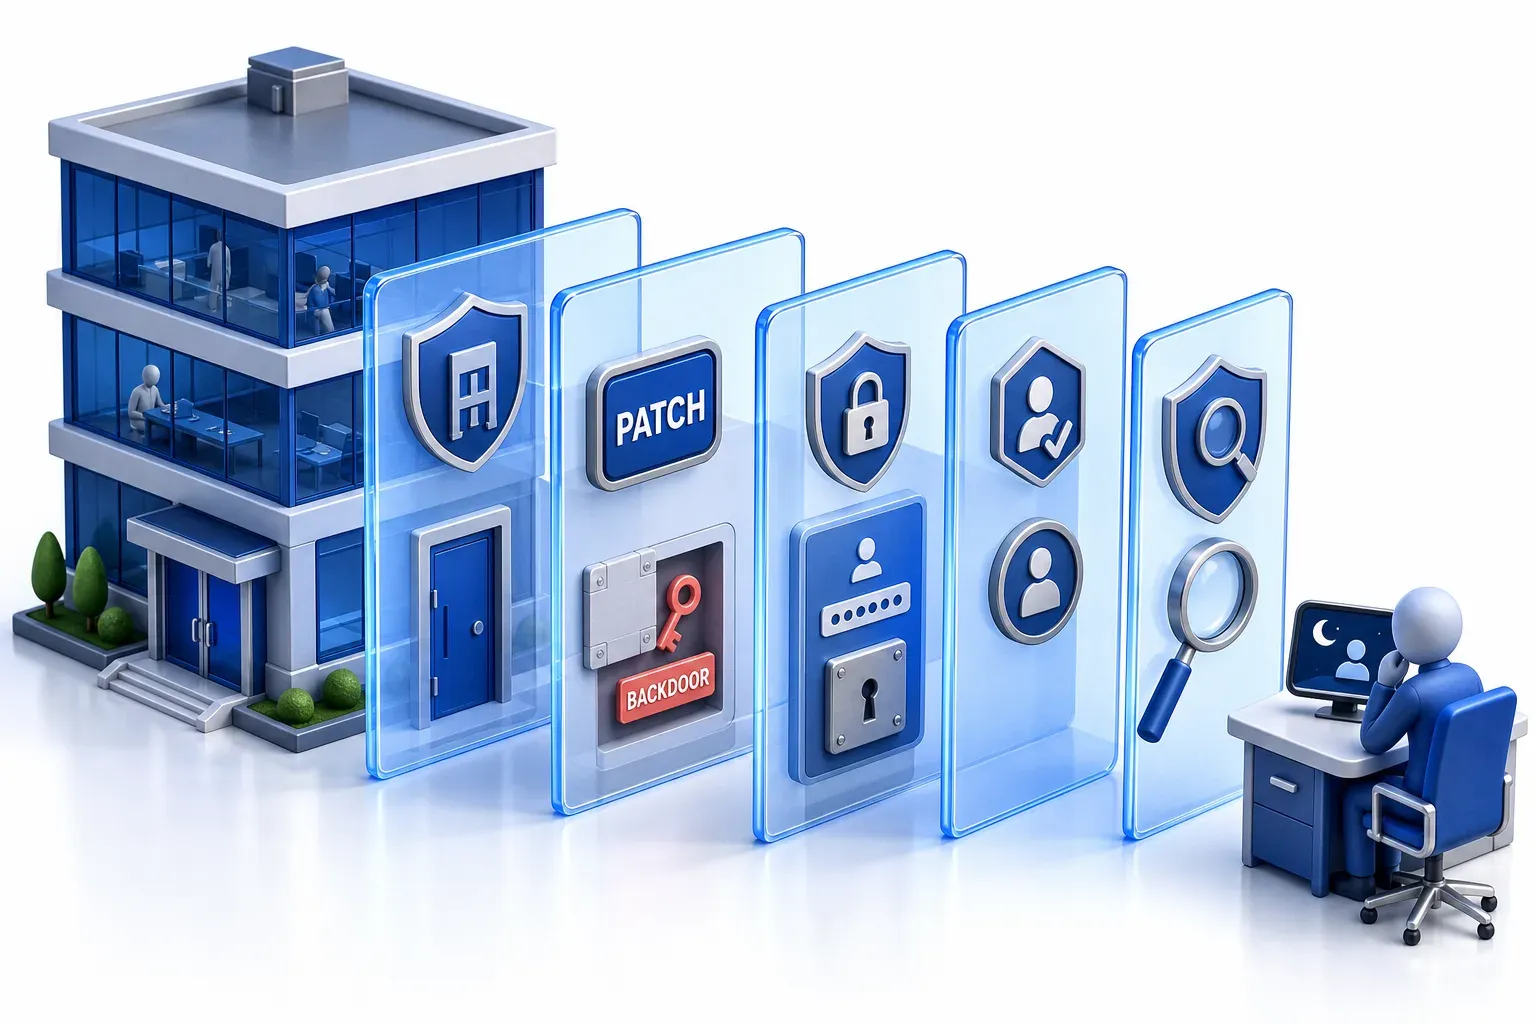
המתווכים מוכרים דרכי כניסה, ולכן הגנה מועילה אחת היא לדאוג שיישארו כמה שפחות דרכי כניסה עובדות שאפשר למכור. NCSC-ו-NCA אמרו שרוב אירועי הכופרה לא נובעים מטכניקות מתוחכמות, אלא "בדרך כלל נובעים מהיגיינת סייבר לקויה". ההיגיינה הלקויה כוללת מכשירים לא מתוקנים, הגנת סיסמאות לקויה, או היעדר אימות רב-גורמי (MFA). אימות רב-גורמי מבקש שתי הוכחות זיהוי או יותר לפני שהוא מאפשר למישהו להתחבר. NCSC-ו-NCA הוסיפו שזה לא אומר שהקורבנות לא התייחסו לאבטחה בכובד ראש: מערכי המחשוב הארגוניים המודרניים "מורכבים באופן חריג".
ההמלצות של Center for Internet Security לארגונים נובעות מזה:
- הקטינו את מה שנגיש מבחוץ: בדקו איך תוקף מבחוץ יכול להיכנס, צמצמו ככל שאפשר את הדרכים האלה, וחזקו את נקודות הכניסה שנותרות.
- תקנו בקצב מספיק: בצעו ניהול פגיעויות (vulnerability management) עם תיקון בקצב מהיר מספיק כדי לסגור את הפרצות הקריטיות שמתווכים מנצלים.
- הפעילו חסימת חשבון מפני ניחושי סיסמה: הגדירו כללי חסימה בגישה מרחוק, כמו VPN, כך שניסיונות חזרתיים לנחש סיסמה יחסמו את החשבון.
- דרשו אימות רב-גורמי והגבילו גישה: השתמשו באימות רב-גורמי, בבקרות גישה ובעקרון ההרשאות המינימליות כדי להגביל גישה למשאבים קריטיים.
- ערכו מבחני חדירה: מבחני חדירה מחזוריים (penetration test) מסייעים לארגון להעריך את ההגנות שלו ולאתר את נקודות התורפה שלו.
כל שלב מבטל דרך כניסה שמתווך יכול למכור, או מקשה להשתמש בה. לדוגמה, כשנדרש אימות רב-גורמי, סיסמה גנובה בלבד לא מספיקה להתחברות. NCSC-ו-NCA אמרו שצעדים כאלה "אינם כדורי כסף", אך הוסיפו שהפעלתם "הייתה משבשת את רוב מתקפות הכופרה".
למה תיקון עלול שלא לבטל את הגישה
גישה שנמכרה לפני תיקון יכולה להישאר תקפה גם אחרי התיקון. תיקון סוגר את הפגיעות המקורית, אך דלת אחורית שהוטמעה, חשבון לא מורשה או פרטי הזדהות שנפרצו עדיין יכולים להישאר שמישים. Microsoft דיווחה שפגיעויות ישנות הופיעו במתקפות כופרה ב-2022. זאת בין היתר כי מתווכים כבר יצרו שמירה על גישה (persistence) במערכות שנפרצו קודם לכן, וזו נשארה גם אחרי שהפגיעויות תוקנו בהמשך. המכירה עצמה אינה מה שמאפשר לגישה להמשיך להתקיים; מה שנשאר במערכת או בחשבון הוא מה שמאפשר זאת.
מה לעשות כשיש חשד לפריצה
ראיה לפריצה מצדיקה חקירה והכלה. הטיפול בכך כולל התייחסות לפרטי הזדהות שנחשפו והסרת שמירה על גישה, ככל שנדרש; תיקון בלבד אינו הוכחה שהתוקף הוסר מהמערכת. יש להתייחס להתחברות חריגה, לגישה בשעות לא שגרתיות או לפעילות ממקום לא מוכר כפריצה אפשרית, ולא כמשהו שאפשר להתעלם ממנו. Rapid7 מכנה את אלה "אינדיקטורים מוקדמים לפריצה" ואומרת שזיהוי מהיר והכלה מהירה יכולים למנוע מפריצה להפוך לאירוע רחב היקף. לכן ההגנה פועלת משני צדי מכירה שעלולה להישאר בלתי נראית: פחות דרכי כניסה עובדות מראש, וזיהוי, הכלה וביטול הגישה במהלך פריצה ואחריה.