
פישינג (Phishing)
פישינג הוא סוג של הונאה: תוקף שולח הודעה, כמו אימייל, הודעת טקסט או שיחת טלפון, ומתחזה בה למישהו שאתם סומכים עליו. המטרה היא לגרום לכם ללחוץ על קישור, לפתוח קובץ, לשלם כסף או למסור פרטים כמו סיסמה.
אם כבר לחצתם על קישור, פתחתם קובץ או הגבתם להודעה שאתם לא בטוחים לגביה כעת, השלבים לכל מצב מפורטים בהמשך, בקטע "מה לעשות אם לחצתם, הגבתם או מסרתם פרטים". אותו קטע מסביר גם איפה לדווח על המקרה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
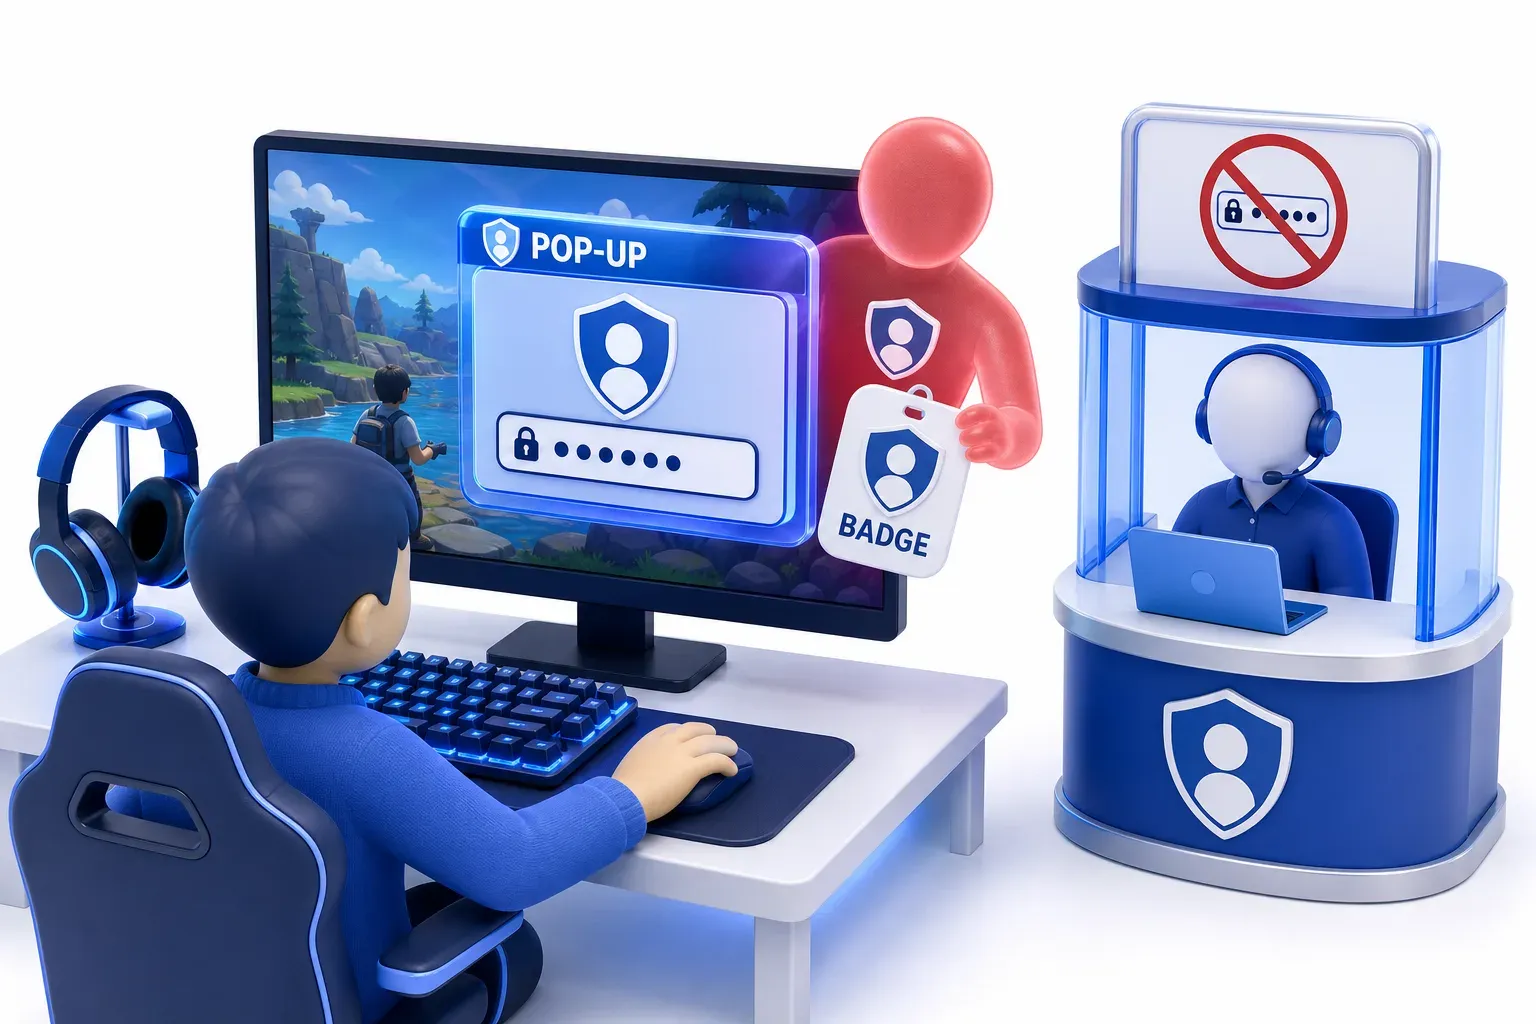
תארו לכם משחק אונליין שאתם משחקים. בתוך המשחק קופצת הודעה. מופיעים בה השם והצבעים של צוות התמיכה. ההודעה מבקשת מכם את הסיסמה, כדי שהצוות יוכל לשמור על החשבון שלכם. צוות התמיכה האמיתי לא מבקש סיסמאות בצורה הזאת. מי ששלח את ההודעה משתמש בשם ובעיצוב של צוות התמיכה כדי להתחזות אליו. המטרה שלו היא להשתלט על החשבון שלכם. פישינג עובד בערך כך: מישהו לוקח שם שאתם סומכים עליו, כדי שתמסרו לו משהו.
חידון פישינג
בדקו את הידע שלכם על פישינג - אולי אתם כבר יודעים עליו הכל.
מה פישינג מנסה לגרום לקורבן למסור?
איך מתקפת פישינג עובדת
פישינג הוא סוג של הנדסה חברתית (social engineering): שיטה שפועלת באמצעות הטעיית מי שמקבל את ההודעה. המסגרת MITRE ATT&CK, מאגר ידע ציבורי על שיטות תקיפה, המבוסס על מקרי תקיפה שנצפו בפועל, מתארת כל צורה של פישינג כ"הנדסה חברתית שמועברת באמצעים אלקטרוניים".
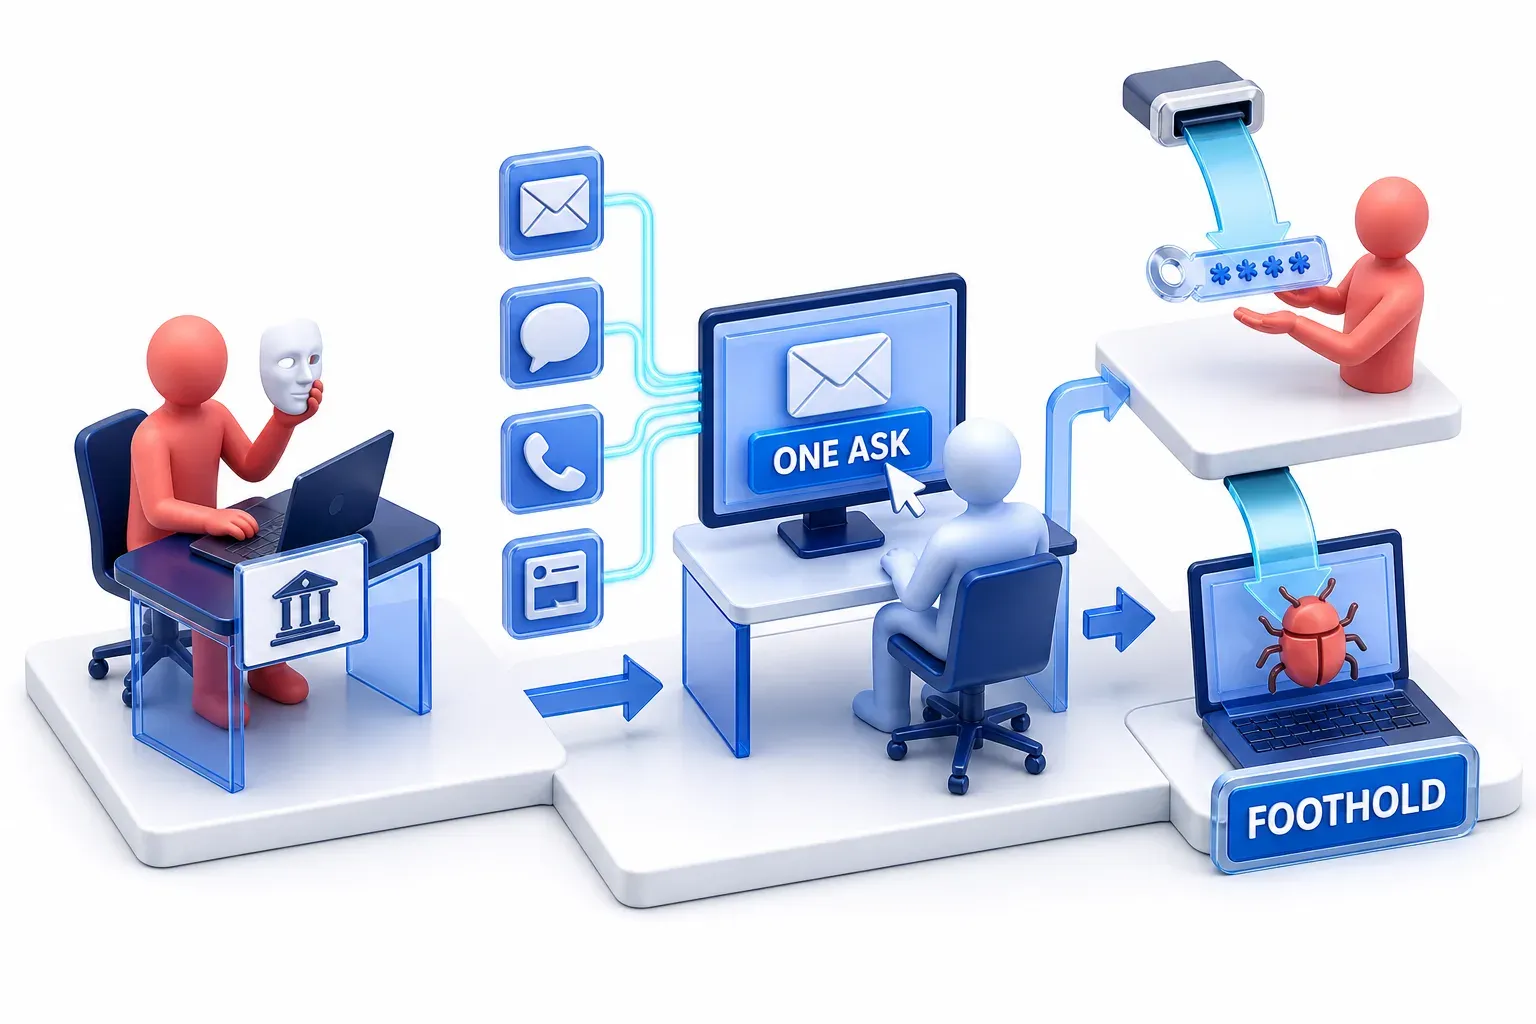
המתקפה מתחילה כשהתוקף מתחזה לחברה או לאדם שהנמען כבר סומך עליו - למשל בנק, ספקית שירות כמו חברת חשמל או מים, או אפליקציית תשלומים אונליין. ההודעה מגיעה באימייל, בהודעת טקסט או בשיחת טלפון, ולעיתים גם ברשתות חברתיות או בהזמנה לפגישה. ההודעה מבקשת פעולה אחת: ללחוץ על קישור, לפתוח קובץ מצורף, להשיב עם פרטים, או להקליד סיסמה באתר מתחזה שנועד לגנוב אותה.
מה התוקף מקבל
מה שהתוקף מקבל תלוי בפעולה שהנמען ביצע. כשמקלידים סיסמה באתר מתחזה, מוסרים לתוקף פרטי הזדהות - הפרטים שמאפשרים להתחבר לחשבון. עם סיסמה או מספר חשבון, התוקף יכול להיכנס לחשבון האימייל, לחשבון הבנק או לחשבונות אחרים של הנמען. לעומת זאת, קישור או קובץ מצורף יכולים להחדיר נוזקה למכשיר: תוכנה שמטרתה לפגוע במחשב או להשיג גישה לא מורשית אליו. פישינג משמש להטעיית הנמען; בחלק מהמקרים ההטעיה מובילה להתקנת נוזקה.
המסגרת MITRE ATT&CK מסווגת פישינג כטכניקה T1566, בשלב הגישה הראשונית (Initial Access) - השלב שבו "התוקף מנסה להיכנס לרשת שלכם". הסיווג הזה מסביר מה התפקיד של פישינג במתקפה: פישינג נותן לתוקף דריסת רגל ראשונית, ומה שקורה אחר כך תלוי במה שהנמען מסר.
למה פישינג מצליח גם מול אנשים זהירים
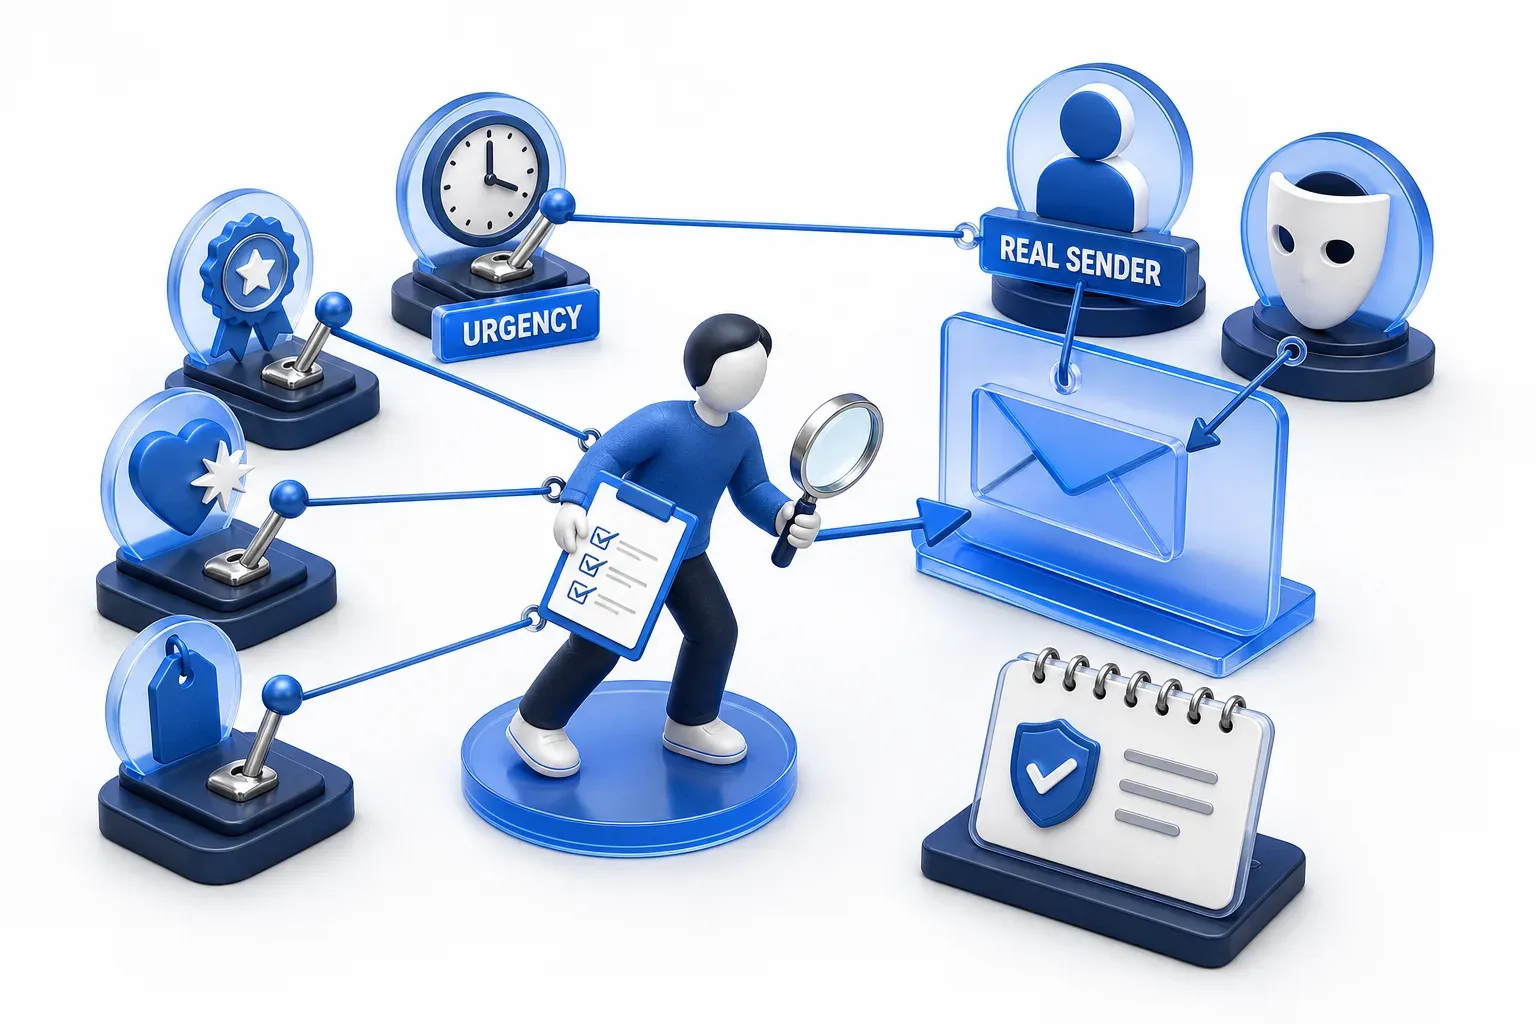
פישינג לא דורש קורבן לא זהיר. הוא דורש הודעה שנראית כאילו היא שייכת. המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC) מפרט את הנקודות הרגישות שהודעות הונאה מנצלות:
- סמכות: ההודעה טוענת שהיא מגיעה מגורם רשמי.
- דחיפות: ההודעה נותנת זמן קצר להגיב.
- רגש: ההודעה מעוררת בקורא פאניקה, פחד, תקווה או סקרנות.
- מחסור: ההודעה מציעה משהו שמוגבל בכמות.
- אקטואליה: ההודעה נראית כמו משהו שהקורא עשוי לצפות לו.
כל אחד מהם נותן לקורא סיבה לפעול מיד במקום לבדוק.
השולח יכול להיראות אמיתי, ובמובן מסוים הוא אכן אמיתי. פישינג יכול להגיע מחשבון שתוקפים השתלטו עליו, ולעתים הם מוחקים או משנים בו אימיילים כדי להסתיר את מעורבותם. לחלופין, ההודעה יכולה להשתלב בתוך שיחת אימייל קיימת. תוקפים יכולים גם לזייף את זהות השולח. MITRE מתארת את האפשרות הזו כך: "ניתן להשתמש בה כדי להטעות גם את האדם שמקבל את ההודעה וגם כלי אבטחה אוטומטיים." שם או כתובת מוכרים לא מוכיחים שההודעה בטוחה.
לכן זהירות בלבד לא מספיקה. ה-NCSC מזהיר: "ההונאות משתכללות, וחלקן מצליחות להטעות אפילו מומחים." ההנחיה שלו לארגונים קובעת את הגבול הזה במפורש: "שום תוכנית הכשרה, כולל סימולציות פישינג, לא יכולה ללמד משתמשים לזהות כל ניסיון פישינג." הזיהוי עוזר, אבל הוא לא יכול להיות ההגנה היחידה.
איך בודקים הודעה לפני שמגיבים אליה
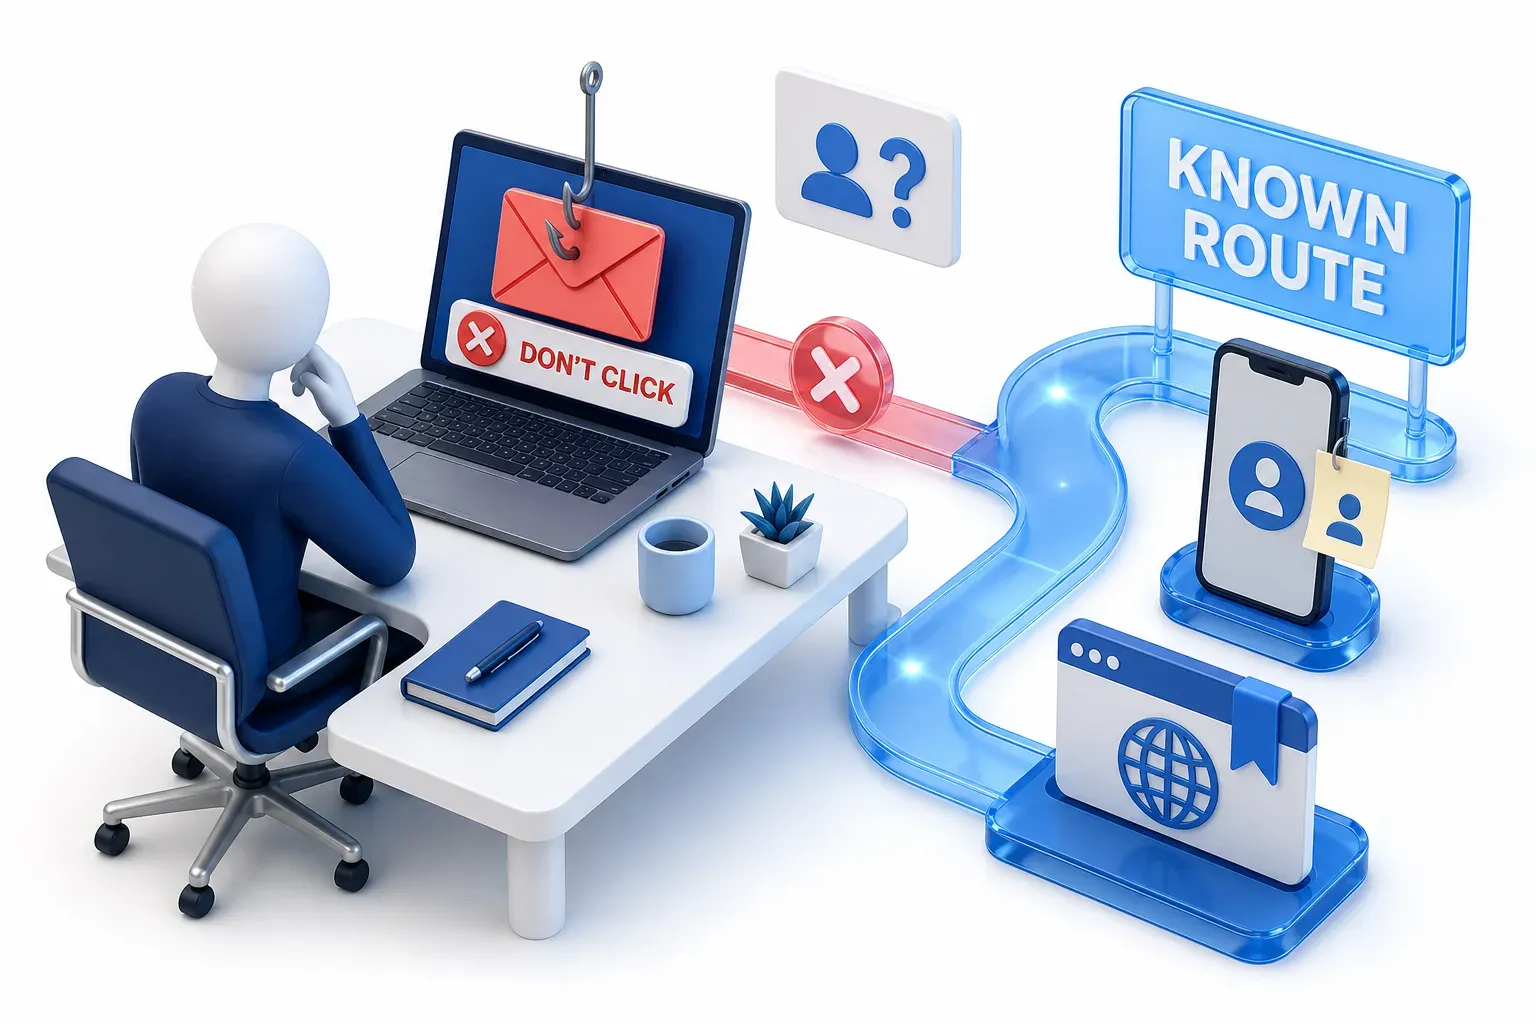
הוועדה הפדרלית למסחר של ארה"ב (Federal Trade Commission, FTC) מציעה שאלה אחת לכל אימייל או הודעת טקסט שמבקשים מכם ללחוץ על קישור או לפתוח קובץ מצורף. יש לכם חשבון בחברה הזו, או שאתם מכירים את מי שפנה אליכם? אם לא, זו עלולה להיות הודעת פישינג. אם כן, פנו אליהם דרך מספר טלפון או אתר שאתם כבר יודעים שהם אמיתיים, ולא דרך הפרטים שמופיעים בהודעה.
הבדיקה הזו עובדת כי היא מתעלמת מכל מה שההודעה שולטת בו: השם שלה, המראה שלה, הקישור שלה ומספר הטלפון שלה. בדקו את הבקשה דרך אתר או מספר טלפון שאתם כבר יודעים שהם אמיתיים. דווקא הודעה שטוענת שהיא מגיעה מגורם רשמי, קובעת מועד אחרון או מעוררת רגש חזק, היא זו שצריך לבדוק כך. כל עוד יש ספק, אל תלחצו על אף קישור שבה.
מה לעשות אם לחצתם, הגבתם או מסרתם פרטים
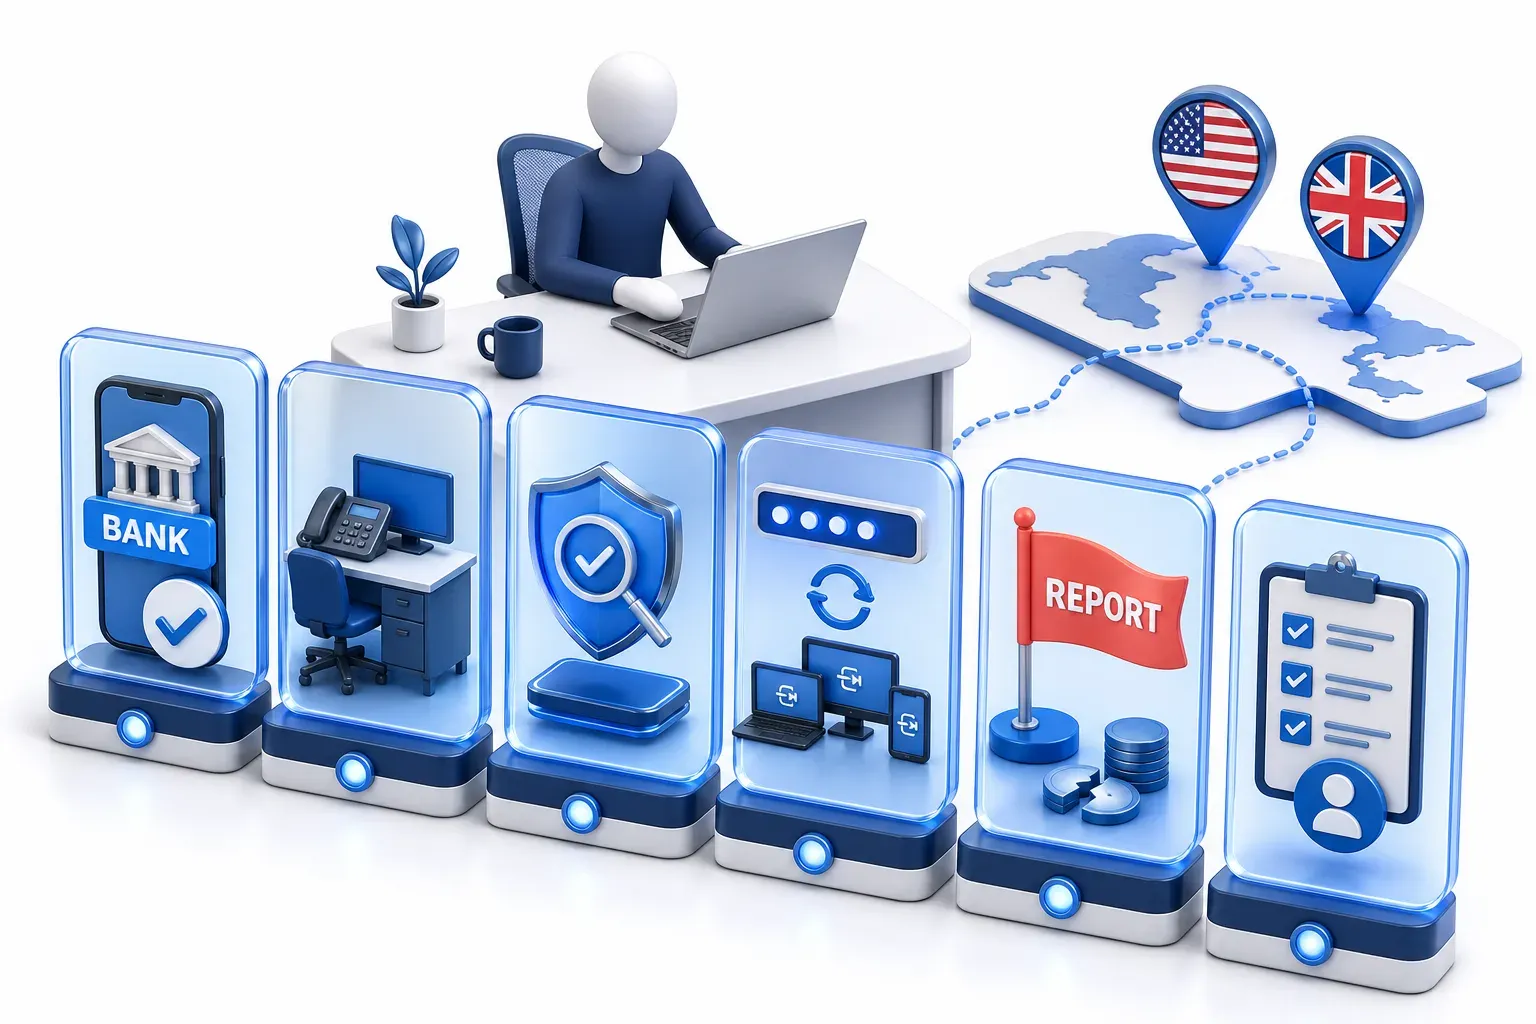
תתחילו ממה שבאמת עשיתם. ל-NCSC יש הנחיה לכל מצב:
- מסרתם פרטי בנק: פנו לבנק שלכם והודיעו לו.
- המקרה קרה במחשב נייד או בטלפון של העבודה: פנו למחלקת ה-IT שלכם והודיעו לה.
- פתחתם קישור או התקנתם משהו: הריצו סריקה מלאה בתוכנת האנטי-וירוס שלכם, אם יש לכם כזו, ותנו לה לטפל בכל בעיה שהיא מוצאת.
- מסרתם סיסמה: החליפו את הסיסמה בכל חשבון שמשתמש בה, ובמקומות שמציעים מפתח גישה (passkey), השתמשו בו במקום הסיסמה. מפתח גישה הוא אמצעי כניסה שאפשר להשתמש בו רק באתר שבו הוא הוגדר, ולכן אתר מזויף לא יכול לתפוס אותו ולהשתמש בו מחדש. אחר כך נתקו את החשבון מכל המכשירים והאפליקציות, בדרך כלל מתוך ההגדרות שלו, כפי שממליצים הצעדים של NCSC לשיקום חשבון שנפרץ. אם הקלדתם אותה באתר מתחזה, יכול להיות שהאתר הזה גם תפס את הסשן (session), כלומר מצב שבו האתר מזהה אתכם כמשתמשים מחוברים. סשן כזה יכול להמשיך לעבוד גם אחרי שהסיסמה מתחלפת, עד שמבטלים אותו.
- העברתם כסף בעקבות ההונאה, או שנגנב כסף מהחשבון: הודיעו לבנק, ולאחר מכן דווחו על זה בנתיב המתאים למקום המגורים שלכם (בהמשך).
- אתם חושבים שחשבון כלשהו נפרץ: בצעו את אותם צעדי השיקום של NCSC, שכוללים גם פנייה לספק החשבון ובדיקה שבתיבת האימייל שלכם לא הוגדרו כללי העברה אוטומטיים שלא קבעתם בעצמכם.
בארה"ב, ה-FTC מפנה אנשים שמספר ה-Social Security, מספר כרטיס האשראי או מספר חשבון הבנק שלהם עלול להיות בידי תוקף, לאתר IdentityTheft.gov. האתר הזה מפרט את הצעדים המתאימים לכל סוג מידע שנחשף.
איפה מדווחים על זה
דווחו על ההודעה, גם אם פעלתם לפיה וגם אם לא, ודווחו גם על כסף שהעברתם בעקבות ההונאה או שנגנב מהחשבון. הנתיב לדיווח תלוי במקום המגורים שלכם:
- בישראל: אפשר לדווח על ההודעה או על האירוע בשירות דיווח על אירוע סייבר של מערך הסייבר הלאומי. אזרחים וארגונים יכולים לדווח על אירוע סייבר דרך הטופס המקוון בעמוד השירות ולקבל מענה ראשוני מקצועי. אפשר גם להתקשר בחינם למספר החירום 119 (מרכז 119) כדי לדווח על אירוע סייבר ולקבל עזרה ראשונית. דיווח למערך הסייבר הלאומי לא מחליף דיווח למשטרה.
- בבריטניה: העבירו אימייל חשוד לכתובת report@phishing.gov.uk, גם אם אתם לא בטוחים שזו הונאה; NCSC מנתח כל דיווח וגם את האתרים שהדיווח מקשר אליהם. אין צורך לשלוח אימיילים שכבר נמצאים בתיקיית הספאם או הזבל.
- בבריטניה, אם העברתם כסף בעקבות ההונאה או שנגנב מהחשבון שלכם: דווחו על זה כפשע ל-Report Fraud אם אתם חיים באנגליה, ויילס או אירלנד הצפונית; בסקוטלנד, התקשרו למשטרה במספר 101.
- בארה"ב: ה-FTC מבקשת מאנשים להעביר אימיילים של פישינג ל-Anti-Phishing Working Group בכתובת reportphishing@apwg.org, להעביר הודעות טקסט של פישינג למספר 7726 (SPAM), ולדווח על הניסיון באתר ReportFraud.ftc.gov.
- בכל מקום אחר: הנתיבים האלה מתאימים לישראל, לבריטניה ולארה"ב, ואם אתם גרים במדינה אחרת, חפשו את השירות הלאומי של המדינה שלכם לדיווח על הונאות או פשיעת סייבר.
סוגי פישינג: למה הרשימות שונות זו מזו?
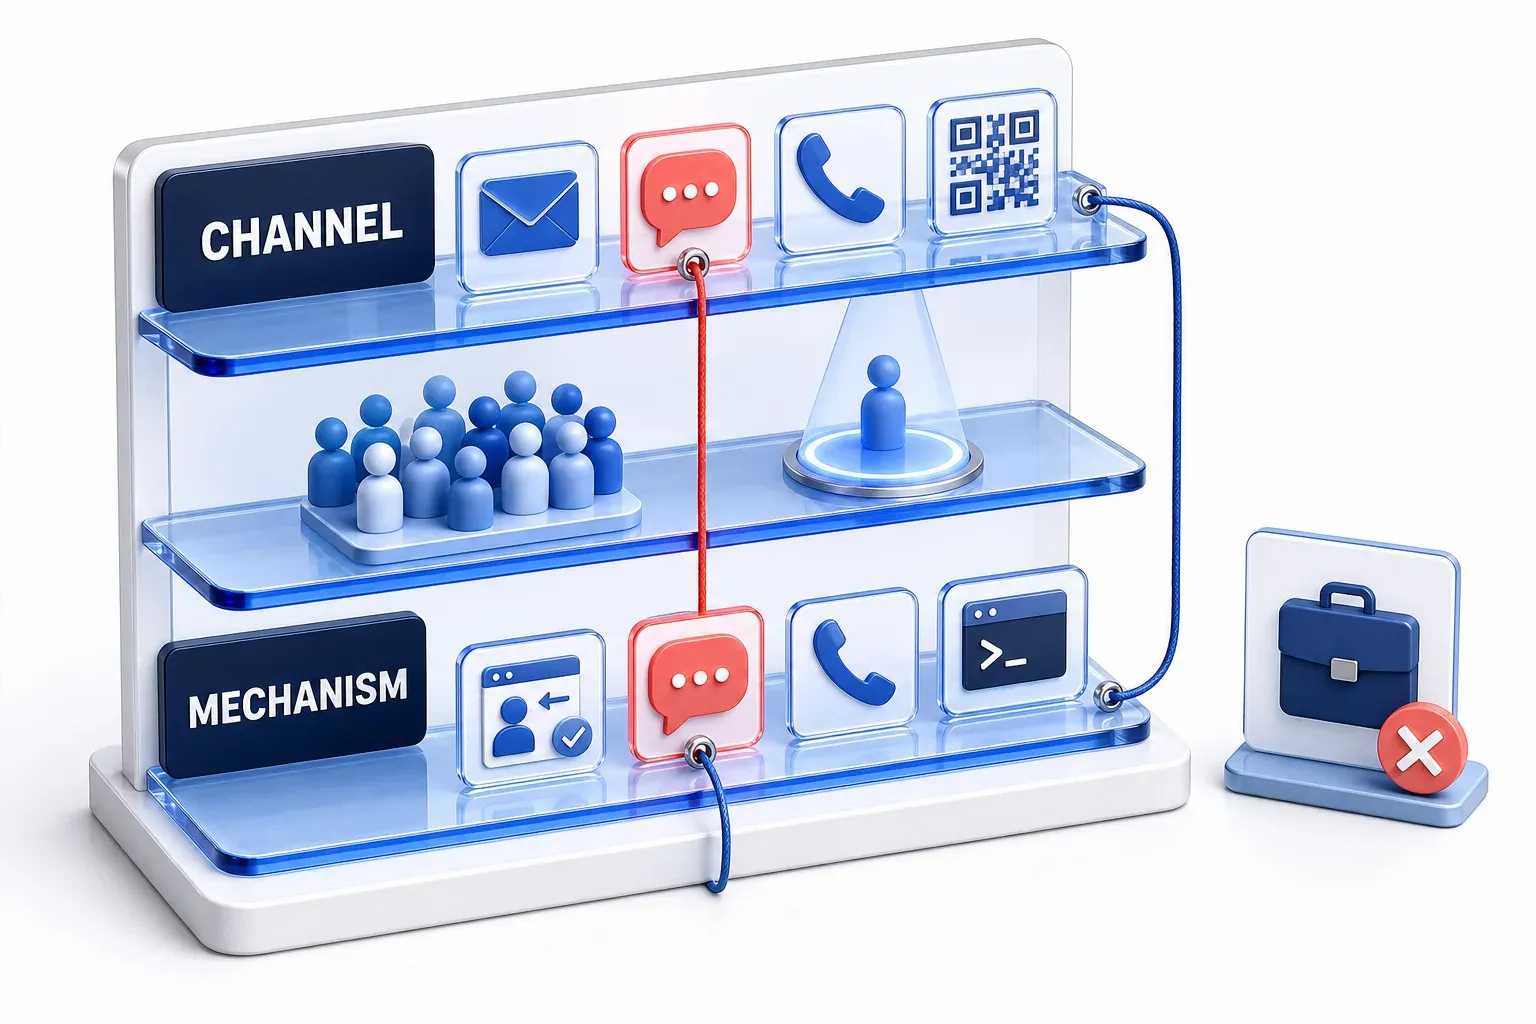
אורך הרשימות של סוגי פישינג משתנה, כי הן מחלקות מתקפות פישינג לפי דברים שונים: איך הפנייה מגיעה, למי היא מיועדת ואיך מנסים להטעות את הקורבן. כל אחד מהשמות ברשימה שלמטה מצביע על אחד מהדברים האלה:
- לפי ערוץ: פישינג באימייל; פישינג שמגיע בהודעת SMS (Smishing); פישינג שמתבצע בשיחת טלפון (Vishing); ופישינג שמגיע כקוד QR במקום קישור (Quishing).
- לפי יעד: פישינג שמכוון אל אדם מסוים, חברה מסוימת או ענף מסוים, ולא נשלח באקראי, נקרא Spear phishing; פישינג אחר נשלח בתפוצה רחבה, במה ש-MITRE ATT&CK מכנה קמפיינים מסיביים של ספאם שמכיל נוזקה.
- לפי מנגנון:
במתקפת פישינג מסוג adversary-in-the-middle (AiTM), התוקף מתווך בין הקורבן לבין עמוד ההתחברות האמיתי (relay, כלומר העברה של מה שמוקלד לאתר האמיתי בזמן אמת). ואז הוא משתמש בתוצאה כדי להיכנס לחשבון בשם אותו קורבן.
ב-Consent phishing, התוקף מניע את הקורבן לאשר אפליקציה זדונית במסך התחברות אמיתי.
ב-Device code phishing, התוקף מתחיל בעצמו תהליך התחברות, ומניע את הקורבן להקליד את הקוד שמאשר אותו.
ב-Callback phishing, ההודעה נותנת מספר טלפון במקום קישור, והקורבן הוא זה שמתקשר אליו.
ב-ClickFix, התוקף משכנע את הקורבן להריץ פקודה במחשב שלו; הפקודה מוצגת לו בדרך כלל כתיקון לשגיאה.
- תרחיש הונאה, לא סוג פישינג נוסף: מתקפת Business email compromise (BEC) היא הונאה שמתבצעת בתוך תכתובת עסקית רגילה: מישהו מתחזה למנהל בארגון, לעובד אחר או לספק, כדי לגרום להעברת תשלום או להטייתו ליעד אחר. MITRE ATT&CK מתארת את ההתחזות כשיטה שמשמשת ברבים מהמקרים האלה.
הודעה אחת יכולה להתאים לכמה מהתיאורים האלה בבת אחת, ולכן רשימה שמשלבת אותם סופרת חלק מההודעות יותר מפעם אחת.
האם אימות רב-גורמי עוצר פישינג?
אימות רב-גורמי (MFA), המכונה גם אימות רב-שלבי, הוא שירות שמבקש שתי הוכחות זהות או יותר לפני שהוא מאפשר כניסה, כמו סיסמה וקוד שנשלח לטלפון. האימות הזה מקשה על תוקפים להיכנס לחשבון, גם אם יש בידיהם שם המשתמש והסיסמה. עד כמה הוא עומד מול פישינג תלוי בסוג האימות שבו משתמשים, ובמה שההודעה מנסה להשיג.
למה אפשר להעביר קוד מוקלד לאתר האמיתי
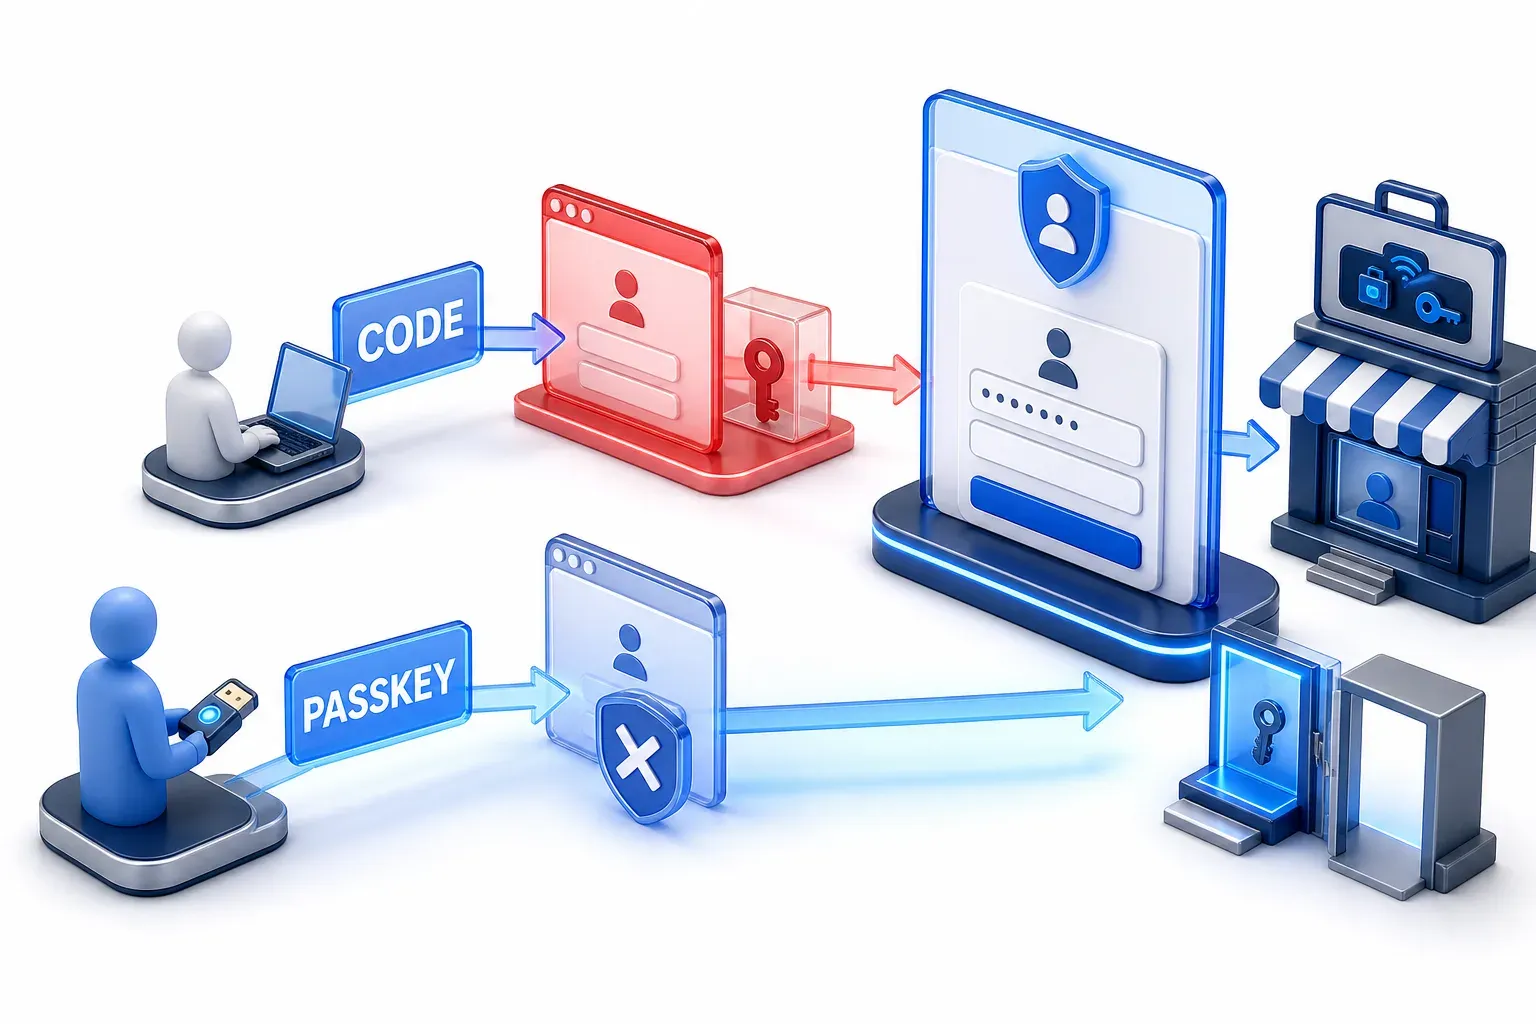
כשמישהו מקליד קוד, למשל קוד חד-פעמי שמגיע בהודעת טקסט או מאפליקציה, שום דבר לא מקשר בין הקוד הזה לבין ההתחברות הספציפית שהוא נועד אליה. אתר מתחזה יכול להעביר את הקוד לאתר האמיתי בזמן שמקלידים אותו, ולהתחבר בעזרתו. זו הסיבה שהמכון הלאומי האמריקאי לתקנים וטכנולוגיה (NIST) לא מחשיב קודים מוקלדים כעמידים לפישינג (phishing-resistant).
אתר המתחזה שומר את הסשן. לאחר ההתחברות, האתר נותן לדפדפן ערך סודי שמאפשר לו לזהות אתכם כמשתמשים מחוברים, בלי לבקש שוב סיסמה ואימות בכל פעולה, עד שהסשן מסתיים. תוקף שמחזיק בערך הסודי הזה עלול להשתמש בחשבון בתור אותו אדם, כל עוד הערך בתוקף.
ערכות פישינג שמוצעות כשירות
ערכות פישינג מוכנות מעבירות את פרטי ההתחברות שמוקלדים לאתר האמיתי בזמן אמת, ומופעלות כשירות לתוקפים. במרץ 2026 שיבשו Microsoft, Europol ושותפים מהתעשייה את הפעילות של Tycoon 2FA, שירות פישינג שלדברי Microsoft "אפשר לאלפי פושעי סייבר להתחזות למשתמשים אמיתיים." חוקרי Microsoft מצאו שהערכה העבירה קודים ותפסה את הסשן המחובר, ובכך עקפה קודים שנשלחו בהודעת טקסט, קודים חד-פעמיים והתראות אישור התחברות בטלפון.
הגישה יכולה להישאר בתוקף גם אחרי שהסיסמה מתאפסת, אם לא מבטלים את הסשן. Microsoft מייחסת לשירות כ-96,000 קורבנות בעולם מאז 2023.
איך אימות עמיד לפישינג מונע שימוש בפרטים דרך אתר מתחזה
אימות עמיד לפישינג סוגר את הפרצה הזו, בלי להסתמך על זה שמי שמתחבר יבחין באתר המתחזה. מפתח גישה הוא דרך אחת להשיג את זה: הוא מבוסס על תקני FIDO, ומקושר לחשבון באתר או באפליקציה מסוימים. NIST מסביר שמפתח גישה שהוגדר כמו שצריך "אפשר להשתמש בו רק באתר מסוים," ושזה "מונע מעמוד רשת מזויף את היכולת ללכוד ולהשתמש מחדש" במה שהמכשיר של המשתמש שולח. אתר מתחזה לא מקבל שום דבר שהוא יכול להשתמש בו.
ההגנה נחלשת אם עדיין אפשר להתחבר בדרך חלופית שאינה עמידה לפישינג. המרכז הקנדי לאבטחת סייבר (Canada's Centre for Cyber Security) קורא לארגונים להסיר כל דרך חלופית להתחבר שאינה עמידה לפישינג. הסיבה: מתקפות שמעבירות את פרטי ההתחברות לאתר האמיתי בזמן אמת עדיין יכולות לעקוף אותה.
מה אימות רב-גורמי לא בודק
אימות רב-גורמי בודק מי מתחבר. הוא לא בודק אם הבקשה שגרמה לו להתחבר היא אמיתית.
בקמפיין שתיארה Microsoft בפברואר 2025, התוקפים יזמו בעצמם תהליך התחברות, והטעו אנשים להזין את הקוד שלו בעמוד ההתחברות האמיתי. הזנת הקוד הזו אישרה את ההתחברות של התוקפים, לא את ההתחברות של האדם עצמו. לכן טוקני ההתחברות, ההוכחה שההתחברות הצליחה, עברו לידי התוקפים, והמשיכו לעבוד כל עוד נשארו בתוקף.
ההתחברות הייתה אמיתית, הבקשה שמאחוריה לא. הודעה שמבקשת תשלום פועלת באותו אופן: האדם יכול להתחבר לבנק שלו, לעבור בהצלחה את האימות הרב-גורמי, ולהעביר את הכסף בעצמו.
איך ארגונים מתגוננים מפני פישינג
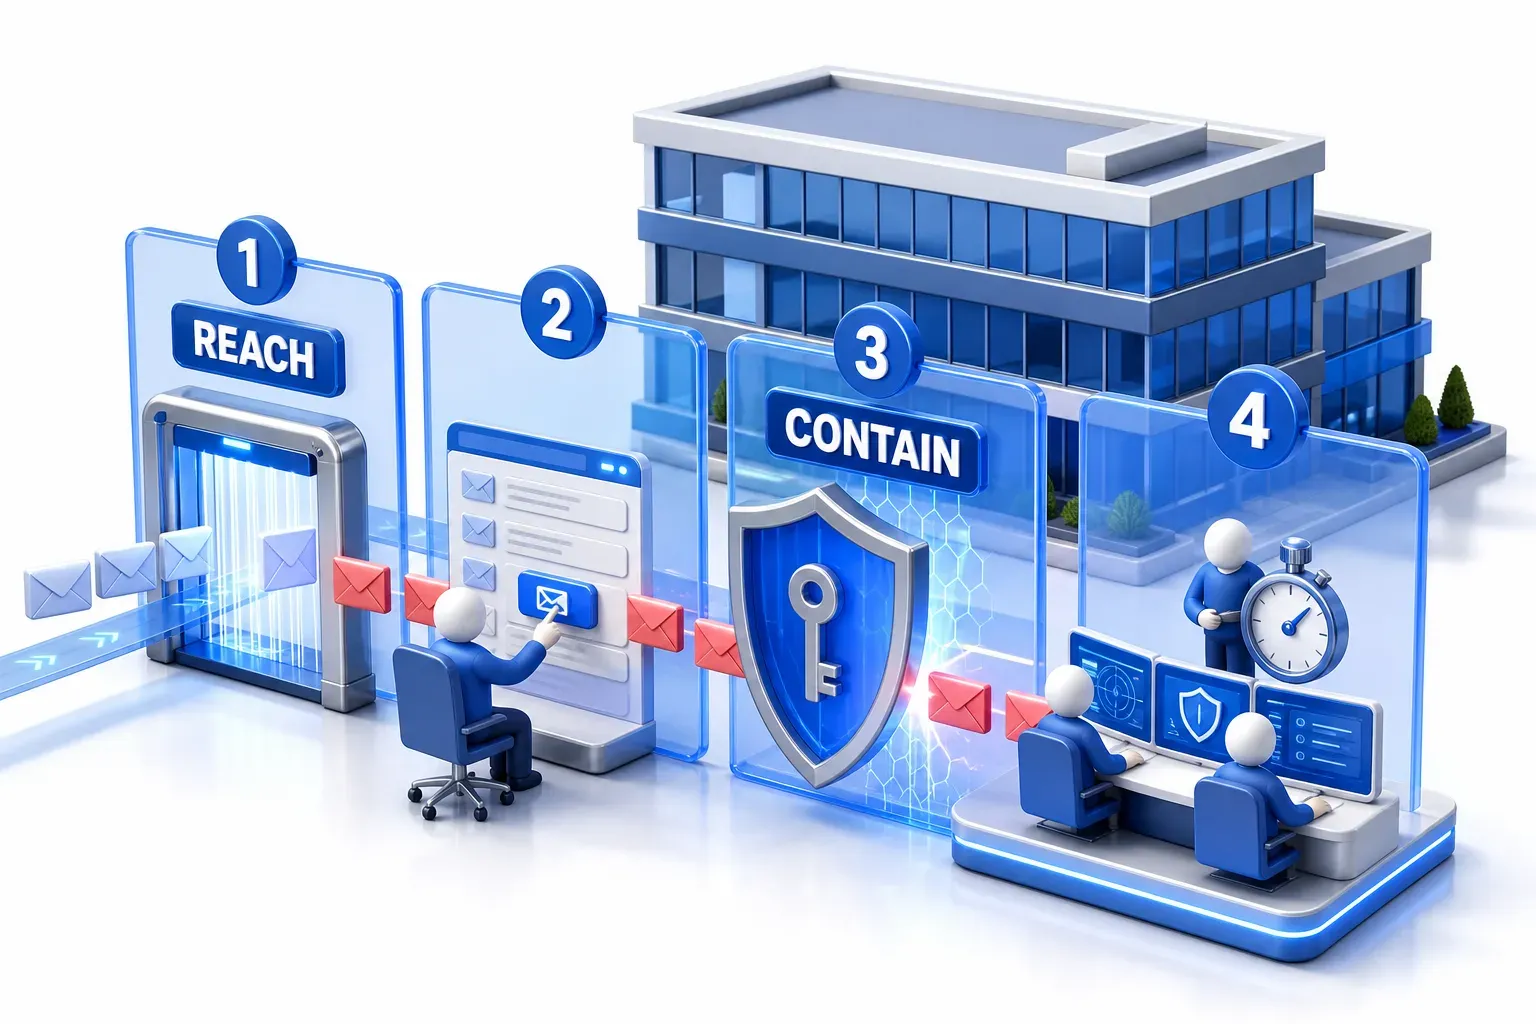
ההנחיה של ה-NCSC לארגונים מתווה ארבע שכבות:
שכבה 1: צמצום החשיפה להודעות פישינג.
שכבה 2: עזרה למשתמשים לזהות ולדווח על הודעות פישינג חשודות.
שכבה 3: הגבלת הנזק מהודעות פישינג שעוברות בלי להיתפס.
שכבה 4: תגובה מהירה לאירועים.
לסדר הזה יש משמעות. המשתמשים הם השכבה השנייה, לא היחידה. השכבה השלישית מניחה מראש שחלק מההודעות יעברו את שתי השכבות הראשונות, בהתאם לעמדת ה-NCSC שלפיה שום הדרכה לא תופסת את כל ניסיונות הפישינג. אימות עמיד לפישינג הוא אמצעי הגנה אחד שמתאים לשכבה השלישית: הוא מגביל מה שהודעת פישינג שעוברת בלי להיתפס יכולה להשיג.
כמה נפוץ פישינג, ומה הנתונים שמפרסמים בעצם מודדים?
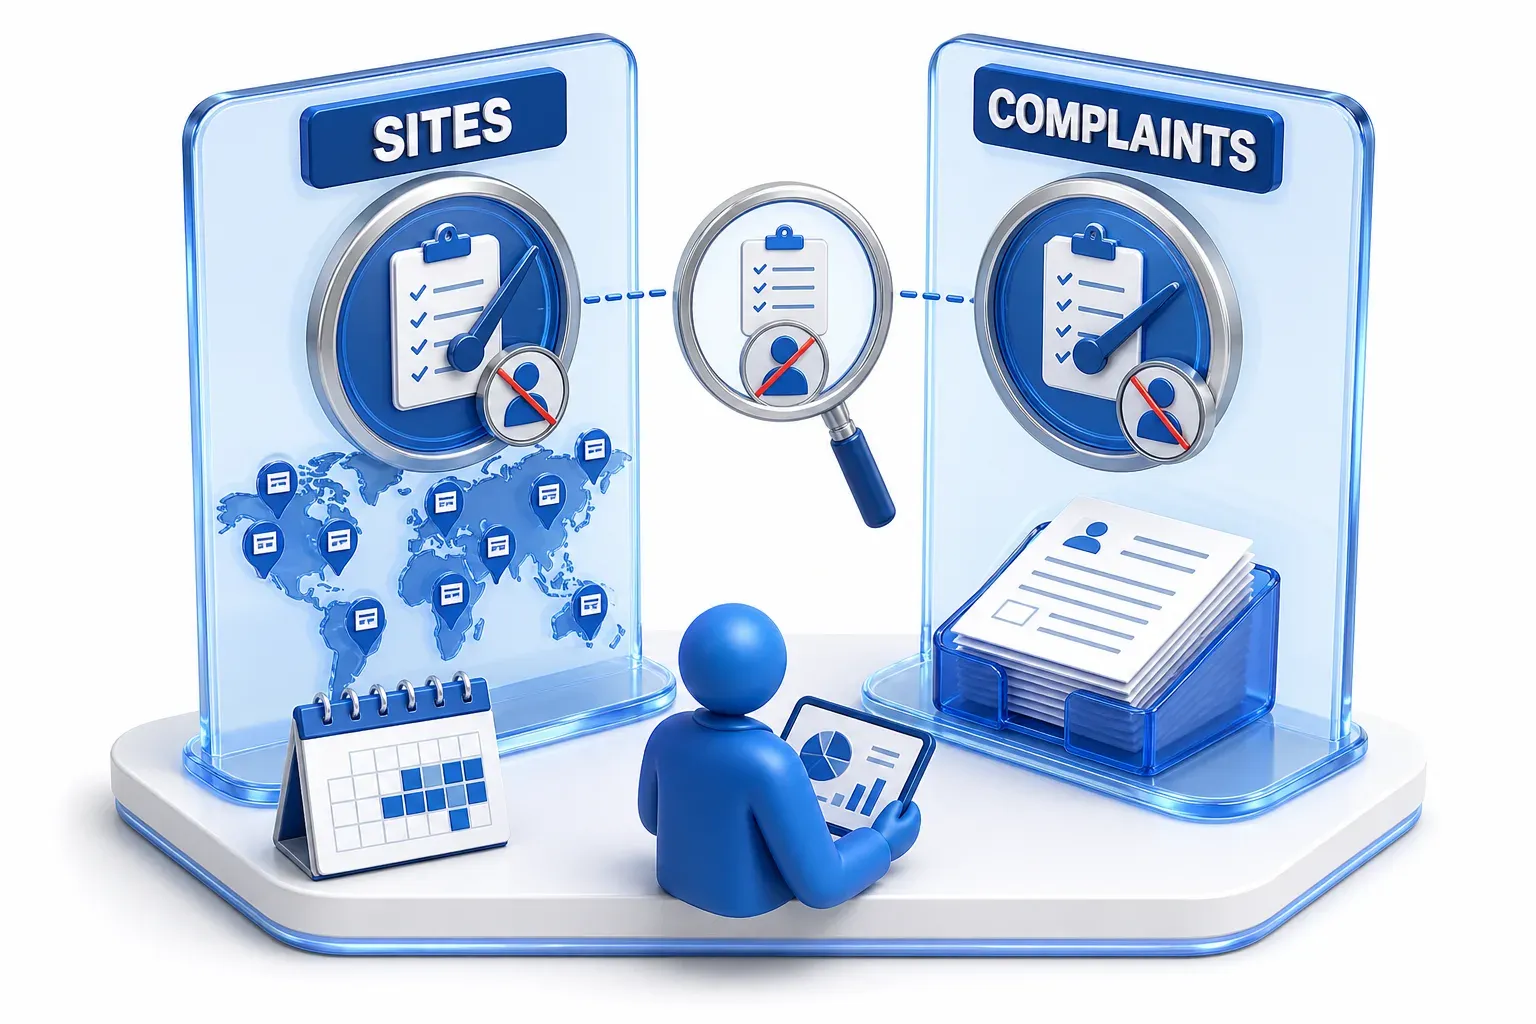
שני נתונים שפורסמו לציבור מראים את ההיקף, אבל אף אחד מהם לא מודד כמה אנשים נופלים קורבן לפישינג.
אתרי פישינג שדווחו ל-APWG
קבוצת העבודה Anti-Phishing Working Group (APWG) אוספת דיווחי פישינג מחבריה ומהציבור, מכל העולם. היא ספרה 3.8 מיליון אתרי פישינג בשנת 2025, ו-1,069,681 ברבעון השני של 2026, לפי הדוח שלה לאותו רבעון. ה-APWG קוראת לכל אחד מהם "מתקפה", אבל יחידת המדידה היא אתר מדווח ייחודי. אתר אחד יכול להיות מופץ באמצעות אלפי קישורים מותאמים אישית, ונספר פעם אחת בלבד. השנה והרבעון הם שני פרקי זמן שונים, ולכן שני המספרים מראים היקף, לא מגמה. המספר גם תלוי בכך שדיווחים בכלל מגיעים. הדוח של ה-APWG לשנת 2026 מציין שמערכות אימייל מונעות לפעמים מאנשים להעביר אליה הודעות פישינג, כי הן מסמנות את ההודעות האלה כמזיקות. מצב כזה יכול להשפיע על כמות הדיווחים שמגיעים.
תלונות פישינג שדווחו ל-FBI
מרכז תלונות הפשיעה המקוונת של ה-FBI (IC3) קיבל 191,561 תלונות על פישינג וזיוף בשנת 2025, יותר מכל סוג פשע אחר שמופיע בדוח שלו. מספר התלונות משקף דיווחים שהוגשו, ולא בהכרח את מספר הקורבנות שאומתו. שני הנתונים מראים כמה פישינג מדווח, אבל הם נמדדים בשתי יחידות שונות.
למה קוראים לזה פישינג?
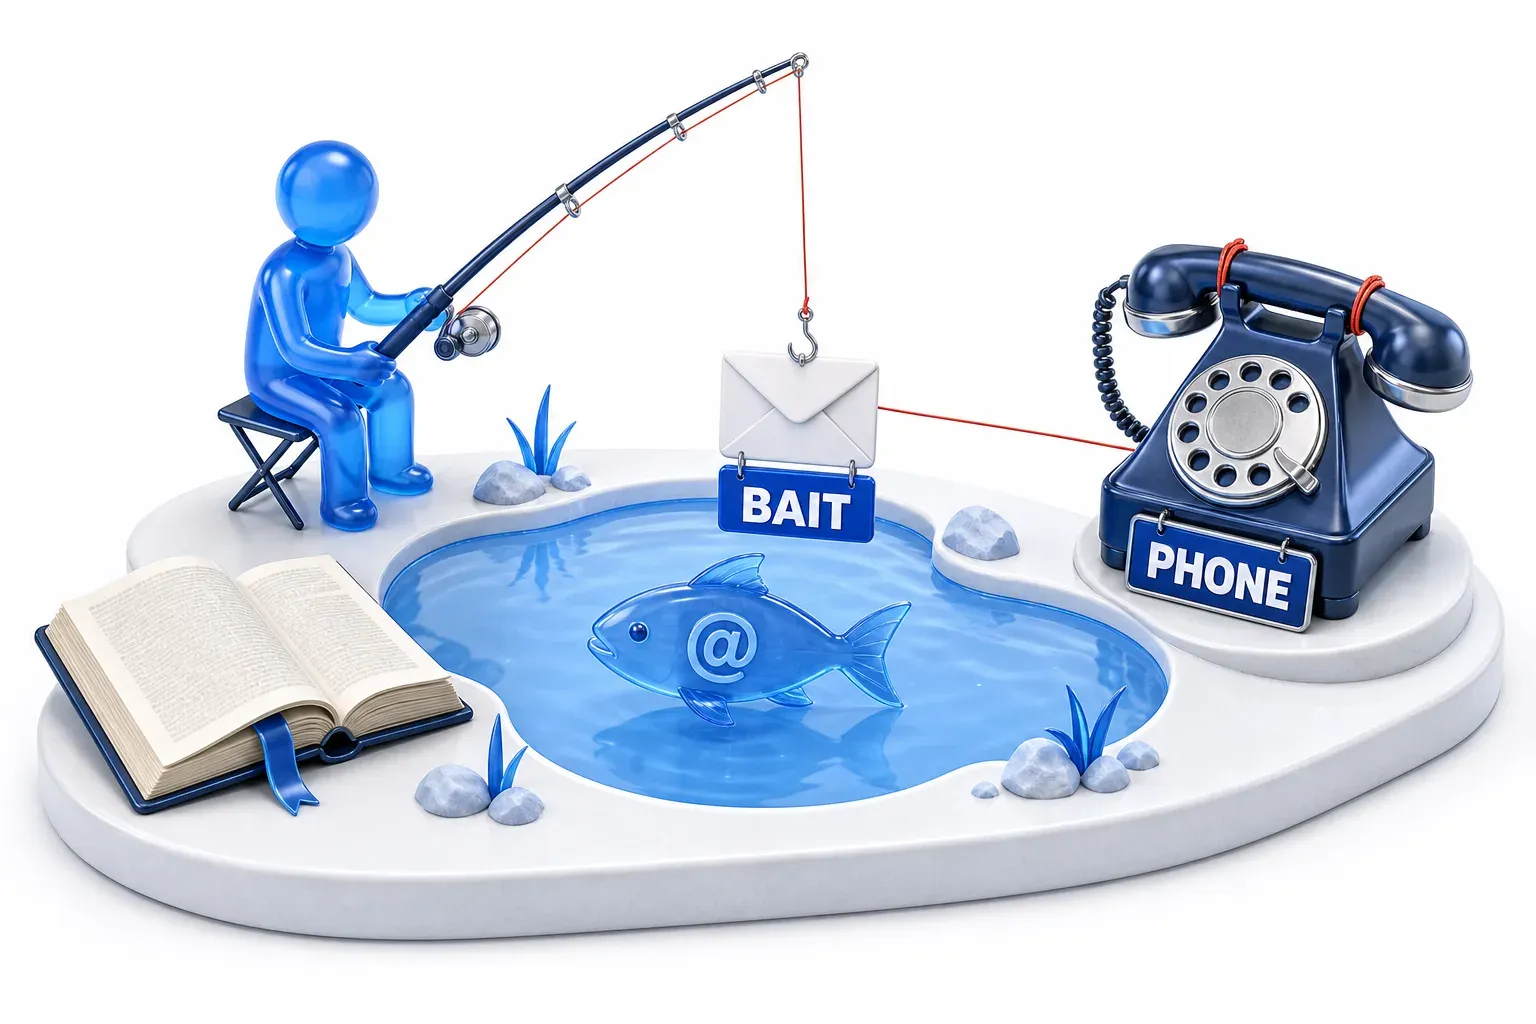
המילה היא משחק מילים על fishing. Collins English Dictionary מייחס את המילה ל-fishing, "במשמעות של תפיסת אנשים לא זהירים באמצעות הצעת פיתיון". את האיות מייחסים בדרך כלל ל-phreaking, מונח סלנג ישן לחקירה ולהתנסות במערכות טלפון. ה-"ph" שבו הגיע מ-"phone". פישינג תועד ב-AOL בשנת 1995, והמילה כבר הופיעה בדפוס במרץ 1997.