
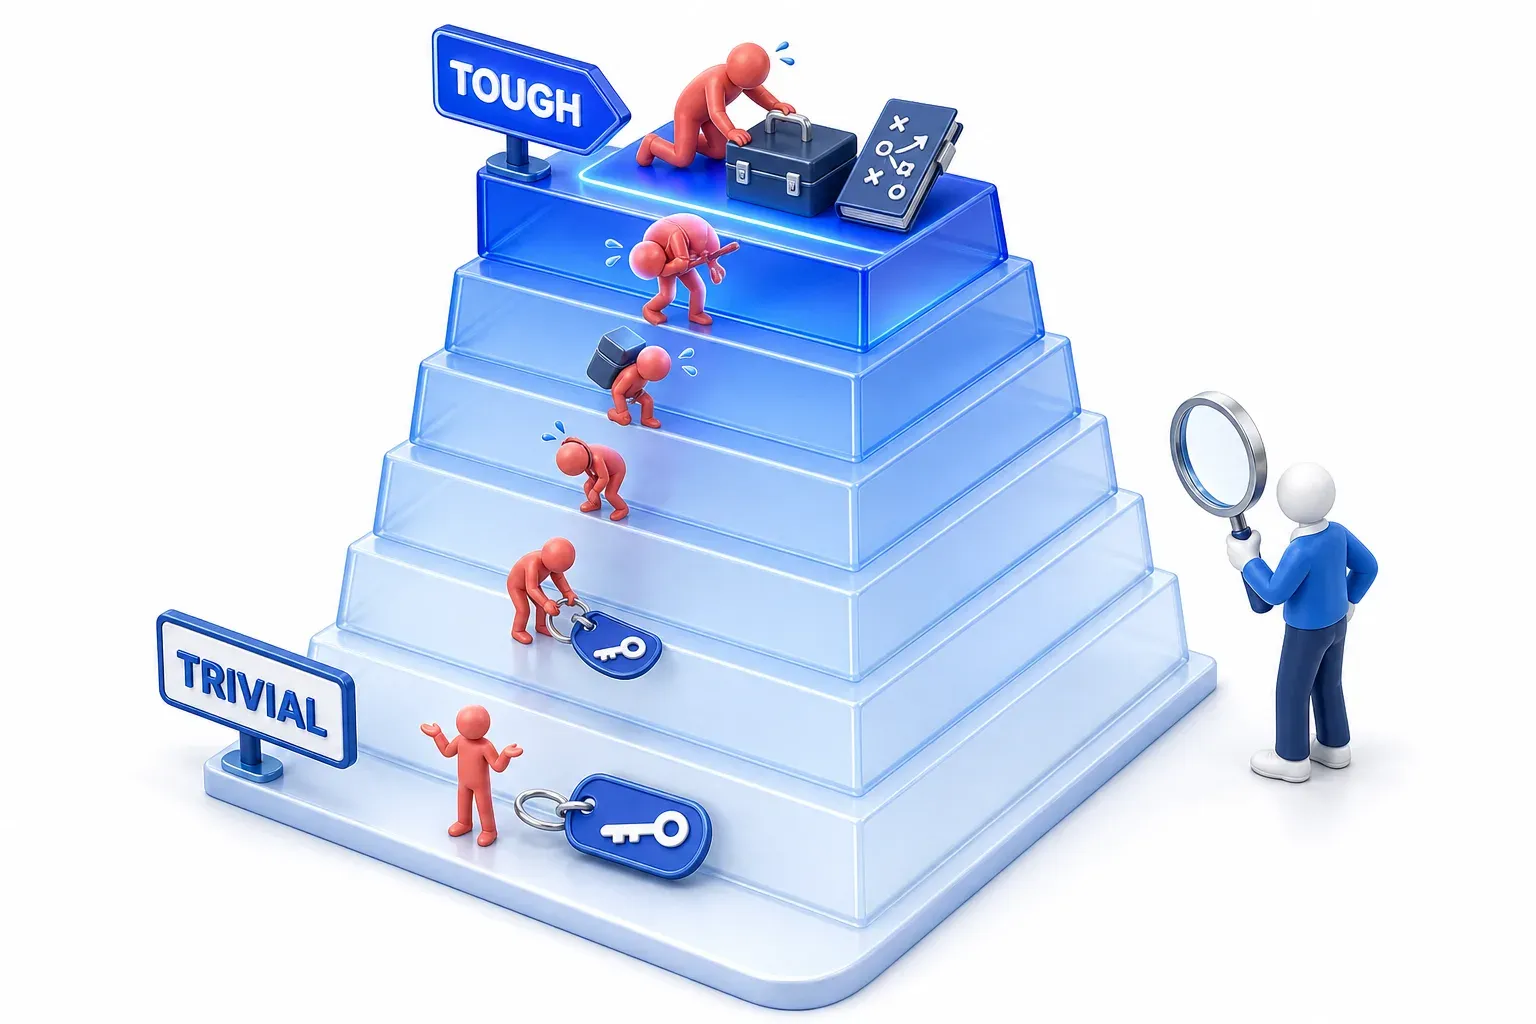
Pyramid of Pain
ה-Pyramid of Pain היא מודל שדיוויד ביאנקו (David J. Bianco) יצר ב-2013, ומדרגת את סוגי האינדיקטורים שמגינים משתמשים בהם כדי לאתר תוקפים. הדירוג נקבע לפי כמה עולה לתוקף להחליף כל אינדיקטור, מהרגע שמגינים מזהים אותו ומגיבים לו. ערכי hash של קבצים, שהחלפתם דורשת מאמץ זניח, נמצאים בתחתית הפירמידה; טקטיקות, טכניקות והליכים נמצאים בראש הפירמידה.
הכאב שבשם המודל הוא הכאב של התוקף: המאמץ להחליף אחד מהאינדיקטורים שלו, אחרי שמגינים מזהים אותו ומגיבים לו. כך ביאנקו ניסח את זה: "כל הטעם בזיהוי אינדיקטורים הוא להגיב להם."
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

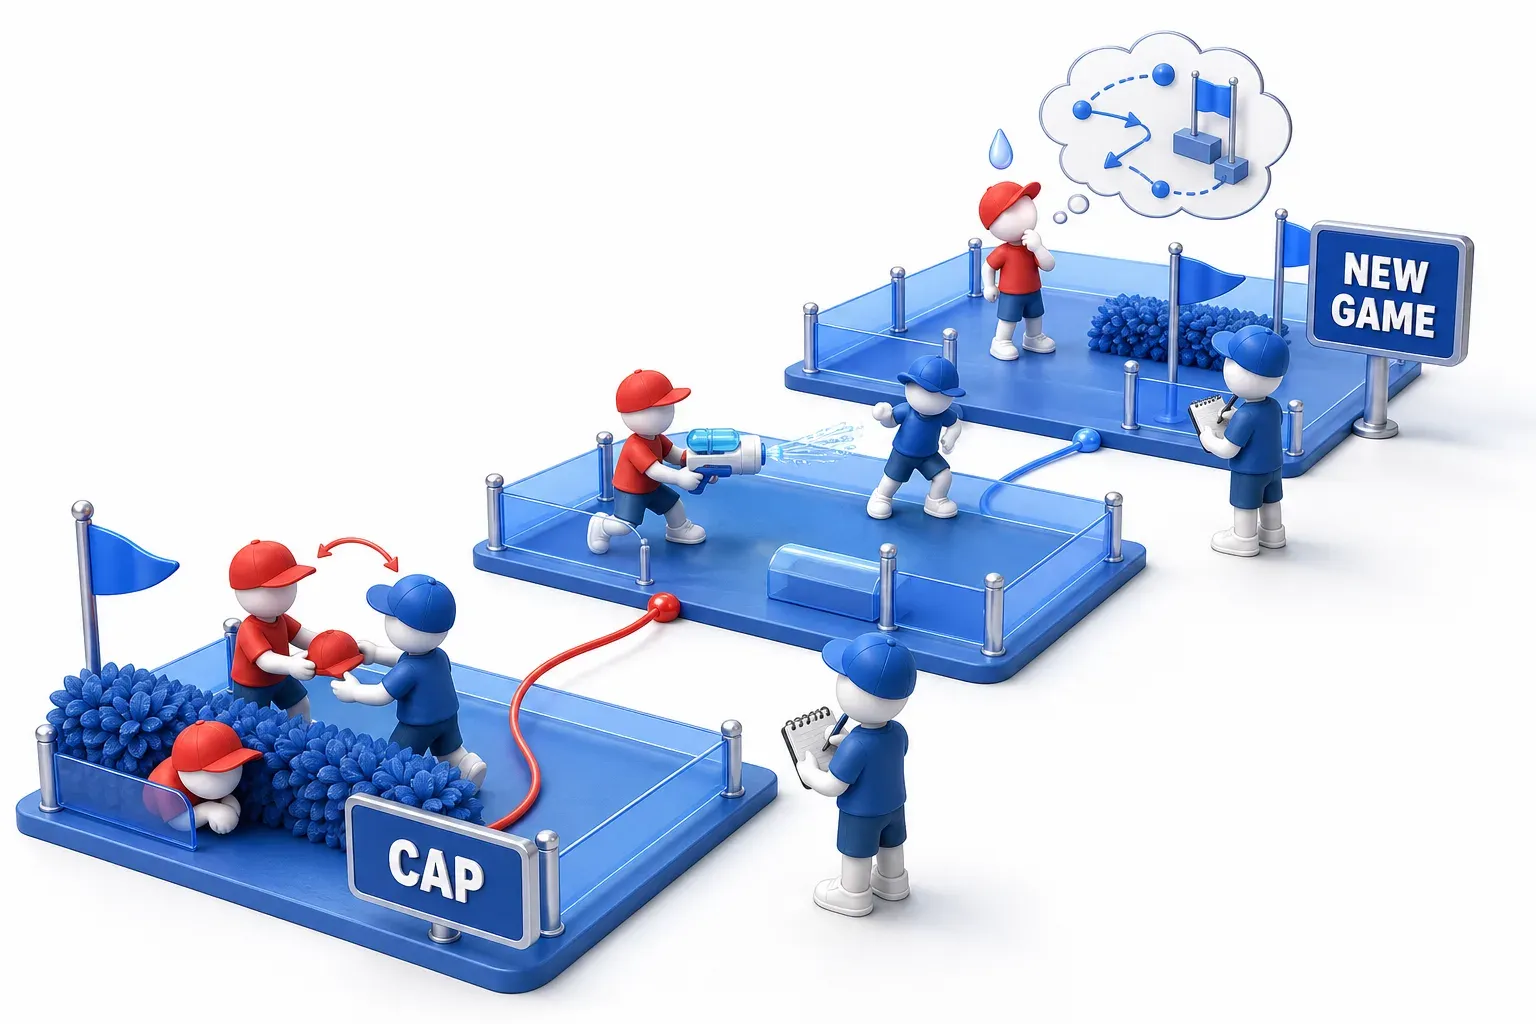
תסבירו לי כמו לילד בן 10
במשחק תופסים את הדגל בפארק, הקבוצה השנייה מזהה אתכם לפי הכובע האדום. אתם מתחלפים בכובעים עם חבר, ומיד שוב אי אפשר לזהות אתכם. אחר כך הם לומדים לזהות את מרסס המים שאתם תמיד נושאים. בגלל זה אתם צריכים מכשיר אחר. וגם אתם צריכים קצת תרגול. אחרי זה תהיו עם המכשיר החדש טובים כמו שהייתם עם מרסס המים. לבסוף הם מבינים מה המהלך הכי אהוב עליכם: להתגנב כל הזמן מאחורי המגלשה. להתגבר על זה אומר ללמוד לשחק אחרת מהתחלה. כל זה לא עולה לכם כלום. אבל יש מצב אחד שבו זה עדיין עולה לכם. זה קורה רק אם הם גם מזהים אתכם וגם עושים משהו בעניין. למשל, הם תופסים אתכם לפני הדגל.
הקבוצה השנייה במשחק היא המגינים. הכובע האדום הוא ערך בתחתית הפירמידה. מרסס המים הוא כלי באמצע הפירמידה. המהלך האהוב שלכם הוא הדרך הקבועה שבה אתם משחקים, בראש הפירמידה. ברגע שהקבוצה השנייה מזהה אתכם, זה הזיהוי עצמו. וכשהם עושים משהו בעניין, למשל תופסים אתכם, זו התגובה שלהם. כל מה שעולה לכם בסיפור הזה הוא הכאב. הכאב מגיע רק כשקורים שני הדברים: מזהים אתכם, וגם עושים משהו בעניין.
חידון Pyramid of Pain
בדקו את הידע שלכם על Pyramid of Pain - אולי אתם כבר יודעים עליו הכל.
מי פרסם את ה-Pyramid of Pain ב-2013?
אינדיקטורים, ולמה דיוויד ביאנקו דירג אותם
אינדיקטור הוא ראיה שמצביעה על פעילות של תוקף. NIST מגדירה אינדיקטורים לפריצה (IOC) כ"ממצאים או תצפיות טכניים שמצביעים על מתקפה שעומדת להתרחש, על מתקפה שמתבצעת כרגע, או על פריצה שאפשר שכבר התרחשה". דוגמאות אופייניות הן קובץ זדוני מסוים, כתובת אינטרנט שקשורה לתוקף, ועקבה ייחודית שהתוכנה של התוקף משאירה ברשת או במחשב. מגינים משתמשים באינדיקטורים כדי לזהות פעילות של תוקף ואז להגיב, למשל באמצעות חסימת בקשות שמכילות עקבה מוכרת.
מאיפה הגיעה הפירמידה
דוח ה-APT1 של Mandiant, שפורסם בפברואר 2013, פרסם את האינדיקטורים של קבוצת התקיפה בנספחים ארוכים. לאחר מכן, ביאנקו הציג את הפירמידה בפוסט ממרץ 2013 בבלוג שלו, Enterprise Detection & Response. הוא העריך שכמעט אף אחד לא השתמש בהם ביעילות. רוב הדיון התמקד ברשימה הארוכה של שמות הדומיין שבדוח, ולא בנתונים שהדוח כלל על העקבות שכלי הקבוצה השאירו ברשתות ובמחשבים.
הטענה שלו הייתה שלא כל האינדיקטורים שווים באותה מידה. כשמגינים מזהים אינדיקטור ומגיבים אליו מהר מספיק, התוקף מאבד את השימוש בו ונאלץ להחליף אותו כדי להמשיך בפעילותו. החלפת אינדיקטורים מסוימים דורשת בדרך כלל מאמץ מועט מאוד; החלפת אחרים כרוכה לרוב בכלים חדשים או בהרגלים חדשים. הפירמידה מדרגת סוגי אינדיקטורים לפי העלות האופיינית הזו, שביאנקו קרא לה כאב.
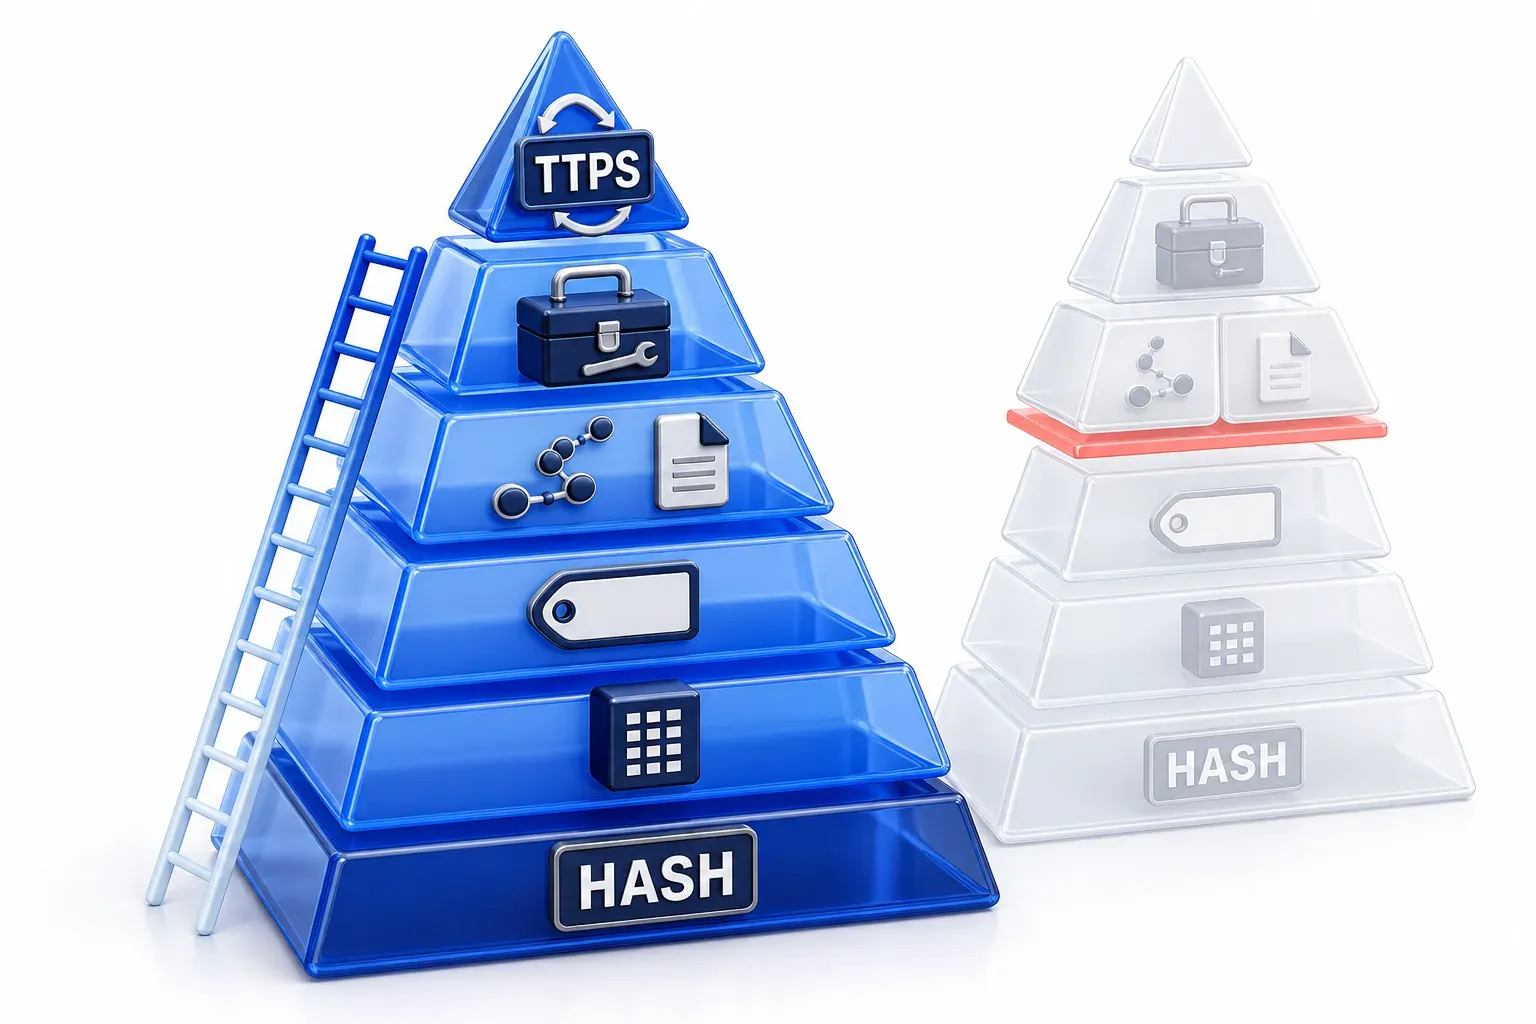
שש הרמות של ה-Pyramid of Pain
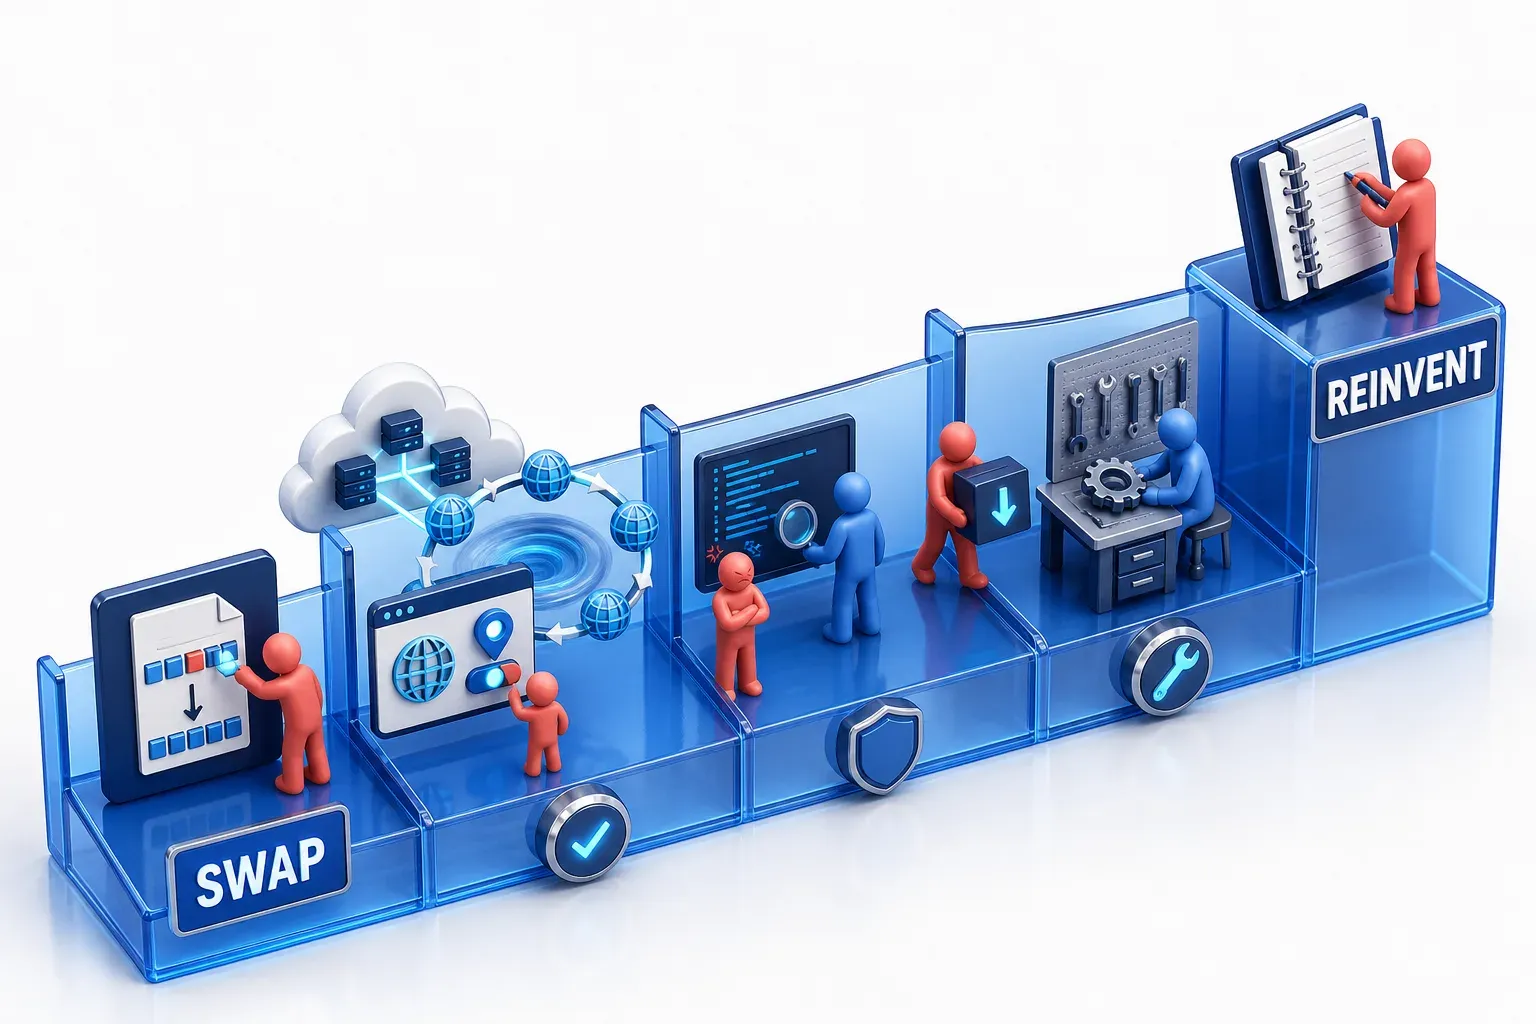
התרשים של ביאנקו מחלק את האינדיקטורים לשש רמות, ומצרף לכל רמה מילה שמבטאת כמה כאב גורמת מניעתו לתוקף. מלמטה למעלה:
רמה | מה זה, עם דוגמה כללית | התווית בתרשים של ביאנקו |
|---|---|---|
ערכי hash | ערך באורך קבוע, שמחושב מתוך תוכן הקובץ ומשמש מזהה ייחודי לקובץ מדויק אחד, כגון דגימה אחת של נוזקה | זניח (Trivial) |
כתובות IP | הכתובת שמזהה מכשיר המחובר לאינטרנט, או בלוק כתובות | קל (Easy) |
שמות דומיין | השם הטקסטואלי שמערכת שמות הדומיינים (DNS) ממירה לכתובת IP, או תת-דומיין שלו | פשוט (Simple) |
ממצאי רשת ומכונה | עקבות ייחודיות של פעילות תוקפים: ברשת, כגון דפוס לא שגרתי בכתובות האינטרנט המבוקשות, או במחשב, כגון קבצים או תיקיות שמוטמעים במקום מסוים ושירות עם שם חושפני | מעצבן (Annoying) |
כלים | תוכנה שהתוקף מביא איתו לביצוע העבודה, כגון כלי עזר ליצירת מסמכים זדוניים או כלי עזר לפיצוח סיסמאות | מאתגר (Challenging) |
טקטיקות, טכניקות והליכים (TTPs) | איך התוקף פועל, מאיתור המטרה ועד גניבת הנתונים, למשל spearphishing (פישינג שמכוון למטרה נבחרת) כדי להשיג דריסת רגל ראשונה | קשה! (Tough!) |
ייתכן שתיתקלו גם בתיאור של הפירמידה עם שבע רמות, שבו הרמה שמשלבת ממצאי רשת וממצאי מכונה מתפצלת לשתי רמות נפרדות. ביאנקו אכן מגדיר אותם בנפרד, אבל בתרשים שלו הם חולקים רמה אחת. רמת ה-hash היא החדשה ביותר: הוא הוסיף אותה בעדכון מינואר 2014.
למה כל רמה גבוהה יותר עולה לתוקף יותר
בדרך כלל, כל רמה גבוהה יותר בפירמידה מחייבת את התוקף להשקיע יותר, לאחר שמגינים מזהים אינדיקטור. בתחתית הפירמידה מדובר בערך חדש, באמצעה בכלים שעברו שינוי או בכלים חדשים במקומם, ובראשה בהרגלים חדשים. אלה מאמצים אופייניים, לא סדר מובטח.
ערכי hash, כתובות ודומיינים: ערכים שהתוקף יכול להחליף
ערכי hash הם סוג האינדיקטור המדויק ביותר, כי לשני קבצים שונים כמעט אף פעם לא יהיה אותו ערך hash. הדיוק הזה הוא גם נקודת התורפה שלהם: שינוי של סיבית אחת בלבד בקובץ, אפילו בחלק שאינו בשימוש, מניב ערך hash שונה לחלוטין. עותק שעבר שינוי מינימלי לא יתאים לאף ערך ברשימת ערכי hash מוכרים.
כתובות IP הן האינדיקטור הבסיסי ביותר, אבל תוקף מתקדם במידה סבירה יכול בדרך כלל לשנות אותן בכל רגע שנוח לו, במאמץ קטן מאוד. כשמונעים מהתוקף כתובת אחת, הוא "יכול בדרך כלל להתאושש בלי אפילו לאבד קצב." שמות דומיין צריכים להיות רשומים, משולמים ומתארחים אצל ספק, מה שמקשה קצת יותר על ההחלפה שלהם, אבל בגלל ספקי DNS מקלים וחינמיים, גם זה, פעמים רבות, לא קשה.
השיטה fast flux: כתובות ברוטציה ב-advisory מ-2025
ב-advisory מאפריל 2025, שש סוכנויות ממשלתיות, ובהן הסוכנויות האמריקאיות CISA, NSA ו-FBI, תיארו את השיטה fast flux. בשיטה הזו, התוקפים שומרים על דומיין אחד, אך משנים במהירות את רשומות ה-DNS שמאחוריו, כך שהשם מצביע כל הזמן על כתובות IP משתנות. התוקפים משתמשים בה כדי להסוות את השרתים הזדוניים שלהם. היא גם עוזרת להם לשמור על הזמינות של שרתי שליטה ובקרה (Command and Control, C2) שלהם, המכונות ששולחות הוראות לנוזקה. מכיוון שכל כתובת עשויה לא להיות בשימוש עוד עד שחוסמים אותה, רשימת חסימה ריאקטיבית עלולה לא לעמוד בקצב. חסימת כתובות בודדות בלבד אינה מספיקה.
ה-advisory עדיין ממליצה לחסום, כחלק מגישה מרובת שכבות:
- חסימה, sinkholing ופידי מוניטין: האמצעים האלה חלים על דומיינים וכתובות ידועים מסוג fast flux, כאשר sinkholing פירושו להפנות את תעבורת הדומיין הזדוני לשרת שבשליטת המגינים.
- זיהוי לפי דפוסים: זיהוי חריגות בלוגי DNS, שה-advisory מבקשת מספקי השירות להפעיל, על דומיינים עם "רוטציות תכופות של כתובות IP".
זיהוי לפי דפוסים משלים את החסימה ואת האינדיקטורים המעודכנים, במקום להחליף אותם, אך יש לו גם עלות. פעילות לגיטימית מסוימת, כמו רשתות הפצת תוכן (CDN), עשויה להיראות כמו שיטת fast flux זדונית, וההבחנה בין השניים "נשארת אתגר מתמשך". ה-advisory מציעה להוסיף שירותי רשתות הפצת תוכן צפויים לרשימת ההיתר, כדי להימנע מחסימת תוכן לגיטימי.
ממצאי רשת ומכונה: עקבות הכלים
ממצאי רשת ומכונה הם הרמה שבה המגינים, במילותיו של ביאנקו, "מתחילים לפגוע בתוקף, במידה מסוימת." בלשון ה-Center for Threat-Informed Defense, ארגומנטים בשורת הפקודה והגדרות ספציפיות לכלי הם פרטי המימוש שבשליטת התוקף. שינוי שלהם, בדרך כלל, הוא הגדרה מחדש של הכלים, לא שינוי של ההתנהגות הבסיסית. הדוגמה של ביאנקו היא כלי לאיסוף מידע (reconnaissance) שבבקשות האינטרנט שלו מופיע User-Agent ייחודי, השדה שמזהה את התוכנה ששולחת את הבקשה. כשחוסמים את הערך הזה, התוקף צריך גם להבין איך הוא נתפס, וגם לתקן את הכלי. ייתכן שהתיקון עצמו פעוט, אבל התוקף לפחות נדרש להשקיע מאמץ כדי למצוא מה חשף אותו.
כלים: החלפת התוכנה עצמה
לפי התיאור של ביאנקו, ככל הנראה מגיעים לרמה הזו כשהמגינים מזהים את הממצאים של כלי מסוים בכל כך הרבה דרכים שונות, שהתוקף מתייאש ממנו. התוקף גם נאלץ "למצוא כלי חדש לאותה מטרה, או ליצור אותו." המילה "כלים" כאן מתכוונת בעיקר לתוכנה שהתוקף מביא איתו, ולא לתוכניות שכבר מותקנות על המחשב. הזיהוי יכול להתבסס על חתימות אנטי-וירוס, בתנאי שהן עדיין תואמות גם כשהקבצים משתנים במידה מתונה. אובדן כלי יכול לעלות לתוקף זמן מחקר, פיתוח והכשרה.
ה-TTPs: שינוי דרך הפעולה של התוקף
בראש הפירמידה, המגינים מזהים התנהגות ולא את הכלים שמבצעים אותה. מכיוון שאפשר לבצע טכניקה בדרכים רבות, עם הרבה כלים, זיהוי שמכוון להתנהגות יכול להמשיך לעבוד גם כשהתוקף מחליף כלים. דוגמה מפורטת מה-Center for Threat-Informed Defense: התוקף יוצר משימה מתוזמנת (scheduled task) ב-Windows, שגורמת ל-Windows להריץ תוכנית באופן אוטומטי, והמגינים מבחינים ביצירת המשימה. תוקף אחד עשוי להשתמש ב-PowerShell, תוקף שני עשוי לערוך את ה-Windows Registry, ותוקף שלישי עשוי להריץ את הפקודה schtasks.exe. התוצאה זהה, אבל הפעילות שמובילה אליה שונה.
- מה נשאר ומה משתנה: כלל שמתבסס על שם הקובץ של כלי מסוים, או על טקסט שורת הפקודה שלו, אפשר לנטרל בשינוי זול, כמו שינוי שם הקובץ. כלל שמתבסס על הפעילות במערכת שיצירת המשימה מחייבת, קשה יותר לעקוף, ולכן החלפת הכלי לא בהכרח מסירה את הראיה הזו.
- שימוש לגיטימי: גם מנהלי מערכת וגם תוכנות יוצרים משימות מתוזמנות, ולכן הכלל צריך להבחין בין יצירה זדונית ליצירה רגילה. בשיטה של ה-Center for Threat-Informed Defense יש חריגים לפעילות מוכרת ותמימה.
- הכיסוי חלקי: ה-Center for Threat-Informed Defense מבדילה בין כיסוי המימוש (implementation coverage), הדרכים הנפרדות לביצוע הטכניקה שכלל מסוים מזהה, לבין איכות הזיהוי, כלומר כמה עמידים ומדויקים האותות שהוא מספק. זיהוי של שתיים מתוך שמונה דרכי מימוש ידועות הוא 2/8.
אם המגינים יכולים להגיב ל-TTPs "מספיק מהר", התוקף חייב לעשות את "הדבר הגוזל הכי הרבה זמן שיש: ללמוד התנהגויות חדשות." לאורך טכניקות רבות, אם לוקחים את ההיגיון של ביאנקו עד הסוף, לתוקף נשארות שתי אפשרויות: להרים ידיים, או להמציא את עצמו מחדש מאפס.
איך ה-Pyramid of Pain מתחבר ל-IOC, ל-TTPs ול-MITRE ATT&CK
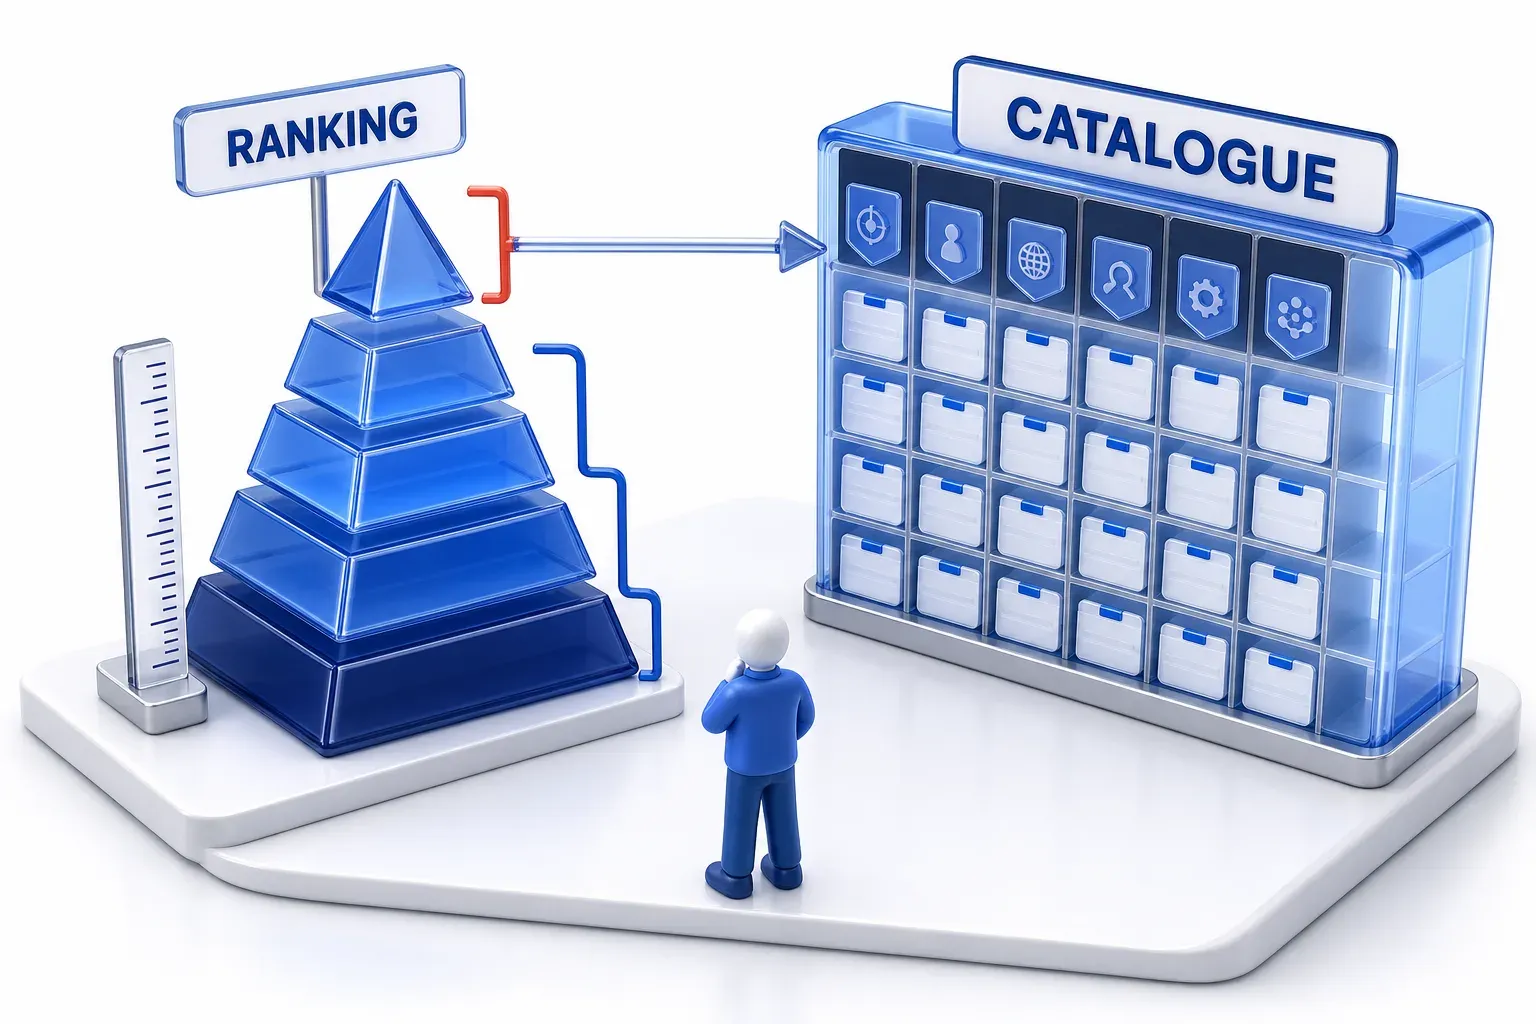
ערכי hash, כתובות IP, דומיינים וממצאי רשת ומכונה מתאימים להגדרה של NIST לאינדיקטורים לפריצה: ממצאים טכניים או תצפיות. ה-TTPs שונים מהם מהותית. NIST מגדירה אותם כ"התנהגות של ישות". ההתנהגות הזו מתוארת בשלוש רמות עומק: טקטיקה היא התיאור הכללי ביותר, טכניקה היא תיאור מפורט יותר, והליך הוא תיאור מפורט אף יותר. ביאנקו רואה גם בהתנהגות סוג של אינדיקטור, וממקם אותה בראש הפירמידה. כך הפירמידה מציבה את הממצאים ואת ההתנהגות על קנה מידה אחד של עלות לתוקף.
המסגרת MITRE ATT&CK היא קטלוג ציבורי של התנהגות כזו. היא מתארת את עצמה כ"מאגר ידע הנגיש לכל אחד בעולם, שמכיל טקטיקות וטכניקות של תוקפים ומבוסס על תצפיות מהעולם האמיתי." ATT&CK היא קטלוג, והפירמידה היא דירוג. ATT&CK נותנת שם לטכניקה ומתארת אותה, ואילו הפירמידה מסבירה למה זיהוי אותה טכניקה עולה לתוקף בדרך כלל יותר מחסימת אחת מהכתובות שלו.
איך צוותי אבטחה משתמשים ב-Pyramid of Pain
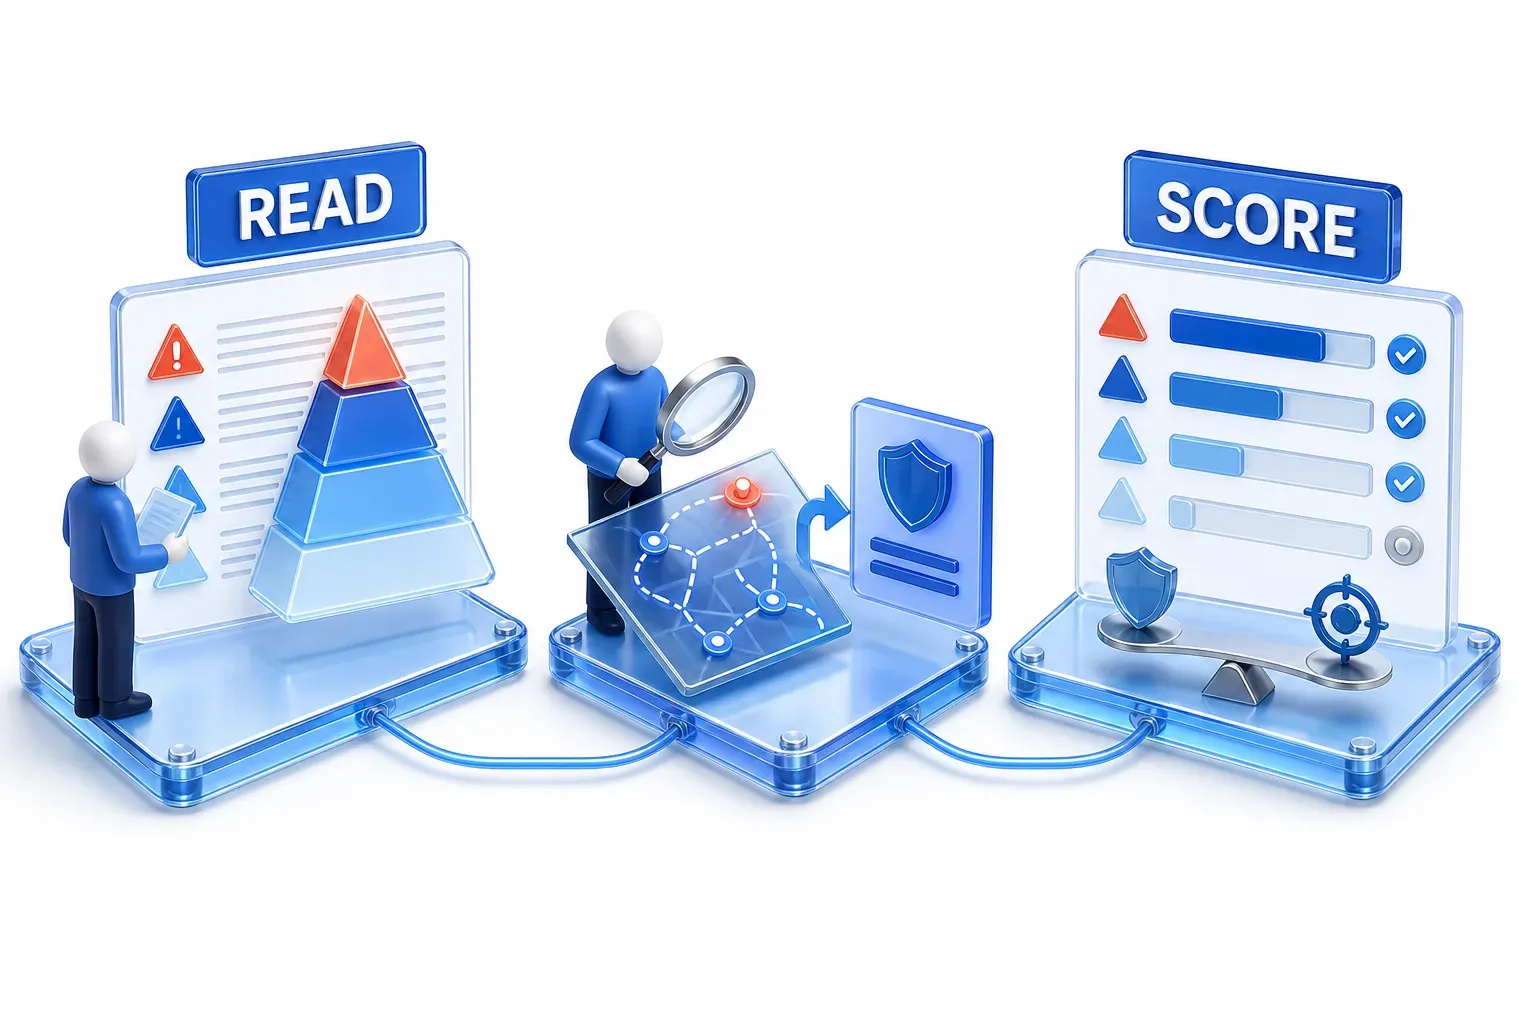
הארגון SANS מתאר את הפירמידה כ"מודל מושגי לשימוש אפקטיבי במודיעין איומי סייבר בפעולות זיהוי איומים", ומתמקד בהעלאת עלות הפעילות של התוקף. שלושה שימושים נובעים מהכתיבה של ביאנקו עצמו ומעבודה שנבנתה על בסיס המודל שלו.
קריאת מודיעין איומים
מודיעין איומים, בהגדרת NIST, הוא מידע על איומים שעבר ניתוח וקיבל הקשר שתומך בקבלת החלטות. ביאנקו ממליץ לקרוא כל דוח חדש על תוקף מול הפירמידה: האם יש בכל פסקה משהו שאפשר לזהות, ואיפה הוא נמצא בפירמידה? השתמשו בדומיינים ובכתובות IP אם אתם יכולים, אבל "כמות הכאב שאתם מסבים לתוקף תלויה בסוגי האינדיקטורים שאתם מסוגלים להשתמש בהם", ולכן תכננו בהתאם. במונחי הפירמידה, פרטי הדוח על הכלים וההתנהגות של התוקף יכולים לעלות לתוקף יותר מרשימת הכתובות שבדוח, ברגע שמגינים מזהים אותם ומגיבים אליהם.
בחירת נושאי הציד
ציד איומים (threat hunting) הוא חיפוש במערכות הארגון עצמו אחר פעילות תוקפים שהזיהויים הקיימים לא זיהו. ב-PEAK, מסגרת הציד שביאנקו פרסם בהמשך בבלוג של Splunk, ציד נמדד לפי הזיהויים האוטומטיים החדשים והמעודכנים שהוא מניב. אחד המדדים שהוא מציע הוא לתעד אילו טכניקות הצוות צד על פי מסגרות כמו MITRE ATT&CK או ה-Pyramid of Pain. הסיבה היא שכל אחת מהן "מייצגת דרך אחרת להתבונן בנושאי הציד שלכם." ביחס לפירמידה, התיעוד הזה מראה אם הצוות מכוון את הציד שלו לערכים שבדרך כלל זול לשנות אותם, או להתנהגות.
מתן ציון לזיהויים
ה-Center for Threat-Informed Defense של MITRE, קונסורציום מחקר ופיתוח ללא מטרות רווח ש-MITRE מפעילה, פרסמה את Summiting the Pyramid בשנת 2023. היא מעניקה לצוותים שיטה לתת ציון לזיהויים שלהם לפי הפירמידה, "שעוזרת למגינים לבנות זיהויים עמידים יותר מול התנהגות תוקפים." עמיד, בהקשר הזה, פירושו שקשה להתחמק מהזיהוי. כפי שה-Center for Threat-Informed Defense מנסחת זאת, זיהוי עמיד "ימשיך להיות מדויק, גם כשתוקפים מיישמים גרסאות חדשות וערמומיות יותר של טכניקות ATT&CK." תווית של טכניקה, בפני עצמה, לא הופכת זיהוי לעמיד; זה תלוי בתצפיות ובמימושים שהכלל מכסה. Summiting the Pyramid הוא מבית MITRE; הפירמידה שמתחתיו היא של ביאנקו.
המגבלות של ה-Pyramid of Pain
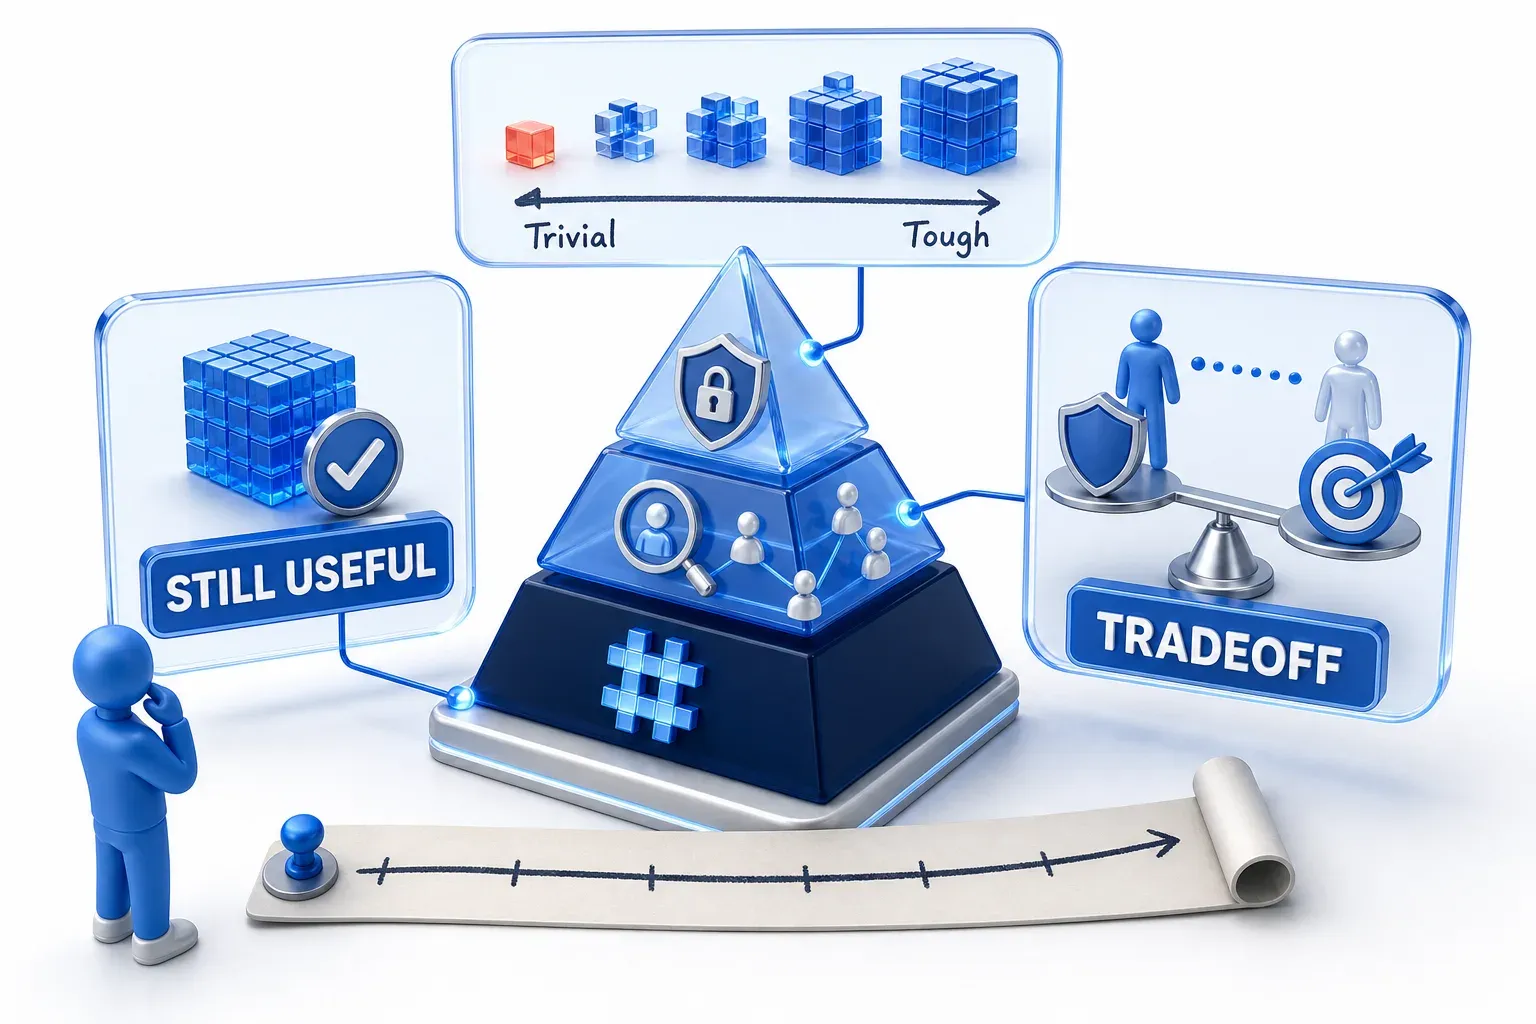
הפירמידה מדרגת את מה שזיהוי עולה לתוקף. היא לא אומרת שהרמות הנמוכות חסרות תועלת, ולא שזיהוי ההתנהגות אינו עולה דבר.
- לרמות הנמוכות יש עדיין שימושים: ערך hash הוא ההתאמה המדויקה ביותר מכל הרמות. ביאנקו אמר למגינים להשתמש בדומיינים ובכתובות IP שמופיעים בדוח, "אם אפשר". חסימה שלהם עדיין יכולה לשבש מתקפה ולתמוך בזיהוי, כפי שעולה מאמצעי ההפחתה שמפורטים ב-advisory על fast flux, אף שבדרך כלל זול להחליף אותם. העלות הזו משתנה, ושינוי ממצא יכול להיות שינוי קטן בהגדרות.
- זיהוי התנהגות עולה גם למגינים: זיהוי שמיועד להתנהגות צריך להבדיל בין ההתנהגות של התוקף לבין פעילות לגיטימית שנראית דומה לה. ה-Center for Threat-Informed Defense מתארת זאת כ"פשרות בין עמידות לדיוק". ביאנקו מעלה נקודה קשורה: "לא כל מה שיש ב-ATT&CK נועד להפוך לזיהוי."
- התוויות אינן מדדים: SANS מכנה את הפירמידה מודל מושגי, והמילים בתרשים של ביאנקו, מזניח ועד קשה!, מתארות קושי יחסי ולא עלויות מדודות. הדירוג משקף מאמץ החלפה טיפוסי ולא דירוג מובטח: העלות בפועל תלויה במיומנות של התוקף, במה שמוחלף, ובכמה מהר המגינים מגיבים.