
RMM Abuse (T1219)
שיטת RMM abuse היא ניצול לרעה של תוכנת ניטור וניהול מרחוק (RMM) - הכלים הלגיטימיים שצוות ה-IT משתמש בהם מרחוק כדי לתמוך במחשבים ולנהל אותם. התוקף מתקין תוכנת RMM, או משתלט על תוכנה שכבר מותקנת, ושולט במחשבי הקורבן דרכה. מכיוון שהתוכנה אמיתית, הפעילות שלה יכולה להיראות כעבודת IT רגילה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
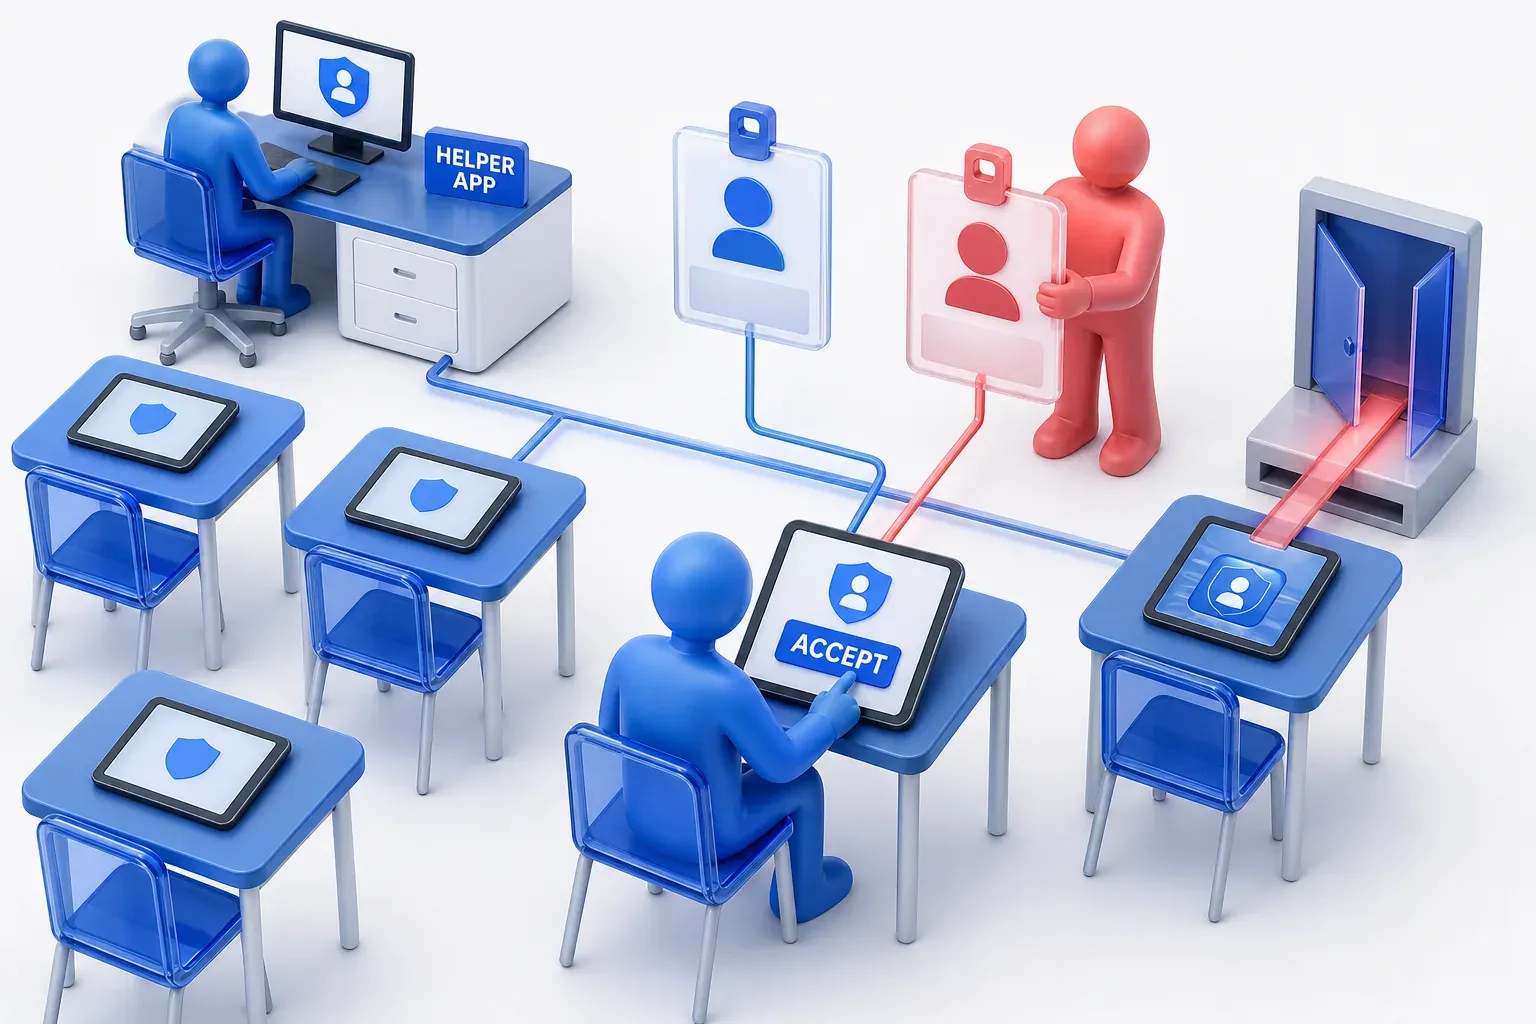
לאיש המחשבים של בית הספר שלכם יש אפליקציה מיוחדת. היא נותנת לו שליטה מרחוק בכל טאבלט בכיתה, מהמשרד שלו, כדי לתקן אותו. עכשיו תארו לכם שמישהו אחר מקבל את אותו כוח. אולי הוא משכנע חבר לכיתה ללחוץ על הכפתור Accept. הבקשה נראית כאילו הגיעה מאיש המחשבים. או שאולי הוא מצליח להסתנן לאפליקציה של איש המחשבים עצמו, כי היא לא עודכנה. בכל מקרה, הוא יכול אחרי זה להזיז דברים בטאבלט. ולמורה זה נראה כאילו איש המחשבים סתם מתקן משהו.
האפליקציה המיוחדת של איש המחשבים היא תוכנת RMM. הטאבלט בכיתה הוא המחשב של הקורבן. מי שמקבל את הכוח הזה הוא התוקף. לחיצה על הכפתור Accept היא מה שקורה כשמשכנעים משתמש להסכים לחיבור מרחוק. ההסתננות לאפליקציה שלא עודכנה היא השתלטות על כלי שכבר מותקן ולא תוקן. וכשלמורה נראה שאיש המחשבים סתם מתקן משהו, זה אותו רעיון. גם הפעילות של התוקף נראית כמו עבודה רגילה של צוות ה-IT.
חידון RMM Abuse
בדקו את הידע שלכם על RMM Abuse - אולי אתם כבר יודעים עליו הכל.
מה היא שיטת RMM abuse?
איך פועלת שיטת RMM abuse?
תוכנת RMM היא הדרך שבה צוותי IT מטפלים במחשבים שהצוותים לא יכולים להגיע אליהם באופן פיזי. שלושה גופים אמריקאיים, סוכנות הסייבר CISA, ה-NSA ומרכז שיתוף המידע MS-ISAC, מציינים מי משתמש בתוכנת RMM ולמה. לדבריהם, מוקדי תמיכה של IT וספקי שירותי IT מנוהלים (MSP), חברות חוץ שמנהלות IT לארגונים אחרים, משתמשים בה. השימוש הוא לצורך "תמיכה טכנית ואבטחתית למשתמשי קצה, ניהול רשת, ניטור נקודות קצה", וגם כדי לעבוד על מחשבים מרחוק. MITRE ATT&CK, מאגר ידע ציבורי על שיטות תקיפה המבוסס על מקרי תקיפה שנצפו בפועל, מתארת את מידת השליטה שהתוכנה הזו מעניקה. מי שעובד מרחוק יכול להשתמש במחשב "כאילו הוא משתמש מקומי".
מכלי IT לכלי בידי התוקף
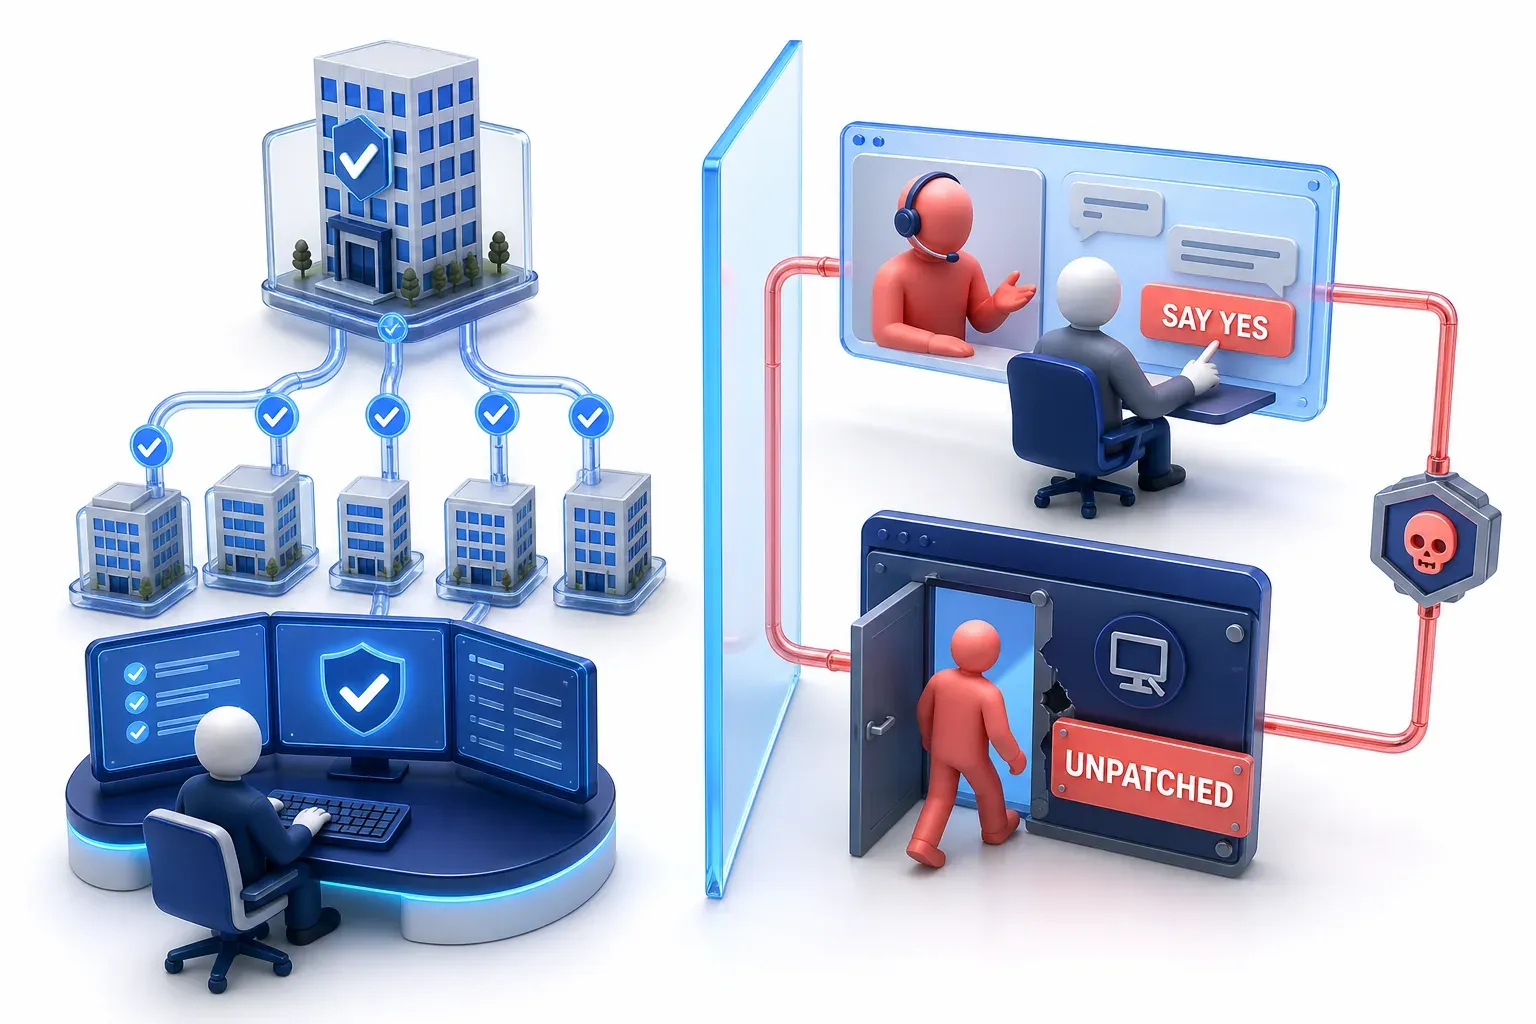
שיטת RMM abuse היא אותה שליטה, בידיים הלא נכונות. מקרים אחרונים מראים שתי דרכים להיכנס: משכנעים מישהו לאפשר חיבור מרחוק, או שהתוקף משתלט על תוכנה מרוחקת שהארגון כבר מריץ. בכל מקרה, החיבור מרחוק הוא ערוץ השליטה מרחוק של התוכנה עצמה. לכן המחשב מבצע את הפקודות שמגיעות בערוץ הזה, כמו שהיה מבצע פקודות שמגיעות מצוות ה-IT.
המסגרת ATT&CK מתעדת את השיטה בשם Remote Access Tools (T1219), תחת שליטה ובקרה (command and control, C2). זהו השלב שבו התוקף שולט במה שקורה במחשבים שהתוקף כבר השיג גישה אליהם. MITRE מוסיפה שהתקנה של כלים רבים מאלה עשויה גם לגרום להם להמשיך לרוץ, מה שיכול לשמור את הגישה פתוחה. היא גם מציינת שהם עשויים להיות מותקנים לאחר פריצה כ"ערוץ תקשורת חלופי לגישת גיבוי". לכן, תוקף שנכנס בדרך אחרת יכול להשתמש ב-RMM כדי לשמור על השליטה או לפתוח דרך כניסה נוספת.
כשמשכנעים משתמש לאפשר חיבור מרחוק
כאן הפריצה מתחילה בהסכמה של מישהו. בקמפיין ש-Microsoft תיארה בספטמבר 2026, תוקפים התחזו לעובדי צוות ה-IT או מוקד התמיכה ב-Microsoft Teams, ושכנעו משתמשים "להעניק חיבור מרחוק אינטראקטיבי". כשגורם חיצוני פונה למשתמש, Teams מציג אזהרות, ולכן המתקפה תלויה בשכנוע המשתמש "לעקוף את האזהרות האלה ולהעניק מרצון גישה מרחוק דרך כלי תמיכה לגיטימיים". לאחר שנכנסו, התוקפים התקדמו ברשת לעבר מערכות בעלות ערך גבוה.
הדפוס הזה ישן יותר מהקמפיין הזה. ב-2022 CISA מצא שפושעים שלחו אימיילי פישינג שהובילו אנשים להוריד תוכנת RMM לגיטימית, ואז השתמשו בה בהונאת החזר כספי כדי לקחת כסף מחשבונות הבנק של הקורבנות.
כשתוקף משתלט על כלי שכבר מותקן
כאן אף אחד לא צריך להסכים. ביוני 2025 CISA דיווח שתוקפי כופרה השתמשו בתוכנת RMM של SimpleHelp שלא תוקנה כדי לפרוץ למחשבי הלקוחות של ספקית תוכנת חיוב לחברות שירות. זה היה חלק מ"דפוס רחב יותר" של התקפות על שרתי SimpleHelp שלא תוקנו מאז ינואר 2025. CISA אומר שהתוקפים "ככל הנראה ניצלו" פגיעות ידועה בתוכנה.
כלי מרחוק משותף יכול לתת גישה שמגיעה הרבה יותר מארגון אחד. זו הסיבה ש-CISA, ה-NSA ו-MS-ISAC מזהירים שתוקפים שמנצלים את יחסי האמון של ספקית IT יכולים "לקבל גישה למספר רב מלקוחות ה-MSP הנפגעת".
למה כלי אבטחה מפספסים לעיתים קרובות שיטת RMM abuse
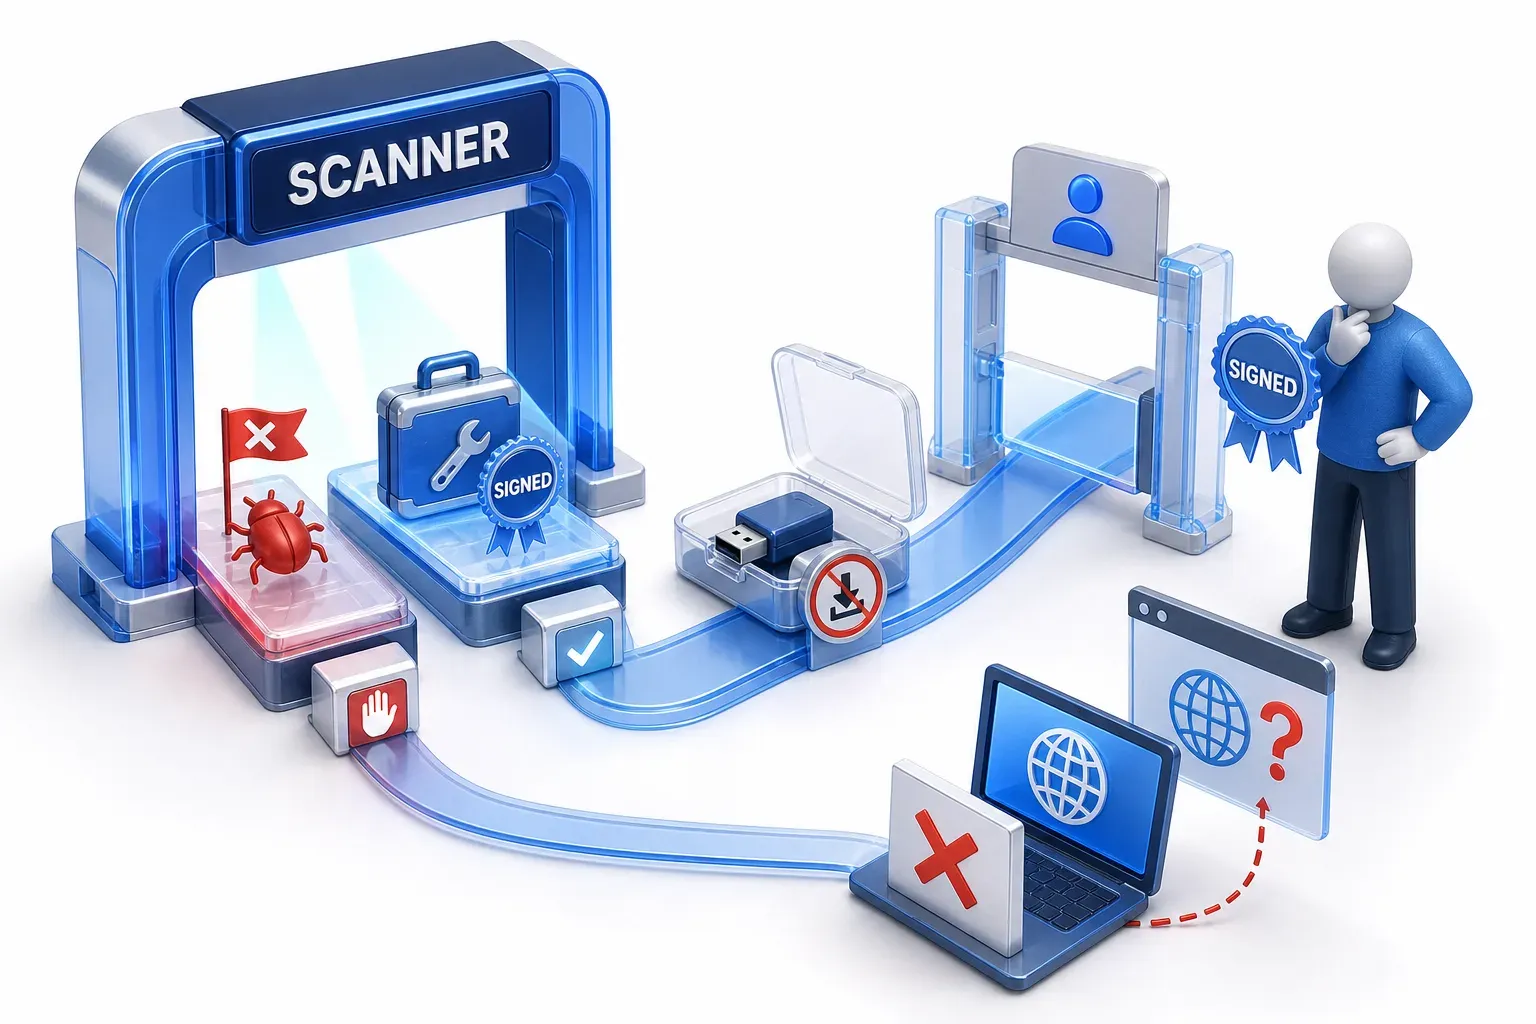
לבדיקות המבוססות על חתימות נוזקה ידועות או על מוניטין של קבצים אין הרבה מה לסמן כשכלי ה-RMM אמיתי. שיטת RMM abuse יכולה להימנע מלהביא נוזקה משלה. חתימת נוזקה היא סימן היכר של תוכנה שכבר זוהתה כזדונית. מוניטין הוא המידה שבה קובץ מוכר לרבים ונחשב אמין. צוותי ה-IT משתמשים בתוכנת RMM באופן קבוע, ולכן "קובץ RMM תקין לא מעלה חשד", כלשון Huntress, חברת אבטחה.
מה חתימה דיגיטלית מראה, ומה היא לא מראה
תוכנת RMM יכולה להיות חתומה גם בחתימה דיגיטלית, חותמת היצרן. החותמת מאפשרת ל-Windows לבדוק מי פרסם קובץ מסוים, וגם לבדוק שהוא לא השתנה אחרי כן. זה עוזר לקבוע את זהות היצרן ואת שלמות הקובץ. החתימה הדיגיטלית לא מראה אם החיבור מרחוק, או מי שמפעיל אותו, מורשה. טכנאי מורשה או תוקף יכול להשתמש בתוכנת RMM אמיתית וחתומה, והמוניטין שלה בלבד לא יכול להראות מי מהשניים עושה את זה.
מנקודת המבט של התוקף, CISA, ה-NSA ו-MS-ISAC מציגים זווית נוספת: תוכנת RMM מאפשרת להם "להימנע מהבאת נוזקה בהתאמה אישית". ה-FBI אמרה ב-2025 שתוכנות אנטי-וירוס מסורתיות לא היו צפויות לסמן את הקמפיינים של קבוצה אחת, כי הקבוצה השתמשה בכלי גישה מרחוק לגיטימיים. זיהוי מבוסס התנהגות, שבוחן מה תוכנה עושה ולא מה היא, עדיין יכול לזהות ניצול לרעה של תוכנה לגיטימית, כפי שהחלק על ההגנה בהמשך מראה.
עותקים שלא דורשים התקנה
עותקים ניידים מאפשרים לתוקף לקבל גישה בהרשאת משתמש רגיל, בלי צורך בהרשאות מנהל או בהתקנה מלאה. CISA, ה-NSA ו-MS-ISAC אומרים שזה עוקף "בקרות תוכנה מקובלות והנחות של ניהול סיכונים".
האמון בכלים האלה הוא מה שהתוקף מנצל
חברת האבטחה Red Canary מזהירה שתוכנה חתומה לא הופכת ללגיטימית. היא מזהירה גם שמגינים לא יכולים פשוט לחסום את כתובות האינטרנט של היצרנים עצמם, בלי "לפגוע בתהליכי עבודה לגיטימיים של IT". במקרה של Microsoft מ-2026, כלי RMM לגיטימיים אפשרו לפעילות התוקף "להיטמע בפעילות השוטפת של הארגון בכל שלב כמעט".
כמה נפוצה שיטת RMM abuse?
שתי חברות אבטחה מדווחות על עלייה בשנת 2025, כל אחת מתוך לקוחותיה. Huntress דיווחה על עלייה של 277% ב-RMM abuse בשנת 2025 בנתונים שלה, בלי לפרסם את המספר ההתחלתי או איך נספרו המקרים. הנתון הזה מראה עלייה חדה במה שחברה אחת ראתה, ולא קצב שנכון לכל ארגון.
גם Red Canary דיווחה על "זינוק ניכר בשנת 2025" בזיהויים שלה, בלי לנקוב במספר. זה ששתי החברות רואות את אותו הכיוון הוא אות; זה לא מדידה של הבעיה כולה.
שיטת RMM abuse לעומת שרת C2, Callback phishing ו-Vishing
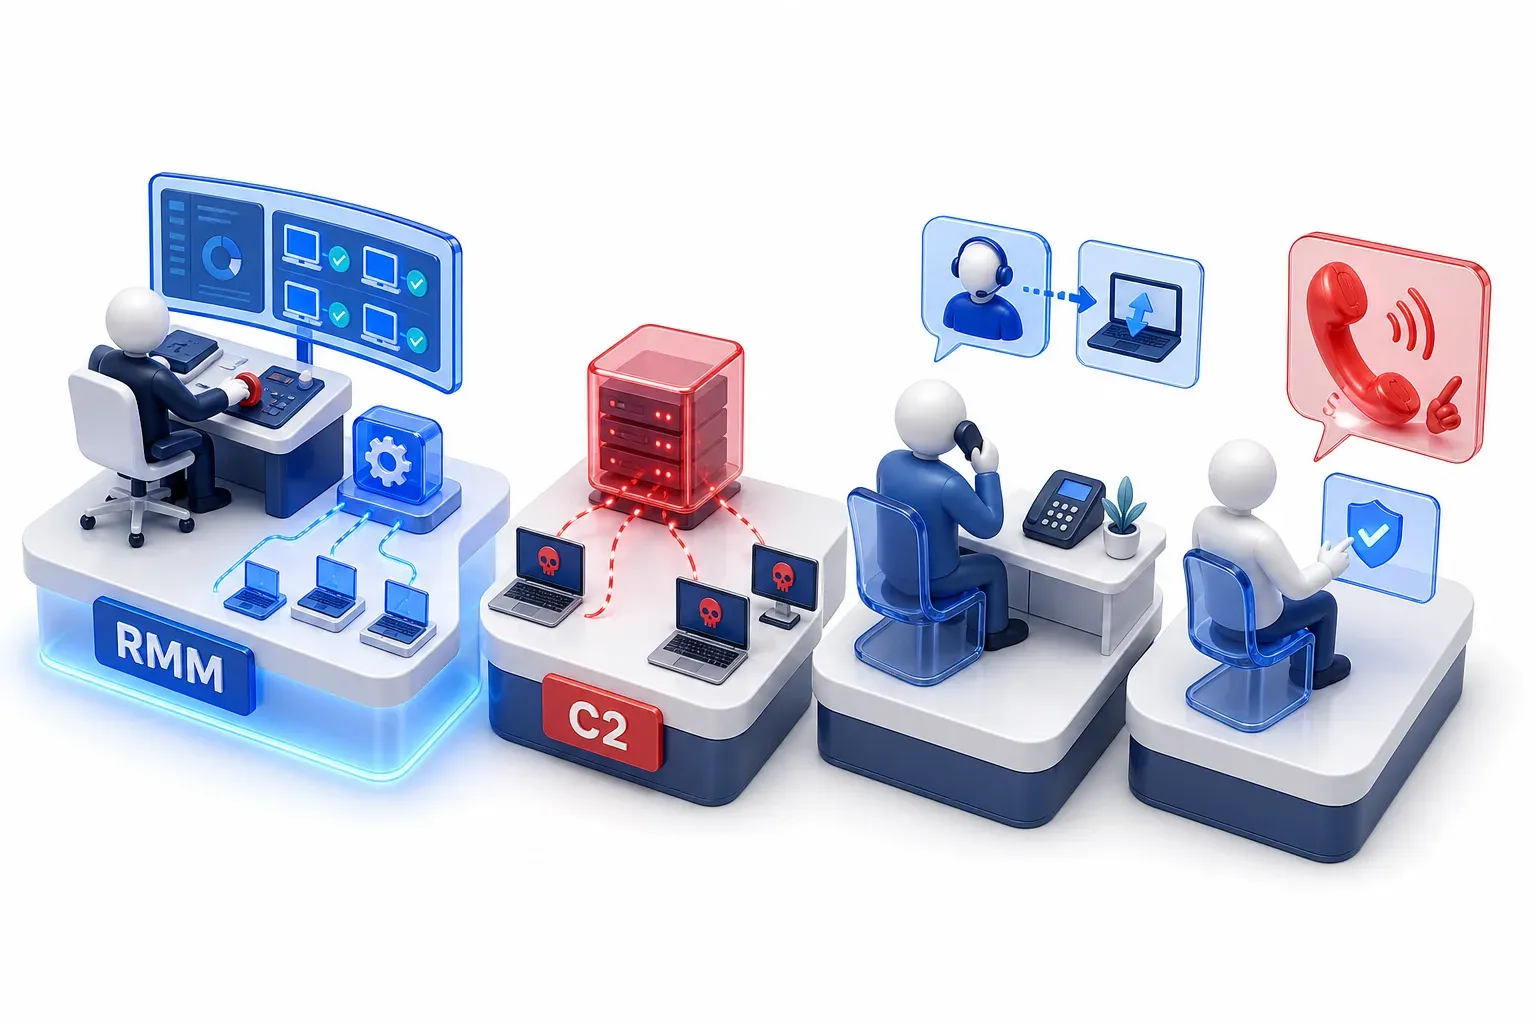
שלושה מונחים קשורים מתארים חלקים מאותה תמונה:
- שרת C2 (C2 server): המחשב ששולח הוראות לתוכנה שעל מכשירים אחרים ואוסף את מה שהיא שולחת בחזרה. בשיטת RMM abuse, הסוכן (agent), התוכנה הקטנה שעל מחשב מנוהל, ותשתית הניהול מרחוק שהוא מתחבר אליה, נותנים יחד לתוקף את ערוץ ה-C2. הסוכן הוא קצה אחד של הערוץ הזה, ולא בהכרח שרת ה-C2 עצמו. CISA, ה-NSA ו-MS-ISAC מתארים תוקפים שמשתמשים ב-RMM כ"דלת אחורית לשמירה על הגישה ו/או לשליטה ובקרה (C2)".
- מתקפת Callback phishing: פישינג שגורם לקורבן להתקשר למוקד תמיכה מזויף, שבו האדם שעונה מבקש גישה מרחוק למחשב. זו אחת הדרכים שבהן מתחיל חיבור מרחוק שמנוצל לרעה, ואותו עמוד מסביר מה לעשות אם מתקשר כזה הצליח להיכנס.
- מתקפת Vishing: פישינג דרך שיחת טלפון או הודעה קולית. מתקשר שמתחזה לצוות ה-IT יכול להיות הדרך שבה המשתמש מאשר חיבור מרחוק.
איך ארגונים מתגוננים מפני שיטת RMM abuse
מכיוון שאותם כלי RMM משמשים גם למטרות לגיטימיות, השאלה שכדאי לשאול היא לא אם יש ברשת כלי גישה מרחוק, אלא אם זה כלי שהארגון אישר, שמפעילים מורשים משתמשים בו בדרך המאושרת. כך נפתח ה-advisory המשותף של CISA, ה-NSA ו-MS-ISAC: "ערכו ביקורת על כלי גישה מרחוק ברשת שלכם, כדי למפות אילו תוכנות RMM נמצאות כעת בשימוש ו/או מורשות." קשה להסתמך כאן על רשימת חסימה של שמות, כי Red Canary לבדה עוקבת אחרי "כמעט 300" כלי RMM. בנוסף, אי אפשר לחסום בפשטות את התעבורה של הכלי המאושר עצמו.
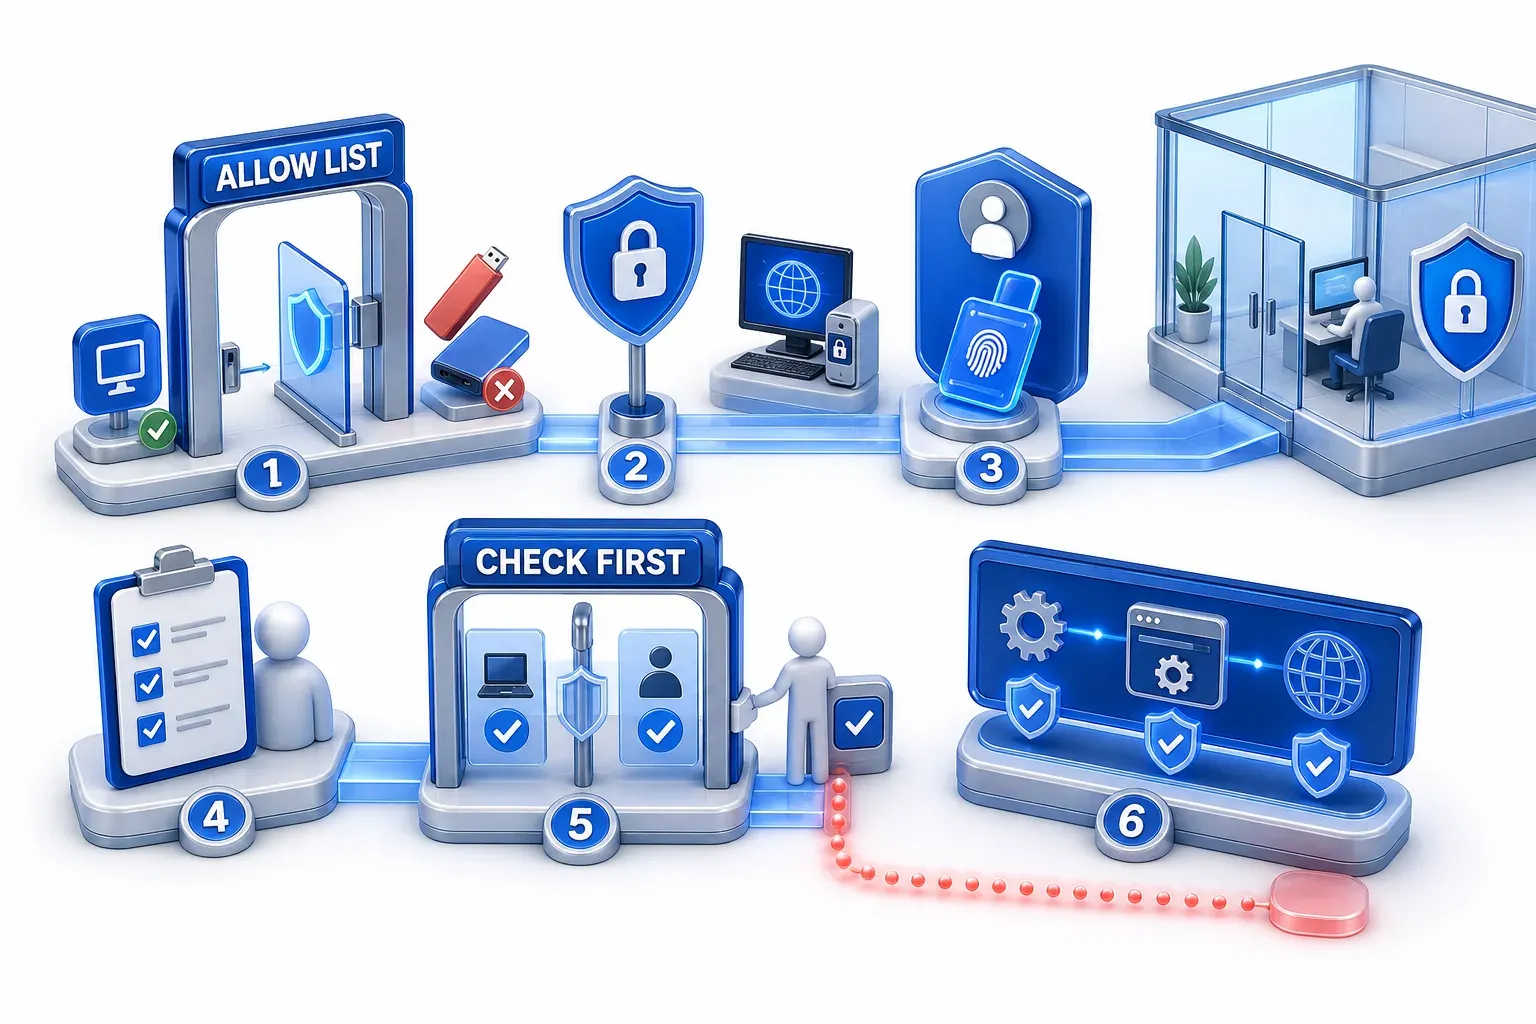
בפועל, זה מתמצה בכמה שלבים:
- אפשרו רק כלים מאושרים: השתמשו בבקרות אפליקציה שמאפשרות את תוכנות ה-RMM המאושרות, ועוצרות "גם התקנה וגם הרצה של גרסאות ניידות של תוכנת RMM לא מורשית".
- שלטו בדרך שבה ניגשים לכלים המאושרים: הגנו על ממשקי הניהול של הכלים, כמו שרתים ומסופי ניהול, והגבילו את הגישה אליהם. ה-advisory של CISA מ-2023 מציע להשתמש בתוכנת RMM מאושרת רק מתוך הרשת, בנתיבים מאושרים כמו VPN. ה-advisory של CISA מ-2025 אומר לא לחשוף שירותי גישה מרחוק כגון Remote Desktop Protocol לאינטרנט. הנתיב המתאים תלוי באופן הפריסה. בכלי תמיכה שמתווך דרך שירות ענן, כמו Quick Assist של Microsoft, שני הצדדים מתחברים לשירות של היצרן ולא לרשת של הארגון. לכן נתיב רשת פרטי בלבד לא קובע מי פותח חיבור מרחוק.
- שלטו במי שיכול להשתמש בכלים המאושרים: אישור כלי מסוים לא מאשר כל מפעיל או חשבון לקוח שמשתמש בו. דרשו אימות רב-גורמי (MFA), הוכחת זהות נוספת מעבר לסיסמה, לחשבונות שמנהלים את הכלים. הגבילו גם את הרשאות המפעילים בהתאם לצורך של כל תפקיד. אם הכלי מאפשר את זה, הגבילו סוכנים וחיבורי מרחוק לחשבון של הארגון עצמו, שנקרא "טננט" (tenant), המרחב הפרטי שלו בשירות הענן של היצרן. ההנחיה של Microsoft לתמיכה מרחוק מראה את הרעיון הזה: היא מציינת ש-Remote Help מגביל לפי תפקיד מי יכול לתת עזרה. היא מציינת גם ש-Remote Help משאיר את חיבורי המרחוק בתוך הטננט של הארגון. היא גם ממליצה לבטל את Quick Assist במקרים שבהם נעשה שימוש בכלי אחר, כדי שאורחים לא יוכלו להשתמש בו כדי לקבל גישה למכשירי הארגון.
- שימו עין על כלי הספקים: הערכו את הסיכון שתוכנת RMM מציבה ברשת, ובמקרה שספק מריץ אותה, בררו אילו בקרות אבטחה קיימות וכיצד הוא מטפל בעדכוני אבטחה.
- בדקו לפני חיבור תמיכה: Microsoft ממליצה על בדיקות שמבוססות על המכשיר או על זהות המשתמש, "לפני שמוענק חיבור מרחוק לתמיכה כלשהו".
- התמקדו בהתנהגות ולא בשמות: MITRE מתארת גישה מבוססת התנהגות לזיהוי כלי גישה מרחוק. הגישה הזו אינה קשורה למוצר מסוים. כדוגמה אחת, היא מחפשת רצף: סוכן שהורץ בהרשאת משתמש, מוגדר לרוץ אוטומטית, מקיים חיבור יוצא שנמשך זמן רב, ולאחר מכן פותח חלונות שורת פקודה או מעיין בקבצים. לא כל חיבור מרחוק שמנוצל לרעה עובר את כל השלבים האלה: עותק נייד לא דורש התקנה, וכלי שכבר מותקן לא דורש התקנה חדשה. תמיכה לגיטימית יכולה ליצור אירועים דומים, ולכן ההתראה מחייבת לבדוק אם הפעילות הייתה צפויה, ואם המפעיל היה מורשה. Red Canary גם מסמנת מצב שבו רץ על אותו מחשב יותר מכלי RMM אחד כדבר שכדאי לבדוק, אף שזה בלבד לא מוכיח פריצה.
הצעדים האלה מצמצמים את האפשרויות לתקיפה, אבל לא חוסמים את כולן. משתמש עדיין יכול לאשר חיבור מרחוק, וזו הסיבה שהבדיקה לפני החיבור חשובה כל כך. כלי מאושר עדיין מהווה דרך כניסה כל עוד הוא לא תוקן. כיוון שתעבורה לגיטימית מגיעה לאותם היצרנים, הזיהוי תלוי בהקשר: איזה כלי, מי הגדיר והריץ אותו, לאן הוא מתחבר, והאם זה היה צפוי.