אחסון מוגן (Bulletproof Hosting)
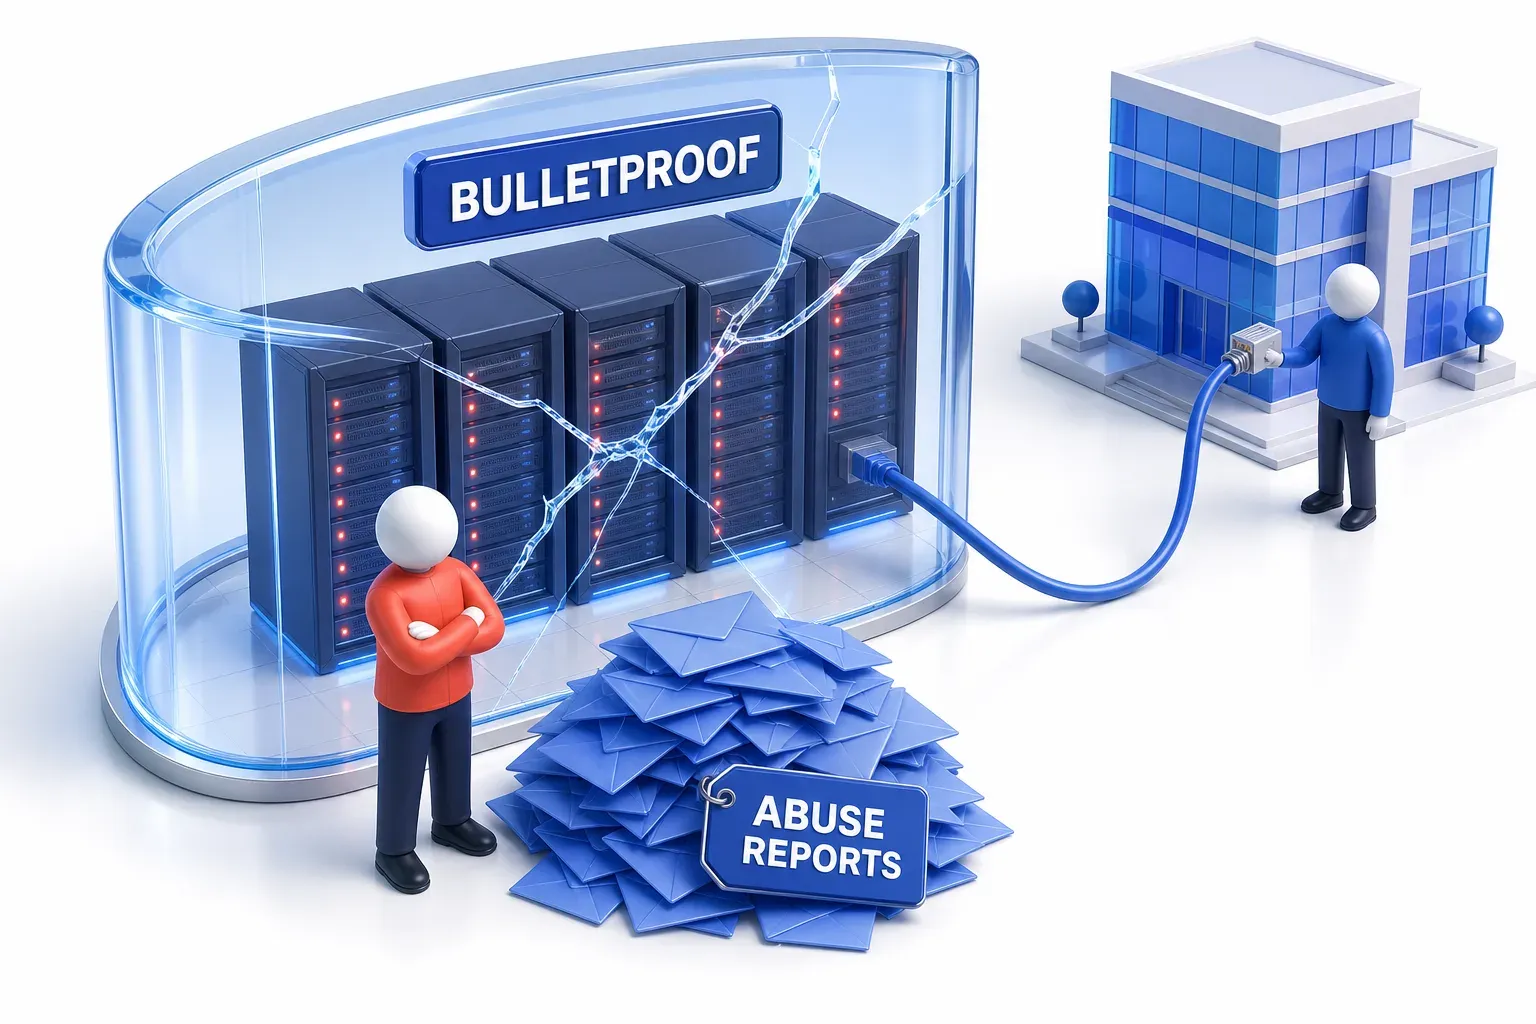
אחסון מוגן (Bulletproof Hosting, BPH) הוא סוג של אחסון באינטרנט שהספקים שלו תומכים ביודעין בפעילות זדונית ומנסים להמשיך בה למרות תלונות ומאמצי השבתה. ספקים עלולים להתעלם מדיווחים על שימוש לרעה (abuse reports) או להכשיל את הטיפול בהם, להסתיר לקוחות, או להעביר תשתית כדי להמשיך לפעול. המילה "bulletproof" מתארת את הבטחת השירות, ולא חסינות מפני השבתה.
המונח bulletproof hosting מופיע בהודעות סנקציות, בכתבי אישום ובהנחיות אבטחה ממשלתיות. פושעים משתמשים באחסון הזה למשימות כמו הפעלת שרתי שליטה ובקרה (Command and Control Servers) ששולחים הוראות למכשירים נגועים, הפצת נוזקה (תוכנה מזיקה), אחסון עמודי פישינג ותמיכה במתקפות כופרה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
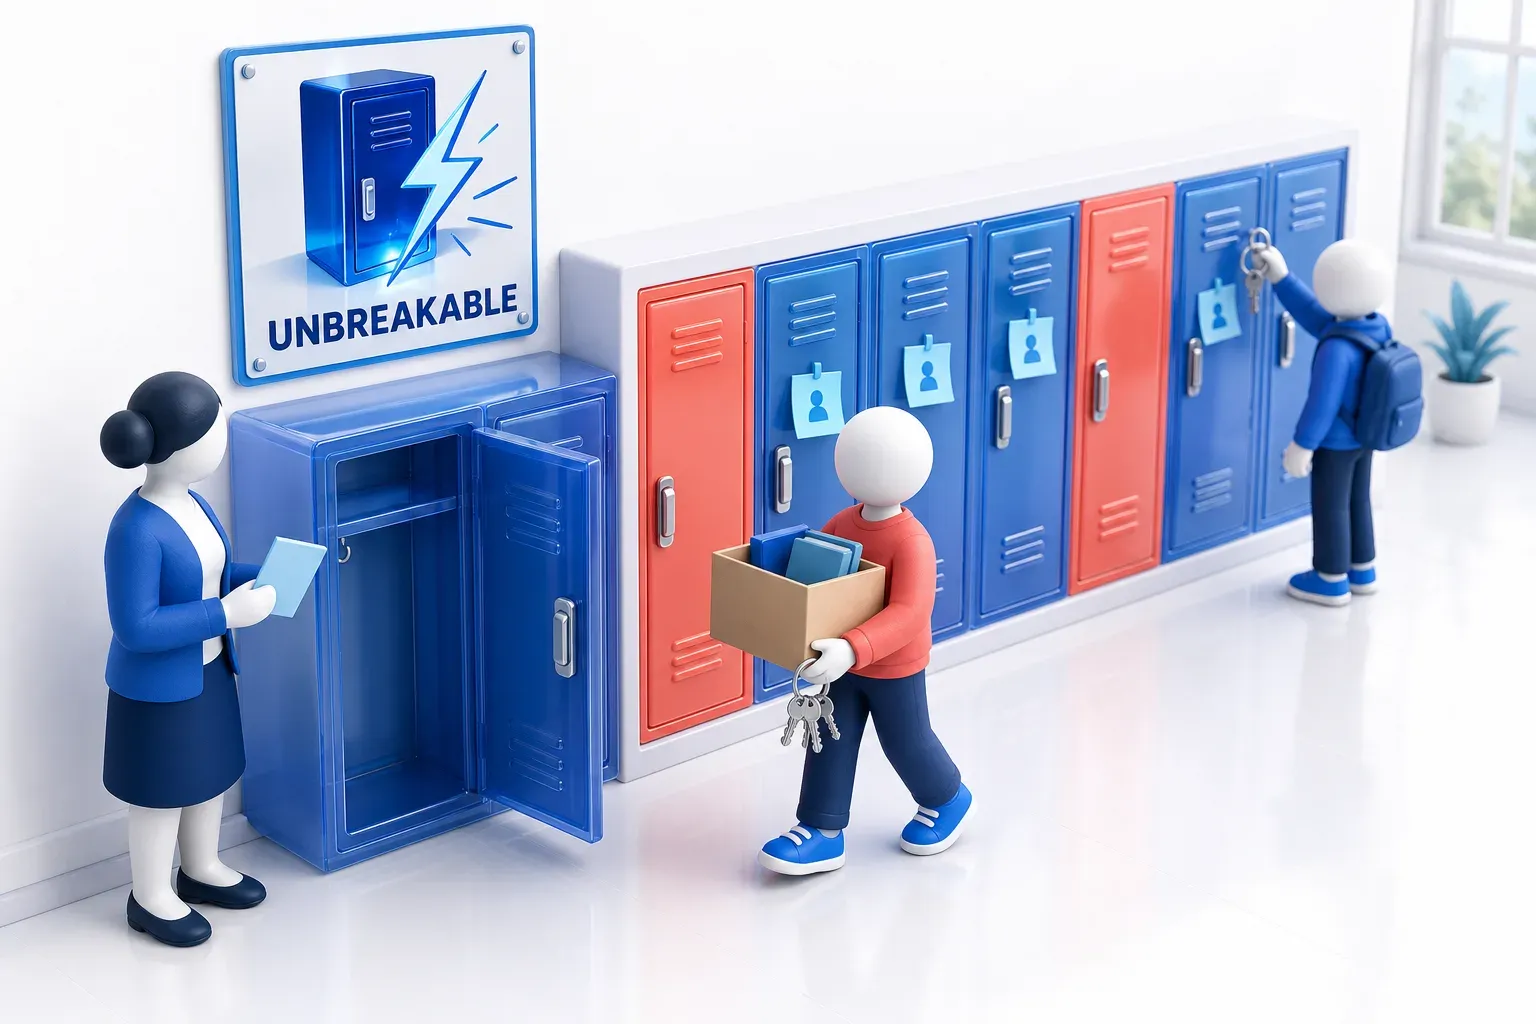
דמיינו ילד שמחלק לוקרים פנויים בבית הספר, ויודע שבחלק מהם יש דברים שכללי בית הספר אוסרים. כשמורה שואלת אותו על לוקר, הוא לא עונה כלום, או מעביר את החפצים ללוקר אחר ואומר שהלוקר המקורי התפנה. חלק מהלוקרים הם שלו, וחלק אחר הוא שואל מחברים שלא יודעים מה הוא עושה בלוקרים האלה. הוא מספר לכולם שהלוקרים בלתי שבירים. זה לא נכון: בית הספר יכול לקחת את הלוקרים בחזרה, וחבר שמגלה מה קורה יכול להפסיק להשאיל אותם.
חידון אחסון מוגן
בדקו את הידע שלכם על אחסון מוגן - אולי אתם כבר יודעים עליו הכל.
במה תומכים מפעילי אחסון מוגן ביודעין?
מה אחסון מוגן עושה שספק אחסון רגיל לא עושה?
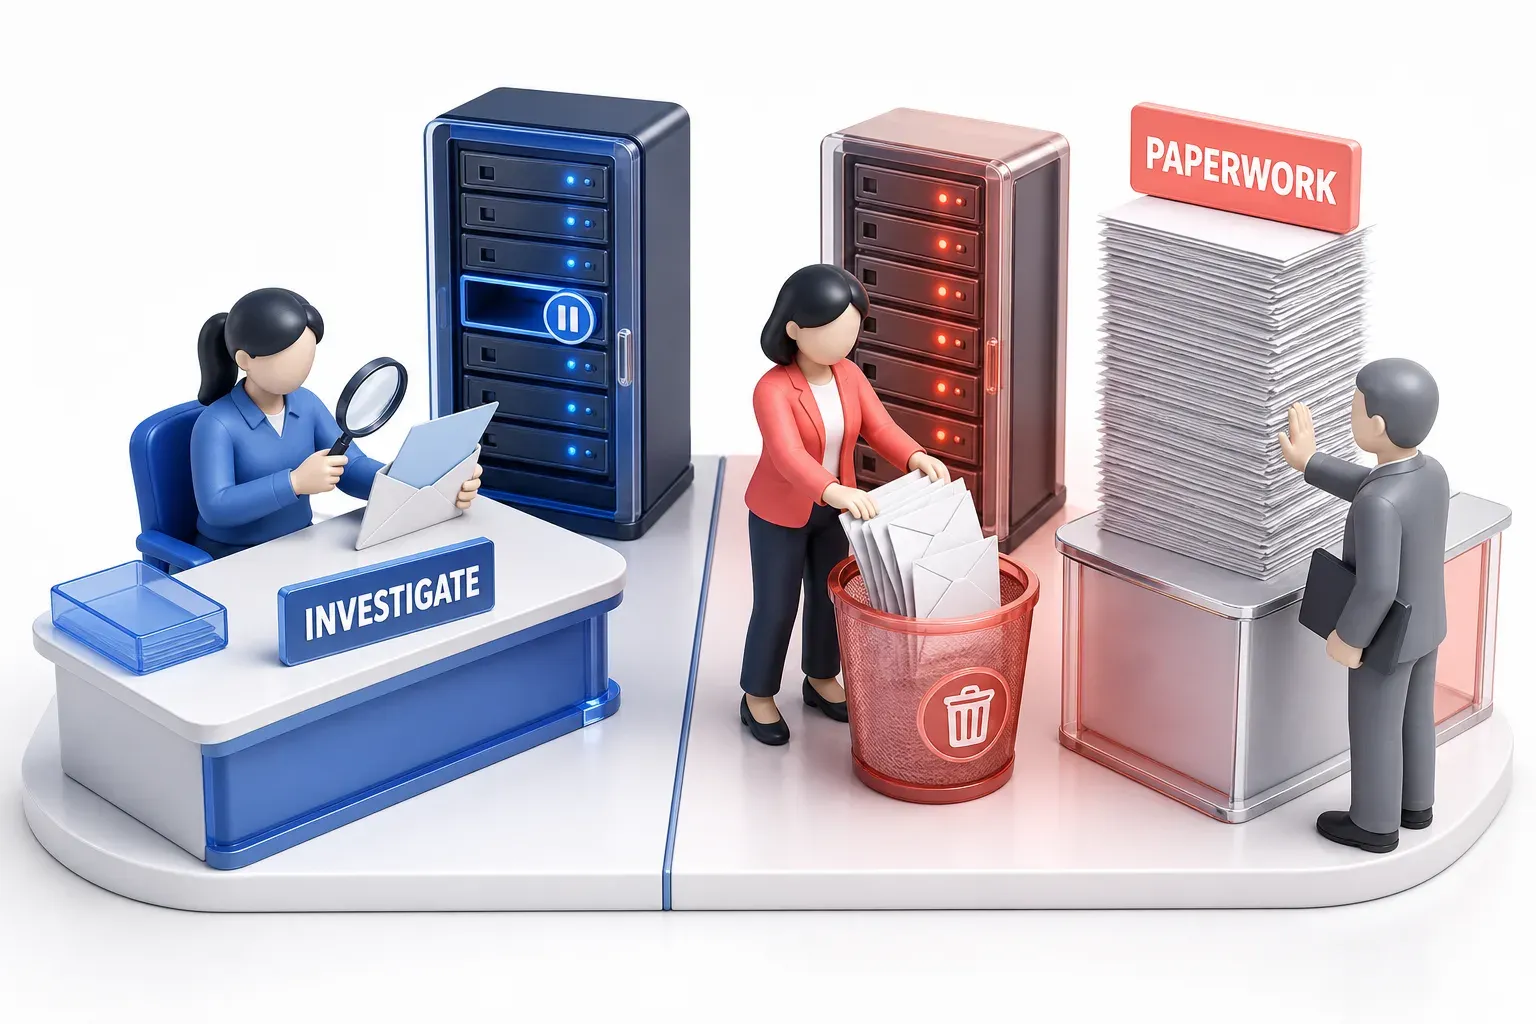
ספק אחסון משכיר שרתים - המחשבים שמפעילים אתרים ושירותים אחרים באינטרנט. כשהשירות של לקוח גורם נזק למישהו, קורבן או המשטרה יכולים לשלוח לספק דיווח על שימוש לרעה או דרישה משפטית. ספק רגיל בודק דיווחים כאלה, ופועל נגד שימוש לרעה שנמצאו לו ראיות. כשמגיעה דרישה משפטית, הוא בודק קודם שהיא אמיתית, ורק אז נענה לה.
ספק אחסון מוגן פועל אחרת. רשויות ממשלתיות בארצות הברית, אוסטרליה, קנדה, הולנד, ניו זילנד ובריטניה פרסמו הנחיה משותפת בנובמבר 2025. ההנחיה מגדירה ספק כזה כספק שמשווק ומחכיר ביודעין ובכוונה את התשתית שלו לפושעי סייבר. לפי ההנחיה, ספקים כאלה יכולים למכור את השירות שלהם כמוגן, משום שהם לא פועלים בתום לב מול הליך משפטי או מול תלונות של קורבנות. דוגמה אחת היא דרישה לניירת מכבידה לפני שהספק פועל לפי דרישת השבתה של רשויות אכיפת החוק.
ספק רגיל | ספק אחסון מוגן | |
|---|---|---|
דיווחים על שימוש לרעה | בודק ופועל נגד שימוש לרעה שנמצאו לו ראיות, בהתאם לכללים שלו ולחוק; תלונה בודדת לא מביאה אוטומטית להשעיה | מתעלם מדיווחים או מכשיל את הטיפול בהם, או מציג טיפול בתלונה, אך מאפשר ללקוח להמשיך לפעול |
דרישות משפטיות | בודק שהדרישה אמיתית, ולאחר מכן פועל לפי החוק | לא פועל בתום לב, למשל באמצעות דרישה לניירת מכבידה |
מה הוא יודע | השירות שלו יכול להיות נתון לשימוש לרעה בלי ידיעתו | משרת ביודעין לקוחות פליליים |
איפה הוא מפרסם את עצמו | באופן פומבי, לציבור הרחב | לרוב בפורומים פליליים - זה סימן אפשרי, לא מבחן |
איך עוצרים את הפעילות הזדונית | הספק משעה את הלקוח ברגע שנמצאו ראיות לשימוש לרעה | הלחץ צריך לבוא מבחוץ, כמו ניתוק, תפיסה או העמדה לדין; סנקציה מגבילה את הכספים והעסקאות של הספק, אבל לא מכבה שרתים |
לבדוק שדרישה משפטית אמיתית זה תקין; לעכב אותה בעזרת ניירת זו הכשלה. מרכז אבטחת הסייבר האוסטרלי (ACSC) כתב בינואר 2025 שהמילה "bulletproof" היא שיווק: השירותים האלה חשופים להפרעה בדיוק כמו ספקים אחרים, אבל הם מסרבים לדרישות השבתה ומתעלמים מתלונות על שימוש לרעה.
הסיווג הזה נשען על ידיעה וכוונה, שאף סימן בודד לא יכול להראות. ההנחיה מציינת שספקי אחסון לגיטימיים, מרכזי נתונים וספקי שירותי ענן יכולים, בלי ידיעתם, לאפשר פעילות של ספק כזה. שירות שנעשה בו שימוש לרעה בלי ידיעת המפעיל שלו אינו אחסון מוגן. הגנות פרטיות, שרתים במדינה אחרת או תלונה אחת שלא נענתה - אלה כשלעצמם לא מראים שספק תומך בפשיעה ביודעין.
איך ספק אחסון מוגן נשאר נגיש באינטרנט?
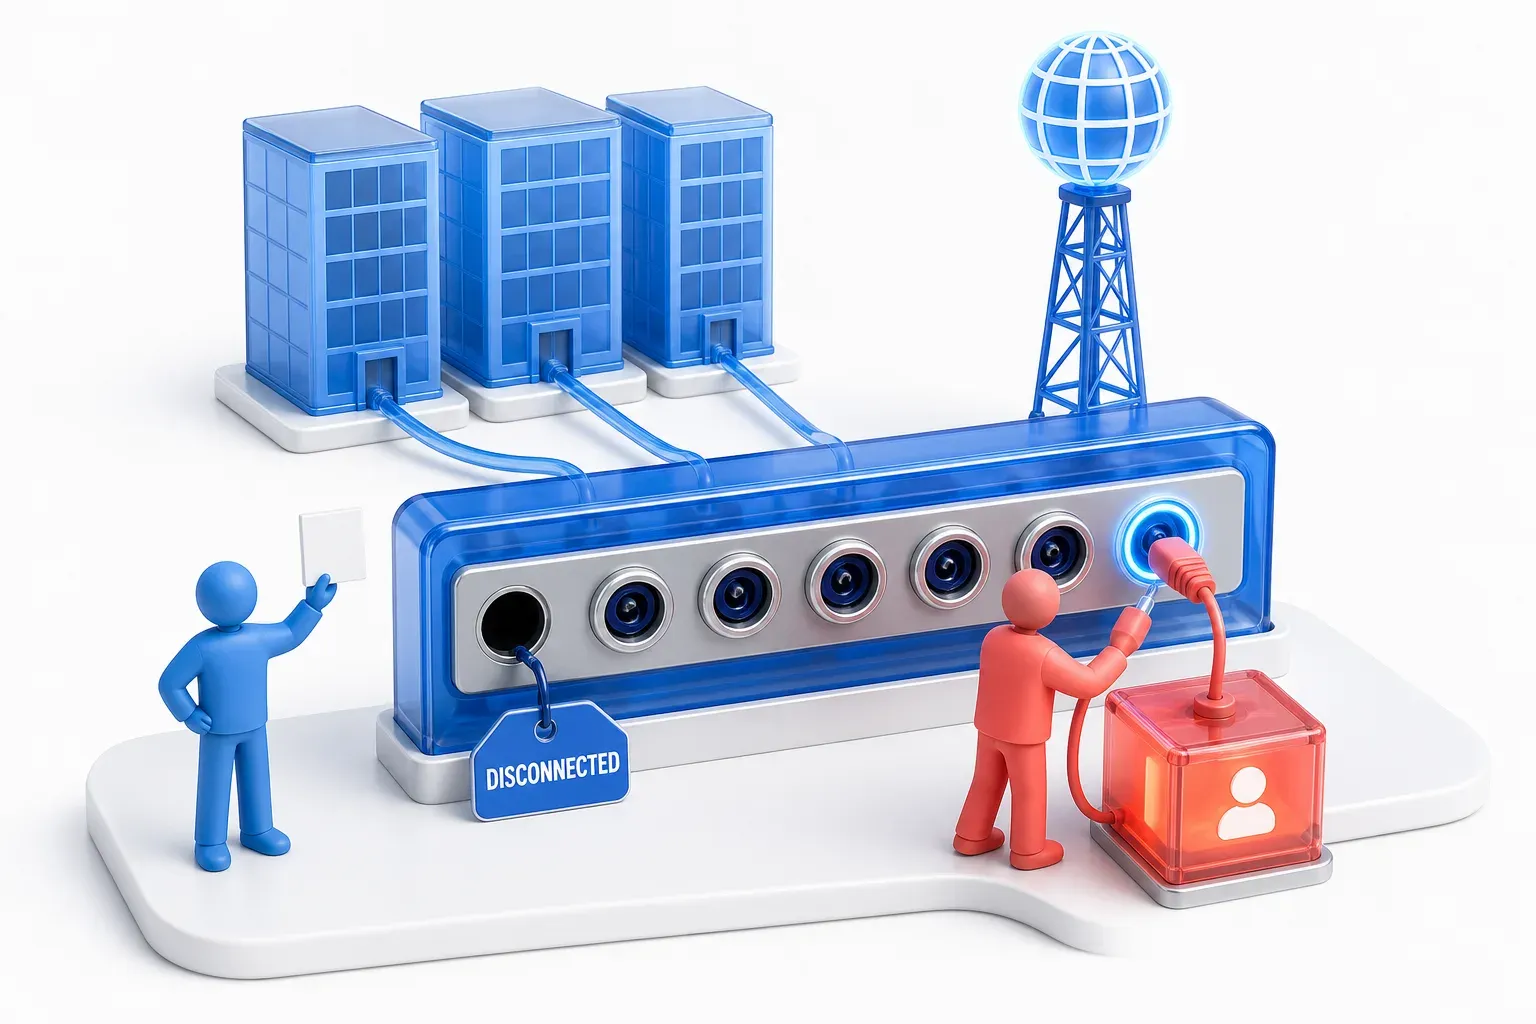
תיאור המקרה של Zservers מצד משרד האוצר האמריקאי מראה את השיטה הבסיסית. ארה"ב, אוסטרליה ובריטניה הטילו סנקציות על Zservers בפברואר 2025, בשל התפקיד שמילאה בתמיכה במתקפות הכופרה של LockBit. לפי משרד האוצר, בשנת 2023 שני מנהלי מערכת של Zservers הוציאו משימוש כתובת IP (IP address), המספר שמזהה שרת באינטרנט. הפעולה הזאת באה בתגובה לתלונה שהגישה חברה לבנונית: לטענתה, כתובת המשויכת ל-Zservers שימשה במתקפת כופרה. לאחר מכן הם הקצו לאותו לקוח כתובת IP חדשה, ואמרו למי שהתלונן שהכתובת המקורית הוצאה משימוש. משרד האוצר הגיע למסקנה ש-Zservers ככל הנראה אפשרה למתקפות הכופרה להמשיך בדרך הזאת. התלונה ציינה כתובת אחת בלבד, ולכן מי שהתלונן ראה שהכתובת הזאת הפסיקה לפעול, בעוד שהלקוח המשיך לפעול מכתובת אחרת.
הכשלת תלונות היא רק כלי אחד. כמה גורמים נוספים יכולים לתרום לכך שספק נשאר נגיש באינטרנט, והוא עשוי לשלב בין כמה מהם:
- איפה הוא פועל: ועדת האבטחה של ICANN כתבה בשנת 2008 שספקים רבים מהסוג הזה פעלו במקומות שבהם הרשויות והחוקים המקומיים הציעו מקלט בטוח יחסית לפעילות בלתי חוקית.
- מקור התשתית שבה הוא משתמש: חלק מהספקים מחכירים לפושעים את התשתית שבבעלותם. לפי ההנחיה, במידה גוברת הם מוכרים מחדש תשתית שהם חוכרים או גונבים מספקי אחסון לגיטימיים, ממרכזי נתונים, מספקי אינטרנט (ISP) או מספקי שירותי ענן. הגופים הלגיטימיים האלה עלולים לאפשר את הפעילות הזאת בלי לדעת עליה. Spamhaus, שמפרסמת רשימות של רשתות פוגעניות, תיארה פעולה מ-2019 ששכרה שרתים וירטואליים מספקי אחסון לגיטימיים באמצעות זהויות גנובות או מזויפות.
- אמצעים טכניים: ספקים משנים את המזהים שמצביעים על לקוח, כגון כתובות IP, מספרי רשת ורשומות שם. הם עשויים לענות על דיווחים על שימוש לרעה מכתובות אימייל זמניות, ועשויים להסתיר מי הלקוחות שלהם. גם ACSC מתארת שיטות של החלפת רשתות שעוזרות להסתיר מיקומים, זהויות ופעילויות.
ספק הקישוריות שמחבר את הרשת לשאר האינטרנט (upstream provider) הוא חברה גדולה יותר. מספר מערכת אוטונומית (ASN) הוא מזהה שמייצג רשת אחת, או קבוצת רשתות שמנוהלות כיחידה אחת. ספק אחסון מוגן צריך את ספק הקישוריות כדי להיות נגיש, וכשהוא עצמו מוכר מחדש שטח אחסון, הוא פועל ברשתות של חברות אחרות. שני הדברים האלה, ספק הקישוריות והרשתות של חברות אחרות, הם נקודות לחץ.
למה חסימת רשת שלמה לא תמיד יעילה?
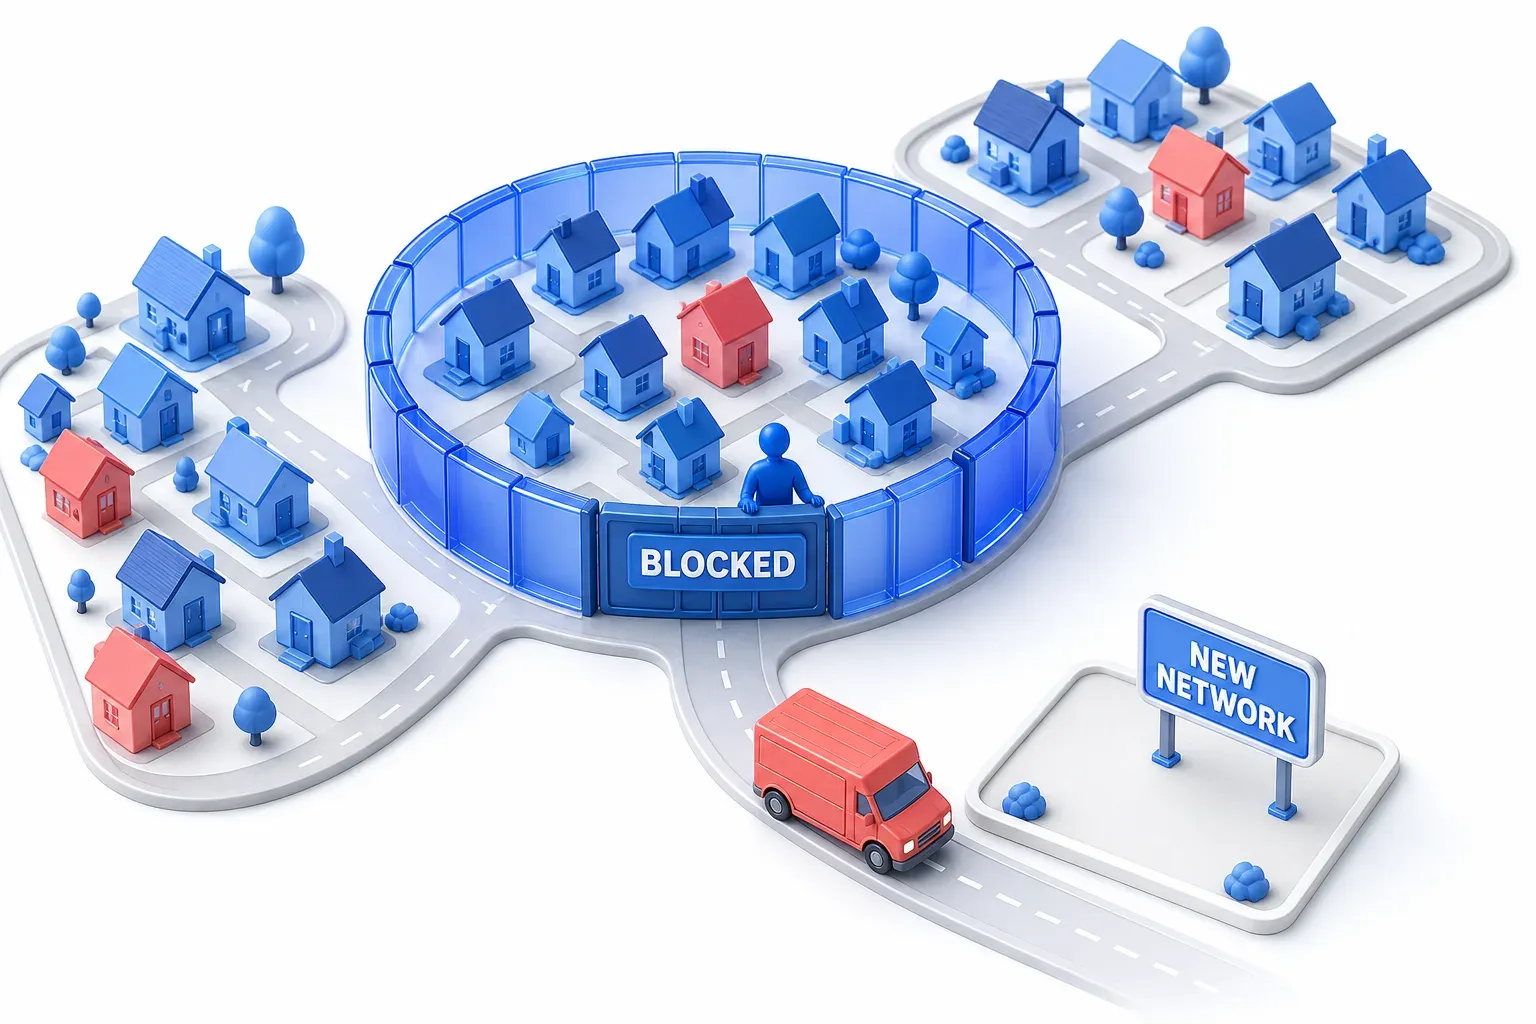
אפשרות אחת היא לחסום רשת שלמה של ספק אחסון מוגן לפי ה-ASN שלה, ולדחות את כל התעבורה שמגיעה מהכתובות של אותה רשת. לפי ההנחיה המשותפת, החסימה הזו עלולה להיות לא יעילה, משלוש סיבות:
- נזק אגבי: המסנן עלול לחסום תעבורה לגיטימית. במקרים שבהם הספק מוכר מחדש שטח של ספק לגיטימי, ה-ASN עלול להשתייך לאותו ספק, ולכן החסימה יכולה לפגוע גם בלקוחות האחרים שלו.
- פיזור בין רשתות: פושעים מפזרים לעיתים קרובות את התשתית שלהם בין כמה רשתות, כך שהיא מהווה רק חלק קטן מכל אחת מהן.
- מעבר ל-ASN חדש: ההנחיה מדווחת שספק כזה יכול לבקש ASN חדש ממרשם אינטרנט, לקבל אותו בתוך שני עד חמישה ימי עסקים, ולהעביר אליו את הכתובות של הספק.
ההנחיה לא אומרת למגינים שאסור לחסום בכלל. היא מבקשת מהם לשקול קודם את הסיכונים, ואז לבחור באיזו רמת דיוק לסנן: ASN שלם, טווח כתובות או כתובות בודדות. היא מבקשת מהם גם לתעד למה כל מסנן קיים, לבדוק את הרשימות שלהם באופן קבוע, להסיר רשומות שעברו לשימוש לגיטימי, ולעדכן את המיפוי בין מספרי ה-ASN לכתובות, כי הכתובות שמאחורי ASN יכולות להשתנות. מסנן שמבוסס על רשומה שאינה מעודכנת יכול להמשיך לחסום תעבורה תמימה.
לגבי ספקי האינטרנט, ההנחיה מציגה דוגמאות ואפשרויות, ולא כללים קבועים:
- אפשרות יציאה (opt-out): ההנחיה מציעה שספקי האינטרנט ישקלו להציע ללקוחות אפשרות יציאה מהסינון.
- תקופת חסימה: ההנחיה נותנת 90 ימים כדוגמה לאורך הזמן שבו אפשר לחסום את טווחי הכתובות הזדוניים של רשת. לאחר תקופה כזו, אפשר לשאול את המפעיל שלה, או את ספק הקישוריות שלה, אם הלקוחות שביצעו שימוש לרעה הוסרו.
- בדיקת לקוחות: כדי להקשות על ספקים מסוג זה לחכור את התשתית של ספק האינטרנט, ההנחיה מפרטת תעודות מזהות ופרטי בנק כדוגמאות למה שספק אינטרנט עשוי לאסוף מלקוחות חדשים. היא גם מוסיפה שיש לעשות זאת בהתאם לחוקי הגנת הפרטיות הרלוונטיים.
המטרה המוצהרת של ההנחיה היא להפחית את היעילות של התשתית הזו, ואולי גם להסיט פושעים לעבר ספקים שמגיבים לתלונות ולדרישות השבתה.
איך ממשלות וחברות מנסות לשבש אחסון מוגן?
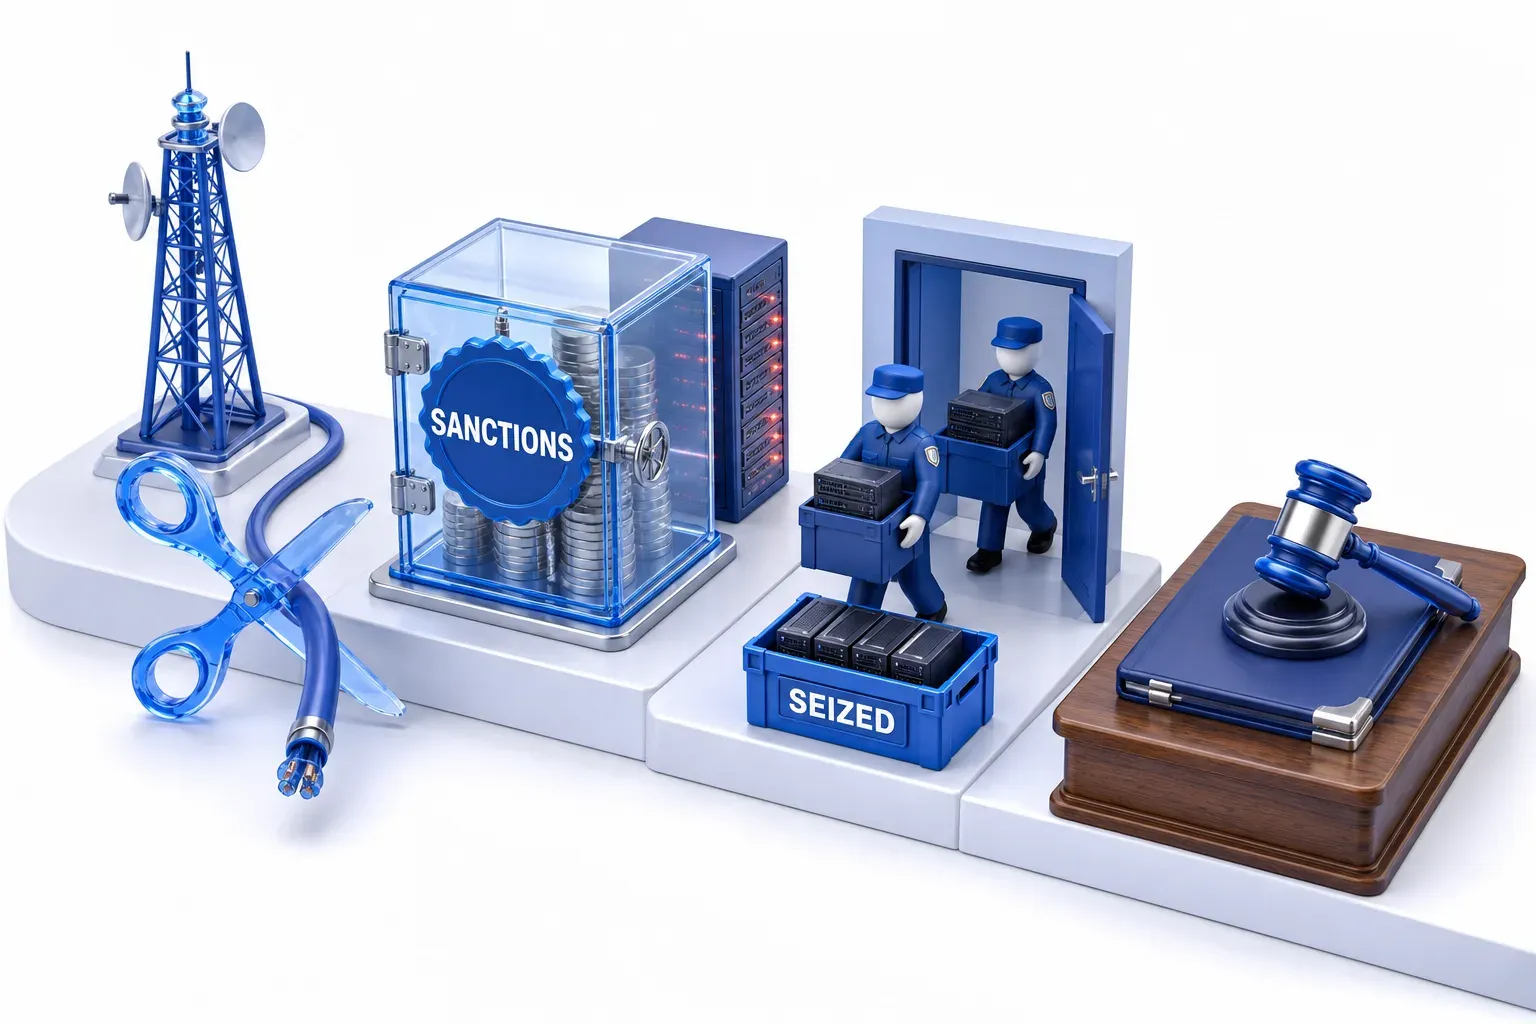
ארבעה סוגי אמצעים פועלים על חלקי העסק השונים, והם מתקיימים זה לצד זה: ניתוק בידי ספק הקישוריות, סנקציות, תפיסה והעמדה לדין.
ניתוק מספק הקישוריות
בנובמבר 2008 נותקה חברת האחסון האמריקאית McColo מהאינטרנט. ריצ'רד קלייטון (Richard Clayton) מאוניברסיטת קיימברידג' דיווח שהניתוק הוציא מהרשת את מי ששלט בשישה בוטנטים (botnets) גדולים, שהם רשתות של מכשירים נגועים שנשלטות בידי פושעים, וכן שכמות הספאם שהגיעה לספק אינטרנט אחד בבריטניה צנחה בחדות. הוא תיאר את הירידה הזו כמשמעותית אך זמנית. Kaspersky דיווחה שהירידה הייתה קצרת מועד ושפעילות הבוטנטים התחדשה בתוך ימים ספורים, וכן שהיה ל-McColo הסדר גיבוי עם ספק שוודי, TeliaSonera, שניתק אותה פחות משני ימים אחר כך.
סנקציות מגבילות כסף ועסקאות, לא שרתים
הוספה לרשימת הסנקציות של משרד האוצר האמריקאי היא צעד משפטי וכלכלי. לפי הודעות משרד האוצר, כאשר גוף נכלל ברשימת הסנקציות, הנכסים שלו מוקפאים: גם נכסים בארצות הברית, וגם נכסים שבשליטת אזרחים, תושבים וחברות אמריקאיים (US persons). אזרחים, תושבים וחברות אמריקאיים מנועים, ככלל, מלבצע עסקאות עם הגוף הזה. גורמים אחרים שעושים עסקים איתו מסתכנים בסנקציות או באכיפה. הוספה לרשימה לא מנתקת שרתים. הפסקת השירות בידי ספק הקישוריות, תפיסת נכסים והעמדה לדין הן מנגנונים נפרדים.
חברת Aeza Group מדגימה מה יכול לקרות בהמשך. משרד האוצר האמריקאי הוסיף את Aeza לרשימת הסנקציות ב-1 ביולי 2025. ב-19 בנובמבר מסר משרד האוצר שהנהלת Aeza החלה באסטרטגיית מיתוג מחדש שנועדה להסיר קשרים גלויים בין Aeza לבין התשתית החדשה שלה. הוא גם הוסיף לרשימה את Hypercore Ltd, חברה בריטית שלדברי משרד האוצר נרשמה ושימשה את Aeza אחרי שזו נוספה לרשימה. לפי משרד האוצר, המטרה הייתה להעביר את תשתית ה-IP של Aeza ולהתחמק מסנקציות. משרד האוצר הוסיף את Hypercore לרשימה בטענה שהיא בבעלות Aeza, בשליטתה, או פעלה בשמה. לכן אפשר להוסיף לרשימת הסנקציות גם חברה חדשה שמשמשת להמשך הפעלת עסק.
תפיסה: המקרה ההולנדי
במאי 2026 שירות החקירות הפיסקליות של הולנד (FIOD) עצר שני גברים בחשד להפרת חוק הסנקציות ההולנדי, בכך שהעמידו באופן עקיף משאבים כלכליים לרשות גופים שעליהם הטיל האיחוד האירופי סנקציות. FIOD תפס גם יותר מ-800 שרתים. לדברי FIOD, חלק גדול מהתשתית של חברת אחסון אתרים שהוטלו עליה סנקציות הועבר לחברה הולנדית חדשה, בערך בזמן שבו חברת האחסון הזו נרשמה ברשימת הסנקציות של האיחוד האירופי במאי 2025. לדברי FIOD, החברה ההולנדית החדשה משמשת בפועל כחברת קש לגופים שעליהם הטיל האיחוד האירופי סנקציות. הגברים חשודים, ואין בהודעה פסק דין.
ההודעה לא נוקבת בשם של חברת אחסון האתרים שהוטלו עליה סנקציות, אך התאריכים שלה (הוקמה ב-10 בפברואר 2022, נרשמה ברשימת הסנקציות ב-20 במאי 2025) מתאימים לרשומה של Stark Industries Solutions Ltd בהחלטת האיחוד האירופי מ-20 במאי 2025. הרשומה הזו מתארת שירות אחסון אתרים שרשום בבריטניה, שמעניק שירותים שנועדו להסתיר את הפעילות של גורמים רוסיים הקשורים למדינה מרשויות אכיפת החוק באירופה.
מה ראתה חברת אבטחה אחת אחרי הפשיטה
חברת אבטחה בשם ELLIO ניטרה באמצעות החיישנים שלה את הרשת שקישרה למקרה. היא דיווחה שהסריקה מהרשת נמשכה בקצב היומי הרגיל שלה גם במהלך הפשיטה, והמשיכה גם שבוע אחר כך, אך כשליש מטווחי הכתובות שראתה בשימוש ב-90 הימים הקודמים הפסיקו להיות מוכרזים לשאר האינטרנט. בפוסט שפרסמה ב-27 במאי 2026, היא תיארה את פעילות הרשת כך: לעת עתה היא התכווצה ולא עברה למקום אחר.
האישומים: מה נטען בכתב האישום של Media Land
משרד האוצר האמריקאי הוסיף את Media Land, חברת אחסון רוסית, ואת מנהיגיה, לרשימת הסנקציות שלו, בנובמבר 2025. כתב אישום אמריקאי הוגש בדצמבר 2024, והוסר החיסיון מעליו ביולי 2026. כתב האישום מאשים שתי חברות קשורות, Medialand LLC ו-ML.Cloud LLC, ושלושה אזרחים רוסים. הוגש נגדם כתב אישום, אך הם לא הורשעו. בסעיף 141 נטען שהם סייעו ותמכו ב-17 מלקוחותיהם, בכך שהעמידו תשתית שהובילה לגניבה, לסחיטה ולגביית יותר מ-62 מיליון דולר מ-44 קורבנות.
מה בתי המשפט צריכים להוכיח
בתי המשפט צריכים גם לקבוע מה ידע המפעיל. בגרמניה, בית המשפט המחוזי בטרייר הרשיע שמונה אנשים ב-2021 בחברות בארגון פשיעה, בעקבות מרכז נתונים שפעל בבונקר נאט"ו לשעבר. בית המשפט הפדרלי הגרמני הותיר את עיקר פסק הדין על כנו בספטמבר 2023. בית המשפט קבע שהם ידעו שהשרתים שלהם משמשים בעיקר לפעילות פלילית, וכן שהציוד נבנה לשימוש אנונימי המוגן מגישת המדינה. בית המשפט הפדרלי דחה את הטענה שלפיה הפטור מאחריות של ספקי אחסון אתרים הפך את פעילותם לחוקית. הם זוכו מהאשמה הנוספת של סיוע לפשעי המשתמשים, כי ידיעתם על המעשים הספציפיים שבהם הואשמו המשתמשים לא הייתה קונקרטית ומספקת.
כל אחד מהאמצעים האלה יכול לצמצם את הקיבולת, הפריסה או הזמינות של ספק אחסון מוגן, אבל אף אחד מהם לא מבטיח הסרה לצמיתות. מפעילים מסתגלים, כפי שמראים המקרים של McColo ו-Aeza.
מה המשמעות של התאמת רשת בלוגים שלכם?
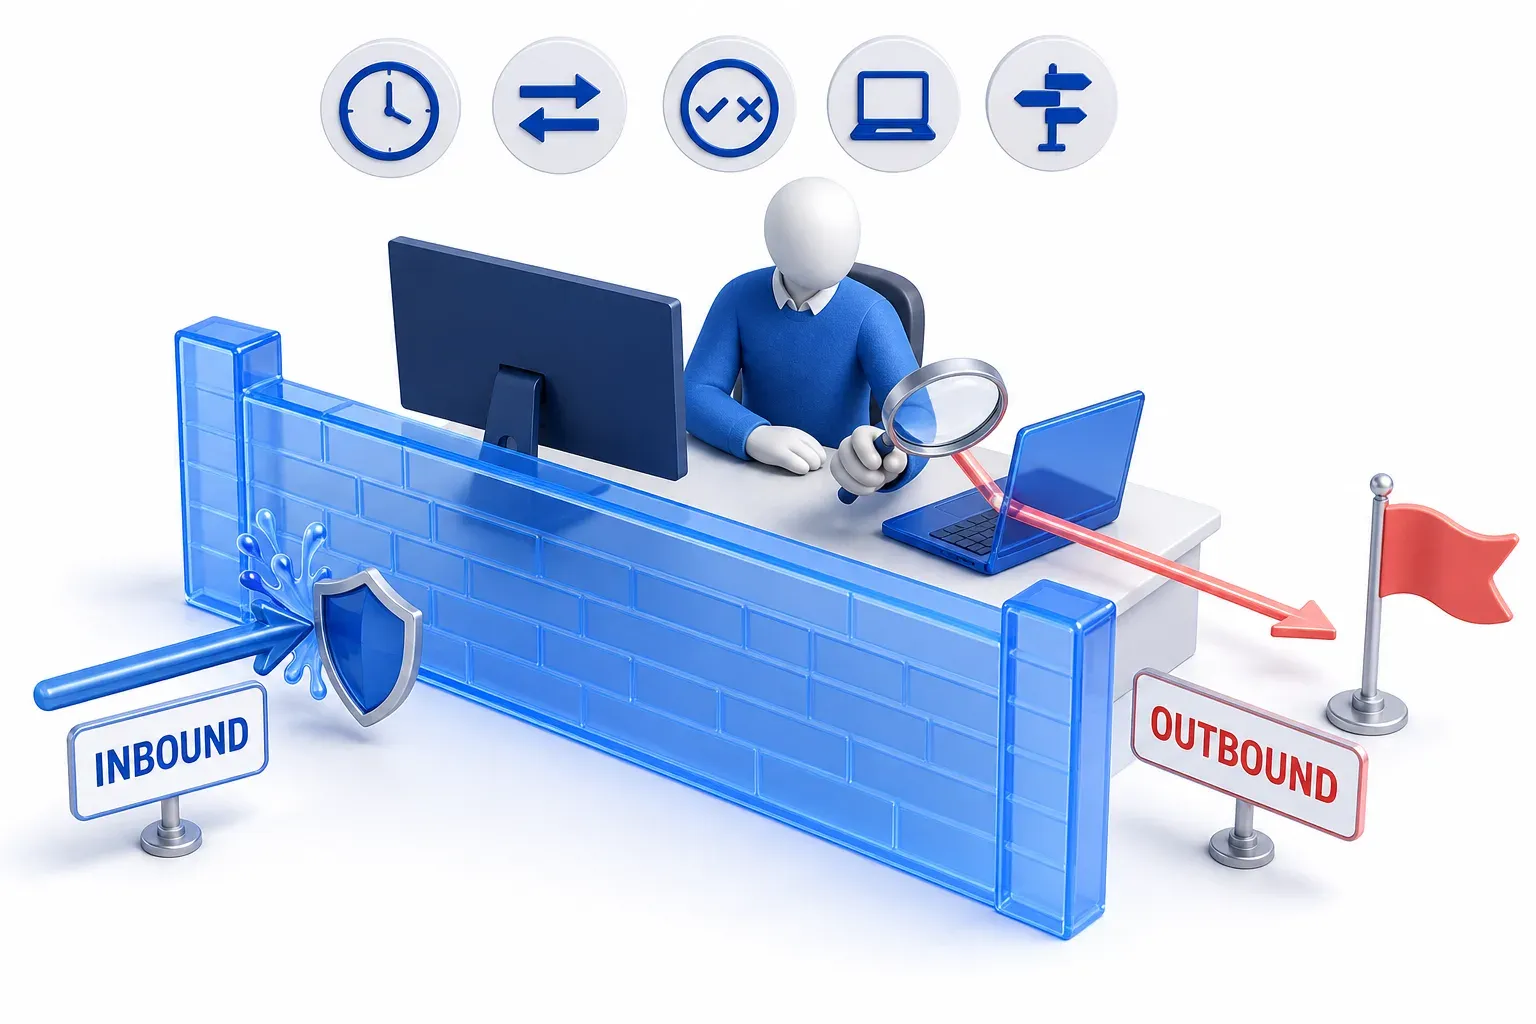
ההנחיה מנחה את צוותי האבטחה לתעד מספרי ASN וכתובות IP, ולהפעיל התראה כשהתעבורה מתאימה לרשימה של משאבים זדוניים. התאמה היא רמז לבדיקה, לא הוכחה לכך שמכשיר נפרץ, כי ההנחיה עצמה מזהירה שמסננים יכולים לתפוס תעבורה לגיטימית וכתובות יכולות לעבור לשימוש לגיטימי.
סריקה נכנסת שנחסמה והתחברות יוצאת לא צפויה הן שני מצבים שונים. סריקה נכנסת שנחסמה פירושה שמערכת חיצונית בדקה את הרשת שלכם ונחסמה. התחברות יוצאת פירושה שאחד המכשירים שלכם פנה לכתובת המסומנת, ודבר כזה מצדיק בדיקה מדוקדקת יותר. כדי להעריך את ההתחברות, בדקו את הזמן, את כיוון התעבורה, אם ההתחברות הצליחה, איזה מכשיר היה מעורב, ומה מראות רשומות ה-DNS או רשומות נקודת הקצה הרלוונטיות.
איפה אחסון מוגן מופיע ב-MITRE ATT&CK?
המסגרת MITRE ATT&CK, מאגר פומבי שמתעד שיטות פעולה של תוקפים, אין בה ערך שנקרא אחסון מוגן, כי אחסון מוגן הוא מודל שירות ו-ATT&CK מתארת מה שתוקפים עושים. הטכניקה Acquire Infrastructure (T1583) מכסה קנייה, חכירה או שכירה של תשתית. תת-הטכניקה שלה, Virtual Private Server (T1583.003), מציינת שהרבה ספקים מוכרים שרתים וירטואליים, וגם שתוקפים עלולים להשתמש בספקים שידועים בהשכרת שרתים כאלה תוך דרישת מידע הרשמה מינימלי. הביטוי "bulletproof hosting" מופיע בעמודים האלה רק בכותרת של מקור משנת 2015.
שכירה של שרת וירטואלי פרטי רגיל לא מראה שנעשה שימוש בספק אחסון מוגן: ATT&CK מתארת את הרכישה, ולא את הידיעה או ההתנהלות של הספק. כמו סוחר גישה לרשתות (initial access broker), שמוכר דרכי כניסה לרשתות, גם ספק כזה הוא תפקיד בשוק הפלילי ולא טכניקה.