
פישינג טלפוני (Vishing)
מתקפת וישינג פישינג טלפוני (vishing, קיצור של voice phishing) היא סוג של פישינג שמתבצע בשיחת טלפון או בהודעה קולית. המתקשר מתחזה לגורם שהאדם סומך עליו, כגון הבנק שלו, צוות ה-IT שלו או משרד ממשלתי. מטרת המתקשר היא לגרום לאדם למסור סיסמאות, קודים חד-פעמיים או פרטי בנק, לשלם, או לבצע פעולה שמעניקה למתקשר גישה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
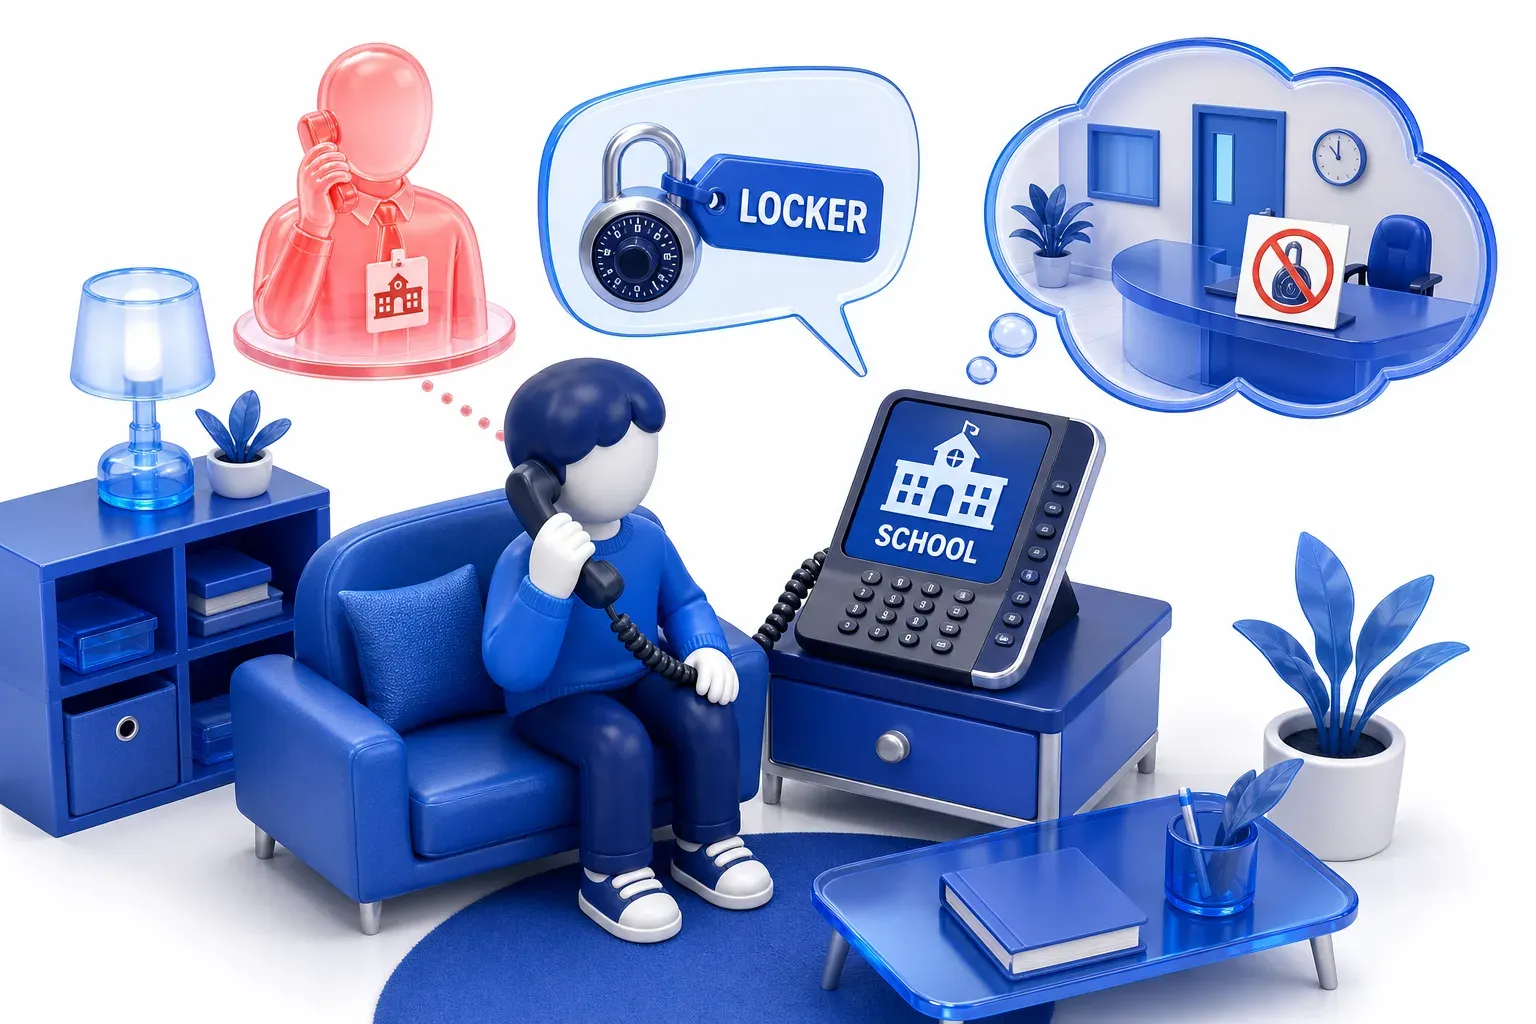
הטלפון בבית מצלצל, והמסך מראה שזה בית הספר שלכם. קול נעים אומר שיש בעיה עם הארונית שלכם. הוא מבקש שתקריאו לו את קוד הארונית, כדי שיתקן את הבעיה היום. זה נשמע נכון, והמסך אפילו מציג את שם בית הספר.
הדרך הבטוחה היא לנתק את השיחה. אחר כך, הורה צריך להתקשר בחזרה לבית הספר, למספר שהוא כבר מכיר. ואז הוא צריך לשאול אם מישהו באמת התקשר.
השיחה הזו היא שיחת רמאות בטלפון. קוד הארונית הוא הסוד שהמתקשר רוצה. השם על המסך הוא דבר שהמתקשר יכול ליצור. ההתקשרות בחזרה למספר שכבר מכירים היא הבדיקה הזו.
חידון פישינג טלפוני
בדקו את הידע שלכם על פישינג טלפוני - אולי אתם כבר יודעים עליו הכל.
מהי מתקפת וישינג פישינג טלפוני?
איך שיחת וישינג פישינג טלפוני עובדת
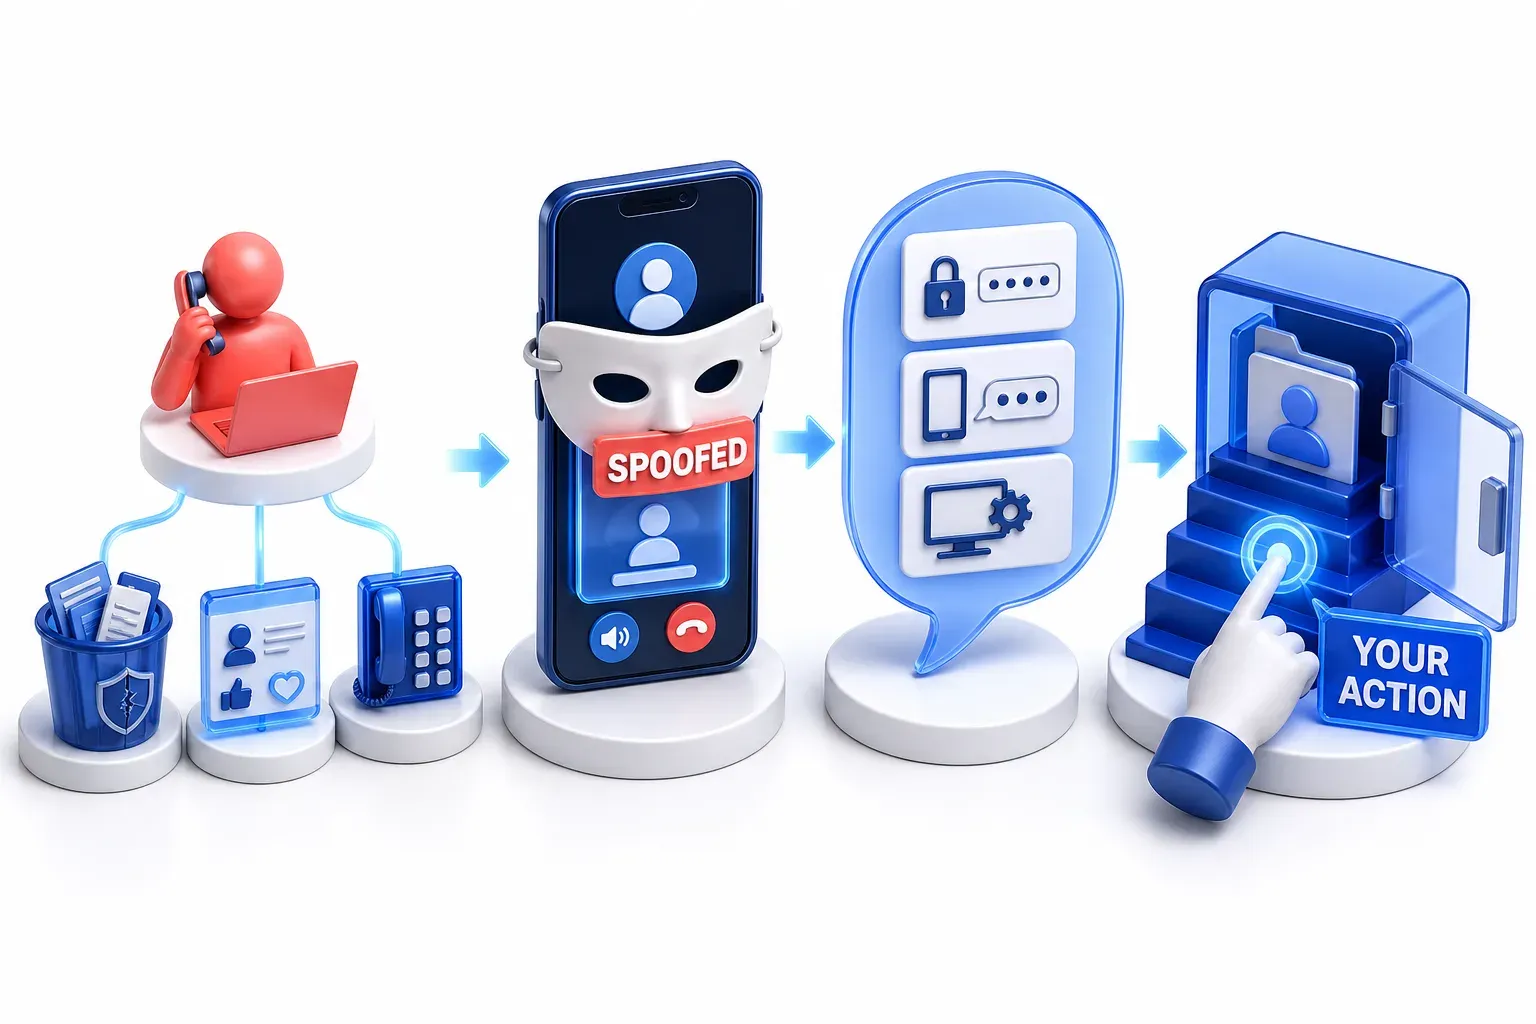
פישינג הוא ניסיון לגרום למישהו למסור מידע, כסף או גישה, תוך התחזות לגורם שהוא סומך עליו. מתקפת וישינג פישינג טלפוני עושה את אותו הדבר בעזרת הקול. המרכז הקנדי לאבטחת סייבר (CCCS) מתאר אותה כדרך להונות אנשים באמצעות טכנולוגיית תקשורת קולית, שכוללת שיחות טלפון בזמן אמת וגם הודעות קוליות.
מתקשר יכול להתחיל עם פרטים שנאספו מראש. CCCS מפרט מאיפה מגיעים מספרי הטלפון והמידע האישי: דליפות מידע, מה שאנשים מפרסמים באינטרנט, ומערכות אוטומטיות שמחייגות דרך טווח מספרים. בעזרת הפרטים האלה, המתקשר יכול להישמע כמו הבנק, צוות ה-IT או משרד ממשלתי. הוא יכול גם להוסיף את סוג הלחץ שמפניו מזהיר המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC): סמכות, דחיפות ורגש.
מה המתקשר מבקש
המתקשר רוצה פעולה אחת. זה יכול להיות מידע: סיסמה, פרטי בנק, או קוד חד-פעמי מאימות רב-גורמי (MFA), הבדיקה הנוספת שחלק מהחשבונות מבקשים אחרי הסיסמה. זה יכול להיות גם פעולה במחשב. MITRE ATT&CK היא מסד ידע ציבורי על דרכי הפעולה של תוקפים, המבוסס על תצפיות מהעולם האמיתי. היא מתארת מתקשרים שמכוונים אנשים לאתר זדוני, להורדת נוזקה או להתקנת כלי גישה מרחוק שמאפשרים לתוקף להיכנס. או שזה יכול להיות לאשר בקשת אישור שהתוקף הפעיל כרגע.
הפעולה של האדם עצמו במהלך השיחה היא מה שנותן למתקשר גישה. מהסיבה הזו, ATT&CK מסווגת את מתקפת וישינג פישינג טלפוני פעמיים: כ-Spearphishing Voice (T1566.004) כשהמתקשר רוצה גישה, וכ-T1598.004 כשהמתקשר רוצה מידע.
למה מזהה המתקשר מוכיח מעט
השם או המספר שמוצג על המסך לא מהווה הוכחה. כך FTC מנסחת את הדבר: "נוכלים יכולים לגרום לכל שם או מספר להופיע במזהה המתקשר שלכם. זה נקרא זיוף." גם בקול מוכר אין הוכחה: CCCS מזהיר שתוקפים יכולים להשתמש בבינה מלאכותית ובדגימות קול קצרות כדי לחקות את קולו של אדם. זיוף (spoofing) של מזהה המתקשר (Caller ID) לא מהווה מתקפת וישינג פישינג טלפוני כשלעצמה; הוא אחד הכלים שמתקשר וישינג פישינג טלפוני משתמש בו כדי להישמע אמין.
מתקפת וישינג פישינג טלפוני לעומת פישינג, סמישינג פישינג בסמס והדומים האחרים
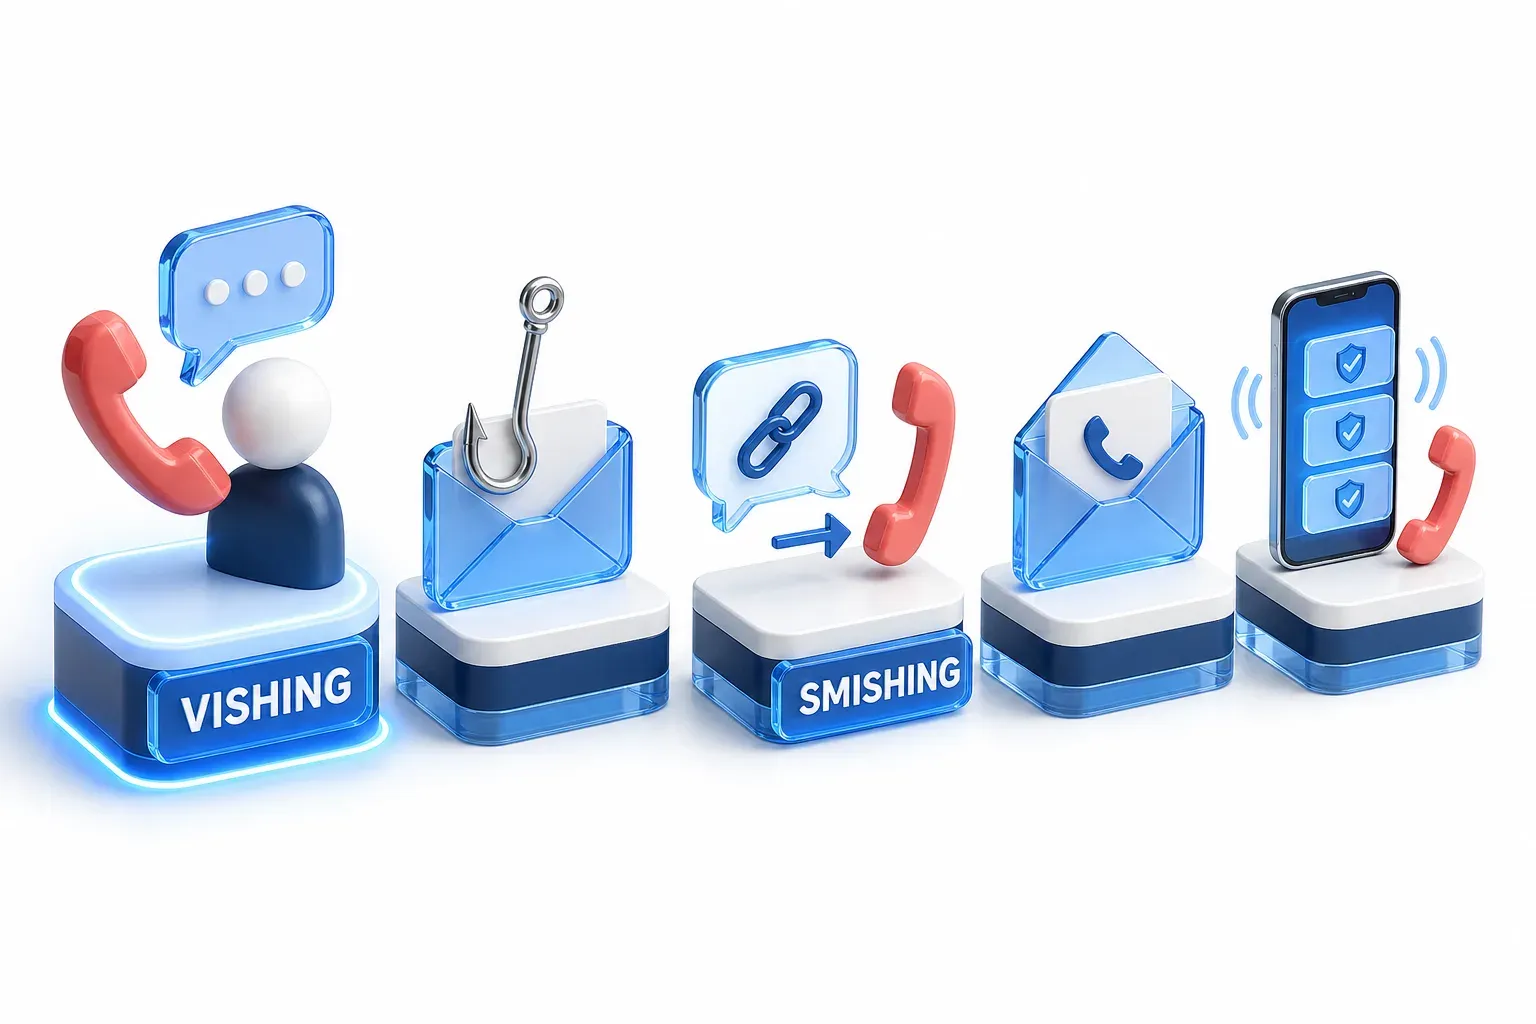
- פישינג: התכסיס הכללי של התחזות למישהו שהקורא סומך עליו. מתקפת וישינג פישינג טלפוני היא פישינג שמתבצע בקול.
- מתקפת סמישינג פישינג בסמס (Smishing): פישינג שמתבצע בהודעת SMS. הודעה שמבקשת מהקורא להתקשר למספר טלפון יכולה להעביר אותו ישירות למתקשר וישינג פישינג טלפוני.
- מתקפת פישינג בשיחה חוזרת (Callback phishing): אימייל שמכיל מספר טלפון במקום קישור, כך שההונאה ממשיכה בשיחה שהקורבן יוצר.
- מתקפת הצפת בקשות אימות (MFA fatigue): מבול של בקשות אישור, עד שאחת מהן מאושרת. שיחה ממישהו שמתחזה לצוות ה-IT יכולה להיות הגורם לאישור הבקשה.
למה נוכלים מתקשרים למוקד התמיכה
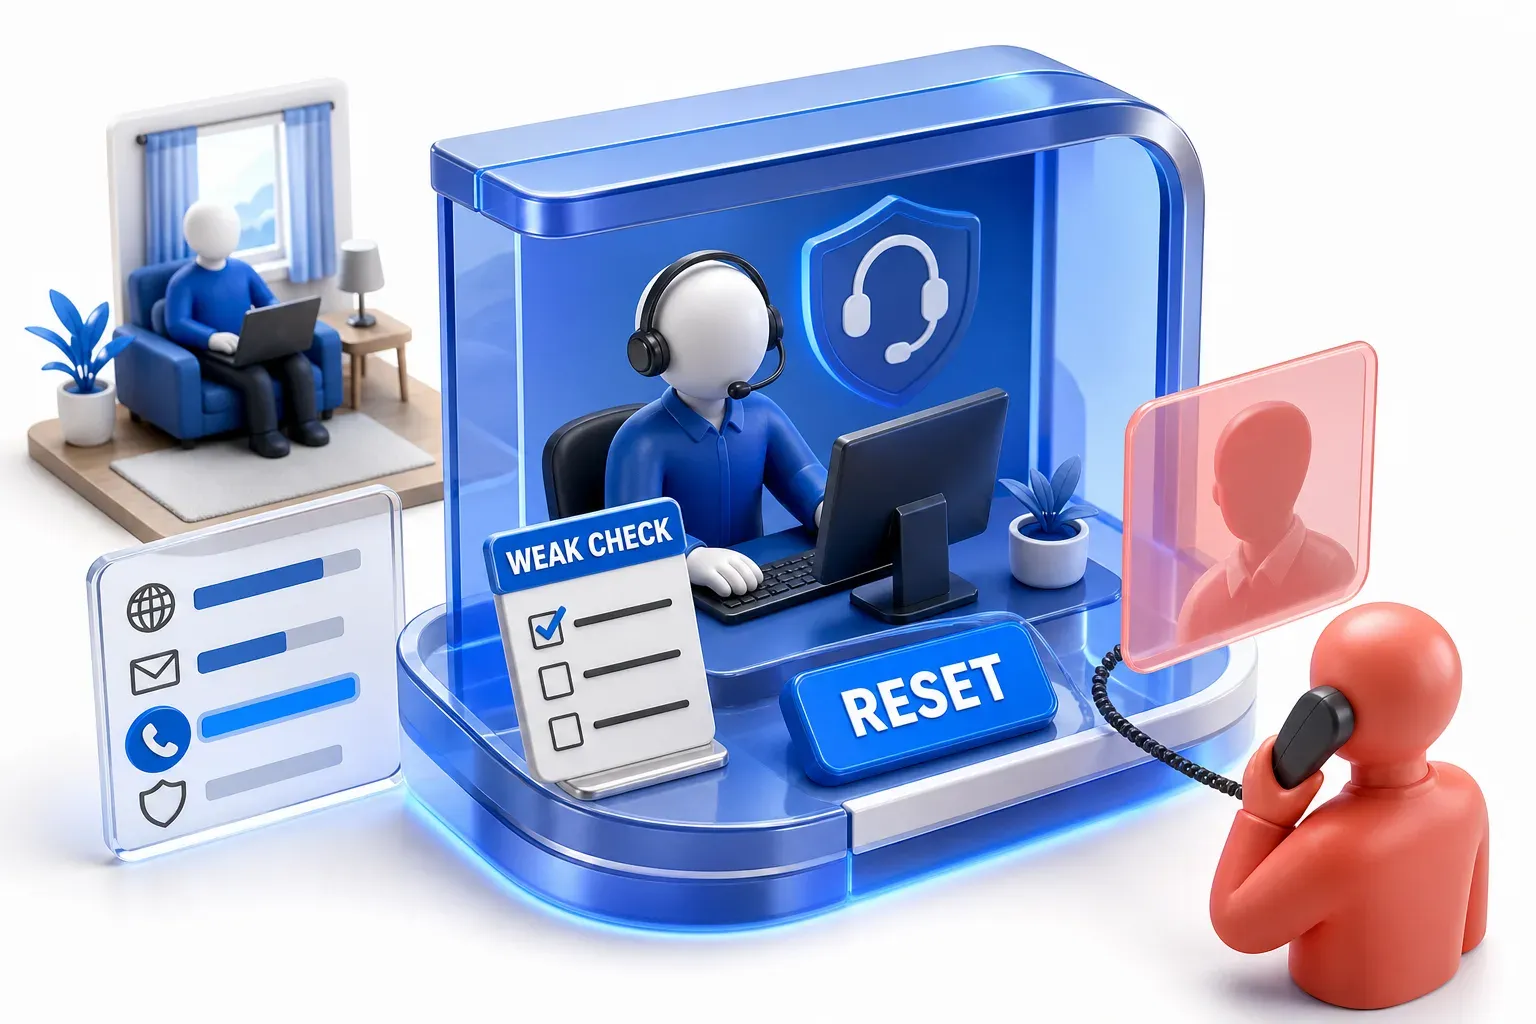
מתקפת וישינג פישינג טלפוני לא מכוונת רק אל האדם שהחשבון שלו מבוקש. MITRE מתעדת מקרים שבהם המתקשרים התקשרו במקום זאת למוקד התמיכה הארגוני: קבוצת התקיפה LAPSUS$ "התקשרה למוקד התמיכה של הקורבנות כדי לשכנע את אנשי צוות התמיכה לאפס את פרטי ההזדהות של חשבון בעל הרשאות גבוהות". CISA וה-FBI עדכנו ב-2025 את ה-advisory המשותף שלהם על קבוצת התקיפה Scattered Spider. ה-advisory המעודכן מתאר שיחות שמשכנעות את צוות מוקד התמיכה לאפס סיסמאות, או להעביר טוקנים של האימות הרב-גורמי, האמצעים שמשתמשים בהם לבדיקה השנייה הזו.
איפוס סיסמאות הוא התפקיד השגרתי של מוקד התמיכה, ולכן מתקשר משכנע צריך רק לבקש ממנו לבצע את התפקיד הזה בשביל האדם הלא נכון. נקודת התורפה היא האופן שבו מוקד התמיכה בודק מי מתקשר. Mandiant תיארה את זה, בניתוח שלה מ-2025 של המתקפות האלה, כתהליך של מוקד התמיכה ש"חסר בו אימות זהות יסודי ושאינו ניתן להעברה לאיפוס סיסמאות".
באיזו תדירות שיחות הן דרך הכניסה
שיחות הפכו לדרך כניסה מרכזית. מבין החדירות ש-Mandiant חקרה ב-2025, וישינג פישינג טלפוני היה הדרך השנייה בשכיחותה שבה תוקפים נכנסו, ב-11%, אחרי אקספלויטים ב-32%. הנתון הזה מתייחס רק לחדירות הרציניות שגורם אחד לתגובה לאירועים (incident response) נשכר לחקור, ולא לכל מתקפה.
לאן שיחה אחת יכולה להוביל: גניבות הנתונים מ-Salesforce ב-2025
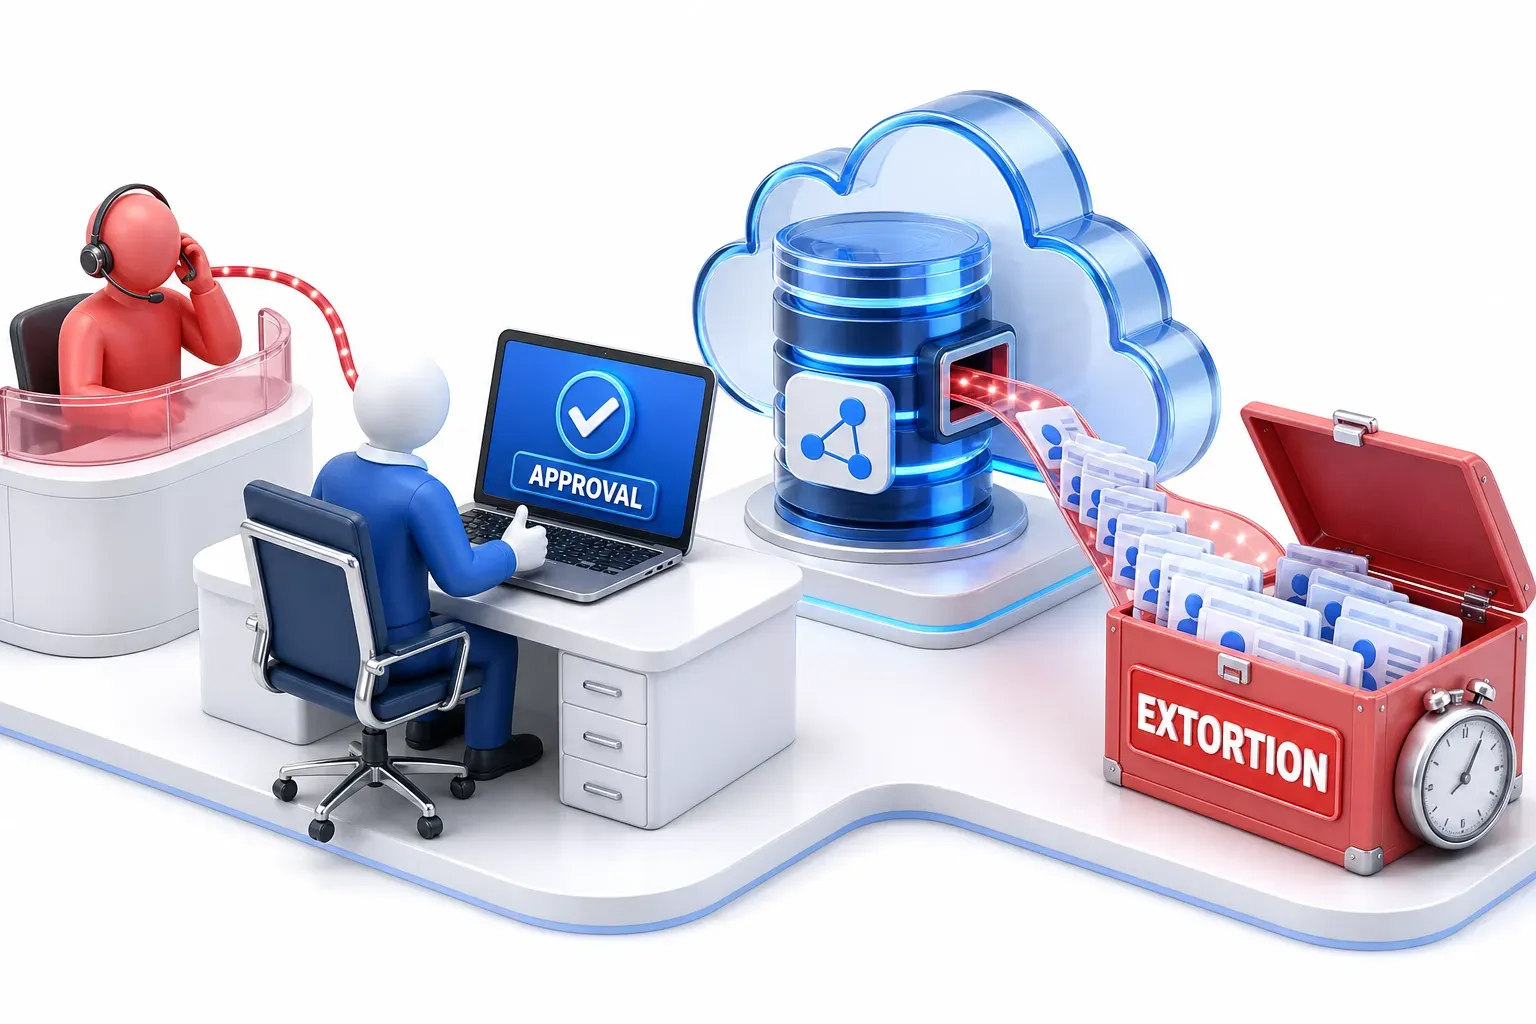
ביוני 2025, צוות מודיעין האיומים של Google תיאר את קבוצת התקיפה UNC6040, כינוי שהצוות נתן לה. הקבוצה התקשרה לעובדים בהתחזות לצוות ה-IT. במהלך השיחה שכנע המתקשר את העובד לאשר אפליקציה זדונית שמחוברת לחשבון ה-Salesforce של החברה. האישור הזה נתן לתוקפים את היכולת לגשת לנתונים, לשלוף אותם (query) ולהעתיק אותם ישירות מתוך סביבת ה-Salesforce של החברה. קורבנות קיבלו מאוחר יותר דרישות סחיטה. Google הדגישה ש"בכל המקרים שנצפו, התוקפים הסתמכו על מניפולציה של משתמשי קצה, ולא על ניצול פגיעות כלשהי הגלומה ב-Salesforce".
לא היה צורך בשום פגם בתוכנה: האישור שניתן בשיחה הוא זה שעשה את העבודה. האישור הזה הוא אותו שלב שעליו מסתמך פישינג הרשאות (consent phishing), שהתוקף מגיע אליו בשיחת טלפון ולא בהודעה.
מה לעשות לגבי שיחה חשודה
במהלך השיחה
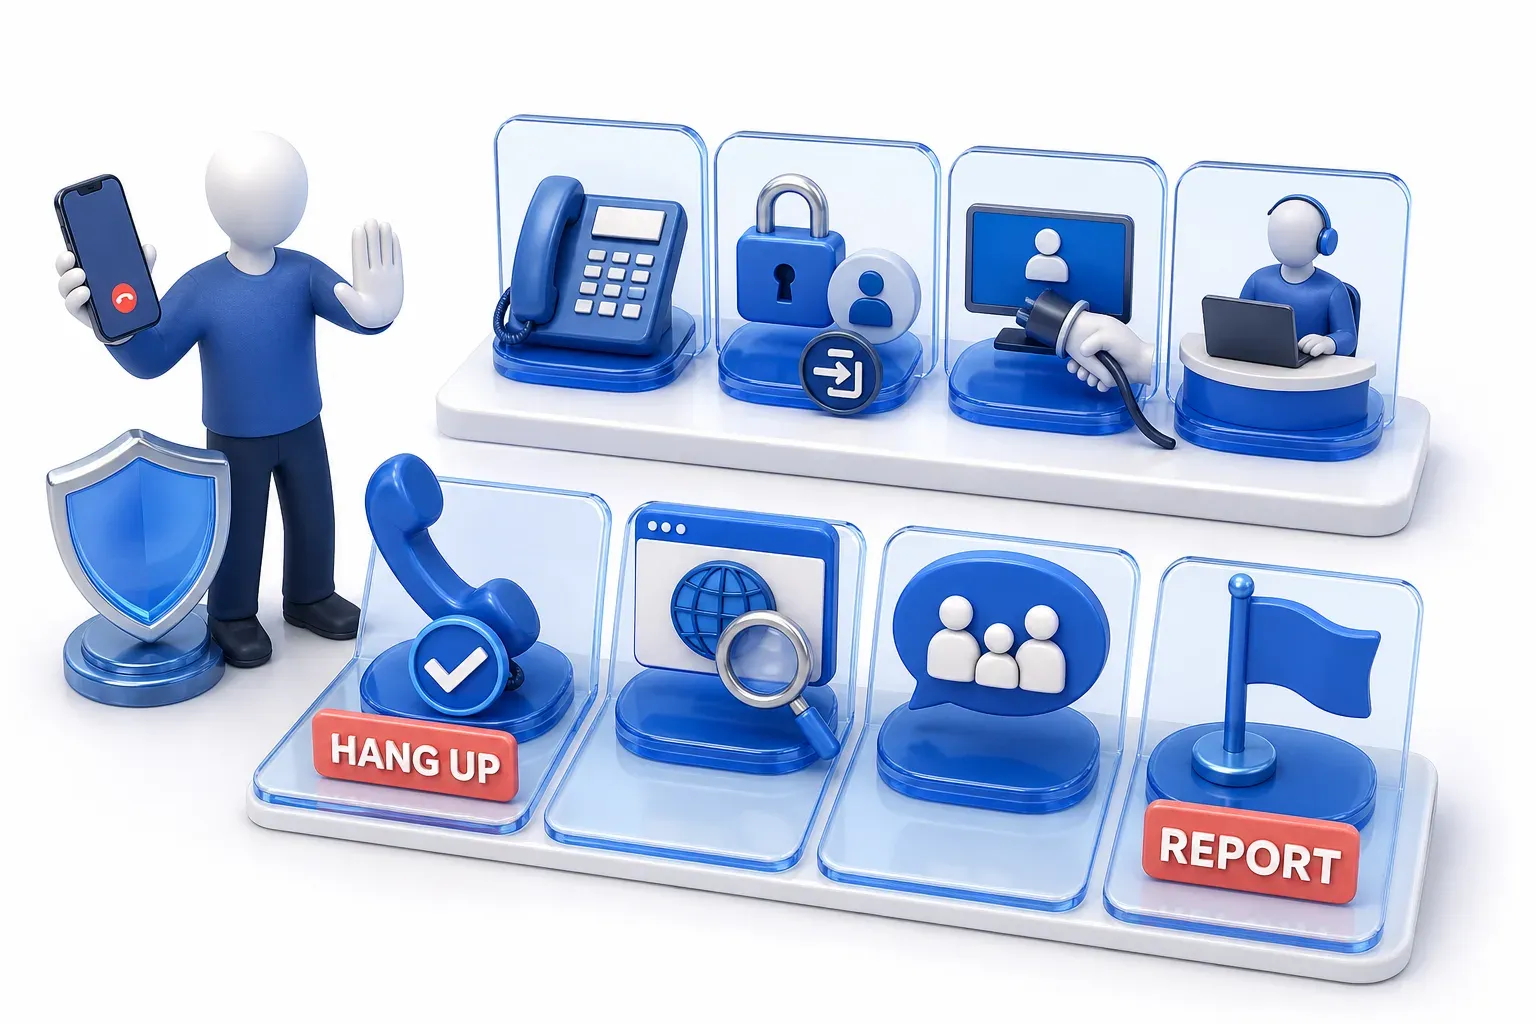
- אל תמסרו קודים או סיסמאות, ואל תאשרו בקשות, למתקשר שפנה אליכם: אל תיתנו למתקשר שלא פניתם אליו סיסמאות, קודי התחברות או קודי שחזור, או פרטי בנק, ואל תאשרו בקשת אישור רק כי המתקשר ביקש זאת. הרגשת ביטחון היא לא בדיקה, כי גם מזהה המתקשר וגם הקול יכולים להיות מזויפים. CCCS ממליץ לא למסור את הפרטים האלה בטלפון, ומציין שצוות ה-IT הלגיטימי לא אמור לבקש קודים חד-פעמיים או סיסמאות.
- נתקו את השיחה ואמתו את הבקשה בערוץ מהימן: נתקו את השיחה ובדקו את הבקשה בערוץ מוכר ומהימן: מספר המתפרסם לציבור, או האתר הרשמי של הארגון, לא מספר שהמתקשר נותן לכם, ולא אפשרות ההתקשרות בחזרה המובנית בטלפון. בעבודה, השתמשו בפרטי הקשר הידועים של צוות ה-IT או צוות האבטחה.
- קבעו בדיקה מראש בתוך המשפחה: קרובי משפחה יכולים לקבוע מילה משותפת כדי לוודא מי מתקשר, כבדיקה נוספת על ההתקשרות בחזרה למספר שמכירים, ולא במקומה.
- בעבודה, פעלו לפי התהליך המאושר: איפוסי סיסמה, איפוסי אימות רב-גורמי והרשמת מכשיר צריכים להתבצע לפי התהליך המאושר של הארגון לאימות זהות, לא דברי המתקשר, ולא מילה משותפת בלבד. CCCS ממליץ על אימות מוגבר לבקשות כאלה.
איך מדווחים על שיחה חשודה
- בישראל: דווחו על אירוע סייבר למרכז הארצי לניהול אירועי סייבר (CERT-IL), בטלפון 119 מסביב לשעון, או באינטרנט בשירות דיווח על אירוע סייבר. סוגי האירועים שהשירות מפרט כוללים פישינג והתחזות. הדיווח למרכז לא מחליף פנייה למשטרה.
- בארה"ב: דווחו על השיחה ל-FTC באתר ReportFraud.ftc.gov, או אם לא איבדתם כסף ורק רוצים לדווח על השיחה, השתמשו בטופס באתר DoNotCall.gov, כך FTC קובעת.
- בבריטניה: שלחו הודעת SMS למספר 7726 עם המילה "Call" ולאחריה מספר הטלפון של המתקשר. חברת הטלפון יכולה לאתר מאיפה הגיעה השיחה, ולחסום או לאסור את המספר אם הוא זדוני, לפי ההנחיה של ממשלת בריטניה לדיווח על הונאות.
- בכל מקום אחר: בדקו אם קיים במדינה שלכם שירות לאומי לדיווח על שיחות הונאה.
אם מסרתם פרטים, אישרתם גישה או התקנתם משהו
- פרטי בנק או כרטיס: פנו לבנק שלכם ועדכנו אותו במה שקרה.
- סיסמה: שנו אותה, ושנו אותה גם בכל חשבון אחר שמשתמש באותה סיסמה. לאחר מכן התנתקו מכל המכשירים והאפליקציות שעדיין מחוברים לחשבונות האלה, כפי שקובע מדריך ה-NCSC לשחזור חשבון שנפרץ. שינוי סיסמה בלבד לא מטפל בגישה שגם אישרתם.
- קוד שמסרתם, התחברות שאישרתם, אפליקציה שהרשיתם או אמצעי התחברות שהמתקשר הוסיף: פנו בהקדם לספק השירות או לצוות האבטחה של מקום העבודה. שחזור החשבון יכול לכלול ניתוק של סשנים (session) פעילים, כלומר מצבים שבהם האתר מזהה אתכם כמשתמשים מחוברים, ביטול הגישה והטוקנים של אפליקציה לא מורשית, והסרת כל אמצעי התחברות שהתוקף הוסיף. כך למשל, Salesforce קובעת בתיעוד שלה שחסימת אפליקציה מסוג Connected App מסיימת את כל הסשנים הפעילים המשויכים לה.
- כלי גישה מרחוק שהמתקשר גרם לכם להתקין או לפתוח: סיימו את החיבור מרחוק. סריקת אנטי-וירוס נקייה לא מעידה שהגישה הסתיימה, כי ה-FBI מציינת שקמפיינים של קבוצה אחת לא סביר שיסומנו בידי מוצרי אנטי-וירוס מסורתיים, מכיוון שהם משתמשים בכלי גישה מרחוק לגיטימיים. אם המכשיר הפרטי עדיין עשוי להיות בשליטתו של מישהו אחר, נתקו אותו מהרשת וקבלו עזרה מאדם שסומכים עליו, ואם אפשר השתמשו במכשיר אחר. לאחר מכן חסמו או הסירו, בעזרת אותו אדם, כל גישה מרחוק לא מורשית, ובדקו את המכשיר ואת החשבונות שלכם.
- מכשיר עבודה או חשבון עבודה: עדכנו את צוות ה-IT או צוות האבטחה בלי דיחוי, דרך ערוץ מהימן, ופעלו לפי הוראות הבלימה שלו. דווחו על כל פריצה חשודה לחשבון עבודה או לנתונים, ולא רק על תוכנה שהותקנה. אל תסירו בעצמכם כלי עבודה מאושרים; צוות ה-IT יכול לקבוע אילו תוכנות שייכות לו.
- כסף: עדכנו את הבנק שלכם, ולאחר מכן דווחו על כך כעבירה פלילית. בישראל: הגישו תלונה למשטרת ישראל באינטרנט, עם הזדהות במערכת ההזדהות הלאומית וצירוף מסמכים שתומכים בתלונה; הטופס המקוון הוא לא תלונה רשמית עד שחוקרי המשטרה מסיימים לטפל בו. בבריטניה, דווחו ל-Report Fraud אם אתם גרים באנגליה, ויילס או צפון אירלנד, או ל-Police Scotland בטלפון 101. בארה"ב, דווחו על כך ל-FTC באתר ReportFraud.ftc.gov.
ההנחיות האלה מבוססות על ההמלצות של ה-NCSC למצבים שונים ועל מדריך שחזור החשבון שנפרץ שלו, וכן על ההנחיות של CCCS, FBI, המרכז האוסטרלי לאבטחת סייבר ו-Salesforce. ניתוק מכשיר שעדיין עשוי להיות נשלט הוא אמצעי זהירות של העמוד הזה, ולא ציטוט מהמקורות האלה. פרט לדרכי הדיווח, אף אחת מההנחיות הללו לא תלויה במקום שבו אתם גרים.