
Smishing
מתקפת smishing היא פישינג שמגיע בהודעת טקסט (SMS). תוקף שולח הודעת SMS שמתחזה לבנק, לחברת שילוח, למשרד ממשלתי או לעמית לעבודה. התוקף מבקש מהנמען ללחוץ על קישור, להתקשר למספר, או להשיב. השם הוא צירוף של SMS ופישינג, שנטבע ב-2006.
אתם כבר יודעים שלא ללחוץ. זה הדבר המוזר בנושא: מתקפת smishing היא אולי האיום שיש עליו הכי הרבה ייעוץ רשמי בביטחון הצרכנים. ארבעה גופים ממשלתיים נפרדים מפרסמים לגביה הנחיות, בנקים שולחים ללקוחות שלהם הודעות טקסט בנושא, וחברות הסלולר מפעילות שירות דיווח חינמי לגביה.
ובכל זאת, כמעט שום דבר שפורסם על זה כולל מספר. חפשו את המונח באחד משני מנועי החיפוש הגדולים, ותקבלו סימני אזהרה, דוגמאות ורשימת דברים להימנע מהם, מדפים שרובם מסכימים ביניהם. את הנתונים של הרגולטור עצמו לא תקבלו, וגם לא תשובה לשתי השאלות שאנשים שואלים בפועל אחרי שהם קולטים את העצה: האם העברת ההודעות האלה ל-7726 עושה משהו, והאם התשובה STOP הייתה טעות?
העמוד הזה עונה על שתיהן, ומציג את מה שהנתונים מראים. הם מעניינים יותר מ"המצב מחמיר".
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
הודעת טקסט היא מכתב קצר מאוד. כל אחד יכול לשלוח הודעה כזאת לכל אחד. לטלפון שלכם אין דרך אמינה לבדוק אם השם למעלה אמיתי. הטלפון רק מראה לכם מה השולח הקליד.
מישהו שרוצה את הכסף שלכם יכול לשלוח מיליוני הודעות כאלה במחיר זעום. הוא לא צריך שרוב האנשים יענו. הוא צריך כמה. אז הוא כותב משהו שגורם לכם למהר. לדוגמה, חבילה שדורשת תשלום. או חשבון שעומד להיסגר. או תשלום שלא זכור לכם.
ההודעה היא לא הוכחה לשום דבר. היא ניחוש אחד שנשלח להמון אנשים. זו מתקפת smishing, בתקווה להגיע לאותו מיעוט שבשבילו ההודעה נשמעת אמיתית היום.
חידון Smishing
בדקו את הידע שלכם על Smishing - אולי אתם כבר יודעים עליו הכל.
מהי מתקפת smishing?
מה המספרים באמת אומרים
הנה הנתון שאף עמוד בתוצאות החיפוש שנאספו לא כולל. הוועדה הפדרלית למסחר של ארה"ב (Federal Trade Commission, FTC) דיווחה בדוח ה-Data Spotlight שלה מאפריל 2025 שהצרכנים הפסידו 470 מיליון דולר להונאות שהחלו בהודעת טקסט ב-2024. זהו פי חמישה מהסכום שדווח ב-2020.
המשפט הזה הוא בדרך כלל הנקודה שבה הדיווחים עוצרים. אבל התקציר של ה-FTC עצמו לא עוצר שם, וההמשך שלו משנה את המשמעות.
מה נמדד | נתון | כיוון | היקף |
|---|---|---|---|
הפסדים שדווחו בהונאות שהחלו בהודעת טקסט, 2024 | 470 מיליון דולר | פי חמישה מהנתון של 2020 | דיווחים לרשת Consumer Sentinel Network של ה-FTC |
מספר הדיווחים על הונאות טקסט | ירידה | ירידה, באותה תקופה | אותו מאגר נתונים |
שיעור הדיווחים שכוללים הפסד כספי | מ-5% ב-2020 ל-11% ב-2024 | עלייה, יותר מפי שניים | אותו מאגר נתונים |
שיעור הונאות הטקסט בחמש הקטגוריות המובילות | כמחצית | - | אותו מאגר נתונים |
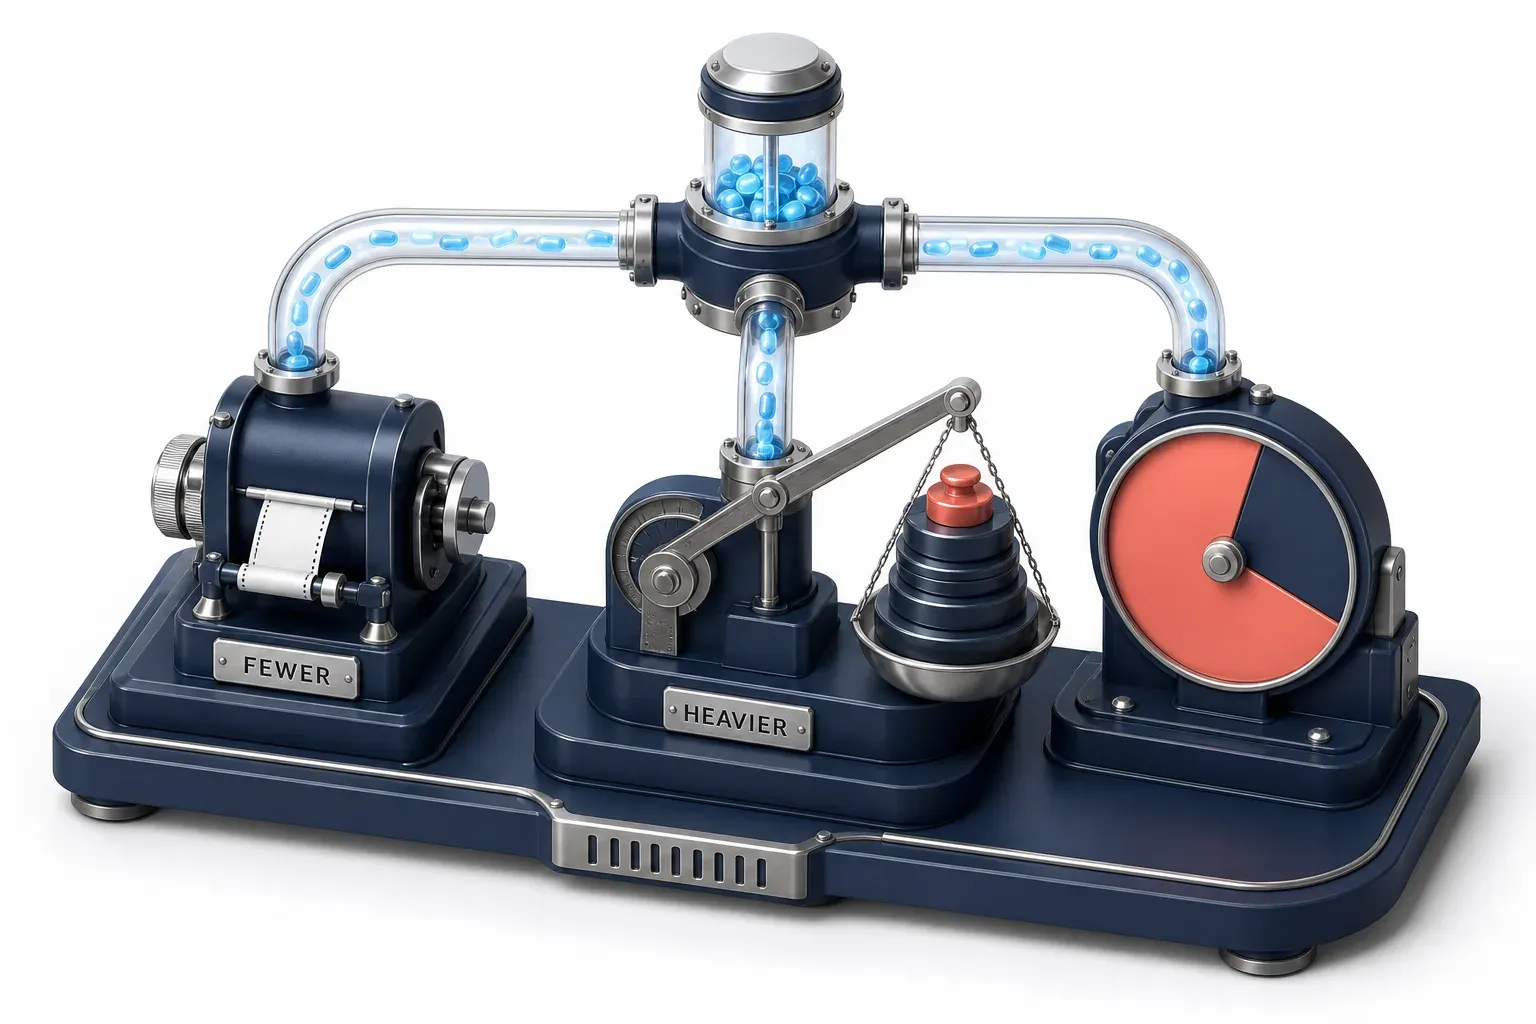
קראו את שלוש השורות יחד, ותראו שהסיפור כבר לא עוסק בנפח. פחות אנשים דיווחו על הונאת טקסט, ומבין אלה שכן דיווחו, שיעור גדול יותר הפסיד כסף בפועל. המקרה הממוצע התייקר, לא התרבה. זו בעיה שונה מזו שהביטוי "smishing במגמת עלייה" מתאר, והיא דורשת תשומת לב שונה.
מה המספרים האלה לא מכסים
המספרים האלה הם דיווחים לגורם אחד, במדינה אחת, מצד אנשים שבחרו לדווח. אף אחד לא מדווח על הודעה שמחק. העלייה בנתון ההפסדים נובעת בחלקה מנכונות גוברת להגיש דיווח, ובחלקה מהעובדה שהקטגוריות שהגיעו לאנשים ב-2024 דרשו סכומים גדולים יותר.
גם הקטגוריות חשובות לפרשנות. מאגר נתונים שבו בולטות התראות מזויפות על אגרות והצעות עבודה מודד שנה שונה מזו שבה בולטות התראות חבילה. אי אפשר להשוות בין הסכומים שכל קטגוריה דורשת. עלייה בהפסדים המדווחים יכולה לנבוע מזה שאותו מספר אנשים נתקל בהצעות יקרות יותר. זה קרוב יותר למה ששלוש השורות האלה מתארות, מאשר לכל שינוי במספר ההודעות שנשלחו.
המספר שמסתובב במקום זאת
אין ספירה של כמה הודעות smishing נשלחות בפועל, והנתונים שמסתובבים אינם המספר הזה. המספר שתראו מצוטט הכי הרבה הוא מעל 19 מיליארד הודעות ספאם בחודש בודד. המספר הזה מודד ספאם, שכולל שיווק לא רצוי רגיל, ומגיע מחברה שמוכרת חסימת שיחות והודעות. נפח ספאם אינו נפח הונאה, ומדד של ספק בלי שיטה מפורסמת אינו תחליף למדידה של נפח ההונאה.
החלק שהעצה לא מכסה
ה-FTC פרסמה גם לאן הלך הכסף שאבד: חמש קטגוריות מהוות כמחצית מכלל הונאות הטקסט שדווחו ב-2024. אלה הקטגוריות: משלוח חבילה מזויף, הצעת עבודה כוזבת, התראת הונאה מזויפת על רכישה חשודה, אגרת דרך מזויפת שלא שולמה, והודעות 'מספר שגוי' שנראות כאילו הגיעו בטעות.
עכשיו קראו את הרשימה הזו לאור העצה הסטנדרטית. שתיים מתוך החמש אינן תלויות בקישור זדוני כלל.
הונאות משימות הן המקרה הברור ביותר. ה-FTC מתארת אותן כהבטחות לעבודה מקוונת, שדורשת מהאנשים להשלים סדרת משימות מקוונות ומסתיימת בבקשה מהם להשקיע כסף משלהם. אין כאן עמוד על איסוף פרטי הזדהות. יש רצף של בקשות קטנות, לאורך ימים או שבועות, שכל אחת מהן הגיונית לאור הקודמת, ומסתיים בהעברת כסף מהחשבון האישי, דרך ערוצים שבחרו.
גישות מסוג 'מספר שגוי' פועלות באותו מבנה. ההודעה הראשונה איננה התקפה, אלא הערה שהגיעה בטעות למישהו אחר. ההתקפה עצמה היא השיחה שמתפתחת אחריה, לעיתים לאורך שבועות.
למה זה חשוב לקורא זהיר
קורא שמיקד את עצמו רק בלא ללחוץ עשה את הדבר הנכון, ועדיין יש לו פער. בדיקת קישור היא בדיקה שמבצעים פעם אחת, ברגע ההגעה. שתי הקטגוריות האלה לא מציגות שום דבר לבדוק ברגע ההגעה, והנזק מצטבר דרך תשובות רגילות.
איך ההבדל הזה נראה בפועל: מתקפה מבוססת קישור מבקשת החלטה גרועה אחת, שמתקבלת מהר, ומתגוננת באמצעות תחושת דחיפות. מתקפה שיחתית מבקשת הרבה החלטות קטנות והגיוניות, שמתקבלות לאט, ומתגוננת באמצעות קרבה. הראשונה היא הסוג שלמענו נבנו רשימות סימני האזהרה. השנייה עוברת את מבחני סימני האזהרה, כי עד שהכסף עובר, אין שום דבר חשוד בהודעה שהביאה לכך.
עמוד אחד מבית ספק, מתוך אותן תוצאות חיפוש, מנסח את המסקנה לגבי ההדרכה בצורה ברורה. תוכנית זיהוי שמתמקדת רק בכתובות URL בעייתיות מפספסת מתקפות שאין בהן כתובת URL לבדוק. הטענה נכונה, ורשימת הקטגוריות של הרגולטור עצמה כבר רמזה על כך שנה קודם לכן.
האם העברה ל-7726 עושה משהו?
אף עמוד בתוצאות הראשונות של שני מנועי החיפוש לא עונה על השאלה שהקורא הספקן מגיע איתה. שלוש הספרות מאייתות SPAM על רוב המקלדות.
התוכנית הקנדית Get Cyber Safe, מטעם ממשלת קנדה, מפרסמת עמוד שמוקדש לשירות הזה. העברת הודעה, כפי שנאמר שם, "תודיע לחברת הסלולר שלכם על הודעות הספאם, כדי שיוכלו לחקור אותן ולשפר את הסינון שלהם לכל הלקוחות." השירות חינמי, והשימוש בו לא נספר בחבילת הנתונים או ההודעות. התגובה האוטומטית אומרת: "Thank you for reporting spam. We'll take it from here."
שימו לב למה שהתגובה הזו איננה: היא לא מספר תיק, ושום דבר לא חוזר אליכם.
אותן שלוש הספרות מתנהגות אחרת לפי מדינה
בארצות הברית, CTIA's Industry Code Administration, גוף ניטרלי ולא מסחרי, מנהל את המספר הקצר 7726 (shortcode). חברות הסלולר משתמשות במה שהצרכנים שולחים כדי לכייל מסנני ספאם וכלי חסימה. התהליך האמריקאי עושה משהו שהקנדי לא עושה: הוא משיב בבקשה למספר הטלפון של השולח, כדי שאפשר יהיה לנתח את הקמפיין שמאחורי ההודעה.
אותן שלוש ספרות, שיחה אחרת. אם העברתם הודעה וקיבלתם שאלת המשך, שום דבר לא השתבש. זה התהליך האמריקאי, שפועל מעצם התכנון (by design). ההסדר הוא בינלאומי ולא שירות בודד, וגורמים בתעשייה מייחסים אותו לפיילוט של GSMA לדיווח ספאם, סביב 2010.
הגבול הכן
המנגנון מתועד. ההשפעה שלו עליכם אישית, לא. לא נמצאה מדידת יעילות לכתבה הזו: שום דבר לא מוכיח שההעברה מקטינה את מה שמגיע למכשיר שלכם, והעמוד הממשלתי שמתאר את השירות לא טוען שכן.
המודל המנטלי המדויק הוא נתוני כיול למסנן שמגן על כולם, שאתם תורמים אליו. זו לא תלונה שמקבלת מענה, ולכן זה מרגיש כאילו שום דבר לא קורה. משהו כן קורה, פשוט לא אצלכם.
האם התשובה STOP הייתה טעות?
ההנחיה כאן ישירה, ומקורה בממשלה, לא בספק. ההנחיה של Get Cyber Safe בנושא הודעות טקסט מזויפות אומרת: "אל תשיבו להודעות חשודות, גם אם מבקשים מכם לשלוח 'STOP' או 'NO'."
אף אחד מהעמודים שנבדקו לא מסביר למה אותן חמש האותיות גם נדרשות וגם מסוכנות, וההסבר לכך סוגר את השאלה באופן מלא. קריאת ההנחיה הזו מול האופן שבו פועלות מילות ביטול הרשמה בדרך כלל חושפת את ההבחנה (פרשנות נגזרת, לא ציטוט): STOP הוא חובת ציות של שולח לגיטימי, ואות חיות לנוכל. משווק לגיטימי חייב לכבד את זה. נוכל לומד מזה שאדם אמיתי קורא את המספר הזה ומגיב כשמבקשים ממנו משהו.
לכן ההנחיה לא אומרת "אף פעם אל תשלחו STOP לשום דבר". היא אומרת "אל תשלחו אותה להודעה שכבר חשדתם שהיא הונאה", כי שני סוגי השולחים עושים עם אותה מילה דברים הפוכים.
הרגולטור האמריקאי מנסח את זה בצורה ישירה יותר
הוועדה הפדרלית לתקשורת של ארה"ב (Federal Communications Commission, FCC) מפרסמת עמוד צרכני משלה בנושא, מתאריך 1 בפברואר 2024. העמוד מתאר את המונח כשילוב של SMS, שירות הודעות קצרות (Short Message Service), ופישינג. ההנחיה שלה רחבה יותר מזו הקנדית ולא מכירה בשום חריג: "לעולם אל תלחצו על קישורים, אל תשיבו להודעות טקסט ואל תתקשרו למספרים" בהודעה חשודה.
שתי ממשלות, אותה עמדה, בניסוח שרוחבו שונה. אף אחת מהן לא אומרת לכם שהמילה STOP מסוכנת באופן כללי. שתיהן אומרות לכם שהודעה שכבר יש לכם ספק לגביה היא המקום הלא נכון להשתמש בה.
אם כבר השבתם להודעה כזו, התוצאה בפועל היא הודעות נוספות, לא טלפון פרוץ. תשובה היא אות, לא פריצה. מחקו, חסמו את המספר, והעבירו את ההודעה הבאה במקום זאת.
למילה הזו כבר כמעט בדיוק עשרים שנה
דייוויד ריהוק (David Rayhawk) טבע את המונח בפוסט בבלוג של McAfee Avert Labs, מתאריך 25 באוגוסט 2006, שהעיתונות המקצועית סיקרה באותו הזמן. הכתבה הזו נכתבה 4 ימים לפני יום השנה ה-20 למונח.
למילונים לקח זמן. Merriam-Webster רושמת את 2006 כשנת השימוש הראשון הידוע, ומוסיפה את הערך באפריל 2023. מדובר בפער של כ-17 שנה בין חוקר אבטחה שנתן שם למשהו לבין לקסיקוגרף שמסכים שהמילה נשארה בשימוש. Cambridge Dictionary נותנת את ההגייה כ-/ˈsmɪʃ.ɪŋ/, ומציינת את "SMS phishing" כצורה החלופית.
יש רמז קטן בנתוני החיפוש. מילים חדשות מעוררות שאלות הגייה, אבל המילה הזו לא, ואין cluster כזה במה שאנשים שואלים עליה. מקורות עזר גם מסווגים אותה בתוך הערך על פישינג, ולא כערך נפרד לצידה. שתיהן ככה נראית מילה שהתבססה.
כמה שווה העצה הסטנדרטית על smishing
התשובה הפשוטה קודם כול: העצה נכונה. כמה ממשלות מפרסמות אותה, איש לא חולק עליה, ושום דבר כאן לא סותר אותה. מה שהכתבה הזו מוסיפה הוא היקף.
- אל תלחצו על קישורים בהודעות לא צפויות - נכונה, אך כיום חלקית. העצה מכסה שלוש מתוך חמש הקטגוריות המובילות אצל ה-FTC, ולא עוזרת כלל נגד השתיים הנותרות.
- אל תגיבו, גם לא במילה STOP - נכונה, והסיבה לכך ספציפית: תשובה מאשרת למי שרק ניחש שיש כאן נמען חי ומגיב.
- אמתו דרך ערוץ שבחרתם - ההנחיה שנשארת תקפה גם בפער הזה. אפשר להתקשר לבנק למספר שרשום על הכרטיס, או לפתוח בעצמכם את אפליקציית חברת המשלוחים. הפעולה עובדת בין אם ההודעה כללה קישור ובין אם לא.
- העבירו אותה ל-7726 - שימושי, מתועד, ושימושי לכולם, גם אם לא באופן מדיד עבורכם.
מי בפועל מפרסם את ההנחיה הזו
הקפידו להיות מדויקים לגבי המקורות כאן, כי המשפט "המומחים אומרים" עושה כאן הרבה עבודה שלא הרוויח אותה בנושא הזה. התוכנית הקנדית Get Cyber Safe, מטעם ממשלת קנדה, מגדירה את התופעה כ"סוג של הונאת פישינג שבו פושעי סייבר מנסים לרמות אתכם בשליחת הודעות טקסט הונאתיות". העמודים שלה על הנושא ועל המספר הקצר לדיווח עודכנו שניהם בינואר 2026, מאוחר יותר מרוב התוצאות שדורגו מעליהם בתוצאות שנאספו לכתבה הזו.
- ה-FTC מספקת את המדידה, מתוך מאגר דיווחי הצרכנים שלה.
- ה-FCC מספקת את ההנחיה לצרכנים, בניסוח הבוטה ביותר שלה.
- גוף תעשייתי מפעיל בארצות הברית את המספר הקצר לדיווח, לא גוף ממשלתי, וזו הבחנה שכדאי לזכור כשאתם קובעים כמה משקל לתת לכל מקור.
העמוד הזה לא מזכיר אף אפליקציה ואף מוצר, במכוון. חברות שמוכרות חסימה או סינון מפרסמות חלק ניכר ממה שמדורג למונח הזה. התשובה הכנה לשאלה "מה כדאי לי להתקין" היא שלא אותרה הערכה עצמאית שיכולה לבסס המלצה על מוצר מסוים.
מה העמוד הזה לא יכול להגיד לכם
שלוש מגבלות, נאמרות בפשטות.
מספר הודעות smishing לא אותר לכתבה הזו. נתוני הנפח הקיימים מודדים ספאם, קטגוריה הרבה יותר גדולה, ומגיעים מספקים שיש להם מוצר בשוק.
מדידת יעילות ל-7726 לא אותרה. המנגנון מתועד; ההשפעה שלו על אדם בודד אינה מתועדת.
שלושה מקורות לכתבה הזו לא הצלחנו לאחזר. פרסום הנתונים של FTC, עמודי הצרכנים של FCC והערך במילון Merriam-Webster כולם החזירו קוד HTTP 403 לאחזור אוטומטי. הנתונים והתאריכים האלה מדווחים כאן כעובדות מבוססות שמשוכפלות במקורות נוספים, ואינם מצוטטים מעבר לכך. בכוונה גם אין קישור לדפים האלה: קישור לדף שלא הצלחנו לקרוא היה מרמז על בדיקה שלא התבצעה.
דבר אחד שלא קשור לנושא הזה
מנועי חיפוש מצמידים למונח הזה שאלה שחוזרת שוב ושוב: על קודי אזור שכביכול לא כדאי לעולם לענות לשיחה מהם. קודי האזור האלה שייכים לשיחות טלפון ולא להודעות טקסט, והרשימות שמסתובבות ברשת סותרות זו את זו. אחד המספרים שמופיעים בהן הוא בכלל לא קוד אזור, לא במשמעות הרלוונטית. בנושא הקרוב, הונאת הצלצול האחד, ל-FCC יש הנחיה משלה, והיא לא ממליצה על רשימה כזאת. במקום זה, היא ממליצה לא להתקשר בחזרה למספרים שאתם לא מזהים, ולבדוק אם מספר הוא בין-לאומי לפני שמתקשרים בחזרה. הונאה בשיחות טלפון היא נושא נפרד, עם מנגנונים משלה.
הגרסה הקצרה
מתקפת smishing היא פישינג דרך SMS, ולמילה הזו כבר כמעט עשרים שנה. העצה ששמעתם כבר נכונה וממשלתית, והעמוד הזה לא מבקש מכם לוותר על אף חלק ממנה.
מה שהשתנה הוא האופי של הבעיה. ההפסדים המדווחים הגיעו ל-470 מיליון דולר ב-2024, פי חמישה מהנתון של 2020. באותה תקופה מספר הדיווחים ירד, ושיעור הדיווחים שכללו הפסד כספי יותר מהכפיל את עצמו. פחות מקרים, יקרים יותר. בשתיים מתוך חמש קטגוריות ההפסד האלה אין קישור שצריך להיזהר ממנו, והמשמעות היא שבדיקת קישורים בלבד הפסיקה להיות הגנה מלאה כבר מזמן.
השינוי היחיד ששווה לעשות: תפסיקו להתייחס לקישור כאילו הוא כל הסכנה. ודאו דרך ערוץ שבחרתם, לא כזה שהגיע בהודעה. העבירו את ההודעה שקיבלתם ל-7726, כנתון לסינון המשותף, לא כתלונה. והתייחסו לשיחה שמתחילה בטעות באותה זהירות שכבר יש לכם כלפי התראת חבילה שמגיעה משום מקום.