
הספרים הטובים ביותר על סייבר: 3 ההמלצות שלי ל-2026 (ועוד בונוס)
את רוב הקריאה שלי אני עושה בדרך לעבודה, וכשאני אומר "קריאה" אני לא פעם מתכוון לאודיובוק.
אני אוהב לקחת איתי ספר לנסיעות בתחבורה ציבורית או טיסות. פעם הייתי מקבל בחילה מקריאה תוך כדי נסיעה, אז לקח לי זמן להתרגל. ובאודיובוק קל לי יותר להמשיך עם הספר גם כשאין לי חשק לקרוא מדף.
הספרים כאן הם ספרים שקראתי ואהבתי. אם אתם כבר בעולם הסייבר, כנראה שמעתם על כמה מהם. בכל זאת, אני רוצה להסביר למה אני ממליץ על כל אחד ולמי לדעתי כדאי לקרוא אותו. יש גם ספר בונוס על תכנות, כי יש בו לא מעט רעיונות מעניינים וטיפים שימושיים שמתאימים כמעט לכל דבר.
ואם אתם רוצים המלצה אחת בלבד, שלי היא Ghost in the Wires. עוד מעט אסביר למה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

ההמלצות בקצרה
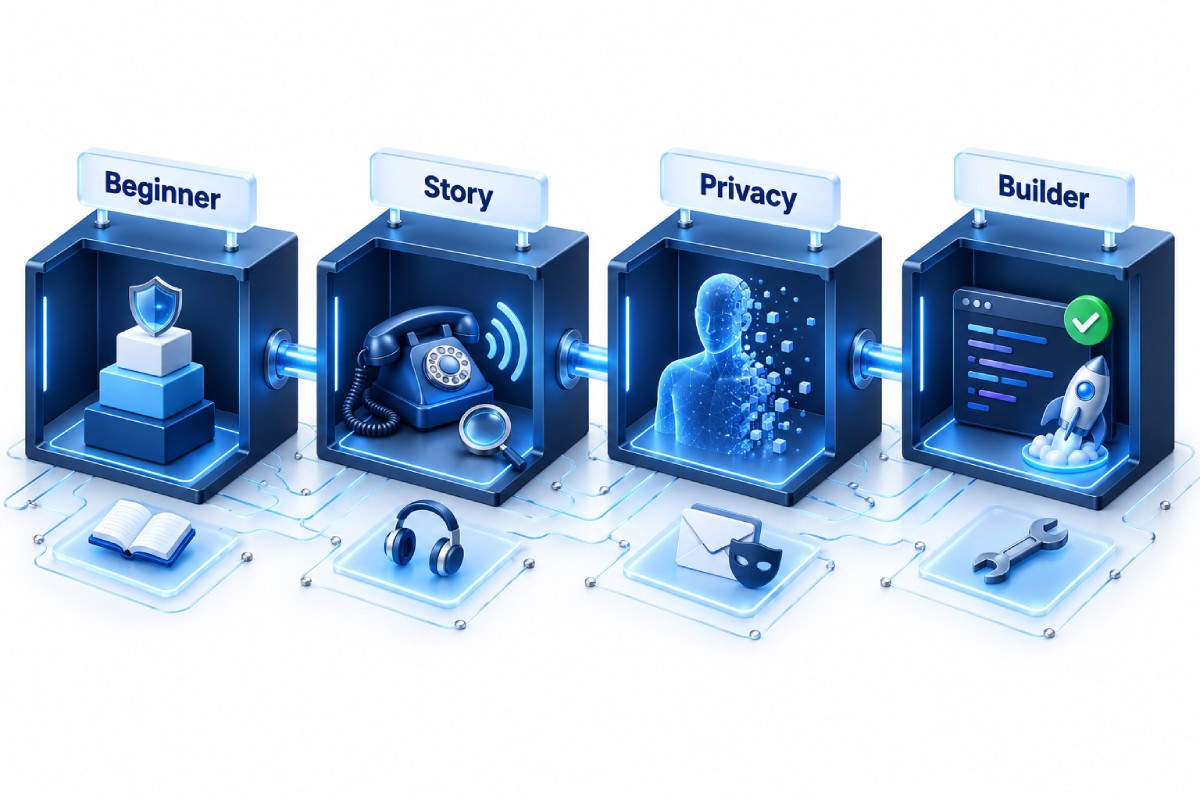
- חדשים בסייבר? תתחילו עם Cybersecurity For Dummies.
- רוצים ספר שלא מצליחים להפסיק לקרוא? Ghost in the Wires.
- חושבים על הפרטיות שלכם? The Art of Invisibility.
- בונים משהו? בין אם זה קשור לאבטחה ובין אם לא, The Pragmatic Programmer.
1. Cybersecurity For Dummies מאת Joseph Steinberg
הכי מתאים למתחילים לגמרי
כאן הכול התחיל בשבילי.
אם אתם רק נכנסים לעולם הסייבר ולא יודעים מאיפה להתחיל, זה הספר שהייתי מפנה אתכם אליו. הוא מציג מתקפות נפוצות, דרכים להגן על המכשירים והמידע שלכם, ומה עושים כשמשהו משתבש. ככה יש לכם בסיס להבין את עצות האבטחה שאתם נתקלים בהן באינטרנט, במקום לבצע הוראות בלי לדעת למה הן חשובות.
עברה כבר בערך שנה מאז שקראתי אותו, אז לא אעמיד פנים שאני זוכר כל פרק, אבל הבסיס שהוא נתן לי נקלט היטב.
Joseph Steinberg הוא סופר ויועץ אבטחת סייבר שעבד עם עסקים וממשלות. הספר מיועד לאנשים שצריכים שיסבירו להם את היסודות, וגם למי ששוקל קריירה בסייבר.
רק תהיו כנים עם עצמכם לגבי הרמה שלכם. אם אתם כבר יודעים איך פישינג עובד, למה חשוב להשתמש במנהל סיסמאות, וממה אימות רב-שלבי (MFA) באמת מגן, כנראה שאפשר לדלג על הספר הזה. זו היכרות ראשונה עם הנושא ולא מדריך טכני למתקדמים.
ואם המונחים האלה עוד לא אומרים לכם כלום, זה בסדר גמור. אין צורך ללמוד אותם לפני שפותחים את הספר.
Cybersecurity For Dummies באתר אמזון
2. Ghost in the Wires מאת Kevin Mitnick עם William L. Simon
הכי מתאים למי שמחפש ספר שלא מצליחים להפסיק לקרוא
זה הספר הכי טוב על סייבר שקראתי, ובלי ספק האהוב עליי ברשימה הזאת.
Kevin Mitnick התפרסם בזכות פריצות למערכות מחשבים וטלפוניה, ובזכות זה שהצליח לחמוק מה-FBI. בהמשך עבד כיועץ אבטחה ועזר לארגונים לאתר חולשות, עד מותו ב-2023. Ghost in the Wires הוא הסיפור שלו על התקופה המוקדמת בחייו: הטריקים שבהם השתמש, ואיך בסוף תפסו אותו.
מה שהופך אותו לספר כל כך טוב הוא הסיפור עצמו. לא היה לי חשק לדלג על קטעים או לחכות שיגיע החלק המעניין. רציתי לדעת מה הוא ינסה בפעם הבאה, ועד מתי יצליח להמשיך להתחמק.
הספר גם נותן תמונה ברורה מאוד של הנדסה חברתית. מי שנשמע משכנע בטלפון יכול לגרום לאדם אחר למסור מידע או לתת גישה שהוא לא אמור לתת. כשעוקבים אחרי השיחות האלה, מבינים איך זה קורה הרבה יותר טוב מאשר מאזהרה כללית להיזהר משיחות חשודות.
החלקים שבהם הוא עוקב אחרי האנשים שמנסים לתפוס אותו הם מהאהובים עליי. יש בזה משהו אבסורדי: מי שחוקרים אותו מוצא דרכים לעקוב בעצמו אחרי החקירה.
כמובן, זו הגרסה של Mitnick לסיפור, וכדאי לזכור את זה כשקוראים. אפשר ליהנות מטריק חכם ובכל זאת להבין איזה נזק הוא גרם.
אם אתם מתעניינים בסייבר אבל אין לכם חשק ללמוד אחרי העבודה, תתחילו כאן. גם האודיובוק שלו מתאים מצוין לדרך שבה אני בדרך כלל קורא.
3. The Art of Invisibility מאת Kevin Mitnick עם Robert Vamosi
הכי מתאים למי שחושב מחדש על הפרטיות שלו
כן, עוד ספר של Kevin Mitnick, הפעם בשיתוף עם Robert Vamosi.
הוא נמצא ברשימה מסיבה אחרת: הוא בוחן איך מידע עליכם נחשף ומה אפשר לעשות כדי להגן על הפרטיות שלכם. קראתי אותו לפני הרבה זמן ואני לא זוכר אותו בפרטים כמו את Ghost in the Wires, אבל השאלות שהוא העלה ממשיכות להעסיק אותי.
הספר עוסק בנושאים כמו סיסמאות, אבטחת Wi-Fi, מעקב, ואפילו צעדים מורכבים יותר כדי להישאר אנונימיים. חלק מזה הרבה יותר ממה שרוב האנשים צריכים בחיי היומיום. ובכל זאת, אפשר להשתמש בו כדי להתחיל לשאול שאלות טובות יותר על המידע שאתם נותנים לאחרים.
לדוגמאות מעשיות למה שאני מתכוון, אתם מוזמנים לקרוא על הנושאים שכתבתי עליהם בסייבר בקצרה. האם כל אתר באמת צריך את כתובת המייל האמיתית שלכם? אפשר להשתמש בכתובת נפרדת לכל חשבון? ואולי אתם מעדיפים להעביר את השיחות האישיות שלכם ל-Signal? אפילו תשלום במזומן על קנייה רגילה יכול למנוע ממנה להיכנס להיסטוריית העסקאות של הכרטיס.
אלה הדוגמאות שלי להחלטות יומיומיות בנושא פרטיות. את חלק המייל אני מסביר ב"איך להירשם לכל אתר בלי למסור את המייל האמיתי", ואת חלק ההודעות במאמר שלי על Signal מול WhatsApp.
דבר אחד שכדאי לזכור ב-2026: הספר The Art of Invisibility יצא ב-2017. אפליקציות ושירותים השתנו מאז, אז לפני שאתם מיישמים המלצה על כלי מסוים או הוראות הגדרה, בדקו שהן עדיין מעודכנות. אני הייתי משתמש בספר כדי להבין את בעיות הפרטיות, ואז בודק איך אפשר לפתור אותן עם הכלים של היום.
The Art of Invisibility באתר אמזון
ספר בונוס: The Pragmatic Programmer מאת David Thomas ו-Andrew Hunt
הכי מתאים למי שבונה פרויקט, בין אם הוא קשור לאבטחה ובין אם לא
הספר הזה עוסק בפיתוח תוכנה. צירפתי אותו כי הרבה אנשים שמתעניינים בסייבר גם בונים דברים, בין אם זה סקריפט קטן, כלי קוד פתוח, משחק או ניוזלטר סייבר.
אני מתכוון למהדורת יום השנה ה-20, שיצאה ב-2019. היא מעדכנת את הספר המקורי ועוסקת בנושאים כמו תחזוקת קוד, בדיקות, אוטומציה ולקיחת אחריות על התוכנה שאתם מוציאים. הספר בנוי מפרקים קצרים עם טיפים ודוגמאות, וככה קל לעבור עליו קצת בכל פעם.
הרעיון שהכי תפס אותי הוא העיקרון של "מספיק טוב" בפיתוח תוכנה.
אתם בונים משהו, וממש לפני הפרסום עולה לכם עוד רעיון לשיפור, ואז עוד אחד. אולי העיצוב צריך עבודה. אולי כדאי להוסיף עוד פיצ'ר. כל פעם אתם מוצאים סיבה נוספת לחכות, והפרויקט אף פעם לא מגיע לאף אחד.
תחשבו על התוכנות שאתם משתמשים בהן כל יום. הן מושלמות? אין בהן אפילו באג אחד? ברור שלא. אתם משתמשים בהן כי הן עושות משהו שימושי מספיק טוב כדי שתמשיכו להשתמש בהן.
זה לא אומר להתעלם מתקלה בהתחברות או לשחרר משהו שחושף מידע של אנשים. זה אומר לדעת אילו בעיות באמת חייבים לתקן לפני השחרור, ואילו שיפורים אפשר לדחות. גרסה ראשונה שימושית נותנת לאנשים משהו לנסות, ולכם פידבק אמיתי לעבוד איתו.
אם אתם בונים עם AI, קל במיוחד להזדהות עם זה. אפשר לבקש ממנו שינויים עד אינסוף. בשלב מסוים צריך לבדוק מה יש לכם ולהחליט אם זה עושה את העבודה.
בגלל זה הספר הזה נכנס לרשימה. הלקח של "מספיק טוב" רלוונטי הרבה מעבר לכתיבת קוד.
The Pragmatic Programmer באתר אמזון
מה אני קורא עכשיו
כרגע אני קורא את Sandworm מאת Andy Greenberg. הספר עוקב אחרי החקירה של קבוצת האקרים רוסית ושל מתקפות סייבר הרסניות, כולל התקיפות על רשת החשמל באוקראינה והתפשטות NotPetya.
כשאסיים אותו, אחזור לכאן ואכתוב מה דעתי עליו.
קראתם ספר שלדעתכם שייך לרשימה הזאת? כתבו לי איזה ספר ומה למדתם ממנו. אני תמיד מחפש את האודיובוק הבא לדרך לעבודה.