
Device Code Phishing
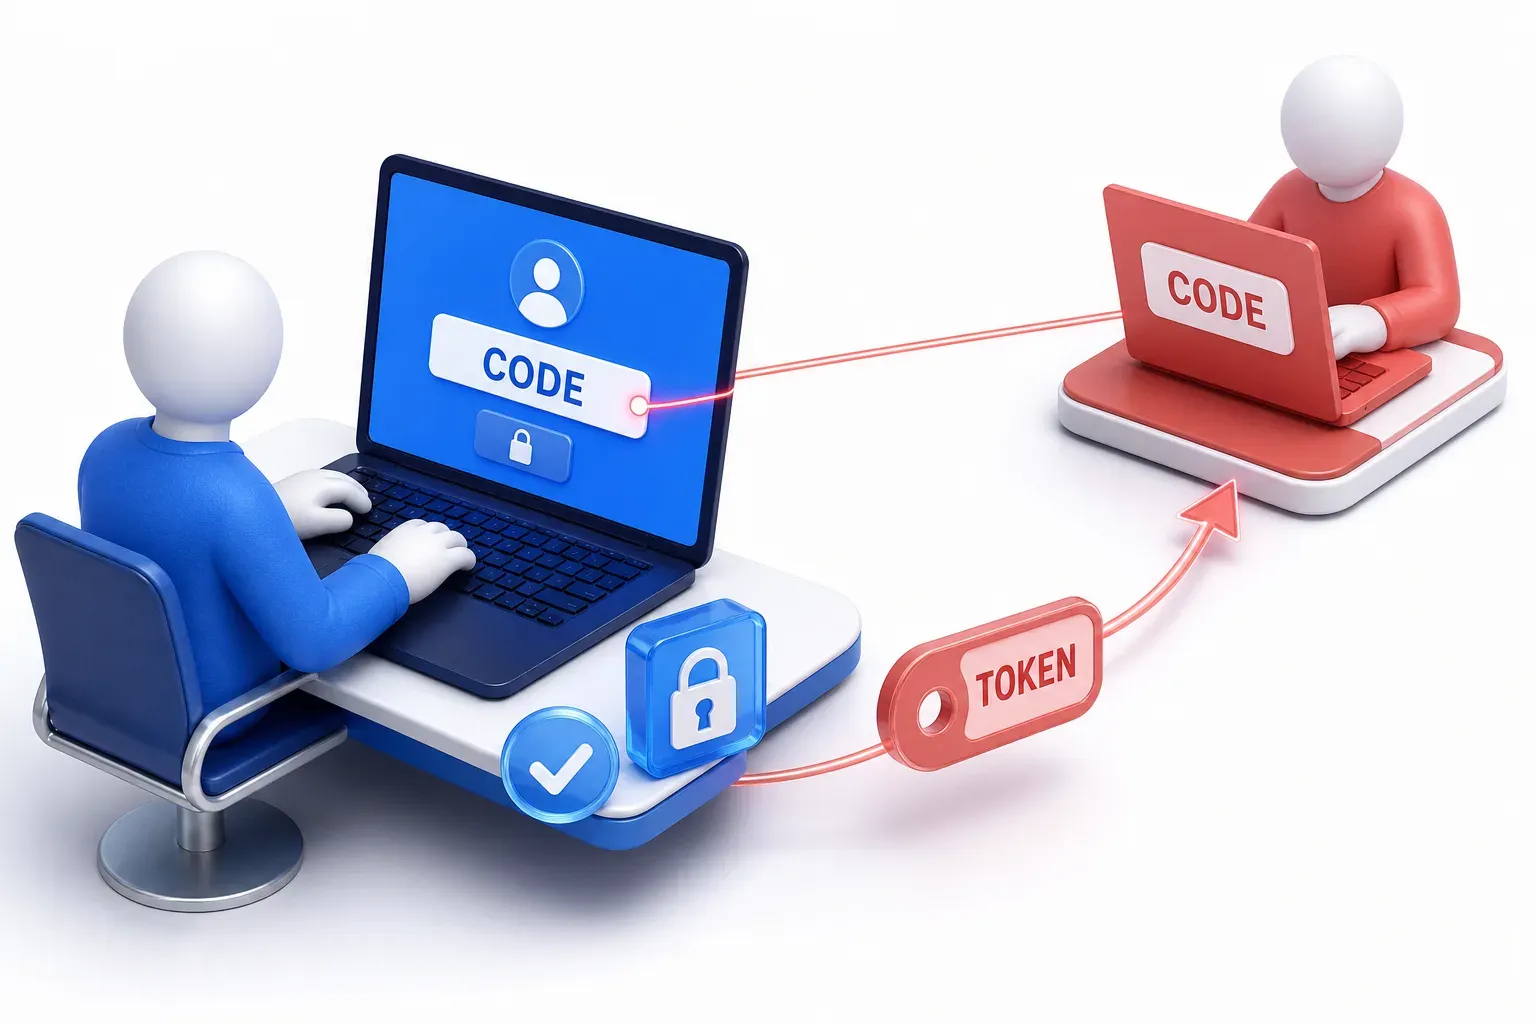
מתקפת Device code phishing היא סוג של פישינג שמטעה אדם להקליד קוד קצר בדף התחברות אמיתי. מכשיר התוקף עצמו ביקש את הקוד הזה. לכן כשהאדם מתחבר, מזין את הסיסמה שלו ומשלים גם אימות רב-גורמי (MFA) אם נדרש, מכשיר התוקף מקבל גישה לחשבון.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
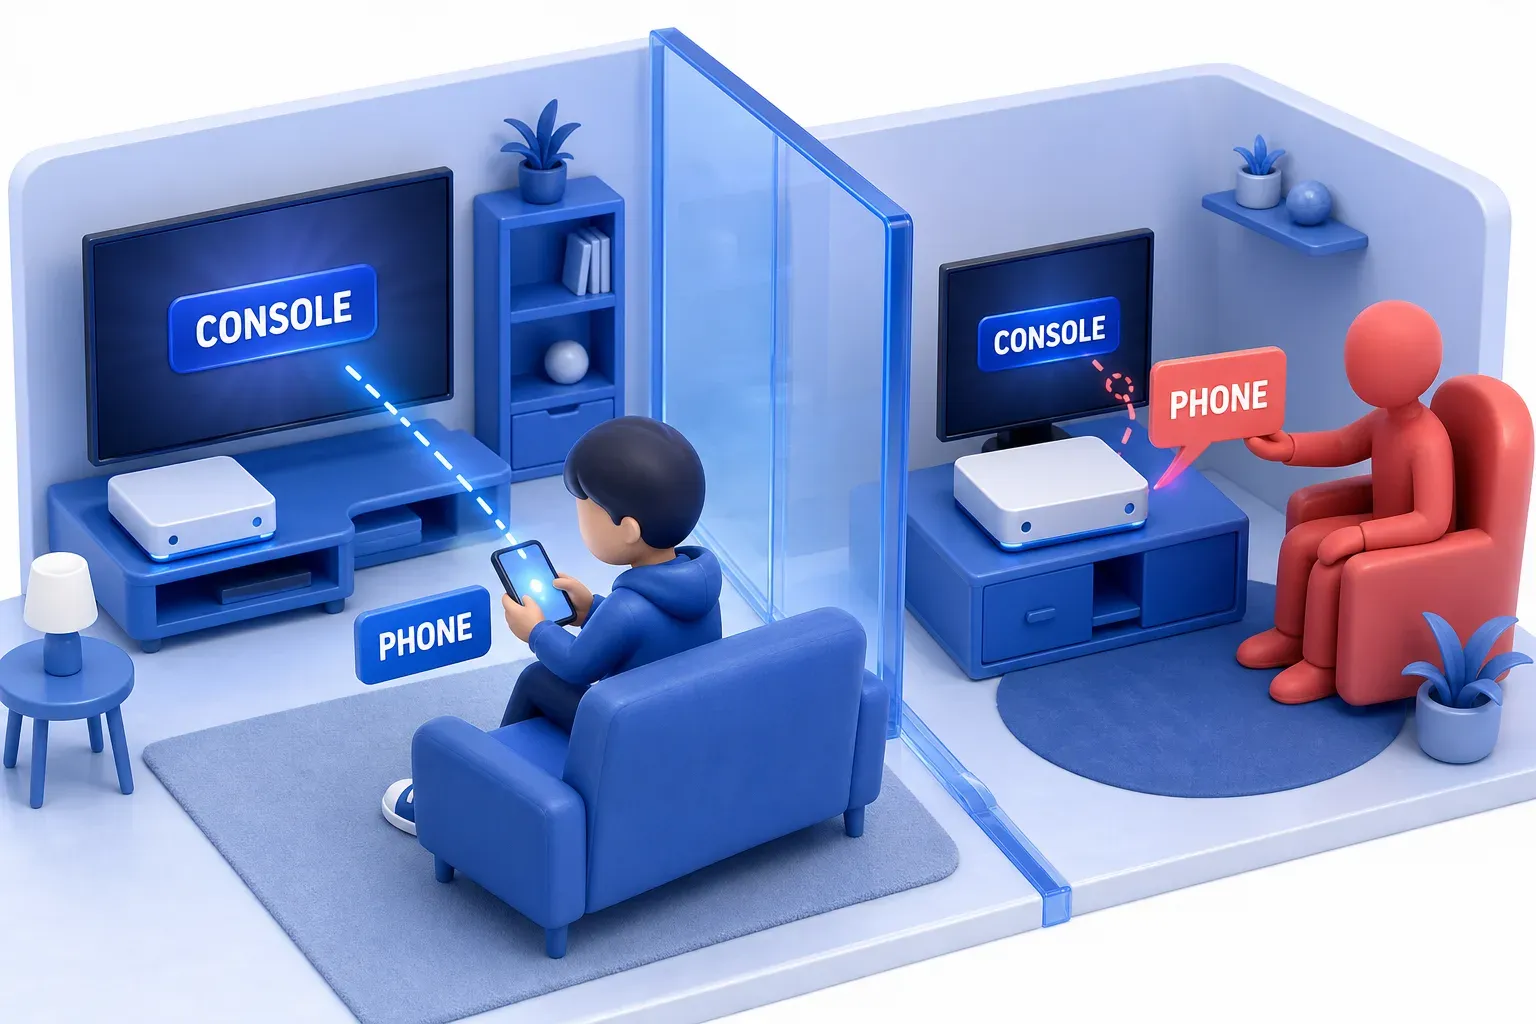
תארו לכם שלקונסולת המשחקים החדשה של חבר שלכם אין מקלדת. היא מציגה קוד קצר ומבקשת להקליד אותו בטלפון כדי להתחבר. זה נורמלי ונוח.
עכשיו תארו לכם שאדם זר שולח לכם קוד מהקונסולה שלו. הוא טוען שהקוד הגיע מהחבר שלכם. אתם מקלידים את הקוד בטלפון עם הסיסמה האמיתית שלכם. כך הקונסולה של הזר מתחברת לחשבון שלכם בשמכם. הדבר הנכון לעשות הוא להקליד קוד רק אם אתם התחלתם את ההתחברות. זה חייב להיות גם מהמכשיר שאתם רוצים לחבר לחשבון שלכם. אם קוד מגיע בהודעה, או מופיע בדף אינטרנט שהופניתם אליו, תפסיקו. שאלו מישהו שאתם סומכים עליו.
בעולם האמיתי, הזר הוא התוקף, והקונסולה שלו היא המכשיר שלו. כשאתם מקלידים את הקוד עם הסיסמה האמיתית שלכם, אתם מתחברים בשבילו. גם אם דף ההתחברות מבקש אישור נוסף, זה לא בהכרח עוצר את התוקף. ככה מכשיר התוקף מקבל גישה לחשבון שלכם.
חידון Device Code Phishing
בדקו את הידע שלכם על Device Code Phishing - אולי אתם כבר יודעים עליו הכל.
באיזה דף מקליד הקורבן את הקוד שהתוקף שלח?
איך מתקפת Device code phishing עובדת
פישינג הוא ניסיון לגרום למישהו למסור מידע, כסף או גישה, תוך התחזות לגורם שהוא סומך עליו. התחברות באמצעות קוד מכשיר (device code sign-in) היא תכונה אמיתית של OAuth, המערכת שאפליקציות רבות משתמשות בה כדי לקבל גישה לחשבון. התיעוד של Microsoft מתאר אותה כדרך להתחבר ממכשירים עם קלט מוגבל, כמו טלוויזיה חכמה, מכשיר IoT או מדפסת. המכשיר מציג קוד קצר, והאדם מסיים את ההתחברות בדפדפן במכשיר אחר, כמו טלפון או מחשב נייד.
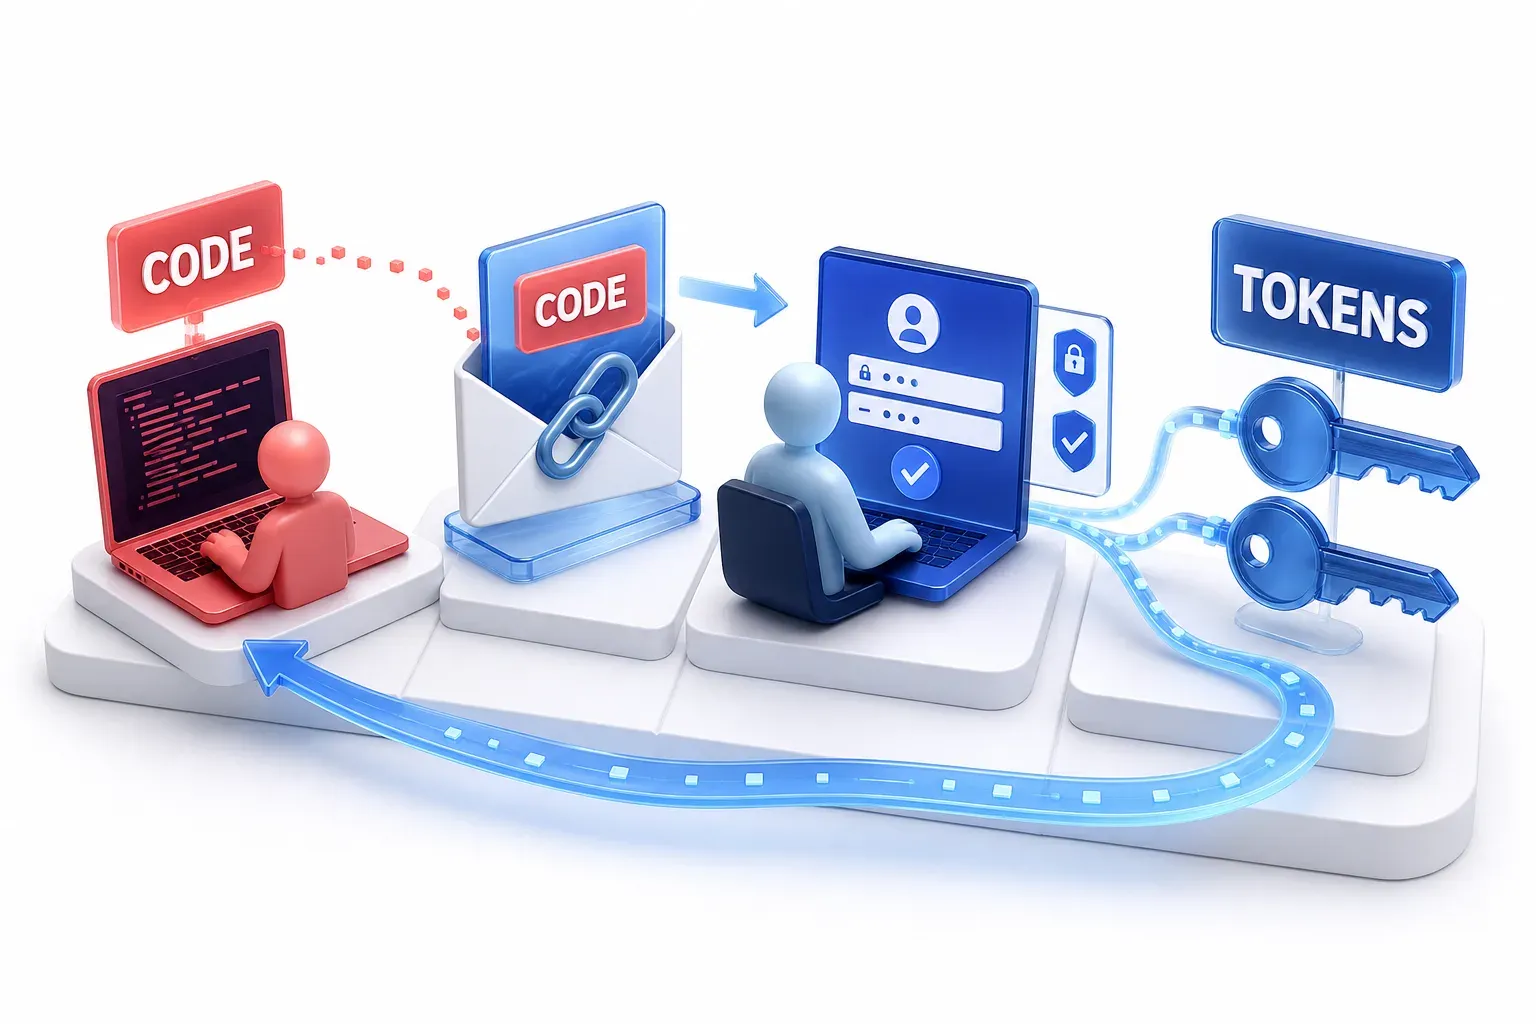
התוכנה שמבקשת מהמשתמש לבצע את ההתחברות נקראת אפליקציית הלקוח (client application). היא מבקשת את ההרשאות שהיא צריכה, ולאחר שהאדם מתחבר, היא מקבלת שני סוגי טוקן:
- טוקן גישה (access token): מאפשר לאפליקציה לגשת למשאב, כמו תיבת דואר, לזמן מוגבל (כברירת מחדל שעה אחת ב-Microsoft Entra, שירות הזהויות של Microsoft).
- טוקן רענון (refresh token): אפשר להשתמש בו כדי לקבל טוקני גישה חדשים, וכך הגישה ממשיכה.
בחשבון Microsoft אישי מבקשים מהאדם גם הסכמה (consent) להרשאות שהאפליקציה ביקשה.
מתקפת Device code phishing עושה את הפעולה ההפוכה. אפליקציית הלקוח של התוקף עצמו מתחילה את ההתחברות במכשיר שבשליטתו, מקבלת קוד, ושולחת אותו ליעד עם קישור לדף ההתחברות האמיתי. דוחות הקמפיין של Microsoft מתארים איך היעד מקליד את הקוד של התוקף בדף התחברות לגיטימי. כשהיעד מתחבר, הטוקנים מגיעים למכשיר של התוקף. זו ההתחברות של היעד עצמו שבגללה מכשיר התוקף מקבל גישה לחשבון. MITRE ATT&CK, קטלוג ציבורי של שיטות התקיפה, מפרטת את "device code phishing" תחת T1566.002, Spearphishing Link.
למה אימות רב-גורמי לבדו לא בהכרח עוצר את המתקפה
אם היעד עדיין לא מחובר לחשבון, דף ההתחברות האמיתי מבקש ממנו סיסמה ואימות רב-גורמי (MFA), כלומר דרישה לשני אישורי זהות או יותר בזמן ההתחברות. הוא יכול לעמוד בבדיקות האלה, כי הוא זה שמתחבר. אבל הוא מאשר את ההתחברות של התוקף, ולכן מכשיר התוקף מקבל בפועל טוקן גישה פעיל.
התוצאה הזו היא סיכון שצריך להתכונן אליו, לא סיבה להשבית את האימות הרב-גורמי. Microsoft ממשיכה לתאר את האימות הרב-גורמי כחלק חיוני מאבטחת הזהויות. השאירו את האימות הרב-גורמי מופעל. הוסיפו הגנה נוספת מעבר לו: הגבילו את ההתחברות באמצעות קוד מכשיר במקומות שבהם היא לא נחוצה (ראו את ההנחיות למנהלי המערכת בהמשך).
לפי הדיווח של Microsoft על קמפיין Storm-2372, הגישה נמשכת כל עוד הטוקנים בתוקף. זו הסיבה שהחלפת הסיסמה בלבד לא בהכרח מפסיקה את הגישה: יש לסיים גם את הסשן (session) הפעיל, כלומר את המצב שבו האתר מזהה אתכם כמשתמשים מחוברים.
למה אפשר לנצל קוד גם כשתוקפו מוגבל בזמן
קוד המכשיר אכן פג תוקף אחרי זמן קצוב, וכך מוגבל פרק הזמן שבו אפשר לתקוף באמצעותו. ברירת המחדל המתועדת של Microsoft היא 15 דקות מרגע שליחת הבקשה. זו ברירת המחדל של Microsoft, לא כלל שחל על כל שירותי OAuth: התקן משאיר לכל שירות שמנפיק קוד להחליט בעצמו כמה זמן הוא בתוקף.
פקיעת התוקף לא יכולה למנוע כל ניסיון שמתבצע בזמן אמת. RFC 8628, התקן שמגדיר את ההתחברות באמצעות קוד מכשיר, התייחס לסיכון הזה ב-2019. הסעיף שלו שכותרתו "Remote Phishing" אומר שתוקף קצר מגביל את התועלת של קודים שנשלחים באימייל או בהודעת טקסט. אבל זה לא מונע מהתוקף להציג קוד טרי, כלומר קוד שנוצר רגע לפני השימוש בו ועדיין בתוקף, במיוחד כשהוא מתקשר עם המשתמש בזמן אמת. קוד טרי מתחיל תקופת תוקף חדשה; הוא לא מאריך קוד שכבר פג תוקפו. בקמפיין משנת 2026 ש-Microsoft תיאר, כל קוד נוצר ברגע שהמשתמש לחץ על קישור הפישינג, ולכן הקוד היה טרי כשהקורבן ראה אותו.
מתקפת Device code phishing לעומת Consent phishing ו-AiTM phishing
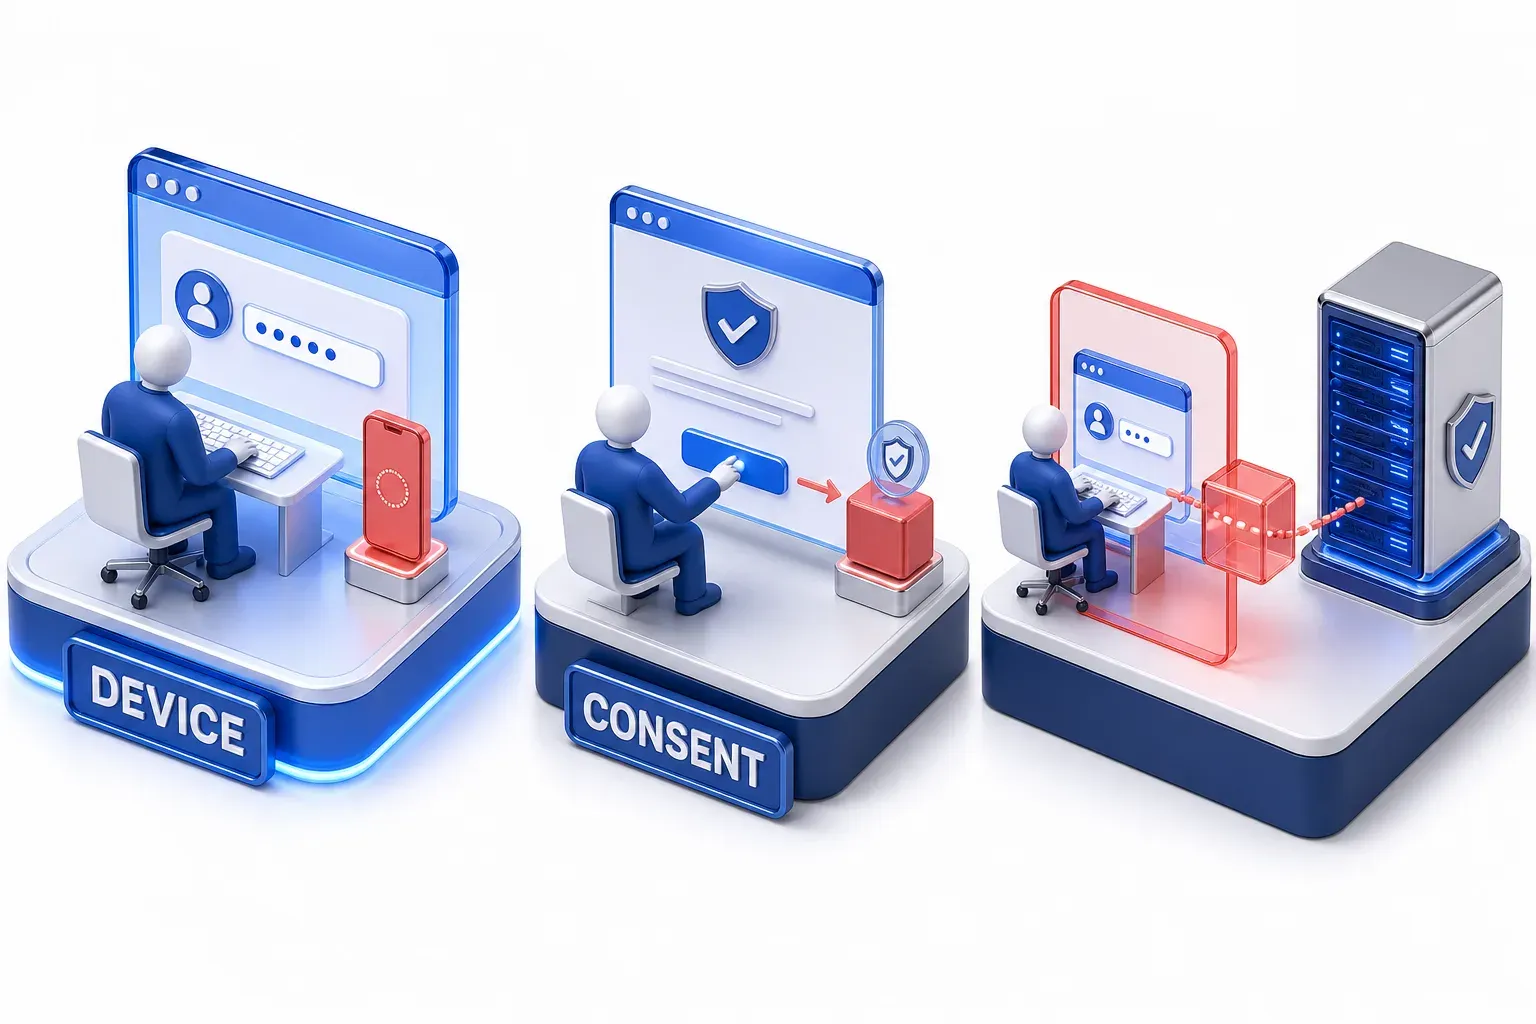
- פישינג: הטריק הכללי. מתקפת Device code phishing גורמת לאדם להתחבר בעצמו, כך שהגישה עוברת למכשיר התוקף, במקום לגרום לו למסור סיסמה.
- מתקפת Consent phishing: מתמקדת בהטעיית אדם כדי שיעניק הרשאות לאפליקציה זדונית. לעומת זאת, מתקפת Device code phishing מתמקדת בפעולה אחרת: הטעיית האדם כך שישלים התחברות שהתוקף התחיל. ההתחברות באמצעות קוד מכשיר יכולה לכלול הסכמה להרשאות המבוקשות, ולכן שתי המתקפות יכולות לחפוף.
- מתקפת AiTM phishing: עמוד מזויף מעביר את ההתחברות, ומשיג את הסשן שהיא מניבה. לעומת זאת, ב-Device code phishing העמוד אמיתי.
קמפיינים אחרונים, וכמה מהר גדל מספר הניסיונות
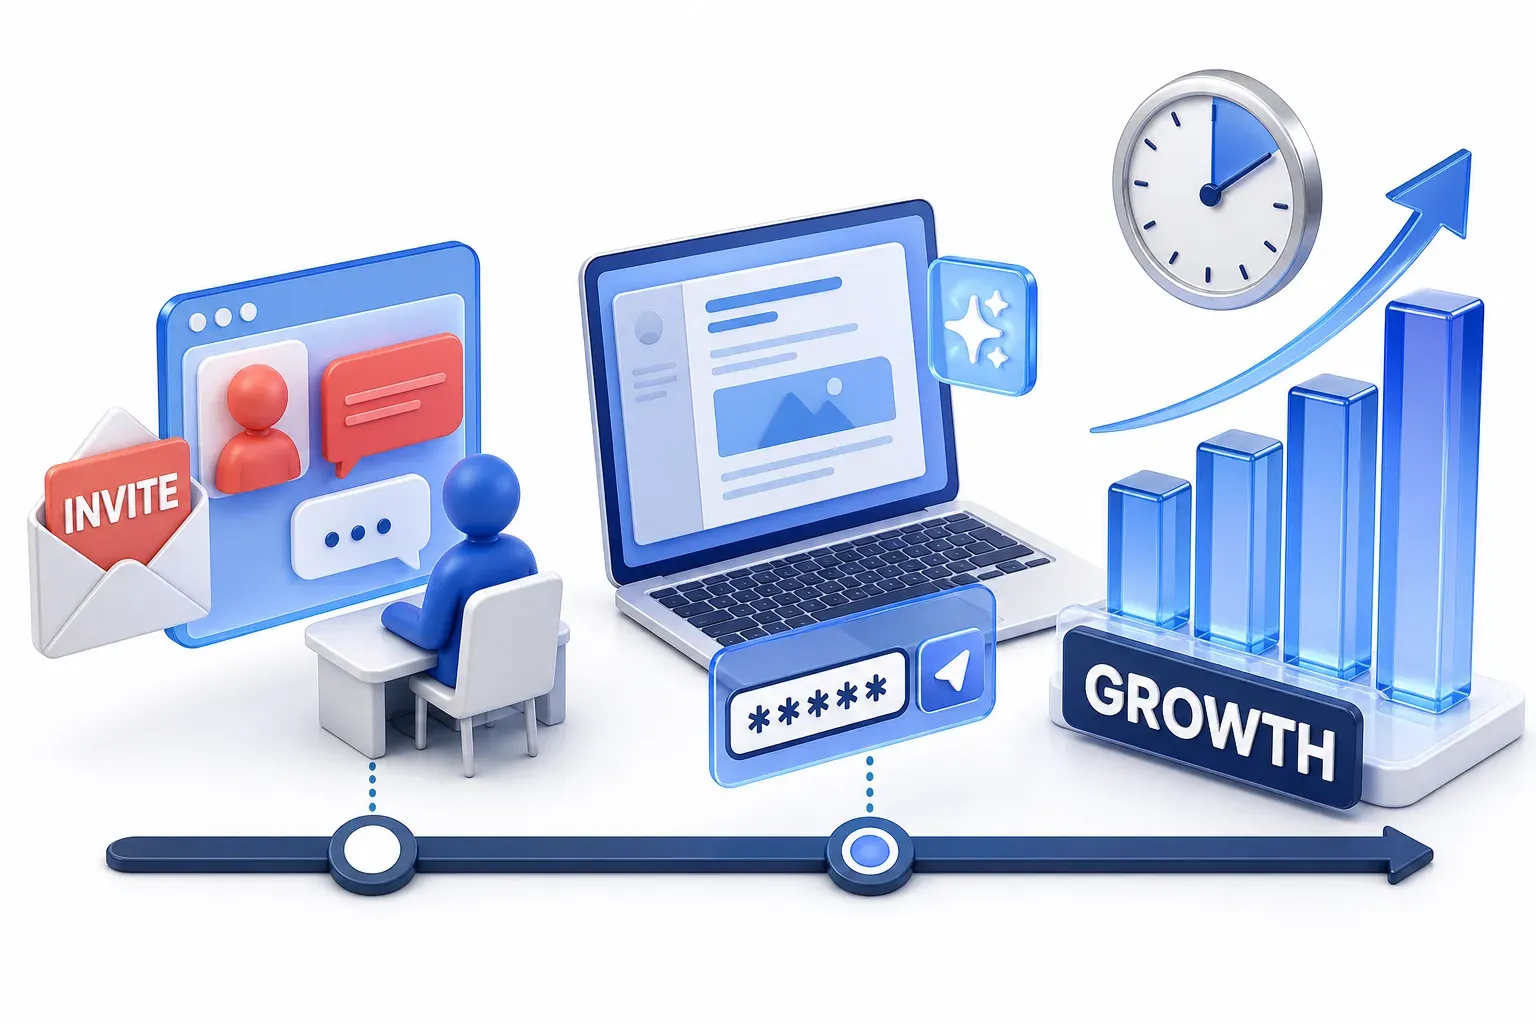
בפברואר 2025 תיארה Microsoft קמפיין של קבוצה שהיא מכנה Storm-2372, הפעילה מאז אוגוסט 2024 נגד ממשלות, ארגונים לא ממשלתיים (NGOs) ומגוון רחב של תעשיות. הקבוצה התחזתה ל"דמות בולטת ורלוונטית ליעד" ב-WhatsApp, ב-Signal וב-Microsoft Teams כדי לבנות קרבה, ואז שלחה הזמנות לאירועים מקוונים או לפגישות באימייל. דף ההתחברות שאליו הפנו ההזמנות האלה היה דף אמיתי.
באפריל 2026 דיווחה Microsoft על קמפיין שהשתמש ב-AI כדי לכתוב אימיילים שהותאמו לתפקיד הקורבן, בנושאים כמו חשבוניות. עמוד שהיה בשליטת התוקף הציג על מסך הקורבן קוד שנוצר ברגע ההקלקה, לצד כפתור שהוביל לדף ההתחברות האמיתי של Microsoft למכשירים. אחרי הפריצה, התוקפים פעלו לשמור על הגישה: במקרים מסוימים הם רשמו מכשירים חדשים בחשבון בתוך 10 דקות, ובמקרים אחרים המתינו כמה שעות לפני שיצרו כללי תיבת דואר זדוניים.
כמה מהר גדל מספר הניסיונות
לפי הסיכום שפרסמה CrowdStrike של דוח איתור האיומים (threat hunting) שלה לשנת 2026, המתוארך ל-3 באוגוסט 2026: "מספר הניסיונות החודשי של device code phishing קפץ ב-15x בחצי השנה האחרונה." המספר הזה הוא מה שצוותי איתור האיומים של CrowdStrike עצמה הבחינו בו, והסיכום לא נוקב במספר התחלתי. לכן הוא מצביע על עלייה מהירה, ולא על כמה מתקפות יש בפועל או כמה מהן הצליחו.
מה לעשות אם מבקשים מכם להקליד קוד
לפני שמקלידים קוד
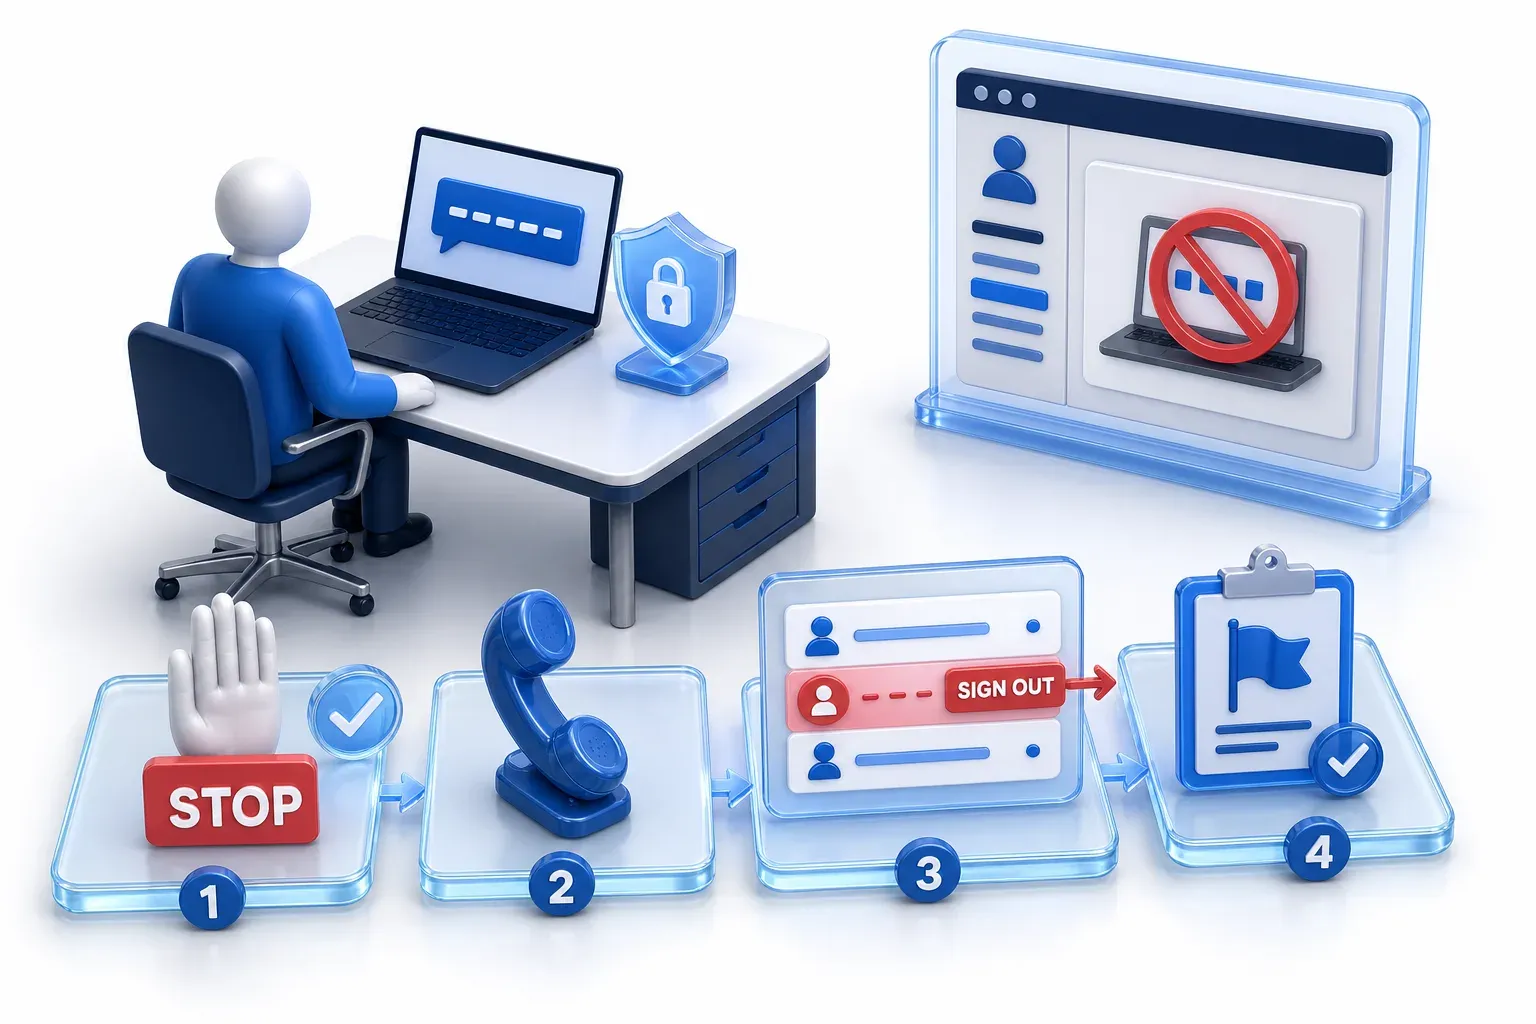
- הכלל היחיד: הקלידו קוד רק בהתחברות שהתחלתם בעצמכם, מתוך אפליקציה או מכשיר שהתכוונתם לחבר לחשבון שלכם. זה לא נוגע רק לחומרה חדשה. גם כלי שורת פקודה כמו Azure CLI יכולים לבקש מכם להקליד קוד שמוצג בטרמינל שלכם.
- בדקו מה אתם מאשרים: הביטו בשם האפליקציה ובחשבון שמופיעים בדף ההתחברות. המשיכו בתהליך רק אם שניהם תואמים את מה שציפיתם.
- בקשת קוד לא צפויה: אל תקלידו קוד שמגיע באימייל, בצ'אט או בהזמנה לפגישה, ואל תקלידו קוד כי דף מבקש מכם לאשר את זהותכם כדי לפתוח מסמך, גם אם דף ההתחברות עצמו אמיתי.
- קוד על המסך שלכם אינו הוכחה: דף שבשליטת התוקף יכול להציג את הקוד על המסך שלכם, כמו בקמפיין מאפריל 2026 שתואר למעלה.
- בעבודה: אם אינכם בטוחים, פנו לצוות ה-IT דרך איש קשר שכבר יש לכם.
אם כבר הקלדתם קוד
- חשבון עבודה: דווחו לצוות ה-IT מיד. הם יכולים לבצע ביטול (revocation) של הסשנים והטוקנים בחשבון, וייתכן שיצטרכו להשבית אותו לזמן מה, בזמן שהם בולמים את הבעיה.
- חשבון Microsoft פרטי: לחצו על Sign out everywhere, בתוך Advanced security options של החשבון שלכם. לפי דף התמיכה של Microsoft, הפעולה הזו מתבצעת תוך 24 שעות ומנתקת אתכם מדפדפנים, מאפליקציות ומכל מקום אחר שבו החשבון שלכם משמש להתחברות - חוץ מקונסולת Xbox, שיש לה שלבי התנתקות נפרדים.
- הסיסמה שלכם: החלפתה היא צעד נכון, אבל כשלעצמה היא לא בהכרח תסיים את הגישה של התוקף.
למנהלי מערכת
- חסמו את ההתחברות באמצעות קוד מכשיר היכן שאפשר: Microsoft ממליצה להתקרב ככל האפשר ל"חסימה חד-צדדית של ההתחברות באמצעות קוד מכשיר", ולהתיר אותה רק ב"מקרי שימוש מתועדים היטב ומאובטחים, כמו כלים ישנים שלא ניתן לעדכן". שמרו על אימות רב-גורמי מופעל, בנוסף לחסימה הזו.
- בטלו את הסשנים, ובדקו מה עדיין פעיל: אם יש חשד ל-Device code phishing, בטלו את הסשנים ואת טוקני הרענון של המשתמש. הביטול לא מבטיח שכל הגישה הקיימת מסתיימת באופן מיידי: אפליקציות שמשתמשות בטוקן גישה מאבדות את הגישה כשתוקף הטוקן פג (כברירת מחדל, אחרי שעה), ואפליקציות עם סשן משלהן פועלות לפי הכללים שלהן. הדוח של Microsoft מאפריל 2026 ממליץ להשבית באופן זמני את החשבון שנפרץ, כדי לבלום את האירוע באופן מיידי.
- הסירו את מה שהתוקף הוסיף: חפשו רישומי מכשירים שהתוקף הוסיף, שיטות אימות לא מוכרות, כללי תיבת דואר זדוניים והעברה אוטומטית של דואר - זהו סוג השמירה על הגישה שאפיין את הקמפיין מאפריל 2026, שבו נעשה שימוש במכשירים חדשים ובכללי תיבת דואר. בדקו גם את פעילות ההתחברות ונתוני הביקורת של החשבון, כדי לברר מה התוקף ניגש אליו או שינה.
דיווח על הניסיון
- בישראל: דווחו על ניסיון פישינג בשירות "דיווח על אירוע סייבר" של מערך הסייבר הלאומי, דרך טופס מקוון לאזרחים או לארגונים, ותקבלו מענה מקצועי ראשוני. אפשר גם להתקשר בחינם למרכז 119, לדיווח ולסיוע ראשוני.
- בארצות הברית: דווחו על ניסיון הפישינג ל-FTC בכתובת ReportFraud.ftc.gov, והעבירו אימיילי פישינג ל-Anti-Phishing Working Group בכתובת reportphishing@apwg.org.
- בבריטניה: העבירו אימייל חשוד לכתובת report@phishing.gov.uk.
- במדינות אחרות: חפשו את השירות הלאומי של המדינה שלכם לדיווח על פישינג.