
Quishing (T1660)
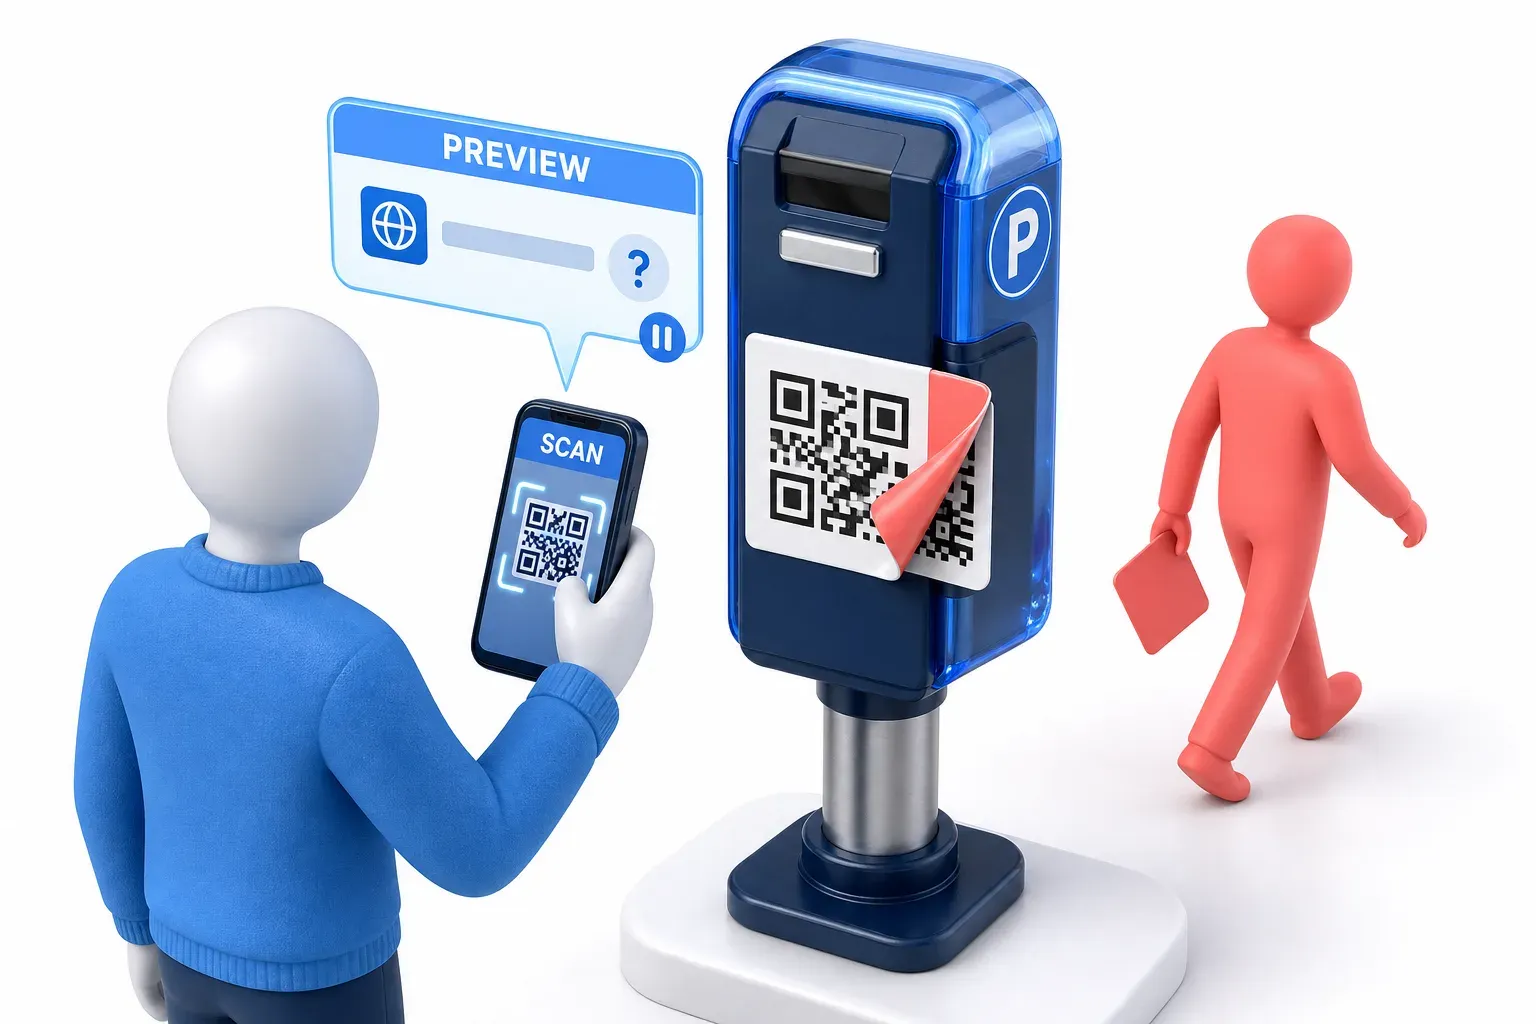
השם quishing הוא קיצור של פישינג באמצעות קוד QR. מתקפת quishing היא סוג של פישינג שמסתיר קישור מזיק בתוך קוד QR. הקוד יכול להגיע באימייל, במכתב או בהודעת טקסט, או להידבק על קוד QR אמיתי במקום ציבורי. סריקת הקוד מציגה את הקישור; פתיחתו יכולה להוביל לאתר מזויף שאוסף פרטים, לנוזקה, או לבקשת התחברות מטעה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
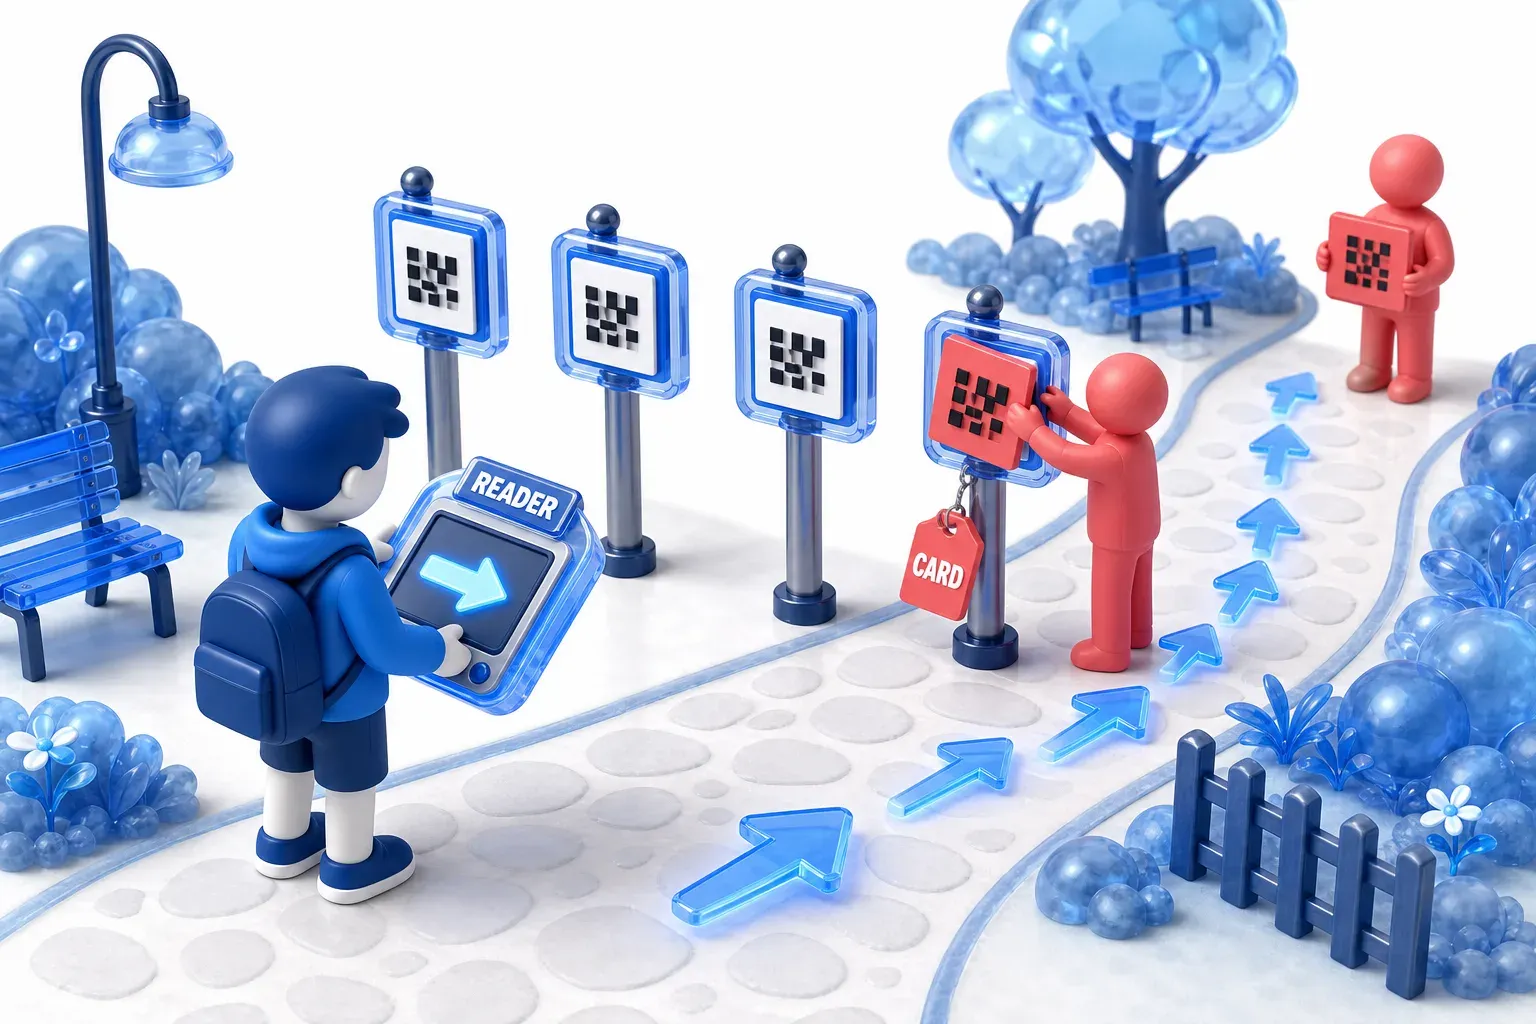
תארו לעצמכם משחק חיפוש מטמון, שבו כל כרטיס רמז מודפס בדפוס סודי. רק מכשיר קריאה מיוחד יודע להפוך את הדפוס הזה למילים. אתם לא מצליחים לקרוא את הדפוס בעצמכם, אז אתם סומכים על המכשיר. הוא אומר לכם לאן להמשיך.
עכשיו תארו לעצמכם שמישהו מדביק כרטיס משלו מעל אחד הרמזים האמיתיים. הכרטיס המודבק נראה כמו כל השאר. אבל הוא שולח אתכם למקום אחר, ושם אדם זר מבקש את הסיסמה הסודית שלכם. המהלך הנכון הוא לבדוק מה המכשיר אומר, לפני שזזים. חשוב גם לבדוק אם כרטיס אחד הודבק מעל כרטיס אחר.
כך עובדת מתקפת quishing. כרטיס הרמז עם הדפוס הסודי הוא קוד QR. מצלמת הטלפון היא המכשיר שקורא אותו. לאן שהמכשיר אומר לכם להמשיך הוא קישור. כרטיס שמודבק מעל כרטיס אמיתי הוא מדבקה מזויפת מעל קוד QR אמיתי. הזר שמבקש את הסיסמה הסודית הוא עמוד מזויף. בגלל זה בודקים את הקישור לפני שמקישים עליו. במקום ציבורי בודקים אם מדבקה מודבקת מעל קוד QR, לפני שסורקים אותו.
חידון Quishing
בדקו את הידע שלכם על Quishing - אולי אתם כבר יודעים עליו הכל.
מהי מתקפת quishing?
איך quishing עובדת
פישינג הוא ניסיון לגרום למישהו למסור מידע, כסף או גישה, תוך התחזות לגורם שהוא סומך עליו. מתקפת quishing (קווישינג) עושה את זה באמצעות קוד QR. המסגרת MITRE ATT&CK, מאגר ציבורי של שיטות תקיפה, מתארת תוקפים שמשתמשים בקודי QR "כדי להפנות משתמשים לאתר פישינג".
ההטעיה פועלת כי הקישור מוסתר. הוא מוטבע בתוך דפוס הריבועים, ואי אפשר לראות לאיזה יעד הקוד מוביל, עד שמכשיר קורא אותו. כך מנוסחת אזהרת ה-FTC: הנוכלים "מחביאים קישורים מזיקים בקודי QR".
מה הקוד מוביל אליו
התוצאות הנפוצות כוללות:
- עמוד מזויף: עמוד שנראה מוכר לאדם, למשל עמוד של חברת שילוח, עמוד תשלום חניה או עמוד התחברות לחשבון. אם האדם מתחבר בעמוד הזה, ה-FTC מזהירה: "הנוכלים יכולים לגנוב כל מידע שתזינו".
- נוזקה: תוכנה מזיקה. ה-FTC מזהירה שהיא "גונבת את המידע שלכם לפני שאתם מבחינים בכך".
- בקשת התחברות מטעה: Proofpoint תיעדה קמפיינים של Device code phishing, שההודעה הראשונה בהם מכילה קישור מאחורי כפתור, בטקסט או בקוד QR. הקישור פותח תהליך התחברות אמיתי של Microsoft שמציג את קוד ההתחברות, והזנת הקוד הזה נותנת לתוקף גישה לחשבון. גם אם הדומיין של אותו עמוד אמיתי, בקשה לא רצויה להתחברות, להזנת קוד ההתחברות או לאישור גישה לא הופכת לבטוחה בגללו. הדף על Device code phishing מסביר את המתקפה הזו.
סריקה אינה זהה לפתיחה
סריקה של קוד QR ופתיחת היעד שלו הן שני שלבים שונים. במצלמות ה-iPhone וה-Pixel, סריקה מציגה רק קישור, והמשתמש בוחר אם להקיש עליו. הנזק בדרך כלל מתרחש בעקבות פעולה שנעשית אחרי ההקשה, כמו הקלדת פרטים, התקנת משהו או אישור בקשה. גם פתיחה של אתר זדוני יכולה להיות מסוכנת בפני עצמה.
הטכניקה Drive-by Compromise של MITRE ATT&CK פועלת, בין היתר, בפלטפורמות Windows, macOS ו-Linux. היא מתארת איך ביקור באתר יכול לשמש לאיתור תוכנת דפדפן פגיעה, ולהעברת קוד שמנצל את הפגיעות לתוכנה הזו. אם זה עובד, התוקף יכול להפעיל קוד משלו במערכת של המשתמש, אלא אם קיימות הגנות אחרות. הסיכון הזה נובע מהביקור באתר. סריקה של קוד QR בלי פתיחת היעד שלו היא פעולה שונה מביקור בו.
למה אימייל quishing יכול לעבור בדיקות קישורים
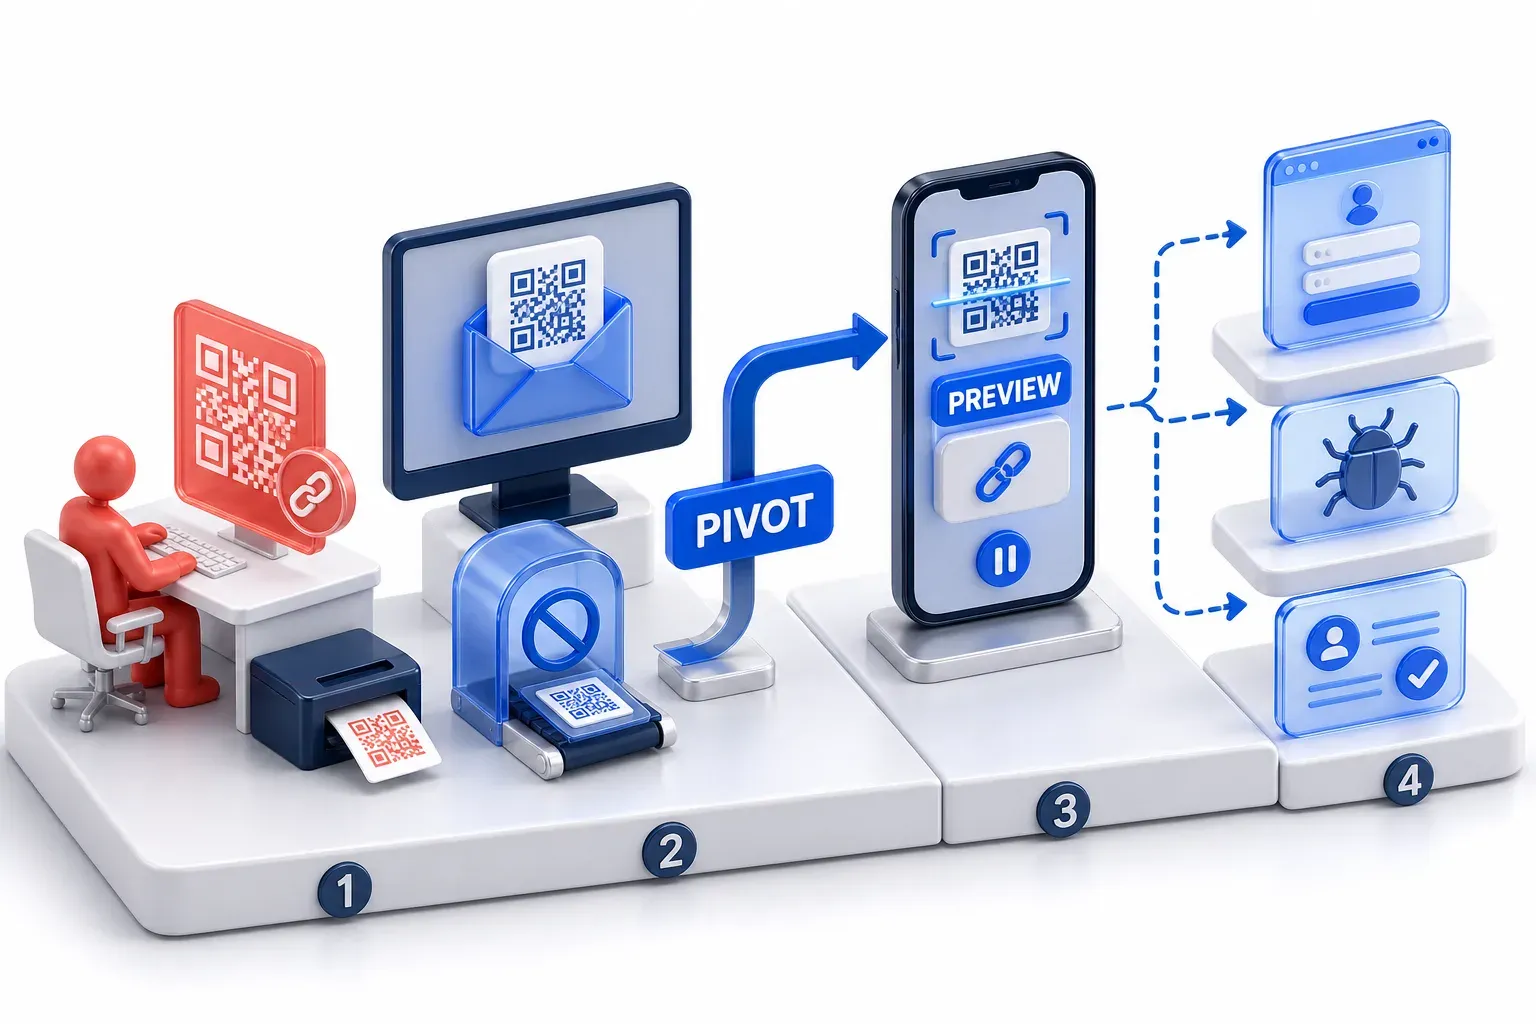
אבטחת האימייל מפעילה בדיקות על קישורים, וקוד QR יכול לעבור בלי שהן יאתרו אותו. המסגרת MITRE ATT&CK מתעדת שקבוצת Kimsuky משתמשת בקודי QR "להתחמק מבדיקת URL", כלומר הבדיקות שכלי אבטחה מפעילים על קישורים, "ולהעביר את הקורבנות מהמחשבים הארגוניים שלהם למכשירים ניידים".
החלק השני של הציטוט חשוב. קוד QR שנמצא באימייל מעביר את הקורבן מהמחשב לטלפון. המסגרת מציינת שקוד QR באימייל מאפשר לתוקף "לעבור ממחשב השולחני של המשתמש למכשיר הנייד שלו". המשתמש קורא את האימייל במסך עבודה, סורק עם הטלפון, והעמוד נפתח בטלפון. המסגרת MITRE ATT&CK מסווגת את quishing תחת T1660 Phishing, בחלק שלה שמוקדש למכשירים ניידים ומקיף את Android ואת iOS.
מה מציג הטלפון שלכם לפני שקוד QR נפתח
בדיקת הקישור נשמעת בלתי אפשרית כשהוא מוסתר, אבל מצלמת הטלפון נותנת לכם רגע לבדוק אותו בכל זאת. ההנחיות של Apple למצלמת ה-iPhone אומרות להחזיק את המכשיר כך שקוד QR יופיע, "אז הקישו על הקישור כדי לפתוח את התוכן". עמוד העזרה של Google למכשירי Pixel אומר שהמצלמה "מציגה בועה או קישור על המסך", ו"כדי לפתוח אותו, הקישו על הקישור שמופיע."
בשניהם, שום דבר לא נפתח עד שמקישים. ההשהיה הזו היא הרגע לבדוק: ה-FTC ממליצה לאנשים "לבדוק את ה-URL לפני שפותחים אותו", כלומר את כתובת האינטרנט, ולחפש שגיאות כתיב או אות שהוחלפה. ההנחיות האלה הן למצלמות ה-iPhone וה-Pixel; בטלפונים אחרים, חפשו את אותו השלב לפני שמשהו נפתח.
בכתובת הזו בדקו את הדומיין עצמו, ולא רק אם שם הארגון מופיע בה. גם התאמה כזו אינה הוכחה לבטיחות, כפי שבקשות ההתחברות שתוארו למעלה מראות.
מתקפת quishing לעומת פישינג, smishing ו-vishing
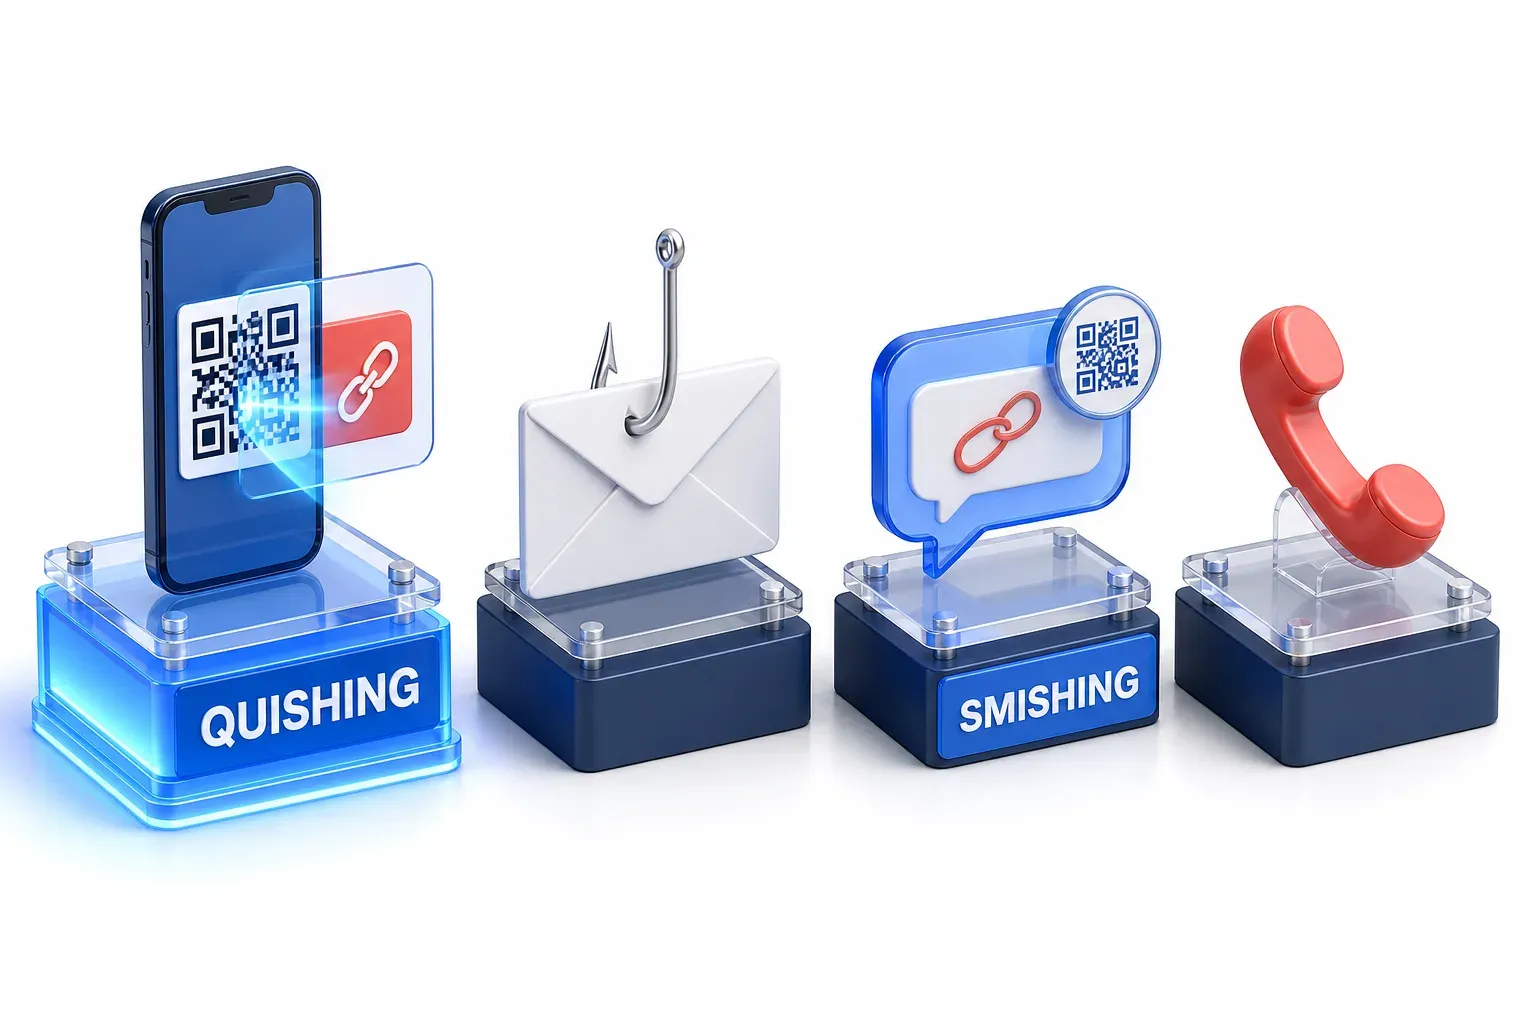
- פישינג: ההטעיה הכללית שבה מתחזים לגורם שסומכים עליו. מתקפת quishing היא פישינג שמתבצע דרך קוד QR.
- מתקפת Smishing: פישינג שמתבצע בהודעת טקסט. גם הודעת טקסט יכולה להכיל קוד QR, ואז שתי המתקפות חופפות.
- מתקפת Vishing: פישינג שמתבצע בשיחת טלפון.
- מתקפת AiTM phishing: עמוד התחברות מזויף שמעביר את פרטי ההתחברות לשירות האמיתי, כך שהבדיקה השנייה בתהליך ההתחברות עוברת בהצלחה. בעקבות ההתחברות המוצלחת נוצר סשן (session), כלומר מצב שבו האתר מזהה אתכם כמשתמשים מחוברים, והתוקף לוקח אותו לעצמו. מסמך ה-advisory של ה-FBI, שנדון בהמשך, מפרט את גניבת הסשן מהסוג הזה כחלק ממעגל חיים כללי של מתקפת quishing.
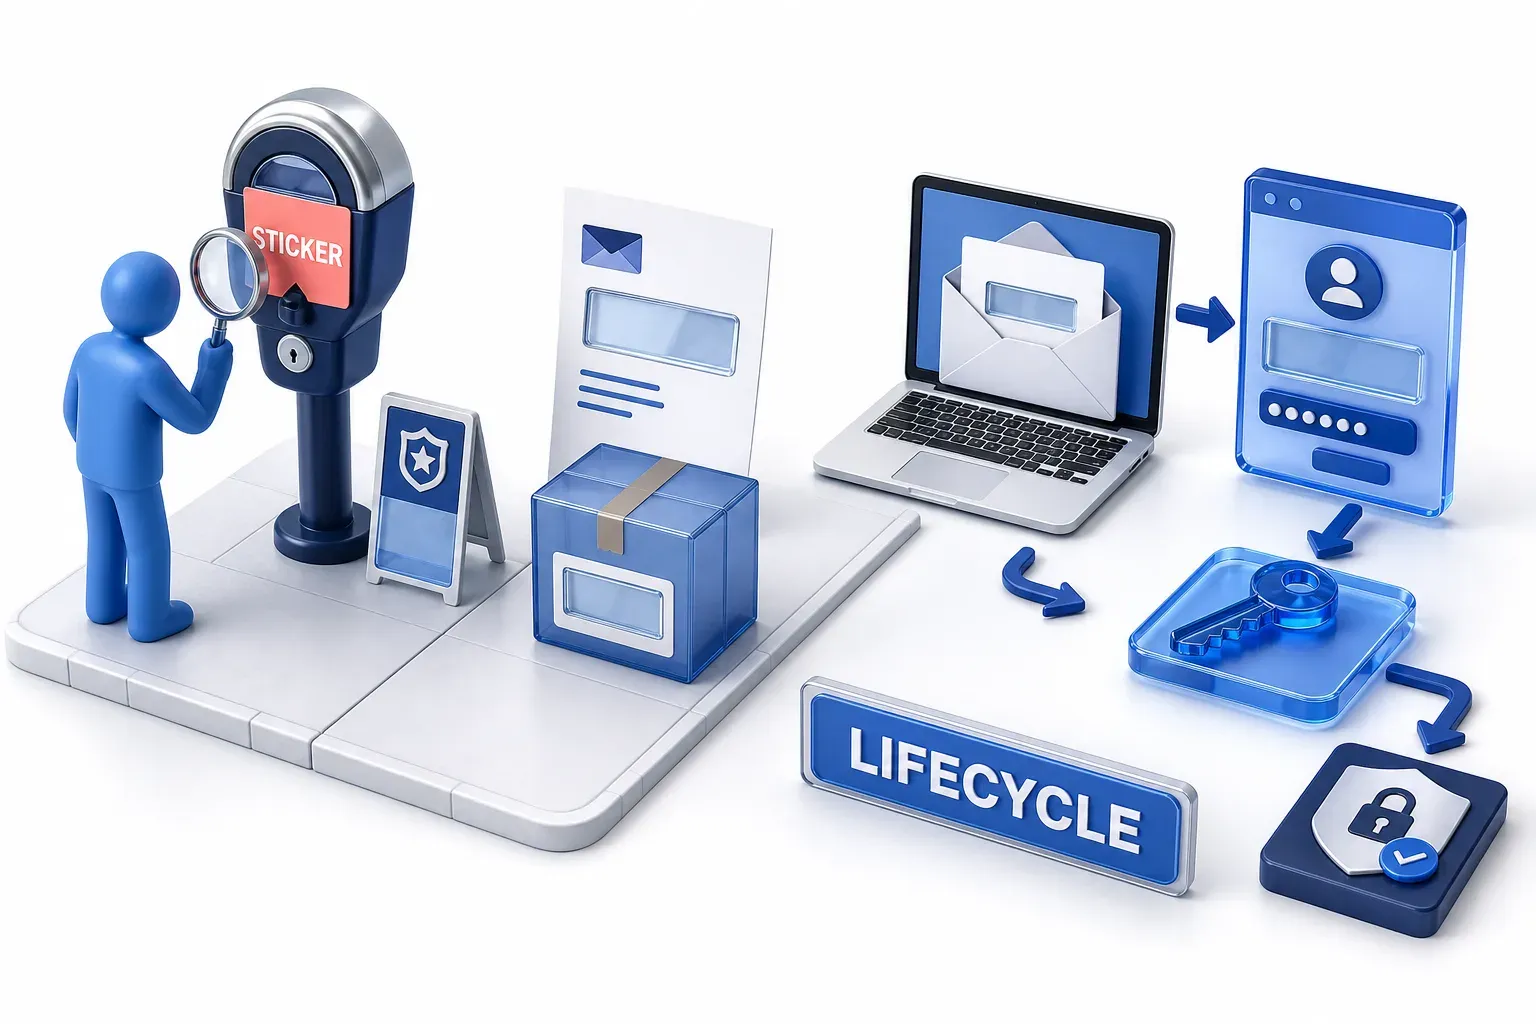
איפה מופיעים קודי QR מזויפים
קודים מזויפים מופיעים גם במקומות ציבוריים וגם בדברים שנשלחים אל אנשים.
מדבקות מעל קודים אמיתיים
המסגרת MITRE ATT&CK נותנת את הגרסה הציבורית כדוגמה: תוקף "יכול להחליף קוד QR ציבורי לגיטימי בקוד שמוביל ליעד אחר". ה-FTC הזהירה מפני "נוכלים שמכסים קודי QR במדחני חניה בקוד QR משלהם".
ביוני 2025, Police Service of Northern Ireland הזהירה נהגים שנוכלים הדביקו מדבקות קוד QR מזויפות מעל קודים אמיתיים, על מדחני חניה ועל שלטים. המשטרה קיבלה דיווחים על נהגים שהקלידו פרטי כרטיס אשראי בפורטלי חניה מזויפים, "ובכך נגרמו עסקאות לא מורשות". באותם הדיווחים, ההפסד נבע מפרטי הכרטיס שהוקלדו בעמוד המזויף.
אימיילים, מכתבים וחבילות
ה-FBI קוראת לארגונים להזהיר את עובדיהם מפני קודי QR, "בלי קשר למקור שלהם (אימייל, מכתב, עלון, אריזה)". בהתראה מינואר 2026 תיארה ה-FBI אימיילים מקבוצת Kimsuky ממאי ויוני 2025, שכוונו לאנשים, ובהם עובדי מכוני מחקר וחברת ייעוץ. השולחים התחזו ליועץ, לעובד שגרירות או לעובד במכון מחקר, או הזמינו אנשים לכנס שלא היה קיים. בכל הודעה כזאת היה קוד QR. באחת מהן הוביל הקוד לעמוד הרשמה, ואחריו לעמוד התחברות מזויף לחשבון Google, שנועד לאסוף את פרטי ההתחברות שאנשים הקלידו.
סיסמה שנגנבה לא בהכרח היא הצעד האחרון. ה-advisory כולל טבלה שכותרתה "MITRE ATT&CK: Quishing Attack Lifecycle", רצף כללי ולא תיעוד שלפיו כל השלבים קרו בכל אחד מהמקרים שתוארו למעלה. אחרי "עמוד לאיסוף פרטי התחברות", הטבלה מפרטת גם את "גניבת טוקן הסשן", "עקיפת MFA" ו"פישינג לרוחב מתיבת הדואר של הקורבן".
אימות רב-גורמי וקוד ה-QR
אימות רב-גורמי (MFA) משלב כמה סוגים של הוכחה: משהו שאתם יודעים, כמו סיסמה, משהו שיש לכם, כמו טלפון או אפליקציית אימות, ומשהו שאתם, כמו טביעת אצבע. קוד QR כשלעצמו לא עוקף אימות רב-גורמי. הקוד מעביר את הפיתיון. השלב שמגיע אחריו, הפישינג או בקשת האישור, הוא זה שנותן לתוקף את הגישה. לארגונים, ה-FBI ממליצה על "אימות רב-גורמי עמיד לפישינג לכל הגישה מרחוק ולכל המערכות הרגישות", כשכבת הגנה אחת מתוך כמה. ההמלצה הזו לא מהווה הגנה מפני כל הונאה המבוססת על קוד QR, או מפני כל בקשת אישור מטעה.
כמה נפוצה quishing
מתקפות quishing התרבו במהירות בתחילת 2026, לפחות באימייל שבודקת Microsoft. צוות מודיעין האיומים של Microsoft זיהה עלייה במתקפות quishing מ-7.6 מיליון בינואר ל-18.7 מיליון במרץ - עלייה של 146% במהלך הרבעון. העלייה הזו באה אחרי ירידה של 35% בינואר. רוב המתקפות הגיעו בתוך קובץ PDF מצורף: 65% מהמתקפות האלה בינואר, ו-70% מהן במרץ. לכן קוד QR יכול להימצא במסמך מצורף, ולא באימייל עצמו.
המספרים האלה משקפים מגמה בזיהויים של חברה אחת, לא את מספר האנשים שסרקו קוד QR או איבדו כסף.
מה לעשות עם קוד QR חשוד
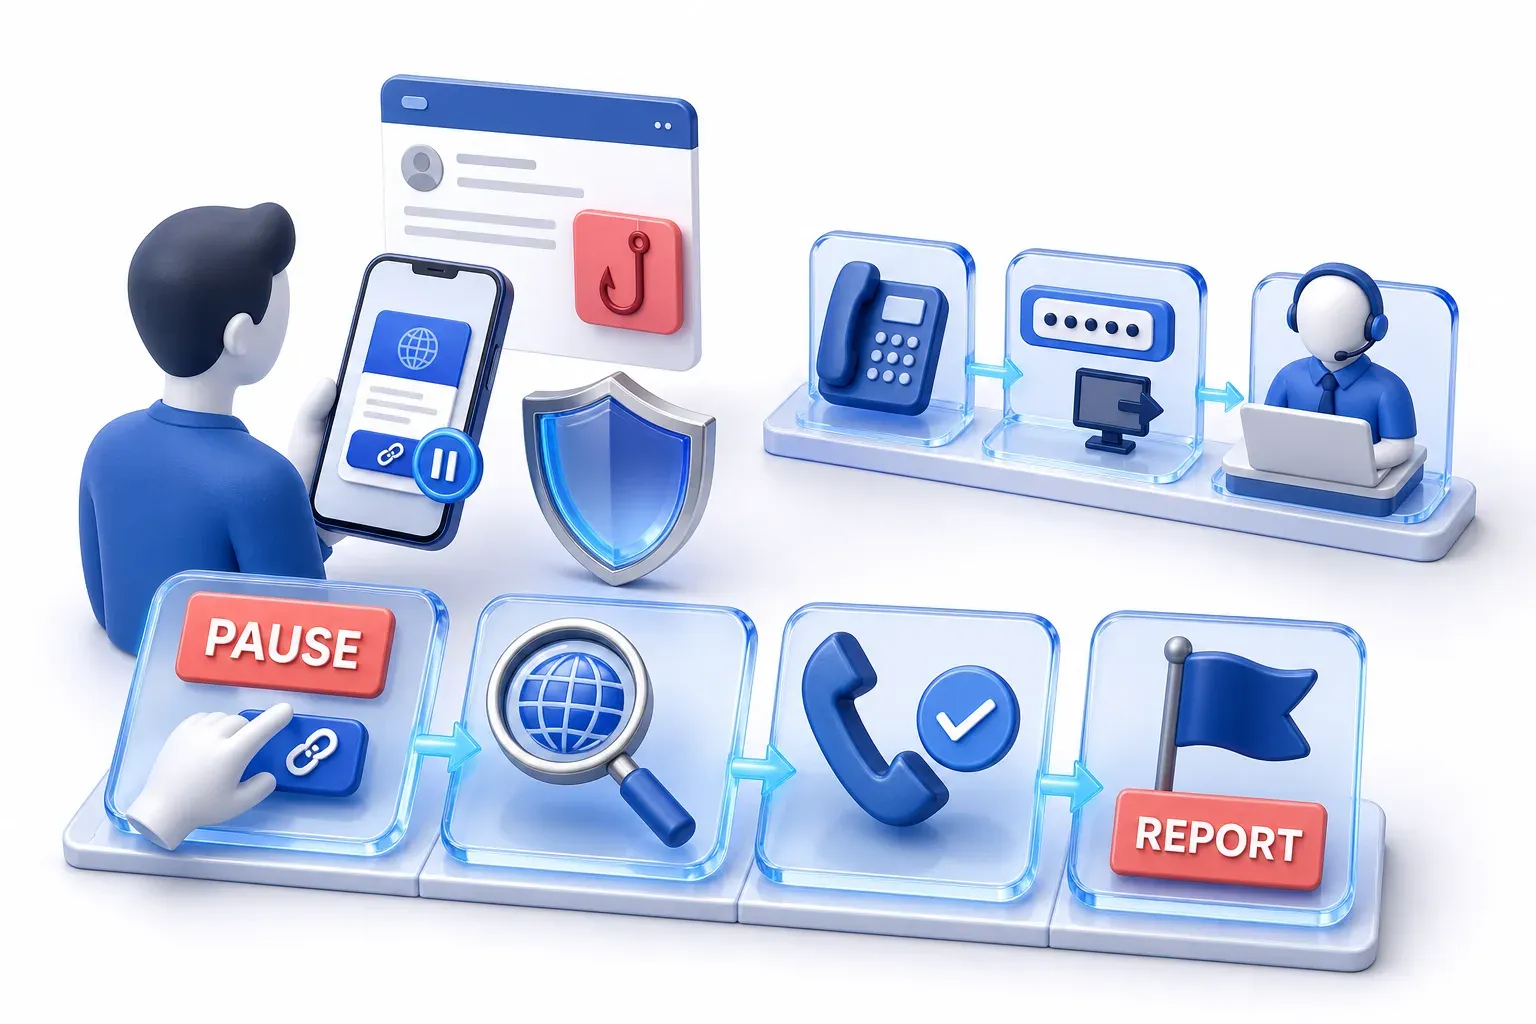
לפני שסורקים
- קוד QR שלא ציפיתם לו באימייל או בהודעת טקסט: אל תסרקו אותו, בייחוד אם ההודעה דוחקת בכם לפעול באופן מיידי. אם יש סיכוי שההודעה אמיתית, פנו לחברה דרך מספר טלפון או אתר שאתם יודעים שהם אמיתיים.
- קוד QR במקום ציבורי: בדקו אם יש סימני חבלה, כמו מדבקה שהודבקה על קוד ה-QR המקורי. אם אתם לא בטוחים, הקלידו את כתובת האתר בעצמכם או השתמשו באפליקציה הרשמית של הארגון במקום לסרוק.
- כשהטלפון מציג את הקישור: קראו את הכתובת לפני שאתם מקישים עליה. חפשו שגיאות כתיב או אות שהוחלפה, ובדקו את הדומיין האמיתי, לא רק שהשם של הארגון מופיע בו. אם היעד, או מה שהוא מבקש מכם לעשות, לא ברור, השתמשו באפליקציה הרשמית או באתר שאתם מגיעים אליו בעצמכם.
- בקשה להתחבר, להזין קוד או לאשר גישה שלא יזמתם: דומיין אמיתי של חברה לא אומר שהבקשה בטוחה. עצרו, והתחילו מחדש מהאפליקציה הרשמית או מהאתר הרשמי.
- בעבודה: בדקו מאיפה הגיע קוד ה-QR בדרך אחרת, למשל בפנייה ישירה אל השולח, בייחוד לפני הקלדת סיסמה או הורדת משהו.
דיווח
- בישראל: דווחו על אירוע סייבר בשירות "דיווח על אירוע סייבר" של מערך הסייבר הלאומי, הפתוח גם לאזרחים וגם לארגונים: מלאו את הטופס המקוון שבעמוד השירות, או התקשרו למספר 119. דיווח למערך הסייבר הלאומי לא מחליף דיווח למשטרה.
- בארה"ב: דווחו על המקרה ל-FTC בכתובת ReportFraud.ftc.gov. ארגונים יכולים לדווח גם למרכז תלונות הפשיעה המקוונת (IC3) של ה-FBI, בכתובת www.ic3.gov.
- בבריטניה: העבירו אימייל חשוד לכתובת report@phishing.gov.uk, והעבירו הודעת טקסט חשודה למספר 7726. הודיעו למפעיל החניון או למשטרה על קוד QR חשוד על מכונת חניה, כפי שהמשטרה בצפון אירלנד ממליצה.
- בשאר העולם: חפשו את השירות הלאומי לדיווח על הונאות במדינה שלכם.
אם רק סרקתם או פתחתם את הקישור
- סרקתם אבל לא פתחתם את הקישור: במצלמות ה-iPhone וה-Pixel, היעד לא נפתח עד שאתם מקישים עליו, ולכן לא ביקרתם בו. סגרו את התצוגה המקדימה ואל תיגעו בקישור.
- פתחתם את הקישור, אבל לא הזנתם שום פרט, לא התקנתם שום דבר ולא אישרתם שום בקשה: הפסיקו כל פעולה נוספת ביעד. סגרו את העמוד: אל תתחברו, אל תזינו קוד, אל תמשיכו להקיש ואל תורידו שום דבר. המקרה הזה שונה ממסירת סיסמה או התקנת תוכנה, וההנחיות בהמשך נוגעות למקרים האלה. שמרו על התוכנה במכשיר שלכם מעודכנת. המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC) מכנה את העדכונים אחד הדברים החשובים ביותר שאפשר לעשות כדי למנוע פריצה לחשבון.
- לא בטוחים מה עשיתם: התייחסו למקרה כאחד המקרים המתוארים בהמשך.
אם סרקתם והזנתם משהו
- פרטי בנק או כרטיס: פנו לבנק שלכם מיד. בארה"ב, אם ייתכן שלנוכל יש את מספר הכרטיס או מספר חשבון הבנק שלכם, האתר IdentityTheft.gov מפרט את השלבים המתאימים לפי מה שאבד.
- סיסמה או פרטי התחברות אחרים: החליפו את הסיסמה. אם אתם משתמשים באותה סיסמה בחשבון אחר, החליפו אותה גם בו. החלפת הסיסמה לבדה אינה מספיקה, כי התוקף עשוי להחזיק כבר בסשן מחובר או בטוקן. התנתקו ממכשירים ומאפליקציות אחרים לפי הוראות הספק, כפי שמתארת הנחיית NCSC לשחזור חשבון שנפרץ, ובטלו את הגישה הפעילה. בדקו גם אם יש שינויים שלא ביצעתם, כגון שיטות התחברות וכללי העברת אימייל, כשזה רלוונטי. אל תניחו שאיפוס או התנתקות מסיימים את כל הגישה בבת אחת. לכל ספק מדיניות שונה בנושא, ו-Microsoft מציינת שייתכן שיעבור זמן מה לפני שהגישה המבוטלת נפסקת בפועל.
- חשבון עבודה, טלפון או מחשב נייד: הודיעו לצוות ה-IT או לצוות האבטחה שלכם באופן מיידי, כדי שמנהלי המערכת יוכלו לבדוק את המקרה ולבטל סשנים או טוקנים. הנחיית Microsoft בנושא device code phishing מנחה את מנהלי המערכת לבטל את טוקני הרענון (refresh tokens) של המשתמש.
- תוכנה שהתקנתם: במחשב, פתחו את תוכנת האנטי-וירוס שלכם, אם יש לכם כזו, והריצו סריקה מלאה, כפי שממליץ NCSC. בטלפון או בטאבלט שהתקנתם בו משהו חשוד, פעלו לפי הנחיית השחזור של ספק המכשיר, או פנו לצוות ה-IT שלכם.
- כסף: הודיעו לבנק שלכם, ואז דווחו על המקרה כפשע. בבריטניה: ל-Report Fraud אם אתם גרים באנגליה, בוויילס או בצפון אירלנד, או ל-Police Scotland במספר 101. בארה"ב, דווחו על זה ל-FTC בכתובת ReportFraud.ftc.gov.
השלבים האלה מבוססים על עצת NCSC לכל מצב, חוץ מהמקרים שבהם צוין מקור אחר למעלה. מלבד דרכי הדיווח, אף אחד מהשלבים האלה לא תלוי במקום שבו אתם חיים.