
Smishing
מתקפת smishing היא סוג של פישינג שמתבצע באמצעות הודעת SMS. נוכל שולח הודעה שלעיתים קרובות נראית כאילו היא מבנק, מחברת שליחויות, משירות אגרות כבישים או מרשות ממשלתית, כדי לגרום לנמען ללחוץ על קישור, להתקשר למספר, להשיב או לשלוח כסף.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
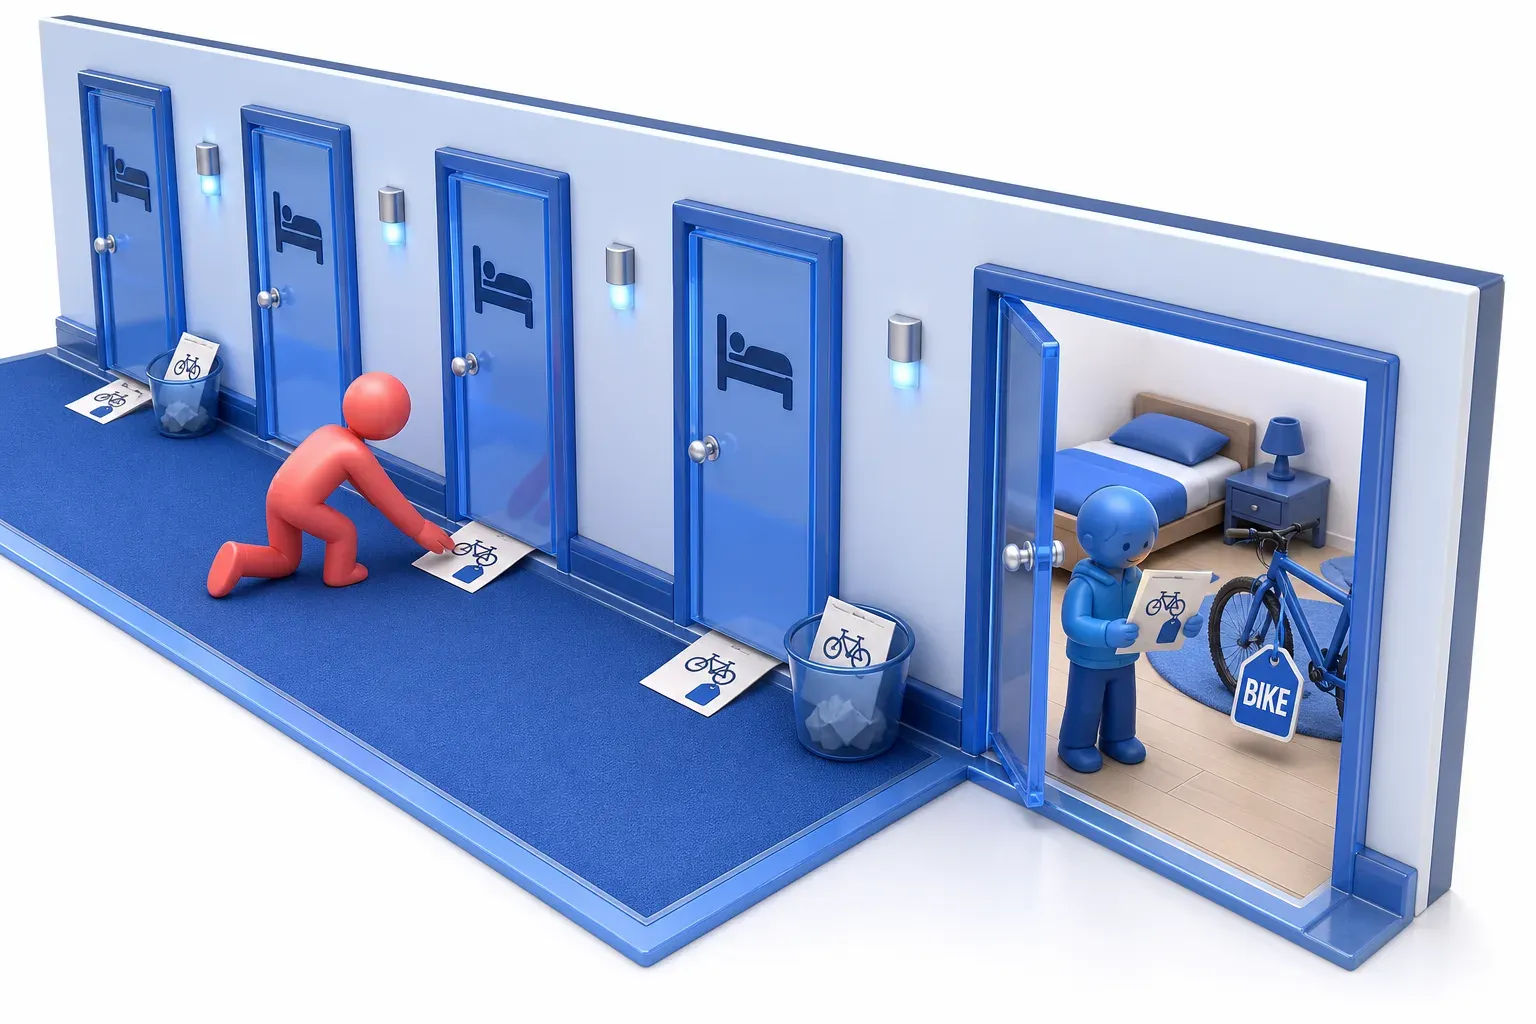
מישהו מחליק פתק זהה מתחת למאות דלתות של חדרי שינה. בפתק כתוב: נמצאו אופניים אבודים. אפשר לאסוף אותם מהמשרד לאבידות ומציאה, בתשלום קטן. הפתק נראה רשמי, אבל כל אחד יכול היה לכתוב אותו. רוב הילדים מתעלמים ממנו, כי האופניים שלהם עומדים בחוץ. אבל אם האופניים שלכם באמת אבדו השבוע, הפתק פתאום נראה אמיתי. זה בדיוק מי שהכותב קיווה להגיע אליו.
הפתק הוא הודעת smishing אחת שנשלחת להמוני טלפונים. המראה הרשמי שלו הוא ההתחזות לשולח מוכר. התשלום הקטן הוא הכסף או הפרטים שההודעה מבקשת. רוב מי שמקבלים הודעה כזאת מתעלמים ממנה, כי היא לא מתאימה להם. מי שההודעה באמת מתאימה לו הוא היעד האמיתי. השולח של ההודעה מקווה להגיע אליו.
חידון Smishing
בדקו את הידע שלכם על Smishing - אולי אתם כבר יודעים עליו הכל.
מהי מתקפת smishing?
איך smishing עובדת
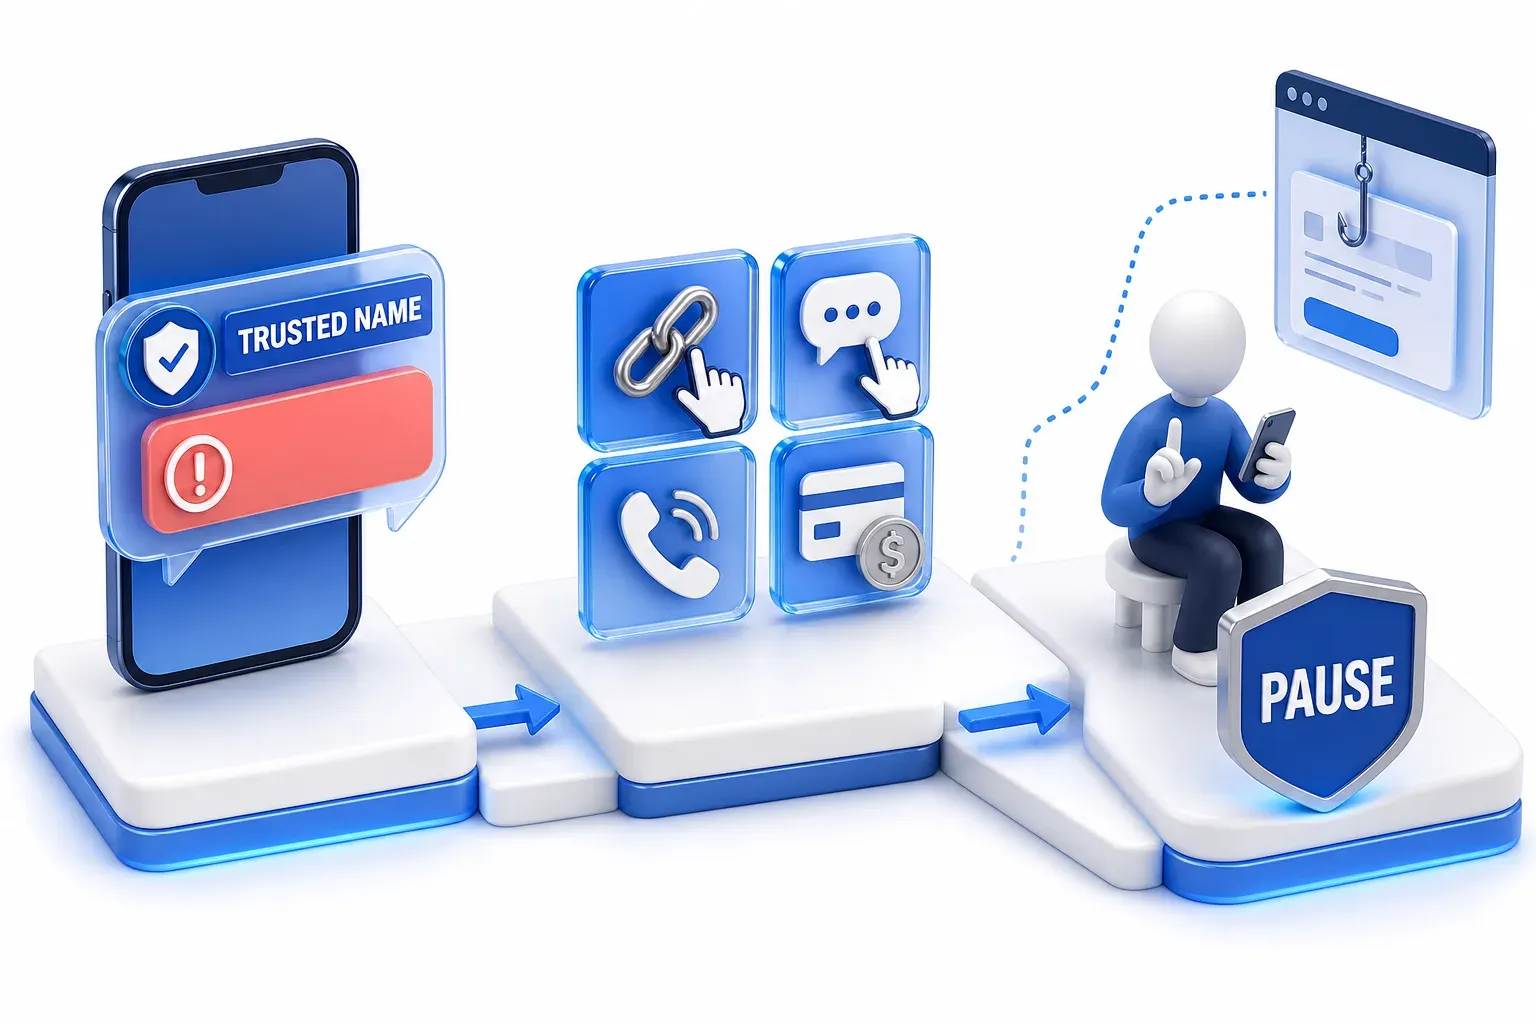
פישינג הוא ניסיון לגרום למישהו למסור מידע, כסף או גישה, תוך התחזות לגורם שהוא סומך עליו. smishing עושה את אותו הדבר, אבל באמצעות הודעת SMS. כך מנסחת זאת הרשות הפדרלית לתקשורת של ארצות הברית (FCC): השם הוא שילוב של SMS, כלומר שירות הודעות קצרות (Short Message Service), ופישינג.
מה הודעת smishing מבקשת
ההודעה נוקטת לעיתים קרובות בשם שהנמען כבר סומך עליו, כמו הבנק שלו או חברת השליחויות שלו, ומוסיפה לחץ. הלחץ מגיע בצורת חשבון שעומד להיסגר, תשלום שצריך לשלם היום, או פרס שתוקפו עומד לפוג. התוכנית הקנדית Get Cyber Safe מפרטת בדיוק את הסימנים האלה, וגם בקשות לסיסמאות או לקודי PIN. אחר כך ההודעה מבקשת פעולה אחת, לעיתים קרובות קישור. המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC) אומר שמטרתה של הודעת הונאה היא לעיתים קרובות לגרום לאנשים ללחוץ על קישור. הקישור הזה מעביר אותם לאתר שיכול לגנוב סיסמאות או מידע אישי אחר. הודעות אחרות מבקשות מהנמען להתקשר למספר, להשיב או לשלם.
היענות להודעה לא אומרת שנפרצתם
מתקפת smishing רגילה מסתמכת על שכנוע הנמען להיענות לה. ללחוץ, להשיב, להתקשר או לשלם - זה מה שההודעה מנסה להשיג. מכאן ההנחיה של ה-FCC לגבי הודעה שלא ציפו לה: לעולם לא ללחוץ על הקישורים שבה, להשיב לה או להתקשר למספרים שמופיעים בה. היענות להודעה לא אומרת שגנבו ממכם כסף או שהמכשיר נדבק בנוזקה. מה שקורה בהמשך, כמו הקלדת פרטים, התקנת משהו או שליחת כסף, הוא שקובע אם נגרם נזק.
מתקפת smishing לעומת פישינג, vishing ו-quishing
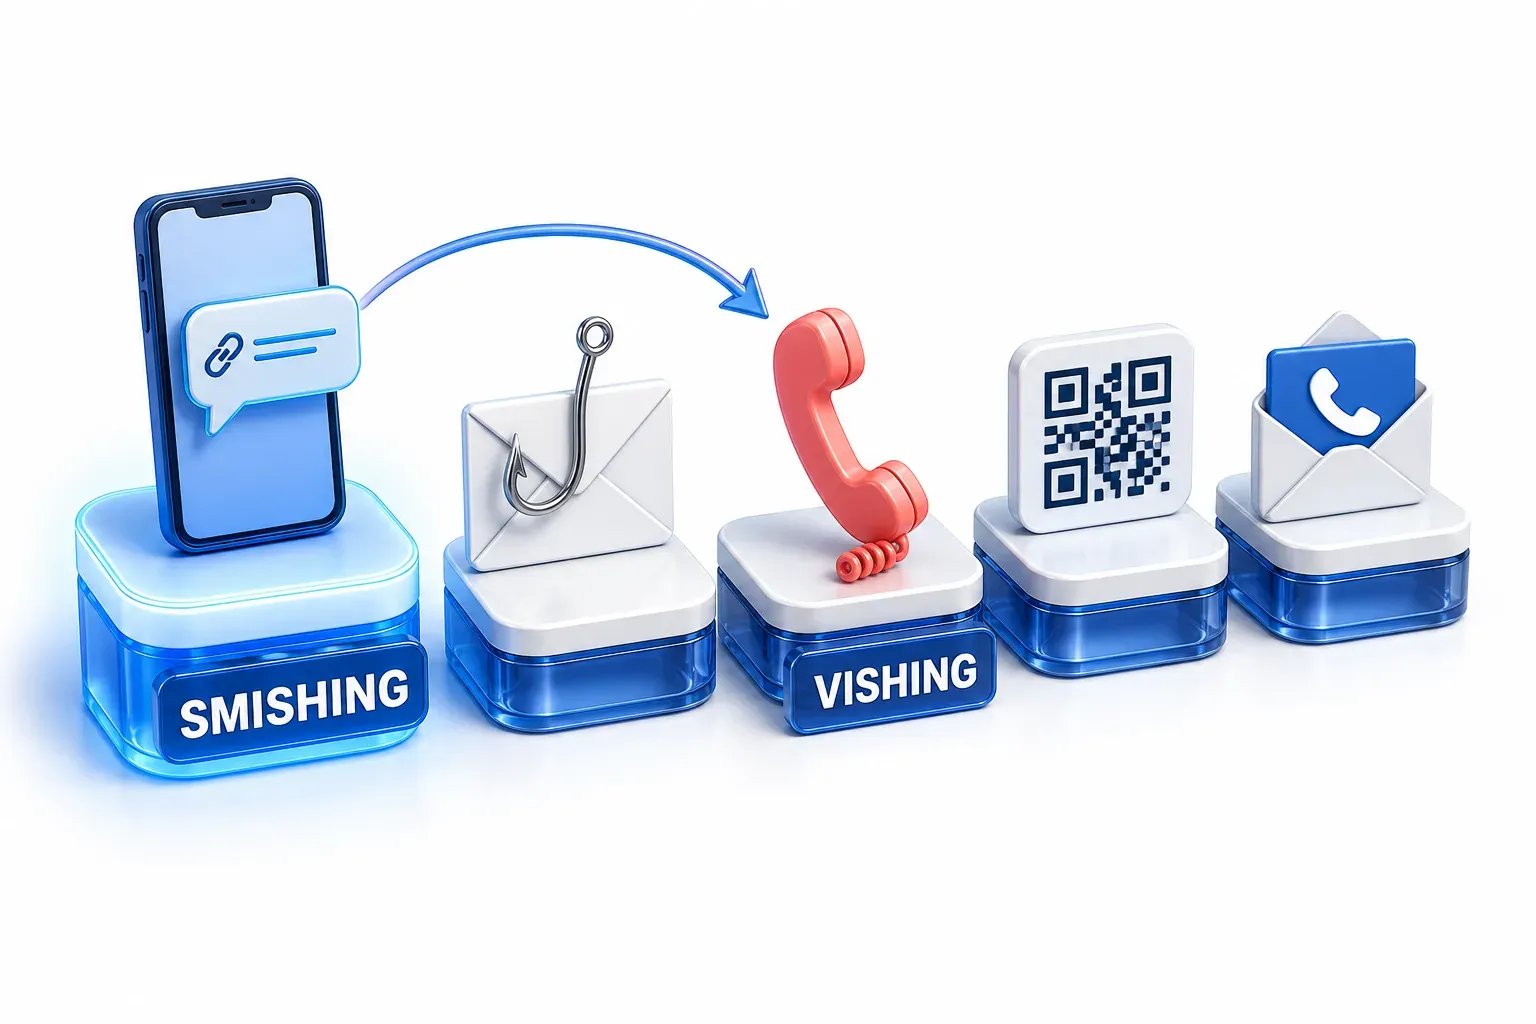
- פישינג: ההטעיה הכללית שבה מישהו מתחזה לגורם שהקורא בוטח בו. smishing היא סוג של פישינג שמתבצע בהודעת SMS.
- מתקפת Vishing: פישינג שמתבצע בשיחת טלפון, לעיתים קרובות כשמישהו מתחזה לבנק, לצוות ה-IT או למוקד תמיכה. הודעת smishing שאומרת "התקשרו למספר הזה" יכולה להוביל ישירות לשיחת Vishing.
- מתקפת Quishing: פישינג שמגיע בצורת קוד QR, במקום קישור שמקלידים.
- מתקפת Callback phishing: אימייל שמכיל מספר טלפון במקום קישור, כך שההונאה ממשיכה בטלפון.
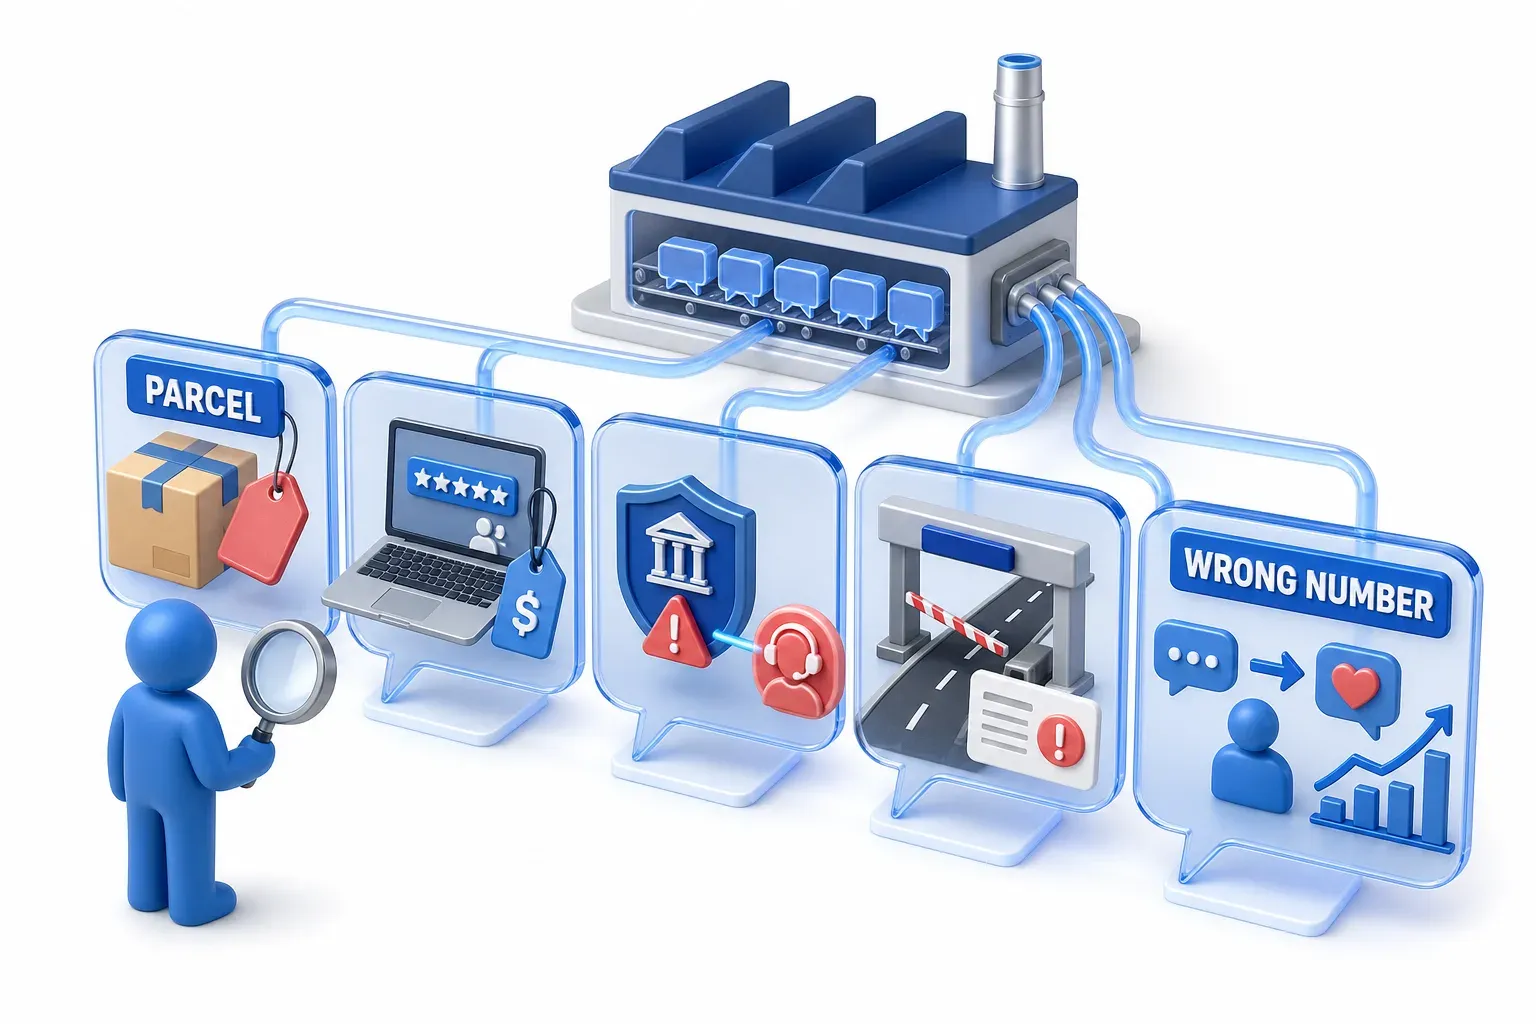
מה הודעות smishing אומרות בדרך כלל
הרשות הפדרלית למסחר של ארצות הברית (FTC) מפרסמת אילו הודעות אנשים מדווחים עליהן. חמש הונאות ה-SMS המדווחות ביותר שלה ב-2024, קבוצה רחבה יותר מפישינג שמטרתו גניבת פרטי הזדהות, היו:
- בעיות משלוח מזויפות: החבילה תקועה, ורבים שילמו "דמי משלוח חוזר" כדי לשחרר אותה.
- משרות מזויפות: עבודה אונליין קלה, כמו דירוג מוצרים או אפליקציות, שמאוחר יותר מבקשת מהעובד לשלם מהכיס הפרטי שלו.
- התראות הונאה מזויפות: ההודעה היא התראה על רכישה חשודה, ומי שמשיב לה מחובר למחלקת הונאות מזויפת.
- אגרות כבישים שלא שולמו: הודעה הטוענת שיש אגרות כבישים שלא שולמו, שלפי ה-FTC אינן אמיתיות, וכך גם ההודעה עצמה אינה אמיתית.
- הודעות "מספר שגוי": הודעה שנראית כאילו נשלחה בטעות, ולאחר מכן השולח יוצר קשר חברי (לעיתים קרובות עם נימה רומנטית).
בשני מתוך חמשת הסוגים האלה, ייתכן שההודעה הראשונה לא תכלול קישור בכלל. השיחה יכולה להוביל מאוחר יותר לפלטפורמת השקעות מזויפת או לבקשה לשלוח כסף, כך מתארת זאת ה-FTC, ולכן ההנחיה "אל תלחצו על קישורים" בלבד אינה מכסה אותם.
מי שולח את הודעות האגרות והחבילות
רבות מההודעות האלה מגיעות מערכות פישינג שנוכלים שוכרים, ולא בונים בעצמם. בנובמבר 2025 תבעה Google את האנשים שלדבריה הפעילו את "Lighthouse", אותה היא מכנה ערכת פישינג. הערכה עומדת מאחורי הודעות על חבילות שנתקעו ב-US Postal Service (USPS) ועל אגרות כבישים שלא שולמו. הודעות אלה גורמות לנמען ללחוץ על קישור שמוביל לעמוד מזויף. Google טוענת שהערכה פגעה ביותר ממיליון קורבנות ביותר מ-120 מדינות, ושהיא שימשה לגניבה של בין 12.7 מיליון ל-115 מיליון כרטיסי אשראי בארצות הברית בלבד.
אלה הטענות והאומדנים של Google עצמה, בתביעה שהוגשה נגד נתבעים לא ידועים, ולא ממצאים של בית משפט. הלקח כאן לא תלוי במספרים המדויקים: כמה פיתיונות חוזרים מגיעים למספר עצום של טלפונים, כי ערכת פישינג אחת משמשת שולחים רבים.
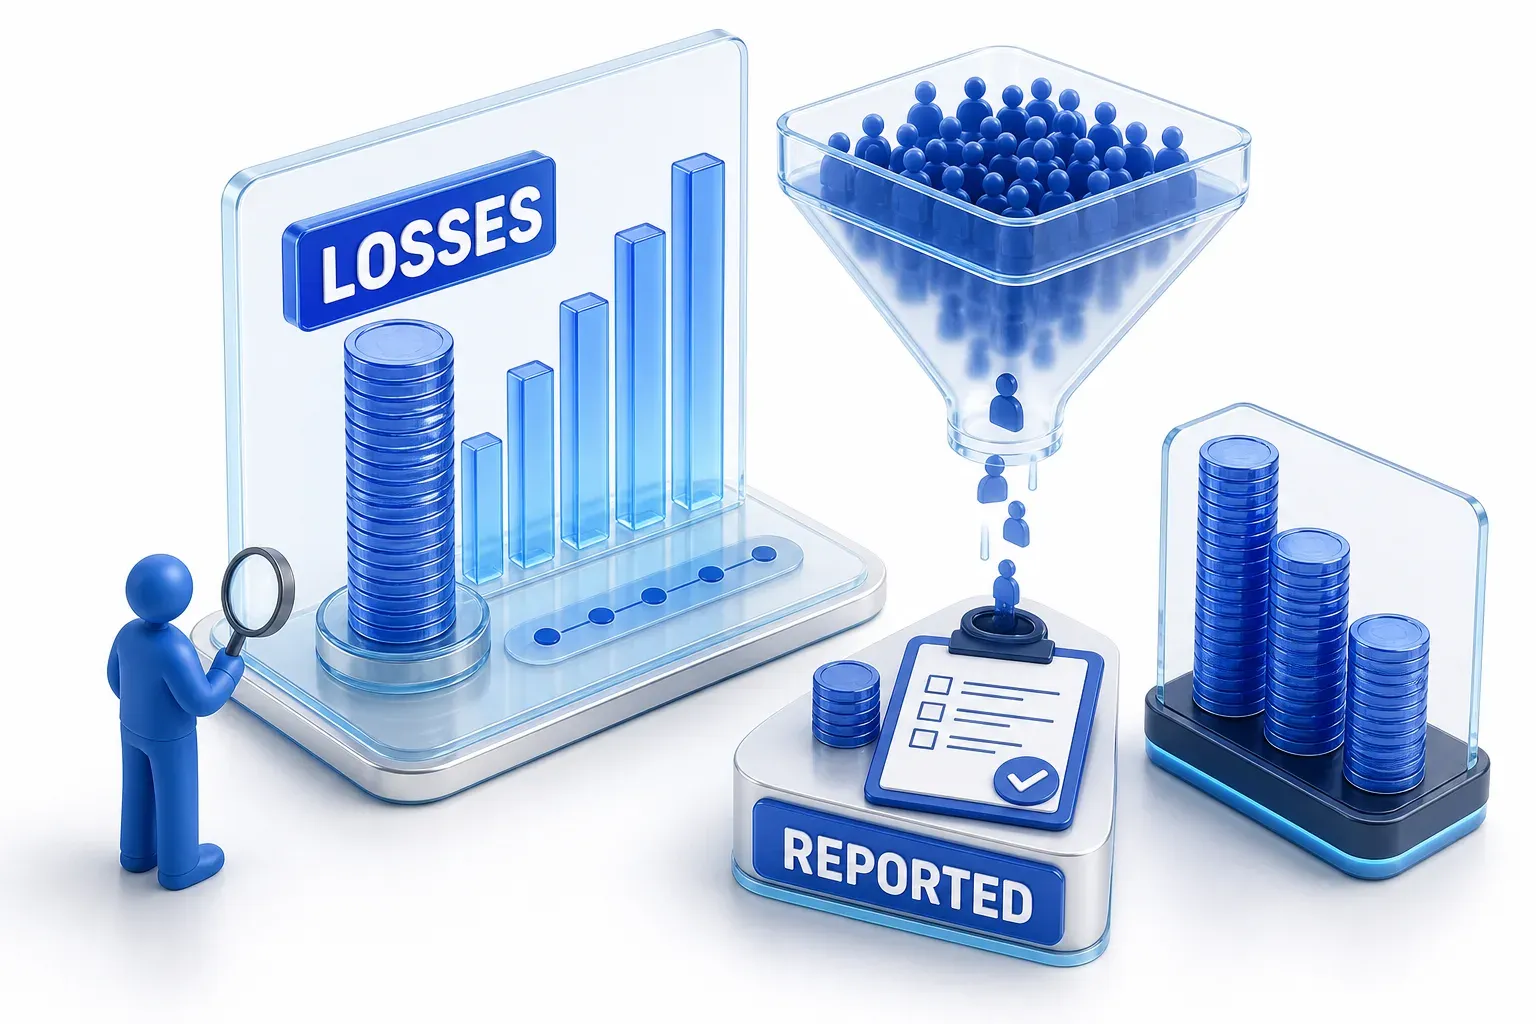
כמה עולות הונאות ה-SMS, ומה הנתון הזה מודד
הנתונים של ה-FTC כוללים הונאות SMS מכל סוג, קטגוריה רחבה יותר מ-smishing שמטרתה גניבת פרטי הזדהות. בשנת 2024 דיווחו אנשים ל-FTC על הפסדים של 470 מיליון דולר מהונאות שהתחילו בהודעת SMS. זה יותר מפי חמישה מהסכום שדיווחו עליו ב-2020, אף שמספר הדיווחים ירד. החלק מהדיווחים על הונאות SMS שכללו הפסד כספי עלה מ-5% ב-2020 ל-11% ב-2024.
קראו את הנתון הזה לפי מה שהוא מודד. זהו כסף שאנשים בחרו לדווח עליו ל-FTC. ה-FTC עצמה אומרת שמכיוון שרוב ההונאות בכלל לא מדווחות, הסכום הזה משקף כנראה רק חלק מהנזק האמיתי. היו פחות דיווחים על הונאות SMS, אבל חלק גדול יותר מהם כלל הפסד כספי.
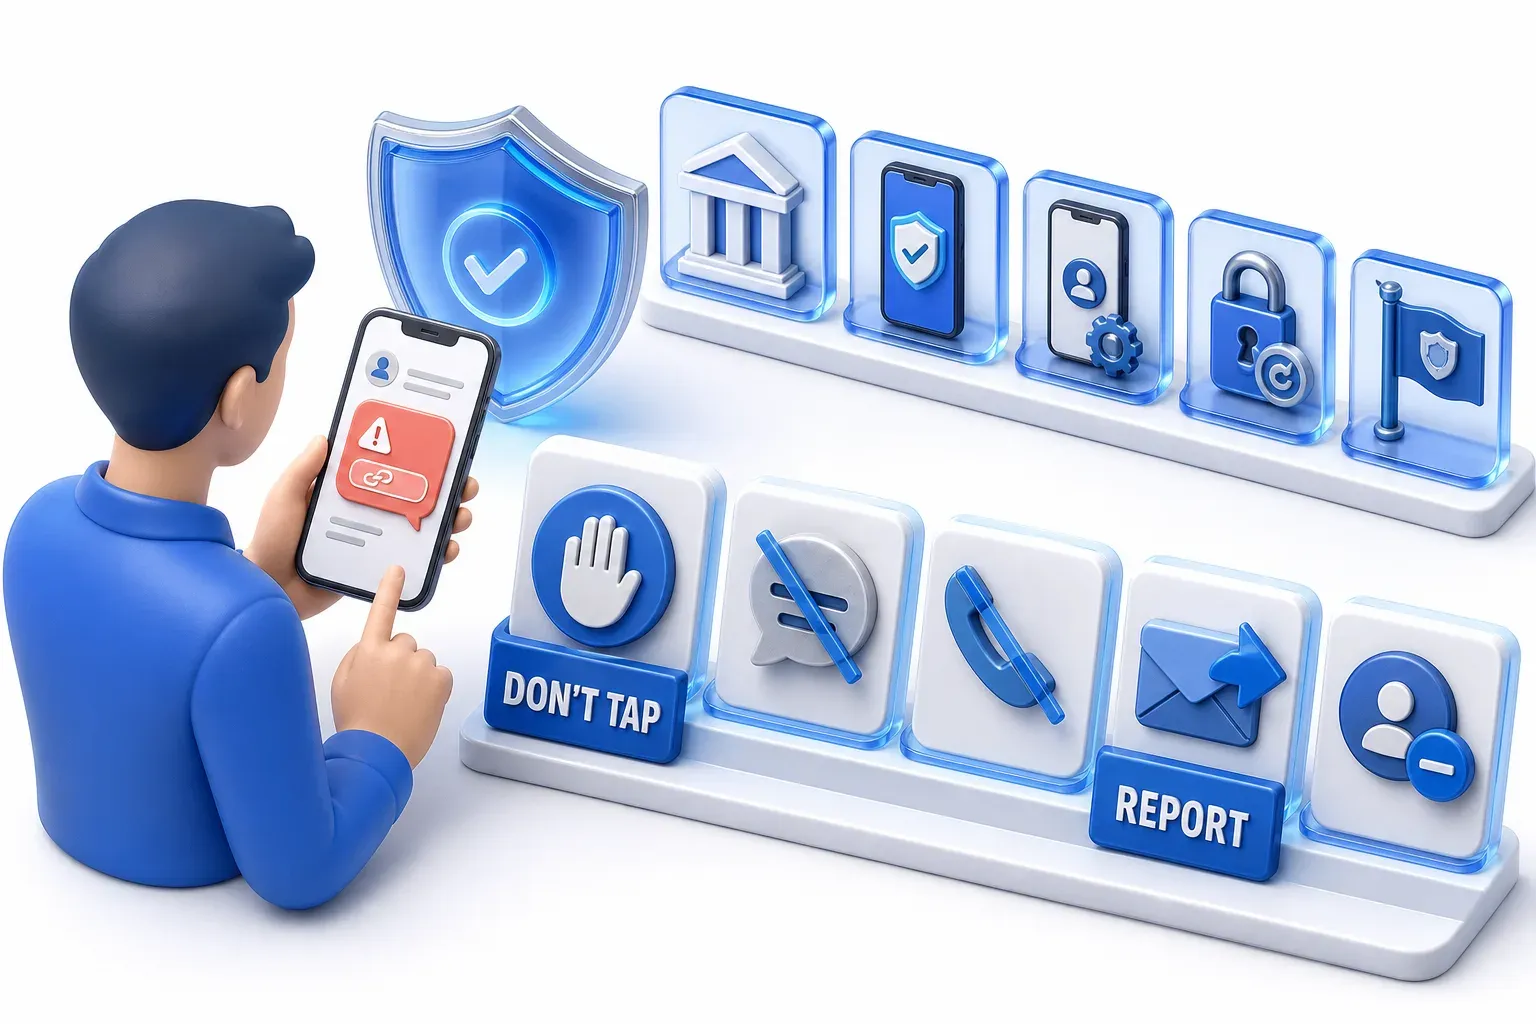
מה לעשות עם הודעת smishing
לפני שאתם פועלים
- אל תלחצו, אל תשיבו ואל תתקשרו בחזרה: ההנחיה של ה-FCC חלה על שלושתן, והתוכנית הקנדית Get Cyber Safe מוסיפה שזה חל גם על תשובת "STOP" או "NO" להודעת SMS חשודה.
- בדקו בדרך שאתם בוחרים: שם שולח מוכר או מספר מוכר אינו הוכחה לכך שההודעה אמיתית. זאת כי Report Fraud מזהיר שהודעה מזויפת יכולה להופיע באותה שיחת הודעות שבה מופיעה הודעה אמיתית מהבנק שלכם. אם יש סיכוי שההודעה אמיתית, השתמשו באפליקציה הרשמית של הארגון, או במספר טלפון או באתר שאתם יודעים שהם אמיתיים, כפי שה-FTC ממליצה, ולא בכל דבר שמופיע בתוך ההודעה עצמה.
דיווח עליה
- בישראל: דווחו על אירוע סייבר, כאדם פרטי או כארגון, לשירות דיווח על אירוע סייבר של מערך הסייבר הלאומי: דרך הטופס המקוון בעמוד השירות, או בטלפון, בחיוג ל-119. דיווח למערך הסייבר הלאומי לא מחליף דיווח למשטרה.
- בארצות הברית: העבירו את ההודעה למספר 7726 (הספרות מאייתות את המילה SPAM), השתמשו באפשרות לדיווח על הודעות זבל בטלפון שלכם, אם קיימת כזו, ודווחו עליה ל-FTC בכתובת ReportFraud.ftc.gov, כפי שמפורט במדריך של ה-FTC עצמה.
- בבריטניה: העבירו אותה למספר 7726, בחינם ברוב הרשתות. ה-NCSC מסביר שחברת הסלולר שלכם יכולה אז לאתר מאיפה ההודעה הגיעה, ולחסום את השולח או לאסור עליו להשתמש ברשת אם הוא זדוני. נכון לספטמבר 2026, הסך המצטבר של השירות הראה 41,900 הונאות שהוסרו, שהיו פרוסות על 93,300 כתובות אינטרנט. אם 7726 לא עובד, שאלו את חברת הסלולר שלכם איך מדווחים על הודעה כזו.
- בשאר העולם: חפשו את השירות הלאומי של המדינה שלכם לדיווח על הודעות הונאה.
אם לחצתם, השבתם או שילמתם
- מסרתם פרטי בנק או כרטיס: פנו לבנק שלכם מיד. בארצות הברית, ה-FTC גם מפנה אנשים שהפרטים שלהם עשויים להיות בידי נוכל, כמו מספר כרטיס או מספר חשבון בנק, לאתר IdentityTheft.gov, לקבלת השלבים המתאימים לסוג האובדן.
- השבתם אך לא מסרתם מידע רגיש: הפסיקו להיענות להודעה, דווחו עליה וחסמו את השולח. תשובה עשויה להראות לשולח שהמספר שלכם פעיל, אבל זה לא אומר כשלעצמו שהטלפון שלכם נפרץ.
- פתחתם קישור אך לא הקלדתם ולא התקנתם שום דבר: סגרו את העמוד, הימנעו מכל פעולה נוספת, ושמרו את הדפדפן ותוכנת המכשיר מעודכנים. לחיצה אינה פריצה מאושרת, והיא גם לא הבטחה שלא קרה דבר.
- התקנתם אפליקציה ב-Android: פעלו לפי השלבים של Google להסרת נוזקות, הכוללים הפעלת Play Protect והסרת אפליקציות שאתם לא בוטחים בהן.
- התקנתם אפליקציה או configuration profile ב-iPhone: בדקו כל מה שהותקן לפי בקשת הנוכל, לרבות configuration profiles, ופנו ל-Apple Support אם אינכם בטוחים.
- עשיתם את אחת מהפעולות האלה במחשב: הריצו סריקה מלאה באמצעות תוכנת האנטי-וירוס שלכם, אם יש לכם כזו, כך ממליץ ה-NCSC.
- הקלדתם סיסמה: החליפו אותה, וגם את הסיסמה של כל חשבון מקוון אחר שמשתמש באותה סיסמה. לאחר מכן התנתקו מכל מכשיר מחובר ומכל סשן (session), כלומר מצב שבו האתר מזהה אתכם כמשתמשים מחוברים. בדקו גם את פעילות החשבון ואת הגדרות האבטחה, מפני שהחלפת סיסמה בלבד לא בהכרח מסיימת כל סשן.
- אתם רואים סימנים להשתלטות על החשבון: נעילה מחוץ לחשבון או הודעות שלא שלחתם הן שתי דוגמאות לכך. עקבו אחרי תהליך שחזור החשבון הרשמי של נותן השירות; ה-NCSC מציג את השלבים במדריך לשחזור חשבון שנפרץ.
- זה קרה בטלפון או במחשב נייד של העבודה: הודיעו לצוות ה-IT שלכם.
- העברתם כסף בעקבות ההונאה, או שנגנב כסף מהחשבון: הודיעו לבנק שלכם, ולאחר מכן דווחו על המקרה כפשע. בבריטניה, פנו ל-Report Fraud אם אתם גרים באנגליה, בוויילס או בצפון אירלנד, או התקשרו ל-Police Scotland במספר 101. בארצות הברית, דווחו על זה ל-FTC באתר ReportFraud.ftc.gov.
השלבים האלה מתבססים על ההנחיה לכל מצב של ה-NCSC, חוץ מהמקרים שבהם צוין לעיל מקור אחר. מלבד דרכי הדיווח, אף אחד מהשלבים לא תלוי במקום המגורים שלכם.