
קליקפיקס (ClickFix)
שיטת ClickFix היא טכניקת הנדסה חברתית (social-engineering technique) שגורמת לאדם להחדיר נוזקה למחשב של עצמו. עמוד, אימייל או מסמך מציג בעיה מזויפת או בדיקת אימות אנושי מזויפת ומציע "תיקון": להריץ פקודה של תוקף, בדרך כלל על ידי הדבקתה בכלי שמובנה במערכת ההפעלה. לעיתים קרובות העמוד עצמו כבר העתיק את הפקודה הזו. הפעולה של האדם עצמו, לא הורדה, היא שמחדירה את הנוזקה.
אתר החדשות Help Net Security אומר שהשם ClickFix מגיע מההודעות המזויפות שנקראות "Fix It" ששימשו לפיתוי קורבנות.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
תארו לעצמכם שהמשחק בטאבלט שלכם פתאום מודיע שהוא מקולקל ואומר לכם להעתיק משפט קסם לתוך תיבת בקרת ההורים כדי לתקן אותו. המשפט נראה כמו שטויות, אבל בסתר הוא אומר לטאבלט לתת לזר להיכנס. הטאבלט מציית כי הבעלים שלו הקליד את המשפט, וכל טאבלט בוטח בבעלים שלו. ClickFix עובדת באותה דרך: הטריק הוא לגרום לכם לבצע את הצעד האחרון בעצמכם.
חידון קליקפיקס
בדקו את הידע שלכם על קליקפיקס - אולי אתם כבר יודעים עליו הכל.
מהי ClickFix?
איך פועלת מתקפת ClickFix?
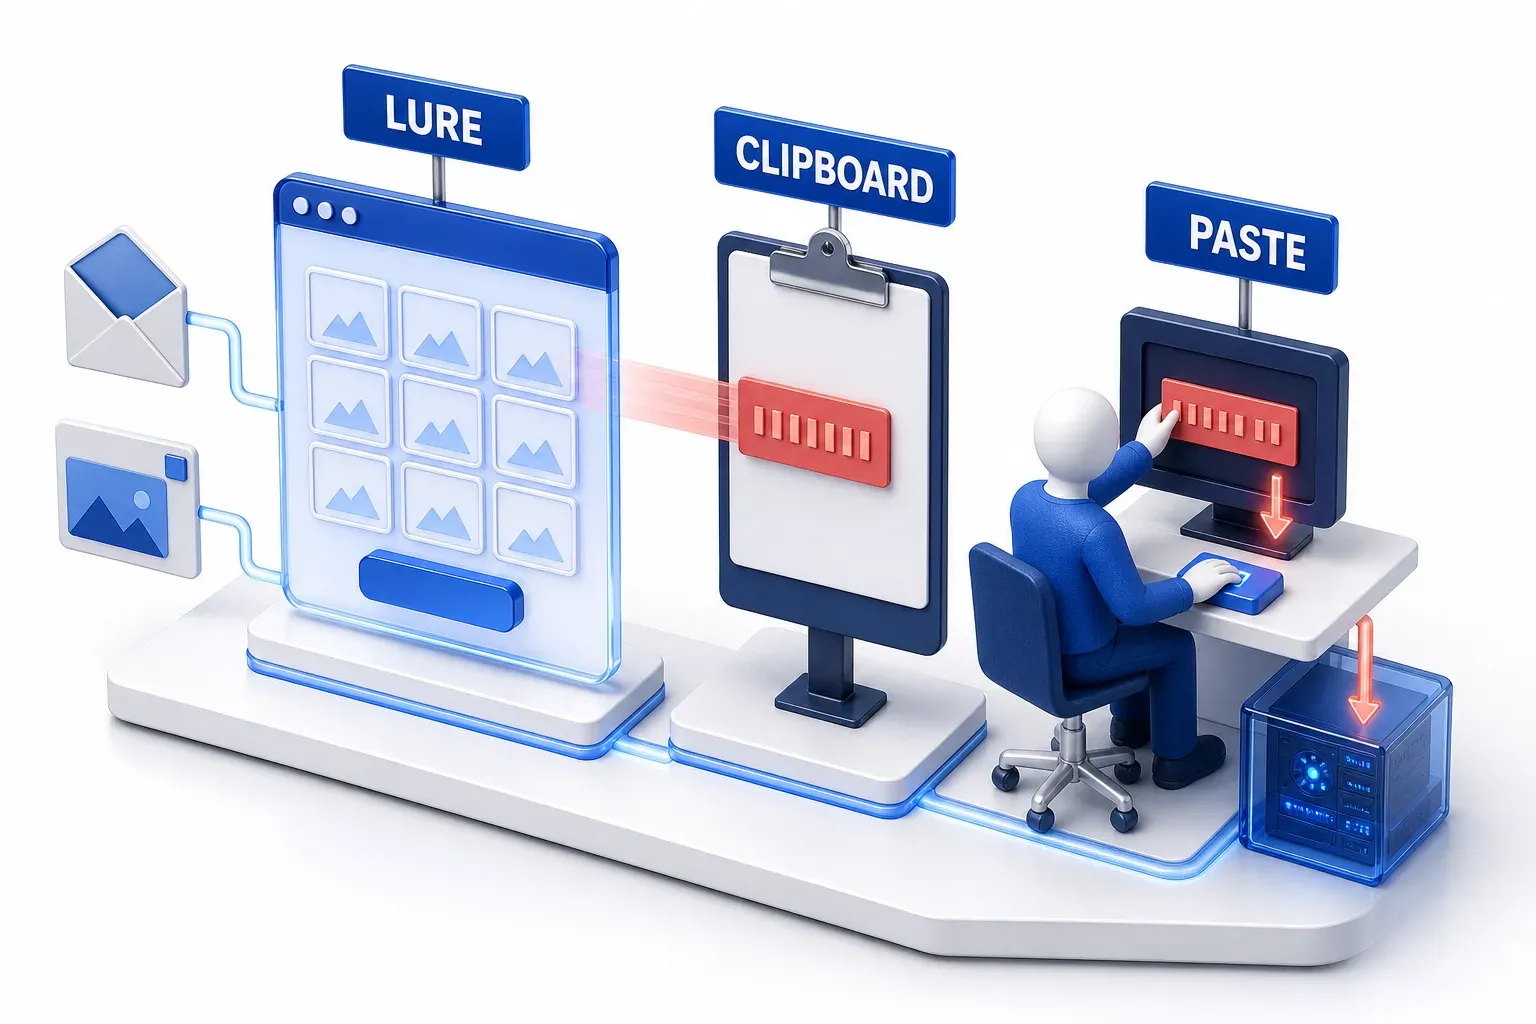
מתקפת ClickFix היא שרשרת קצרה בת שלושה חלקים.
הפיתיון
לפי Microsoft, יש שלוש דרכים שמובילות לעמוד ClickFix: אימייל פישינג, מודעה זדונית או אתר שנפרץ או זדוני. בצורה הרגילה, העמוד מציג בעיה שאינה אמיתית, כמו שגיאה או בדיקת אימות אנושי, ומציע דרך לתקן אותה. MITRE מתארת את הדפוס כ"פתרונות שנראים מועילים", ומציינת שאותו פיתיון יכול להגיע בקובץ מצורף לאימייל. Microsoft אומרת שהטכניקה מנצלת את הנטייה של אנשים לפתור תקלות טכניות קטנות.
לוח הגזירים
לוח הגזירים (clipboard) הוא המקום שבו המחשב מאחסן את מה שהועתק לאחרונה. עמוד ClickFix מניח בו את הפקודה שלו. Microsoft מתארת כפתור שלאחר לחיצה עליו מעתיק את הקוד ללוח הגזירים ברקע, בעוד העמוד מסביר איך להדביק אותו במקום אחר. Google מוסיפה שהפקודה המודבקת לעיתים קרובות אינה הפקודה שהעמוד מציג. בשרשרת ש-Microsoft ו-MITRE מתארות, העתקה בלבד לא מריצה את הפקודה: לשם כך נדרשת הדבקה בתוך כלי שמריץ פקודות, ועל כך בהמשך.
ההדבקה
העמוד אז מנחה את האדם לפתוח כלי שמובנה במערכת ההפעלה, כגון תיבת Run של Windows או טרמינל (חלון שמשמש להקלדת פקודות), להדביק את הפקודה ולהריץ אותה. הכלים האלה קיימים כדי להריץ פקודות, ולכן המחשב מבצע את מה שהמשתמש מזין, כפעולה של המשתמש עצמו. Microsoft אומרת שלאחר שהמשתמש מריץ את הפקודה, נוזקה מורדת למכשיר.
הגבול בין ההדבקה להרצה יכול להיטשטש. תיעוד Windows Terminal אומר שברוב ה-shells (התוכנות שקוראות את מה שמוקלד בטרמינל) שורה אחת מתאימה לפקודה אחת, ולכן טקסט מודבק שמכיל תו שורה חדשה עלול להריץ פקודה אחת או יותר באופן אוטומטי, לפני שלמשתמש יש זמן לבדוק אותן.
איפה MITRE ATT&CK מסווגת את הטכניקה
המסגרת MITRE ATT&CK מסווגת את ClickFix כ-T1204.004 Malicious Copy and Paste, תת-טכניקה של הטכניקה User Execution, בתוך טקטיקת ההרצה (Execution) שלה. MITRE קוראת ל-ClickFix אסטרטגיה אחת בתוך תת-הטכניקה הזו. ClickFix היא טכניקה, לא פגיעות בתוכנה: הפעולה של האדם עצמו היא זו שמבצעת את הפקודה, ו-Microsoft אומרת שהיא "מתבססת על התערבות אנושית להפעלת הפקודות הזדוניות".
למה ClickFix עוקפת כלי אבטחה?
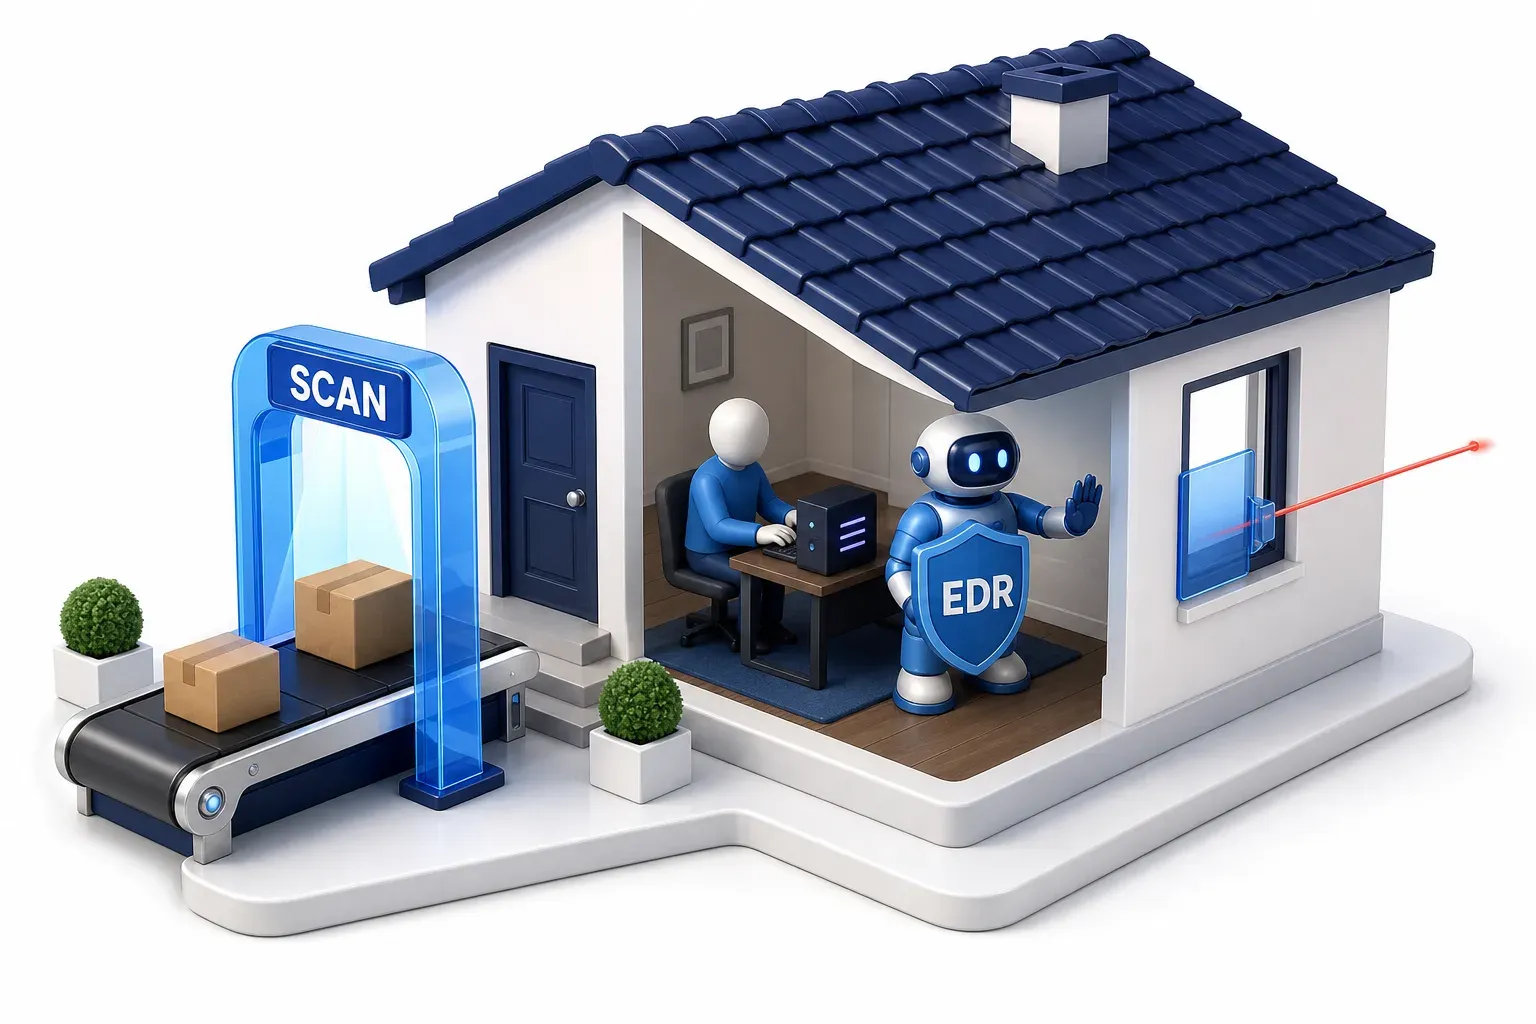
לפי MITRE, פקודה שמשתמש מריץ בעצמו עשויה לעזור לעקוף סינון אימיילים, sandbox בדפדפן והגנות אחרות שנועדו לקבצים זדוניים שמורדים. Google מעלה את אותה טענה לגבי Chrome: התוקפים מעבירים את ההורדה מהדפדפן לטרמינל, ובכך עוקפים את הגנות ההורדה של Chrome ושל Safe Browsing.
לפי Microsoft, קמפיין שמשתמש בטכניקה הזו יכול לעקוף כלי אבטחה מסורתיים ואוטומטיים, כי הוא מסתמך על אדם שיפעיל את הפקודה.
מה בכל זאת תופס אותה
העובדה ש-ClickFix עוקפת כלי אבטחה לא הופכת אותה לבלתי ניתנת לזיהוי או לעצירה. זיהוי של מתקפה, מניעה שלה וחדירה מוצלחת הם שלוש תוצאות שונות. Microsoft, שמוכרת מוצרי אבטחה לנקודות קצה, מתארת הגנות בכמה נקודות בשרשרת:
- זיהוי בגישה הראשונית: לדבריה, המוצר שלה לנקודות קצה מזהה ומצמצם את פעילות הגישה הראשונית, כגון תוכניות חשודות שמתחילות לרוץ ופקודות שרצות.
- מניעה ברשת: הגנת הרשת שלה חוסמת את השרתים של התוקף בשלב מוקדם, וכך מונעת את ההורדה או ההרצה של מטענים ראשוניים (הנוזקה הראשונה שהפקודה מביאה).
תוכנת EDR (endpoint detection and response) עוקבת אחרי מה שרץ במכשיר, כדי לאתר סימני מתקפה.
מהתצפית של Microsoft עולה גם מגבלה. בתחילת 2025 היא מנתה אלפי מכשירים בחודש שבהם משתמש הריץ פקודת ClickFix, גם כש-EDR היה מופעל. העובדה ש-EDR היה מופעל במכשיר לא מנעה תמיד מהמשתמש להריץ את הפקודה. הנתון הזה לא מראה שהמתקפות האלה לא זוהו, ולא שמטען כלשהו רץ בפועל. כלים שבודקים הורדות עלולים לא לראות את המתקפה כלל, ואילו כלים שעוקבים אחרי מה שרץ או חוסמים את השרתים של התוקף יכולים לזהות אותה או לקטוע את השרשרת בנקודות אחרות.
מה קורה אחרי שהפקודה רצה?
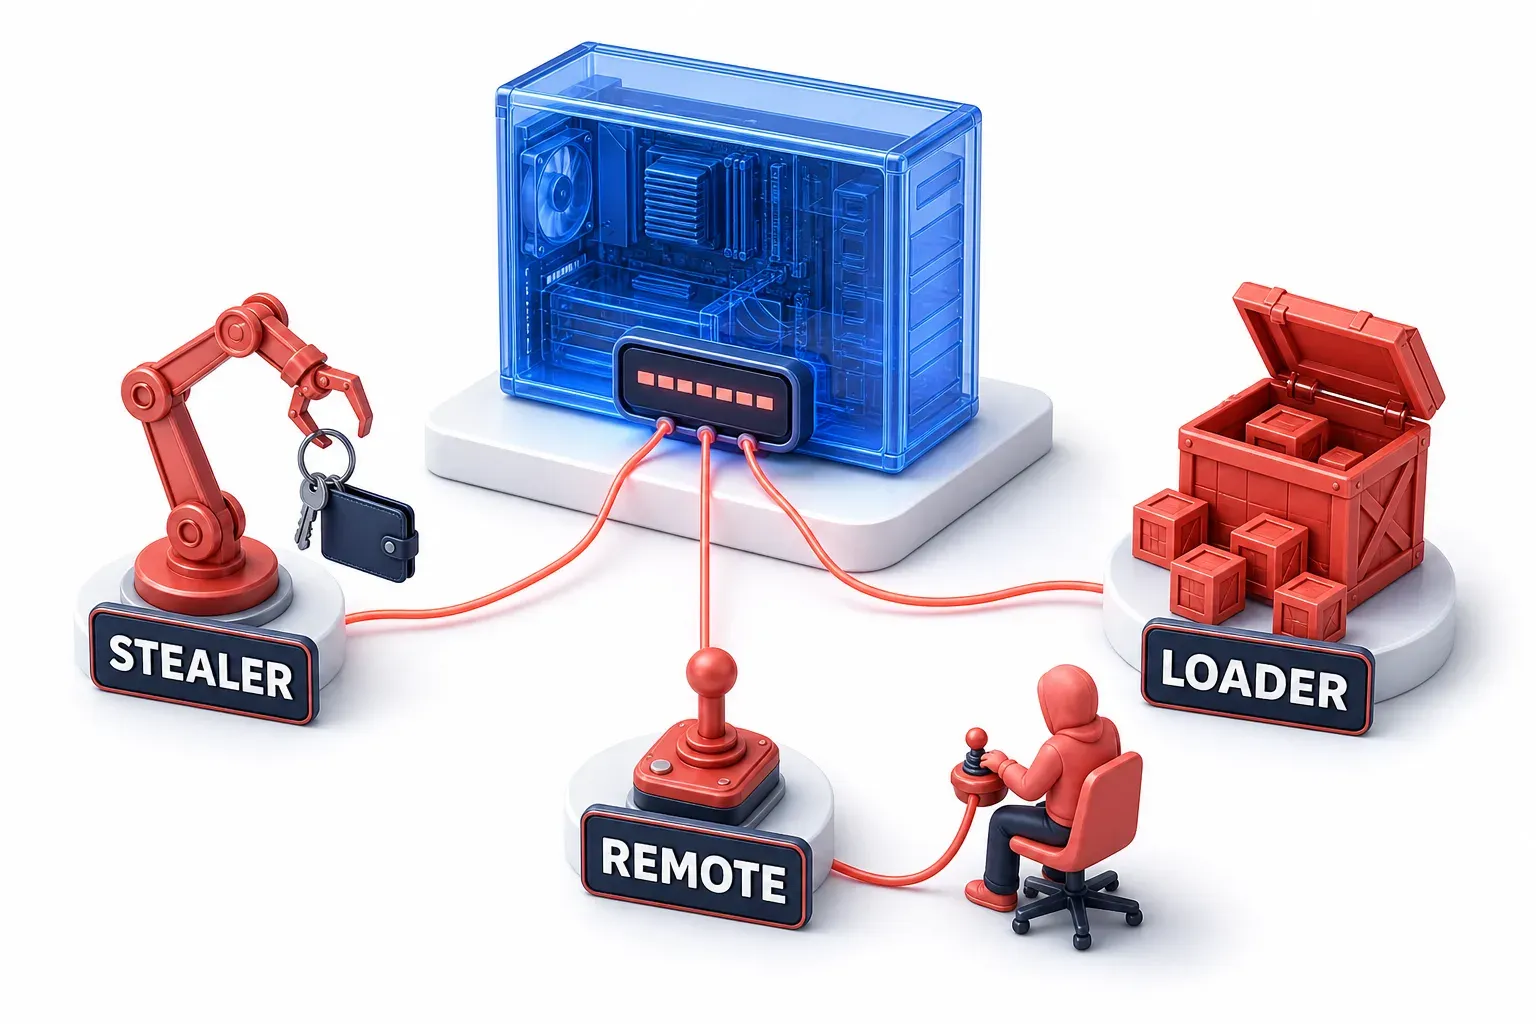
הפקודה מורידה ומפעילה תוכנה נוספת. התצפיות של Microsoft מפרטות שלושה סוגי מטען:
- ה-infostealers: נוזקה שגונבת מידע שמור מהמכשיר. נראה שהנוזקה Lumma Stealer היא הנפוצה ביותר בתצפיות של Microsoft.
- כלי גישה מרחוק (remote access tool): תוכנה שמאפשרת למפעיל לעבוד על המכשיר באופן ידני.
- ה-loaders: נוזקה שמביאה איתה נוזקה נוספת.
לכן השם ClickFix מתאר את הדרך שבה הנוזקה רצה, ולא סוג מסוים של נוזקה, וזו הסיבה שאין "נוזקת ClickFix" אחת שאפשר להסיר.
הפקודה יכולה גם לשמש פתח לפריצה גדולה יותר. ביולי 2025 ה-FBI, ה-CISA, ה-HHS וה-Multi-State Information Sharing and Analysis Center פרסמו advisory על Interlock, קבוצת כופרה שגונבת מידע ולאחר מכן מצפינה מערכות. ה-advisory אומר שבמקרים מסוימים ה-FBI הבחינה שמפעילי Interlock משתמשים ב-ClickFix, עם בדיקת אימות אנושי מזויפת, כדי לגרום למשתמש להריץ את המטען הראשון. הוא מוסיף שהטכניקה שימשה גם בכמה קמפייני נוזקה אחרים.
אילו צורות לובשת ClickFix?
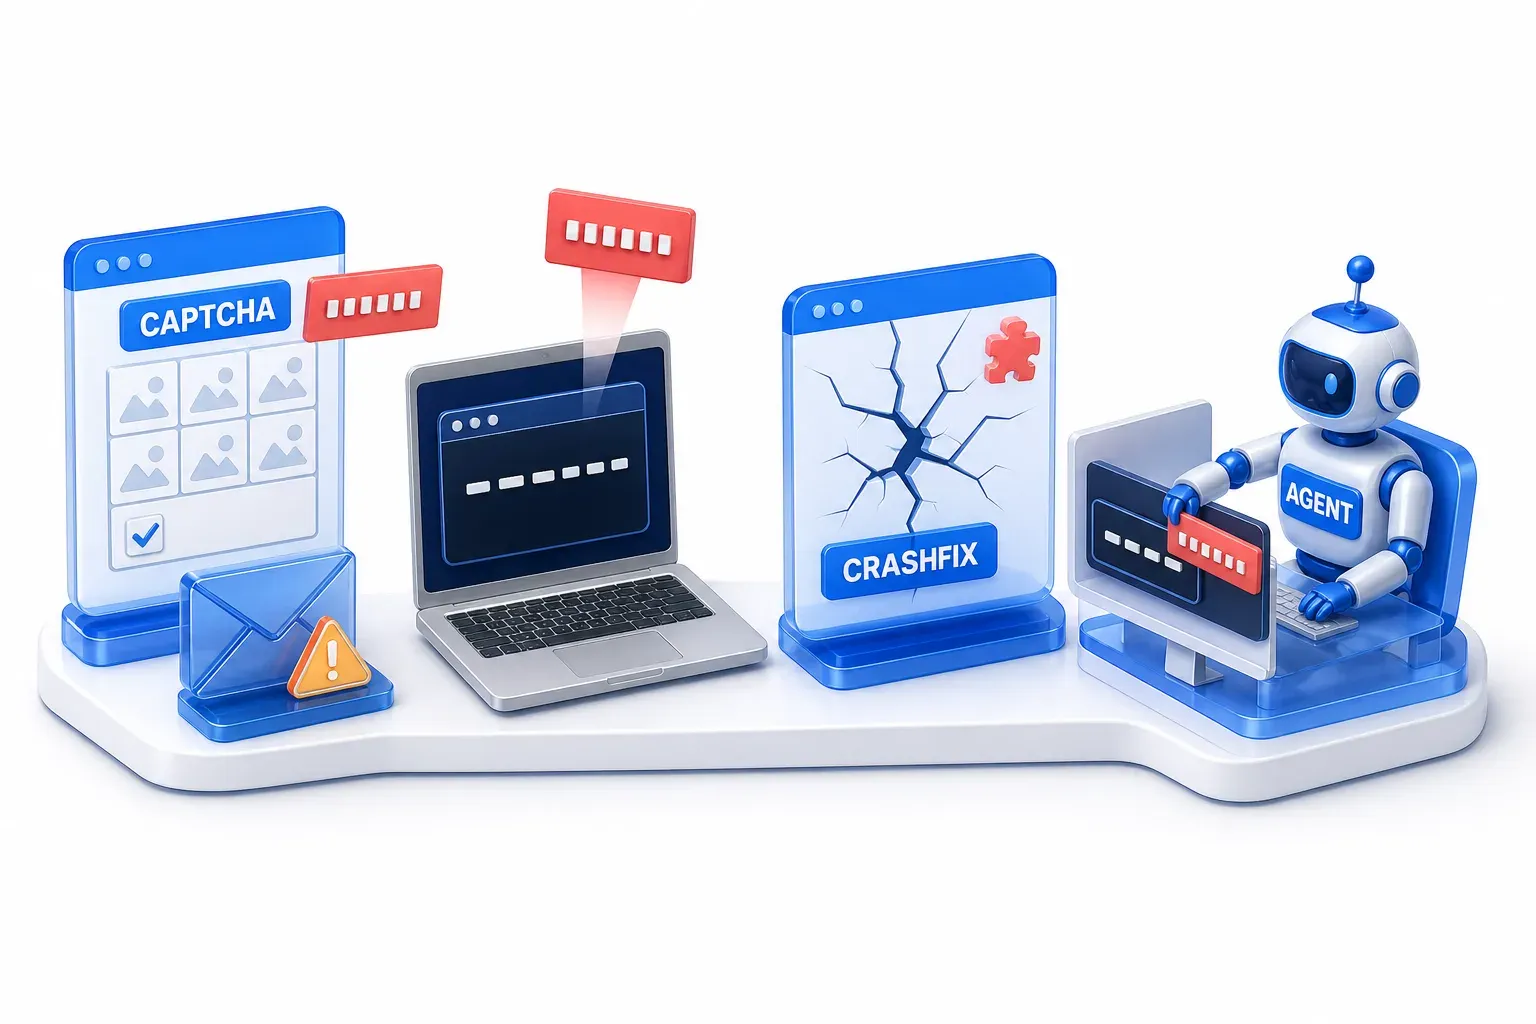
הדפוס הוא בעיה ותיקון שמדביקים, אבל ההקשר משתנה:
- שגיאה או בדיקת אימות אנושי מזויפות, באינטרנט או באימייל: MITRE מפרטת הודעות לתיקון שגיאות או להשלמת CAPTCHA (בדיקות שנועדו להוכיח שהמבקר הוא אדם), וקובץ מצורף באימייל שמציג שגיאה מזויפת ומציע פקודה להדבקה כפתרון.
- ב-macOS: Microsoft מתארת תוקפים שמשכנעים משתמשים להעתיק פקודה ולהריץ אותה ב-Terminal, הכלי המובנה של Mac לשורת הפקודה, במקום להוריד אפליקציית macOS מקובלת.
- הגרסה CrashFix: בינואר 2026 Microsoft Defender Experts זיהתה גרסה שמקריסה במכוון את הדפדפן של הקורבן ולאחר מכן מציעה תיקון. CrashFix מתחילה בדרך כלל כשמישהו שמחפש חוסם מודעות נתקל במודעה זדונית שמובילה להרחבת דפדפן מזיקה. ההרחבה מקריסה בהמשך את הדפדפן ומציגה אזהרה מזויפת. התוקף גרם לבעיה שה"תיקון" טוען שהוא פותר אותה.
- מכוונת לסוכני AI: בהדגמה מ-24 במאי 2025 שתיעדה MITRE ATLAS, עמוד אינטרנט של חוקר הוביל סוכן AI שמפעיל מחשב (computer-use agent) להדביק פקודה ולהריץ אותה. הערך חטיפת סוכני AI (Agent Hijacking) עוסק במקרה הזה.
כמה נפוצה ClickFix?
בין מרץ ליוני 2024 הבחינה Microsoft לראשונה בטכניקה, בקמפיינים באימייל. באוגוסט 2025 היא כבר תיארה קמפיינים כ"מכוונים לאלפי מכשירים של ארגונים ושל משתמשי קצה בכל העולם, בכל יום". הנתון הזה מונה מכשירים שמכוונים אליהם לפי התצפיות של Microsoft עצמה, ולא מכשירים שנפרצו.
חברת האבטחה ESET דיווחה שזיהויי ClickFix שלה גדלו ב-108% בין המחצית השנייה של 2025 (יוני עד נובמבר) לבין המחצית הראשונה של 2026 (דצמבר עד מאי). זהו שיעור גידול בזיהויים של חברה אחת, ועמוד הדוח לא נוקב במספרים הבסיסיים, ולכן הנתון הזה מראה מגמה ולא גודל.
במה ClickFix שונה מפישינג ומתקפות אחרות?
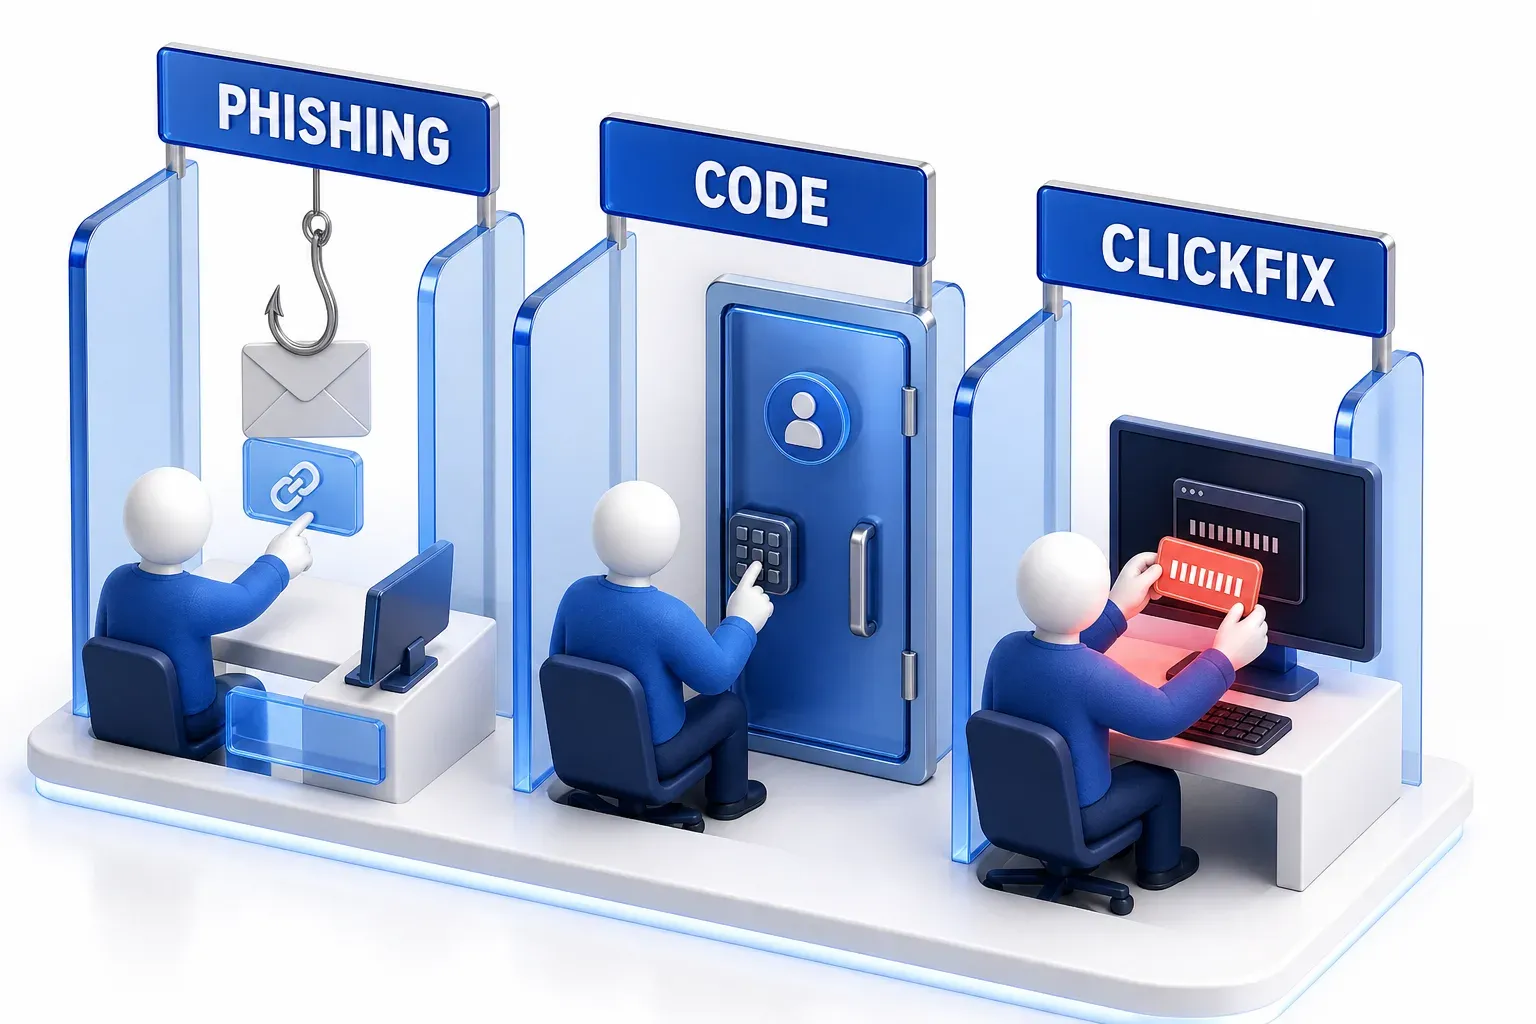
פישינג (Phishing) היא סוג של הונאה שבה הודעה מתחזה למישהו שהאדם סומך עליו, כדי לגרום לאדם ללחוץ על קישור, לפתוח קובץ, לשלם או למסור פרטים. ClickFix מגיעה לא פעם דרך פישינג, אך היא מבקשת דבר אחר: שהאדם יריץ פקודה.
פישינג בקוד התחברות (Device Code Phishing) היא מתקפה אחרת, שבה האדם מקליד קוד קצר בדף ההתחברות האמיתי. ההבדל הוא איפה נמצא השלב המסוכן. ClickFix מעבירה את השלב המסוכן מקובץ או מטופס לפעולה שהאדם עצמו מבצע: הוא מעתיק, מדביק ומריץ פקודה.
סוג המתקפה | מה מבקשים מהאדם לעשות | מה התוקף צריך מהפעולה הזו |
|---|---|---|
פישינג טיפוסי | ללחוץ על קישור, לפתוח קובץ, לשלם או למסור פרטים | הלחיצה, הקובץ, התשלום או הפרטים |
ClickFix | להעתיק, להדביק ולהריץ פקודת תוקף בכלי מערכת | הפקודה רצה במכשיר של האדם |
פישינג בקוד התחברות | להקליד קוד קצר בדף ההתחברות האמיתי | מכשיר התוקף עצמו מקבל גישה לחשבון |
מתקפות הורדה | לפתוח או להריץ קובץ שהורד | קובץ שבדיקות אימייל, דפדפן והורדה יכולות לבדוק |
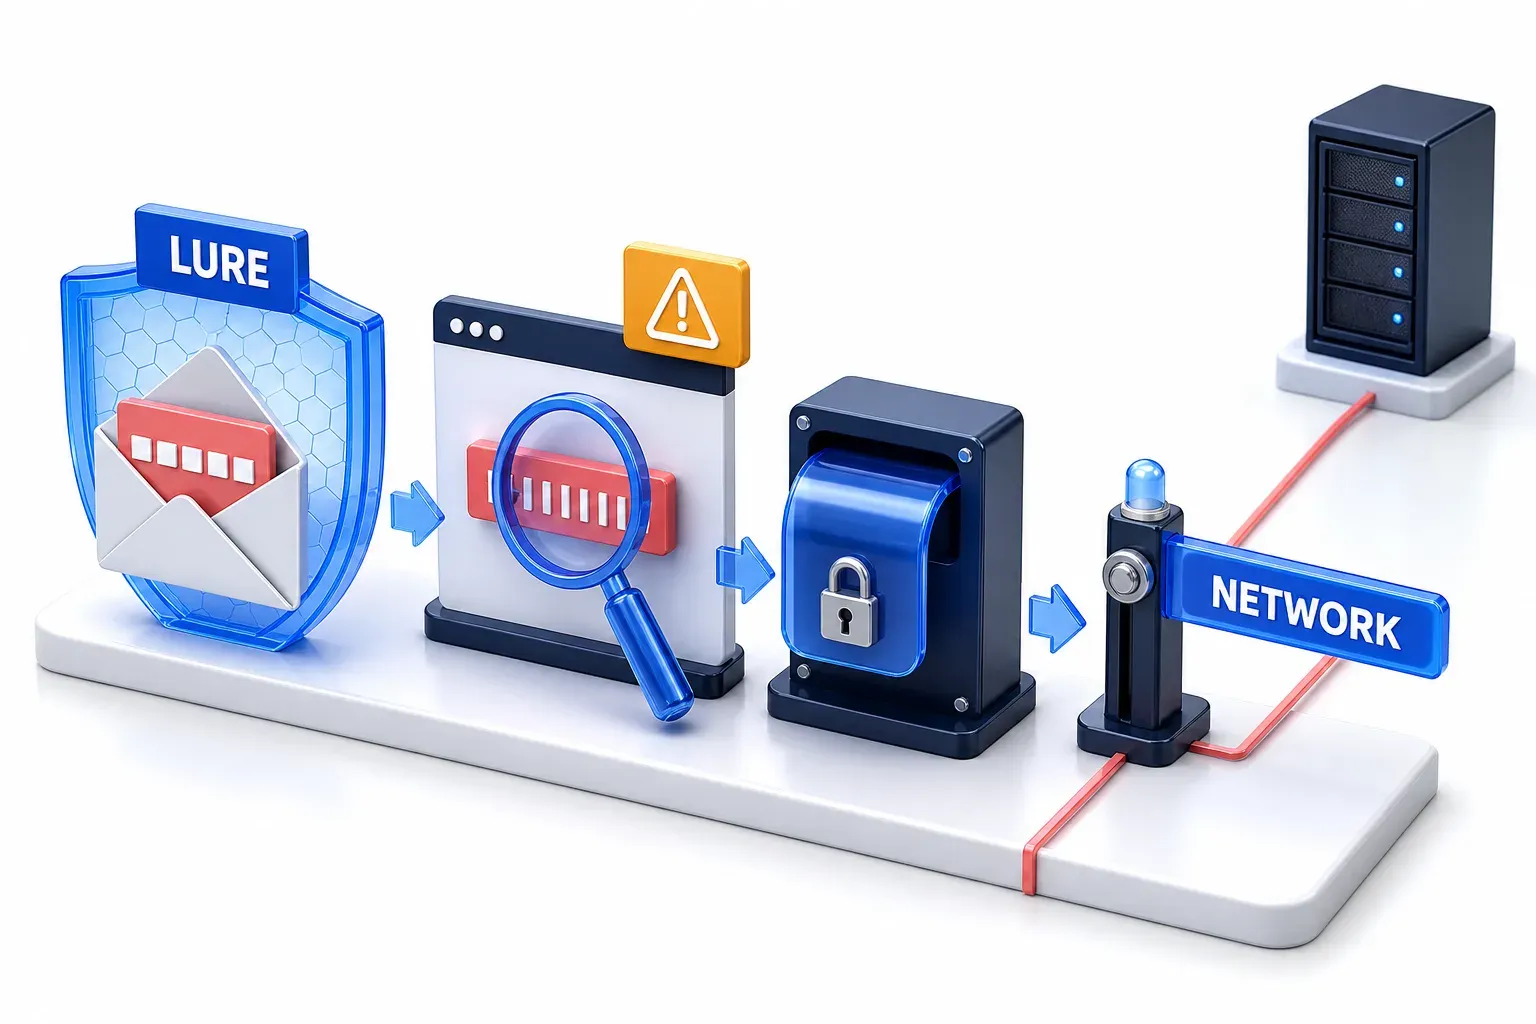
איך מתגוננים מפני ClickFix, ואיפה אמצעי ההגנה נעצרים?
אמצעי הגנה יכולים להתערב בארבע נקודות: הפיתיון, לוח הגזירים, ההרצה והרשת. בשלב הפיתיון, Microsoft אומרת כי ל-Defender for Office 365 שלה יש חתימות התנהגותיות לזיהוי CAPTCHA מזויף, שחוסמות מראש הודעות פישינג הקשורות ל-ClickFix. כל אמצעי הגנה מכסה רק את האנשים, הדפדפנים או המכשירים שבהם הוא פרוס, ואף אחד מהם לא מוכיח שהפקודה בטוחה: העובדה שאין אזהרה מהדפדפן או מהטרמינל לא מעידה על בטיחות.
הגדרות מכשיר ומדיניות
ההנחיה של Microsoft לארגונים היא לבטל או לקטוע את הדרך שבה פקודה מודבקת מגיעה להרצה, במקומות שאין בה צורך. היא מציעה להשבית את תיבת Run, ליצור מדיניות בקרת אפליקציות שעוצרת הפעלת תוכנות שמובנות ב-Windows מתוך תיבת Run, ולהגדיר את Windows Terminal כך שיציג אזהרה כשהטקסט המודבק מכיל כמה שורות. גם MITRE מפרטת את בקרת האפליקציות כאמצעי מצמצם. אלה פועלים בשלב ההרצה וחלים רק על מכשירים שבהם המדיניות פרוסה, ו-Microsoft מציגה את השבתת תיבת Run כעצה לסביבות שאין להן צורך בתכונה הזו.
לכל אחת מהן יש מגבלה:
- הגבלת תיבת Run סוגרת דרך אחת: היא לא חוסמת את כל הדרכים להפעיל פקודה, ו-Microsoft מציינת שפיתיוני ClickFix המוקדמים שלחו משתמשים ישירות ל-Windows Terminal או ל-PowerShell.
- אזהרת ההדבקה מרובת השורות בודקת שורות, לא כוונה: תיעוד Windows Terminal מתאר אותה כהודעה שמוצגת לפני הדבקה של טקסט שמכיל כמה שורות, כך שפקודה מזיקה שכתובה בשורה אחת לא בהכרח תעורר אותה.
בדיקות בדפדפן ובמערכת ההפעלה
סוג חדש יותר של אמצעי הגנה בודק את הטקסט בזמן ההעתקה וההדבקה שלו, לפני שהפקודה רצה. ב-20 באוקטובר 2026 Google אמרה שהדפדפן Chrome מזהה כעת מצב שבו משתמש עם Enhanced Protection מעתיק פקודה חשודה. הטקסט שהועתק, בלי מידע אישי, נשלח לשירות Safe Browsing של Google לבדיקה, ו-Chrome מציג אזהרה אם התוצאה מסוכנת. אמצעי ההגנה הזה מגן רק על אנשים שהפעילו את ההגדרה הזו, ו-Google אומרת שהוא נבנה להיות מדויק מאוד, כדי שלא ישבש פעילות לגיטימית של מפתחים.
שתי בדיקות נוספות:
- ב-Opera: Opera הכריזה על Paste Protect ב-2 ביולי 2026. ההגנה שלה מפני הזרקת פקודות מנטרת את לוח הגזירים בזמן אמת ומחפשת פקודות שעלולות להיות זדוניות, וכשהיא מזהה איום, היא חוסמת את ההעתקה ומציגה אזהרה. Opera אומרת שהתכונה מופעלת כברירת מחדל בדפדפני שולחן העבודה שלה, ושמפתחים שעובדים עם מקורות מהימנים יכולים לעקוף חסימה.
- ב-macOS: Help Net Security דיווח ב-31 במרץ 2026 שמערכת ההפעלה macOS Tahoe 26.4 מזהירה לפני שחלק מהפקודות מודבקות ל-Terminal, ושלא היה ברור אילו פקודות מעוררות את האזהרה.
הבדיקות האלה מכסות רק את מי שמשתמש באותו דפדפן או באותה מערכת.
כלל שאדם יכול ליישם
ההמלצה של Microsoft כוללת הדרכת משתמשים: לדאוג שהם מודעים למה שהם מעתיקים ומדביקים. לגבי macOS, Microsoft מוסיפה שאין הורדה לגיטימית, CAPTCHA או שלב אימות שמחייבים הדבקת פקודה ב-Terminal. התייחסו לזה כאל כלל שחל על מצב אחד: עמוד, אימייל או אפליקציה שמפריעים לכם עם שגיאה, עדכון או בדיקת אימות אנושי, ושולחים אתכם לתיבת Run או לטרמינל כדי לפתור את הבעיה. מפתחים אכן מדביקים פקודות מתוך תיעוד שהם עצמם בחרו לפתוח, ומסיבה זו הבדיקה של Chrome נבנתה כך שהיא מתעלמת מהדבקה מהסוג הזה. עמוד שמבקש מכם להדביק פקודה הוא סימן אזהרה, אז סגרו אותו.
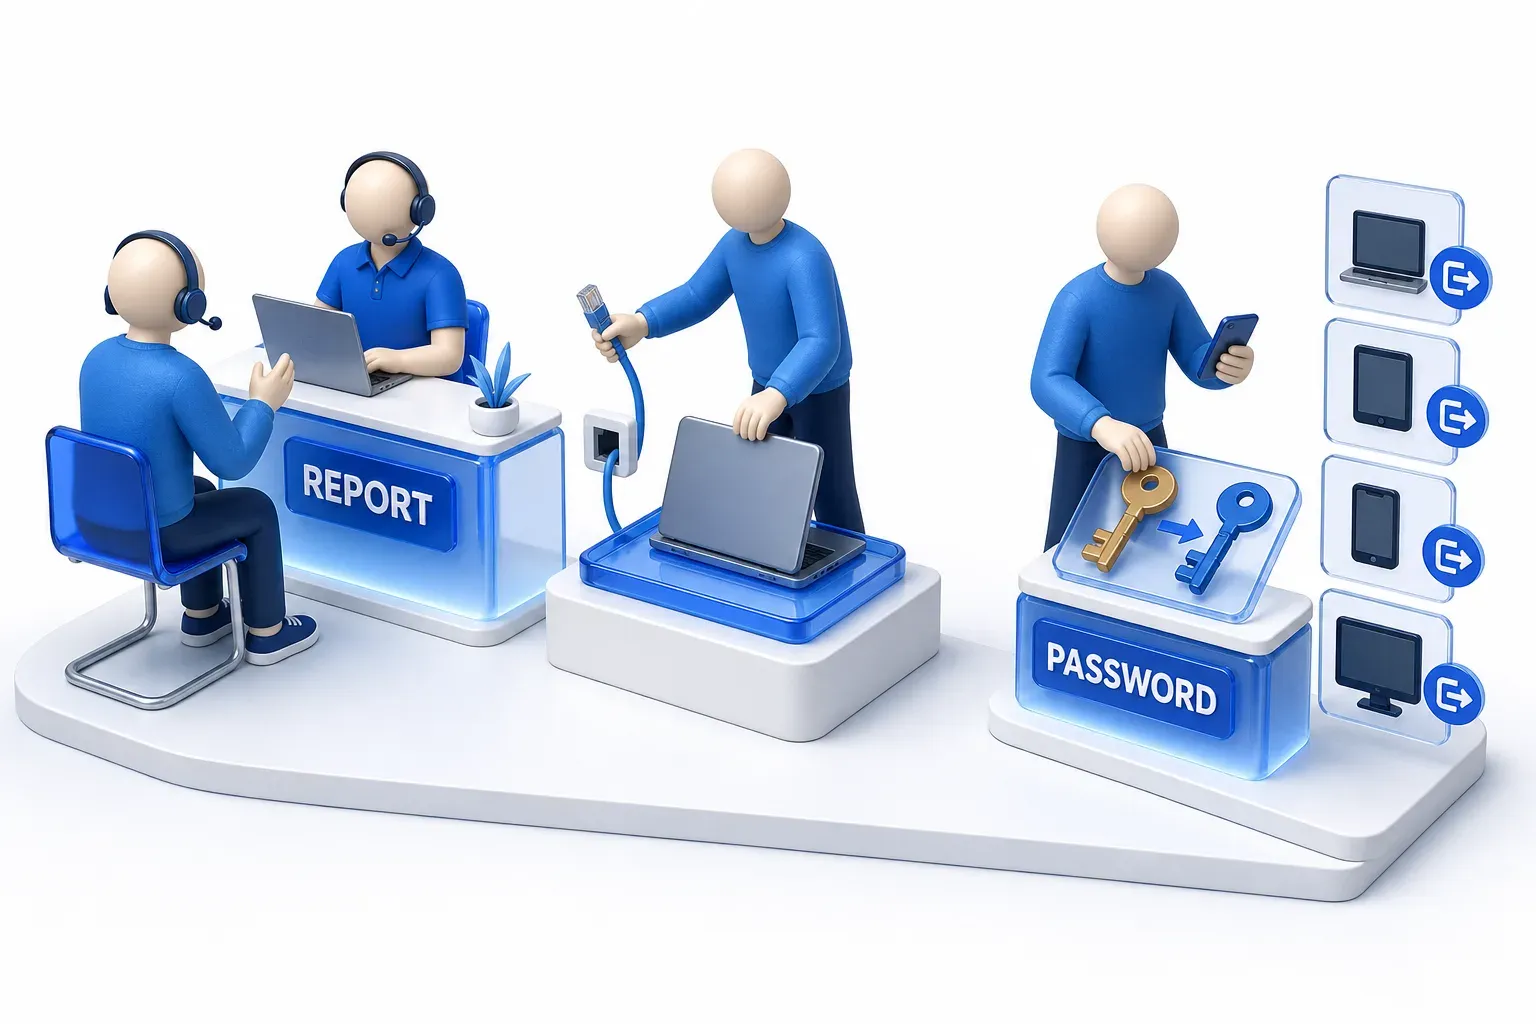
מה עליכם לעשות אם הרצתם את הפקודה?
בשרשרת ClickFix שמתארות Microsoft ו-MITRE, לחיצה על הפיתיון או העתקת הטקסט שבו לא מריצה בעצמה את הפקודה; להרצתה דרושה הדבקה בכלי שמריץ פקודות. אם הדבקתם את הפקודה בתיבת Run או בטרמינל, או שאינכם בטוחים אם עשיתם זאת, פעלו לפי ההנחיות שלהלן.
אם ייתכן שחשבונות עבודה או מידע נחשפו, הודיעו על כך מיידית לצוות ה-IT או האבטחה שלכם, ופעלו לפי תהליך התגובה לאירועים של הארגון שלכם. המרכז הלאומי לאבטחת סייבר של בריטניה (National Cyber Security Centre, NCSC) נותן את אותה עצה להודעות פישינג שמגיעות למחשב נייד או טלפון של העבודה: פנו למחלקת ה-IT. במכשיר מנוהל, פעלו לפי מה שתהליך זה אומר. לדוגמה, University of Florida מנחה את אנשיה לדווח באופן מיידי, לנתק את המכשיר המנוהל מהרשת ולהפסיק להשתמש בו, אך לא לכבות אותו ולא להתנתק מהחשבון שמחובר בו.
לגבי מחשב פרטי, השלבים הבאים מבוססים על הנחיות ממשלתיות מארה"ב ומבריטניה, ועל הנחיה של אוניברסיטה אמריקאית אחת:
- נתקו את המחשב והפסיקו להתחבר ממנו: נתקו את המחשב מהרשת, הפסיקו להשתמש בו, והפסיקו באופן מיידי להתחבר לחשבונות אונליין באמצעות שמות המשתמש, הסיסמאות או פרטים רגישים אחרים שלכם.
- סרקו, ודעו את המגבלה: עדכנו את תוכנת האבטחה שלכם והריצו סריקה מלאה כדי להסיר את הנוזקה. סריקה לא קובעת לאילו חשבונות הגיעה הנוזקה. כאשר נוזקה גנבה עוגיות התחברות, Google מציינת שהן יכולות להמשיך לעבוד גם אחרי שהנוזקה זוהתה והוסרה.
- שנו סיסמאות ממכשיר אחר: השתמשו במכשיר אחר, לא במחשב שבו הרצתם את הפקודה, כדי לשנות כל סיסמה שהשתמשתם בה באותו מחשב או שנשמרה בו, והפעילו אימות דו-גורמי (two-factor authentication), למקרה שהנוזקה נתנה להאקר גישה לחשבונות שלכם.
- התנתקו ממכשירים ואפליקציות שעדיין מחוברים: לאחר שינוי הסיסמאות, הקפידו שכל המכשירים והאפליקציות שעדיין עשויים להיות מחוברים יתנתקו, פעולה שלרוב אפשר לבצע מתפריטי ההגדרות של האפליקציה או האתר.
הדיווח תלוי במקום המגורים שלכם:
- בישראל: מערך הסייבר הלאומי מפעיל באתר gov.il את השירות דיווח על אירוע סייבר, שמאפשר לדווח בטופס אונליין (לאזרחים או לארגונים) או בשיחת חינם למספר 119. הדיווח למערך לא מחליף הגשת תלונה למשטרה.
- ארה"ב: דווחו ל-FTC באתר ReportFraud.ftc.gov, או ל-Internet Crime Complaint Center (IC3) של ה-FBI, המוקד המרכזי לדיווח על פשעים המתבצעים באמצעות האינטרנט.
- בריטניה: Report Fraud מכסה את אנגליה, ויילס וצפון אירלנד. בסקוטלנד, דווחו למשטרה במספר 101.
- בשאר העולם: חפשו את שירות הדיווח הלאומי על סייבר או הונאות של המדינה שלכם.