
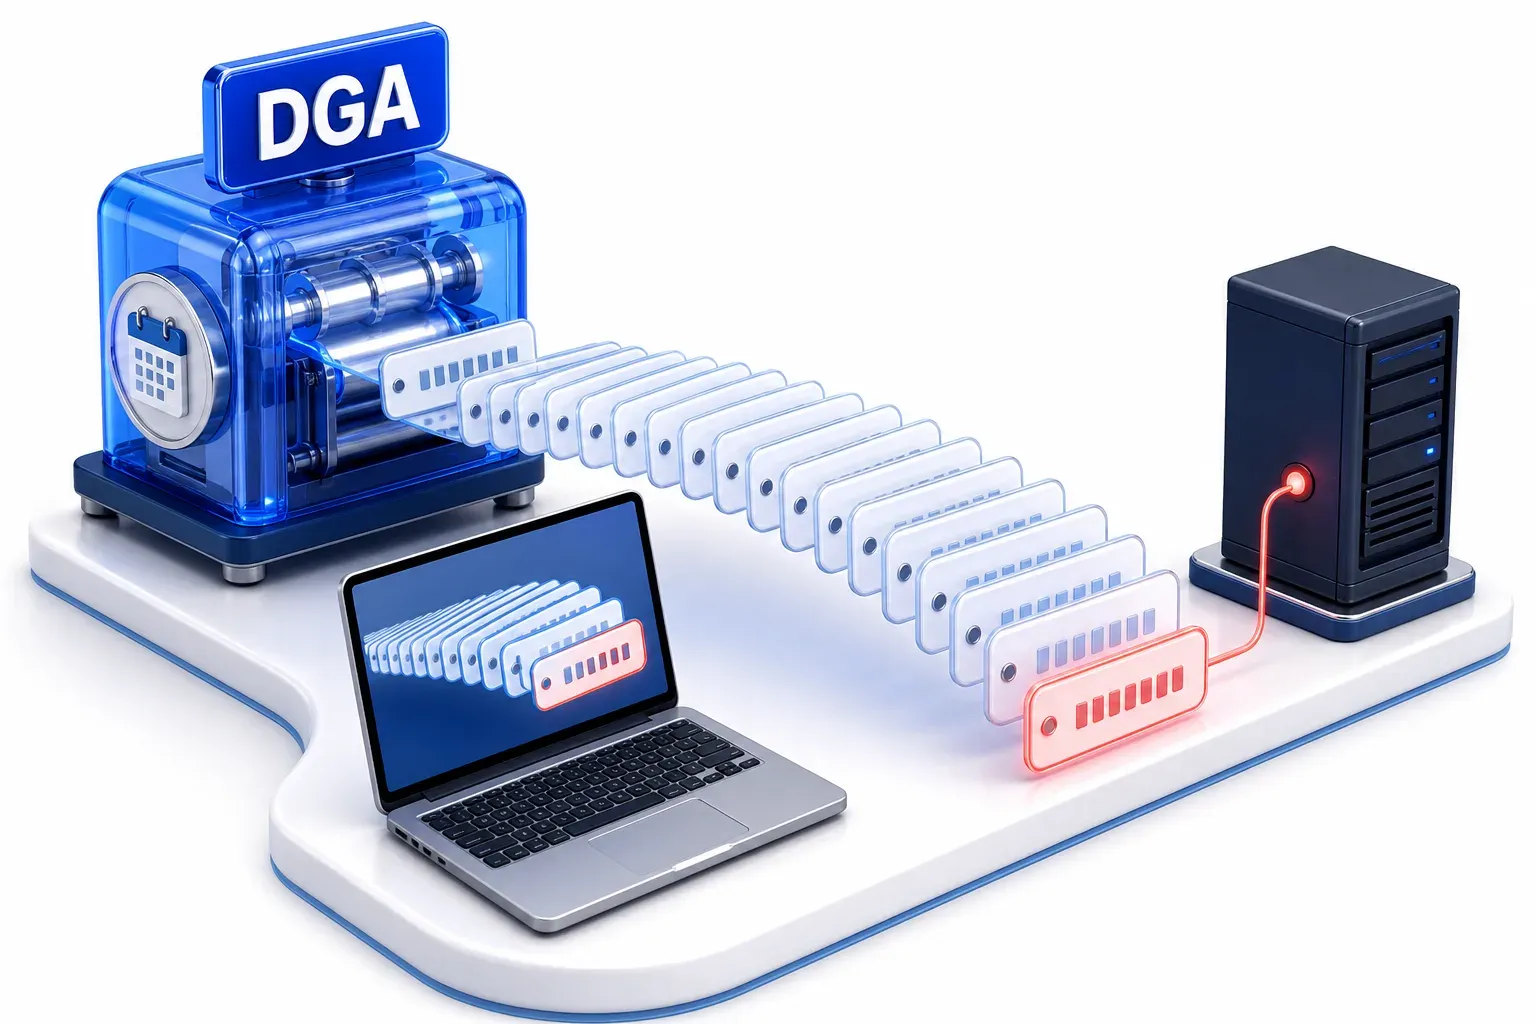
אלגוריתם ליצירת דומיינים (Domain Generation Algorithm - DGA)
אלגוריתם ליצירת דומיינים (Domain Generation Algorithm, DGA) הוא הליך שיוצר שמות דומיין מועמדים. נוזקה יכולה לכלול אלגוריתם כזה, כך שמכשירים נגועים ומפעיל הנוזקה שלהם מגיעים בנפרד לאותה רשימת כתובות אפשריות לשליטה ובקרה (command and control), הערוץ שמעביר הוראות. יצירת שם לא רושמת אותו: מפעיל הנוזקה לעיתים קרובות רושם ומכין לשימוש רק חלק מהשמות.
נוזקה שמקבלת הוראות משרת שליטה ובקרה (Command and Control, C2) צריכה למצוא אותו, וכתובת קבועה אפשר לחסום או לתפוס אותה. אלגוריתם כזה הוא דרך אחת להימנע מתלות בשם קבוע אחד.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
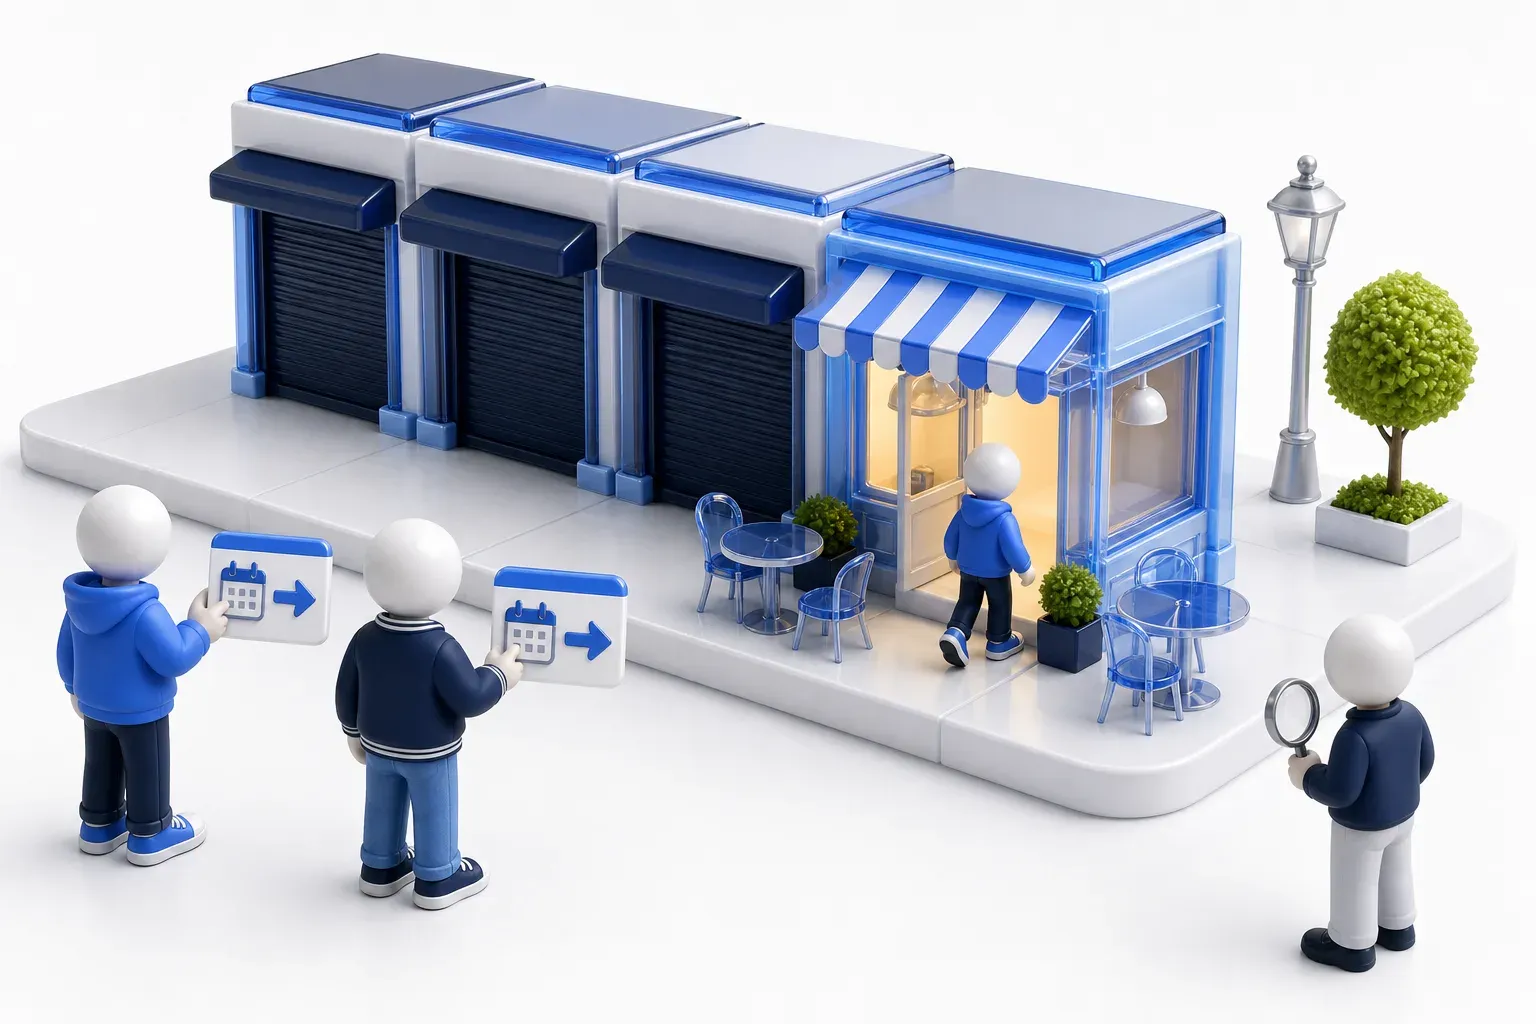
שני חברים קובעים ביניהם כלל לבחירת מקום המפגש: לוקחים את התאריך של היום, ובונים ממנו שם בדוי של בית קפה. בכל בוקר שניהם מגיעים לאותו שם בלי לדבר ביניהם. רוב השמות הבדויים האלה לא שייכים לאף בית קפה אמיתי. שם הופך למקום מפגש רק כשאחד מהחברים פותח בית קפה בשם הזה. אז החבר השני מוצא אותו: הוא מנסה שמות מהרשימה, עד שאחת הדלתות נפתחת. מי שרוצה לעצור את המפגשים יכול לבחור בין כמה אפשרויות: ללמוד את הכלל ולעקוב אחרי השמות הסבירים, לבקש מהעירייה לסגור את בית הקפה שקיים באמת, או לשים לב למי שממשיך להקיש על דלתות שלא קיימות. כל אפשרות מכסה דבר אחר.
חידון אלגוריתם ליצירת דומיינים
בדקו את הידע שלכם על אלגוריתם ליצירת דומיינים - אולי אתם כבר יודעים עליו הכל.
מה אלגוריתם ליצירת דומיינים יוצר?
איך אלגוריתם ליצירת דומיינים עובד?
האלגוריתם הוא מתכון ליצירת שמות. כשהקלטים זהים, אותו אלגוריתם יוצר את אותם השמות, וכך שני צדדים שאף פעם לא מחליפים ביניהם הודעה יכולים להגיע לאותה רשימה. הקלטים יכולים להיות תאריך, קבוע או ערכים אחרים, והם לא בהכרח סודיים. חוקרים מ-Fraunhofer FKIE ושותפים מצאו, במחקר משנת 2016 שבחן 43 משפחות נוזקה, שברוב האלגוריתמים הידועים, הקלטים היו ידועים היטב עד כדי כך שאפשר היה לחשב כל שם שהמחולל יכול ליצור.
המסגרת MITRE ATT&CK, קטלוג ציבורי של שיטות תקיפה, מתארת נוזקה שמשתמשת באלגוריתם ליצירת דומיינים כדי למצוא יעד לשליטה ובקרה, במקום להסתמך על רשימה קבועה של כתובות. נוזקות מסוימות משתמשות באלגוריתם כזה כאפשרות חלופית, כשאובד הקשר שלהן עם השרת הראשי.
יצירה, רישום והגדרה הם שלבים נפרדים
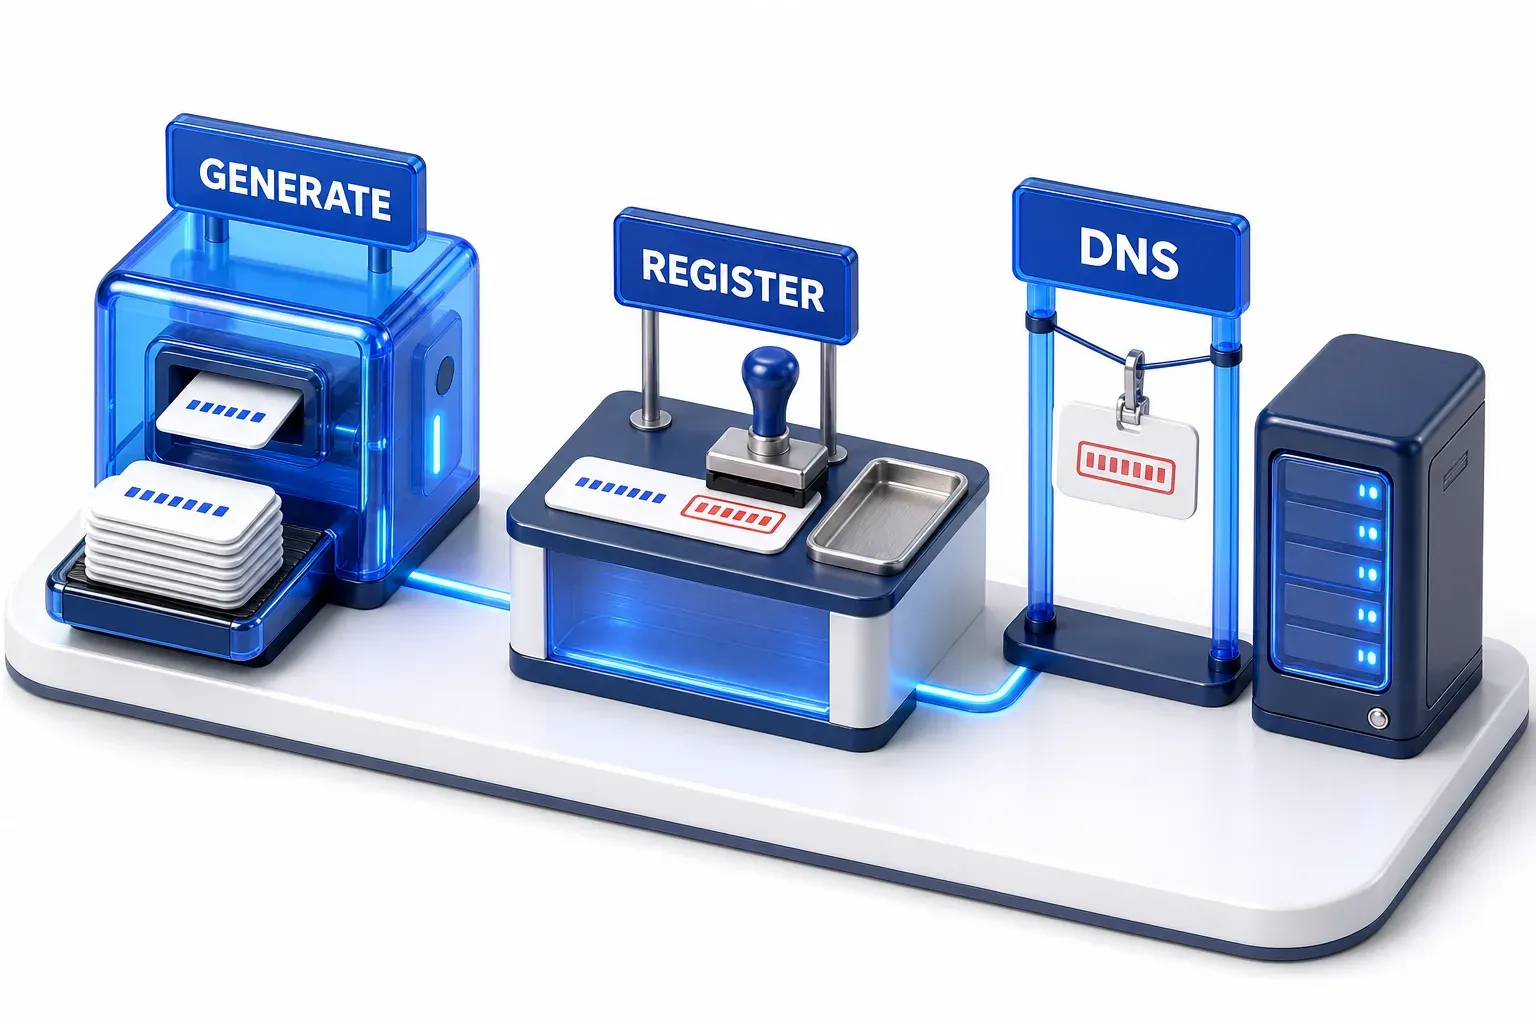
שלושה דברים נפרדים צריכים לקרות לפני ששם שנוצר הופך לשימושי למפעיל הנוזקה:
- יצירת השם: כל עותק של האלגוריתם יכול לעשות את זה.
- רישום השם: מישהו משיג אותו מרשם דומיינים (registrar), ויש לכך מחיר.
- הגדרת רשומות ה-DNS שלו: ה-DNS, שירות החיפוש של האינטרנט, זקוק לשרתי שמות (המחשבים שעונים לבקשות חיפוש של דומיין) ולרשומות, כדי שחיפוש יחזיר כתובת.
הרישום עצמו לא מספיק לכך. ICANN, ארגון ללא מטרות רווח, מתאמת את מערכת שמות הדומיינים של האינטרנט, ומתעדת דומיינים רשומים שלא מתורגמים לכתובת: דומיין שאין לו שרתי שמות משויכים הוא "inactive", וגוף הרישום (registry) או הרשם יכולים להקפיא דומיין. גם שם שמתורגם לכתובת צריך שירות נגיש שעומד מאחוריו, לפני שהשם יכול לשמש לשליטה ובקרה.
בפירמידת הכאב (Pyramid of Pain), מודל שמדרג אינדיקטורים לפי כמה שקשה לתוקפים להחליף אותם, שמות דומיין נמצאים דרגה אחת מעל כתובות IP, כי צריך לרשום אותם, לשלם עליהם ולאחסן אותם איפשהו. היוצר של המודל, דייוויד ביאנקו (David Bianco), מוסיף שלספקים רבים יש כללי רישום מקלים, ולכן בפועל החלפת דומיינים אינה קשה במיוחד. יצירת מחרוזות היא זולה. רישום שמות והרצת משהו מאחוריהם, לעומת זאת, דורשים כסף ומאמץ.
למה הרבה מהמועמדים לא נמצאים בשימוש
הרשימה ארוכה יותר מכפי שמפעיל הנוזקה צריך. באותו מחקר משנת 2016, 115,387 מתוך 18.4 מיליון השמות שנוצרו שאפשר היה לבדוק (0.63%) הופיעו ברשומות הרישום (WHOIS). הרשומות האלה יכולות להשתייך למפעיל הנוזקה, למפעיל sinkhole, או לבעלים שאינו קשור. בפילוח לפי משפחות נוזקה, השיעור נע בין 0.01% ל-57%.
גם הנוזקה לא בהכרח מנסה כל אחד מהמועמדים. התולעת Conficker C יכלה ליצור 50,000 שמות ביום, וכל מכשיר נגוע ניסה רק 500 מהם, לפי הדוח של Conficker Working Group, הקואליציה שנלחמה בתולעת.
איך יכול להיראות שם שנוצר?
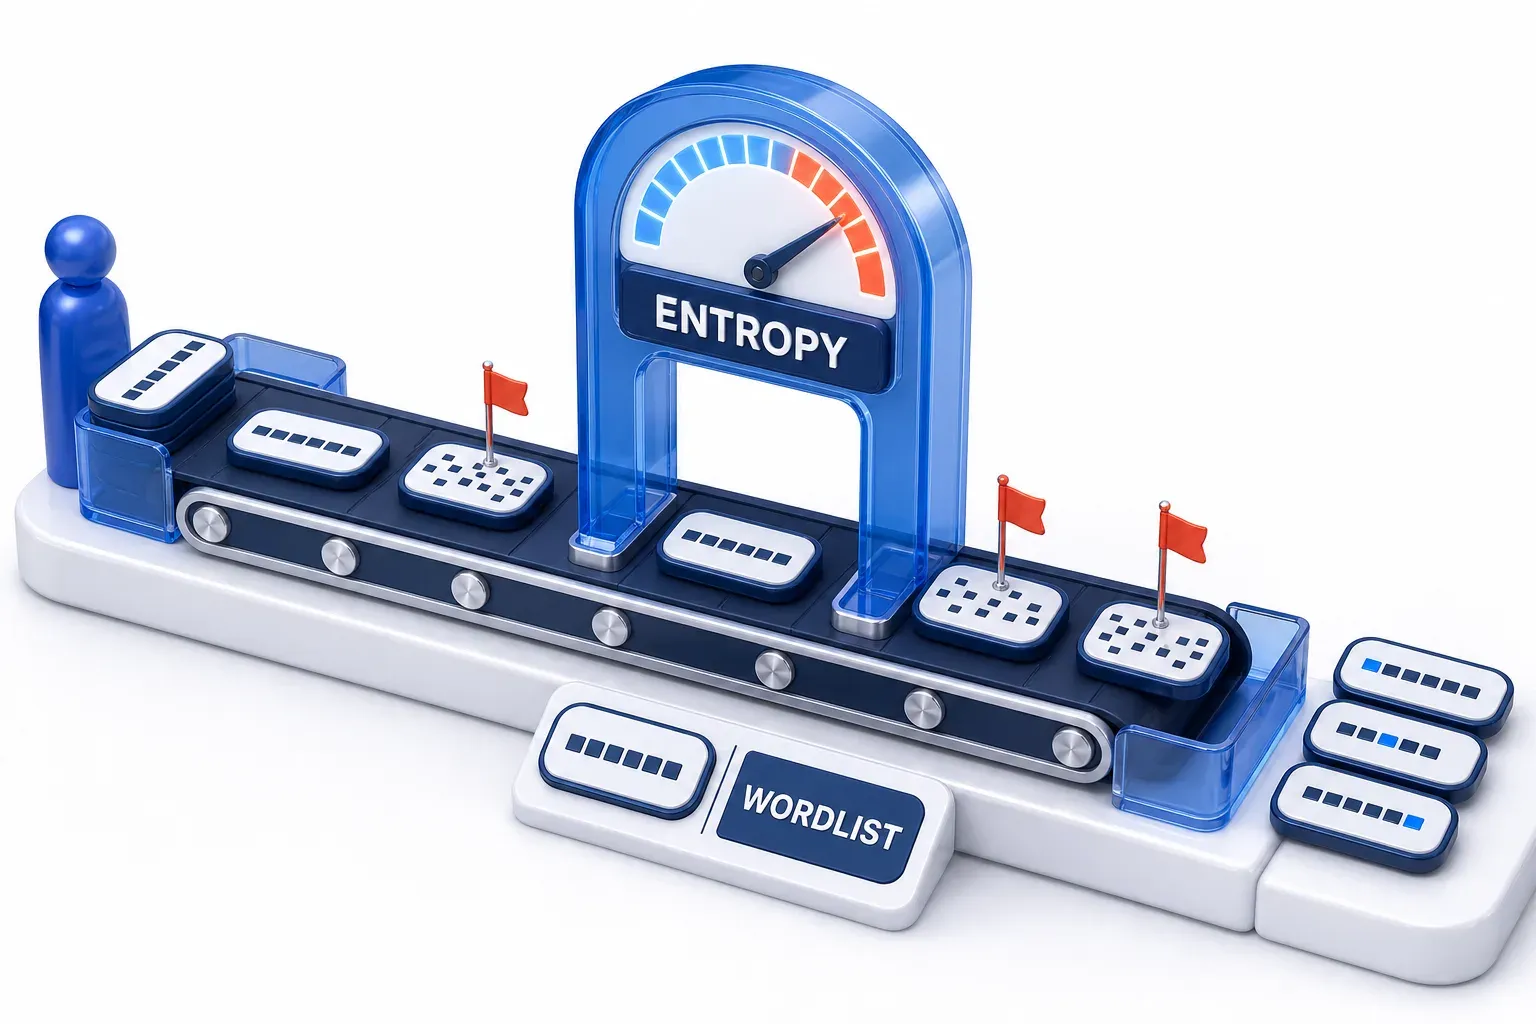
המחקר משנת 2016 מיין את המחוללים לארבע שיטות, לפי הדרך שבה הם בונים שם. הטבלה מוסיפה את המשמעות של כל שיטה למי שמעריך שמות בלבד.
שיטה | איך נראים השמות | מה המשמעות לזיהוי |
|---|---|---|
שיטה אריתמטית (Arithmetic) | מחרוזות אותיות שמחושבות מרצף של ערכים; השיטה הנפוצה ביותר במחקר | השמות לרוב נראים אקראיים, וזה מה שבדיקות פשוטות של האותיות עצמן, כמו אנטרופיה (מדד לאקראיות), מנסות לסמן |
שיטת Hash | מחרוזות שנבנות מייצוג הקסדצימלי של hash; נראו MD5 ו-SHA256 | גם השמות האלה נראים אקראיים, ולכן אותן בדיקות פשוטות של האותיות עצמן חלות גם כאן |
שיטת רשימת המילים (Wordlist) | מילים המחוברות מרשימת מילים אחת או יותר, צירוף שמחברי המחקר מתארים כפחות אקראי למראה ולכן מוסווה יותר | השמות נראים דומים יותר לשמות רגילים, ולכן בדיקות פשוטות של האותיות עצמן עלולות לאבד מהיעילות שלהן |
שיטת התמורה (Permutation) | גרסאות שונות של שם התחלתי אחד | השמות דומים זה לזה ולשם ההתחלתי, ולכן שם בודד לא בהכרח יבלוט בפני עצמו |
מה מגינים יכולים לעשות נגד שמות שנוצרו?
מחקר משפיע מ-2012 בשם Pleiades, מאת חוקרים מ-Damballa, מ-University of Georgia ומ-Georgia Tech, מתאר רשימות חסימה כסטטיות, כיוון שהן מתעדכנות רק אחרי שדומיינים מתגלים, לעיתים קרובות בתהליך ידני. זה מגביל רשימות שמתעדכנות רק בדיעבד, לא כל רשימת חסימה. אם האלגוריתם והקלטים שלו ידועים, אפשר לחשב את השמות הבאים ולחסום אותם לפני השימוש בהם.
המחברים גם מציינים שהנדסה לאחור של הנוזקה כדי ללמוד את האלגוריתם לא תמיד אפשרית, מכיוון שאפשר לעדכן את הנוזקה במהירות, וגם להפוך אותה למעורפלת (נעשתה בכוונה קשה לקריאה). לכן הם פיתחו מערכת שמזהה שמות שנוצרו בלי הנדסה לאחור של הנוזקה. במשך 15 חודשים ברשת של ספק אינטרנט אחד, היא זיהתה 12 DGA, ו-6 מהם לא דווחו בעבר.
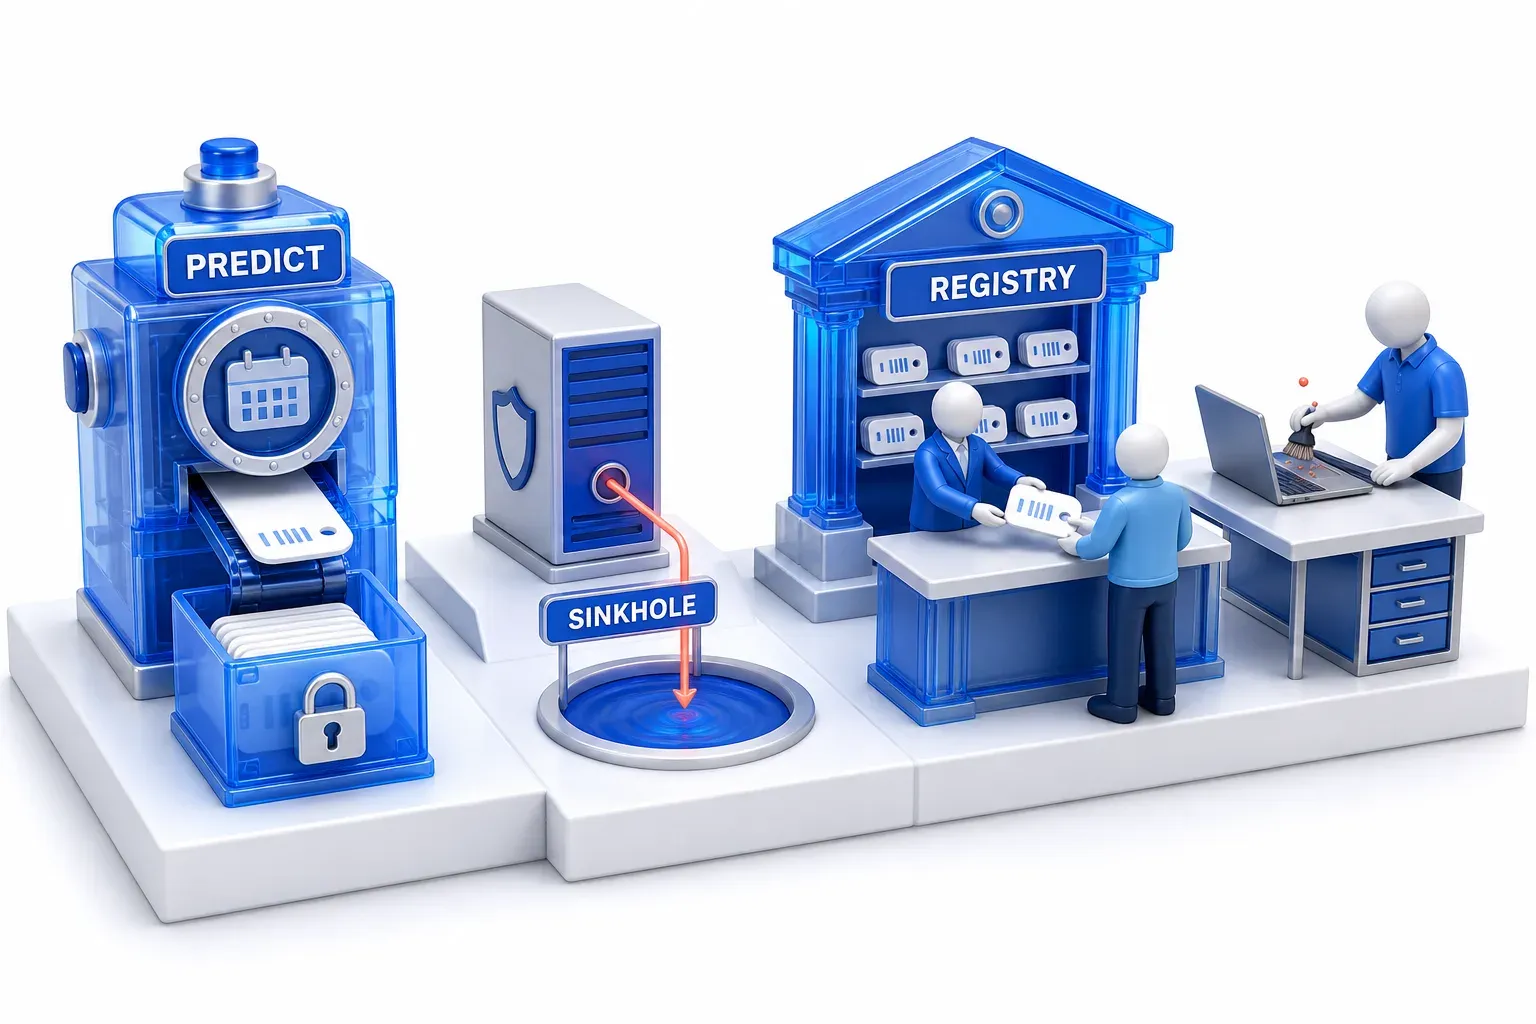
לכן יש למגינים כמה אמצעים נגד בוטנט (botnet), הרשת של מכשירים נגועים שמפעיל נוזקה אחד שולט בה, וכל אמצעי מגן על דבר אחר.
אמצעי | מה הוא עושה | על מה הוא מגן | המגבלה העיקרית |
|---|---|---|---|
חיזוי וחסימה | מחשב את השמות הבאים על סמך אלגוריתם וקלטים ידועים, ולאחר מכן חוסם אותם או מדווח עליהם, לפני השימוש בהם | רשת אחת, או רשתות רבות אם המידע משותף | נדרשים האלגוריתם והקלטים. MITRE קוראת להנדסה לאחור תהליך שדורש זמן ומשאבים רבים, וקלטים ייחודיים לכל דגימה מוסיפים עבודה |
זיהוי התנהגותי | מחפש דפוס של חיפושים לשמות שנוצרו, למשל חיפושים כושלים דומים ממספר מכשירים, בלי לשחזר את האלגוריתם | הרשת המנוטרת | אי אפשר לשחזר את האלגוריתם המדויק, ולכן יש לצפות לשגיאות בשני הכיוונים |
סינון DNS מקומי או הפניה ל-sinkhole | שרת ה-DNS של הארגון עצמו חוסם שמות נבחרים, או מפנה אותם לשרת שבשליטתו (sinkhole) | הארגון הזה | נדרש לדעת אילו שמות צריך לפעול נגדם, אך לא לרכוש את כל המועמדים |
שיבוש ברמת גופי הרישום | גופי הרישום חוסמים שמות, או מעבירים את השליטה בהם למגינים | ההיקף של הבוטנט ברשתות שונות | דורש תיאום בין גופי הרישום לבין גורמים נוספים |
ניקוי נקודות הקצה | מאתר ומסיר את הנוזקה ממכשירים נגועים | המכשיר | חסימת שמות לא מסירה את הנוזקה |
ההיקף חשוב. סינון מקומי מגן על הארגון שמפעיל אותו. שיבוש של בוטנט ברמה הגלובלית כרוך בדרך כלל בגופי הרישום, הארגונים שמנהלים סיומות דומיין כמו .com, כפי שקרה בשלושת המבצעים המתוארים בהמשך. רישום כל מועמד הוא הדרך היקרה: MITRE קוראת לכך לא מעשי בשל העלות, ואומרת שבמקרים מסוימים שרת DNS sinkhole מקומי יכול לעזור בעלות מופחתת. הפריטים ברשימת המיטיגציות של ATT&CK הם דוגמאות להגנות, ולא רשימה מלאה שלהן.
אילו סימנים מצביעים על אלגוריתם ליצירת דומיינים, ומתי הם מטעים?
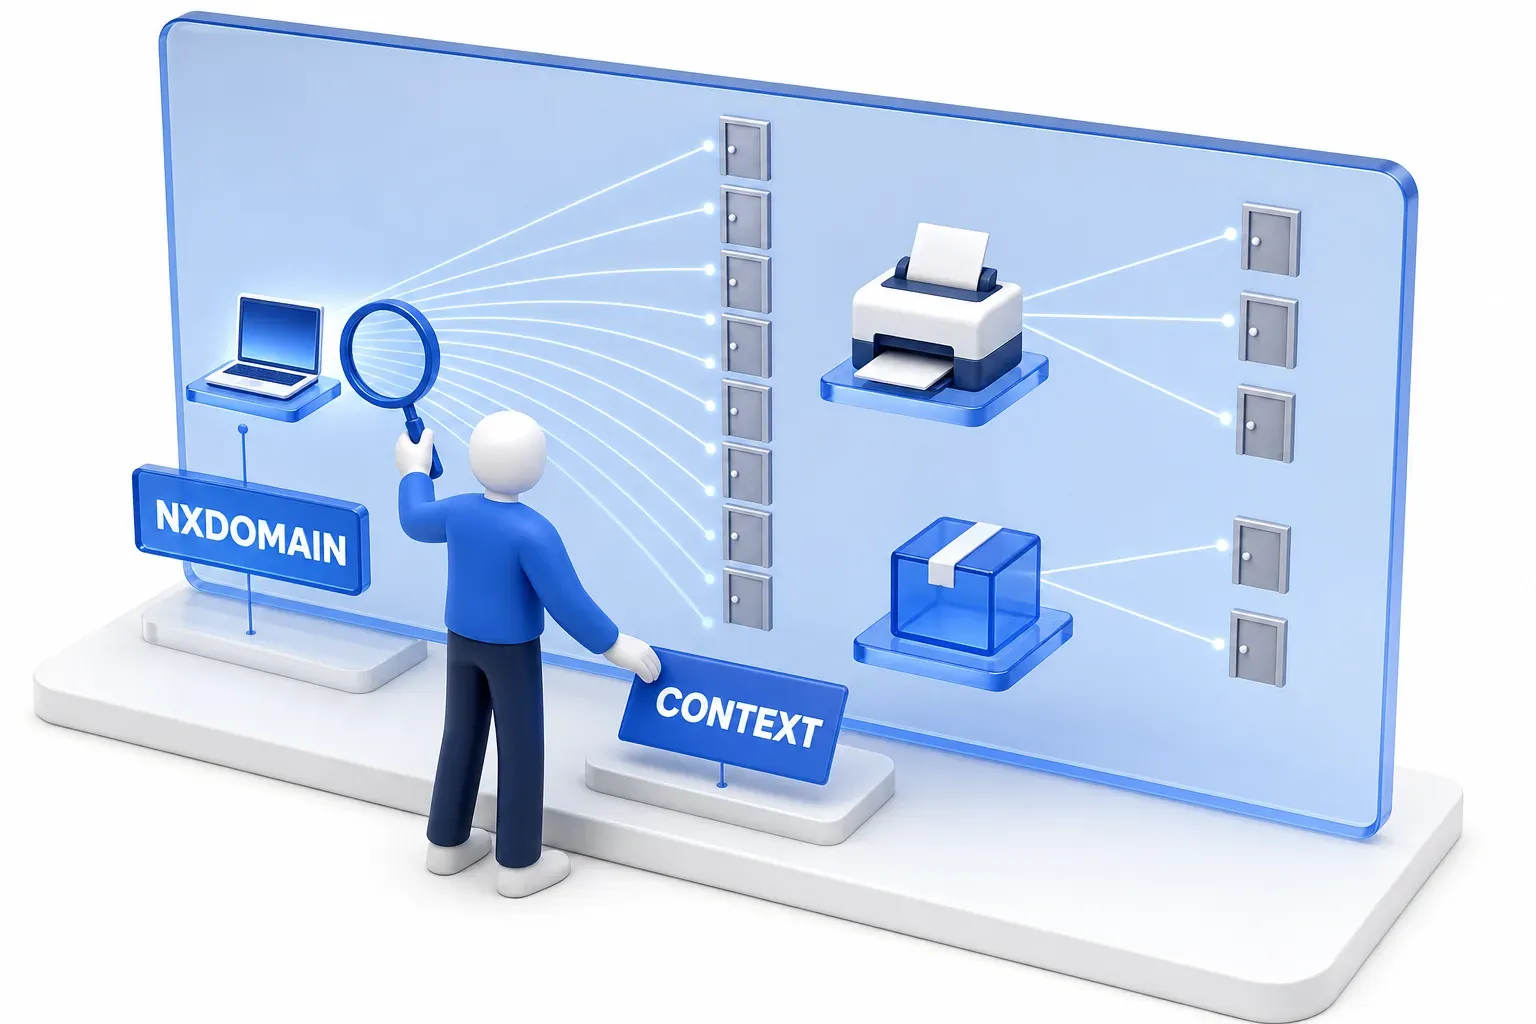
תשובת NXDOMAIN היא תשובת DNS שאומרת שהשם שחיפשו לא קיים, כך מגדיר את זה תקן ה-DNS. מכשיר שעובר על מועמדים שרובם לא נרשמו יכול לגרום לפרץ של תשובות כאלה, אבל ההגדרה של NXDOMAIN מצומצמת: חיפוש יכול להיכשל גם בדרכים אחרות, כמו שגיאת שרת או סירוב, ושם רשום יכול שלא להתרגם לכתובת מהסיבות שתוארו למעלה. חלק מהאלגוריתמים המסורתיים ליצירת דומיינים גורמים לדפוס עם הרבה תשובות NXDOMAIN, ומפעיל הנוזקה שרושם ומגדיר מראש הרבה מהשמות שלו יכול להפחית את הדפוס הזה, אך לא בהכרח לבטל אותו.
שלושה סימנים נפוצים, וכל אחד מהם זקוק להקשר:
- שמות שנראים אקראיים: שם שנוצר יכול להיראות רגיל, וגם שירותים לגיטימיים יכולים להשתמש בשמות שנוצרו באופן אוטומטי.
- פרצים של תשובות NXDOMAIN: גם שגיאות הקלדה ותוכנה שמוגדרת לא כהלכה גורמות לחיפושים שנכשלים, ומערכת Pleiades תוכננה לסנן אותם על ידי איתור כשלים דומים שמגיעים מכמה מכשירים.
- חיפושים מתוכנית שאינה דפדפן: גם תוכנית לגיטימית שאינה דפדפן מבצעת חיפושים.
מה זיהוי המבוסס על השם יכול ולא יכול לעשות
ב-2010 הציעו יאדאב (Yadav) ועמיתיו ב-Texas A&M University וב-Narus לאתר שמות שנוצרו על סמך סטטיסטיקת התווים בקבוצות של דומיינים, מבלי להכיר את האלגוריתם. הם השתמשו בשיטה הזו כדי לאתר את Conficker ובוטנט נוסף שלא היה מוכר קודם לכן, בתוך תעבורת הרשת של ספק אינטרנט, והמאמר שלהם כבר מתאר מחולל שבונה מילים שנראות כמו מילים באנגלית.
ב-2026 בדק מאמר שטרם עבר ביקורת עמיתים (preprint) ב-arXiv מצוות Dakota State University שתי בדיקות ניתוח מחרוזות, כולל אנטרופיית Shannon, ושני כלי זיהוי מבוססי למידת מכונה, על דומיינים לפישינג בהודעות טקסט של גורם איום אחד, מ-2022 עד 2025. במערך הנתונים הזה הכלים זיהו הכי טוב מחרוזות שנראות אקראיות, ופחות טוב מילים ממילון שחוברו זו לזו ובשילובי מילים בעלי נושא, לעיתים קרובות עם שיעור גילוי (recall) נמוך. התיאור הזה חל על קמפיין אחד ועל גרסאות הכלים שנבדקו, ולא על כלי זיהוי בכלל.
חקירת התראה
לוגי שרת ה-DNS מראים איזה מכשיר שלח שאילתה, לא איזו תוכנית שלחה אותה. קישור שאילתות לתהליך מחייב טלמטריית נקודת הקצה (רשומות שנשמרות במכשיר עצמו) או הצלבה עם לוגים אחרים, וזו הסיבה שהרעיונות של MITRE לזיהוי משלבים בין רשומות DNS ללוגי תהליכים. הצלבה בין התנהגות השאילתות, התזמון שלהן, התשובות שמתקבלות, הפעילות בנקודת הקצה והקשרים שהמכשיר יוצר בהמשך נותנת תמונה מלאה יותר מכל אחד מהמרכיבים האלה בנפרד.
התחילו מהמכשיר המושפע ומהתהליך ששלח את השאילתות. לאחר מכן בחנו את הראיות יחד: איך נראים השמות, מתי התבצעו השאילתות, אילו תשובות התקבלו, מה עוד עשה התהליך, והאם המכשיר התחבר בהמשך למשהו חריג. אם הראיות מאשרות פריצה, התייחסו אליה כמו לכל מקרה של הדבקה בנוזקה. חסימת שם לא מסירה את הנוזקה מהמכשיר.
מה השיגו שלושה מבצעים גדולים?
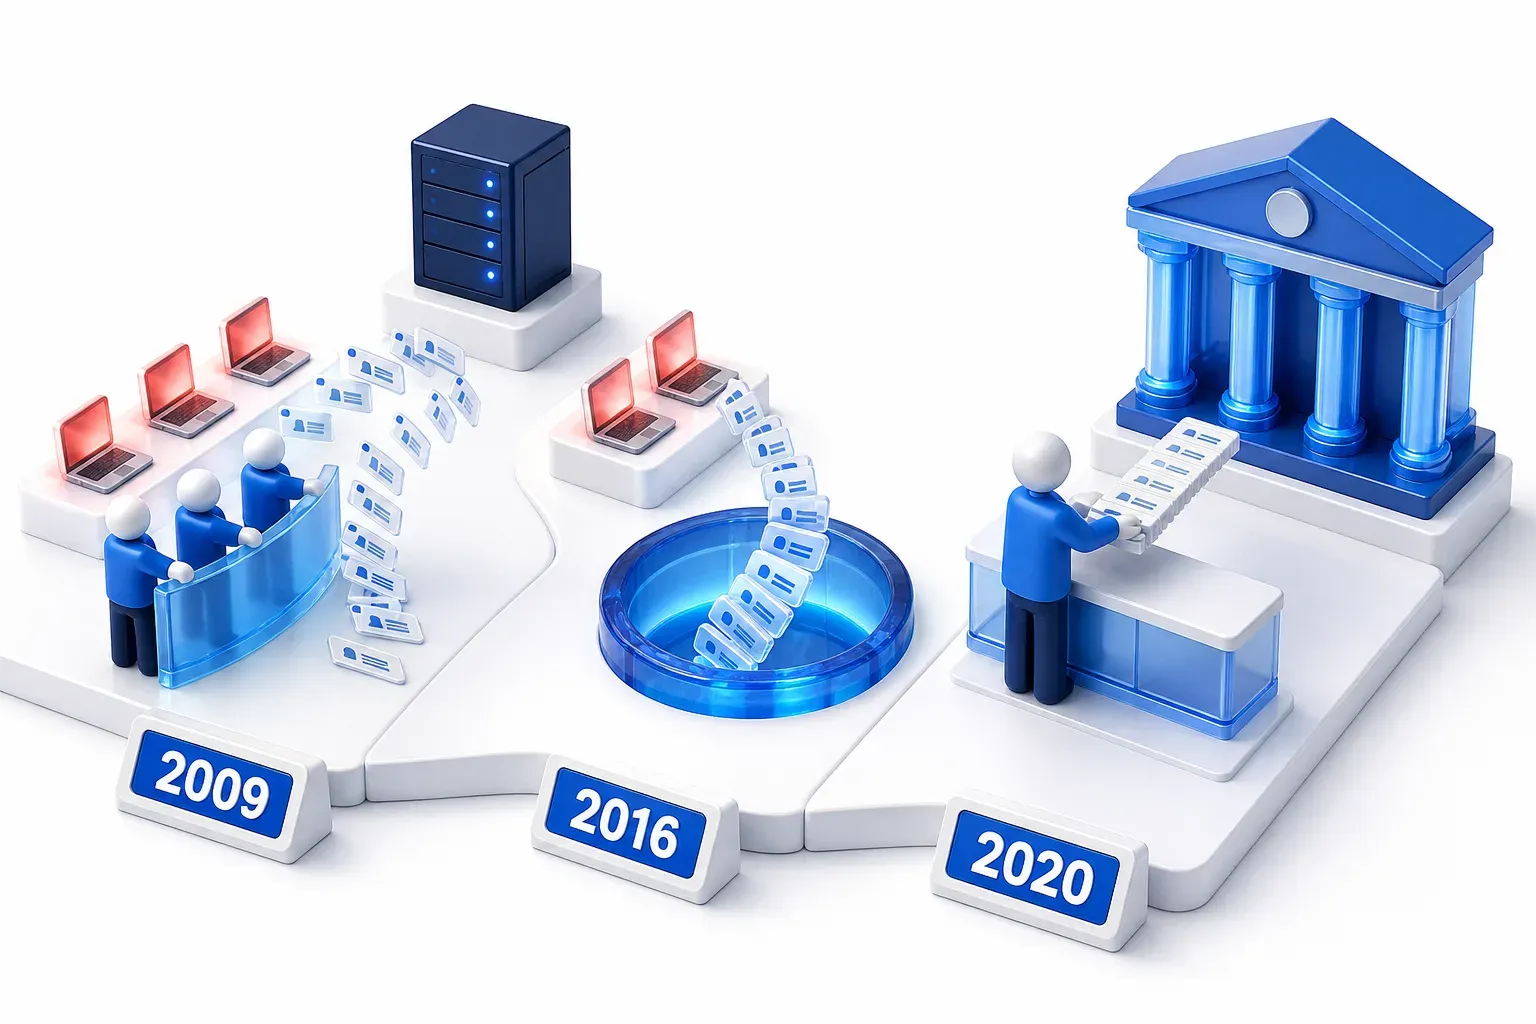
שלושה מבצעים מתועדים מראים מה השיג שיבוש בוטנטים מבוססי אלגוריתם ליצירת דומיינים, ומה הוא לא השיג. בכל מבצע פעלו גורמים אחרים ובדרך פעולה אחרת.
התולעת Conficker, 2008-2009
גרסה A יצרה 250 שמות ביום בחמש סיומות דומיין. חוקרים ביצעו הנדסה לאחור לקוד התולעת כדי לשחזר את מחולל השמות שלה. קבוצת עבודה שכללה את Microsoft, את ICANN, גופי הרישום, חברות אנטי-וירוס וחוקרים פעלה אז לרישום השמות או לחסימתם, לפני שמי שכתב את התולעת יוכל להשתמש בהם. כשגרסה C יצרה 50,000 שמות ביום, החל מה-1 באפריל 2009, השמות התפרסו ביותר מ-100 סיומות דומיין, שרבות מהן היו סיומות של מדינות. בשל כך נזקקה הקבוצה ל-ICANN ולגופי הרישום של סיומות המדינות. ICANN מחלה על האגרות, אך לדברי חלק מגופי הרישום הם עדיין נשאו בעלויות גבוהות.
הדוח של הקבוצה, שאותו כתבה Rendon Group בשביל US Department of Homeland Security, קורא למניעת ההשתלטות של כותב התולעת על הבוטנט ההצלחה הגדולה ביותר של הקבוצה, ולכישלון בניקוי המכשירים הנגועים הכישלון הגדול ביותר שלה. מיליוני זיהומים מגרסאות A ו-B נותרו, וגרסה C יכלה גם להתעדכן באמצעות חיבורי peer-to-peer שלא משתמשים בדומיינים.
הפלטפורמה Avalanche, 2016
במשך 18 חודשים תמכה Shadowserver Foundation ברשויות החוק, ודיווחה על יותר מ-20 משפחות נוזקה שהשתמשו בכמה אלגוריתמים ליצירת דומיינים. היא נותנת נתון אחד למספר הדומיינים שנחסמו או הועברו לשליטת שרתי ה-sinkhole שלה: למעלה מ-800,000 דומיינים, ביותר מ-60 סיומות דומיין. ה-sinkhole הוא שרת שמופעל בידי מגינים, שתופס את מקומם של הפושעים, כך שהמכשירים הנגועים פונים אליו במקום זאת. Shadowserver מציינת שהמכשירים שהופנו אל ה-sinkhole נשארו נגועים, ומתארת את הפלטפורמה כ-fast flux כפול, כך שסיבוב הכתובות והשמות שנוצרו הופיעו באותו מבצע.
הבוטנט Necurs, 2020
שותפים ב-35 מדינות ו-Microsoft פעלו נגד בוטנט ש-Microsoft אמרה שהדביק יותר מתשעה מיליון מכשירים. Microsoft אומרת שניתחה את הדרך שבה Necurs יצר שמות, חזתה יותר משישה מיליון שמות שעוד ייוצרו ב-25 החודשים הבאים, ודיווחה עליהם לגופי הרישום הנוגעים בדבר, כדי שאפשר יהיה לחסום אותם. התיאור מדבר על דיווח לגופי הרישום, לא על רכישת הדומיינים. צו בית משפט גם איפשר ל-Microsoft לקבל שליטה על תשתית בארה"ב, ו-Microsoft עבדה עם ספקי אינטרנט על הניקוי. Microsoft אומרת שהבוטנט שובש באופן משמעותי, לא שהוא הגיע לסיומו.
מה זה DGA רשום?
לפי Infoblox, החברה תיארה לראשונה DGA רשום (RDGA) באוקטובר 2023; המאמר המצוטט כאן פורסם מאוחר יותר, ב-17 ביולי 2024. ב-RDGA, מפעיל התשתית משתמש באלגוריתם כדי לרשום מספר רב של שמות דומיין בבת אחת. האלגוריתם נמצא בצד של מפעיל התשתית, ולא בתוך נוזקה, ויצירה אוטומטית אינה זדונית כשלעצמה: לדברי Infoblox, גם פושעים וגם עסקים לגיטימיים משתמשים בה, וחלק מהרשמים מציעים כלים שיוצרים גרסאות של שם שנבחר.
דוגמה אחת היא Revolver Rabbit, שלפי הנתון של Infoblox רשמה יותר מ-500,000 דומיינים בסיומת הדומיין .bond. לאחר מכן Infoblox זיהתה אותה כרשת פרסום שמשחררת דומיינים שאינה צריכה יותר. Infoblox אומרת שלא היא עצמה ולא הרשת יכולות לאשר אם גורמים זדוניים השתמשו מאוחר יותר בדומיינים שנראו בדגימות נוזקה. הנתון הזה משקף קנה מידה, לא שימוש זדוני.
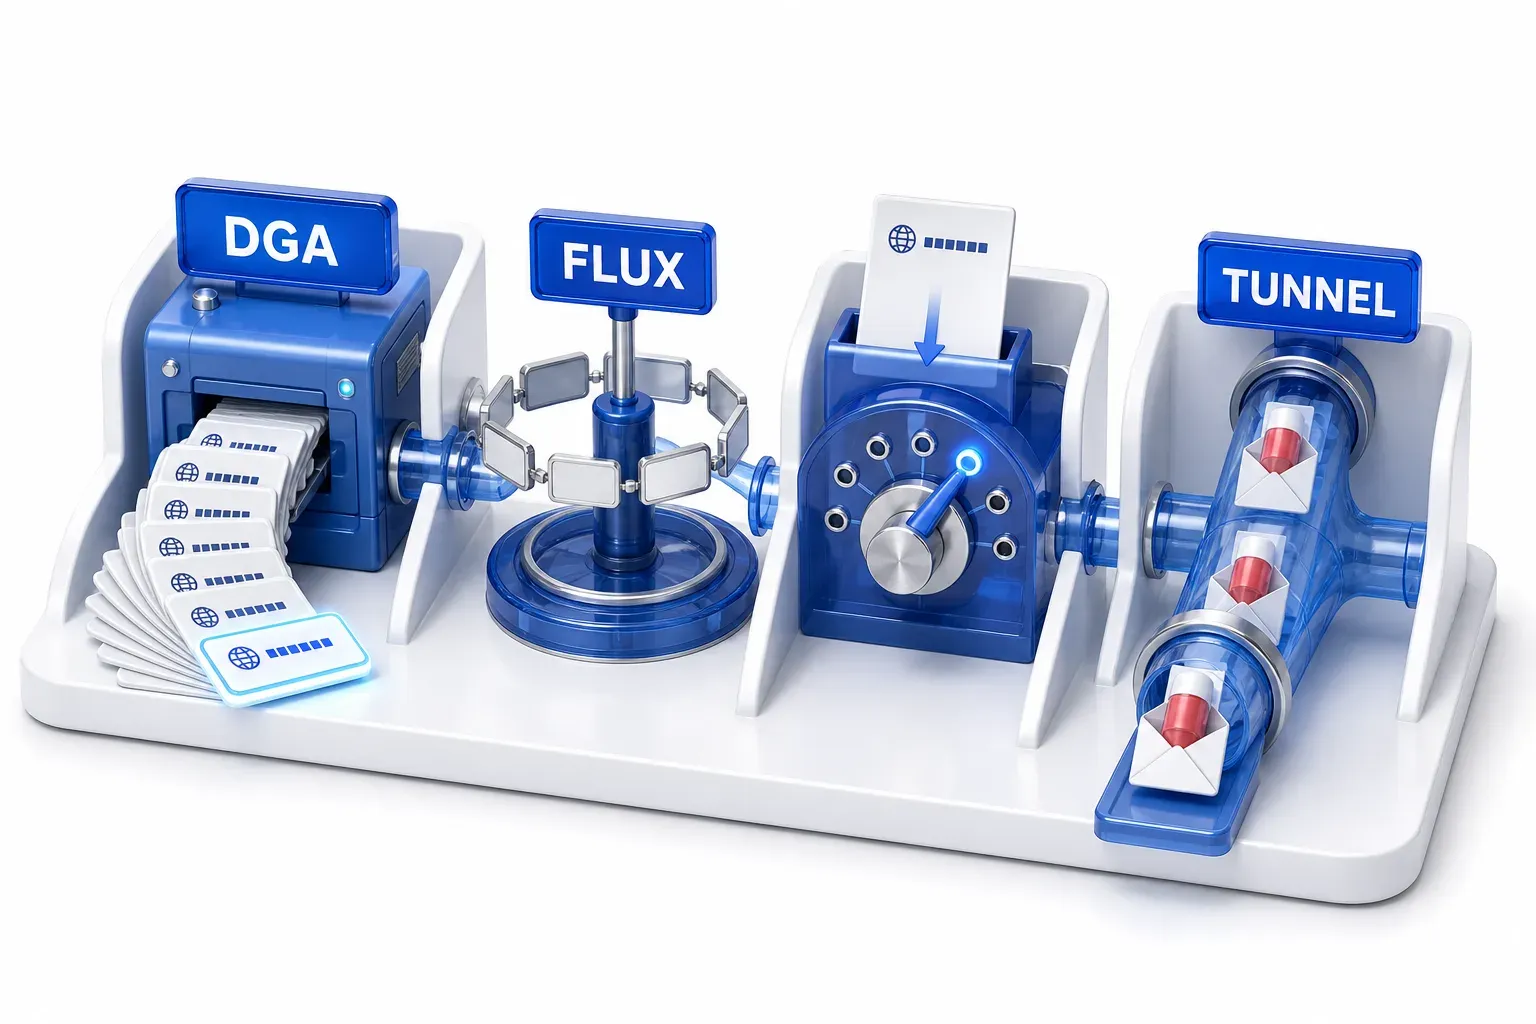
מה ההבדל בין אלגוריתם ליצירת דומיינים ובין fast flux, חישוב DNS ומנהור DNS?
המסגרת ATT&CK מפרטת שתי טכניקות נוספות שנמצאות תחת אותה טכניקת אב, Dynamic Resolution. מנהור DNS (DNS Tunneling), טכניקה נפרדת, גם הוא כרוך ב-DNS:
- ה-fast flux: משנה את כתובות ה-IP שמאחורי שם דומיין, כפי ש-ATT&CK מתארת זאת. במקום זאת, האלגוריתם יוצר את שמות הדומיין המועמדים. השניים יכולים להתקיים זה לצד זה, כפי שהפלטפורמה Avalanche מראה.
- חישוב DNS (DNS Calculation): מבצע חישובים על כתובות שמוחזרות בתשובות DNS, כדי להחליט באיזו כתובת IP ו/או פורט להשתמש.
- מנהור DNS: מסתיר מידע בתוך חיפושי DNS רגילים ותשובות DNS רגילות. לעומת זאת, האלגוריתם משתמש ב-DNS כדי למצוא שרת.
המסגרת ATT&CK מתעדת את הטכניקה כ-T1568.002, Dynamic Resolution: Domain Generation Algorithms, תחת הטקטיקה שליטה ובקרה (Command and Control). מספר הגרסה הוא 1.2, והעדכון האחרון בה היה ב-12 במאי 2026. הדוגמאות המתועדות של הטכניקה מכסות יותר מעשרים משפחות נוזקה וקבוצות.
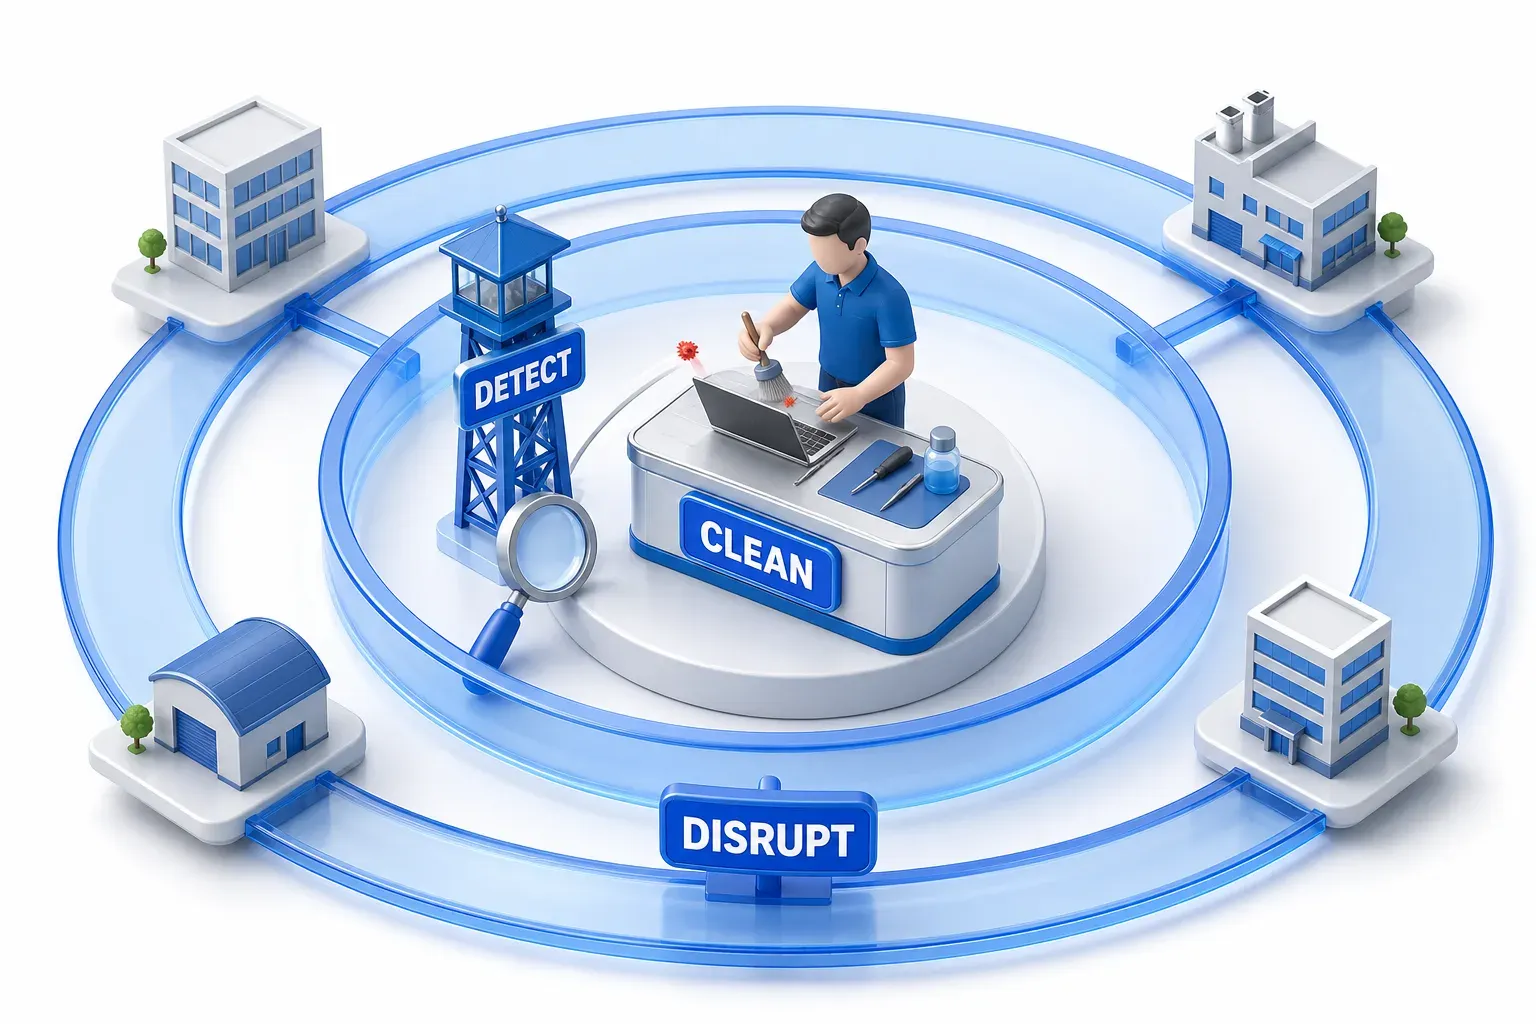
איך השכבות משתלבות זו בזו
אין אמצעי בודד שמכסה את כל המקרים. זיהוי ברשת אחת יכול לאתר התנהגות של שמות שנוצרו, בלי להכיר את האלגוריתם. חיזוי ופעולת גופי הרישום יכולים לחסום שמות ברשתות רבות, אבל הם דורשים את האלגוריתם ושיתוף פעולה. אף אחד מהאמצעים האלה לא מסיר נוזקה ממכשיר נגוע; לשם כך דרוש ניקוי נפרד.