
פאסט פלאקס (Fast Flux)
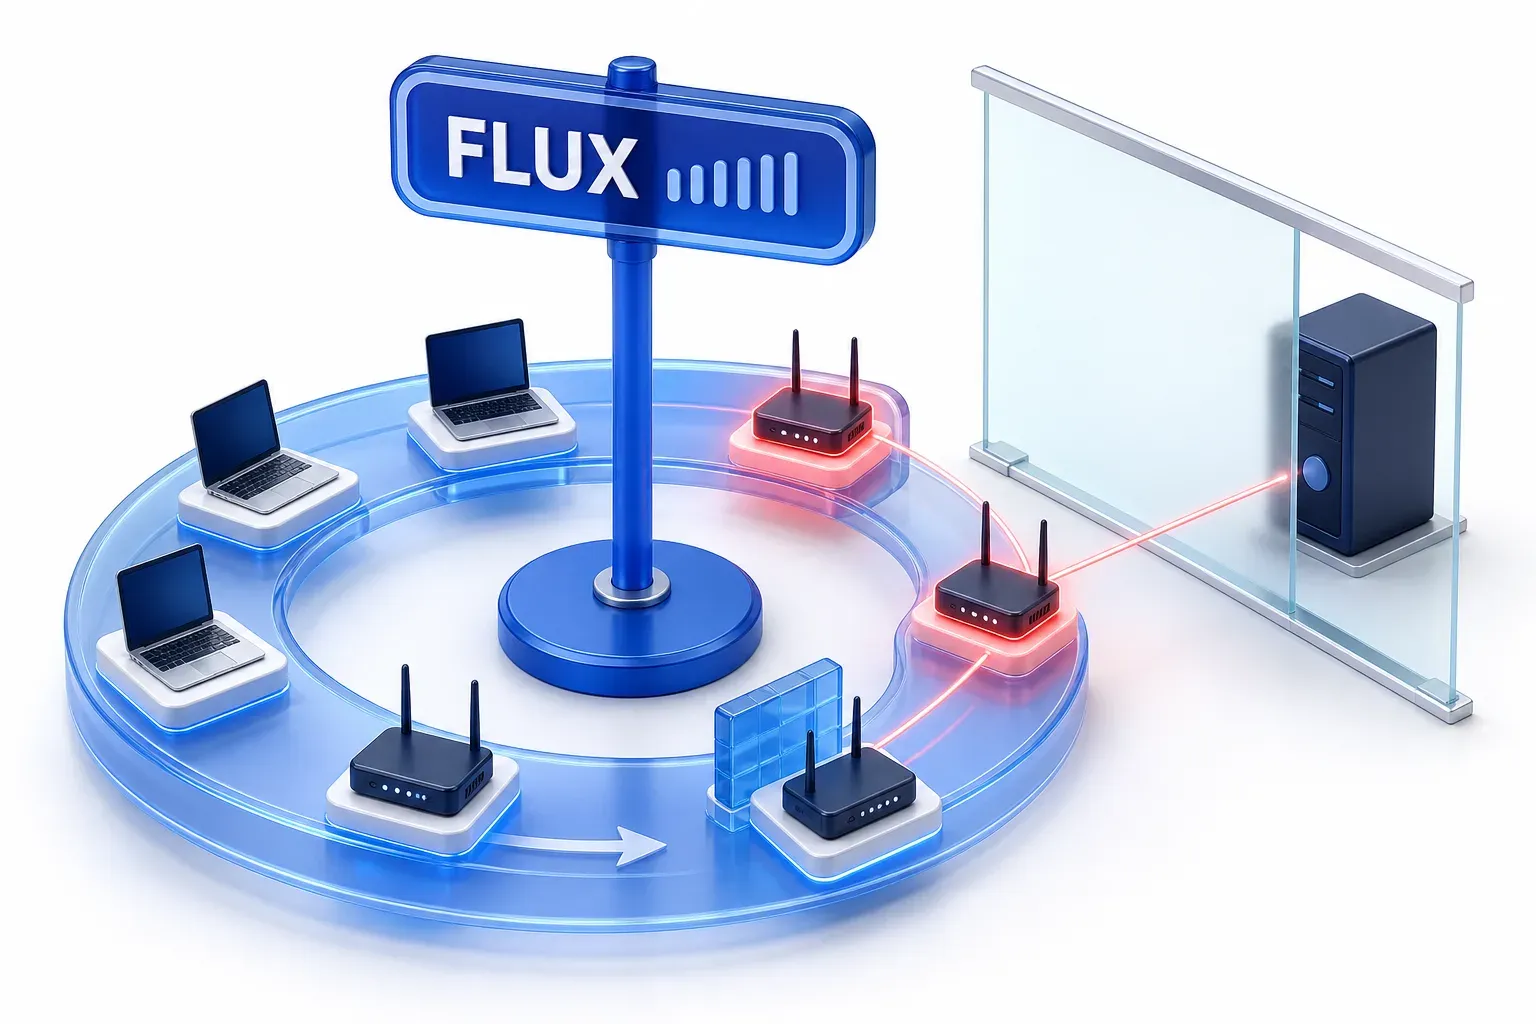
ב-DNS (Domain Name System, שירות החיפוש של האינטרנט), fast flux הוא טכניקה שבה שם דומיין אחד ממשיך להתרגם לקבוצה משתנה של כתובות IP, בדרך כלל מחשבים שנפרצו ומעבירים את התעבורה לשרת מוסתר. מכיוון שכתובות אחרות יכולות עדיין לענות בשם הזה, חסימה של כתובת אחת, כשלעצמה, לא מורידה את הדומיין מהרשת.
באפריל 2025 הזהירו הסוכנויות האמריקאיות NSA, CISA ו-FBI, בהצטרפות רשויות באוסטרליה, בקנדה ובניו זילנד, כי לרשתות רבות יש פער בהגנות שלהן לזיהוי ולחסימה של fast flux. ב-advisory שלהן ביקשו הסוכנויות מספקי השירות לעזור לסגור את הפער.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
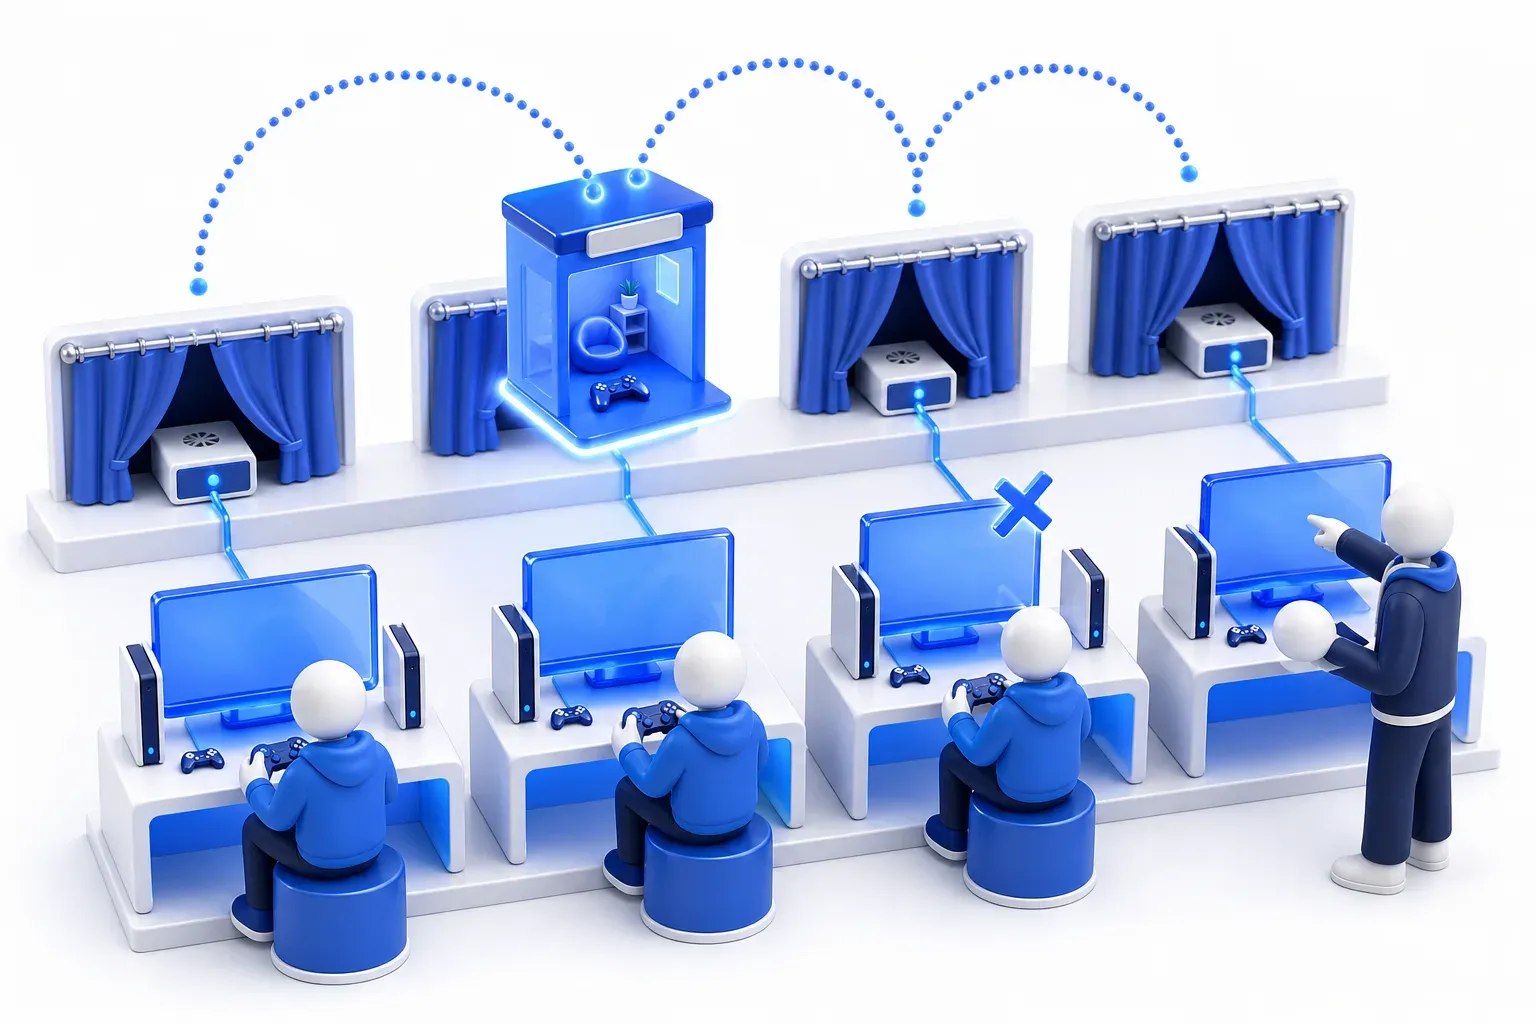
תארו לכם משחק אונליין עם חדר פרטי שכל הכיתה שלכם מכירה בשם שלו. השם אף פעם לא משתנה. אבל החדר ממשיך לקפוץ לקונסולות של שחקנים אחרים, וכל קונסולה כזו מעבירה הודעות בשקט לבעל החדר האמיתי שמסתתר מאחוריה. חלק מהשחקנים האלה מעולם לא הסכימו לעזור. כשמנהל המשחק מעיף קונסולה אחת, החדר צץ על קונסולה אחרת, תחת אותו שם. ככה בערך fast flux עובד: השם נשאר קבוע, והמכונות שעונות בשמו ממשיכות להשתנות.
חידון פאסט פלאקס
בדקו את הידע שלכם על פאסט פלאקס - אולי אתם כבר יודעים עליו הכל.
מה fast flux משנה בעיקר מאחורי שם דומיין אחד?
איך fast flux עובד
לפני שמכשיר יכול להגיע לאתר באמצעות השם שלו, צריך שמשהו יתרגם את השם לכתובת. כל המשך הדף נשען על חמישה מושגים:
- ה-DNS (Domain Name System): המערכת שמקשרת בין שם דומיין לבין כתובת IP, כתובת הרשת שמורה לאינטרנט לאן להעביר את התעבורה. מכשיר יכול להשתמש בכמה כתובות, וכתובות יכולות להשתנות עם הזמן.
- שרת שמות סמכותי (authoritative name server): השרת שעונה בשם דומיין, על סמך הרשומות של הדומיין עצמו.
- ה-resolver: התוכנה ששואלת את שרתי השמות הסמכותיים ומקבלת מהם תשובה, כפי שמתואר בתקן המינוח של DNS.
- רשומת A: הרשומה שמכילה כתובת IPv4; רשומת AAAA עושה את אותו הדבר ל-IPv6, הגרסה האחרת של כתובות IP.
- ה-TTL: קיצור של time to live, משך הזמן המקסימלי שבו resolver יכול להשתמש שוב בתשובה שנשמרה במטמון (cache), לפני שעליו לשאול מחדש. הוא לא משנה אף כתובת בעצמו, והוא לא מכריח חיפוש חדש ברגע שהזמן הזה מגיע לסופו.
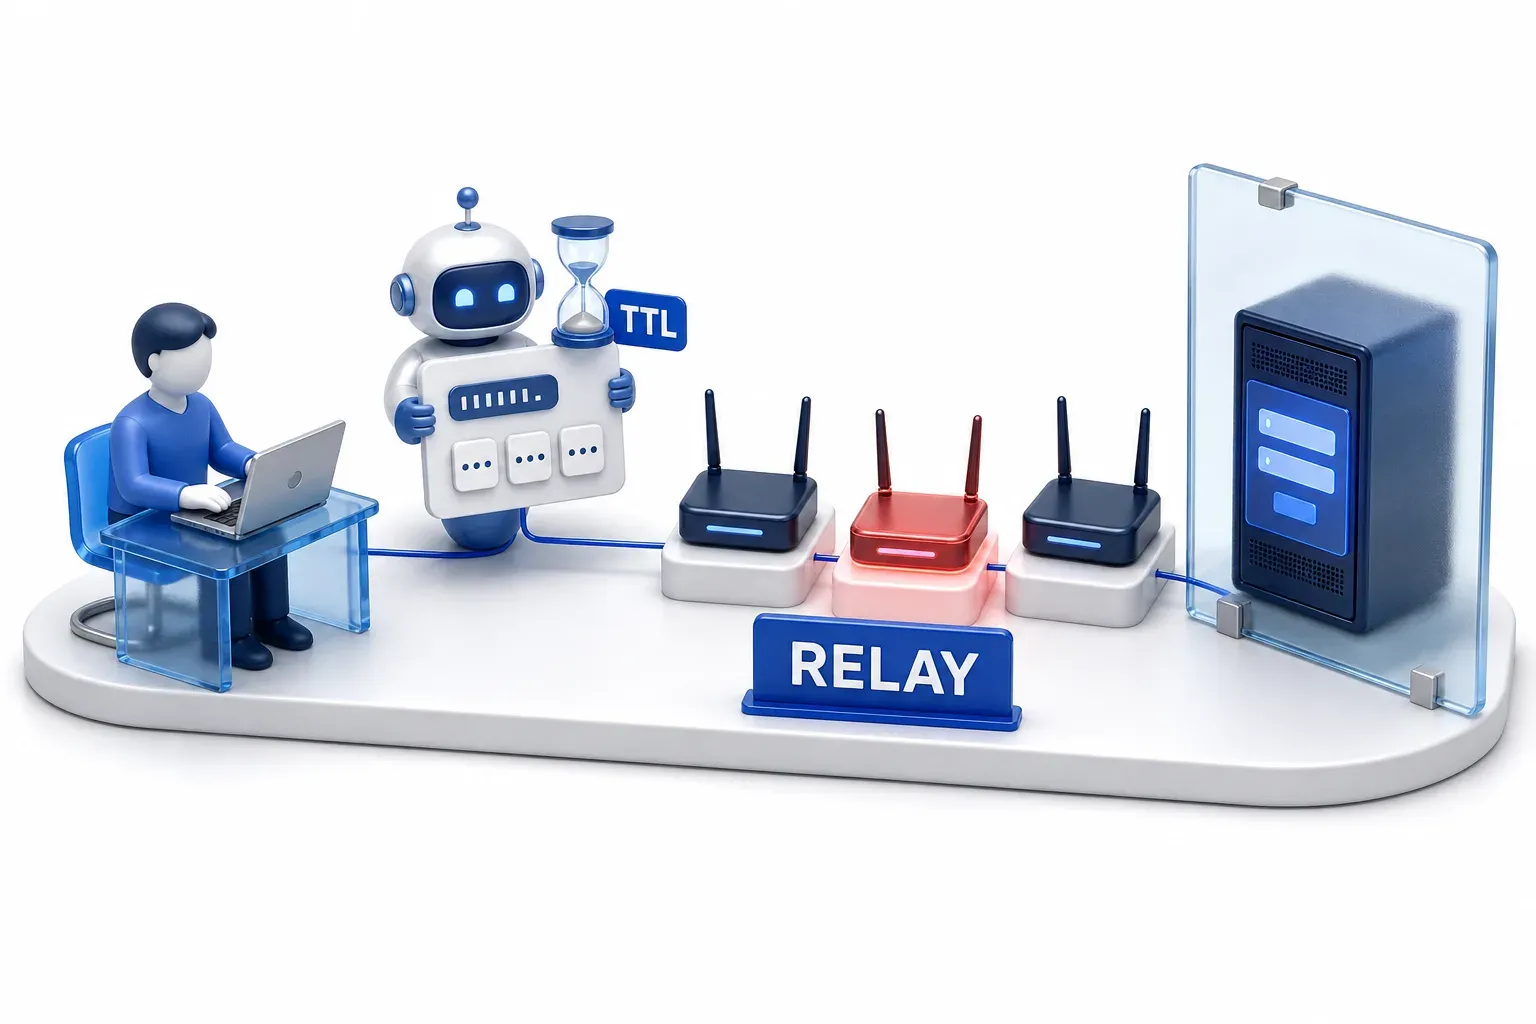
מפעיל שולט בשם דומיין, ויש לו מאגר כתובות גדול שאפשר לשלוף ממנו. בדרך כלל הכתובות האלה שייכות לבוטנט, רשת של מחשבים נפרצים, כלומר מכונות שמריצות תוכנה שהבעלים שלהן לא הסכימו להתקין. המפעיל משנה כל הזמן אילו מהכתובות האלה מופיעות ברשומות A של הדומיין, ונותן לכל תשובה TTL קצר מאוד, כך ש-resolver יכול להשתמש שוב בתשובה רק לזמן קצר לפני שעליו לשאול מחדש. תשובה אחת יכולה לכלול כמה כתובות, והרשימה משתנה מתשובה לתשובה, אך רשימות עוקבות יכולות לחפוף זו את זו.
המחשבים שמאחורי הכתובות האלה פועלים לרוב כממסרים: הם מעבירים את תעבורת המבקרים לשרת מוסתר. השרת הזה מכיל את התוכן האמיתי, כגון עמוד פישינג (עמוד מזויף שנבנה כדי להטעות מבקרים), או שהוא שרת שליטה ובקרה (Command and Control, C2) של המפעיל, המערכת שמשמשת לשליחת הוראות למכונות נפרצות.
איך זה יכול להיראות
נניח שמפעיל מריץ עמוד התחברות מזויף מאחורי דומיין fast flux. צוות האבטחה של חברה מבחין בתעבורה לכתובת אחת וחוסם אותה. הכתובת הזאת השתייכה לראוטר ביתי שמישהו השתלט עליו, ממסר אחד מבין רבים. העובד הבא שלוחץ על הקישור מקבל תשובה שכוללת כתובות אחרות, ואחת מהן היא ראוטר אחר שמעביר את הבקשה לאותו השרת המוסתר. העמוד המזויף נטען כאילו שום דבר לא נחסם.
לעומק: fast flux
כתובות זולות יותר להחליף משמות, וזו הסיבה ש-fast flux עובד. פירמידת הכאב (Pyramid of Pain), מודל שמתאר כמה יקר לתוקף להחליף כל סוג של ראיה, מדרגת כתובות IP כ"קלות" לשינוי, ושמות דומיין כ"פשוטים": דומיין צריך רישום, תשלום ואחסון, ולכן קשה מעט יותר להחליף אותו. fast flux משתמש במשאב הזול כדי להגן על המשאב היקר יותר. את המשאב היקר יותר עדיין אפשר להחליף, ולכן קמפיין לא חייב להישאר עם דומיין אחד לנצח.
האם fast flux זהה לרשת הפצת תוכן (CDN)?
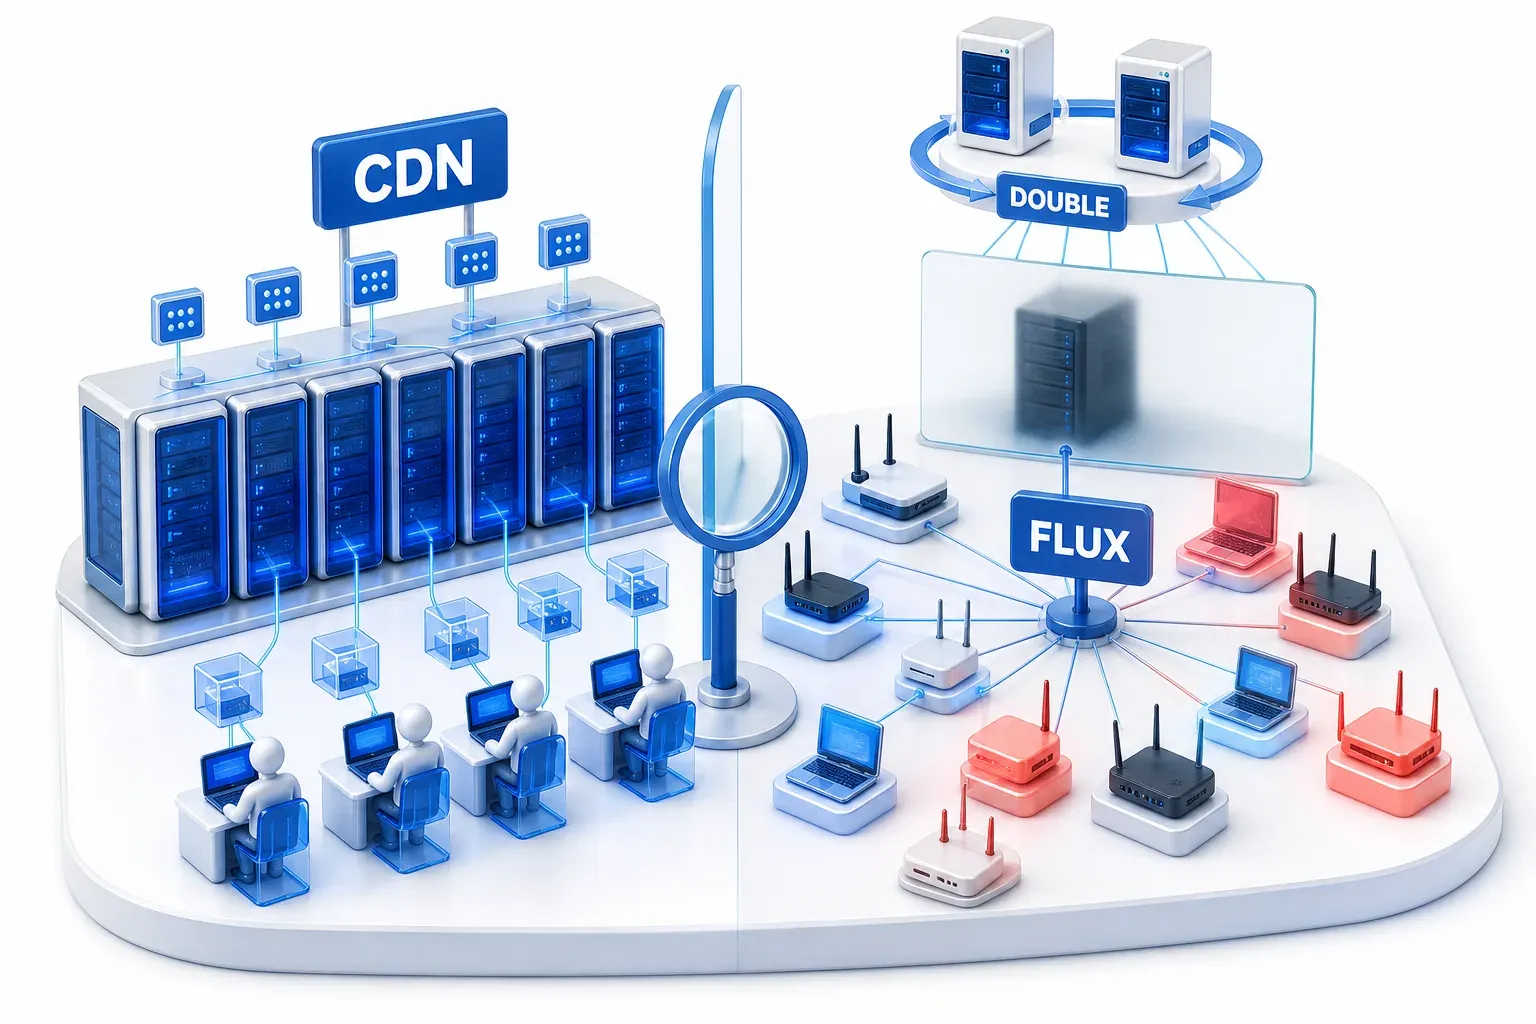
לא רק בגלל רוטציה. הטעות היא לחשוב שכתובות שמשתנות במהירות ו-TTL קצר פירושם fast flux. רשת הפצת תוכן (CDN) היא קבוצה מבוזרת של שרתים משתפי פעולה שמעבירים תוכן למשתמשים, לרוב מתוך עותקים שמורים, והכתובות שלה יכולות להשתנות במהירות גם הן.
ה-advisory המשותף מאפריל 2025 אומר שסוג כזה של רוטציה "יכול לשמש גם למטרות לגיטימיות מטעמי ביצועים בסביבות אחסון דינמיות, כגון ברשתות הפצת תוכן ובמאזני עומסים" (מערכות שמחלקות בקשות בין שרתים).
הבדלה בין השניים מצריכה כמה אותות בשילוב, וגם ראיות לפעילות זדונית. ב-2009 הגדירה קבוצת עבודה של ICANN, הגוף שמתאם את השמות והמספרים של האינטרנט, רשת תקיפה מסוג fast flux למטרותיה שלה, באמצעות מאפיינים שכוללים:
- מכונות נפרצות: חלק, לא בהכרח כולן, מהמכונות של הרשת פועלות על מחשבים שנפרצו.
- מכונות משתנות: המכונות הפעילות משתנות כל הזמן, דרך רשומות DNS עם TTL נמוך.
הקבוצה הוסיפה מאפיינים נוספים שמסייעים בשילוב, כגון שינויים תכופים בשרתי שמות וגיל הדומיין, וכתבה ש-fast flux, כשפושעים משתמשים בו, אינו מתקפה בעצמו, אלא דרך להימנע מזיהוי. מכונות נפרצות נפוצות ברשתות האלה, אבל הן מהוות אות אחד מבין כמה, ולא מבחן שכל מקרה חייב לעבור.
מה זה fast flux כפול?
ב-fast flux יחיד משתנות הכתובות שברשומות ה-A של הדומיין. fast flux כפול משנה גם את שרתי השמות הסמכותיים, ולפי ה-advisory הדבר מוסיף שכבה נוספת של יתירות ואנונימיות.
גרסה | מה משתנה | למה חסימה של קצה אחד (כתובת או שרת שמות) אינה מספיקה |
|---|---|---|
ה-fast flux היחיד | הכתובות שברשומות ה-A של הדומיין | חסימת כתובת אחת עוצרת את החיבורים אליה, אבל כתובות אחרות בקבוצה יכולות להמשיך לענות בשם הדומיין |
ה-fast flux הכפול | הכתובות שברשומות ה-A ושרתי השמות הסמכותיים | חסימה של כתובת אחת או שרת שמות אחד משאירה כתובות ושרתי שמות אחרים שיכולים עדיין לענות |
הפלטפורמה Avalanche: פעולת השבתה של דומיינים ושרתים
פעולה שהוכרזה ב-1 בדצמבר 2016 השביתה את הפלטפורמה הפלילית Avalanche. הפעולה התבססה על sinkholing: הפניית התעבורה של דומיין לשרתים שבשליטת רשויות החוק או חברת אבטחה. Shadowserver Foundation, קרן ללא מטרות רווח שעזרה לבנות את תשתית ה-sinkholing הזו, מתארת את Avalanche כפלטפורמת fast flux כפול שכללה יותר מ-20 משפחות נוזקה שהשתמשו בכמה אלגוריתמים ליצירת דומיינים (Domain Generation Algorithms, DGAs). ה-DGAs הם הליכים שיוצרים שמות דומיין מועמדים. DGA ו-fast flux יכולים להתקיים יחד, מכיוון שאחד יוצר שמות מועמדים והשני עושה רוטציה בכתובות שמאחורי הדומיין. Avalanche, כפי שמתארת אותה Shadowserver, היא דוגמה לשני אלה שפועלים יחד.
הפעולה נגד הדומיינים הייתה חלק מרכזי מהפעולה הרחבה יותר: Europol מנתה יותר מ-800,000 דומיינים שנתפסו, עברו sinkholing או נחסמו, נתון מצרפי אחד, ואילו Shadowserver מדווחת על 39 שרתים שנתפסו, ו-221 שרתים נוספים שהורדו מהרשת בעקבות דיווחים על שימוש לרעה. ה-sinkholes ניתקו את משתמשי הפלטפורמה מהמחשבים הנגועים, אך לא ניקו את המחשבים: הקורבנות שמאחורי ה-sinkholes היו עדיין נגועים.
האם DNS מגן עוצר fast flux?
שירות DNS מגן (protective DNS, PDNS) הוא resolver שמשווה כל חיפוש למידע על איומים מוכרים, ובמקרה של התאמה חוסם את התשובה, מפנה אותה, או מבצע לה sinkholing, ושולח התראה, כפי שמתאר זאת שירות ה-PDNS של ממשלת ארה"ב עצמה. הרשויות שכתבו את ה-advisory מעודדות שימוש בשירותי DNS מגן שמזהים את fast flux וחוסמים אותו, אבל יש ספקים שלא בהכרח מזהים או חוסמים את fast flux. לכן ארגונים "לא אמורים להניח" שספק ה-DNS המגן שלהם חוסם את fast flux באופן אוטומטי, ועליהם לפנות אל הספק כדי לאמת את הכיסוי.
גם PDNS פועל רק על החיפושים שנשלחים אליו. תעבורה שמתחברת ישירות לכתובת IP, או שהשם שלה מתורגם לכתובת דרך resolver אחר, לא עוברת דרך המסנן שלו, ולכן PDNS הוא שכבת הגנה אחת, לא כל ההגנה.
מה fast flux אינו
- אלגוריתם ליצירת דומיינים: מחשב שמות דומיין מועמדים מתוך אלגוריתם שתוכנת התוקף חולקת עם התשתית שלו; fast flux משאיר שם אחד פעיל באמצעות שינוי הכתובות שמאחוריו, ואפשר לשלב בין השניים.
- מנהור DNS (DNS Tunneling): מעביר את התקשורת של התוקף בתוך תעבורת ה-DNS עצמה; fast flux משתמש ב-DNS כדי להישאר נגיש, לא כדי להעביר את הנתונים.
- הסוואת דומיין (domain fronting): מנצלת את הניתוב של רשת הפצת תוכן, או שירות אחר שמאחסן דומיינים רבים, כדי להסתיר לאן מגיעה בפועל תעבורת האינטרנט המוצפנת; fast flux, לעומת זאת, משנה את הכתובות שמאחורי דומיין שבשליטת המפעיל.
לאנשי מקצוע: fast flux
המסגרת MITRE ATT&CK, קטלוג ציבורי של טכניקות תקיפה, מקטלגת את הטכניקה כ-T1568.001 Dynamic Resolution: Fast Flux DNS. זו תת-טכניקה של T1568, הנמצאת בטקטיקת שליטה ובקרה (Command and Control), שהיא קבוצת הטכניקות לתקשורת עם מערכות שנפרצו.
תיאור הטכניקה: "תוקפים עשויים להשתמש ב-Fast Flux DNS כדי להסתיר ערוץ שליטה ובקרה מאחורי מערך של כתובות IP המשתנות במהירות ומקושרות לתרגום של דומיין אחד." הדוגמאות המתועדות שלה כוללות את Gamaredon Group, את TA505 ואת הנוזקה Amadey.
איך מגינים מזהים fast flux?
אסטרטגיית הזיהוי של MITRE, DET0485, כוללת ארבעה כללי זיהוי, וכל אחד מהם בוחן את אותו הדפוס מנקודת תצפית אחרת. אלה דפוסים לבדיקה, לא תנאים שכל דומיין fast flux חייב לקיים, ולא זיהויים שכל מוצר מובטח לבצע.
כלל זיהוי | מה הוא בוחן |
|---|---|
AN1331 | שם אחד שמחזיר כמה כתובות IP ברצף קצר, ערכי TTL נמוכים, נפח שאילתות גבוה מתהליכים לא שגרתיים, בהצלבה עם עץ התהליכים (איזו תוכנה הפעילה איזו) |
AN1332 | לוגי resolver ולוגי ביקורת של Linux: שמות המתורגמים לכתובות IP שעוברות רוטציה בתוך TTL קצר מאוד, וקצב שאילתות גבוה מיישומים שאינם דפדפנים |
AN1333 | לוגי מערכת ההפעלה על תהליכים שמוציאים שאילתות DNS חוזרות, שהכתובות המתקבלות מהן משתנות לעיתים קרובות |
AN1334 | לוגי ESXi (תוכנת הוירטואליזציה של VMware לשרתים): שינויים תכופים בכתובות ה-IP שמשויכות לדומיין, או שינויים לא מורשים בהגדרות ה-DNS של סוכני הניהול |
ה-advisory המשותף מוסיף את נקודת המבט של הרשת: TTL קצרים, שינויים תכופים בכתובות, כתובות רבות ומפוזרות, רשימות מוניטין, נתוני מיקום לא עקביים של הכתובות, ונתוני זרימה (flow data), שמתעדים אילו כתובות פנה אליהן מכשיר. הוא אומר שדומיין fast flux טיפוסי "עשוי לשנות את כתובת ה-IP שלו בכל 3 עד 5 דקות", אך גם ש"זיהוי מהיר של פעילות fast flux זדונית, והבחנה בינה לבין פעילות לגיטימית, הם עדיין אתגר מתמשך."
הרשומות שעומדות מאחורי האותות האלה מכילות דברים שונים. לוג שאילתות DNS מציג איזה מכשיר ביקש איזה שם; לוג תשובות DNS מכיל גם את הכתובות שהתקבלו ואת ערכי ה-TTL שלהן, והתחלופה (churn) בכתובות בדרך כלל ניכרת רק בהיסטוריית התשובות שנאספת במשך זמן. קישור חיפוש DNS לתוכנה שביצעה אותו מצריך טלמטריית נקודת הקצה (רשומות שנשמרות במכשיר עצמו), או הצלבה עם לוגים אחרים. כמה מהאותות האלה חולקים מגבלה אחת: פעילות לגיטימית של רשת הפצת תוכן יכולה להיראות דומה, וזו הסיבה שה-advisory מבקש מספקים להוסיף שירותי רשת הפצת תוכן צפויים לרשימת ההיתרים (allowlist), כלומר לפטור אותם מחסימה.
איך מגינים יכולים לצמצם את ההשפעה של fast flux?
המסגרת אומרת זאת בבירור בנוגע למניעה: הטכניקה "לא ניתנת לצמצום קל באמצעי מנע, מכיוון שהיא מבוססת על שימוש לרעה בתכונות המערכת." אמצעי ההפחתה של ה-advisory הם: חסימה ברמת ה-DNS, חסימת כתובות IP ו-sinkholing, כולם מכוונים לדומיינים ולכתובות IP זדוניים של fast flux; סינון לפי מוניטין (חסימת דומיינים או כתובות עם מוניטין גרוע); ניטור מוגבר ותיעוד לוגים; הגנה משותפת ושיתוף מידע; מודעות והכשרה בנושא פישינג; ו-DNS מגן, עם בדיקת הכיסוי ומגבלת ה-resolver שמתוארות בפרק "לעומק: fast flux".
מה תרגיל צוות אדום בודק
תרגיל צוות אדום (סימולציה מתוכננת ומאושרת של מתקפה) שמדמה את T1568.001 בודק אם מגינים מצליחים לראות ולפרש את התחלופה בתרחיש הנבחר. ביקור בעמוד פישינג שמוגש באמצעות fast flux יכול להגיע מדפדפן רגיל, ולכן מכשיר בודד לא חייב להציג נפח שאילתות גבוה או לפנות לכתובות רבות מתוך המאגר. בדרך כלל, לראות את התחלופה מצריך היסטוריית תשובות DNS לאורך זמן, וגם מידע על תהליכים מהמכשיר וגם חיבורי הרשת שלו מסייעים לפרש אותה, במקרים שבהם הם קיימים. הצלחה פירושה נראות מאומתת, הצלבה ואמצעי הבקרה הצפויים לתרחיש הזה, לדוגמה האם ה-DNS המגן מסמן את השם. רוטציית כתובות בלבד אינה קביעה שהפעילות זדונית.
מקרה מיוני 2026: רשת אחת שנמדדה
ביוני 2026, Resecurity פרסמה מדידה של רשת ה-fast flux שעומדת מאחורי קבוצת גניבת מידע וסחיטה שהיא עוקבת אחריה. לגבי שני הדומיינים שהיא בדקה, כל תשובת DNS החזירה בין 10 ל-18 כתובות, וכל צומת שאותרה הייתה שייכת לספק אינטרנט לצרכנים וסומנה כביתית או כסלולרית, ללא אף כתובת השייכת למרכז נתונים או לשירות אחסון. Resecurity פירשה את הממצאים האלה כחיבורי אינטרנט ביתיים, ולא כמאזני עומסים או כצמתי CDN, וכתבה שהבוטים הם כנראה ראוטרים נגועים וציוד דומה.
הסימון כביתית או כסלולרית סייע לחקירה; הוא לא מוכיח שכל מכשיר היה נפרץ. הממצא מתאר רק את התשתית הזו. אין כלל הקובע שכתובת במרכז נתונים בטוחה, או שכתובת ביתית פירושה fast flux.
מה לזכור על fast flux
טכניקת fast flux שומרת על שם דומיין אחד פעיל, על ידי שינוי של קבוצת הכתובות שעונות בשמו. מאחורי הכתובות האלה עומדים בדרך כלל מחשבים שנפרצו ומשמשים כממסרים, אבל לא תמיד. רוטציה בלבד לא הופכת דומיין לזדוני: גם רשת הפצת תוכן מבצעת רוטציה של כתובות, והסיווג מצריך כמה אותות יחד עם ראיות לפעילות זדונית.
ההגנה בנויה משכבות. חסימת כתובת אחת עוצרת את החיבורים אליה, אבל לא נוגעת בשאר המאגר. לעומת זאת, בקרות המבוססות על הדומיין, כגון DNS מגן ו-sinkholing, פועלות על השם, ורק לגבי חיפושים שעוברים דרכן. הצעד המעשי לארגון הוא זה שמציע ה-advisory: שאלו את ספק ה-DNS המגן שלכם אם השירות שלו מכסה fast flux, במקום להניח שכן, והמשיכו גם בחסימת כתובות, בניטור ובשיתוף מידע לצד זה.