
הונאת BEC (Business Email Compromise)
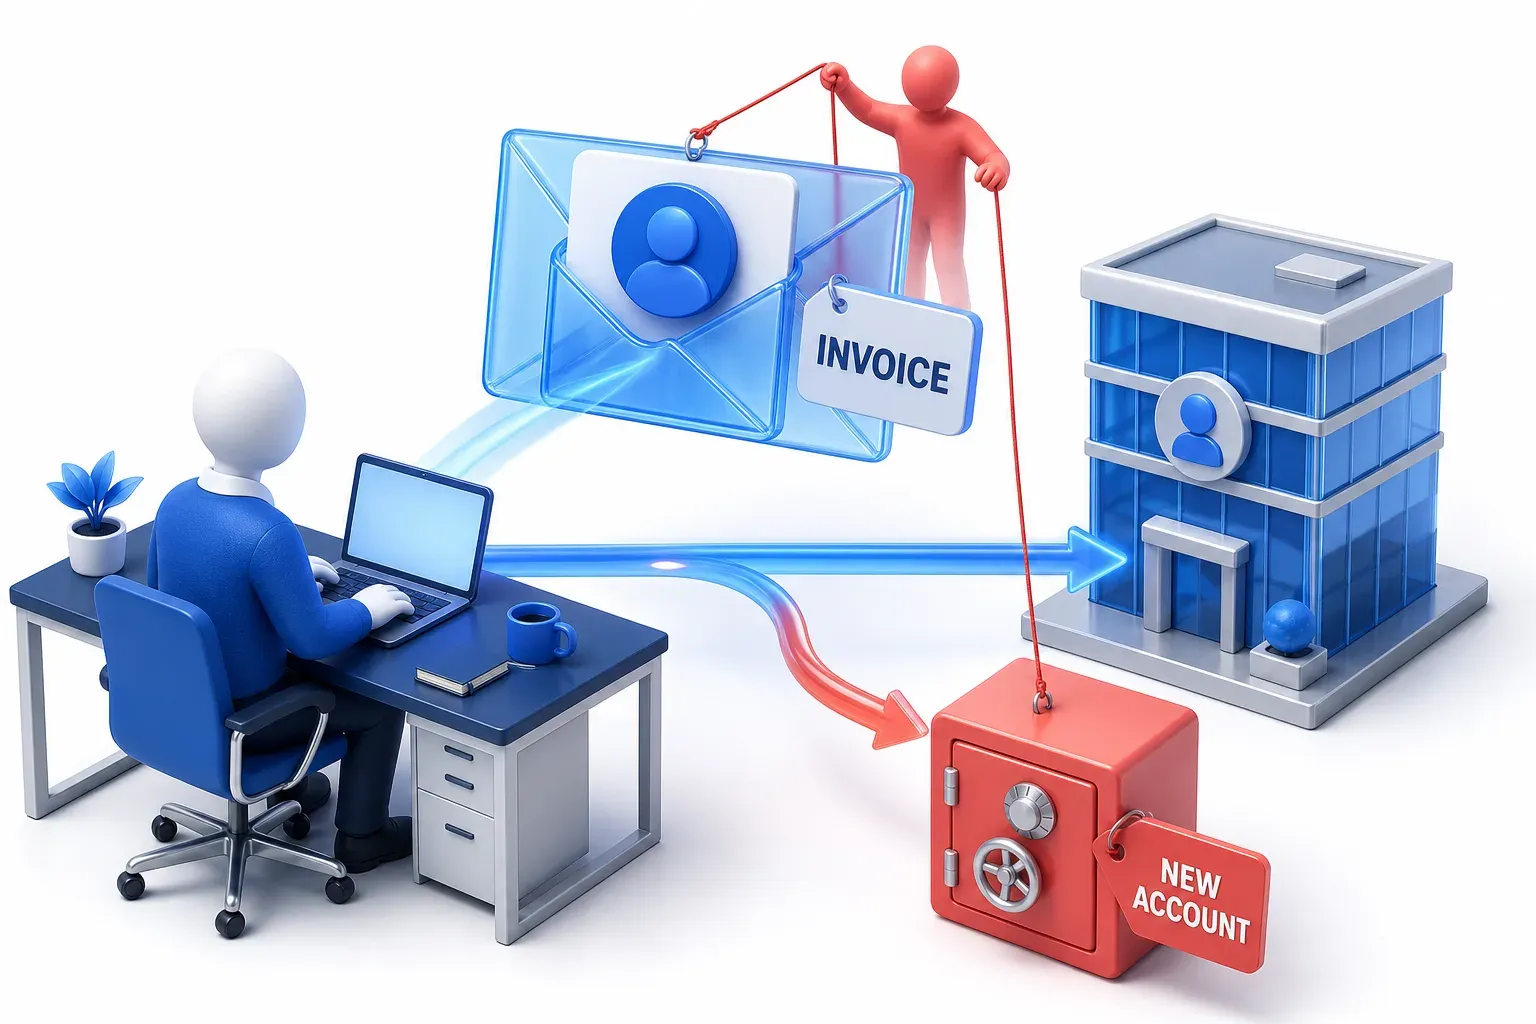
בהונאת BEC (Business Email Compromise), נוכל מתחזה לאדם מהימן, או משתמש בחשבון שנפרץ, כדי לשכנע מישהו בארגון לשלוח כסף או לשנות לאן מועברים התשלומים. הבקשה לעיתים קרובות נראית כמו עבודה רגילה, והיא יכולה להגיע מחשבון אמיתי שמישהו אחר שולט בו.
הונאת BEC יכולה להגיע כאימייל שנראה כמו תקשורת עסקית שוטפת, כגון חשבונית, פרטי חשבון בנק חדשים או בקשה דחופה ממנהל. שיחת טלפון או פגישה וירטואלית יכולה ללוות את האימייל או להחליף אותו.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
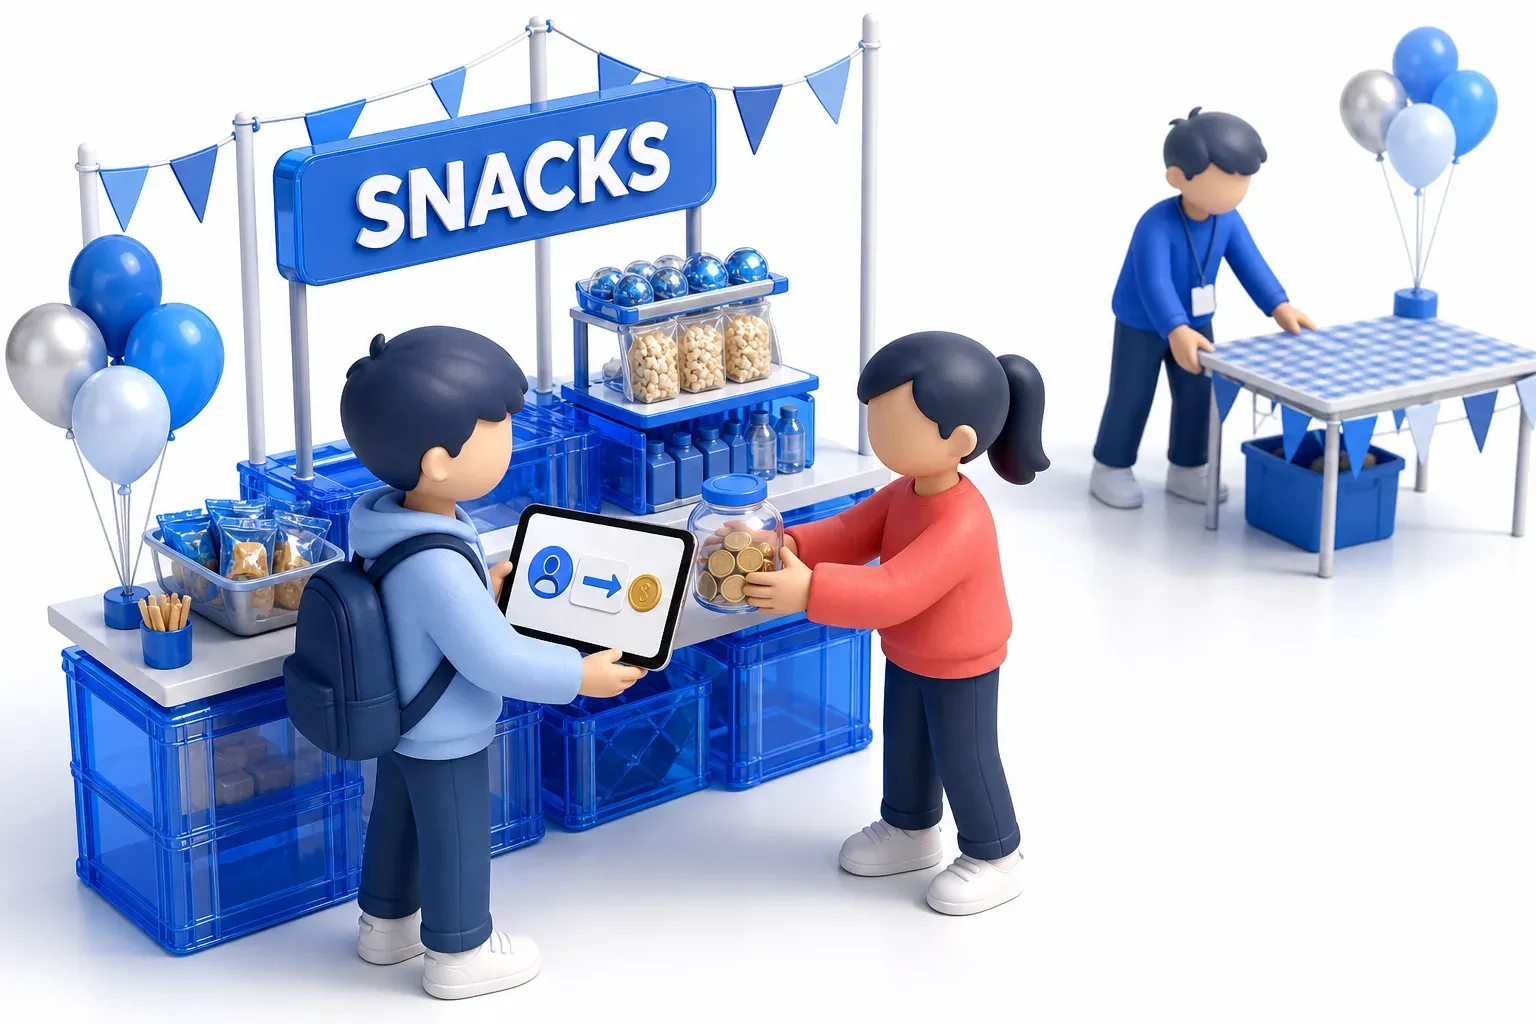
בכיתה שלכם מוכרים חטיפים ביריד של בית הספר. הכסף תמיד עובר לסאם, התלמיד הבוגר שמנהל את המועדון. בוקר אחד מופיעה הודעה בקבוצת הצ'אט של הכיתה. בהודעה מופיעים השם והתמונה של סאם. ההודעה אומרת לכיתה לתת את הכסף של היום לאלכס, החבר של סאם, ולא לסאם. ההודעה נראית כמו כל הודעה אחרת של סאם, אז מישהו עושה את זה.
אבל סאם לא שלח את ההודעה הזאת. אולי מישהו זר פתח חשבון שנראה כמו החשבון של סאם. אולי מישהו נכנס לחשבון האמיתי של סאם. בשני המקרים, הכסף הגיע לאדם הלא נכון. ההודעה נראתה מהימנה. אף אחד לא בדק אותה עם סאם פנים אל פנים. ככה עובדת הונאת BEC אצל מבוגרים. סאם הוא האדם שסומכים עליו. קבוצת הצ'אט של הכיתה היא כמו האימייל. ההודעה היא בקשת התשלום. אלכס הוא בעצם החשבון של הנוכל. לתת לו את הכסף זה התשלום עצמו.
חידון הונאת BEC
בדקו את הידע שלכם על הונאת BEC - אולי אתם כבר יודעים עליו הכל.
מה המטרה המרכזית של הונאת BEC?
מה היא הונאת BEC, ואיך היא עובדת?
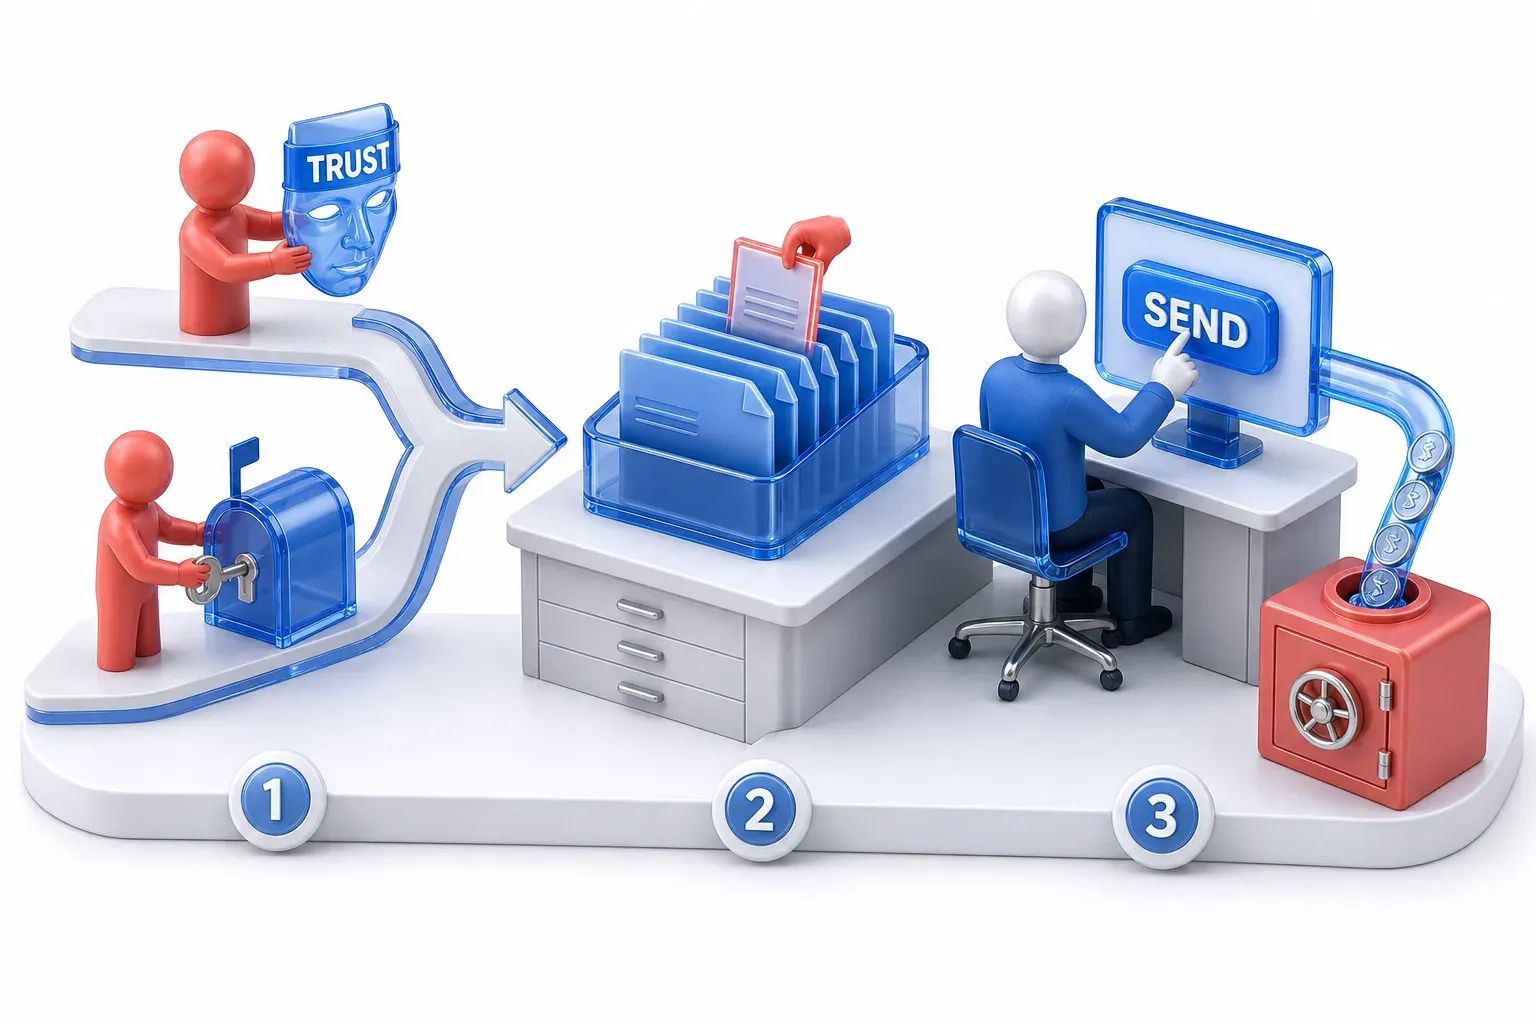
ההונאה מתבססת על אמון שאינו שייך לתוקף. התוקף מתחזה לגורם מהימן, כגון בכיר, עמית לעבודה או ספק, או משתלט על חשבון אמיתי שהגורם המהימן משתמש בו. לאחר מכן התוקף משלב הוראות תשלום מזויפות בהקשר עסקי שנשמע סביר, כגון חשבונית, תשלום שממתין לביצוע או אישור שגרתי. לבסוף, התוקף משכנע מישהו לפעול, והכסף מגיע לחשבון שבשליטת הנוכל.
שני מסלולים לזהות מהימנה
שני מסלולים יכולים לספק את אותה זהות מהימנה, ואפשר לשלב בין השניים. בהתחזות (impersonation), התוקף מתחזה לאותו אדם, למשל באמצעות שם שולח שנראה נכון או כתובת שנראית נכונה. בפריצה לחשבון (account compromise), התוקף נכנס קודם לחשבון אמיתי, למשל באמצעות פישינג (Phishing), וההגדרה של ה-FBI מפרטת הנדסה חברתית (social engineering) וטכניקות חדירה למחשב כדרכי הכניסה. מתוך תיבת דואר אמיתית, התוקף יכול לכתוב כאיש קשר אמיתי, וחשבון שהשתלטו עליו בארגון אחד יכול לשמש להתחזות לאותו ארגון בפני גורמים אחרים.
בקשה נקייה לא אומרת שלא הייתה חדירה
הבקשה עצמה עשויה לא לכלול קישור או קובץ מצורף זדוני. ההיעדר הזה לא מראה שהפעולה הרחבה יותר לא כללה חדירה. ייתכן שהנוכלים השתמשו מוקדם יותר בפישינג או בשיטה אחרת כדי לחדור למערכות האימייל ולאסוף מידע על החברה, ולאחר מכן שלחו בקשה שלא נראה בה שום דבר זדוני. בחלק מהמקרים, המתקפה כוללת גם נוזקה: ה-National Cyber Security Centre (NCSC) הבריטי מתאר חשבונית שנראית אמיתית אך מכילה וירוס.
מי יכול לעזור להונאה להצליח
מי שהתוקף מטעה לא חייב להיות מי שיכול לשחרר תשלום בעצמו. מי שמשנה רשומות של ספק, מעביר שמות ופרטי התקשרות, או משפיע על אישור, יכול גם הוא לעזור להונאה להצליח. MITRE, שמנהלת את קטלוג ATT&CK של שיטות תקיפה, מתארת קמפיינים מהסוג הזה כממוקדים לעיתים קרובות לאנשים שבגלל תפקידם או הגישה שלהם יכולים להוציא לפועל את מטרת התוקף.
צורות נפוצות
- התחזות לבכיר או לעמית לעבודה: בקשה לתשלום שנראית כאילו הגיעה מאדם בעל סמכות.
- התחזות לספק: חשבונית, או הודעה שאומרת שפרטי חשבון הבנק של ספק השתנו.
- חשבון שהשתלטו עליו משמש נגד אנשי הקשר שלו: התוקף משתמש בחשבון שנפרץ של ארגון אחד כדי להתחזות לאותו ארגון בפני אחרים.
איך הונאת BEC קשורה לפישינג, לשיחות טלפון ולפגישות
קמפיינים של הונאת BEC הם לעיתים קרובות ממוקדים. ספיר פישינג ממוקד (Spear Phishing) הוא פישינג שמכוון לאדם או לארגון נבחר. MITRE אומרת שתוקף המתחזה לשולח מוכר עשוי לפנות לקורבנות בפישינג. מה שמייחד את הונאת BEC הוא המטרה שלה: תשלום או שינוי בפרטי התשלום, שהודעה בלי קישור יכולה להשיג.
הגדרת ה-FBI אומרת שנוכלים עשויים לפרוץ גם לצורות תקשורת אחרות, כמו מספרי טלפון ופגישות וירטואליות. לכן, שיחת טלפון או פגישה יכולות לתמוך בהונאה, כמו גם אימייל. במקרה המתואר בהמשך, שיחות הטלפון אספו מידע והעבירו את הבקשה עצמה. להונאות קוליות יש ערך נפרד במילון: וישינג פישינג טלפוני (Vishing).
איך נראה מקרה אמיתי של הונאת BEC?
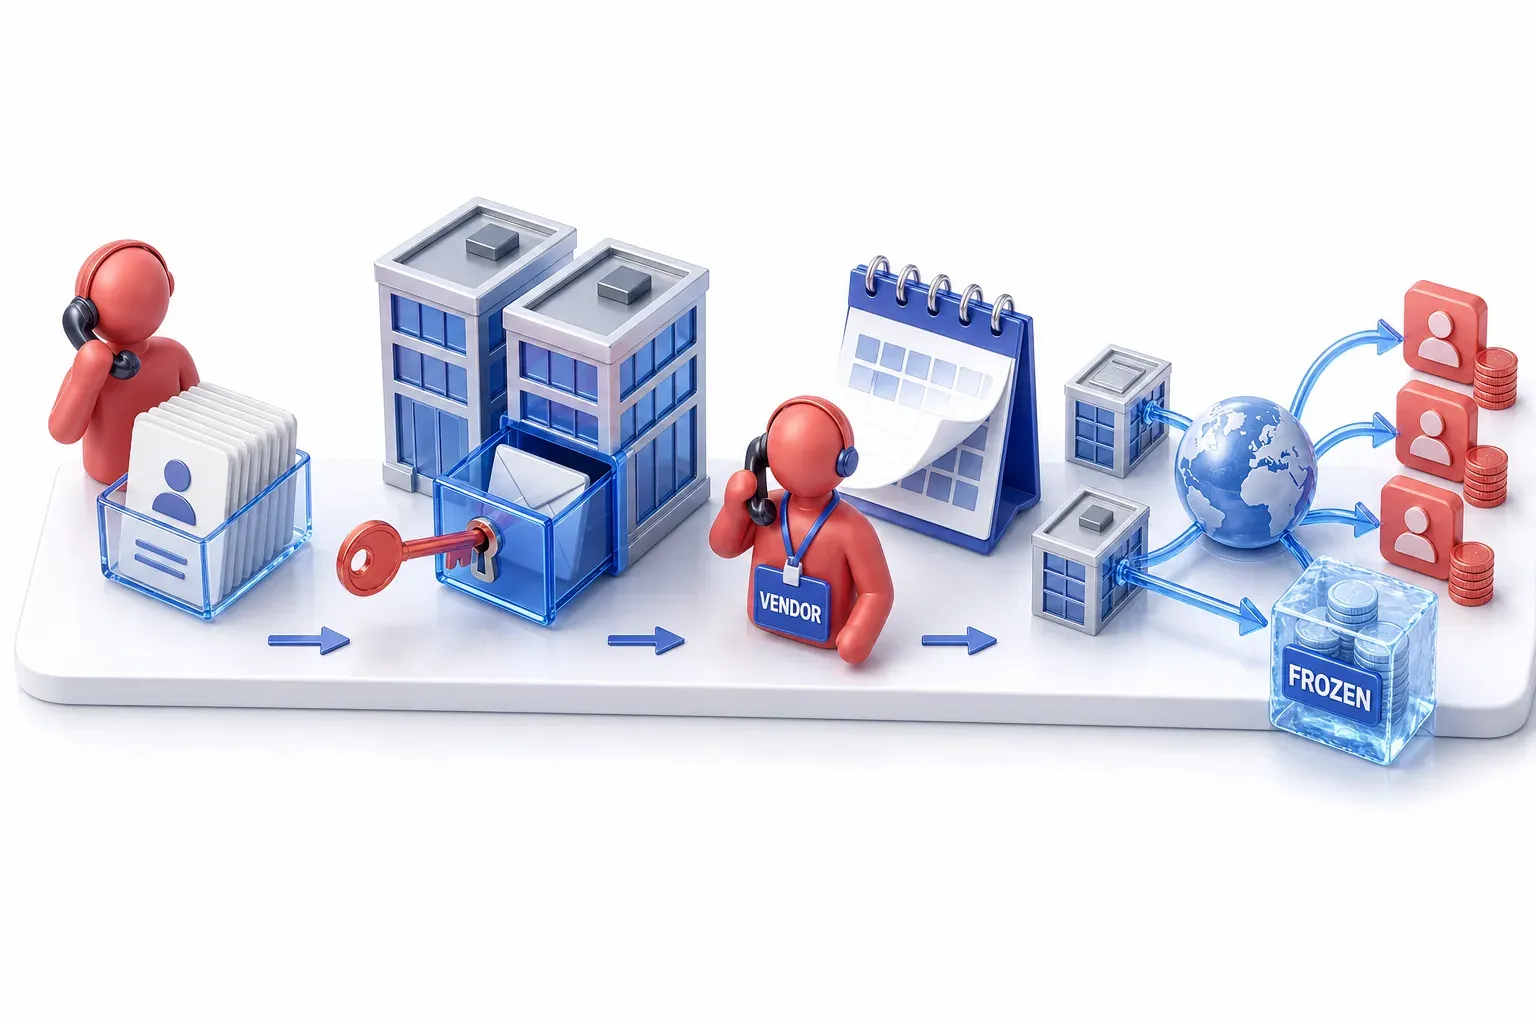
התיאור שפרסמה ה-FBI בינואר 2020 על מקרה רימסאוסקאס מראה איך החלקים מתחברים זה לזה. אוולדס רימסאוסקאס (Evaldas Rimasauskas) היה אחד המארגנים של מזימה שהתבססה בליטא. רשת פשיעה בין-לאומית הפעילה את המזימה וגנבה מיליוני דולרים משתי חברות אמריקאיות, כשהתחזתה לספק לגיטימי.
המחקר היה הראשון
מאז 2013, עובדיו של רימסאוסקאס התקשרו באופן קבוע למספרי שירות הלקוחות של שתי החברות. כך הם אספו את שמות עובדי המפתח ואת פרטי ההתקשרות שלהם. הם גם שלחו אימיילי פישינג שנתנו להם גישה למערכות האימייל של החברות וכמות גדולה יותר של מידע על החברות. אחרי שנתיים של מחקר, אחד הנוכלים התקשר לכל אחת מהחברות, התחזה לספק, ואמר שיש לשנות את חשבון הבנק לתשלום קרוב.
התשלומים והתגובה
לאחר מכן, החברות העבירו כמה תשלומים לחשבונות שהיו בשליטת הנוכלים, וסכומם הגיע ליותר מ-120 מיליון דולר. רימסאוסקאס פתח את החשבונות האלה, ומהם העביר את הכסף למקומות שונים בעולם. החברות דיווחו ל-FBI על החדירות, והחוקרים הקפיאו חלק מהכספים לפני שאפשר היה להעביר אותם. רימסאוסקאס הודה באשמה בעבירת wire fraud (הונאה באמצעי תקשורת אלקטרוניים), ונגזרו עליו חמש שנות מאסר.
מה המקרה מראה
- הבקשה המכרעת הייתה שיחת טלפון: זה לא היה אימייל עם קישור.
- הבקשה הזו הגיעה אחרי שיחות וחדירות אימייל מוקדמות יותר: אלה סיפקו שמות, פרטי התקשרות ומידע על החברות.
- הדיווח ל-FBI היה חשוב: החוקרים הקפיאו חלק מהכספים לפני שאפשר היה להעביר אותם.
כמה הונאת BEC נפוצה, וכמה היא עולה?
ב-2025 קיבלה ה-Internet Crime Complaint Center (IC3), הגוף של ה-FBI שמקבל דיווחים מהציבור על פשיעה שמתבצעת באמצעים דיגיטליים, 1,008,597 תלונות. בתלונות האלה דיווחו בסך הכול על הפסדים של 20.877 מיליארד דולר. הונאת BEC היוותה 24,768 מהתלונות האלה, ו-3,046,598,558 דולר מההפסדים שדווחו. הדוח מדרג הונאות השקעות במקום הראשון בהיקף ההפסדים, ולאחריהן הונאת BEC והונאות תמיכה טכנית.
מדד, 2025 | BEC | כל התלונות ל-IC3 | בסיס |
|---|---|---|---|
תלונות | 24,768 | 1,008,597 | פורסם בדוח |
הפסדים שדווחו | 3,046,598,558 דולר | 20.877 מיליארד דולר | פורסם בדוח |
נתח מהתלונות | כ-2.5% | 100% | מחושב מתוך הנתונים הכוללים |
נתח מההפסדים שדווחו | כ-15% | 100% | מחושב מתוך הנתונים הכוללים |
הפסד ממוצע לתלונה | כ-123,000 דולר | 20,699 דולר | הנתון של BEC מחושב; הנתון הכולל פורסם בעמוד 6 |
לפי הנתונים האלה, הונאת BEC מהווה בערך תלונה אחת מכל 40, ובערך דולר אחד מכל שבעה דולרים בהפסדים שדווחו. ההפסד הממוצע שלה, כ-123,000 דולר לתלונה, גבוה בערך פי שישה מההפסד הממוצע הכולל.
המספרים האלה מייצגים את מספר התלונות, ואת ההפסדים שהמתלוננים דיווחו עליהם בתוכן. ב-2025 קיבלה ה-IC3 תלונות מיותר מ-200 מדינות, אבל הנתונים האלה מודדים מה שדיווחו, ולא כמה הונאת BEC נפוצה בעולם. ה-IC3 מציינת שספירת הונאת BEC שלה כוללת כמה מתלוננים בני 60 ומעלה, שעשויים לדווח בשם עסק או באופן אישי. ממוצע הוא ממוצע חשבוני, ולכן הוא לא ההפסד הטיפוסי של קורבן.
מה הם סימני האזהרה של הונאת BEC?
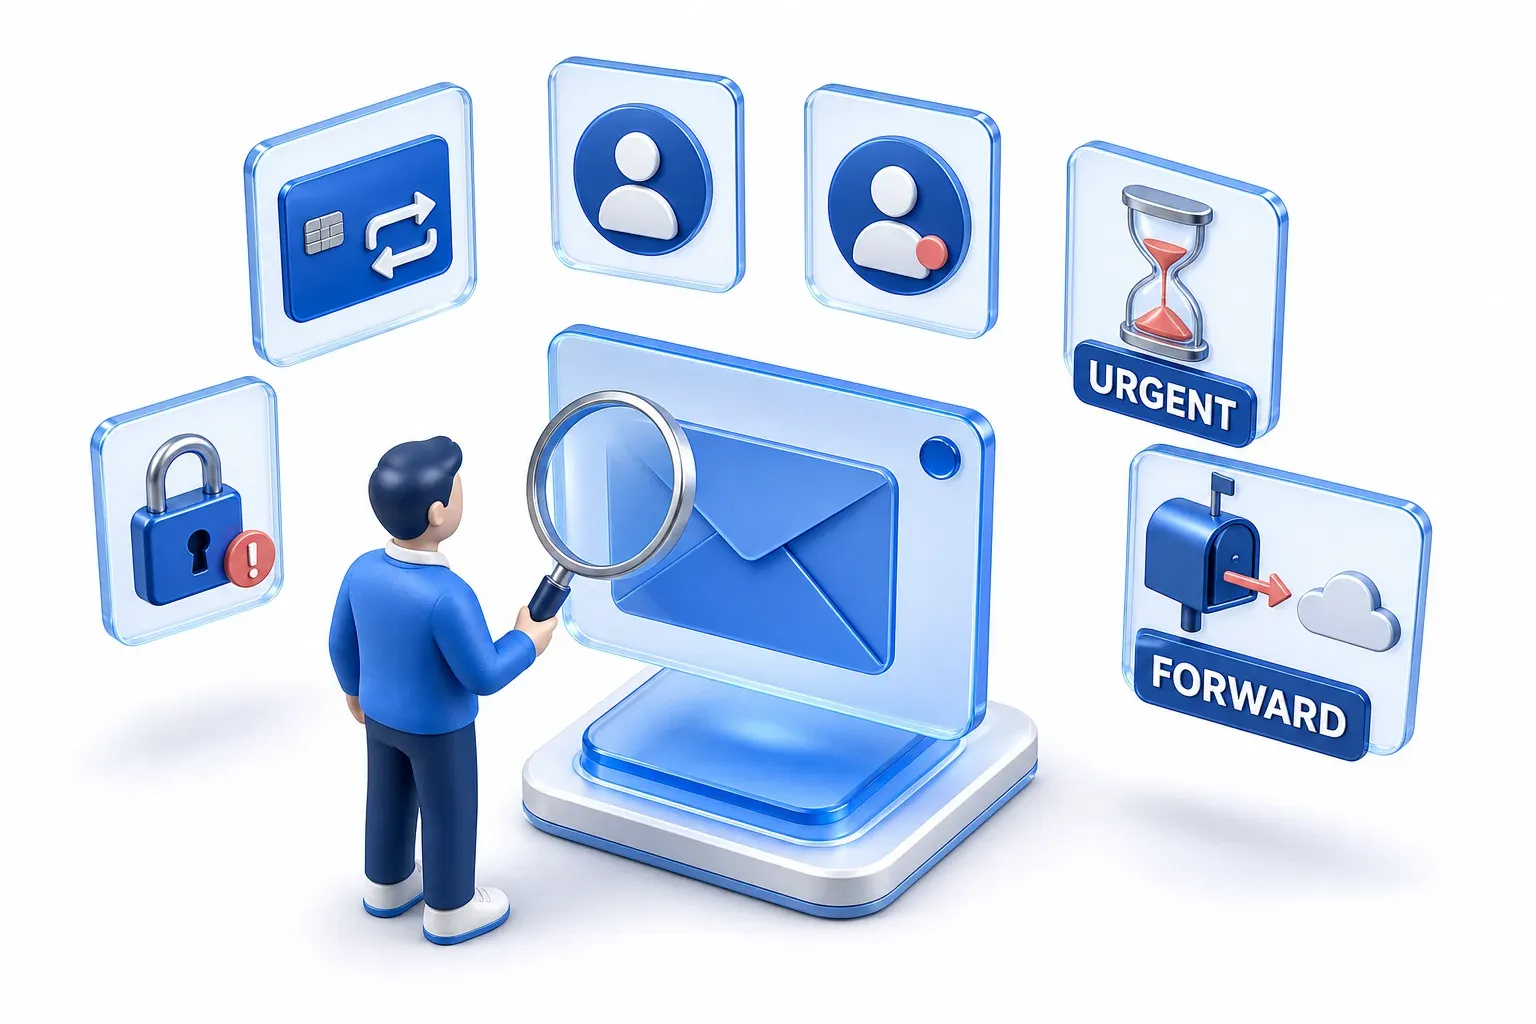
אף סימן בודד לא מוכיח הונאה. גם הודעות אמיתיות יכולות להציג חלק מהסימנים האלה. כל סימן כזה הוא סיבה לבדוק את הבקשה דרך ערוץ אחר, לפני שמישהו פועל לפיה.
- שינוי בפרטי התשלום: חשבון בנק חדש, או הודעה שלפיה חשבון הבנק של ספק השתנה.
- שולח שלא תואם בדיוק: שם התצוגה נכון, אבל כתובת האימייל המלאה, הדומיין או כתובת המענה (Reply-To) שונה. ה-FBI ממליצה לבדוק את כתובת האימייל המלאה. Microsoft מתארת התחזות כמקרה שבו השולח או הדומיין נראה דומה לאמיתי.
- לחץ לפעול מהר או לדלג על שלבים: MITRE מציינת שההודעות האלה משתמשות לעיתים קרובות בשפה משכנעת ודחופה, שנועדה לגרום לקורבן לפעול מהר, לפני שהפעילות הזדונית מתגלה. בקשה לעקוף את האישור הרגיל היא סיבה נוספת לעצור.
- שינויים בתיבת הדואר: Microsoft מפרטת כמה תסמינים של חשבון שנפרץ: כללי תיבת הדואר שמעבירים דואר לכתובות לא מוכרות, וכללי תיבת הדואר שמעבירים הודעות לתיקיות כמו RSS Subscriptions. תסמינים נוספים הם העברה אוטומטית חיצונית של דואר שנוספה לאחרונה, ודואר שחסר או נמחק.
- פעילות חשבון חריגה: Microsoft מפרטת גם נעילות חשבון לא מוסברות ושינויי סיסמה תכופים. אסטרטגיית הזיהוי של MITRE ל-Financial Theft כוללת מעקב אחר גישה חריגה לאפליקציות פיננסיות.
חלק מהסימנים מופיעים בהודעה עצמה, ואחרים בהגדרות תיבת הדואר, ברישומי התחברות או במערכות פיננסיות. לכן סינון אימיילים, בקרות פיננסיות וניטור זהויות - כל אחד מהם רואה חלק מהתמונה.
איך ארגון יכול למנוע הונאת BEC?
הבקרות הבאות מתמודדות עם דרכים שונות שבהן אפשר לבצע הונאת BEC. לכל אחת מהן יש גבול.
בדקו ואשרו
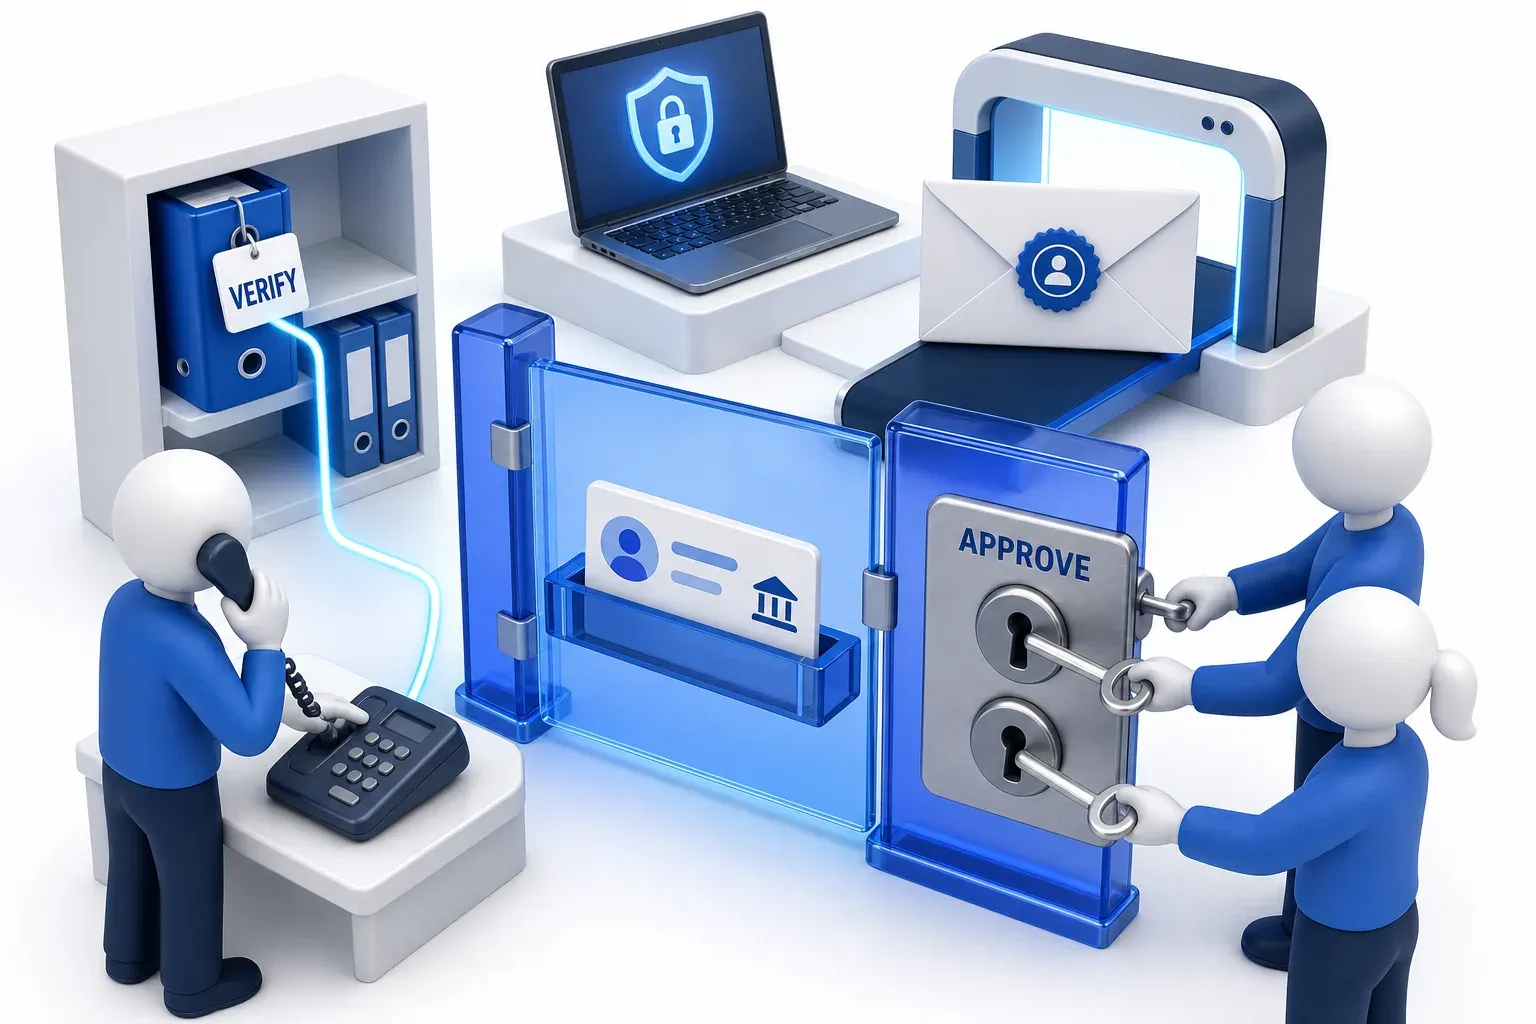
- בדקו באופן עצמאי שינויים בפרטי התשלום: ודאו חשבון בנק חדש או הוראת תשלום שהשתנתה, באמצעות פרטי התקשרות שכבר יש לכם, כמו מספר טלפון מחוזה קודם, ולא באותו שרשור הודעות ולא במספר שמופיע בבקשה עצמה. תשובה באותו שרשור הודעות, או שיחה למספר שמופיע בהודעה החשודה, חוזרת לאותו אדם ששלח את ההודעה החשודה, ולכן זה לא נחשב בדיקה עצמאית. הבדיקה מועילה רק אם גם הפרטים השמורים אמיתיים וגם היא מתבצעת לפני התשלום.
- דרשו אישור שני אמיתי לשינויים ולהעברות רגישים: המיטיגציה (mitigation) של MITRE היא להגביל למי יש סמכות לבצע עסקאות רגישות ולאשר תשלומים מחוץ לערוצים לא מאובטחים כמו אימייל. המאשר השני צריך לבחון את הבקשה, ולא לחזור על ההנחה של האדם הראשון.
- השתמשו באימות רב-גורמי (MFA) בחשבונות אימייל: Microsoft ממליצה עליו ואומרת שהוא מגן מפני פריצה לחשבון. הוא מגן על ההתחברות, ולכן לא עוזר מול התחזות שלא נוגעת לחשבון. וגם את בקשת האישור עצמה אפשר לנצל לרעה, כמו שהערך הצפת בקשות אימות (MFA fatigue) מסביר.
מה DMARC קובע ומה הוא לא קובע
תקן לאימות אימייל בשם DMARC בודק שהדומיין שבכתובת ה-From הנראית לעין תואם (נמצא בהתאמה עם) דומיין שעבר אחת משתי בדיקות אחרות: SPF או DKIM. SPF בודק אם שרת השליחה מורשה לשלוח הודעות בשם הדומיין, ו-DKIM מאמת איזה דומיין חתם על ההודעה. התקן הזה עוזר להראות אם הדומיין שבכתובת ה-From אמיתי, ולא אם בקשת התשלום אמיתית. Microsoft אומרת ש-DMARC עוזר למנוע שימוש בשולחים מזויפים (spoofing) בהונאת BEC. הודעה מדומיין דמוי (lookalike domain) שהתוקף רשם, או מתיבת דואר אמיתית שנפרצה, עדיין יכולה לעבור אימות, כי הבדיקות בוחנות את דומיין השליחה, ולא את הבקשה.
מדיניות DMARC שמגדיר בעל הדומיין קובעת גם למערכות הקבלה מה לעשות עם הודעות שנכשלות בבדיקה:
- הערך None (p=none): מציע שלא לנקוט בפעולה, ומשמש למעקב ולכיוונון.
- הערך Quarantine: מבקש מהמערכת המקבלת לקבל את ההודעה, אך לסמן אותה.
- הערך Reject: מבקש מהמערכת המקבלת לדחות את ההודעה.
מה שקורה תלוי במערכת הקבלה, ולכן אלה בקשות ולא הבטחות. Microsoft ממליצה לעבור בהדרגה ממעקב למצב Reject, ולבדוק בכל שלב, כי חלק מההודעות הלגיטימיות עלולות להיחסם בטעות.
אבטחת אימייל מעבר לאימות
מדיניות ההגנה מפני פישינג של Microsoft מזהה שולחים מזויפים, כלומר כתובת ה-From שלא תואמת את הדומיין של מקור השליחה. היא גם מזהה ניסיונות התחזות, כלומר שולח או דומיין שנראים דומים לגורם אמיתי. התכונות הבסיסיות כוללות התראת Safety Tip (עצת בטיחות) שמוצגת כשההודעה מגיעה משולח שהנמען לא שומע ממנו לעיתים קרובות. בנוסף, Defender for Office 365 מוסיף הגנה מפני התחזות למשתמשים ולדומיינים. Microsoft מציינת שכאשר הגדרות היסטוריית אנשי קשר (contact history) מופעלות, ההגנה מפני התחזות לא פועלת במקרים שבהם השולח והנמען כבר החלפו הודעות אימייל בעבר. לכן בדיקה עצמאית של הבקשה עדיין חשובה.
בקרות פיננסיות ומעקב אחר זהויות מוסיפות יכולת זיהוי שחורגת מתיבת הדואר. אסטרטגיית הזיהוי של MITRE ל-Financial Theft מכסה גם מעקב אחר מערכות אימייל ומסמכים, לאיתור חשבוניות מזויפות, התחזות לספקים והפניית תשלומים. היא מכסה גם מעקב אחר אפליקציות פיננסיות, לאיתור גישה לא מורשית ושינויי כללים.
מה עליכם לעשות אם יש חשד להונאת BEC?
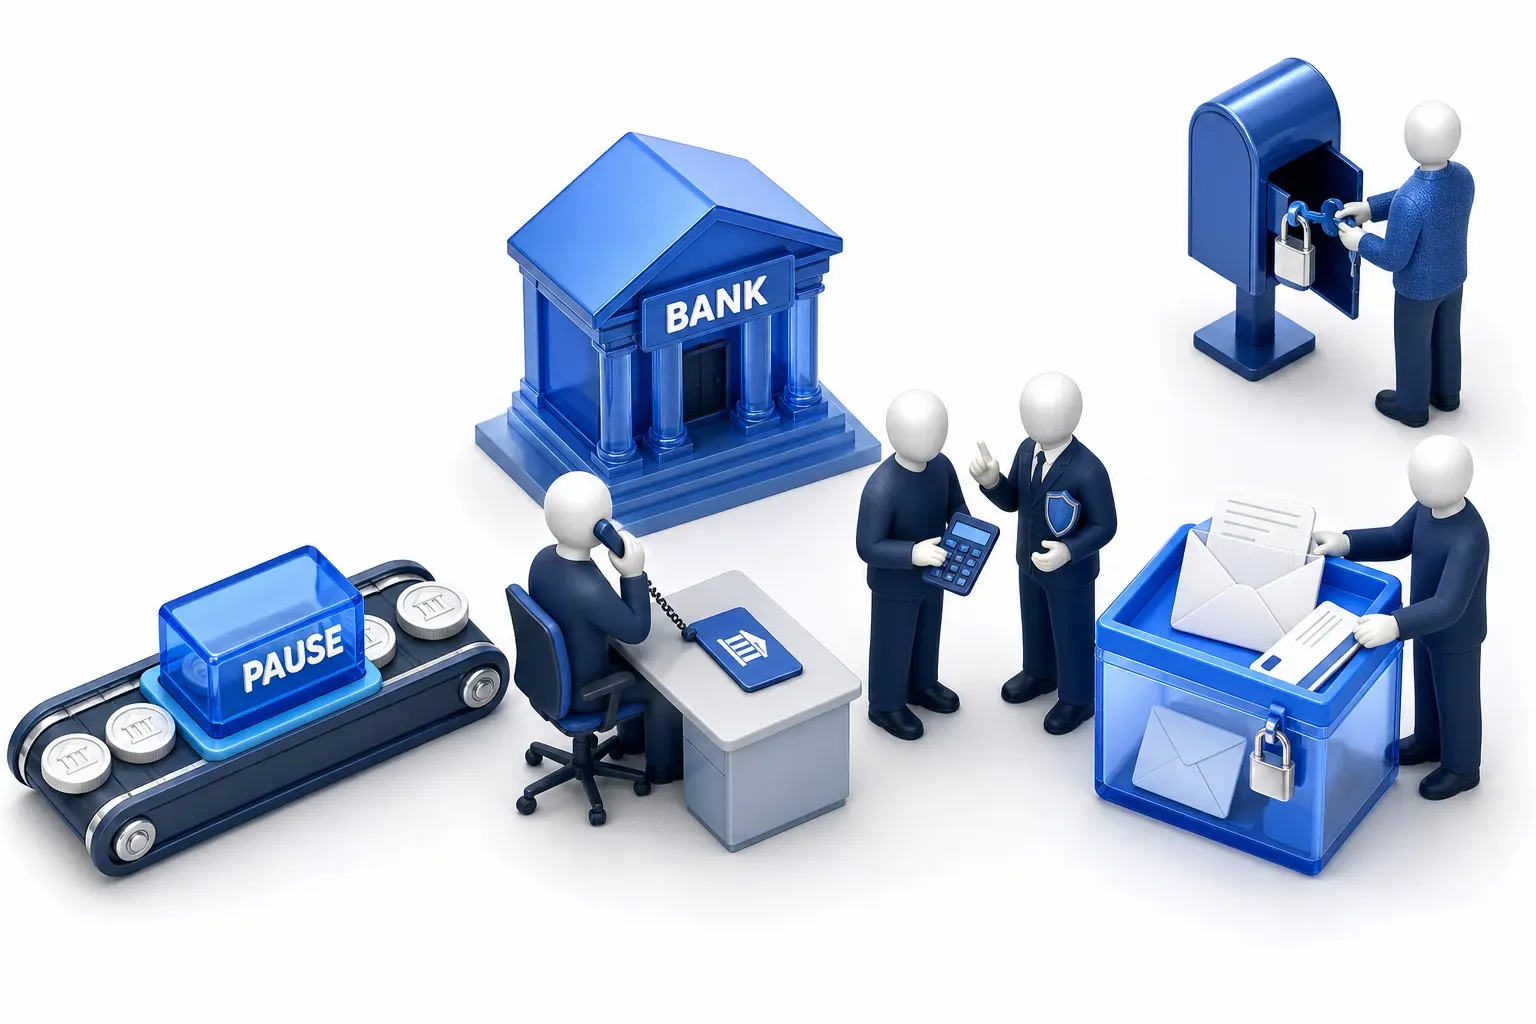
מהירות חשובה: דוח IC3 אומר שכשמתגלה העברה כספית הונאתית, הזמן קריטי.
- השהו תשלומים שמחכים לביצוע: עצרו כל תשלום שמקושר לבקשה.
- פנו לבנק מיד, בערוץ מהימן: השתמשו באתר הרשמי של הבנק או במספר הטלפון הרשמי שלו, כפי שממליץ ה-NCSC, ולא בפרטים מתוך ההודעה החשודה. בקשו שיפעלו באופן דחוף להשבת הכספים. דוח IC3 ממליץ לבקש מהמוסד הפיננסי להחזיר את הכספים (recall), ומציין שלמוסדות יש מדיניות שונה בנושא.
- עדכנו את מחלקת הכספים ואת מחלקת האבטחה: ה-NCSC ממליץ לעדכן את מחלקת ה-IT, או את האדם שממלא את התפקיד הזה, בהקדם האפשרי.
- שמרו את ההודעות המקוריות ואת פרטי ההעברה: IC3 מבקשת את פרטי ההעברה המלאים בדיווח.
לאחר מכן דווחו על המקרה, בהתאם למקום שבו אתם נמצאים:
- בארה"ב: הגישו תלונה ל-IC3, לא משנה מה גובה הסכום שאבד. IC3 עשויה לעזור למוסדות פיננסיים ולרשויות אכיפת החוק להקפיא כספים.
- בבריטניה: ארגון שמקום מושבו בבריטניה יכול לדווח על אירוע סייבר ל-NCSC.
- בישראל: אפשר לדווח בשירות דיווח על אירוע סייבר של מערך הסייבר הלאומי, באינטרנט או בשיחת חינם למספר 119. הדיווח למערך הסייבר הלאומי לא מחליף הגשת תלונה למשטרת ישראל.
- בכל מקום אחר: דווחו עליו לשירות הלאומי שלכם לדיווח על פשעי סייבר או הונאות.
אין ערובה שהכסף יוחזר. ה-FBI אומרת שבחלק מהמקרים אפשר להשיב כסף, ובמקרה שתואר למעלה החוקרים הקפיאו חלק מהכספים.
אם ייתכן שתיבת הדואר נפרצה
העבירו את הטיפול לגורמי ה-IT או האבטחה, מיד. ההנחיות של Microsoft לתיבת דואר שנפרצה ב-Microsoft 365 מפרטות את שלבי הבלימה: להשבית את החשבון, או לאפס את הסיסמה שלו אם אי אפשר להשבית אותו, ולבטל סשנים פעילים. ההנחיות מפרטות גם בדיקה והסרה של שיטות ומכשירי אימות רב-גורמי לא מוכרים, של אפליקציות שלא אמורות לקבל גישה, ושל העברה אוטומטית חשודה של דואר או כללי תיבת דואר חשודים. ההנחיות אומרות לא לשלוח את הסיסמה החדשה באימייל למשתמש, כי התוקף עשוי להיות מסוגל לקרוא את תיבת הדואר.
איפה הונאת BEC מופיעה ב-MITRE ATT&CK?
צוותי אבטחה שמשתמשים ב-MITRE ATT&CK, קטלוג פומבי של טכניקות תוקפים, ימצאו את הונאת BEC בשני מקומות. התת-טכניקה Impersonation (T1684.001) של Social Engineering (T1684), שנוצרה באפריל 2026, מזכירה את הונאת BEC בתיאור שלה: בקמפיינים רבים של הונאת BEC או של הונאת אימייל, תוקפים משתמשים בהתחזות כדי להונות קורבנות. הטכניקה Financial Theft (T1657) מפרטת את הונאת BEC בין הקמפיינים שמטרתם הסופית היא גניבת כסף. הטכניקה מציינת גם שלמקרים כאלה יכולים להיות כמה קורבנות: גם מי שהחשבון שלו נפרץ, וגם מי שסופג את ההפסד הכספי הסופי.
דוחות ישנים יותר עשויים להתייחס להתחזות באמצעות המספר T1656. הדף של MITRE עבור המספר הזה מפנה כיום אל T1684.001, כך שאפשר עדיין לעקוב מאזכור ישן אל הטכניקה הנוכחית.