
מניפולציה בחשבונות (Account Manipulation, T1098)
מניפולציה בחשבונות (Account Manipulation) היא שינוי לא מורשה שתוקף עושה בחשבון קיים. השינוי יכול להיות בפרטי ההזדהות של החשבון (credentials), כלומר בנתונים שמאפשרים להתחבר אליו, או בהרשאות של החשבון (permissions), כלומר במה שמותר לו לעשות במערכת. לדוגמה, תוקף מוסיף מפתח, מכשיר או הרשאות מנהל מערכת, כדי לשמור על הגישה לחשבון או להרחיב אותה. חלק מהשינויים האלה יכולים להישאר אחרי איפוס הסיסמה, ולכן ייתכן שהוא לא יספיק.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
מישהו מתחבר לחשבון שלכם בקבוצת הכיתה, עם הסיסמה שלכם. לפני שהוא עוזב, הוא בשקט הופך את החשבון שלו למנהל בקבוצה שלכם. למחרת אתם מחליפים את הסיסמה שלכם. החשבון שלו עדיין מנהל, אז הוא עדיין יכול למחוק הודעות ולהוסיף אנשים. כדי להוציא אותו, מישהו צריך להוריד אותו מרשימת המנהלים. זה בדיוק מה שקורה בחשבון: החלפת הסיסמה לא מוציאה משם את התוקף. להיות מנהל זה דבר נפרד מלדעת את הסיסמה.
חידון מניפולציה בחשבונות
בדקו את הידע שלכם על מניפולציה בחשבונות - אולי אתם כבר יודעים עליו הכל.
מה זאת מניפולציה בחשבונות?
איך מניפולציה בחשבונות עובדת
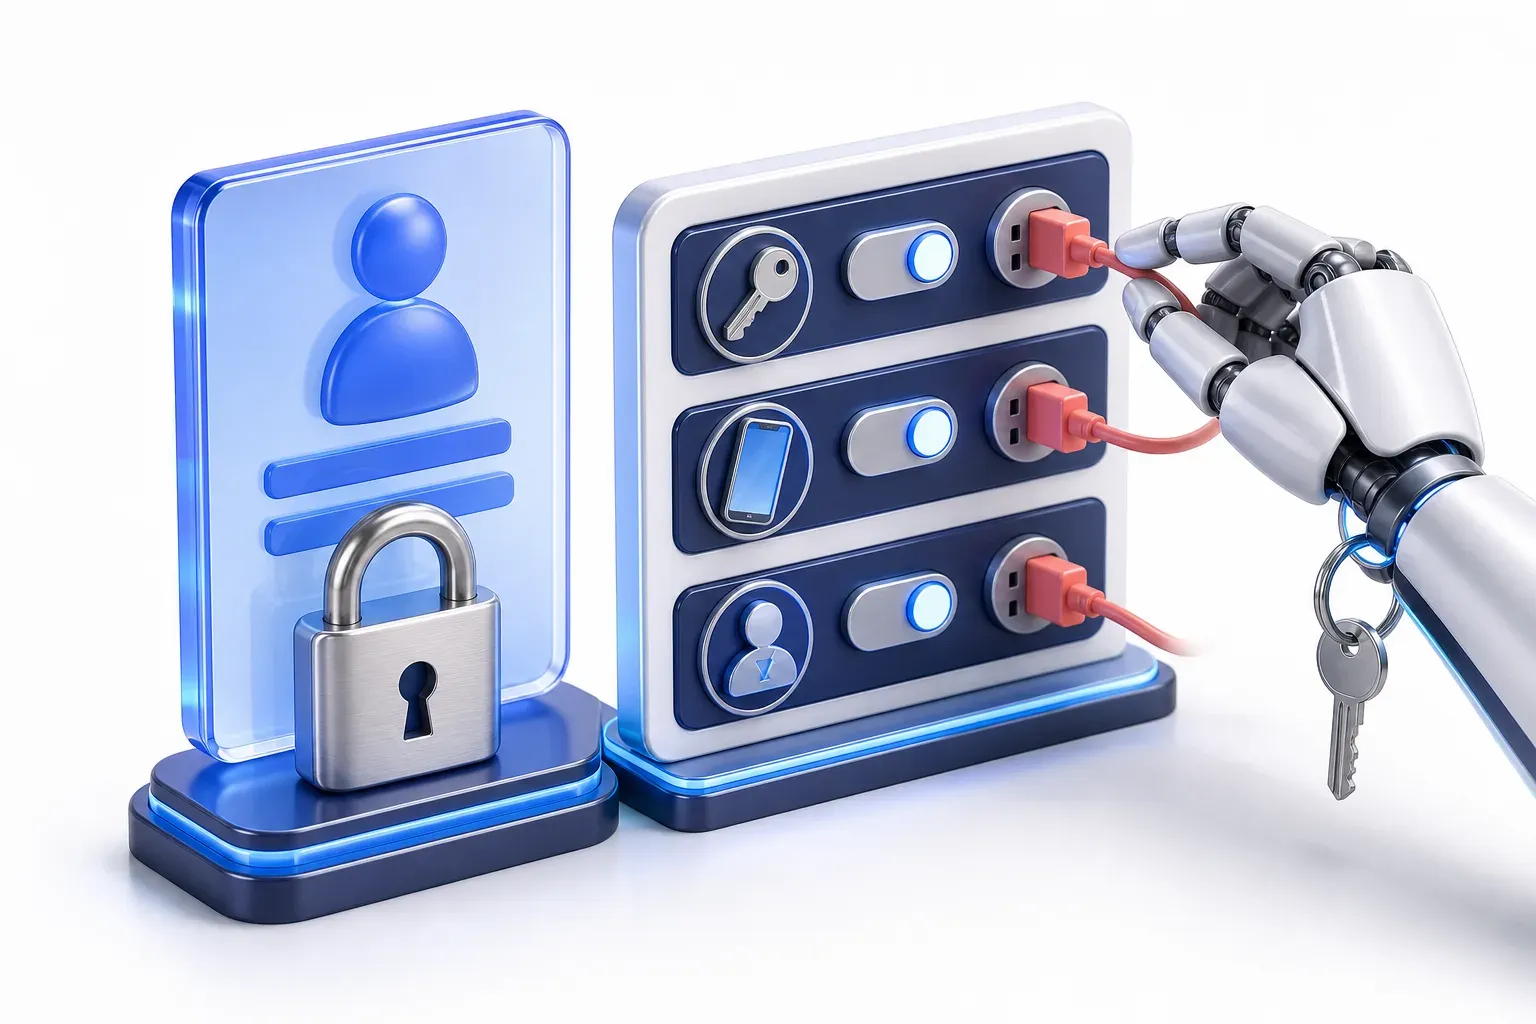
מניפולציה בחשבונות אינה מספיקה כדי להשיג גישה מלכתחילה: היא דורשת מהתוקף הרשאות שמתאימות לשינוי המדובר. אלה יכולות לנבוע משליטה בחשבון עצמו, או מהרשאות רחבות יותר על המערכת או הדומיין שעליו החשבון קיים. עם הרשאות מספיקות, התוקף יכול לשנות חשבון אחר בלי לדעת את הסיסמה שלו - למשל, לאפס את הסיסמה של מנהל מערכת. מי שגנב סיסמה רגילה לא יכול להעניק לחשבון תפקיד מנהל מערכת באופן אוטומטי, ולא לשנות חשבונות אחרים בלי הגבלה. MITRE ממליצה שלחשבונות עם הרשאות נמוכות לא יהיו הרשאות לשנות חשבונות או מדיניות שקשורה לחשבונות.
השירות, כלומר הפלטפורמה או החברה שמנהלת את החשבון, מתייחס לשינוי כאל הגדרה רגילה של החשבון. ההשפעה שלו על התוקף תלויה בסוג השינוי: פרטי הזדהות שנוספו יכולים לשמש כדרך נוספת להתחבר. מכשיר כניסה שנוסף, כלומר מכשיר שנרשם כדי לשמש כגורם השני באימות הרב-גורמי (MFA), יכול לשמש את התוקף כדי לעבור את הגורם השני. תפקיד או קבוצה שנוספו לחשבון משנים מה מותר לו לעשות. שינוי שנעשה בחשבון יכול להישאר גם אחרי החלפת הסיסמה שבה התוקף השתמש בהתחלה.
איך מניפולציה בחשבונות מסווגת ב-MITRE ATT&CK
שמירה על גישה (Persistence) פירושה להמשיך ולהחזיק בגישה לחשבון, "גם כשיש הפעלות מחדש, שינויי פרטי הזדהות והפרעות אחרות שיכולות לנתק את הגישה של התוקף". הסלמת הרשאות (Privilege Escalation) היא קבלת הרשאות בדרגה גבוהה יותר. MITRE ATT&CK היא מאגר ידע ציבורי על שיטות תקיפה, המבוסס על מקרי תקיפה שנצפו בפועל. המסגרת מקטלגת את מניפולציה בחשבונות כטכניקה T1098 בשתי הקטגוריות האלה, ומחלקת אותה לשבע תת-טכניקות, לפי המקומות השונים שבהם אפשר לעשות את השינוי.
מה תוקפים משנים בחשבון
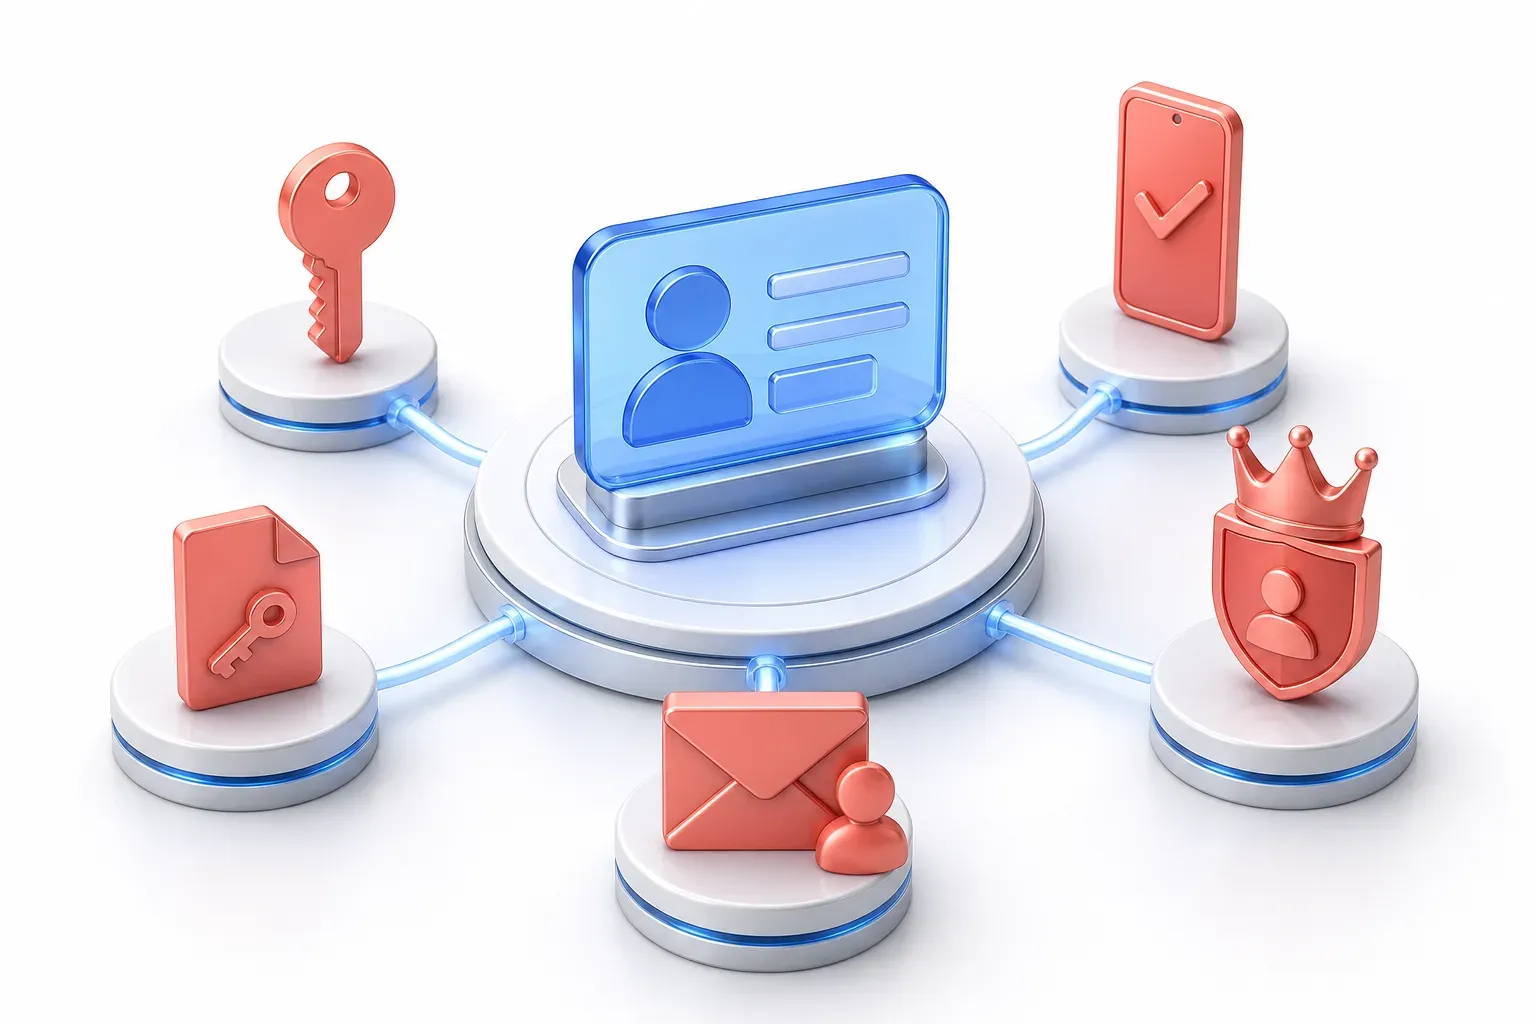
השינויים ש-MITRE מתארת מתחלקים לכמה סוגים:
- פרטי הזדהות נוספים: מפתח או סיסמה שמתווספים לחשבון בענן או לאפליקציה, לצד הפרטים הלגיטימיים שכבר קיימים. סוג אחד הוא סיסמת אפליקציה (app password): סיסמה נפרדת שמשמשת מכשירים ישנים שלא תומכים באימות רב-גורמי. האימות הרב-גורמי דורש גורמים משתי קטגוריות לפחות, למשל משהו שאתם יודעים ומשהו שיש לכם. לכן תוקף שמוסיף סיסמת אפליקציה כזו יכול לעקוף את האימות הרב-גורמי.
- מכשיר חדש: מי שיש לו שם המשתמש והסיסמה של החשבון רושם מכשיר משלו לאימות הרב-גורמי, כך שגם הוא יידרש לעבור את בדיקת הגורם השני. במקרים מסוימים ההגדרה העצמית מצריכה רק שם משתמש וסיסמה. כך חשבונות שאין להם עדיין מכשיר רשום, כולל חשבונות לא פעילים, נשארים חשופים לכך שמישהו ירשום להם מכשיר כזה.
- הרשאות נוספות: תפקיד חדש, כמו מנהל מערכת גלובלי נוסף בסביבת Office 365, או חברות בקבוצה עם הרשאות נרחבות, כמו קבוצת משתמשי VPN או קבוצת מנהלי מערכת.
- גישה לתיבת הדואר: הרשאות נוספות על תיבת הדואר, כך שהתוקף שומר לעצמו גישה אליה.
- מפתחות SSH: בשרתים שמנוהלים מרחוק באמצעות SSH עם התחברות מבוססת מפתח, מתווסף מפתח לקובץ שמפרט אילו מפתחות מורשים להתחבר לחשבון.
המסגרת MITRE מתייחסת גם לשינויים שקטים יותר, כמו החלפת סיסמה שוב ושוב כדי להתגבר על כללים שמחייבים אותה לפוג, כך שסיסמה גנובה נשארת שמישה.
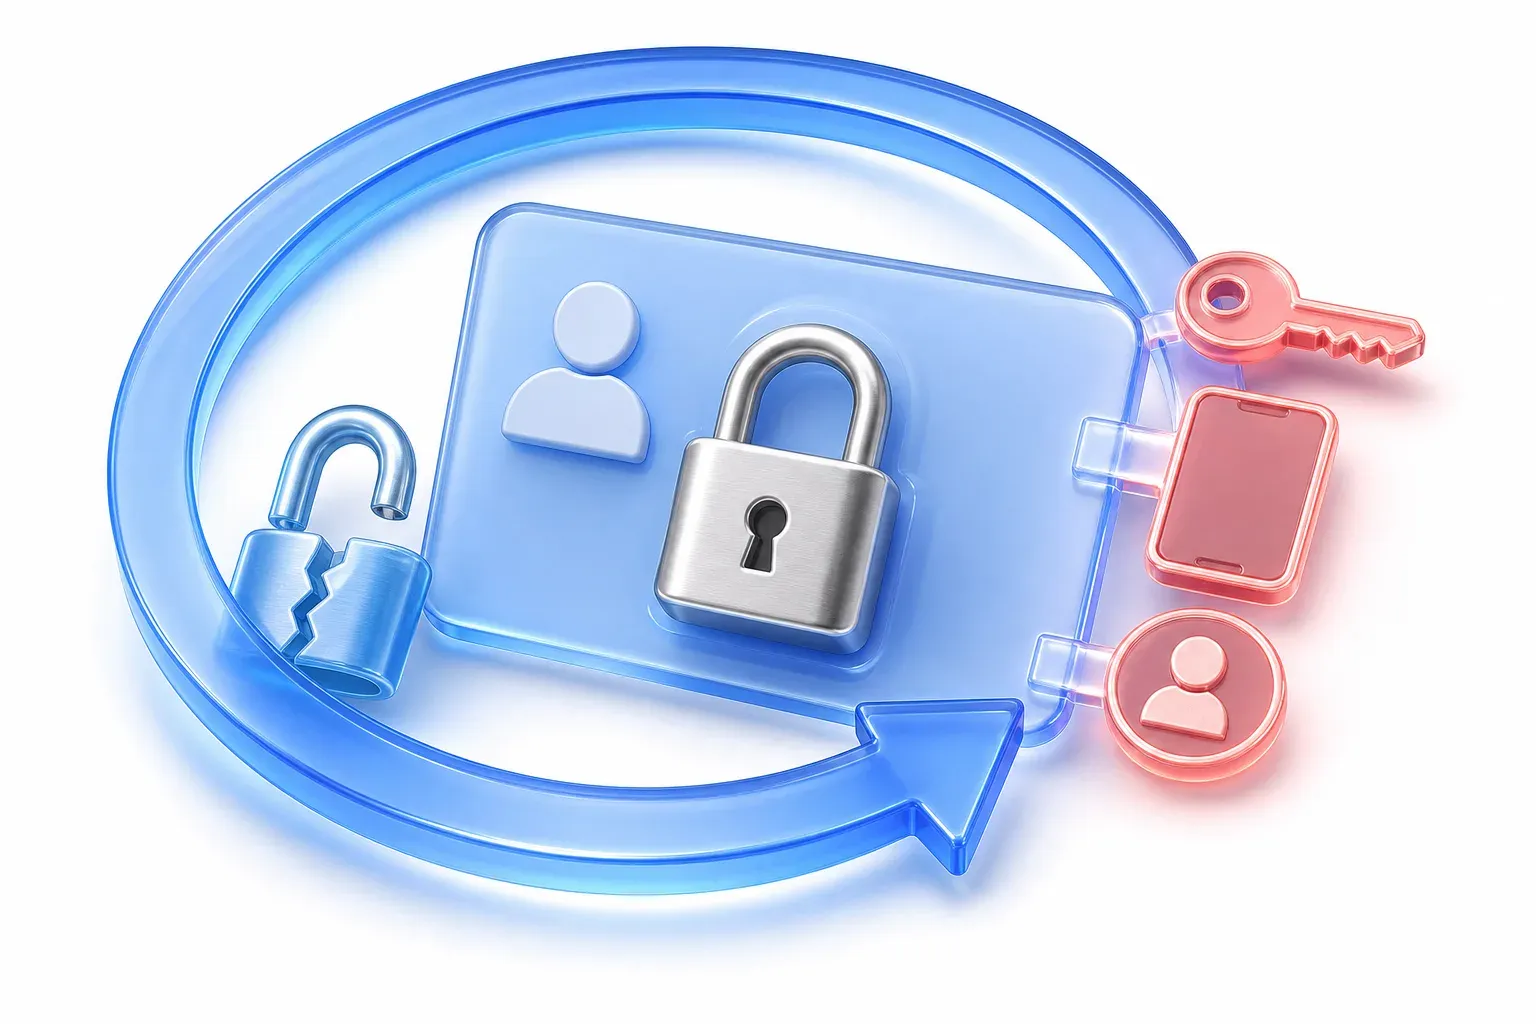
למה ייתכן שאיפוס סיסמה לא יספיק
איפוס סיסמה מחליף רק פרט הזדהות אחד: את הסיסמה. הוא עדיין נחוץ, אבל מה שנשאר בידי התוקף אחריו תלוי במה שהוא הוסיף. שלושת סוגי התוספות האלה פועלים כל אחד בדרך משלו:
- פרטי הזדהות נוספים: מפתח, למשל מפתח SSH, הוא דרך נפרדת להתחבר לחשבון. השאלה אם פרטי הזדהות אחרים נשארים תקפים אחרי איפוס הסיסמה תלויה בשירות: בסביבות Microsoft Entra ID שבהן מופעלת תכונת סיסמת האפליקציה, סיסמת האפליקציה יכולה להישאר תקפה גם אם מאפסים את הסיסמה הראשית.
- הגורם השני שנוסף: בתהליך התחברות שדורש גם סיסמה וגם את הגורם השני, מכשיר שהתוקף רשם לעצמו מספק רק אותו. סיסמה היא דבר שאתם יודעים, ומכשיר הוא דבר שיש לכם. בגלל ההבדל הזה, המכשיר לא מחליף את הסיסמה: הוא נותן לתוקף רק את הגורם השני. זו הסיבה שבתהליך שחזור הגישה לחשבון מסירים גם את המכשיר הזה. התיאור הזה נכון רק לתהליך התחברות שמשלב סיסמה ואימות רב-גורמי.
- תפקיד או קבוצה שנוספה: השינוי הזה משנה את ההרשאות של החשבון, ולא את מי שמתחבר אליו. הוא יכול להישאר גם אחרי איפוס הסיסמה, אבל הוא לא מאפשר לאף אחד להתחבר: התוקף עדיין צריך להתחבר לאותו חשבון, או לזהות אחרת שקיבלה את ההרשאות האלה.
קמפיין ש-Microsoft חשפה בינואר 2026 מראה מה המשמעות של זה בפועל לשחזור הגישה לחשבון. תוקפים השתלטו על תיבות הדואר באמצעות AiTM phishing, ו-Microsoft ציינה שתוקף שנמצא במצב הזה יכול להוסיף שיטת סיסמה חד-פעמית משלו לאימות הרב-גורמי. ההנחיה של Microsoft לארגונים שנפגעו הייתה חד-משמעית: "איפוס סיסמה לבדו אינו מספיק." הסשן (session), כלומר מצב שבו המערכת מזהה את מי שמחובר לחשבון, היה כבר נפרץ. לכן ההנחיה של Microsoft לשחזור הגישה לחשבון כללה גם ביטול עוגיות סשן פעילות וגם ביטול השינויים שהתוקף עשה באימות הרב-גורמי. להוציא תוקף מהחשבון פירושו לאפס את פרטי ההזדהות שנחשפו, לבטל את הסשנים, ולאתר ולהסיר כל שינוי לא מורשה.
איך שינוי אחד יכול להעלות את ההרשאות של תוקף
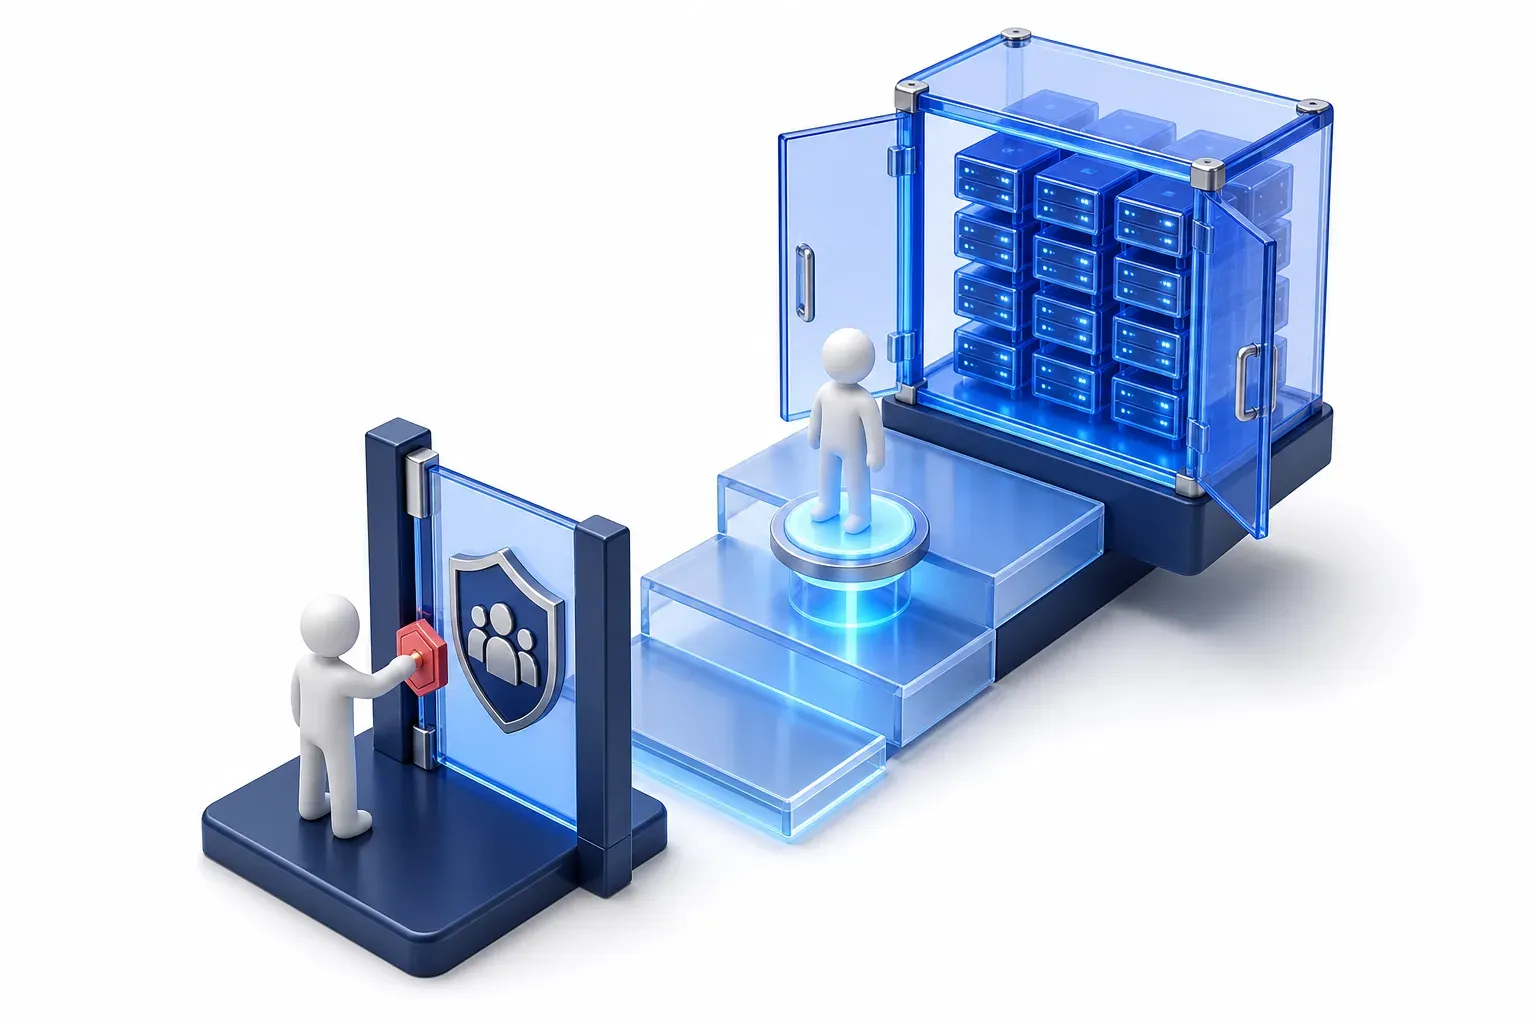
מניפולציה בחשבונות היא גם הדרך שבה תוקף מעלה את רמת ההרשאות שלו. הוספת תפקיד או קבוצה לחשבון שבשליטת התוקף יכולה לתת לחשבון יכולות שלא היו לו קודם. MITRE מציינת שהוספה כזו יכולה להוביל להסלמת הרשאות, כאשר לתפקיד החדש יש השפעה גם על חשבונות אחרים.
בחקירה מ-2025 תיעדה Mandiant playbook של תקיפה שבו משתמשת קבוצת התקיפה Scattered Spider, ש-Mandiant מכנה אותה UNC3944. לפי ה-playbook הזה, תוקפים מתקשרים למוקדי התמיכה הטכנית ומתחזים לעובדים. תחילה הם משיגים איפוס סיסמה של עובד רגיל, ולאחר מכן איפוס סיסמה של מנהל מערכת בעל הרשאות גבוהות.
בסביבות ש-Mandiant מתארת, קבוצה עם שם ברור בספריית הזהויות, כמו "ESX Admins", מעניקה הרשאות ניהול על הסביבה הווירטואלית. הוספת חשבון שבשליטת התוקפים לקבוצה הזו נתנה לו "הרשאות ניהול מלאות על vSphere", הפלטפורמה שמריצה את השרתים הווירטואליים של הארגון. באותן סביבות, שינוי אחד בחברות בקבוצה אחת העביר לידיהם את השליטה המלאה בסביבה הווירטואלית.
מניפולציה בחשבונות לעומת מושגים דומים
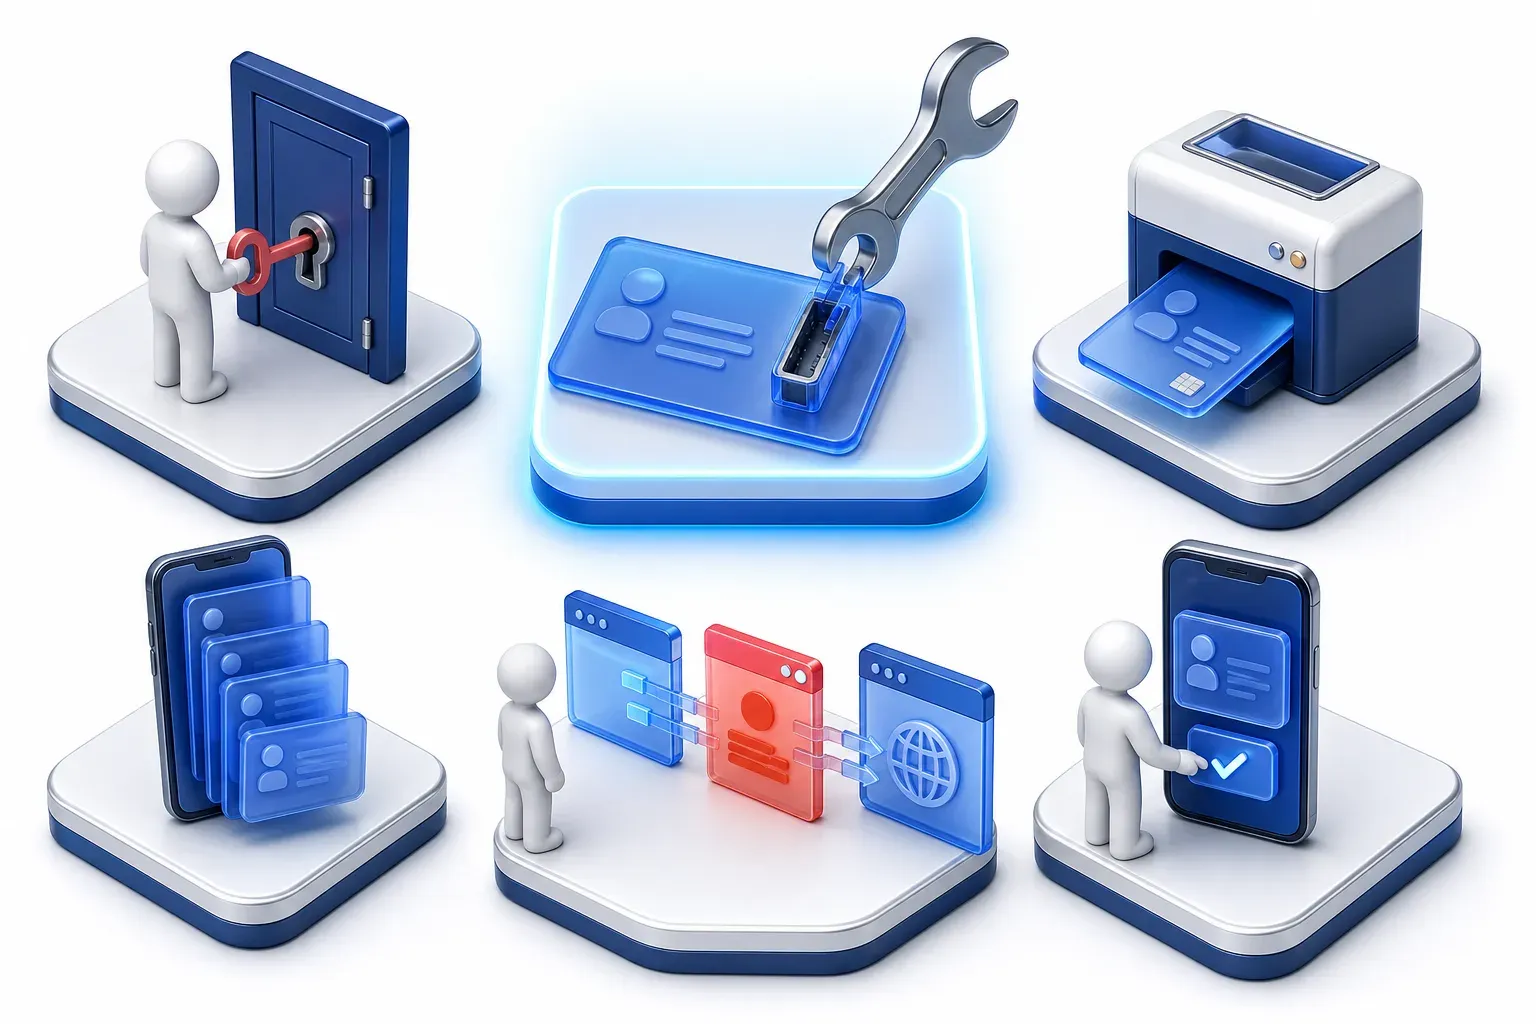
- שימוש בחשבון גנוב: התחברות עם פרטי הזדהות שכבר נמצאים בידי התוקף, בדיוק כמו שהיה מתחבר בעל החשבון. מניפולציה בחשבונות הולכת צעד נוסף: היא משנה את החשבון עצמו, כך שהגישה נמשכת זמן רב יותר או מתרחבת.
- יצירת חשבון: חשבון חדש שנוצר כדי לשמר גישה. מניפולציה בחשבונות משנה חשבון שכבר קיים.
- מתקפת MFA fatigue: מציפה את המשתמש בבקשות אישור חזרות ונשנות, עד שאחת מהן מאושרת, כדי להשיג גישה. אחרי שהתוקף כבר נכנס לחשבון, רישום מכשיר שבשליטת התוקף הוא מניפולציה בחשבונות.
- מתקפת AiTM phishing: מעבירה פרטי התחברות אמיתיים דרך אתר מתחזה, ומשיגה כך את הסשן שנוצר. הוספת שיטת אימות רב-גורמי נוספת בשלב מאוחר יותר, כמו בקמפיין מ-2026 שתואר למעלה, היא מניפולציה בחשבונות.
- מתקפת Consent phishing: המשתמש עצמו, ולא התוקף, מאשר בקשת גישה של אפליקציה זדונית, וגניבת סיסמה לא נדרשת לשם כך.
איך מגינים מזהים את זה ומונעים אותו
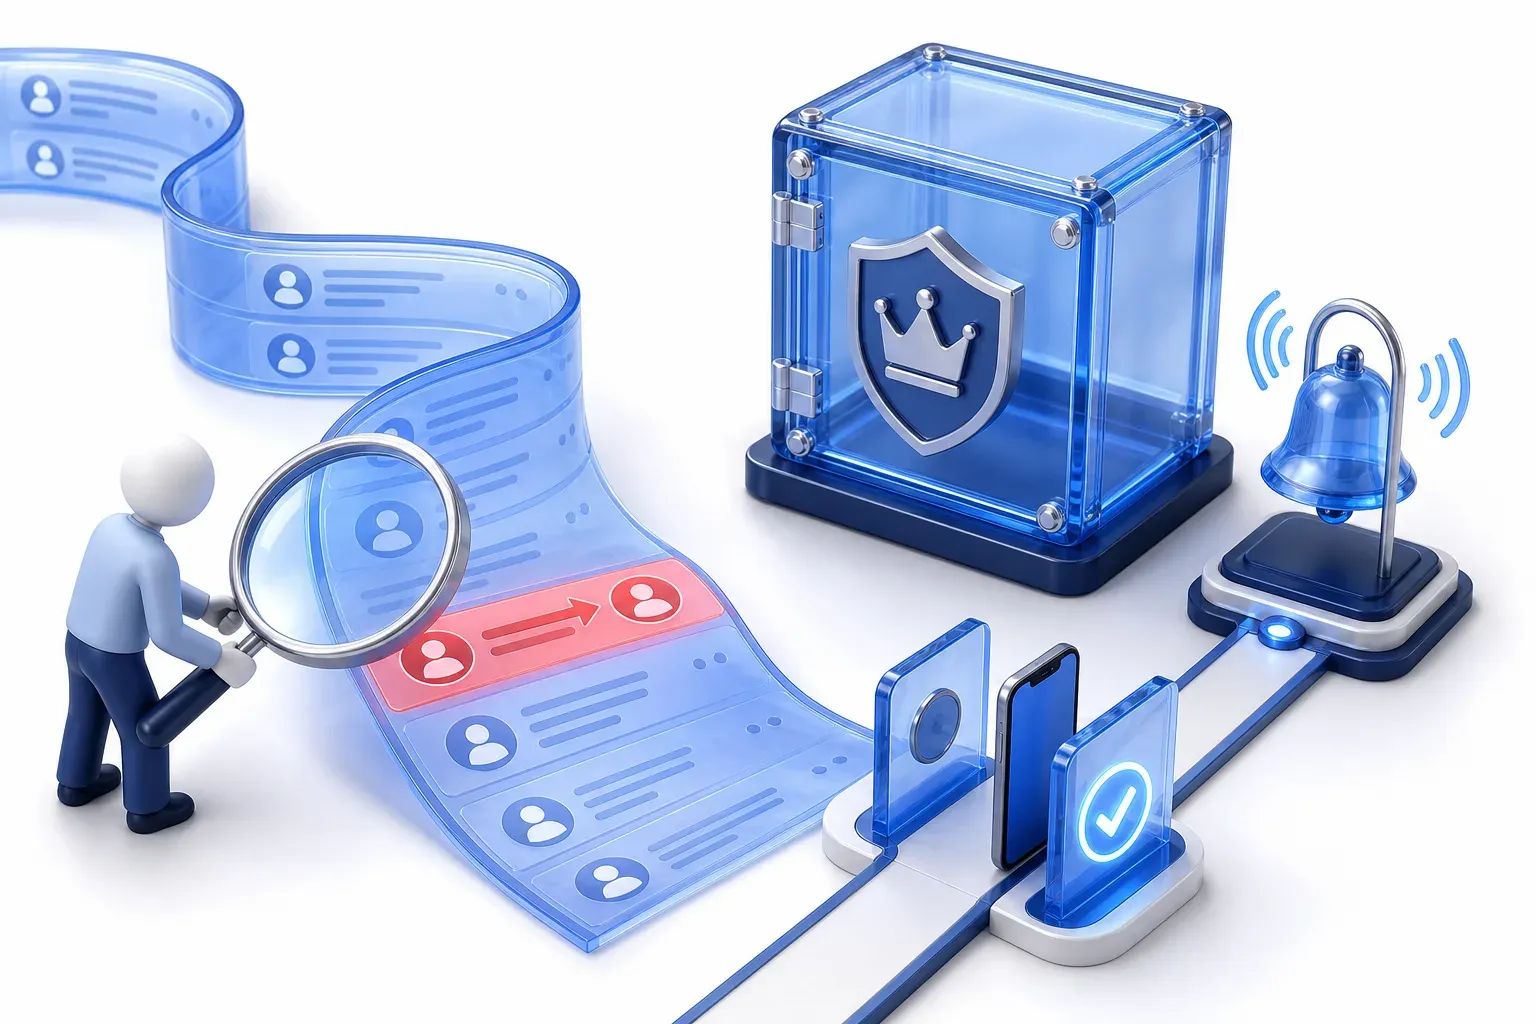
כל אחד מהשינויים האלה הוא פעולה שהשירות יכול לתעד בלוג הביקורת (audit log), רישום שמתעד מי ביצע כל שינוי ומתי. בגלל זה אפשר לזהות את השינויים האלה. הנחיות הזיהוי של MITRE מבקשות ממגינים לציין אילו קבוצות בעלות הרשאות גבוהות הם רוצים לפקח עליהן. הן גם מבקשות לסמן מקרה שבו חשבון אחד משנה חשבון אחר, מה שיכול להעיד שהחשבון שביצע את השינוי נפרץ. העצה של Mandiant אחרי מתקפות ה-vSphere הייתה להתייחס לקבוצות החזקות כאל הנכסים הרגישים ביותר. זה אומר לשלוט בקפדנות במי שיכול לשנות את החברות בקבוצות האלה, ולהפעיל התראה על כל שינוי.
המניעה מתמקדת באותם השינויים. MITRE ממליצה לדרוש אימות רב-גורמי לפני שמאפשרים רישום מכשיר חדש, ולא לאפשר רישום מכשירים לחשבונות לא פעילים. שני הצעדים יחד חוסמים את אפשרות ההגדרה העצמית. הרחקת חשבונות מנהל מערכת בדומיין מהעבודה היומיומית מגבילה את מה שחשבון רגיל שנגנב יכול לשנות. הסרת אמצעי אימות שאין בהם צורך משאירה לתוקף פחות דברים להוסיף אליהם.
מה לבדוק אם אחד החשבונות שלכם נפרץ
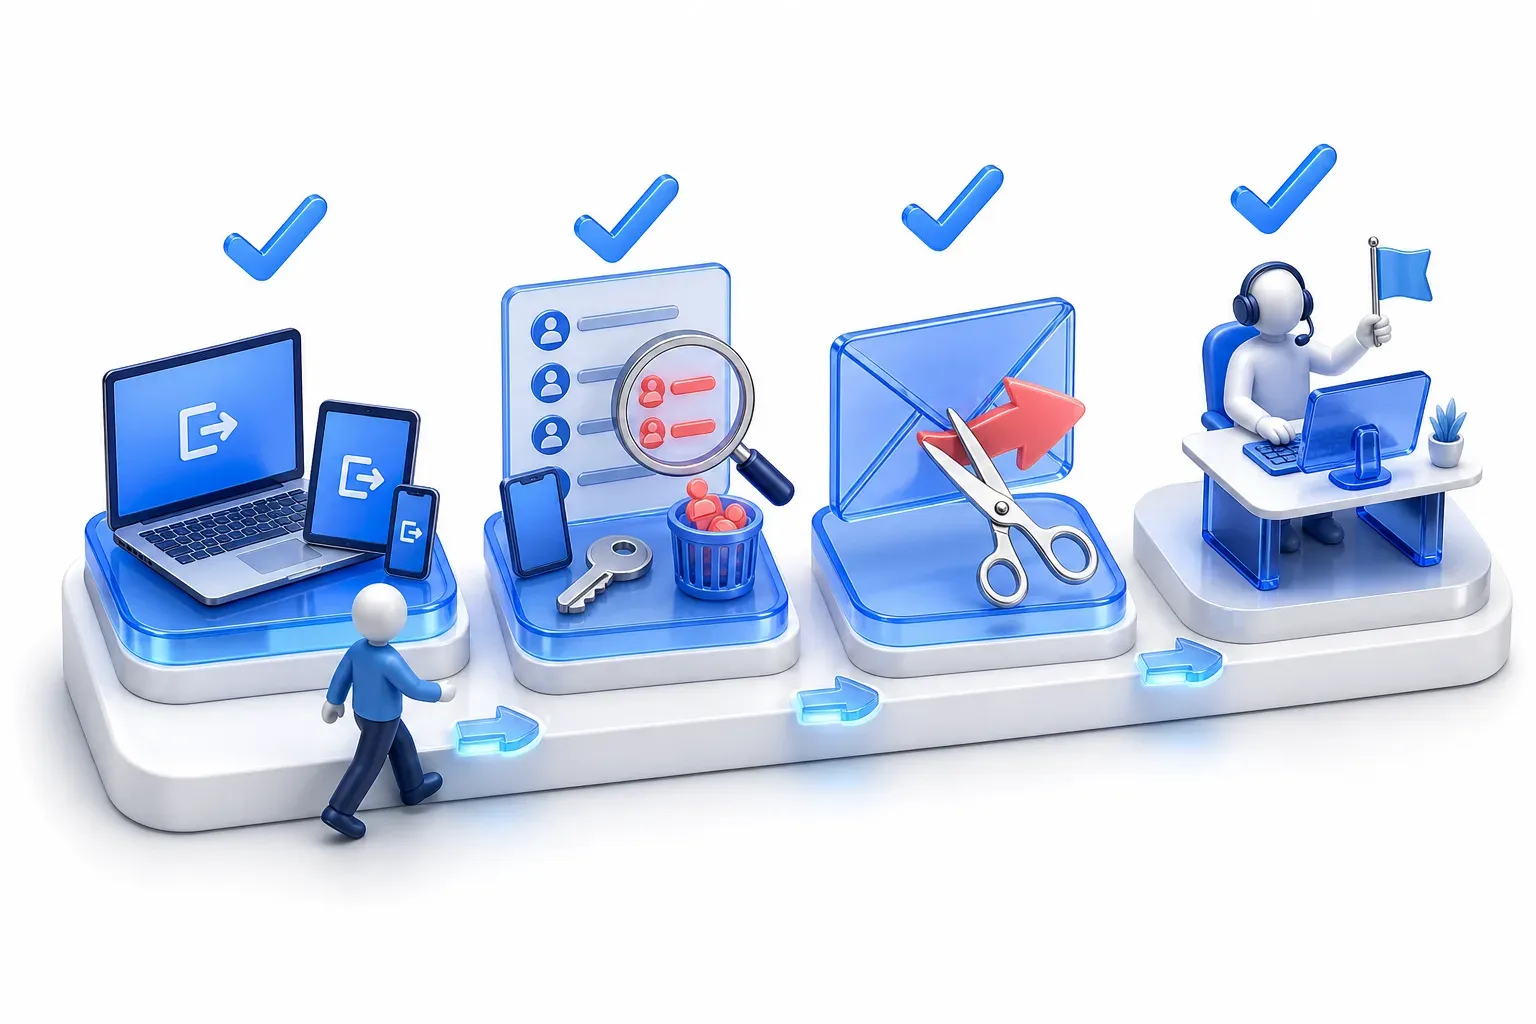
איפוס הסיסמה חשוב, אבל הוא לא בהכרח מסיר את מה שהתוקף הוסיף, ולכן שחזור הגישה לחשבון כולל ארבעה דברים:
- החליפו את הסיסמה, ואז התנתקו מכל המכשירים האחרים: נתקו מהחשבון את כל המכשירים והאפליקציות האחרים, בדרך כלל מתוך ההגדרות שלו, כפי שמתארים צעדי השחזור של המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC).
- חפשו מה שהתוקף הוסיף: עברו על הגדרות האבטחה של החשבון, וחפשו מכשירים, שיטות אימות רב-גורמי וסיסמאות אפליקציה שלא הגדרתם בעצמכם, והסירו אותם.
- בדקו את תיבת הדואר: חפשו כללי העברה ומסננים שלא הגדרתם (ה-NCSC מגדיר זאת כטקטיקה פלילית נפוצה), ובדקו גם אם מישהו אחר קיבל גישה לתיבת הדואר.
- בעבודה, פנו לצוות ה-IT או לצוות האבטחה: הם יכולים לבדוק את התפקידים והקבוצות של החשבון, ואת פרטי ההזדהות שנוספו לו, ולבטל שינויים שאתם לא רואים בעצמכם.
בישראל: מערך הסייבר הלאומי מפעיל שירות בשם ״דיווח על אירוע סייבר״. השירות מאפשר לאזרחים ולארגונים לדווח על אירוע סייבר בטופס מקוון, ולקבל מענה מקצועי ראשוני. בין המקרים שהוא מפרט: פריצה לחשבון ברשת חברתית וחשבון WhatsApp שנחטף. אפשר גם להתקשר בחינם למספר 119 (מרכז 119), כדי לדווח ולקבל עזרה ראשונית. הדיווח למערך הסייבר הלאומי לא מחליף דיווח למשטרה.