
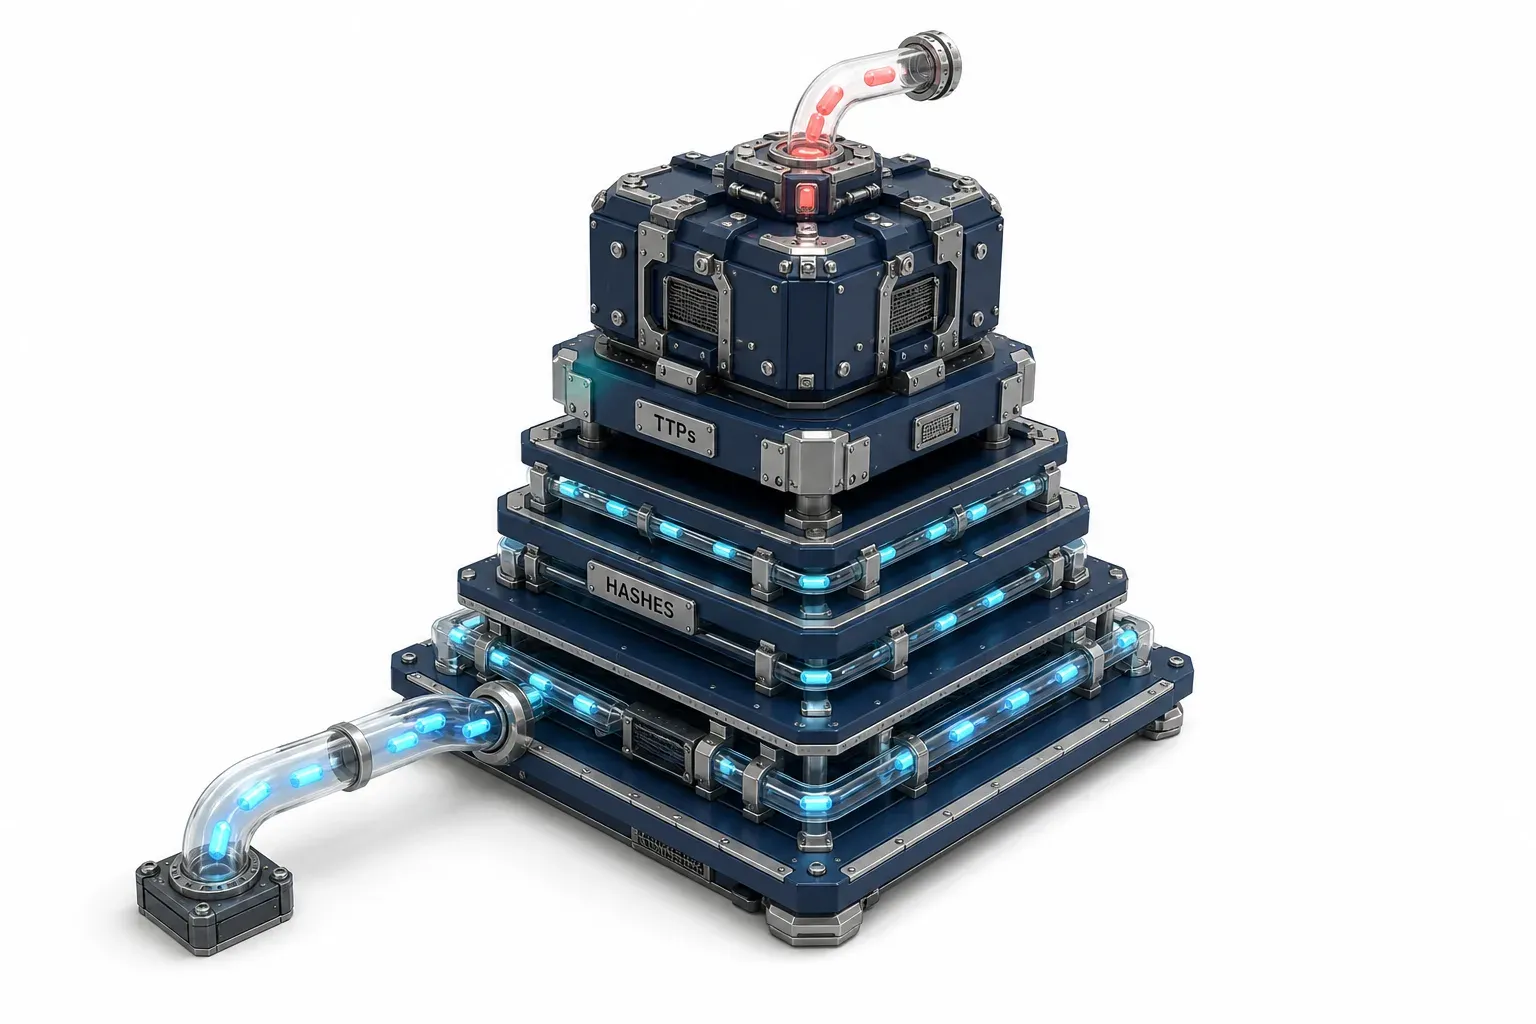
Pyramid of Pain
יש זיהויים שבקושי מאטים תוקף. אחרים מכריחים אותו ללמוד מחדש את העבודה שלו. ה-Pyramid of Pain היא הפירמידה שעוזרת לכם להבחין בין השניים: היא מדרגת אינדיקטורי איום לפי כמה עולה לתוקף כשמונעים ממנו להשתמש בהם.
דייוויד ג'יי ביאנקו (David J. Bianco) פרסם אותה ב-2013. 13 שנים של שינויים בכלים לא הזיזו אותה ממקומה. הפירמידה עדיין משפיעה על מה שצוותי האבטחה בוחרים לזהות קודם.
בהמשך: שש הרמות, במילים של ביאנקו עצמו על כל אחת מהן. למה פסגת הפירמידה היא איפה שהזיהוי משתלם. והחלק שרוב הסקירות מדלגות עליו - כמה זה באמת עולה לפעול שם.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

מה זה Pyramid of Pain?
ה-Pyramid of Pain היא מודל אבטחת סייבר שדייוויד ג'יי ביאנקו יצר ב-2013. הפירמידה מדרגת שישה סוגים של אינדיקטורים לאיום לפי כמה זה עולה לתוקפים כשמגינים מונעים אותם. בתחתית הטווח נמצאים ערכי hash, שקל מאוד להחליף. בקצה השני נמצאות התנהגויות, כלומר טקטיקות, טכניקות ונהלים (TTPs), שמכריחות תוקפים ללמוד מחדש איך הם פועלים.
הניסוח של ביאנקו עצמו חד יותר מכל תיאור אחר. הוא כתב שהתרשים "מראה את הקשר בין סוגי האינדיקטורים שבהם אתם עשויים להשתמש כדי לזהות פעילויות של תוקף, לבין כמה כאב זה יגרום לו כשתצליחו למנוע ממנו את האינדיקטורים האלה." יחידת המדידה היא לא כיסוי הזיהוי. היא מה שהמניעה עולה לצד השני.
המיקוד בכמה זה עולה לתוקף הוא מה שמבדיל את הפירמידה מרשימה כללית של סוגי אינדיקטורים. SANS מקטלגת אותה כ"מודל תפיסתי לשימוש יעיל במודיעין איומי סייבר בפעולות זיהוי איומים, עם דגש מיוחד על העלאת עלות התפעול של התוקפים." הפירמידה היא כלי לתעדוף במודיעין איומים ובעבודת זיהוי. היא לא מודל בשלות, וגם לא דירוג של אינדיקטורים לפריצה לפי קלות האיסוף שלהם. אינדיקטורים זולים קלים לאיסוף. וזו בדיוק הבעיה.
שש הרמות הופכות את הדירוג למוחשי, אבל רמה אחת מהן היא הרמה שרוב הסקירות טועות לגביה.
חידון Pyramid of Pain
בדקו את הידע שלכם על Pyramid of Pain - אולי אתם כבר יודעים עליו הכל.
מי פרסם את Pyramid of Pain ב-2013?
תסבירו לי כמו לילד בן 10
תארו לכם שמנסים לעצור כנופיית כייסים. תפסו לכייס אחד את הכפפות שלו, והוא ילבש זוג אחר. סגרו רחוב אחד, והכייסים יעברו לרחוב הסמוך. שום דבר מזה לא מאט את הגניבה. אבל נניח שכל שומר בעיר לומד את תרגיל הכנופייה האמיתי: ההתנגשות, ההתנצלות וגניבת הארנק. במקרה כזה, אותו תרגיל מפסיק לעבוד בכל מקום. הכייסים יצטרכו להמציא תרגיל חדש. להמציא תרגילים חדשים זו עבודה איטית ויקרה. הפירמידה מדרגת כל דבר שאפשר לקחת מתוקף, לפי כמה זמן לוקח לו להחליף אותו.
מי יצר את Pyramid of Pain - ולמה?
הפירמידה נולדה מתוך תסכול מוכר. ב-18 בפברואר 2013, Mandiant פרסמה את דוח ה-APT1 שלה, שתיעד קבוצת תקיפה סינית שקשורה למדינה. לפי ביאנקו, הדוח "יצר פרצה גדולה בסכר המודיעין על APT" - פתאום, למגינים בכל מקום היה מבחר עשיר של אינדיקטורים אמיתיים על תוקפים.
אחר כך ביאנקו צפה איך הענף השתמש בהם. המסקנה שלו: "כמעט אף אחד לא משתמש בהם ביעילות." צוותים הכניסו את ערכי ה-hash ואת כתובות ה-IP לרשימות חסימה, והתוקף החליף אותם. הערך שלהם התאדה. 11 ימים אחרי דוח ה-APT1, ביאנקו פרסם את Pyramid of Pain בבלוג שלו, Enterprise Detection and Response, כדי להסביר את מה שכולם החמיצו. לא כל האינדיקטורים שווים. התוקפים מחליפים בקלות ובלי לשים לב בדיוק את האינדיקטורים שהכי קל להזין לכלי.
הנה פרט שכמעט כל סקירה על הפירמידה טועה בו: בגרסה הראשונה שהוא צייר היו רק 5 רמות. ערכי hash לא הופיעו בכלל בפירמידה המקורית של 2013. הם הגיעו בעדכון של ינואר 2014 - שינוי שביאנקו ציין בהערה בת שורה אחת:
"אני מעדכן את הפוסט הזה כדי לכלול גרסה מתוקנת מעט של הפירמידה. השינוי האמיתי היחיד שעשיתי הוא שהוספתי רמה חדשה בשביל ערכי hash."
הרמה התחתונה והמפורסמת ביותר בפירמידה הייתה, פשוטו כמשמע, משהו שהוסיפו בדיעבד.
גם ביאנקו עצמו הוא לא שם שנשאר בעבר. הוא Staff Security Strategist בצוות המחקר SURGe של Splunk ומדריך מוסמך של SANS, עם 20 שנות ניסיון בזיהוי אירועים, ציד איומים ומודיעין איומי סייבר. הוא גם יצר את Threat Hunting Maturity Model. הבית המקורי של הפירמידה, בינתיים, הוא עדיין אותו הפוסט ב-Blogspot: המקור הקובע על Pyramid of Pain הוא עדיין עמוד בלוג חינמי.
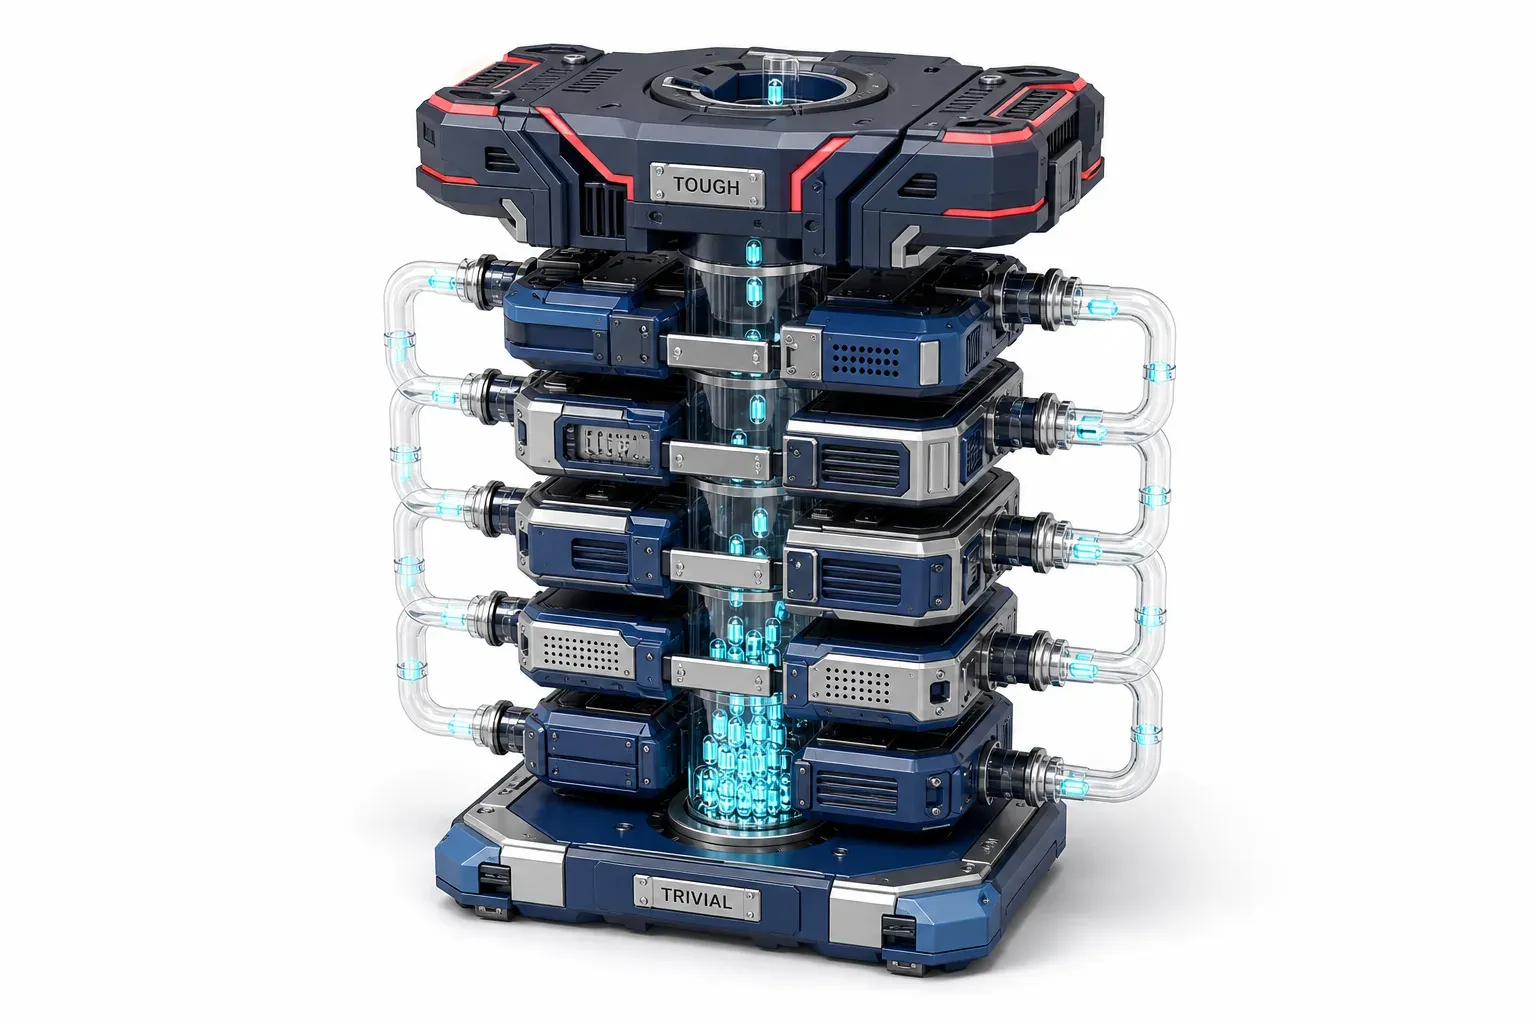
שש הרמות של Pyramid of Pain
הפירמידה נעה מאינדיקטורים שזניח לתוקף לשנות, בתחתית, ועד אינדיקטורים שקשה ממש לשנות, בפסגה. התוויות בתרשים של ביאנקו משקפות את הטיפוס הזה.
# | רמה | רמת קושי | מה זה | דוגמה | מה המניעה עולה לתוקף |
|---|---|---|---|---|---|
1 | ערכי hash | זניח | טביעות אצבע ייחודיות של קבצים זדוניים | ערך SHA256 של קובץ זדוני לדוגמה | כמעט שום דבר - כל שינוי בקובץ יוצר ערך hash חדש |
2 | כתובות IP | קל | כתובות רשת שהתוקף משתמש בהן | כתובת ה-IP של שרת שליטה ובקרה (Command and Control, C2) | דקות - התשתית עוברת רוטציה, ושרתי ה-proxy מתחלפים כל הזמן |
3 | דומיינים | פשוט | דומיינים שתומכים בפעולת התקיפה | דומיין פישינג | עיכוב קטן - רישום ואחסון שאפשר לחזור עליהם בקלות |
4 | עקבות ברשת ובמכונה | מעצבן | עקבות שאפשר לראות מהפעילות שלו ברשת ובמערכות שלכם | תבנית URI ייחודית; מפתח Registry | זמן מעבדה - הגדרה מחדש וקימפול מחדש של הכלים |
5 | כלים | מאתגר | התוכנה שהתוקף מביא איתו | כלי לגניבת פרטי הזדהות | השקעה ממשית - איתור, בנייה ולמידה של כלים חלופיים |
6 | TTPs | קשה | איך התוקף פועל: טקטיקות, טכניקות ונהלים | הצפת בקשות אימות רב-שלבי (MFA) בשיטת push-bombing | המקסימום - ללמוד מחדש התנהגויות, או לוותר על הגישה |
התחתית החד-פעמית: ערכי hash וכתובות IP
ערכי hash נמצאים בתחתית, כי טביעת האצבע של קובץ היא העובדה השברירית ביותר לגביו. הפכו סיבית אחת שלא בשימוש ותקבלו, במילים של ביאנקו, ערך hash שונה לגמרי וללא כל קשר. הוא הולך רחוק יותר מרוב הספקים שמצטטים אותו. ערכי hash משתנים כל כך בקלות, ויש כל כך הרבה מהם, "עד שבמקרים רבים אולי אפילו לא שווה לעקוב אחריהם."
כתובות IP קצת יותר עמידות. תמנעו אחת, והתוקף יכול "בדרך כלל להתאושש בלי אפילו לאבד קצב." מפעיל שיושב מאחורי Tor או מאגר פרוקסי מתחלף "עשוי להחליף כתובות IP לעיתים קרובות מאוד ואף פעם אפילו לא שם לב לזה או לא אכפת לו."
דומיינים: מהמורה, לא קיר
דומיינים עולים לתוקף קצת יותר, כי דומיין פעיל "חייב להיות רשום, משולם (גם אם בכסף גנוב) ומתארח איפשהו." ביאנקו כן לגבי המגבלה כאן: כשיש המון ספקי DNS מתירניים וחינמיים, "בפועל לא כל כך קשה להחליף דומיינים." שלוש הרמות התחתונות פועלות לפי אותו היגיון כלכלי - מחיר המניעה כאן כמעט אפסי.
עקבות ברשת ובמכונה: רמה אחת, לא שתיים
לפעמים תראו את הפירמידה מצוירת עם שבע רמות, כשעקבות ברשת ועקבות במכונה מפוצלים לשתי רמות נפרדות. התרשים המקורי כולל שש רמות בלבד, ושני סוגי העקבות חולקים רמה אחת. עקבות ברשת הם "תופעות נצפות שנגרמות מפעילויות התוקף ברשת שלכם" - חשבו על תבניות URI ייחודיות או ערכי HTTP User-Agent. עקבות במכונה הם אותו הרעיון, רק במכונה עצמה ולא ברשת: מפתחות Registry, שמות שירותים זדוניים.
ההיגיון הכלכלי מאחורי הכאב הזה מצדיק את הרמה המשותפת. זאת הרמה הראשונה שבה המניעה דורשת עבודה אמיתית: תזהו כאן, ו"תגרמו לתוקף לחזור למעבדה שלו, להגדיר מחדש ו/או לקמפל מחדש את הכלים שלו." הרוטציה מפסיקה להיות חינמית.
כלים: לשלול מהתוקף כלי מתוך הארסנל שלו
רמה אחת מעל, הזיהוי מתמקד בתוכנה של התוקף עצמה, באמצעות חתימות אנטי וירוס, כללי Yara, או פרוטוקול הרשת הייחודי של הכלי. הדימוי של ביאנקו מדויק: "אנחנו שוללים מהתוקף את היכולת להשתמש בחץ ספציפי אחד או יותר מתוך אשפת החצים שלו." החלפת כלי שנחשף דורשת מחקר כדי למצוא תחליף, פיתוח אם אין תחליף כזה, ואימון כדי לחזור להיות מיומנים בשימוש בו. אלה שלוש עלויות נפרדות, וכולן משולמות בזמן.
מעל רמת הכלים נמצאת הרמה שלמענה נבנתה הפירמידה כולה.
למה TTPs כואבים לתוקפים הכי הרבה?
טקטיקות, טכניקות ונהלים (TTPs) הם לא דברים שיש לתוקף. הם מה שהתוקף עושה: איך הוא מעלה הרשאות, איך הוא נע לרוחב ברשת, איך הוא משכנע משתמש לאשר גישה. ההבחנה הזו עומדת בבסיס הפירמידה כולה, וביאנקו אמר זאת בפשטות:
"כשאתם מזהים ומגיבים ברמה הזאת, אתם פועלים ישירות מול ההתנהגויות של התוקף, לא נגד הכלים שלו."
התוקף יכול להחליף כלים. הוא יכול להחליף גם תשתית. אבל התנהגות היא הנכס היחיד שהוא לא יכול להחליף מקטלוג, ובגלל זה הפסגה מקבלת את השם הזה. ברגע שתגיבו ל-TTPs מספיק מהר, "אתם מכריחים אותו לעשות את הדבר הכי גוזל זמן שיש: ללמוד התנהגויות חדשות."
הפירמידה מתחברת כאן גם למסגרת שרוב המגינים משתמשים בה כל יום. מסגרת ה-MITRE ATT&CK היא "מסד ידע שנגיש לכולם ברחבי העולם, ומתעד טקטיקות וטכניקות של תוקפים על בסיס תצפיות מהעולם האמיתי". למעשה, זהו הקטלוג הענפי לרמת הפסגה של הפירמידה, ובו לכל טכניקה יש שם ומספר.
דוגמה חיה: ההתנהגות שנשארת
קבוצת התקיפה Scattered Spider מחליפה ערכי hash, כתובות IP ודומיינים בחופשיות, אבל התנהגות אחת חוזרת בכל הקמפיינים שלה: ההתרעה המשותפת של CISA מתעדת שהקבוצה שולחת שוב ושוב בקשות אישור MFA כדי "לגרום לעובדים לאשר את הבקשה ולקבל גישה לרשת היעד". זו טכניקה T1621 במונחי ATT&CK. ברגע שתחסמו את התשתית של הקבוצה, היא מושכת בכתפיים. ברגע שתזהו את התנהגות ה-push-bombing (MFA fatigue) עצמה, כל קמפיין שתלוי בה נעשה קשה יותר.
איך מגינים משתמשים בפירמידה - ומה זה עולה
הפירמידה מוכיחה את התועלת שלה בשלוש משימות יומיומיות.
- מיון מודיעין איומים: דרגו אינדיקטורים נכנסים לפי רמה, לפני שמשקיעים בהם מאמץ. פיד של ערכי hash זול לעבד, וזול לתוקף לפסול אותו. טכניקה מתועדת היטב היא בדיוק ההפך: יקרה לעבד, ויקרה לתוקף לפסול אותה.
- תעדוף הנדסת זיהויים: כוונו כללי זיהוי חדשים להתנהגויות, ולא לאינדיקטורים סטטיים. זה דורש יותר מאמץ תכנון לכל זיהוי, בתמורה לזיהויים שממשיכים לפעול גם אחרי רוטציית תשתית.
- מעקב אחר ציד איומים: מסגרת PEAK של ביאנקו עצמו מגדירה את רמת הציד שמתועד לפי ATT&CK, Kill Chain או Pyramid of Pain כמדד ציד מרכזי. הפירמידה היא כמו לוח תוצאות שמראה לאן באמת מופנה מאמץ הציד שלכם.
עכשיו לחלק הכן. זיהוי מבוסס התנהגות הוא הסוג הכי קשה לבנות היטב. לרוב קל מאוד לעקוף כלל זיהוי נאיבי המבוסס על TTPs. בדיוק בגלל זה MITRE's Center for Threat-Informed Defense בנתה את Summiting the Pyramid: "מתודולוגיה לדירוג כללי זיהוי מול ה-Pyramid of Pain, שעוזרת למגינים ליצור זיהויים עמידים יותר מול התנהגות התוקף". הרף שהפרויקט קובע לזיהוי ששווה לשמור עליו:
"כלל זיהוי עמיד יישאר מדויק, גם כשתוקפים מיישמים גרסאות חדשות וערמומיות יותר של טכניקות ATT&CK."
המהדורה הנוכחית, Summiting the Pyramid v4.0.0, מדרגת כל כלל זיהוי בחמש רמות עמידות: מ-Level 1 ("Ephemeral Values") ועד Level 5 ("Core to Sub-Technique or Technique"). בנוסף, היא נותנת ציוני Telemetry Confidence למקורות הלוגים שעליהם כללי הזיהוי מבוססים. מספר הגרסה חשוב כשקוראים על זה: סקירות רבות עדיין מתארות את v2 או v3.
יש גם תנאי סף. צוות מחקר האיומים של Push Security מזהה שניים מהם לזיהוי ברמת הטכניקה: נקודת תצפית שיכולה לראות בפועל את ההתנהגות, וקצב המחקר שמספיק כדי לשמור על עדכניות הזיהויים. אף אחד מהשניים לא בחינם.
הרמות הזולות עדיין מוכיחות את התועלת שלהן
התחתית של הפירמידה אף פעם לא הופכת לחסרת ערך. התאמה של ערך hash מדויקת מאוד כשהיא מתרחשת. חסימה של כתובת IP או דומיין מיידית, ולא עולה כלום להפעיל אותה. הפירמידה מדרגת כאב, לא ערך - טפסו במכוון, והשאירו לרמות הזולות לעשות את העבודה הזולה שלהן.
האם Pyramid of Pain עדיין רלוונטית ב-2026?
הפירמידה רלוונטית יותר משהייתה ב-2013, כי הרמות התחתונות מתיישנות היום מהר יותר. הניתוח של Push Security מ-2026 טוען שה-AI לא כל כך יצר בעיה חדשה כמו ש"דחס את לוחות הזמנים של בעיה קיימת - תוקפים יכולים לייצר תשתית, לבצע איטרציות על הכלים, ולתעש טכניקות שהתגלו לאחרונה, הכול מהר יותר מבעבר," עד כדי כך ש"הרמות התחתונות של הפירמידה קורסות תחת המשקל של פעולות בקצב מכונה." זה ניסוח של ספק, אבל קשה לחלוק על כיוון הטענה: כשתוחלת החיים של אינדיקטורים מתכווצת, פירמידה שאומרת שאינדיקטורים תמיד היו ההשקעה החלשה נראית טובה יותר, לא רעה יותר.
ההשקעה המתמשכת של MITRE אומרת את אותו הדבר מצד המגינים - Summiting the Pyramid הגיעה לגרסה המרכזית הרביעית שלה בדצמבר 2024, ובין המשתתפות: AttackIQ, Fortinet, IBM, Lloyds ו-Microsoft. הפירמידה היא עדיין הבסיס שעליו הענף בונה, לא תרשים שהענף עבר אותו.
הפירמידה מבקשת מכם דבר מוחשי אחד השבוע:
- אם אתם עובדים ב-SOC: תייגו את הזיהויים או פעולות הציד הקיימים שלכם לפי רמת הפירמידה, ובדקו את ההתפלגות - יוצר הפירמידה עוקב אחרי תוכניות ציד בדיוק כך.
- אם אתם לומדים: קחו את שש הרמות, עם עקבות ברשת ובמכונה כרמה אחת מהן, אל הלימודים שלכם - תכירו את הפירמידה טוב יותר מרוב הסקירות שמצטטות אותה.
בכל מקרה, המטרה של הפירמידה לא השתנתה מאז השבוע שבו האינדיקטורים של APT1 פקעו: מאמץ הזיהוי הוא תקציב, וצריך להשקיע אותו במקום שבו המניעה הכי כואבת לתוקף.