
פישינג ממוקד (Spear Phishing)
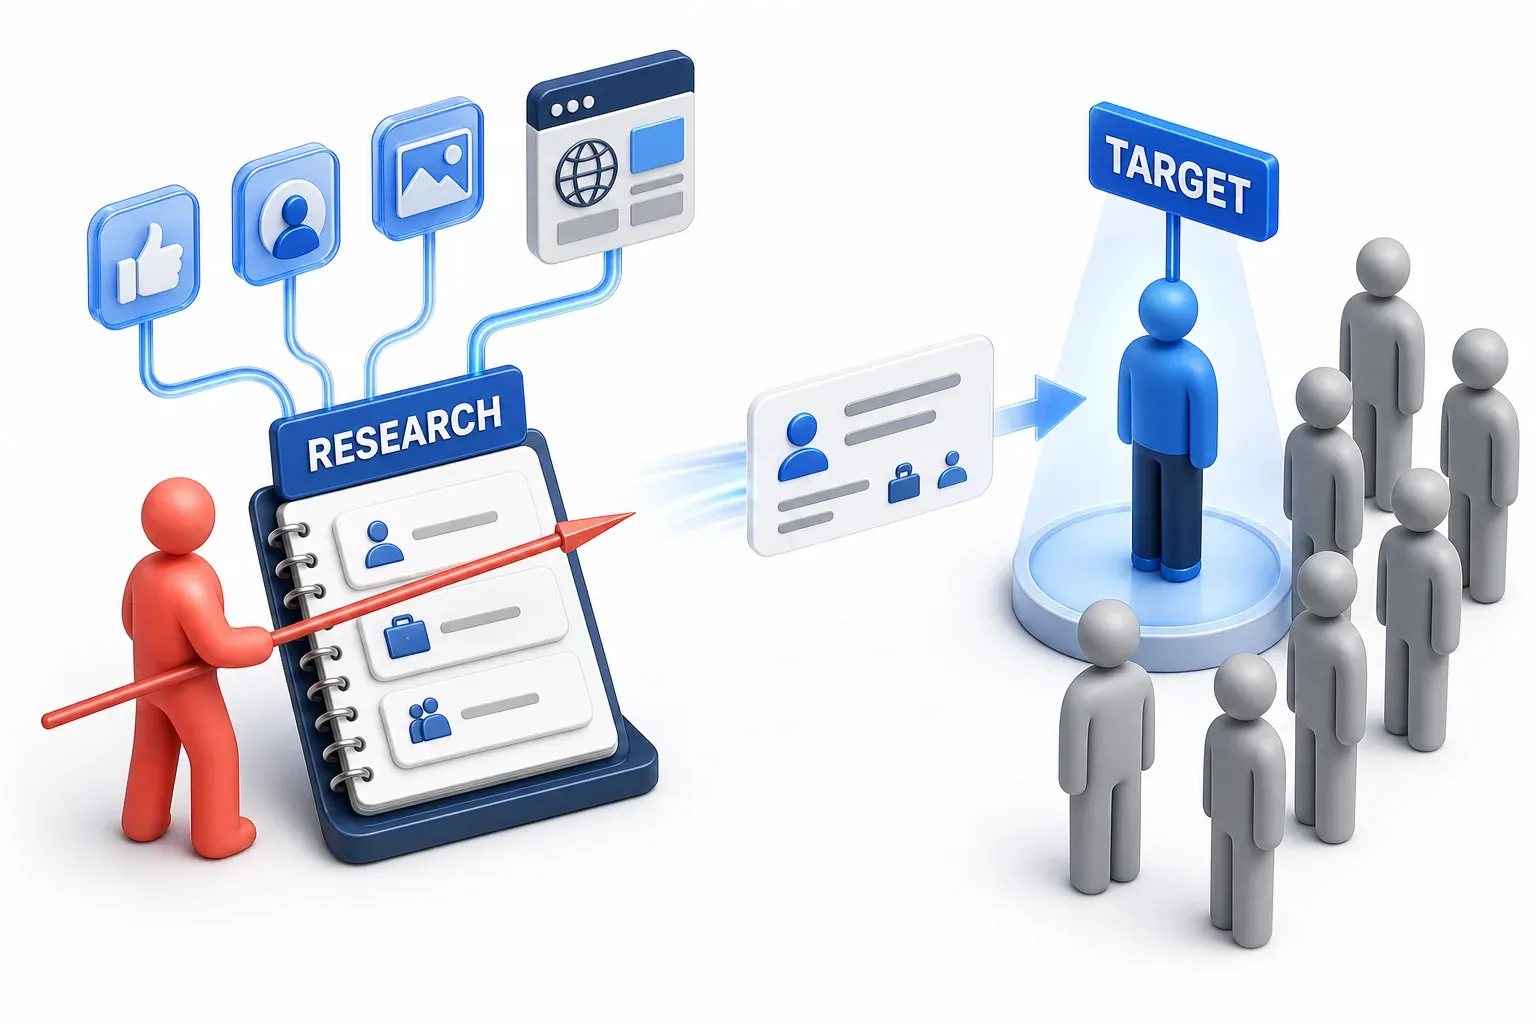
מתקפת ספיר פישינג ממוקד (spear phishing) היא סוג של פישינג שמכוון ליעד נבחר: אדם מסוים, חברה או ענף. התוקף משתמש במידע על היעד, כמו פרטים מהאתר ומהרשתות החברתיות שלו, כדי ליצור הודעה מספיק משכנעת שתגרום ליעד ללחוץ על קישור, לפתוח קובץ, להשיב או להעביר גישה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
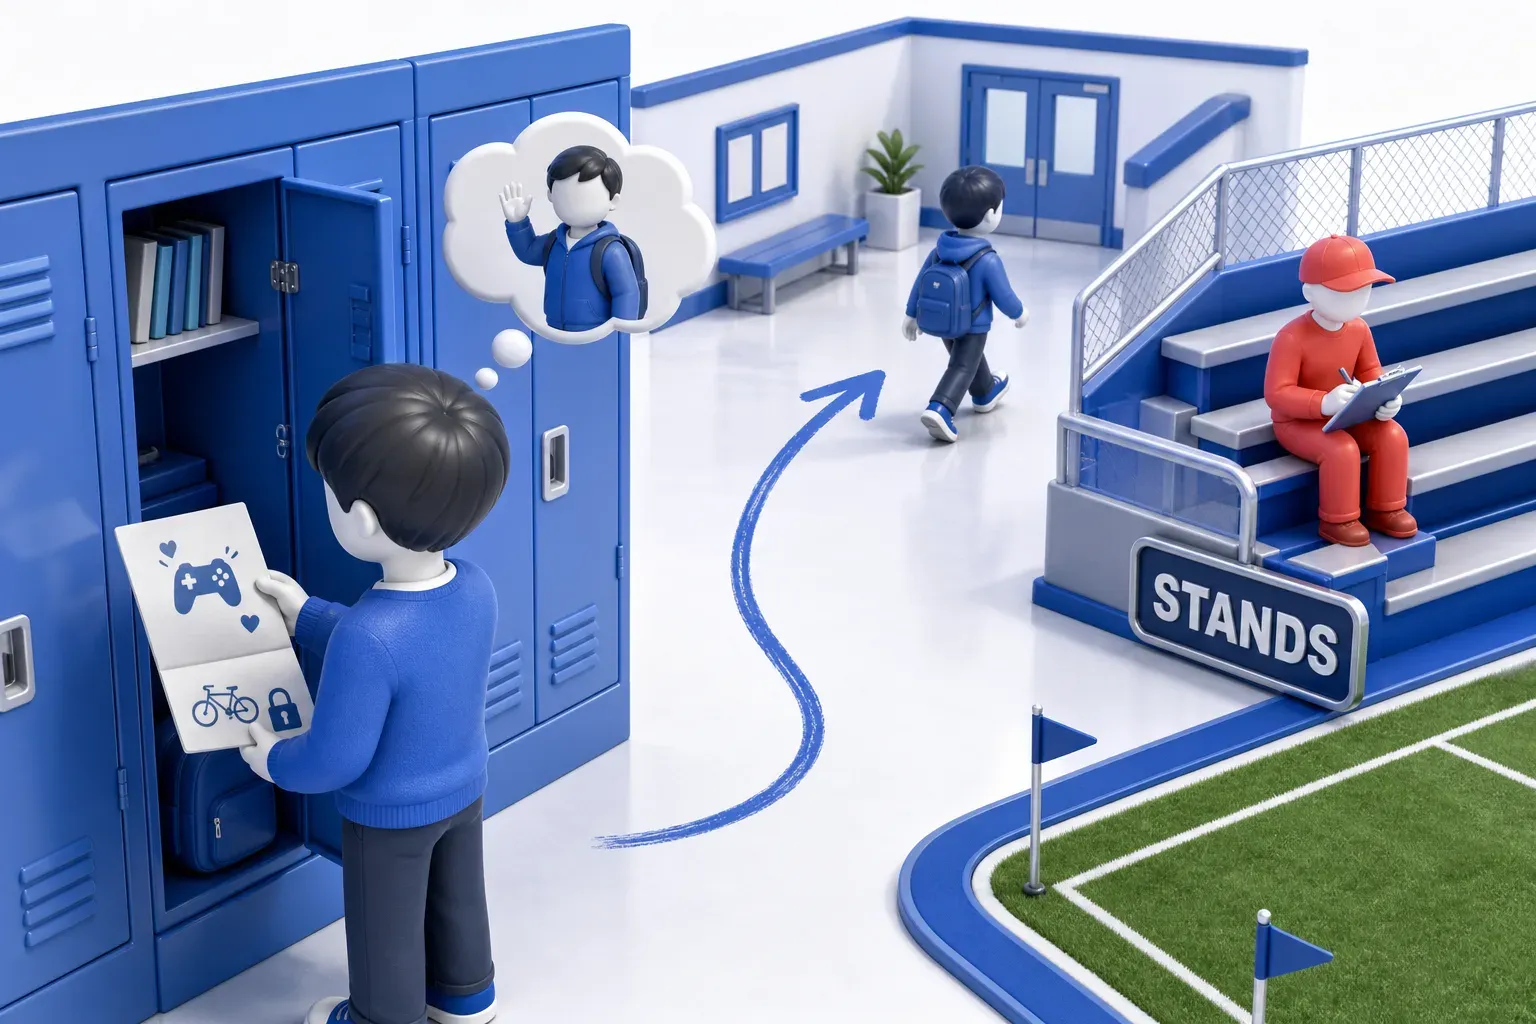
תארו לעצמכם שמצאתם פתק בארונית שלכם. הפתק נראה כאילו הגיע מהחבר הכי טוב שלכם. הפתק מזכיר את המשחק ששניכם שיחקתם אתמול. הפתק מבקש מכם לכתוב את קוד מנעול האופניים על הגב שלו, ולהשאיר אותו בארונית. הפתק נשמע בדיוק כמו החבר שלכם, ולכן זה מרגיש בטוח.
אבל הפתק הגיע ממישהו שצפה במשחק מהיציע. האדם הזה כתב את כל מה שראה במשחק. הדבר החכם לעשות הוא למצוא את החבר שלכם ולשאול אותו פנים אל פנים. רק אחר כך ממלאים את הבקשה שבפתק. הפתק הוא ההודעה. החבר הכי טוב הוא מי שההודעה נראית כאילו הגיעה ממנו. מי שצפה מהיציע הוא התוקף. התוקף הזה חקר את היעד. לשאול את החבר פנים אל פנים זה לבדוק את הבקשה בדרך אחרת.
חידון פישינג ממוקד
בדקו את הידע שלכם על פישינג ממוקד - אולי אתם כבר יודעים עליו הכל.
מה היעד של מתקפת ספיר פישינג ממוקד, בניגוד לשליחה אקראית?
איך מתקפת ספיר פישינג ממוקד עובדת
פישינג הוא ניסיון לגרום למישהו למסור מידע, כסף או גישה, תוך התחזות לגורם שהוא סומך עליו. חלק מהפישינג נשלח בבת אחת למיליוני תיבות דואר, מה שהמרכז הלאומי לאבטחת סייבר של בריטניה (NCSC) מכנה קמפיין המוני. לעומת זאת, מתקפת ספיר פישינג ממוקד מכוונת ליעד: MITRE ATT&CK, קטלוג ציבורי של שיטות התקיפה, אומרת בערך הפישינג שלה שבמתקפת ספיר פישינג ממוקד, "אדם מסוים, חברה או ענף יהיו ממוקדים". הקו המבחין הוא בחירת היעד, לא כמות ההודעות.
מה הופך את ההודעה למשכנעת
התוקף לומד תחילה על היעד. ה-NCSC אומר שהתוקפים משתמשים ב"מידע שגלוי לכל באתר וברשתות החברתיות שלכם", מידע שהוא מכנה את טביעת הרגל הדיגיטלית (digital footprint) שלכם. הוא גם אומר שפרטים על חברה או על העובדים שלה הופכים הודעה ל"משכנעת ומציאותית עוד יותר". הודעה שנראית כאילו הגיעה ממישהו שמכיר אתכם, קל יותר לסמוך עליה.
תפקידים מסוימים מעוררים יותר עניין מתפקידים אחרים. ה-NCSC אומר שעובדים שיכולים לגשת למידע רגיש, לנהל כספים או להפעיל מערכות IT, "יעוררו עניין רב יותר אצל תוקף".
ההודעה רוצה פעולה: לחיצה על קישור, פתיחת קובץ מצורף, תשובה, או מילוי סדרת הוראות. הרשימה של ATT&CK עצמה מראה כמה מרכזית בחירת היעד. ארבעת הערכים המפורטים יותר תחת הטכניקה שלה, T1566 Phishing, הם כולם גרסאות של מתקפת ספיר פישינג ממוקד, באמצעות קובץ מצורף, באמצעות קישור, דרך שירותים אחרים ובאמצעות קול. הפעולה הזו, ולא ההודעה עצמה, היא מה שפותח לתוקף דרך להיכנס.
לא רק באימייל
מתקפת ספיר פישינג ממוקד לא חייבת להגיע באימייל. הטכניקה Spearphishing via Service של ATT&CK מתייחסת להודעות שנשלחות "דרך שירותים של צד שלישי, ולא ישירות בערוצי האימייל הארגוניים", כגון רשתות חברתיות ואפליקציות הודעות. בין המקרים המתועדים שלה יש מודעות דרושים מזויפות שנשלחו באמצעות LinkedIn, והודעות ב-Microsoft Teams מתוקפים ש"מתחזים לצוות התמיכה של ה-IT".
אותה טכניקה מתארת גם גרסה איטית יותר: תוקף יכול, בתחילה, "לבנות קשרי אמון עם יעד ברשתות חברתיות", כלומר להתיידד איתו בהדרגה, ואם המתקפה נכשלת, "להמשיך בתקשורת כרגיל ולנסות עם היעד להבין איך לגרום לזה לעבוד". בערוצים האלה, ייתכן שאין בכלל כתובת אימייל ארגונית לבדוק.
מחשבון אמיתי של עמית לעבודה
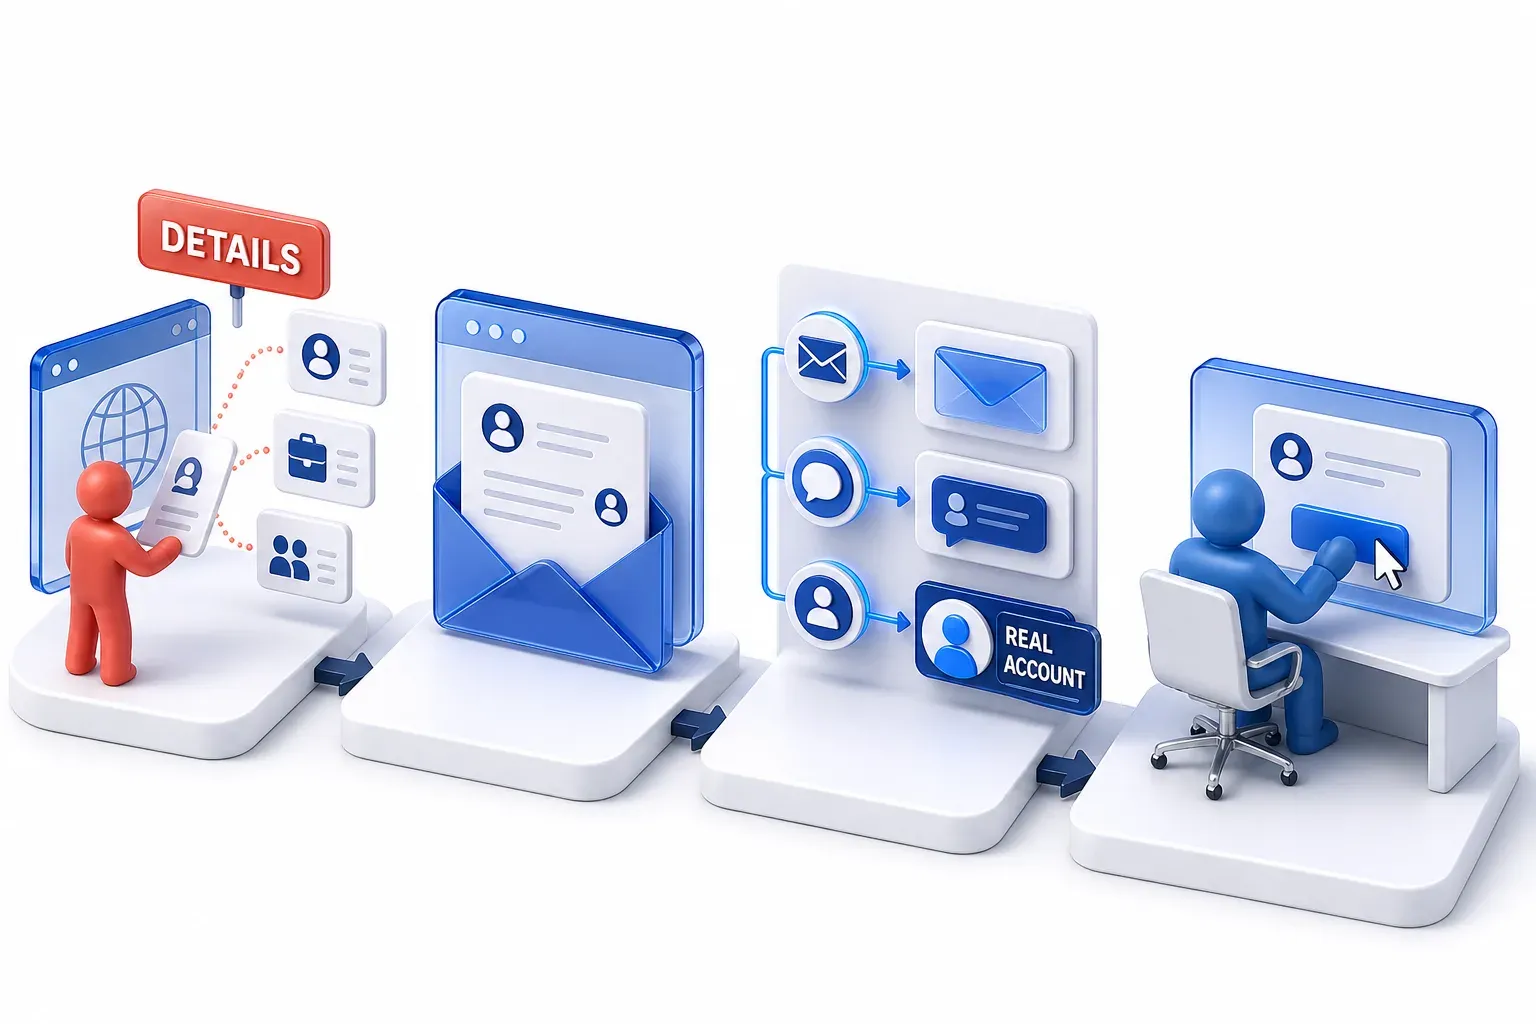
מתקפת ספיר פישינג ממוקד יכולה להגיע גם מתוך הארגון עצמו. הטכניקה T1534 Internal Spearphishing של ATT&CK מתארת תוקפים שכבר השתלטו על "חשבון לגיטימי", ומשתמשים ב"החשבון הפנימי המהימן" כדי להונות עוד אנשים באותו ארגון, באימייל או באפליקציות צ'אט פנימיות כגון Microsoft Teams. דוגמה מתועדת אחת היא הקבוצה HEXANE, שכיוונה הודעות כאלה אל "מנהלים בכירים, משאבי אנוש וצוות ה-IT".
כאן השולח אמיתי, ולכן בדיקת הכתובת לא מעלה שום דבר חשוד. ATT&CK אומרת על מתקפה מהסוג הזה: "אי אפשר לצמצם אותה בקלות באמצעי מנע, מכיוון שהיא מבוססת על ניצול לרעה של תכונות המערכת". זה מסביר למה קשה לחסום לגמרי את הטכניקה הזו, Internal Spearphishing, שכן החשבון ותכונות הצ'אט שלו אמיתיים. זה לא אומר שיש מעט תועלת באמצעים טכניים: שכבות ההגנה המתוארות בשלבים שלהלן עדיין נותנות כמה הזדמנויות לעצור מתקפה.
מתקפת ספיר פישינג ממוקד לעומת פישינג, Whaling ווישינג פישינג טלפוני
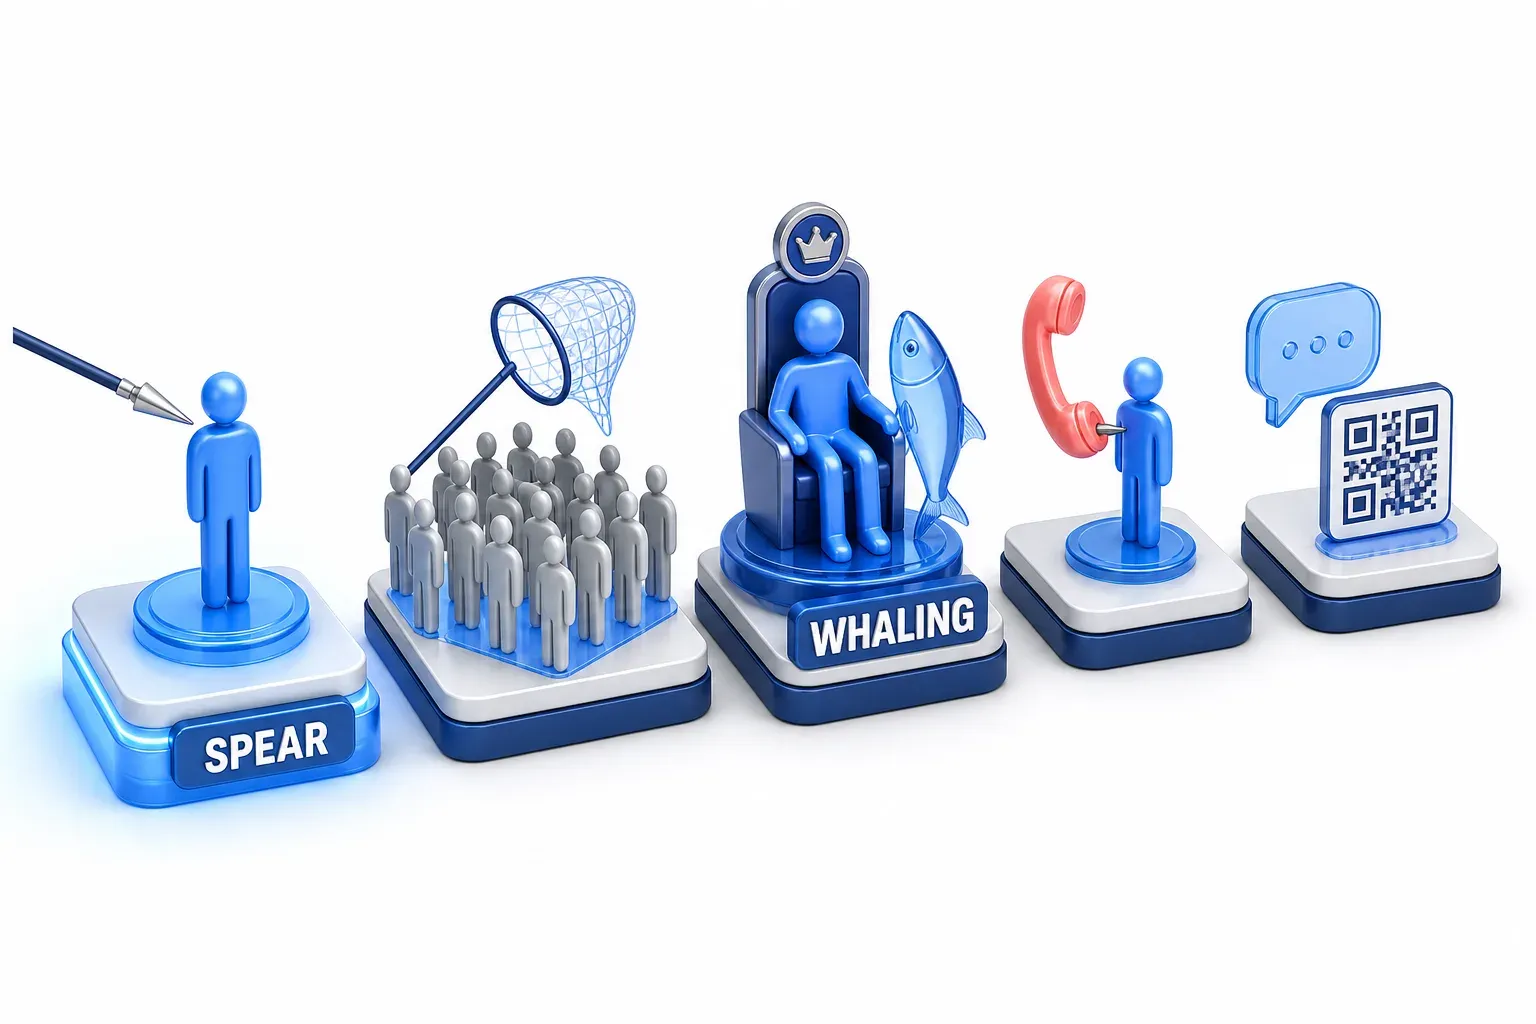
- פישינג: ההטעיה הכללית, שאפשר לשלוח למיליוני אנשים בבת אחת. מתקפת ספיר פישינג ממוקד היא הסוג המכוון של הפישינג.
- מתקפת Whaling: מתקפת ספיר פישינג ממוקד שמכוונת ל"דג גדול", בלשון ה-NCSC, "כגון חבר דירקטוריון שיש לו גישה לנכסים יקרי ערך".
- מתקפת וישינג פישינג טלפוני (Vishing): פישינג בשיחת טלפון. שיחה מכוונת היא עדיין מתקפת ספיר פישינג ממוקד: ATT&CK מסווגת אותה כ-Spearphishing Voice.
- מתקפת סמישינג פישינג בסמס (Smishing): פישינג בהודעת טקסט.
- מתקפת פישינג בעזרת QR קוד (Quishing): פישינג דרך קוד QR.
כל אחד מהסוגים האלה הופך למתקפת ספיר פישינג ממוקד כשהוא מכוון ליעד נבחר.
קמפיין שדווח ב-2025: פקיד מתחזה ו-WhatsApp
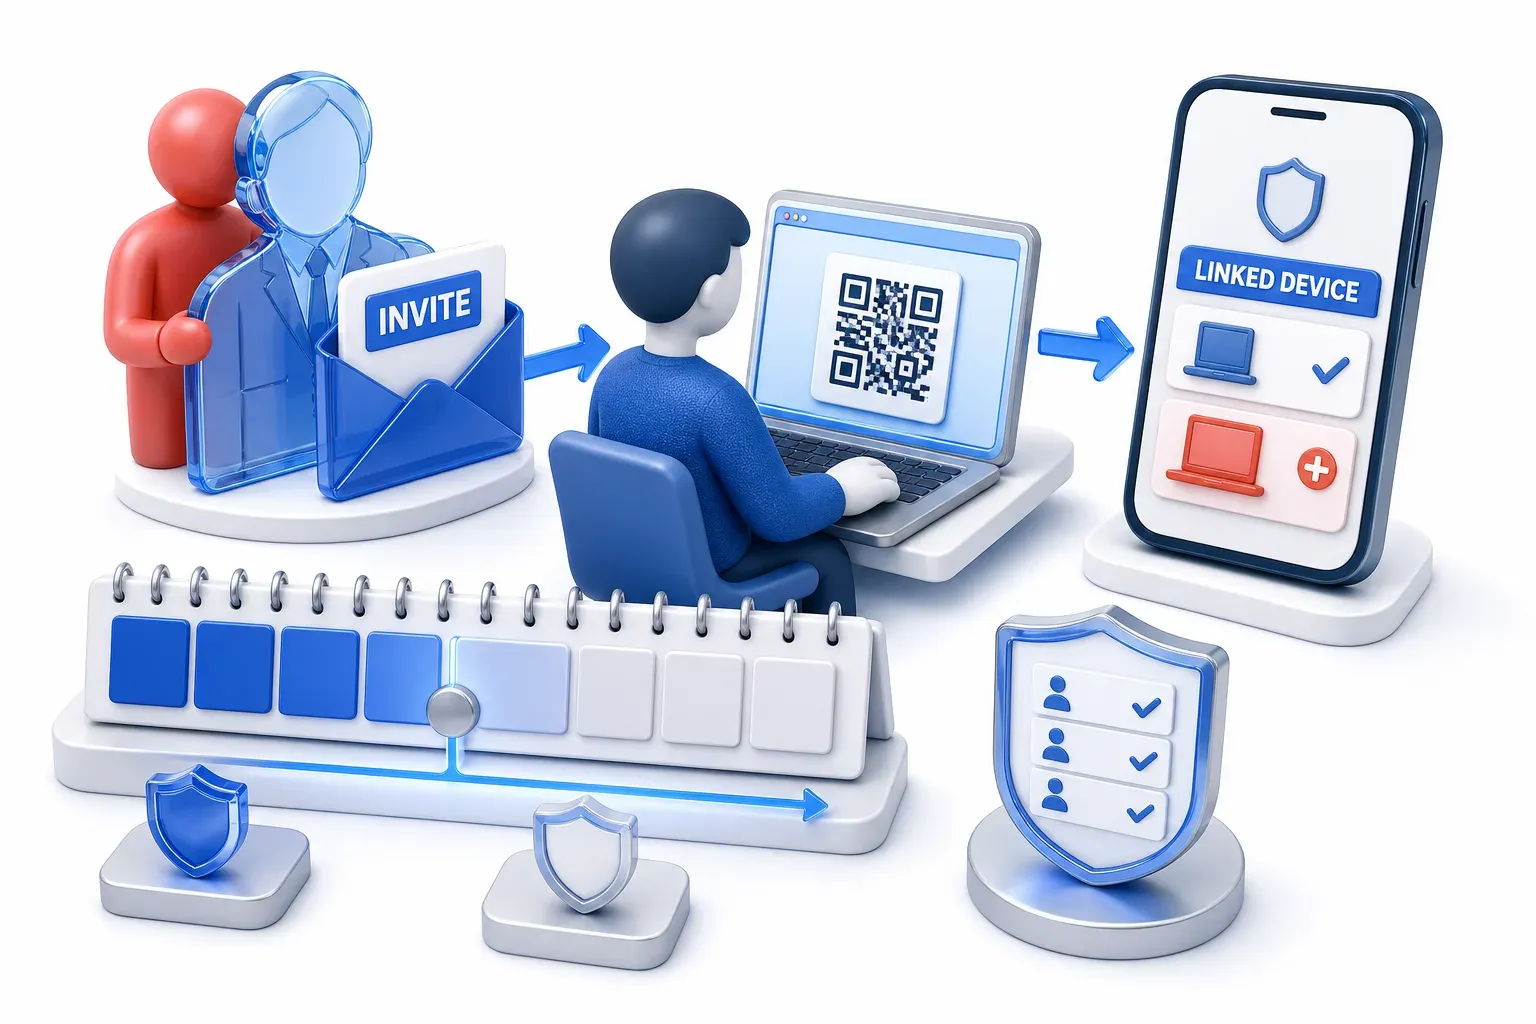
בינואר 2025 צוות חקר האיומים של Microsoft תיאר קמפיין ספיר פישינג ממוקד שאותר לראשונה באמצע נובמבר 2024, מצד קבוצה ש-Microsoft מכנה Star Blizzard. היעדים של הקמפיין היו בעיקר אנשים שעובדים בממשל או בדיפלומטיה, חוקרים בתחומי מדיניות הגנה או יחסים בין-לאומיים שעבודתם נוגעת לרוסיה, ואנשים שעוזרים לאוקראינה. האימייל הגיע מכתובת שהתחזתה לפקיד בממשל האמריקאי, והזמין את היעד להצטרף לקבוצת WhatsApp.
ההזמנה הייתה תירוץ. עמוד ביקש מהיעד לסרוק קוד כדי "join the group", אבל אותו קוד, Microsoft אומרת, "WhatsApp משתמשת בו בפועל כדי לחבר חשבון למכשיר מקושר". מי שהיה פועל לפי ההוראות היה, למעשה, מאשר בכך מכשיר שבשליטת התוקף: Microsoft אומרת "גורם האיום יכול לקבל גישה להודעות בחשבון ה-WhatsApp שלהם". ההודעה נבנתה סביב העבודה של היעד, וההתקפה עברה מאימייל לאפליקציית הודעות. Microsoft אמרה שהקמפיין, ככל הנראה, דעך בסוף נובמבר 2024. וההמלצה של Microsoft למי שיש לו ספק:
"פנו אל האדם שאתם חושבים ששלח לכם את האימייל, דרך כתובת אימייל מוכרת שהשתמשתם בה בעבר."
האם AI מחמיר מתקפות ספיר פישינג ממוקד?
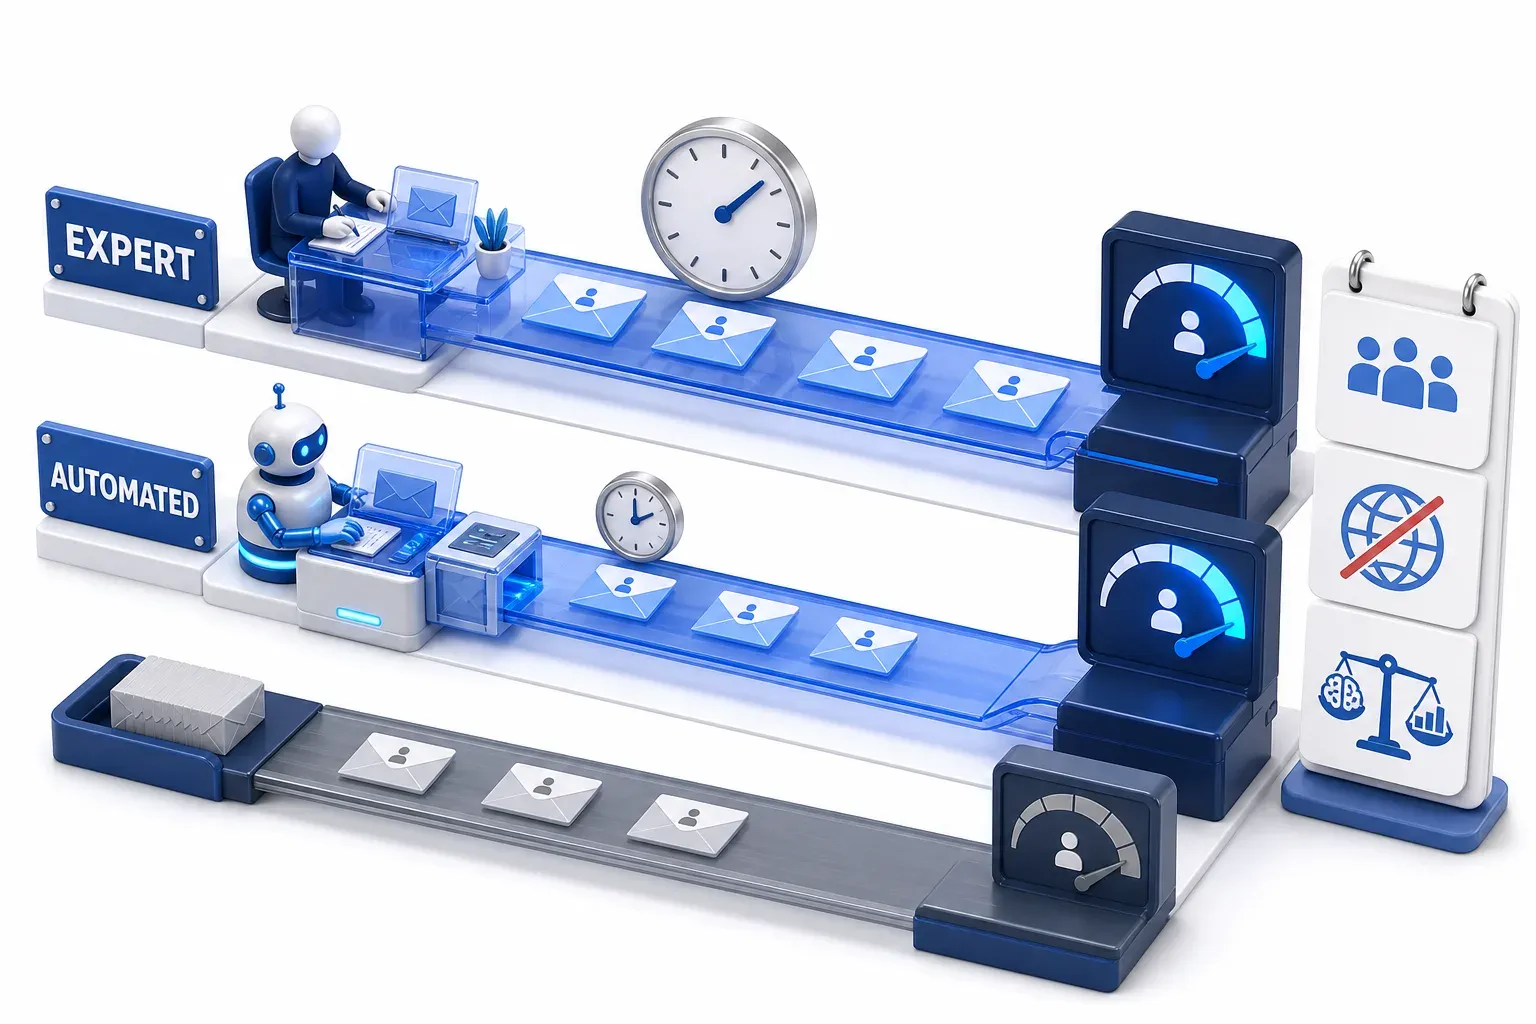
מחקר מ-2024 בחן חלק מהשאלה הזו. זהו טרום-פרסום (preprint), מאמר מחקר שפורסם באופן פתוח בשרת arXiv. חוקרים בראשות פרד היידינג (Fred Heiding) חילקו באקראי 101 משתתפים לארבע קבוצות, שלחו לכל קבוצה סוג אחר של אימייל וספרו מי לחץ על קישור. שיעור הלחיצה היה 12% באימיילי פישינג כלליים, 54% באימיילים שכתבו מומחים אנושיים, 54% באימיילים ש-AI כתב לחלוטין, ו-56% באימיילים ש-AI כתב ואדם בדק.
בניסוי הזה, האימיילים ש-AI כתב מתחילה ועד סוף הגיעו לשיעור לחיצות קרוב לזה של אימיילים שכתבו מומחים אנושיים, ובמקביל האוטומציה הפחיתה את המאמץ הנדרש להכנתם. מחברי המאמר אומרים שה-AI "תפקד באותה רמה כמו מומחים אנושיים". כשהחוקרים חזרו על המחקר וכתבו ביד הודעות לארבעה יעדים, הדבר ארך כ-34 דקות לכל יעד, ואילו הכלי האוטומטי לא דרש זמן עבודה ידני.
יש שלוש מגבלות שחשוב לזכור בעת קריאת התוצאות:
- הזינוק מ-12% ל-54% לא נובע רק מהתאמה אישית: האימייל של קבוצת הבקרה הותאם מדואר זבל שהחוקרים קיבלו, וגם האימיילים שכתבו המומחים הסתמכו על שיטות שפורסמו, שנועדו ליצור אמינות ושכנוע.
- הנתון "פי 50" הוא מודל, לא מדידה: המאמר מעריך שהשימוש ב-AI יכול "להגדיל את הרווחיות עד פי 50 עבור קהלים גדולים יותר". ההערכה הזו מבוססת על הנחות שקבעו מחברי המאמר, כגון גובה השכר ותדירות שבה לחיצה מניבה רווח כספי. זה לא רווחים פליליים שנמדדו בפועל.
- המחקר קטן: בכל קבוצה היו כ-25 אנשים שגויסו באוניברסיטאות, והמחקר מדד לחיצות בניסוי אחד, ולא את התדירות שבה מתקפות ספיר פישינג ממוקד מתרחשות בעולם האמיתי.
מה לעשות אם קיבלתם הודעת ספיר פישינג ממוקד חשודה
אי אפשר להכשיר אף אחד לזהות כל ניסיון. ה-NCSC אומר ש"אף חבילת הדרכה, כולל סימולציות פישינג, לא יכולה ללמד משתמשים לזהות כל ניסיון פישינג", ושמתקפות ספיר פישינג ממוקד "עוד יותר קשות לזיהוי". לכן השלבים שלהלן בודקים את הבקשה עצמה, ולא רק את המראה של ההודעה.
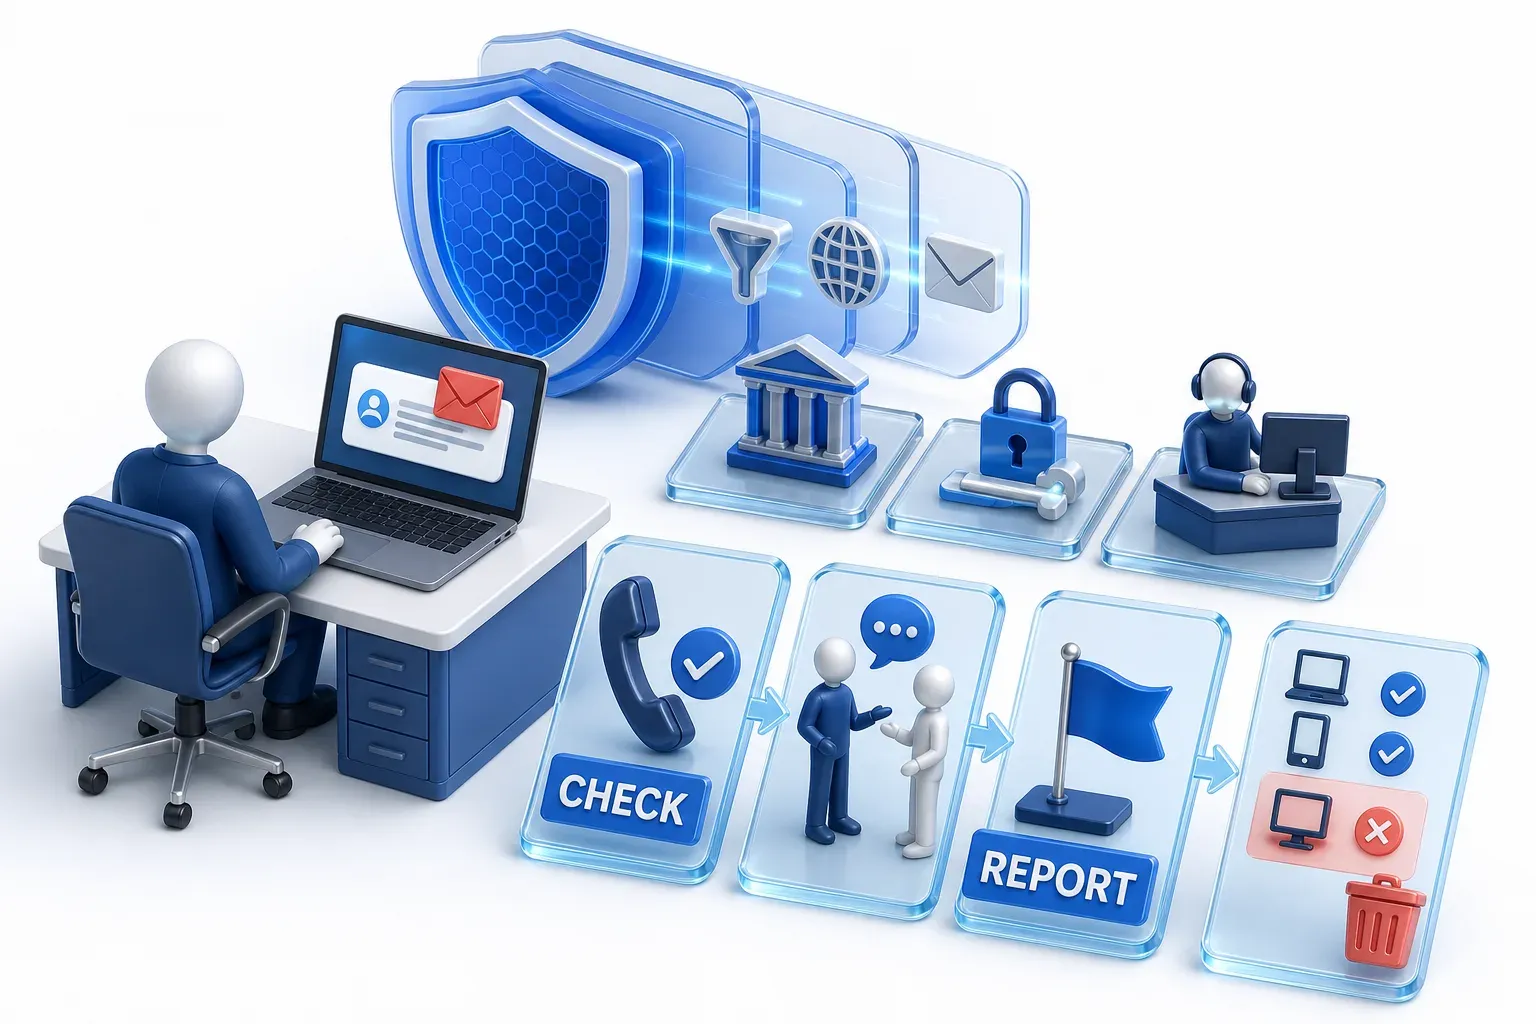
הבדיקה היא שכבה אחת, לא כל ההגנה. ה-NCSC אומר שארגונים צריכים להרחיב את ההגנות שלהם "כך שיכללו גם אמצעים טכניים, בעוד שהכשרת המשתמשים היא רק היבט אחד מהגישה שלכם": סינון הודעות פישינג ואתרים מוכרים כזדוניים, מכשירים מעודכנים עם הגנות בנקודת הקצה (אמצעים שרצים על המכשיר עצמו), הרשאות ניהול מוגבלות, וניטור שמאתר אירועים שמשתמשים מפספסים. בנושא ההתחברות, ה-NCSC אומר שמפתחות גישה (passkey) "עמידים לפישינג". מפתח גישה מגן על ההתחברות עצמה; הוא לא עוצר בקשת תשלום שמישהו שוכנע לאשר, או קישור מכשיר שמישהו שוכנע לאשר.
בדקו את הבקשה בדרך אחרת
- בקשה חריגה או לא צפויה: תשלום, סיסמה, קובץ לפתיחה או קישור ללחיצה. לפני שפועלים לפי הבקשה, פנו לאדם או לארגון בדרך שאתם כבר יודעים שהיא אמיתית, כמו כתובת אימייל ידועה, מספר טלפון שמתפרסם לציבור או האתר הרשמי, ולא בפרטי הקשר שמופיעים בהודעה עצמה.
- הודעה מעמית שנראית לא אופיינית לו: ייתכן שהחשבון שלו אמיתי, ובכל זאת נמצא בשליטת מישהו אחר. בדקו זאת איתו בדרך אחרת, למשל פנים אל פנים או בטלפון.
- כל ערוץ: אותה בדיקה חלה בלי קשר לזה שההודעה הגיעה באימייל, ברשתות חברתיות, באפליקציית הודעות, או מחשבון של עמית.
איך מדווחים על ההודעה
- בעבודה: דווחו עליה בדרך שהארגון שלכם מבקש, גם אם כבר לחצתם. ה-NCSC אומר לארגונים שאנשים צריכים להרגיש "שהם נתמכים בפנייה גם כשהם 'לחצו'", ושהם "לא יסתבכו" בעקבות הדיווח.
- בישראל: המרכז הארצי לניהול אירועי סייבר (CERT-IL) של מערך הסייבר הלאומי מקבל דיווחים על אירועי סייבר מכל אזרח או ארגון, ונותן סיוע ראשוני. מספר הטלפון הוא 119, והמרכז זמין מסביב לשעון. אפשר לדווח גם באמצעות השירות הממשלתי דיווח על אירוע סייבר, שמאפשר לאדם פרטי או לארגון לצרף קבצים שמתעדים את האירוע, כמו צילום מסך של ההודעה או הכתובת הרלוונטית. המרכז לא מטפל בתקלות מחשב, ודיווח אליו לא מחליף הגשת תלונה במשטרה.
- בארה"ב: דווחו עליה ל-FTC באתר ReportFraud.ftc.gov, והעבירו אימיילי פישינג ל-Anti-Phishing Working Group בכתובת reportphishing@apwg.org.
- בבריטניה: העבירו אימייל חשוד אל report@phishing.gov.uk.
- בכל מקום אחר: חפשו את השירות הלאומי של המדינה שלכם לדיווח על פישינג.
אם לחצתם, השבתם או מסרתם משהו
מה שצריך לעשות תלוי במה שקרה בהמשך:
- רק לחצתם או השבתם: אם לא מסרתם ולא אישרתם שום דבר, הפסיקו כל אינטראקציה עם ההודעה, דווחו עליה, ובדקו מה קרה בהמשך, למשל אם דף מסוים ביקש פרטים או אם קובץ נפתח. לא לחיצה ולא תשובה, כשלעצמן, מעידות שהחשבון או המכשיר שלכם נפרץ.
- אישרתם מכשיר מקושר או סשן: פתחו באפליקציה את רשימת המכשירים המקושרים או הסשנים הפעילים (סשן (session), כלומר מצב שבו השירות מזהה את המשתמש כמחובר), והסירו כל מכשיר או סשן שאינו מוכר לכם. הארגון HKCERT מהונג קונג נותן את העצה הזו למשתמשי WhatsApp, ומציע גם לאפס את האימות הדו-שלבי (two-step verification) ולהודיע לאנשי הקשר שלכם.
- הסיסמה או כל פרט התחברות אחר: החליפו את הפרט הזה, והחליפו אותו גם בכל חשבון אחר שמשתמש באותו פרט. אחר כך התנתקו מכל מכשיר ואפליקציה שעדיין מחוברים, בדקו את הגדרות האבטחה של החשבון, ופעלו לפי תהליך שחזור החשבון הרשמי של נותן השירות, כפי שקובע המדריך לשחזור חשבון שנפרץ של ה-NCSC.
- פרטי הבנק שלכם: פנו לבנק ועדכנו אותו.
- קובץ שפתחתם או תוכנה שהתקנתם: במחשב, ה-NCSC מייעץ להריץ סריקה מלאה עם תוכנת אנטי-וירוס, אם יש לכם כזו. טלפון או טאבלט דורש שלבים המתאימים לאותו מכשיר ולמה שהותקן עליו.
- מכשיר או חשבון של העבודה: הודיעו לצוות ה-IT שלכם בהקדם האפשרי.
- כסף: עדכנו את הבנק שלכם, ואז דווחו על המקרה כפשע: בישראל: הגישו תלונה למשטרת ישראל באינטרנט, עם הזדהות במערכת ההזדהות הלאומית וצירוף מסמכים שתומכים בתלונה; הטופס המקוון הוא לא תלונה רשמית עד שחוקרי המשטרה משלימים את התהליך. בבריטניה: פנו ל-Report Fraud אם אתם גרים באנגליה, בוויילס או בצפון אירלנד, או ל-Police Scotland בטלפון 101. בארה"ב: דווחו ל-FTC בכתובת ReportFraud.ftc.gov.
רוב השלבים האלה מבוססים על העצות לכל מצב של ה-NCSC, על המדריך שלו לשחזור חשבון שנפרץ ועל ההנחיות של HKCERT בנושא WhatsApp; מלבד דרכי הדיווח, אף אחד מהשלבים לא תלוי במקום המגורים שלכם.