
AiTM phishing
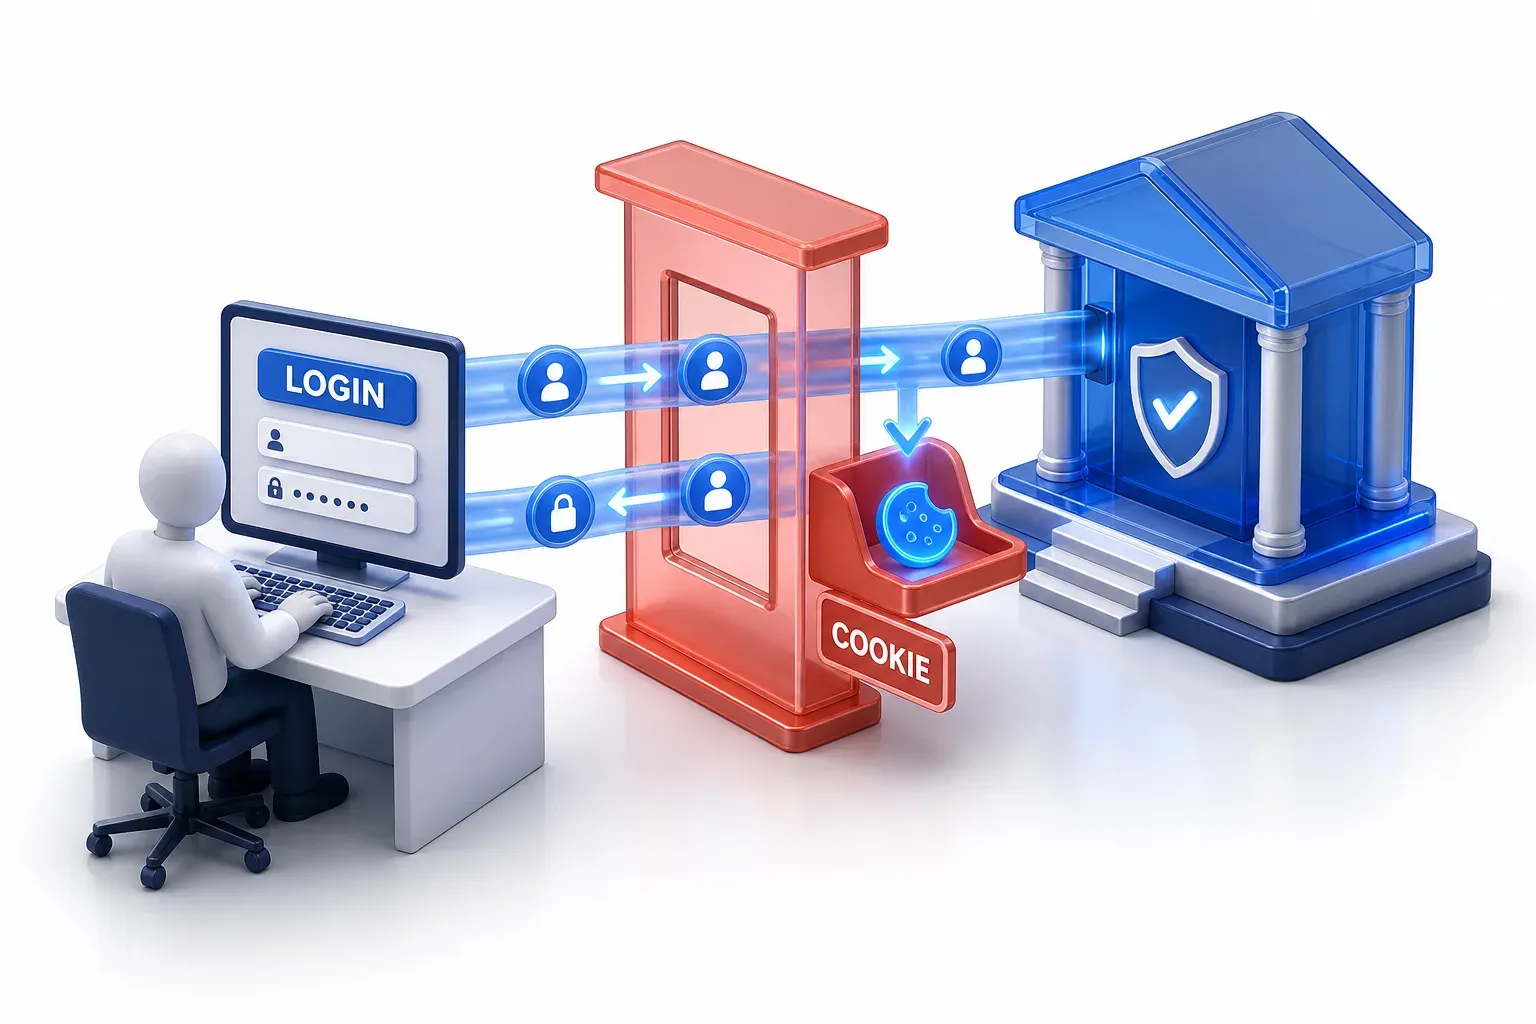
מתקפת פישינג מסוג AiTM (adversary-in-the-middle) היא מתקפת פישינג שבה התוקף מתווך בין המשתמש לבין עמוד ההתחברות האמיתי, ומעביר לעמוד האמיתי את ההתחברות של המשתמש. המשתמש מקליד את הסיסמה שלו ומשלים אימות רב-גורמי (MFA) כרגיל, כלומר בקשה לשני סוגי אימות שונים או יותר לפני שהשירות מתיר כניסה, למשל סיסמה בנוסף לקוד או לאישור בטלפון. התוקף מעתיק את עוגיית הסשן, הוכחת השירות שההתחברות הצליחה, ועלול להשתמש בחשבון כל עוד השירות עדיין מקבל אותה.
סייבר בקצרה נתמך על ידי הקוראים שלו. ייתכן שנקבל עמלת שותפים, בלי עלות נוספת עבורכם, אם תקנו דרך קישור בעמוד הזה.

תסבירו לי כמו לילד בן 10
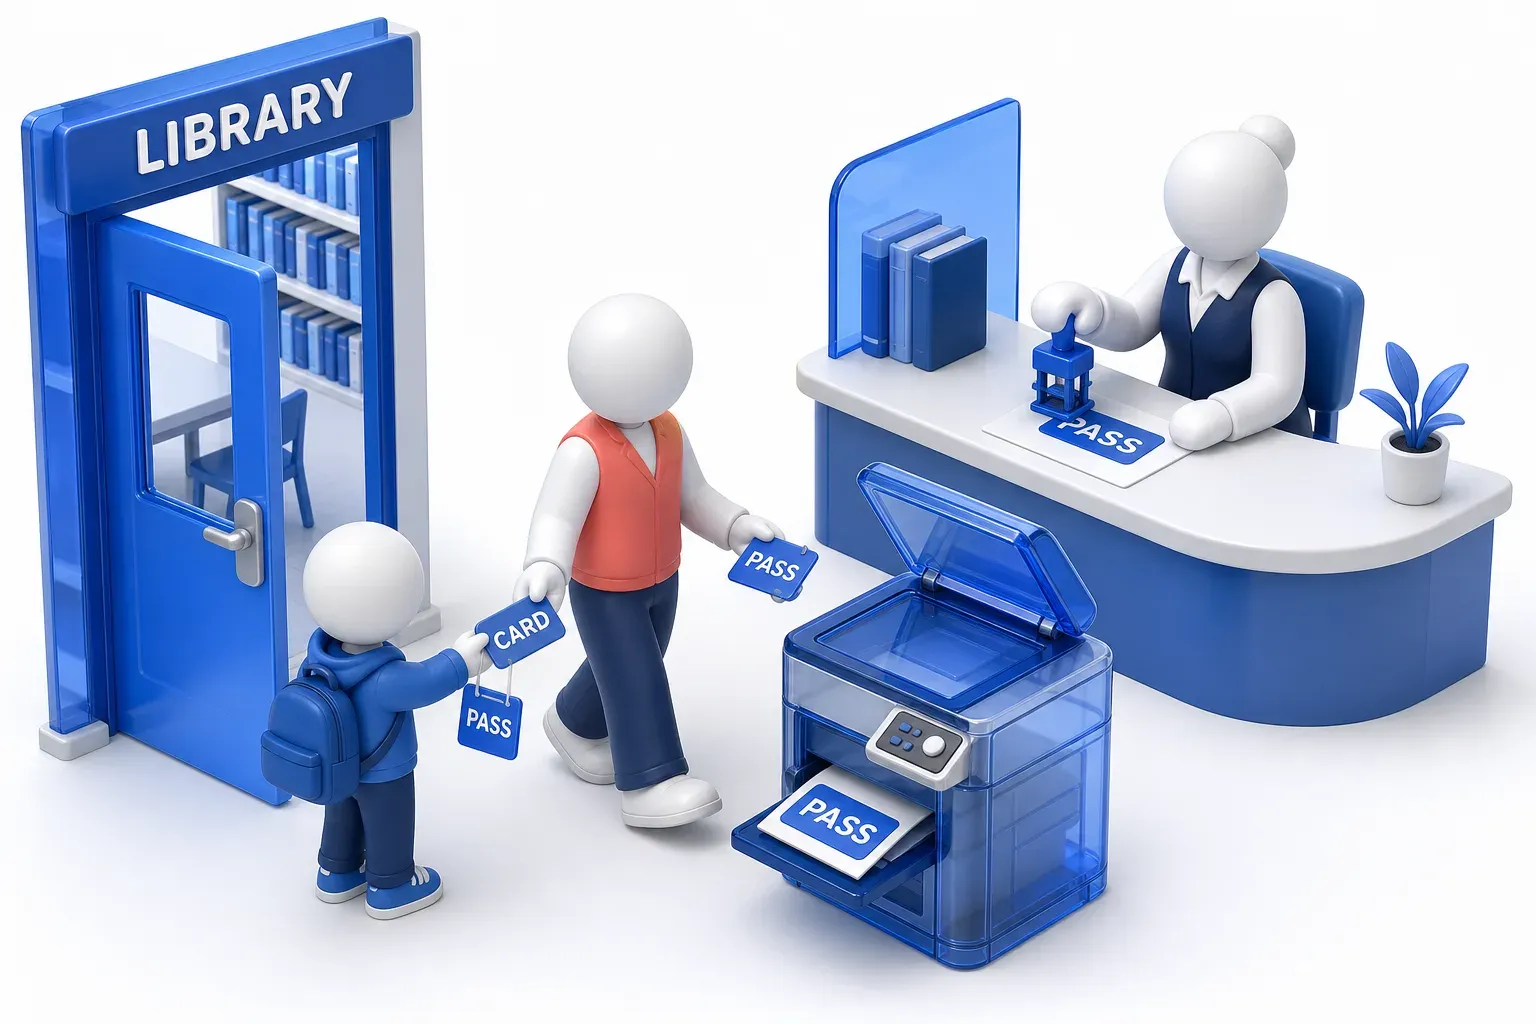
ילד עומד בדלת ספריית בית הספר ומעמיד פני עוזר של הספרנית. אתם נותנים לעוזר את כרטיס הספרייה, ולוחשים לו את מילת הסוד. העוזר מביא את השניים לספרנית האמיתית. הספרנית בודקת אותם ומזהה שהם שלכם. היא נותנת לעוזר את תג ההשאלה, שתקף לשבוע שלם. העוזר נותן לכם את התג, אבל קודם מכין ממנו עותק. מעכשיו הוא יכול לשאול ספרים בשמכם, כל עוד הספרנית מקבלת את התג. הוא לא צריך להציג שוב את הכרטיס או את מילת הסוד. אבל חדר קריאה נעול עדיין יכול לבקש אותם. זו בדיוק מתקפת פישינג מסוג AiTM. הכרטיס הוא הסיסמה, ומילת הסוד היא הבדיקה הנוספת שמזהה אתכם. הספרנית האמיתית היא השירות שאליו אתם מתחברים, והעוזר הוא עמוד מזויף. התג המועתק נותן לעוזר גישה לחשבון בלעדיכם.
חידון AiTM Phishing
בדקו את הידע שלכם על AiTM Phishing - אולי אתם כבר יודעים עליו הכל.
מה מתווך בין המשתמש לבין השירות האמיתי במתקפת פישינג מסוג AiTM?
איך עובדת מתקפת פישינג מסוג AiTM
פישינג הוא ניסיון לגרום למישהו למסור מידע, כסף או גישה, באמצעות התחזות לגורם שהוא בוטח בו. חשבון עשוי להיות מוגן גם באמצעות אימות רב-גורמי, שמבקש שני סוגים שונים או יותר של גורמי אימות לפני שהשירות מאפשר למשתמש להתחבר. לדוגמה, סיסמה (משהו שאתם יודעים) בתוספת קוד או אישור בטלפון (משהו שיש לכם).
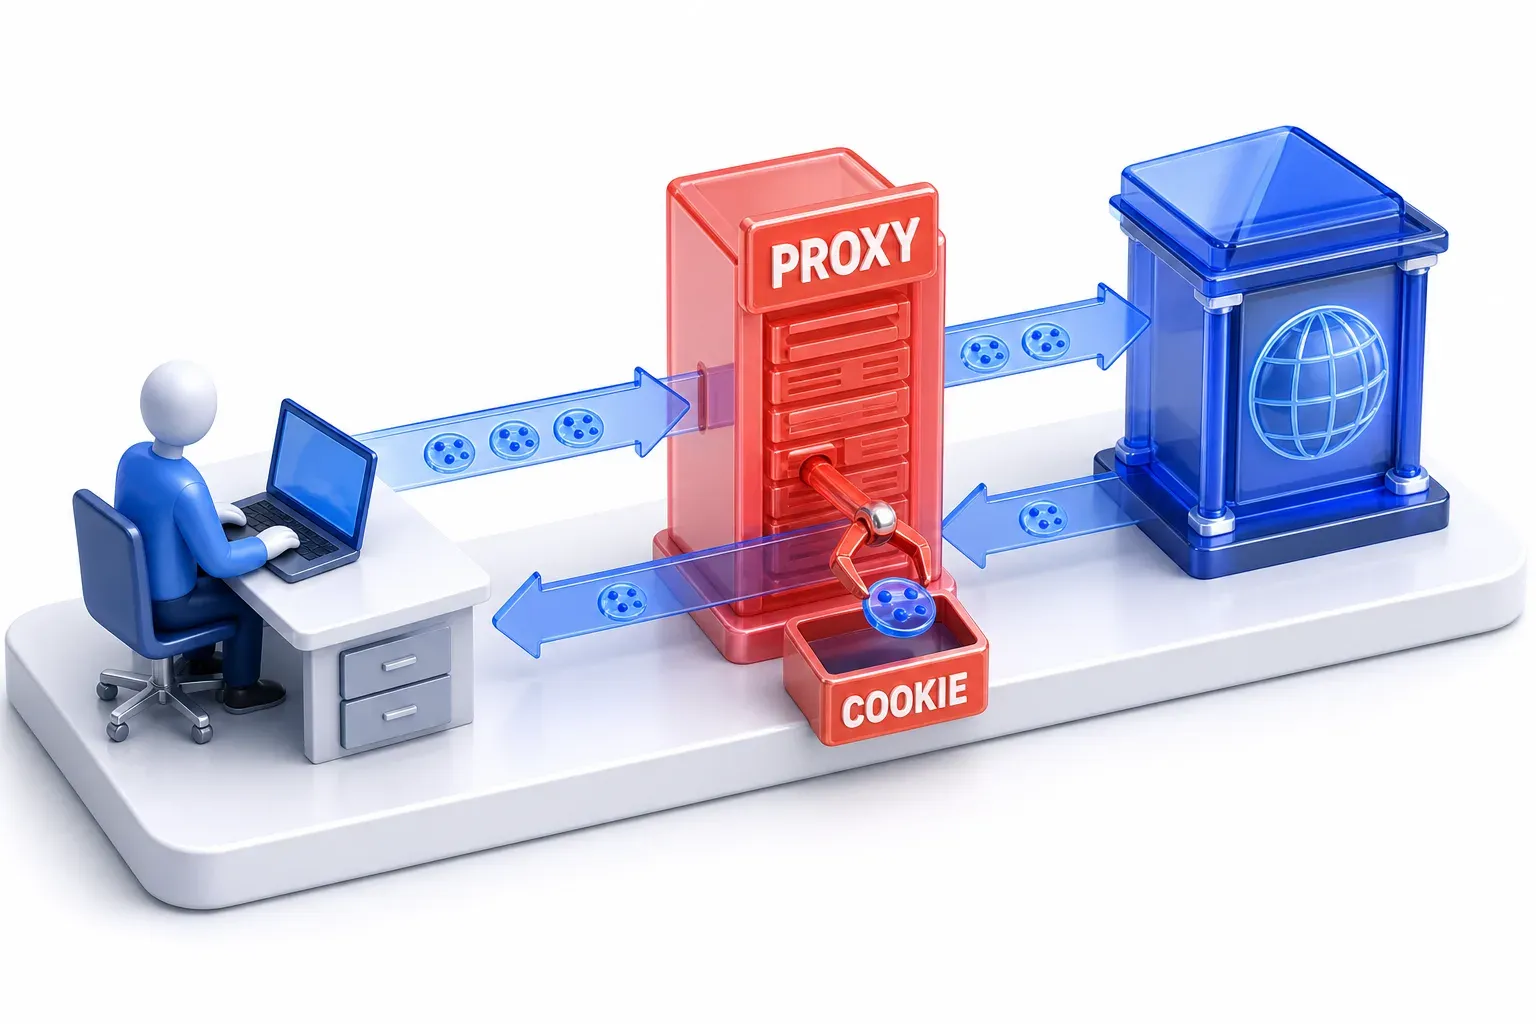
מתקפת פישינג מסוג AiTM מכניסה עמוד לאמצע תהליך ההתחברות הזה. התוקף שולח קישור, והעמוד שהקישור פותח פועל כמו פרוקסי, תוכנה שמעבירה תעבורה בין הדפדפן של המשתמש לבין האתר. מה שהמשתמש מקליד מגיע לשירות האמיתי, ומה שהשירות שולח בחזרה עובר קודם דרך העמוד.
מה העמוד המתווך שומר לעצמו
המשתמש מקליד את הסיסמה שלו ומשלים את שלב האימות הרב-גורמי. השירות האמיתי מקבל את שניהם, כי שניהם אמיתיים. לאחר מכן השירות פותח סשן (session), כלומר מצב שבו הוא מזהה את המשתמש כמחובר, למשך פרק זמן מסוים. השירות נותן לדפדפן המשתמש עוגיית סשן: פיסת מידע קטנה שהדפדפן שולח עם כל פנייה מאוחרת יותר, במקום הסיסמה ושלב האימות הרב-גורמי. העמוד המתווך הוא עמוד ההתחברות המזויף שמשמש כפרוקסי, ומעביר למשתמש ולשירות האמיתי את מה שכל אחד מהם שולח. הוא תופס את העוגייה הזו בדרכה חזרה.
למה עותק העוגייה מאפשר גישה
העוגייה משמשת כתחליף להתחברות, ולכן כשהתוקף מציג את העותק שלה, השירות רואה סשן שכבר עבר אימות. MITRE ATT&CK (המסגרת), מאגר ידע ציבורי על שיטות תקיפה, המבוסס על מקרי תקיפה שנצפו בפועל, מתעדת את השלב הבא: התוקף מכניס את העוגייה לדפדפן שבשליטתו. משם הוא יכול להשתמש בשירות כאילו הוא המשתמש, "כל עוד עוגיית הסשן פעילה". העותק מעניק גישה בתוך היקף הסשן הזה, כל עוד השירות מקבל אותו. עם זאת, חלק מהמשאבים או הפעולות הרגישות עשויים לדרוש אימות נוסף.
שירותים מנפיקים את העוגיות האלה כדי שאנשים לא יצטרכו להתחבר שוב ושוב. העוגיות האלה גם תקפות לעיתים קרובות לפרק זמן ארוך, אפילו כשהאפליקציה לא בשימוש. זו הנוחות שבזכותה העותק שימושי כל כך. בתוך היקף זה, התוקף לא צריך יותר את הסיסמה או את הטלפון.
האם מתקפת פישינג מסוג AiTM עוקפת אימות רב-גורמי?
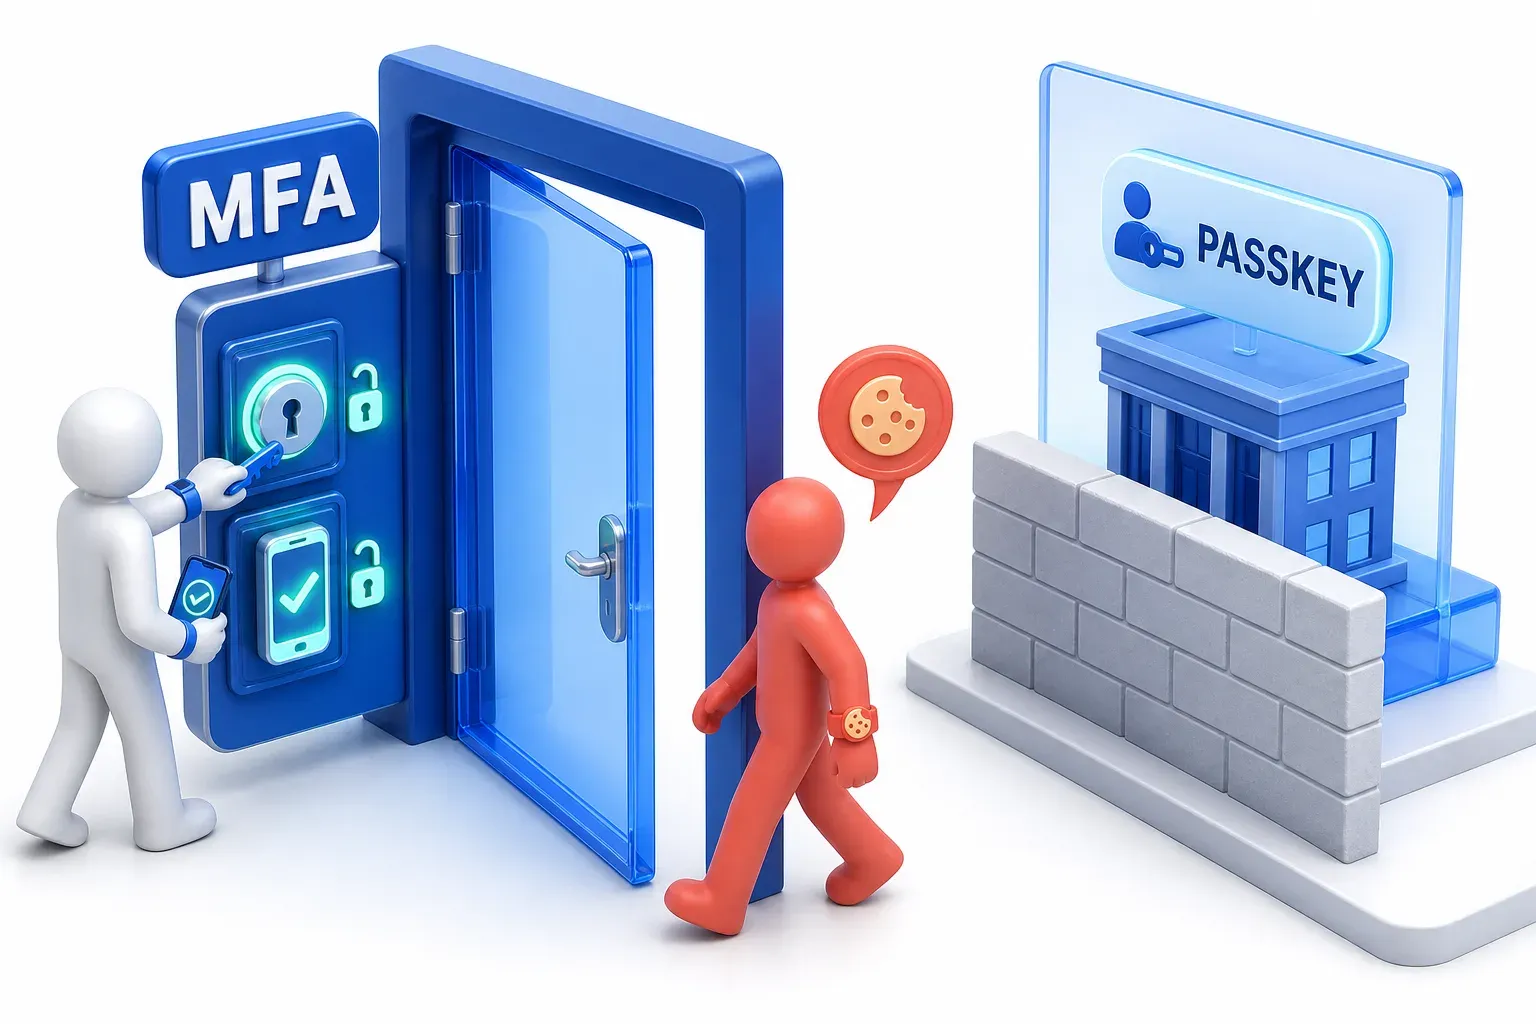
מתקפת פישינג מסוג AiTM עוקפת את שלב האימות הרב-גורמי, אבל לא בגלל שהאימות הרב-גורמי נכשל. הדו"ח של Microsoft מ-2022 על הקמפיינים האלה קבע זאת בפשטות: "זו לא פגיעות באימות הרב-גורמי; מכיוון ש-AiTM phishing גונבת את עוגיית הסשן, התוקף מאומת לסשן מטעם המשתמש, בלי קשר לשיטת ההתחברות שהמשתמש השתמש בה." בדיקת האימות הרב-גורמי עובדת; התוקף מעתיק את הסשן שהיא מפיקה.
אפשר להעביר את רוב שיטות האימות הרב-גורמי הנפוצות. כשמשתמש מקליד קוד חד-פעמי, שום דבר בקוד לא מקשר אותו להתחברות שלשמה הוא נועד. לכן העמוד המתווך יכול להעביר אותו לשירות האמיתי ולהתחבר, כך מסבירות הנחיות הזהות הדיגיטלית של NIST. חקירה של Microsoft בדקה ערכת פישינג אחת שנמכרת בהיקף רחב, שמעבירה פרטי התחברות לאתר האמיתי בזמן אמת. היא מצאה שהערכה יכולה לעקוף "כמעט את כל שיטות האימות הרב-גורמי הנפוצות", כולל קודים שמתקבלים ב-SMS, קודים חד-פעמיים והתראות אישור התחברות בטלפון.
איך אימות עמיד לפישינג מונע מהתוקף לקבל תשובה שאפשר להעביר
אימות רב-גורמי עמיד לפישינג (phishing-resistant MFA) הוא שיטת התחברות שאתר מתחזה לא יכול לנצל. היא לא חושפת את הסוד או את התשובה הנכונה לאתר שאינו האתר האמיתי. כך, בהגדרתה של NIST, ההגנה הזו לא מסתמכת על כך שהמשתמש יבחין בזיוף. מפתחות גישה (passkeys), פרטי הזדהות שמקושרים לחשבון של אדם באתר או באפליקציה מסוימים, ולא עובדים באתר אחר, פועלים בדיוק כך. התשובה שהם יוצרים קשורה לשם המאומת של האתר שבקש אותה. NIST קובעת שלמפתח גישה מוגדר כשורה יש מפתח ש"אפשר להשתמש בו רק באתר מסוים". לכן אתר מתחזה לא יכול לתפוס תשובה כזו ולהשתמש בה שוב באתר האמיתי. ה-relay, כלומר העברה של מה שהמשתמש מקליד לאתר האמיתי בזמן אמת, נכשל בשלב ההתחברות, לפני שקיים סשן כלשהו.
כמה ההגנה הזו באמת עוזרת, ואיפה עובר הגבול
המרכז הקנדי לאבטחת סייבר (CCCS) מתבסס על יותר מ-100 קמפיינים שגילה נגד חשבונות Microsoft Entra ID. הוא קובע שגם אימות עמיד לפישינג וגם כללים שמקבלים כניסה רק ממכשירים רשומים "שוברים את תהליך האימות" כשערכת פישינג מתווכת באמצע. בגופי הממשל הקנדי ובארגוני תשתיות קריטיות שאיתם המרכז עובד, החלק מהפריצות שבהן התוקף הצליח לקבל לידיו סשן מלא היה כמעט 20% מכלל הפריצות בסוף הרבעון השלישי של 2023. בתחילת 2025 הוא ירד למתחת ל-10%. המרכז מייחס זאת בעיקר לכללי המכשירים ולאימות עמיד לפישינג, בנוסף להגבלות מחמירות על המקורות שמהם אפשר להתחבר.
המרכז קורא לארגונים להסיר מחשבונות מנהלי המערכת דרכים חלופיות להתחבר שאינן עמידות לפישינג, כי אלה "אפשר לעקוף אותן בקמפיינים של AitM phishing." עצם הרישום של שיטת התחברות לא מבטיח שמדיניות הגישה תקבל אותה: ב-Microsoft Entra ID, שיטת ההתחברות צריכה לעמוד גם בדרישת ה-authentication strength של המדיניות. אם השירות מקבל שיטת התחברות חלשה יותר כחלופה לאותה גישה, התוקף יכול להעביר את השיטה הזו במקום.
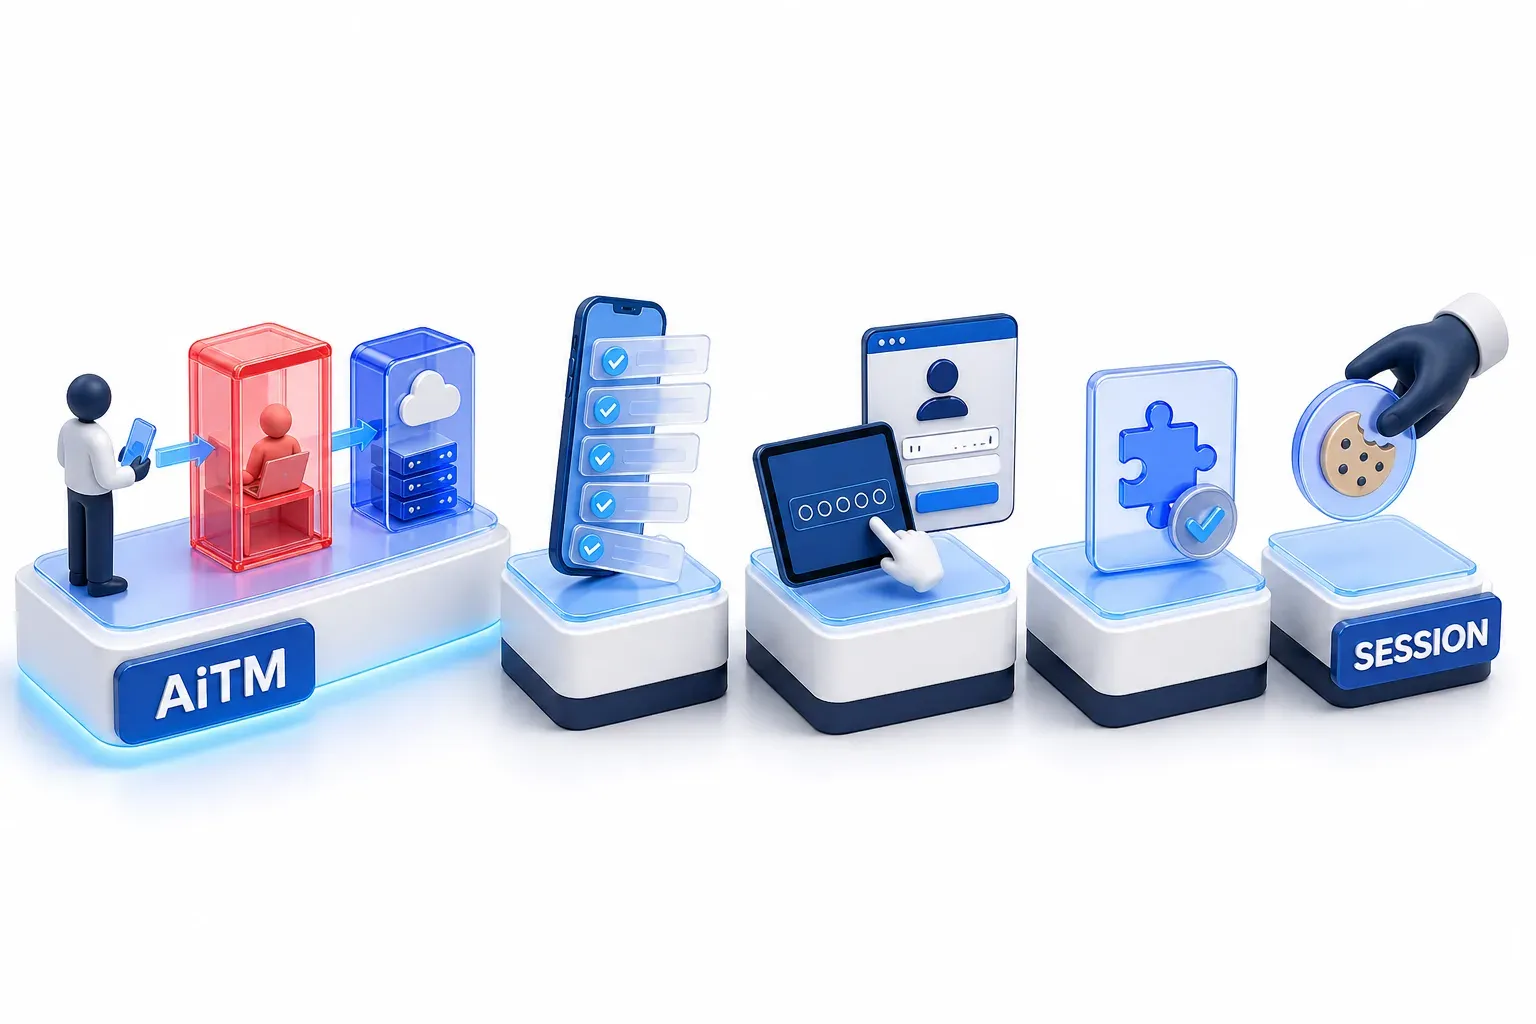
מתקפת פישינג מסוג AiTM לעומת MITM: עם אילו מתקפות היא מתבלבלת
מתקפת Man-in-the-middle (MITM) היא הרעיון הרחב יותר: תוקף שממוקם בין שני צדדים שמתקשרים זה עם זה, כדי ליירט או לשנות את מה שעובר ביניהם. מתקפת פישינג מסוג AiTM היא סוג אחד של MITM, ובה עמוד ההתחברות המזויף של התוקף מתווך בין המשתמש לבין שירות התחברות. השם המשותף יכול להטעות. לפי המסגרת, הטכניקה שנקראת Adversary-in-the-Middle (T1557) מתייחסת ליירוט בין מכשירים ברשת, למשל ניצול לרעה של פרוטוקולים שקובעים לאן זורמת התעבורה ברשת. את ה-relay של הפישינג, לעומת זאת, מתעדים בה תחת גניבת עוגיות סשן של אתרים (T1539).
קל להתבלבל בין מתקפת פישינג מסוג AiTM לבין ארבע מתקפות שכנות:
- מתקפת MFA fatigue: מישהו שכבר יש לו הסיסמה מציף את בעל החשבון בהתראות אישור התחברות, עד שאחת מהן מאושרת. במתקפת פישינג מסוג AiTM, המשתמש מאשר בעצמו את ההתחברות האמיתית שלו.
- מתקפת Device code phishing: התוקף מתחיל תהליך התחברות, וגורם למשתמש להקליד את קוד התוקף בעמוד ההתחברות האמיתי, פעולה שמאשרת את בקשת התוקף. עמוד נחיתה של פישינג יכול לשמש כפיתיון ולהפנות את המשתמש לשם, אבל עמוד מזויף לאיסוף פרטי הזדהות אינו הכרחי; במתקפת פישינג מסוג AiTM, המשתמש מתחבר בעמוד המזויף.
- מתקפת Consent phishing: המשתמש מעניק לאפליקציה זדונית הרשאות לנתונים שלו, וגניבת סיסמה אינה נדרשת.
- חטיפת סשן: השם הכולל לגניבה ולשימוש חוזר בסשן שאתר פותח לאחר ההתחברות, בכל דרך שהיא. מתקפת פישינג מסוג AiTM היא אחת מהדרכים הללו.
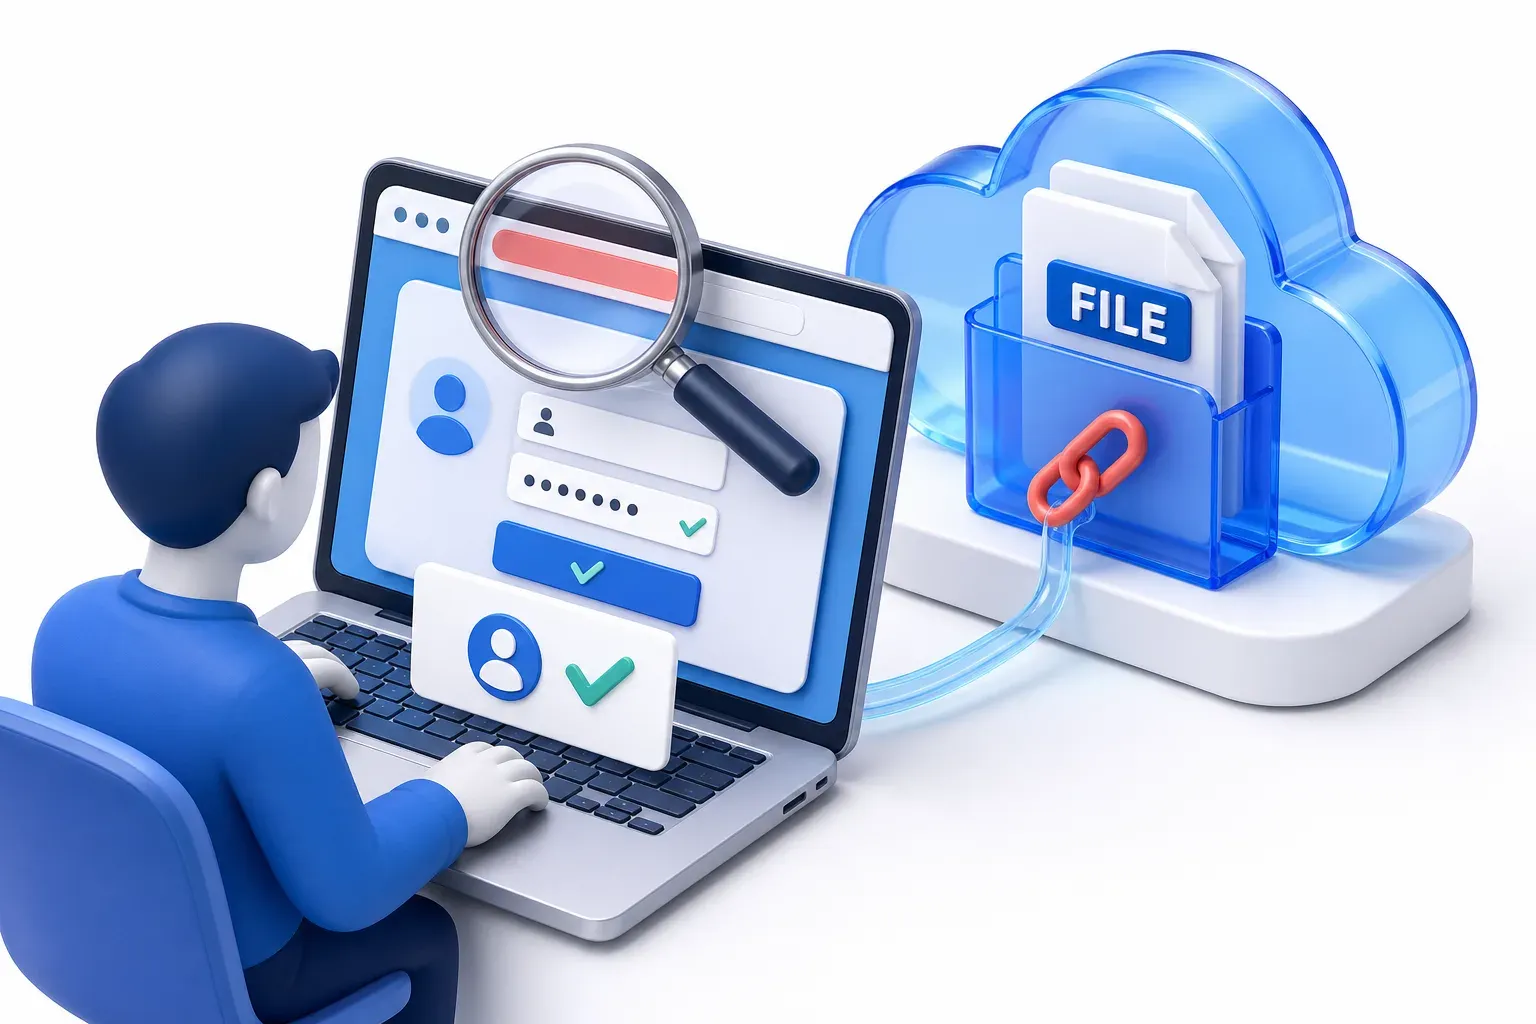
למה אפילו אנשים זהירים לא שמים לב
מנקודת המבט של המשתמש, כמעט שום דבר לא נראה חריג: הסיסמה עובדת, ובקשת האימות הרב-גורמי אמיתית, כי העמוד המתווך מעביר את שתיהן לשירות האמיתי. יש גם relay שמעביר למשתמש בחזרה את תשובות השירות האמיתי, כפי שדיווחה Microsoft לראשונה. במקרה כזה, המשתמש אפילו נשאר מחובר לשירות האמיתי בפועל.
גם הקישור עצמו נראה לרוב בטוח. המרכז זיהה קמפיינים שכוונו לחשבונות Microsoft Entra ID בין 2023 לתחילת 2025. את חלקם הוא הצליח למיין גם לפי שיטת המשלוח. מבין אלה, יותר ממחצית שלחו קישור לקובץ בשירות מהימן כמו SharePoint או Dropbox. קישור עמוד הפישינג היה בתוך הקובץ הזה, ולא בגוף האימייל.
המרכז גם מציין שבדיקת הכתובת קשה יותר ממה שזה נשמע: חלק מכתובות ההתחברות, כולל הכתובת של Microsoft Entra ID, ארוכות מספיק כדי שדומיין חשוד בתוך הכתובת עלול לא להתגלות.
זו הסיבה שההגנות שמחזיקות מעמד לא תלויות בכך שהמשתמש יזהה שהעמוד מזויף. NIST משלבת את העיקרון הזה בתוך ההגדרה שלה לעמידות לפישינג.
למה מתקפת פישינג מסוג AiTM כה נפוצה
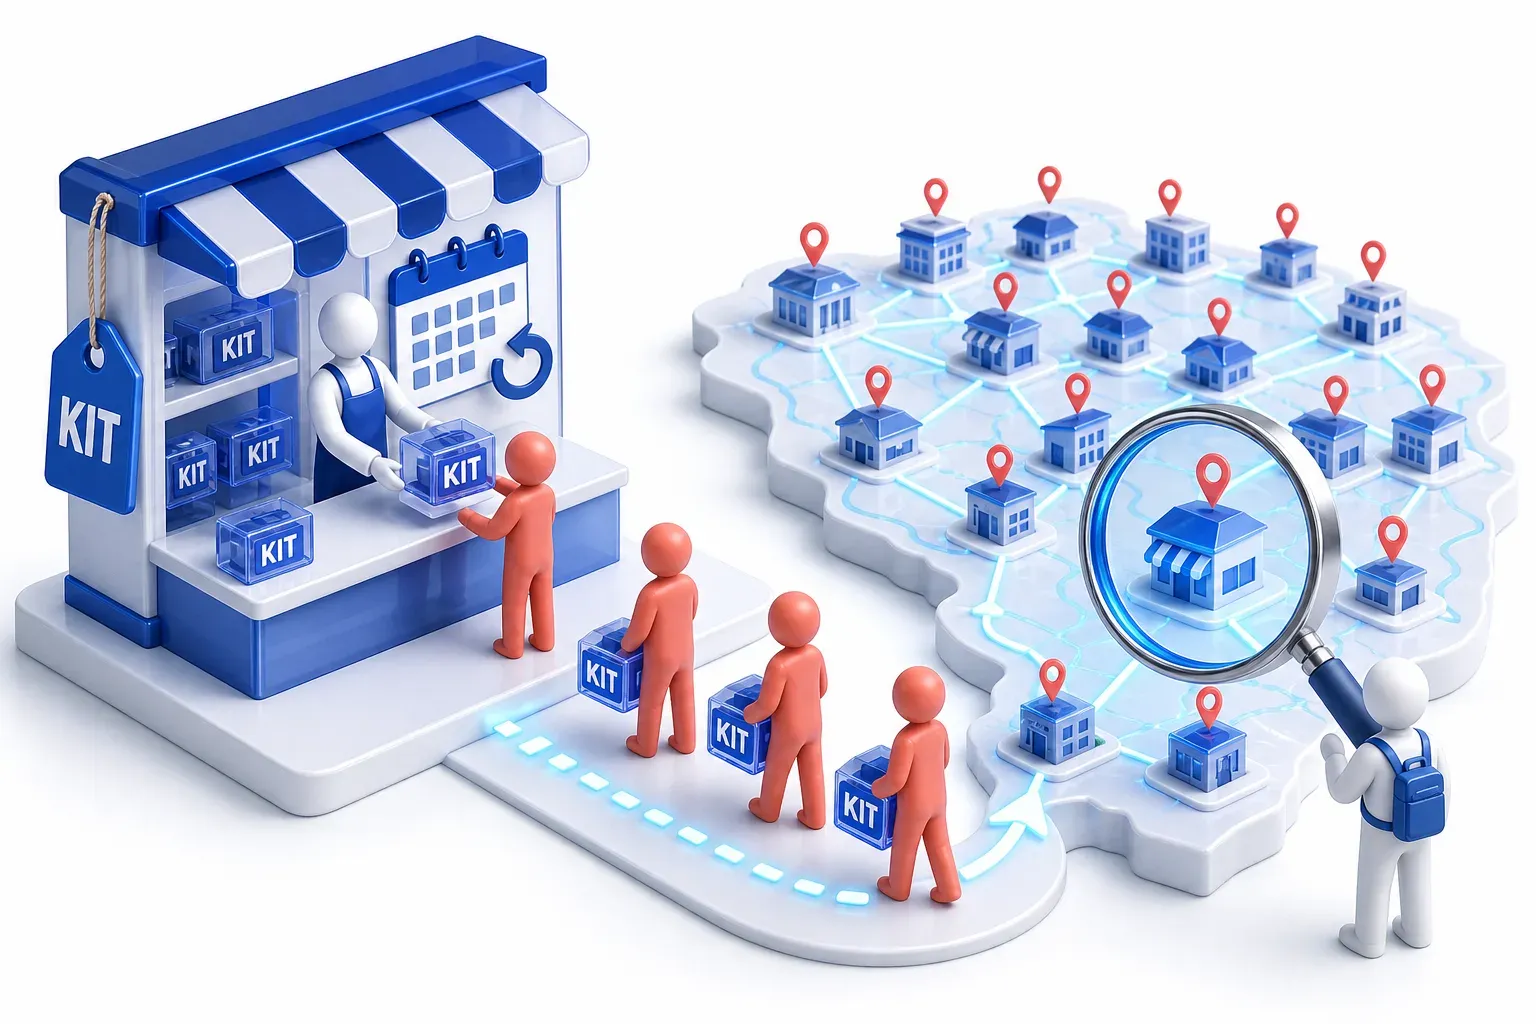
מתקפות פישינג מסוג AiTM נפוצות בין היתר כי אפשר לשכור את ה-relay. Tycoon 2FA הוא שירות פישינג שפועל לפחות מאז 2023. הוא נבנה כדי להתגבר על הגנות כמו אימות רב-גורמי, ו"התנהל כמו עסק", לפי ה-Digital Crimes Unit של Microsoft. הערכה שלו העבירה קודי אימות רב-גורמי לשירות האמיתי ויירטה את עוגיות הסשן שנוצרו בעת ההתחברות, כפי שמתואר בחקירה של Microsoft על הערכה. Microsoft קישרה את השירות לכ-96,000 קורבנות פישינג ברחבי העולם מאז 2023. במרץ 2026 הודיעו Microsoft, Europol ושותפים מהתעשייה על פעולה מתואמת לשיבוש השירות. התוקפים שמשתמשים בערכה כזו לא צריכים לבנות אותה בעצמם.
שני הנתונים האלה משקפים את מה שארגון אחד בלבד ראה. הנתון של Microsoft מתייחס לקורבנות שהחברה קישרה לשירות אחד. המרכז מתאר את המחקר שלו על יותר מ-100 קמפיינים כ"תמונת מצב של ההיקף שהקמפיינים האלה הגיעו אליו", ולא כמדד לכל מתקפות הפישינג מסוג AiTM בעולם.
מה קורה לאחר שהסשן מועתק
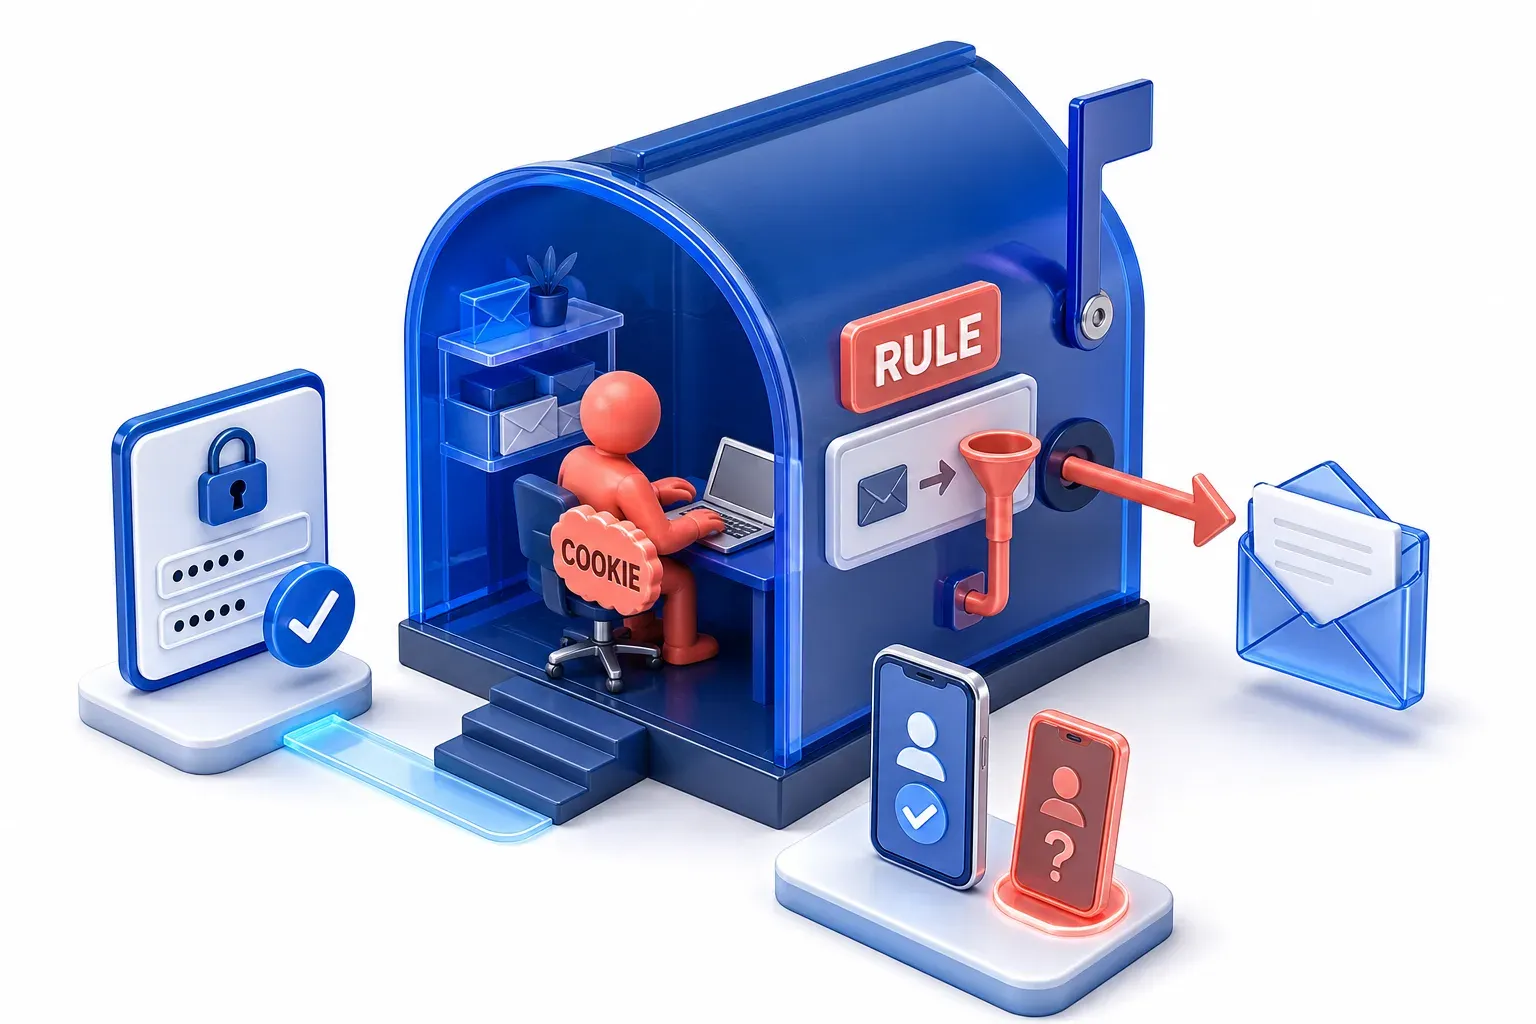
סשן מועתק יכול לתת לתוקף גישה לחשבון, בערך כמו שהמשתמש רואה אותו, בגבולות ההרשאה של אותו סשן וכל עוד השירות מקבל אותו. בקמפיין נגד ארגונים בענף האנרגיה שמיקרוסופט חשפה בינואר 2026, הפיתיון היה קישור ל-SharePoint שביקש מהמשתמשים להתחבר, וחלק מחשבונות המשתמשים נפרצו. בתוך תיבת דואר שנפרצה, התוקף הגדיר כלל שמחק את כל הדואר הנכנס. משם הוא שלח יותר מ-600 אימיילי פישינג נוספים, וגם קרא את התשובות של נמענים שהטילו ספק באמיתות ההודעה. מיקרוסופט מוסיפה שתוקף שנמצא במצב הזה יכול להוסיף שיטה משלו המבוססת על קוד חד-פעמי לאימות רב-גורמי. זה סוג השינוי שמוסבר בעמוד מניפולציה בחשבונות (Account Manipulation).
למה איפוס הסיסמה לא מספיק
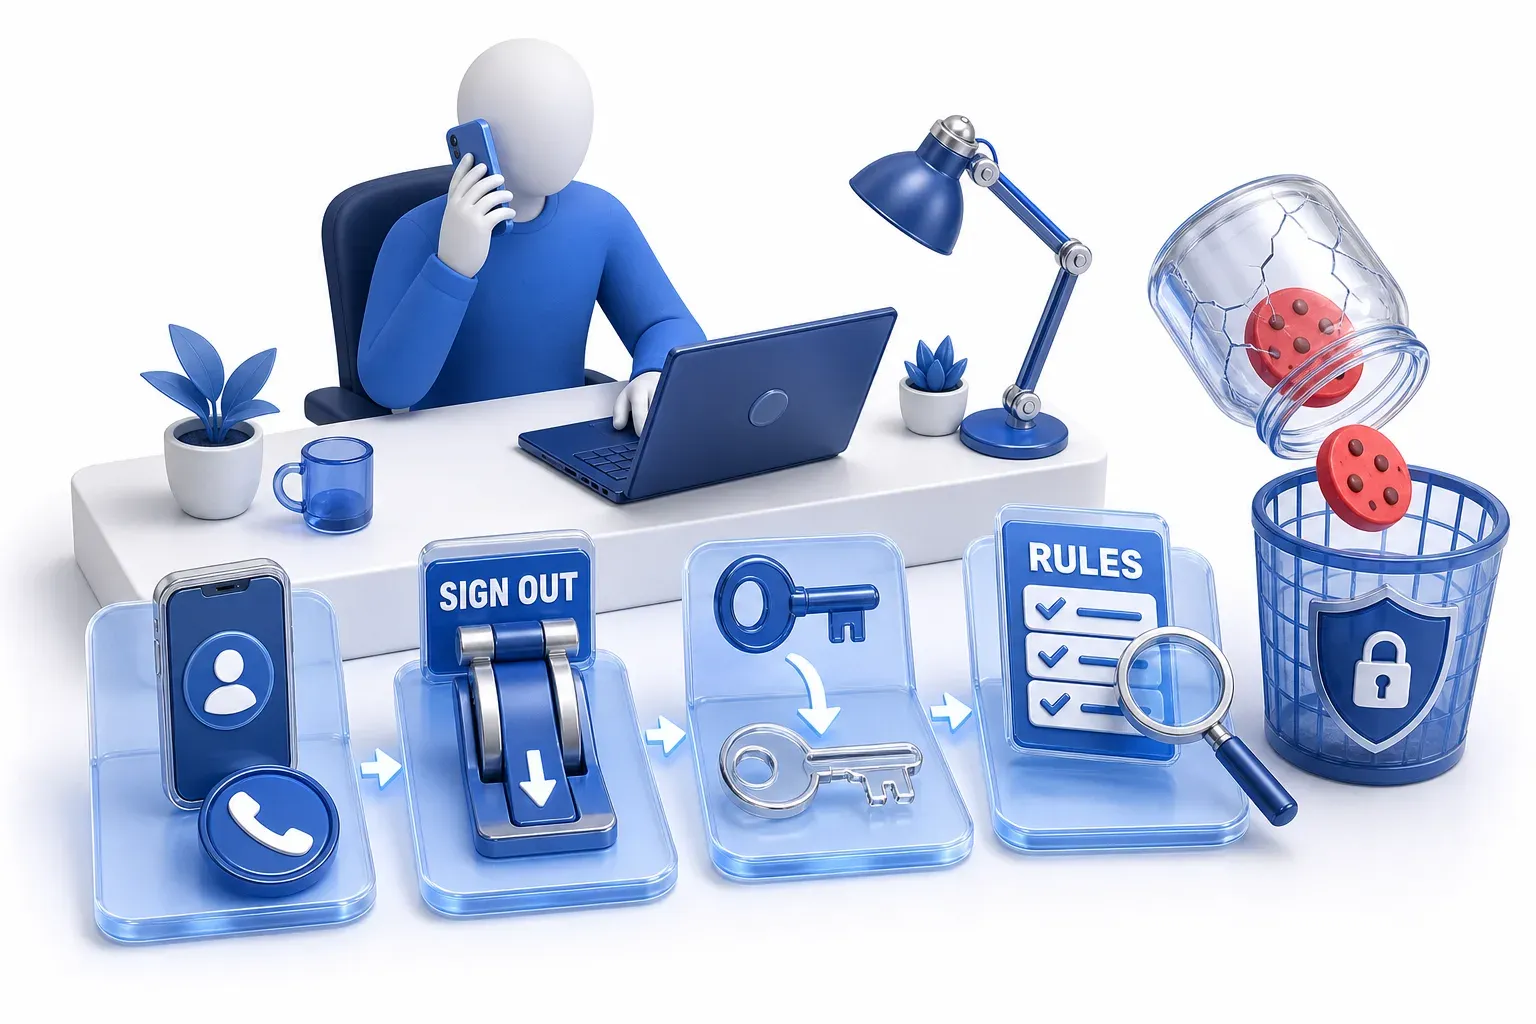
איפוס הסיסמה בלבד לא סיים את הסשנים המועתקים האלה. "איפוס סיסמה בלבד אינו מספיק", קבעה מיקרוסופט, והארגונים שנפגעו נאלצו גם לבטל את עוגיות הסשן הפעילות, להסיר את הכללים שהתוקף הגדיר, ולבטל את השינויים שביצע באימות רב-גורמי. המסקנה: שחזור הגישה לחשבון חייב לכלול סיום הסשן המועתק, ולא רק איפוס הסיסמה. מיקרוסופט מצאה את אותו הדבר גם ב-Tycoon 2FA: הגישה יכולה להימשך אחרי איפוס סיסמה, אלא אם מבטלים במפורש את הסשנים הפעילים.
מה לעשות אם הזנתם את הפרטים שלכם בעמוד כזה
החלפת הסיסמה לא בהכרח מסיימת סשן שכבר הועתק, ולכן השלבים הבאים מטפלים גם בסיסמה וגם בסשן.
- חשבון עבודה: פנו לצוות ה-IT או האבטחה שלכם מיד. הם יכולים לבטל את הסשנים הפעילים בחשבון ולבדוק אם יש כללים בתיבת הדואר ושיטות התחברות שמישהו אחר הוסיף.
- חשבון פרטי: החליפו את הסיסמה, ואז השתמשו בהגדרות החשבון כדי להתנתק מכל המכשירים והאפליקציות שעדיין מחוברים. המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC) מפרסם שלבים לשחזור חשבון שנפרץ שמסבירים את שניהם. הגדרת ההתנתקות נמצאת בדרך כלל באפשרויות החשבון או הפרטיות.
- אותה סיסמה במקומות אחרים: החליפו אותה בכל חשבון אחר שמשתמש בה.
- תיבת הדואר שלכם: חפשו כללי העברת הודעות שלא הגדרתם. לפי ה-NCSC, זו טקטיקה פלילית נפוצה. בדקו גם אם יש מסננים ושיטות התחברות שלא הוספתם.
בישראל: אפשר לדווח על אירוע סייבר באמצעות השירות דיווח על אירוע סייבר של מערך הסייבר הלאומי. אזרחים וארגונים מגישים את הדיווח בטופס המקוון שבעמוד השירות ומקבלים מענה מקצועי ראשוני. אפשר גם להתקשר בחינם למספר 119 ולהגיע למרכז הלאומי לאירועי סייבר, לקבלת סיוע ראשוני. דיווח למערך לא מחליף דיווח למשטרה.